






Gitは強力なツールです。 それでも、多くの開発者は最低限のことしか学ばない。最初はそれで問題ないように思えるかもしれない。しかし、機密情報が漏洩したり、マージの競合が積み重なったり、誰かが直接プッシュしたりすると、 main状況はあっという間に悪化する可能性があります。そのため、基本を超えて、安全で高速かつ一貫性のあるワークフローを採用することが不可欠です。この FAQ では、開発者が Git に関してよく尋ねる質問に答えます。その過程で、重要なポイントを強調します。 Gitのベストプラクティスの背後にある重要な概念を説明します Git 高速バージョン管理、そして、実生活に役立つアドバイスを提供します。 Gitのセキュリティ各セクションは、推測に頼るのをやめ、自信を持ってコードをリリースできるようになることを目的としています。
Gitとは何ですか?
Git高速バージョン管理にスマートなデフォルト設定が必要な理由
Gitの Gitは分散型バージョン管理システムです。実際には、コードベースの変更を追跡し、チームメイトと共同作業を行い、問題が発生したときにロールバックすることができます。集中型システムとは異なり、Gitはローカルで動作し、次のようなコマンドを実行できます。 git commit or git branch インターネット接続がなくても。
一見すると、Git は履歴を追跡するためのツールのように見えるかもしれません。しかし、現代の開発ワークフローには不可欠です。Git は Git 高速バージョン管理これにより、チームはトレーサビリティを維持しながら迅速に反復作業を行うことができます。さらに、Git は自動化の基盤となります。 CI/CD pipelineほぼすべてのソフトウェアプロジェクトにおいて、DevOpsのベストプラクティスが活用されています。
とはいえ、Gitは単なる生産性向上ツールではありません。 セキュリティ境界例えば、誰かが誤って走った場合 git add . (NAIST) と commitの .env fileAPIトークンなどの機密情報がリモートリポジトリにプッシュされる可能性があります。攻撃者は、公開されている認証情報や機密性の高い設定ファイルを探すために、頻繁に公開リポジトリをスキャンします。
Gitを安全に使用するために、以下の基本事項を覚えておきましょう。
- 使用
.gitignore機密ファイルやローカルファイルを除外するファイル。 - すべてのGitアカウント(特にGitHubやGitLabのようなプラットフォーム)に2段階認証を必須とする。
- 期限なし commit 機密情報や認証情報をスキャンする pre-commit を貼付してください。
高度な保護のために、次のようなツール ザイゲニ リポジトリを継続的にスキャンします。ハードコードされた秘密情報を検出し、マージされる前に脆弱なコードを検出し、安全でないワークフローをブロックします。 CI/CD pipelineすべて、あなたの邪魔にならないように。
Gitの所有者は誰ですか?
Git は単一の企業が所有しているものではありません。これは、貢献者のコミュニティによって維持されているオープンソース プロジェクトであり、開発は、 Gitメーリングリスト とホスト ギット-scm.com元々は2005年にリーナス・トーバルズによって作成されたGitは、開発者が信頼できる高速な分散型バージョン管理システムとして設計され、特にLinuxカーネルの管理に利用されることを想定していました。
誰も 所有する 伝統的な意味でのGitについては、GitHub、GitLab、Bitbucketなど、複数の組織が継続的な開発を支援しています。これらの組織はGitを基盤として独自のプラットフォームを構築すると同時に、コア部分への貢献も行っています。
Gitとは何ですか?
技術的には、 Gitの Gitは何かの略語ではありません。頭字語でもありません。2005年にGitを作成したリーナス・トーバルズによると、この名前は、イギリスのスラングで「git」が愚かな人や不愉快な人を意味することがあることと、短くて覚えやすく、Unixコマンドとして既に存在していなかったことが理由の一つです。
彼自身の言葉で: 「俺は自己中心的な野郎だから、自分のプロジェクトには全部自分の名前を付けるんだ。最初は『Linux』、今度は『Git』だ。」 リーナス·トーバルズ
面白い起源はさておき、Gitはソフトウェア開発において最も重要なツールの1つとなった。オープンソースプロジェクトから enterprise CI/CD pipelineGit を使用すると、チームは 高速バージョン管理分散型コラボレーション、変更の追跡と元に戻す機能cisエリー。
しかし、Git の採用が爆発的に増加するにつれて、リスクも増加しています。マルウェア、機密情報、サプライチェーンの脆弱性が気づかれずにリポジトリに侵入する可能性があります。そのため、次のようなツールを使用して Git のセットアップを保護する必要があります。 ザイゲニを分析し、 commit依存関係をスキャンし、ポリシーを適用することは、現代の DevSecOps ワークフロー。
Gitの使い方
Gitを安全かつ効果的に使用するためのベストプラクティス
Gitを効果的に使うということは、単にいくつかのコマンドを暗記する以上のことを意味します。それは、以下のことを行うことを含みます。 Gitのベストプラクティス変更がブランチやリモートを介してどのように流れるかを理解し、バグやセキュリティリスクにつながる可能性のあるよくある間違いを回避する。
基本的なGitワークフロー
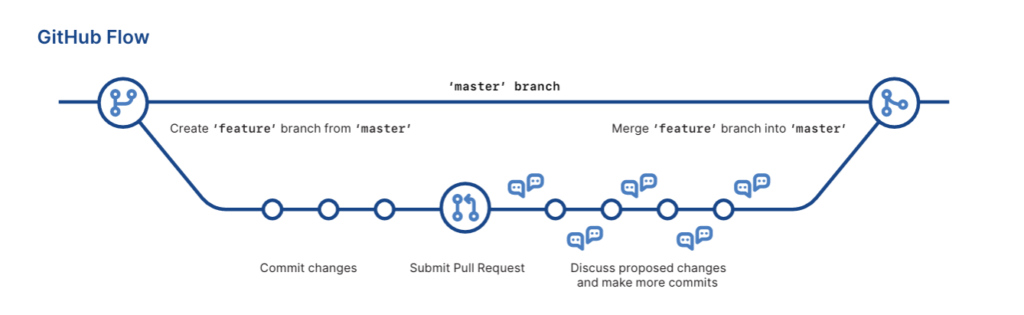
まず、基本的なGitワークフローには通常、以下の要素が含まれます。
1. リポジトリのクローン作成:
git clone https://github.com/your-org/your-repo.git 2. フィーチャーブランチの作成:
git checkout -b feature/cool-new-thing 3. 変更を加え、 commit安全に行う:
git add .
git commit -m "Add new feature safely and cleanly"
4. リモートへのプッシュ:
git push origin feature/cool-new-thing
5. 開く pull request 変更内容をメインブランチにマージするには、(PR)を実行してください。
Gitセキュリティをあらゆる段階で適用する
これらのステップは standard多くの開発者は、知らず知らずのうちにリスクを導入しています。例えば、 commit誤って機密情報を漏洩したり、レビューされていないコードをプッシュして本番環境を壊してしまうこと。
したがって、すぐに適用できるセキュリティ対策をいくつかご紹介します。
- 避ける
git add .自分が何をしているのか確信が持てない限り committing。使用git statusまず、ファイルを選択的に追加するgit add <file>. - 意味のある文章を書く commit メッセージ。 これらはトレーサビリティを向上させ、レビュー担当者が異常を発見するのに役立ちます。
- スキャン commit押す前に。 XygeniのGitのようなツールを使用する Guardrails マージ前に、機密情報、マルウェア、設定ミスを検出するため。
- 合併前にPRレビューを強制的に実施する。 これは、危険なコードがメインブランチに混入するのを防ぐ最も簡単な方法の一つです。
重要な点として、XygeniはGitワークフローに直接統合されます。 commit そして、PR によってセキュリティ ポリシーを強制しながら、処理速度を低下させません。これにより、リポジトリのセキュリティを維持しながら、 Git 高速バージョン管理速くて、しかも安全。
Gitリポジトリとは何ですか?
その核となるのは、 Gitリポジトリ これは、時間の経過とともにすべての変更を追跡するプロジェクトのバージョン管理されたディレクトリです。これには、すべてのソースコード、ブランチ、タグ、および commit 歴史、そしておそらくあなたが想像する以上に多くのことが。
では、なぜこれが重要なのか Gitのセキュリティ?
Gitリポジトリは単にコードの履歴ではありません。以下のような情報も含まれる可能性があります。
- 機密性の高い設定ファイル ような
.envorconfig.yml - ハードコードされた秘密 開発中に誤って追加されました
- マルウェアまたはタイポスクワッティングされた依存関係 導入
package.json,requirements.txt、またはその他のマニフェスト
したがって、リポジトリに何が存在するかを理解することは非常に重要です。これは単にコードをきれいに保つことだけではなく、リポジトリ全体を保護することにもつながります。 pipeline.
例:
よくある間違いは、地元の .env 秘密情報を含むファイル:
git add .env
git commit -m "add environment config"
git push
リポジトリが非公開であっても、フォークやサードパーティとの連携を通じて機密情報が漏洩する可能性がある。
これを回避するには:
echo ".env" >> .gitignore
- セットアップ pre-commit hooks またはCIスキャナー ザイゲニ 秘密情報がリモコンに届く前に検知する。
- 履歴を消去
git filter-repoorBFG既に何か敏感なことが commitテッド。
コードをプッシュすると、Xygeni は commit そして依存ファイル(例: package.json or requirements.txt機密情報の漏洩、マルウェア、既知の脆弱性など、すべてがPR段階に達する前に発見されます。
これにより、 Gitのベストプラクティス プロジェクトが拡大しても、セキュリティ衛生は維持されます。さらに、Xygeniはスキャンをサポートしています。 GitHubGitLab、Bitbucket、その他主要プラットフォーム。
最終的に、Gitリポジトリを単なるコードストアとしてではなく、セキュリティ境界として扱うことで、チームは重大な脆弱性を残すことなく、より迅速に開発を進めることができるようになります。
ソースコード管理とは何ですか?
ソース管理、 としても知られている バージョン管理DevOpsとは、コードベースへの変更を追跡・管理する手法です。Gitのようなツールは、誰が何を、いつ、なぜ変更したかを記録することでこれを可能にします。しかし、これはコラボレーションだけにとどまりません。今日のDevOpsでは pipelines、ソース管理もあなたの 最初のセキュリティチェックポイント.
さらに重要なことに、開発者は Git 高速バージョン管理 素早く移動し、分岐し、 commit高速な通信と遅延のない統合が実現する。しかし、セキュリティ対策がおろそかになると、そのスピードが裏目に出る可能性がある。
ソースコード管理における一般的なGitセキュリティリスク
攻撃者はGitHub、GitLab、Bitbucketなどのソースコード管理システムを標的にするケースが増えています。トークンが1つ漏洩したり、ワークフローの設定ミスがあったりすると、ソフトウェアサプライチェーン全体へのアクセスを許してしまう可能性があります。そのため、 Gitのセキュリティ もはや選択肢ではなく、必須事項だ。
よくあるリスクをいくつか挙げます。
- 盗まれたGitHubトークン プライベートリポジトリのクローン作成や改ざんに使用される
- 保護されていない主要枝 直接的なリスクを可能にする commits
- 悪意のある投稿者 提出する pull requests 隠しペイロード付き
- 書き込み権限を持つワークフロー マルウェアを注入するために悪用された
ソースコード管理におけるGitのベストプラクティスの適用方法
作業速度を落とすことなく、ソースコード管理のセキュリティを維持するには:
- 二要素認証(2FA) すべての開発者アカウントにおいて
- 厳しく設定 支店保護規則 広報レビューが必要
- 監査委員会 ワークフロー権限、 不要な書き込みアクセス権限を与えないようにする
- スキャンを実行する 脆弱性、秘密情報、および設定ミス 合併前に
Xygeniを使う理由とは?
Xygeniは、以下の機能を追加することでGitの機能を強化します。
- CI/CD guardrails
- ワークフロー設定ミスの検出
- 合併前の秘密スキャン
- PRおよび合併に関するポリシーの適用
その結果、維持することができます Git 高速バージョン管理 可視性や安全性を損なうことなく、開発者はこれまでと同じように迅速に作業を進めることができ、しかもすべての変更は自動チェックによって保護されるようになりました。
ソース管理が強化されると、 pipeline、から commit 展開します。
Gitからプルする方法は?
その git pull コマンドは、おそらく最もよく使われるGit操作の一つでありながら、最も理解されていない操作の一つでしょう。リモートリポジトリから変更を取得し、現在のブランチにマージします。至ってシンプルですよね?しかし、そのシンプルさの裏には、バグ、ビルドの失敗、さらにはセキュリティ問題の原因となる可能性が潜んでいます。
実行するには:
git pull origin main
このコマンドは、最新の変更を main リモートリポジトリ(通常はGitHub、GitLabなど)のブランチを取得し、ローカルコードとマージしようとします。
Gitのセキュリティや速度を損なわずにGitからプルする方法
セキュリティの観点から、コードを盲目的にプルすることは危険です。悪意のある攻撃者は、有害なコード、タイプスクワッティングされた依存関係、または汚染されたコードをこっそりと忍び込ませることができます。 commit公開リポジトリにsをプッシュします。共有プロジェクトでは、善意のチームメイトであっても、誤って安全でない変更をプッシュしてしまう可能性があります。ここで Gitのベストプラクティス 批判的になる。
また、チームが頻繁に引っ張ると、 Git 高速バージョン管理、 開発者間の連携を維持し、マージの競合を減らし、より迅速なリリースを実現するのに役立ちます。しかし、安全でないコードを取り込んでいる場合は、スピードが敵になってしまいます。
ベストプラクティス
使用するには git pull 安全かつ効率的に:
- レビュー pull request 差分 マージやプルを行う前、特に外部コントリビューターからのデータを取り込む前に
- 好む
git fetch+git merge統合する内容をより細かく制御するには - プルした変更をアップストリームにプッシュする前に、ローカルでテストを実行してください。
- 署名を使用する commit機密性の高いプロジェクトに取り組んでいる場合は、著者を検証してください。
- サプライチェーンを監視してください。自動化(インストール後のスクリプトなど)によって引き出されたパッケージは危険な場合があります。
Xygeniの効能
Xygeniは付け加える guardrails あなたのコードをスキャンします 生産段階に入ります。例えば:
- 自動的に検出 マルウェア、機密情報、脆弱なコード 遠隔地での変更
- フラグ 改ざんまたは矛盾 リポジトリの履歴
- 適用 ポリシーチェック on pull requests マージによって、安全でないコードの導入を阻止する
- 継続的に監視します CI/CD 攻撃者がプルベースのロジックを悪用できないようにするためのワークフロー
Xygeniを使えば、安心して Git 高速バージョン管理すべての変更がセキュリティチェックを通過しているという確信を持って、プル、マージ、デプロイを実行できます。
Commit Git に?
CommitGitにおけるtingは、単なるタイピング以上の意味を持つ。 git commit -m "fix stuff" そして次に進みましょう。 Git 高速バージョン管理 チームに合わせて拡張でき、将来の悩みを回避できる、 commitは明確で、意味があり、安全でなければならない。
Commit Gitのベストプラクティスを使用して安全にGitを使用する
作成するには commit通常、以下のコマンドを実行します。
git add <file>
git commit -m "Describe what you changed"
その git add ステージは、どの変更を含めるかをGitに指示します。 git commit このコマンドは、それらの変更をプロジェクト履歴にスナップショットします。簡単ですよね?しかし、 Gitのベストプラクティス さらに進むことを意味する:
- 記述的に書く commit メッセージ。
- Commit 論理的にグループ化された変更点。
- 大きく膨らんだ commit無関係なファイルに触れるもの。
グッド commits はバージョン管理をより速く、よりクリーンに、そしてデバッグしやすくします。
Gitの高速バージョン管理は良いものから始まる Commit 衛生
ここが Gitのセキュリティ 不注意な commit うっかり leak secret脆弱性を導入したり、悪意のあるパッケージを取り込んだりする前に。 commitティング:
- 再確認
.envファイル、ハードコードされたトークン、または公開された認証情報。 - 依存関係を検証してください。安全で、検証済みで、最新の状態ですか?
- 不要なファイルを除外するには
.gitignore(ログ、ビルド成果物、認証情報など)。
ヒント: 統合 commit Xygeniのようなツールを使ってワークフローにスキャンを組み込むことで、コードがメインブランチに到達する前に、機密情報、タイプミスのあるパッケージ、設定ミスなどをチェックできます。しかも、ワークフローを中断することなくこれらのチェックが可能です。
Is git clone に等しい Pull Request?
全く違います。どちらの操作もリモートリポジトリに関係していますが、目的は全く異なります。
git cloneは、 リモートリポジトリ全体をローカルマシンにコピーするそれは通常、新しいプロジェクトに取り掛かる際に最初に行うことです。
git clone https://github.com/your-team/project.git
A pull request (PR) 協力メカニズム GitHubやGitLabなどのプラットフォームでよく使われます。ローカルリポジトリまたはフォークしたリポジトリに変更を加えたら、PRを開いてそれらの変更を共有ブランチ(例: main).
このように考えてください。
git clone「コーディングを始めるために、コピーを取ってきます。」- Pull Request 「変更点は以下のとおりです。統合前にご確認の上、承認をお願いいたします。」
Gitリポジトリのクローン作成時のセキュリティ上の注意点
リポジトリの中身を確認せずにクローンしているだけなら、以下のようなものをインポートしている可能性があります。
- 悪意のあるスクリプト
- ワークフローの設定ミス
- 毒された依存関係
同様に、 pull requests ベクトルになることができます 注入された脆弱性 適切にスキャンされていない場合。
だから、高速なバージョン管理は単にスピードの問題ではなく、安全なデータ管理も意味するのです。cisイオン生成。 ザイゲニ:
- プルリクエストを分析し、機密情報、脆弱なコード、設定ミスがないか確認する。
- マージ前にポリシーチェックを実施する
- クローンされたフォークであっても、安全でない貢献に対して警告を発する
ボトムライン: クローンは開発の出発点であり、プルリクエストは貢献の方法です。これら両方を安全に管理することは、すべてのDevOpsチームが従うべきGitのベストプラクティスの一部です。
Visual Studio CodeでGitリポジトリをクローンする方法は?
Gitリポジトリのクローンは簡単そうに見えますが、セキュリティ上の問題がひっそりと忍び込むことがよくあります。 Git 高速バージョン管理 クリーンなワークフローを実現するには、クローン作成のステップは単に「クローン」をクリックする以上の注意を払う必要があります。
Visual Studio Codeでリポジトリをクローンする際のGitのベストプラクティス
安全に行う方法は以下のとおりです。
- リポジトリのURLをコピーする GitHub、GitLab、またはBitbucketから入手してください。信頼できるソースからの入手であることを確認してください。社内リポジトリであってもリスクがある場合があります。
- Visual Studio Code を開きます。
- に行きます ソースコントロールパネル (左側のサイドバーにあるアイコン)または押す
Ctrl+Shift+G. - 詳しくはこちら 「クローンリポジトリ」URLを貼り付けて、Enterキーを押してください。
- リポジトリを保存するローカルフォルダを選択してください。
- VS Code はクローンしたフォルダーを開くように促します。 "開いた".
- 作業を開始する前にリポジトリをスキャンして、公開されたシークレット、タイプスクワッティングされた依存関係、または怪しいなどの問題の兆候を探します。
.git歴史。一見正当に見えるプロジェクトでも、危険なスクリプトや設定ミスが含まれている可能性がある。
この段階で自動スキャナーを使用するチームは、問題を早期に発見し、 Gitのベストプラクティスそれは小さな一歩ですが、後々何時間もの時間を節約できる可能性があります。
この習慣をワークフローに組み込むことで、プロジェクトの健全性とセキュリティ体制の両方を向上させ、しかもスピードを落とすことなく実現できます。これが現代の Gitのセキュリティ のように見えるはずです。
Gitで現在のブランチを確認する方法は?
どのブランチにいるかを把握することは、特に複数の機能、ホットフィックス、リリースラインを同時に扱う場合には、当然のことであるべきです。間違ったブランチからプッシュまたはプルすると、ミスはすぐに発生します。 Git 高速バージョン管理明晰さは混沌に勝る。
現在ご利用の支店を確認するには:
ターミナルで以下を実行してください。
git branch
現在のブランチはアスタリスクで強調表示されます(*)、 このような:
* main
  dev
  feature/login-fix
または、以下を使用してください。
git status
次のような表示になります。
On branch main
Your branch is up to date with 'origin/main'.
ブランチを検証することで、Gitのセキュリティミスを回避しましょう
ブランチのミスは単に迷惑なだけでなく、セキュリティリスクにもなります。誤ってマージしたり、 commit間違ったブランチにコミットすると、レビューを回避したり、スキャンされていないコードを本番環境に注入したりする可能性があります。これにより、 Gitのベストプラクティス そして、危険な変化がこっそりと入り込む余地を与えてしまう。
明確な分岐戦略を実施し、スキャンを統合するチームは pull requests ほとんどの問題は深刻化する前に解決できます。安全な開発とは、開発速度を遅くすることではなく、Gitワークフローを最初からよりスマートかつ安全にすることを意味します。
Gitは安全ですか?
Gitセキュリティのベストプラクティス:すべてのチームが知っておくべきこと
Gitはそれ自体が単なるバージョン管理システムであり、魔法のようにコードを安全にするものではありません。高速で柔軟性があり、強力なため、開発者に人気があります。しかし、その強力さには責任が伴います。
Gitは署名などの機能をサポートしています commits とブランチの保護は、秘密鍵のプッシュ、アクセス設定の誤り、脆弱な依存関係の取り込みを防ぐことはできません。したがって、 Gitは安全ですか? 簡単な答え: 正しく使えば、そうなる可能性もある。.
Gitを安全にするための実践方法
Gitワークフローを実際に安全にするには、以下の手順に従ってください。 Gitのベストプラクティス:
- ブランチ保護ルールを設定し、 pull request レビュー。
- 期限なし commit 秘密情報またはトークン。
.gitignoreそしてスキャンして commits. - リポジトリへのアクセス権限は定期的に見直し、全員に管理者権限を与えないようにしましょう。
- 署名してください commit整合性のためにGPGを使用しています。
- ラン pre-commit hooks あるいは、リスクの高い変更が実施される前にそれを検知するためのCIスキャン。
Gitにおけるセキュリティは、オンオフを切り替えるスイッチではなく、習慣です。Gitを単なるツールではなく、攻撃対象領域の一部として扱うことで、真のセキュリティを構築し始めることができます。 Gitのセキュリティ あらゆるステップに取り入れましょう。そして一番良い点は?これらの習慣はあなたのスピードを落とすことはありません。実際、チームのスピードと自信を高め、成果を上げます。 Git 高速バージョン管理 大切なものを危険にさらすことなく。
安全かつ高速なバージョン管理のためのGitのベストプラクティス
健全で安全なコードベースを維持するには、Gitワークフローには便利なショートカット以上のものが必要です。 Gitのベストプラクティス チームのコラボレーションを改善し、 Gitのセキュリティ、サポート Git 高速バージョン管理 速度を落とすことなく。
クリアとアトミックを使用 Commits
各 commit 論理的な変更は1つに絞るべきです。これにより、コードレビュー、ロールバック、変更追跡が簡素化されます。 commit関連性のないアップデートを大量にまとめて送信する。
期限なし Commit シークレット
常にチェックしてください .env ファイル、アクセストークン、または認証情報をプッシュする前に使用してください。 .gitignore 機密ファイルを除外し、自動スキャンツールを適用して、漏洩した機密情報を早期に発見する。
支店保護規則の施行
主要支部を保護するために、 pull requests承認およびステータスチェック。これにより、レビューされていないコードやリスクの高いコードが本番環境に渡ることがなくなります。
依存関係を確認し、脆弱性をスキャンする
依存関係を固定し、信頼できないパッケージの使用を避けてください。マージする前に、自動化ツールを使用してリポジトリをスキャンし、脆弱性のあるライブラリや悪意のあるライブラリがないか確認してください。
符号 Commits
GPGを有効にする commit 貢献者の身元を確認するために署名します。この手順により、 Gitのセキュリティ 改ざん防止 commit 歴史。
アクセスと権限を監視する
リポジトリへのアクセス権を持つユーザーとその権限レベルを確認してください。可能な限り書き込みアクセスを制限し、活動していない共同作業者は定期的に削除してください。
マージ前のスキャンとポリシーチェックを自動化する
CI/CD すべてのツールを検証する pull request 秘密情報、設定ミス、危険なパターンなどを検出するため。これらのチェックを自動化することは、セキュリティを維持するために不可欠です。 Git 高速バージョン管理 大規模に。
クリーンアップとリベース
押す前に、潰す修正 commit変更履歴やクリーンアップ情報を保存します。これにより、履歴が読みやすくなり、共同作業中のノイズが軽減されます。
XygeniがGitセキュリティの強化にどのように役立つか
セキュリティは、特にGitにおいては、作業のスピードを落とす必要はありません。Xygeniはワークフローに目に見えない保護レイヤーを組み込むことで、 commit何が漏れるかを気にせずに、分岐やマージを行うことができる。
秘密が広まる前にそれを掴む
誤って commit a .env ファイル?よくあることです。 XygeniはAPIトークンなどの秘密情報をフラグ付けします またはクラウド認証情報をリアルタイムで取得します。 commit設定ファイルやDockerレイヤーなど、内部に埋め込まれた設定ファイルにも適用できます。本番環境に移行する前にアラートが届き、オプションで自動無効化と修復ワークフローも利用可能です。
危険な依存関係をブロックします Commit 時間
リバースエンジニアリングする必要はありません package.json ビルドが失敗した後。Xygeni 依存関係をスキャンします 間に commit また、マルウェアが仕込まれたパッケージ、タイポスクワッティング、または古いライブラリを検出し、単に脆弱なだけでなく、実際に悪用可能なものを教えてくれます。
危険なCI設定を自動的にフラグ付けする
CI/CD 小さな設定ミスが大きな問題に発展する場所です。 .github/workflows または Jenkins ジョブの更新、Xygeni レビュー pipeline 許容トークン、安全でないスクリプト、シェルインジェクションなどの危険なパターンに対する設定を行い、安全でないコードが実行される前に阻止します。
不審なリポジトリアクティビティを通知します
Xygeniはあなたの SCM 継続的に活動する。 保護されたブランチへの強制プッシュ、削除されたアクセス制御、または異常な動作を警告します。 commit パターン分析を行うと、何が、誰が、いつ変更されたのかが正確に表示されます。
スマートに適用 Guardrails PRとマージについて
許容範囲を定義するのはあなたです。Xygeni がそれを強制します。秘密情報を含むプルリクエストのブロック、悪用可能な依存関係によるビルドの失敗、リポジトリ全体へのセキュリティ ポリシーの適用など、Xygeni はそれらを適用します。 guardrails チーム全体で一貫して、かつ静かに実施される。
Xygeniを使えば、 セキュリティルールを暗記するこれらはデフォルトでGitワークフローに組み込まれています。
コンテキスト切り替えなし。中断なし。ただ高速で安全。 commit出荷準備が整った商品。ご自身のワークフローでどのように表示されるか確認してみませんか? GitリポジトリでXygeniをお試しください。クレジットカードは不要です。

