





インフラストラクチャ Code security インフラストラクチャは、組織がインフラストラクチャをセットアップおよび管理する方法を変え、自動化を容易にし、信頼性を確保します。しかし、Infrastructure as Code のベストプラクティスがなければ、 IaC 設定ミス、コンプライアンス違反、サイバー脅威への曝露など、セキュリティリスクを生み出す可能性があります。これらのリスクを軽減するために、組織は以下の手順に従う必要があります。 IaC security クラウド環境を最初から保護するベストプラクティス。 IaC security & IaC サイバーセキュリティは、インフラストラクチャの堅牢性を維持し、攻撃リスクを低減し、セキュリティポリシーを大規模に適用するのに役立ちます。
何ですか IaC Security?
IaC security 組織がインフラストラクチャを構築および管理する方法を変え、自動化と一貫性を standardしかし、Infrastructure as Code のベストプラクティスがなければ、 IaC 設定ミス、コンプライアンス問題、サイバー脅威への曝露など、深刻なセキュリティリスクを引き起こす可能性があります。そのため、以下を参照してください。 IaC security クラウド環境を脆弱性から守るためには、ベストプラクティスが不可欠です。
よく計画された IaC security このアプローチは、単にデプロイメントを自動化するだけではありません。可視性を向上させ、セキュリティルールを適用し、クラウド環境を危険にさらす可能性のある未承認の変更を防止します。さらに、 IaC security & IaC DevOpsワークフローにサイバーセキュリティを組み込むことで、チームは脆弱性を積極的に発見し、機密データを保護し、設定ミスのあるインフラストラクチャによって引き起こされる攻撃のリスクを低減することができます。
国立研究所 Standardインフラストラクチャとテクノロジー(NIST)は、インフラストラクチャを次のように定義しています。 Code security コードベースの自動化を通じてITインフラストラクチャを管理・設定する手法として、構成の一貫性と再現性を確保します。したがって、Infrastructure as Codeのベストプラクティスに従うことで、企業はセキュリティギャップを削減し、コンプライアンスを満たすことができます。 standardセットアッププロセス全体を通して、強力なセキュリティポリシーを維持してください。
IaC Security ベストプラクティス
その 2024年インフラストラクチャ・アズ・コードの現状(IaC) 報告 OWASPは、クラウドインフラストラクチャの管理において組織が直面する最大の課題の1つとしてセキュリティを挙げています。そのため、企業は設定ミス、コンプライアンス違反、セキュリティ脆弱性によるリスクを軽減するために、Infrastructure as Codeのベストプラクティスを採用する必要があります。同様に、OWASPは、 重要なガイドライン セキュリティのベストプラクティスをソフトウェア開発ライフサイクルに統合するため(SDLCこれにより、組織は安全でない構成や欠陥のある導入によるリスクを軽減することができます。
セキュリティチェックを全体に組み込む IaC プロセス
強化する IaC securityセキュリティ対策は開発のあらゆる段階に組み込まれるべきである。 pipeline展開後の監査を待つのではなく、チームはスキャンを行うべきです。 IaC セキュリティ上の欠陥を早期に発見するために、展開前に脆弱性のテンプレートを使用します。この予防的なアプローチを採用することで、組織はセキュリティを大幅に向上させることができます。 IaC サイバーセキュリティと予防 誤設定 生産段階に到達することすらなかった。
インフラストラクチャの不変性を確保する
最も効果的な IaC security ベストプラクティスは、デプロイ後もインフラストラクチャが不変であることを保証することです。つまり、リソースがプロビジョニングされたら、変更してはなりません。不変性を維持することで、組織は以下のことが可能になります。
- 設定のずれによるリスクを軽減します。設定のずれは、しばしばセキュリティ上の脆弱性につながります。
- 許可されていない変更を防止し、 確かめる インフラは安定している。
- インフラを強化する Code security 攻撃対象領域を制限することによって。
バージョン管理と監査証跡
バージョン管理は、 IaC security & IaC サイバーセキュリティ。インフラストラクチャの変更をすべて追跡するだけでなく、すべての変更がレビュー、ログ記録、承認されることを保証します。さらに:
- 監査証跡を維持することで、セキュリティ上の問題が発生した場合に、チームは迅速に安全な構成に戻すことができます。
- バージョン管理は、不正な変更を防ぎ、設定ミスのリスクを軽減するのに役立ちます。
- Gitとインフラストラクチャのバージョン管理ツールを使用することで、すべてのコードとポリシーの変更に対するトレーサビリティが確保されます。
最小権限の原則(PoLP)を徹底する
アクセス権限を制限することは、Infrastructure as Code の重要なベストプラクティスであり、 IaC security ベストプラクティス。最小権限の原則(PoLP)を守ることで、組織は以下のことが可能になります。
- セキュリティリスクを最小限に抑えるには 確かめる インフラストラクチャを変更できるのは、許可されたユーザーのみです。
- 過剰な権限を制限し、偶発的または悪意のある変更のリスクを軽減します。
- 全体的な強化 IaC security 厳格な役割ベースのアクセス制御を適用することによって。
継続的な監視と静的分析を実施する
維持する IaC security ベストプラクティスとして、組織は静的解析ツールと継続的な監視を統合し、展開前に脆弱性を特定する必要があります。
- 静的解析スキャン IaC セキュリティ上の欠陥、コンプライアンス違反、および設定ミスを検出するためのスクリプト。
- リアルタイム監視により、許可されていないインフラストラクチャの変更が検出されます。 確かめる セキュリティポリシーは引き続き適用されます。
- Snyk、Checkov、Terrascanなどの自動化ツールはセキュリティの確保に役立ちます IaC 生産に入る前にテンプレートを作成する。
コンテナイメージスキャン
インフラストラクチャ・アズ・コードのベストプラクティスの多くは、構成だけでなくコンテナ化された環境にも適用され、そこでは安全でないイメージがセキュリティリスクをもたらします。コンテナイメージのスキャンを統合することで、 IaC security ベストプラクティスは以下に役立ちます。
- コンテナイメージ内の古いソフトウェアや脆弱性のあるソフトウェアを特定する。
- イメージが展開される前に、ハードコードされた秘密情報や潜在的なマルウェアを検出する。
- 確かめる Dagda、Clair、Trivy、Anchoreなどのツールを使用して画像をスキャンすることで、構成を保護します。
統合することにより コンテナのセキュリティ に IaC ワークフローを適切に管理することで、チームはクラウド環境を攻撃に晒すような設定ミスを防ぐことができます。
CI/CD Pipeline Security および連結報告
セキュリティを組み込む CI/CD pipelines は IaC security ベストプラクティス。このアプローチにより、以下のことが保証されます。
- コード変更のたびにセキュリティチェックを自動化する。
- 手動監査に頼ることなく、コンプライアンスが継続的に遵守されるように徹底する。
- セキュリティ問題の追跡と解決を迅速化するために、コンプライアンス履歴を保持してください。
Jenkins、GitHub Actions、GitLabなどのツール CI/CD セキュリティチェックを開発に直接統合する pipelineさらに、DefectDojoやOWASP Glueのようなプラットフォームは、セキュリティに関する知見を単一のプラットフォームに統合します。 dashboardこれにより、インフラストラクチャの展開全体にわたる脆弱性の追跡と対処が容易になります。
完全性と来歴を保証するための遺物署名
完全性を確保するため IaC 構成に関して、組織はインフラストラクチャ・アズ・コードのベストプラクティスの一環として、アーティファクト署名を実装する必要があります。このアプローチでは、
- ビルド時と実行時の間の改ざんを防止する。
- 展開前にインフラストラクチャコンポーネントの真正性を確認してください。
- TUF(The Update Framework)のようなオープンソースツールを使用して、安全な署名メカニズムを実装してください。
アーティファクト署名により、信頼できる検証済みのインフラストラクチャ構成のみが使用されることが保証され、サプライチェーン攻撃のリスクが軽減されます。 IaC 展開。
なぜこれら IaC Security ベストプラクティスは重要です
これらのInfrastructure as Codeのベストプラクティスに従うことで、組織は以下のことが可能になります。
- セキュリティ設定の誤りによってクラウド環境が攻撃にさらされるのを防ぐ.
- 向上させる IaC security & IaC 積極的なリスク軽減によるサイバーセキュリティ.
- 静的解析とセキュリティ対策の自動化により、セキュリティの強制を自動化します。 CI/CD セキュリティ統合.
- クラウドインフラストラクチャがコンプライアンスに準拠し、回復力があり、改ざん防止されていることを確認する.
セキュリティを組み込む IaC はじめから への唯一の方法です 管理を維持し、侵害を防止し、インフラストラクチャのライフサイクル全体を通してセキュリティを確保する。.
ザイジェニの IaC Securityインフラストラクチャ・アズ・コードのベストプラクティスを実現するオールインワンプラットフォーム
組織がインフラストラクチャ・アズ・コード(Infrastructure as Code)をますます採用するにつれて(IaCクラウドインフラストラクチャを自動化するにあたり、セキュリティリスクは増大し続けています。 IaC security ベストプラクティス、設定ミス、漏洩した秘密情報、脆弱な依存関係は、深刻なセキュリティギャップを生み出します。したがって、企業は統合する必要があります。 IaC クラウド環境を最初から保護するためのサイバーセキュリティ対策。この点を踏まえ、Xygeniは、コードからクラウドまで、インフラストラクチャの回復力、コンプライアンス、セキュリティを確保するオールインワンプラットフォームを提供します。
クラウド構成ミスの検出と防止 IaC Security
間違いなく、設定ミスはクラウドセキュリティインシデントの主な原因の1つです。そのため、セキュリティチームは展開前にリスクを特定して軽減するツールを必要としています。これが、Xygeniが継続的にスキャンを行う理由です。 テラフォームCloudFormation、 Kubernetes上腕二頭筋、および腕のテンプレート、 確かめる クラウド環境は、Infrastructure as Code のベストプラクティスに従います。セキュリティの強制を自動化することで、 ザイゲニ 組織は次のことができます。
- ストレージの設定ミス、過剰なIAM権限、およびセキュリティグループの露出を防ぎます。
- リスクの高いインフラ構成をブロックすることで、コンプライアンスを確保します。
- 手動によるセキュリティレビューを減らし、効率性を向上させながら、 IaC security ベストプラクティス。
シークレットセキュリティ:機密データの保護 IaC
ハードコードされた認証情報 IaC スクリプトはクラウド環境を不正アクセスに晒します。そのため、組織はインフラストラクチャを保護するために特別な対策を講じる必要があります。この課題に対処するために、Xygeni は 秘密のセキュリティソリューション 機密データが保護されるようにするために、以下の対策を講じています。
- デプロイ前にリポジトリをスキャンして、ハードコードされたシークレットを検出します。
- セキュリティ上の問題でブロックしています commits内 CI/CD pipeline認証情報の漏洩を防ぐため。
- 脅威が拡大する前に、セキュリティチームにリアルタイムで警告を発し、被害を軽減する。
統合することにより IaC security ベストプラクティスこれにより、組織は攻撃者が頻繁に悪用する重大なセキュリティリスクを排除できます。
包括的な IaC セキュリティ強化のためのフレームワークサポート
マルチクラウド環境およびハイブリッド環境におけるセキュリティを向上させるため、Xygeniは幅広いフレームワーク互換性を提供します。したがって、Xygeniは以下をサポートします。
- テラフォーム AWS、Azure、GCP全体にわたるプロビジョニングを安全に実行します。
- Kubernetes と Docker – Kubernetes構成およびコンテナ環境における脆弱性を検出します。
- 上腕二頭筋と腕のテンプレート - Microsoft Azureにおける設定ミスを特定します。
- クラウドフォーメーション – AWSインフラストラクチャのセキュリティポリシーを自動化します。
Xygeniは複数のフレームワークを保護するため、組織は 多様なクラウドインフラストラクチャ全体にわたる一貫したセキュリティ.
自動化されたセキュリティポリシーの適用 IaC ワークフロー
手動によるセキュリティチェックには時間がかかるため、 IaC security 開発におけるベストプラクティス pipelinesは不可欠です。プロセスを簡素化するために、Xygeniはポリシーの適用を自動的に行います。
- 展開前に脆弱性、設定ミス、コンプライアンス違反を検出する。
- セキュリティリスクをブロックする CI/CD pipeline安全性の低いインフラストラクチャが本番環境に到達するのを防ぎます。
- 開発者に即座にフィードバックを提供することで、設定ミスを早期に修正できるよう支援します。
このようにすれば、セキュリティチームは IaC サイバーセキュリティ 開発ワークフローを阻害することなく対策を講じる。
コンテナイメージスキャン IaC サイバーセキュリティ
多くの IaC デプロイメントはコンテナ化された環境に依存しており、安全でないイメージはしばしば隠れたリスクをもたらします。したがって、コンテナイメージのスキャンは、 確保する IaC security ベストプラクティス。Xygeniは高度なスキャン機能を統合し、以下のことを実現します。
- Dockerイメージを分析し、古いソフトウェアや脆弱性がないか確認する。
- コンテナ化された環境におけるマルウェア、設定ミス、およびセキュリティ上の脆弱性を検出します。
- インフラストラクチャが安全でないイメージの展開をブロックします Code security ベストプラクティスが採用されている CI/CD pipelines.
コンテナセキュリティを統合することで IaC ワークフローやチームは、クラウド環境を攻撃に晒すような設定ミスを防ぐ。
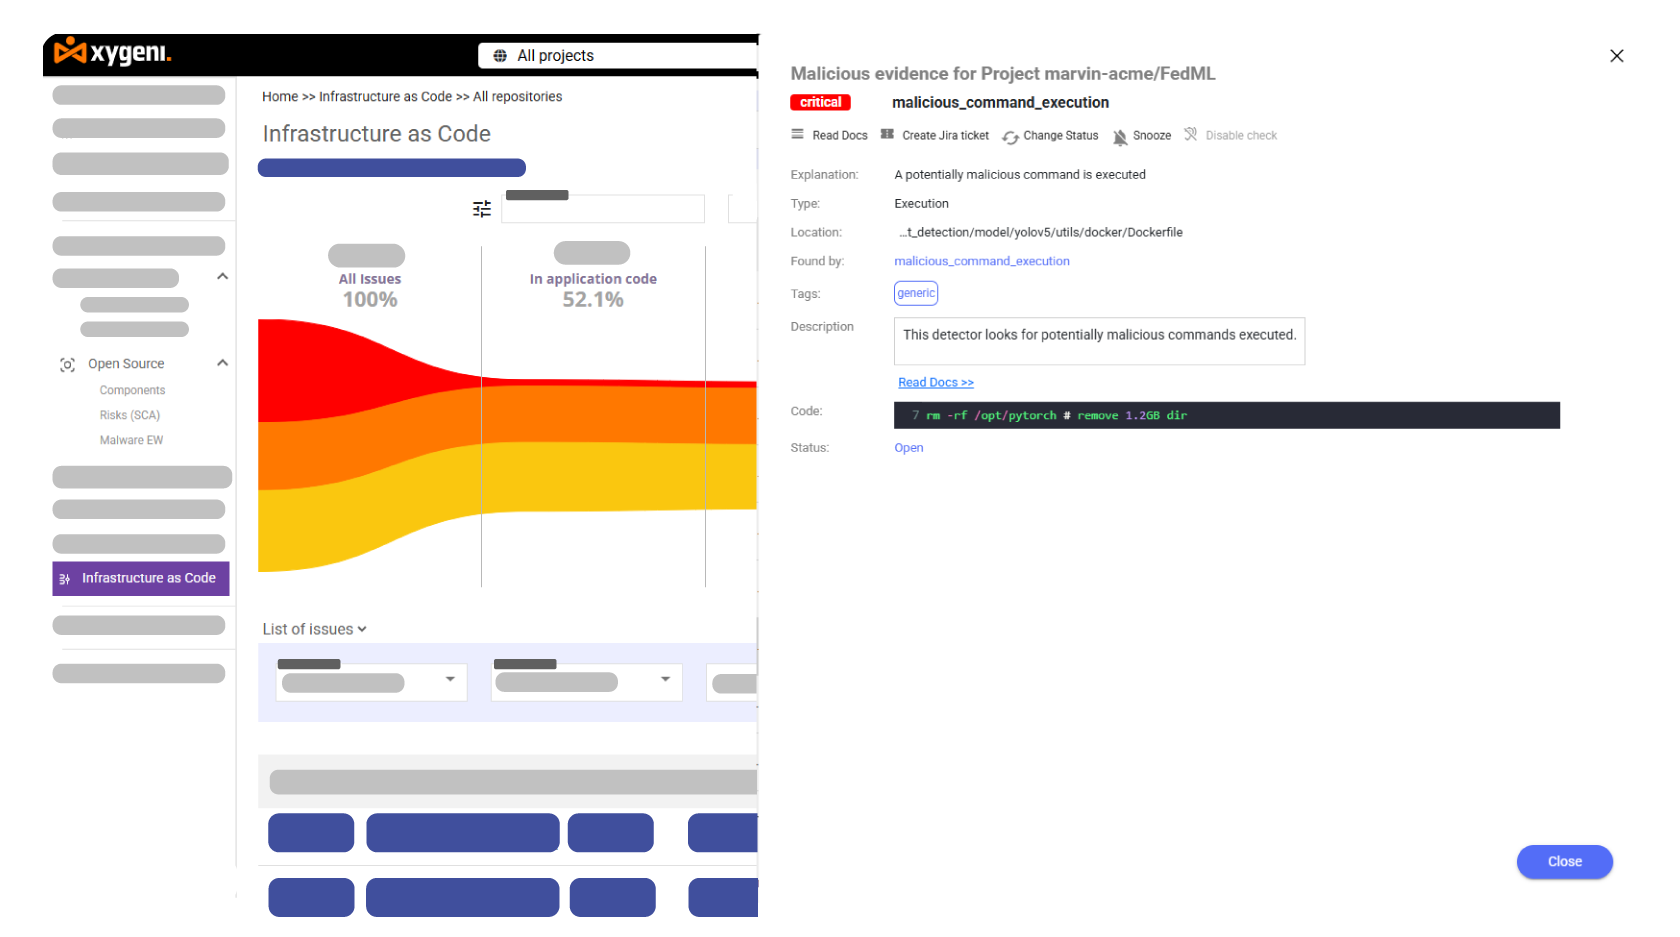
予防悪意のあるコマンドとサプライチェーン攻撃 IaC
クラシックハット IaC security ツールはしばしば見逃す 悪意のあるコマンドとサプライチェーンの脅威 インフラストラクチャスクリプト内に隠されています。しかし、Xygeni は以下の方法でセキュリティを強化します。
- バックドアを導入する不正なコマンドを検出する。
- 依存関係の混乱や悪意のあるパッケージの挿入を阻止します。
- インフラストラクチャ設定の改ざんを防止するために検証する アーティファクトの完全性.
その結果、組織は隠れた攻撃経路がインフラのセキュリティに影響を与える前に排除することができる。
継続的な監視とリアルタイムの脅威対策
超えるために standard 脆弱性検出機能に加え、Xygeniはリアルタイムのセキュリティ情報を提供します。特に、Xygeniはセキュリティチームに以下のことを可能にします。
- 識別する 高リスクの脆弱性 到達可能性分析.
- インフラストラクチャの変更を監視し、不正な変更を検出します。
- 脅威インテリジェンス 攻撃がエスカレートする前に阻止する。
追加することにより IaC security ベストプラクティスに従うことで、チームは展開前にセキュリティを継続的に改善し、リスクを軽減することができます。
Xygeniが最適な選択肢である理由 IaC Security
従来とは異なり IaC security Xygeniが提供するツール:
- 自動執行 Infrastructure as Codeのベストプラクティス 設定ミスを防ぐため。
- 高機能 秘密のセキュリティ 認証情報が漏洩するリスクを排除するため。
- コンテナ画像スキャン クラウドネイティブアプリケーションを保護するため。
- のフルサポート Terraform、Kubernetes、Docker、Bicep、CloudFormation.
- 継続的な監視 リアルタイムのセキュリティインサイト クラウド環境向け。
Xygeniの製品でインフラストラクチャを保護しましょう IaC Security ベストプラクティス
セキュリティリスクは絶えず変化するため、組織はインフラストラクチャ・アズ・コードのベストプラクティスを開発プロセスに統合する必要があります。そのため、Xygeniはオールインワンプラットフォームを提供しています。 IaC security & IaC サイバーセキュリティとは、クラウド環境が開発から展開まで確実に保護されるようにすることです。
Xygeniは、自動化されたセキュリティポリシー、継続的な監視、マルウェア検出により、組織がセキュリティ対策を適用できるよう支援します。 IaC security セキュリティリスクが本番環境に影響を与える前に排除するためのベストプラクティス。
今すぐクラウドインフラストラクチャを保護しましょう。Xygeniが開発からデプロイまで、Infrastructure as Codeのベストプラクティスをどのように保護するかについては、お問い合わせください。