






最高情報セキュリティ責任者(CISO)、最高情報責任者(CIO)、またはDevOpsエンジニアとして、ユーザーに安定した信頼性の高いサービスを提供するために、プラットフォームが正しく構成されていることを確認することは不可欠です。しかし、人為的なミスからインフラストラクチャの変更まで、さまざまな理由で構成ミスが発生する可能性があります。このブログ記事では、ソフトウェアDevOpsプラットフォームにおける構成ミスを検出して解決する方法について解説します。
まず最初に、設定ミスとは何か、そしてそれがプラットフォームにどのような影響を与えるかを理解することが重要です。
設定ミスとは何ですか?
設定ミスとは システムの意図された構成からの逸脱これは、次のようなさまざまな問題を引き起こす可能性があります。 ダウンタイム、セキュリティ脆弱性、パフォーマンスの低下.
設定ミスの例としては、保護されていない配信コードブランチ、コードレビューの欠如、多要素認証の欠如などの不適切なアクセス制御慣行、クラウドインフラストラクチャ内の公開アクセス可能なストレージバケットなどがあります。 欠陥 CI/CD pipelines重要なデータが保存時に暗号化されていないこと、脆弱なパスワードポリシー、およびローテーションされていない暗号化キー。
設定ミスをどのように検出できますか?
プラットフォームの設定ミスを検出する方法はいくつかあります。1つの方法は、ベースライン構成からの逸脱を警告する監視ツールを使用することです。これらの監視ツールは、DevOpsシステムの構成が変更されたが、それが期待される状態に準拠していない場合にアラートを発信するように設定できます。その他の例としては、以下のようなものがあります。
- Commit 署名: コードの改ざんを防ぎ、コードの変更の出所を維持するために、組織はすべての commitファイルは著者が署名する必要があります。コードリポジトリによっては、署名付きファイルを要求するように設定されている場合があります。 commits(例えば pull requests)、そしてこれが適用されない場合は、設定ミスが報告される可能性があります。
- 建設 pipeline セキュリティ関連の手順がありますビルドに組み込めるチェック項目は多数あります。 pipeline 結果として得られる成果物のセキュリティを向上させる。シークレットスキャン、ソースコードまたは依存関係における既知の脆弱性の特定、ファザーの実行、ソフトウェア部品表の生成(SBOM)、など。ここでの設定ミスは、 pipeline 対象ソフトウェアポリシーで定められているとおり。
- コードレビューの不足: コードレビューは、セキュリティ問題を回避するための最もよく知られた対策です。効果的なコードレビューを行うには、レビュー担当者は、ビジネス指向の脆弱性や意図的なバックドアなど、セキュリティ関連の不正行為をレビューする際に何に注目すべきかを知っている必要があります。一方で、レビューは強制されるべきであり、レビューが行われない場合はアラートを発するべきです。設定ミス監視ツールは、例えばマージ前など、特定の時点でコードレビューが必要であることを確認できます。 pull request 配信に使用するコードブランチに取り込む。
- 最低限の特権過剰な権限は攻撃の進行や横方向への拡散を助長します。ツールやシステムは、必要な作業を実行するための最小限の権限セットのみを付与するべきです。設定ミス検出ツールは、例えば不要な管理者権限やデフォルトでロック解除された設定などを検出することで、ロックダウンされた設定を確立するのに役立ちます。
- 配送を管理するコンポーネントやイメージの公開方法と場所をより厳密に管理する。パッケージマネージャが組織の内部レジストリ(ホワイトリストファイアウォールとして機能する可能性がある)ではなく公開リポジトリを使用した場合、またはソフトウェアのリリースにデジタル署名や出所証明などの暗号化保護が必要ない場合、設定ミス検出機能がそれを報告できる。
設定ミスを検出したら、次のステップは 問題を解決する設定ミスをトラブルシューティングして修正するには、以下の手順に従ってください。
設定ミスを解決するにはどうすればよいでしょうか?
最新のソフトウェア pipelineは、以下のような複数のツールを統合します。 SCM リポジトリ そしてツールを構築して CI/CD システムと構成管理ツール。これらのツールの設定ミスは、 サプライチェーン攻撃.
状況に応じた修復手順が提供されているため、DevOps エンジニアは設定ミスを迅速に修正し、今後同様の問題を回避する方法を学ぶことができます。以下に、検討すべき手順をいくつか示します。
- 設定ミスの根本原因を特定する問題解決の第一歩は、その根本原因を特定することです。設定ミスが発生した場合は、意図した設定から逸脱した原因を特定する必要があります。人的ミス、インフラストラクチャの変更、あるいはコードのバグでしょうか?根本原因を特定できれば、適切な対策を講じて問題を解決できます。
- 既知の正常な構成に戻します設定ミスが最近のシステム変更によって発生した場合は、正常に動作していた設定に戻すことで問題を解決できる可能性があります。これは、システムの以前のバージョンの設定に戻すことを意味します。以前のバージョンは安定しており、設定ミスがないはずです。
- ドキュメントを更新してください設定ミスがドキュメント不足に起因する場合は、今後同様の問題が発生しないよう、ドキュメントを更新することが不可欠です。これには、システムの構成ファイルだけでなく、プラットフォームに関連する内部ドキュメントや手順書の更新も含まれます。
- 自動化を実装する自動化は、意図した構成からの逸脱を自動的に検出して修正することで、構成ミスを防ぐのに役立ちます。これは、構成管理システムなどのツールを使用することで実現できます。これらのツールを使用すると、希望する構成を指定し、それをシステムに自動的に適用できます。
サプライチェーンセキュリティプラットフォームは、貴社にどのようなメリットをもたらすでしょうか?
A software supply chain security このプラットフォームは、ソフトウェアの開発および配布プロセス全体を監視することで、企業のセキュリティと完全性を確保するのに役立ちます。これには以下が含まれます。
- ソフトウェアコンポーネントの供給元を追跡する。
- ソフトウェアリリースの完全性を検証する。
- セキュリティ上の脆弱性を特定し、軽減する。
の主な利点の XNUMX つは、 software supply chain security プラットフォームは、 開発プロセスの早い段階で設定ミスを検出する 問題になる前に。これはプラットフォームが ソフトウェア開発プロセスを継続的に監視する (NAIST) と 関係チームに警告を発する 意図した構成からの逸脱を検出した場合。
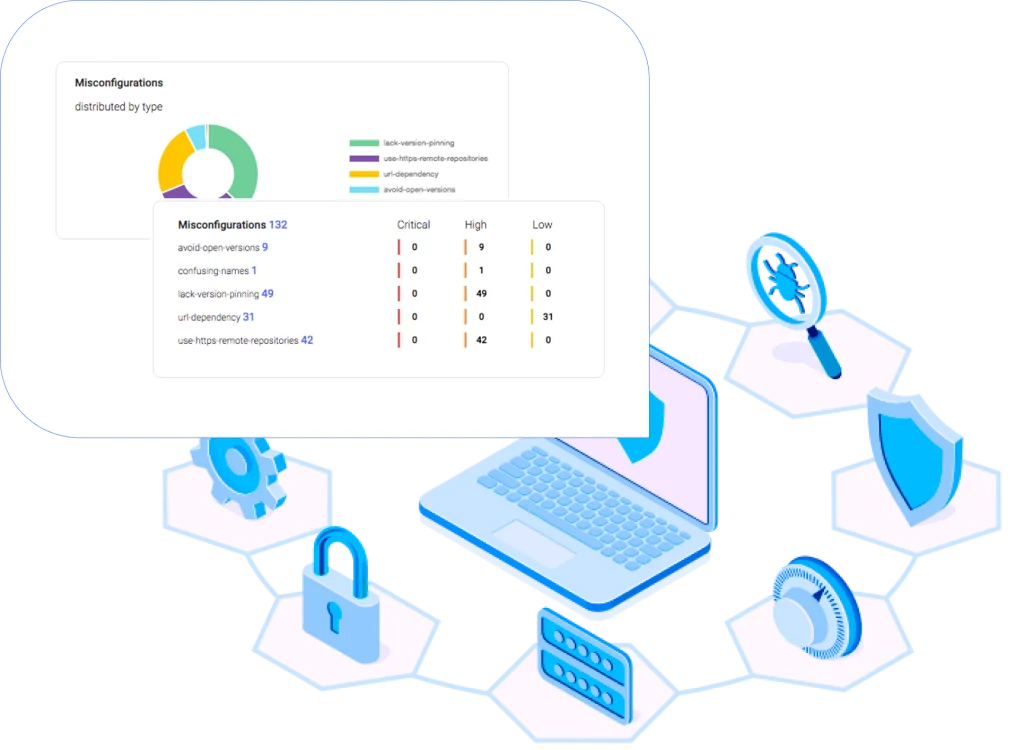
設定ミスが検出されると、 software supply chain security プラットフォームは、以下の方法で問題を解決するのに役立ちます。 問題を解決するために必要なツールと情報を提供する例えば、プラットフォームは、開発者が問題の根本原因を特定するのに役立つ詳細なログやエラーメッセージを提供する場合があります。
設定ミスを検出して解決することに加えて、 software supply chain security プラットフォームも 設定ミスを防ぐのに役立ちます まず最初に。これは、 自動化および構成管理ツールこれにより、ソフトウェアが正しく構成され、脆弱性がないことを保証します。
結論として、設定ミスは深刻な問題を引き起こす可能性があります。 ソフトウェアDevOpsプラットフォーム、からの範囲 セキュリティ脆弱性によるダウンタイム。 を使って 監視ツール、実行 定期監査, 自動化の実装これにより、設定ミスを迅速かつ効果的に検出して解決し、プラットフォームの安定性を維持できます。 ユーザーにとって安定性と信頼性が高い.
最後に、 software supply chain security プラットフォーム ような ザイゲニ は、 ソフトウェアのセキュリティと完全性。 によって 継続的に監視 ソフトウェア開発および配布プロセスにおいて、プラットフォームは 設定ミスを検出して解決する.
