






セキュリティは最終テスト段階まで待つことはできません。安全で回復力のあるアプリを構築したい場合は、初日からセキュリティについて考える必要があります。そこで、ソフトウェア開発ライフサイクルの各段階を理解することが重要です。SDLC) が重要になります。 SDLC 計画と設計から展開と保守までの各フェーズにセキュリティを組み込むことで、セキュアなソフトウェア開発ライフサイクル(SDL)が構築されます。SDLCリスクを軽減し、コストを削減し、ソフトウェアを現実世界の脅威に備えます。このガイドでは、 SDLC そして、セキュリティを後付けの機能ではなく、組み込み機能として組み込む方法をお教えします。
理解する SDLC セキュアソフトウェア開発ライフサイクル
ソフトウェア開発ライフサイクル(SDLCは、ソフトウェアの設計、構築、テスト、および展開のための構造化されたアプローチを提供します。しかし、従来の SDLC セキュリティはしばしば後回しにされがちです。ここで、セキュアソフトウェア開発ライフサイクル(SDL)が重要になります。SDLCが登場し、あらゆる段階にセキュリティを統合することで、ソフトウェアが現代のサイバー脅威に対して耐性を持つようにします。
SDLC セキュリティ:安全なソフトウェア開発ライフサイクルの基盤
による 国立研究所 Standard科学技術(NIST))セキュリティは、計画から保守まで、ソフトウェア開発ライフサイクルのすべてのフェーズに統合されるべきです。 SDLC セキュリティ対策を開発プロセスに組み込むことで、チームは脆弱性に早期に対処し、リスクを最小限に抑え、後々の高額な修正費用を回避することができる。
Xygeniセキュリティ用語集
何ですか SDLC
ソフトウェア開発ライフサイクル(SDLCソフトウェア開発ライフサイクルは、綿密な計画から始まり、開発、展開、保守へと進むソフトウェア作成の各段階を明確に概説する構造化されたフレームワークです。さらに、ソフトウェア開発ライフサイクルでは、各フェーズに具体的な活動、目標、成果物が含まれています。その結果、これらのステップにより、ソフトウェアが効率的かつ効果的に開発され、すべての要件を満たすことが保証されます。 standardこの明確なフレームワークに従うことで、チームは機能面およびビジネス面のニーズに合致した高品質なソフトウェアを作成できます。
SとはSDLC?
セキュアソフトウェア開発ライフサイクル(SSDLCは、開発プロセスのあらゆる段階にセキュリティ対策を体系的に統合するフレームワークです。 SDLCセキュリティ対策がテストや展開の段階で遅れて行われることが多い場合、SSDLC セキュリティを最初から組み込む。セキュアソフトウェア開発ライフサイクルは、複雑さを増すことではなく、プロアクティブになることです。脆弱性を早期に特定して軽減することで、SDLC リスクを軽減し、後期修正のコストを最小限に抑え、GDPR、HIPAA、PCI DSSなどの規制への準拠を保証します。SDLC開発者は、シームレスに動作するだけでなく、現代のサイバー脅威にも耐えうるソフトウェアを提供できるようになる。
ソフトウェア開発ライフサイクルの各段階と、それぞれのセキュリティ要件は何ですか?
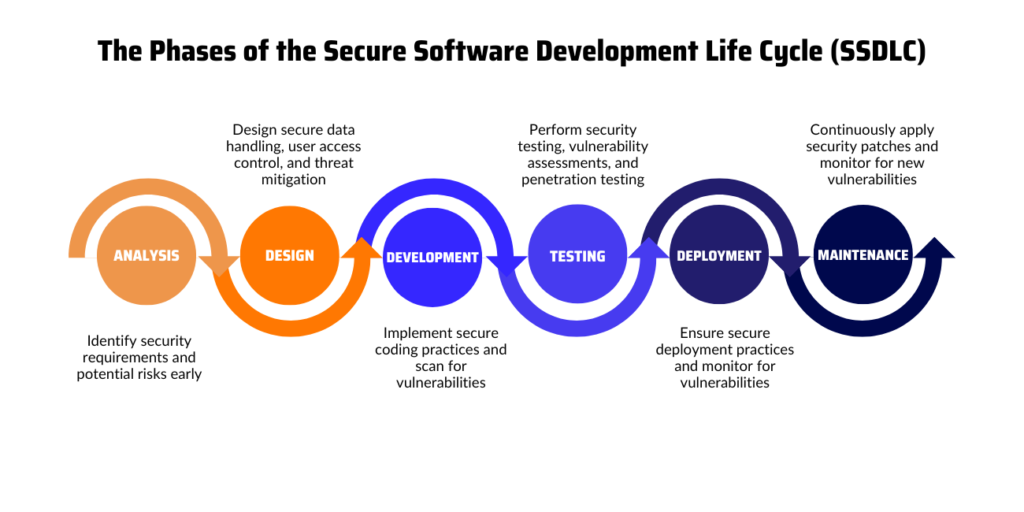
ソフトウェア開発ライフサイクルのすべての段階(SDLC) には特有のセキュリティ上の課題があります。ソフトウェア開発ライフサイクルの各段階を理解することで、統合が容易になります。 SDLC セキュリティをあらゆる段階に組み込む。セキュアソフトウェア開発ライフサイクル(SDL)を採用することでSDLCそうすれば、脆弱性を早期に発見し、リスクを軽減し、より優れたソフトウェアを構築できます。
ソフトウェア開発ライフサイクルの各段階におけるセキュリティの役割と、Xygeniがそれをいかにスムーズに実現するかについて説明します。
1. 計画と要件分析
このフェーズはプロジェクトの基盤を形成します。チームはプロジェクトの範囲を定義し、要件を収集し、潜在的なリスクを評価します。ソフトウェア開発ライフサイクルの各フェーズを理解することは、しっかりとした計画から始まり、 SDLC この段階でのセキュリティ対策は、後々の脆弱性を防ぐ。
セキュリティの焦点: 脅威モデリングとセキュリティ要件の収集が鍵となります。次のようなツール ザイジェニの Application Security Posture Management (ASPM) ソフトウェア資産の検出を自動化することで、潜在的なリスクを完全に可視化します。同時に、 ザイジェニの Software Supply Chain Security (SSCS) サードパーティ製またはオープンソースのコンポーネントがセキュリティ基準を満たしていることを保証します standard開発開始前にサプライチェーンのリスクを軽減する。
2. 設計
設計段階では、チームはシステムのアーキテクチャを設計し、ソフトウェアがどのように機能するかを決定します。重要なセキュリティ設計cis機密データの保護、ユーザーアクセスの制御、脅威の軽減といった対策が中心的な役割を果たす。
セキュリティの焦点: 安全なアーキテクチャ設計と脅威モデルの更新。 XygeniのInfrastructure as Code(IaC) 安全 クラウドおよびシステムアーキテクチャをスキャンして設定ミスを検出し、セキュリティ上の欠陥が設計に組み込まれないようにします。さらに、 Xygeniの秘密のセキュリティ この段階全体を通して、APIキー、認証情報、パスワードなどの機密情報を保護するのに役立ちます。
3. 開発
ここは実際にコーディングが行われる場所であり、セキュリティリスクが発生しやすい最も脆弱な段階の一つです。不適切なコードやセキュリティ対策が不十分なコンポーネントは、早期に対処しないと重大な問題を引き起こす可能性があります。
セキュリティの焦点: 安全なコーディング手法、静的アプリケーションセキュリティテスト(SAST)、およびソフトウェア構成分析(SCA). ザイジェニの ASPM 開発中にコードを積極的に監視し、リスクをリアルタイムで警告することで、開発者が問題が発生した際にすぐに修正できるようにします。 自動修復Xygeniの一部 Open Source Security このスイートは、オープンソースコンポーネントが本番環境に到達する前に、脆弱性を自動的に解決します。一方、 リアルタイムマルウェア検出 依存関係とサードパーティライブラリを保護し、 シークレットセキュリティ 機密データが誤ってコードベースに混入しないようにします。
4. テスト
テスト段階では ソフトウェア開発ライフサイクルチームは機能性を検証し、脆弱性をチェックします。徹底的なテストにより、セキュリティリスクが本番環境に持ち込まれることはありません。
セキュリティの焦点: 動的アプリケーションセキュリティテスト(DAST)、侵入テスト、脆弱性スキャン。このフェーズでは、 ザイジェニの ASPM 悪用可能性指標を用いて最も重大なリスクを明確にし、チームが効率的に修正の優先順位付けを行うのに役立ちます。 リアルタイムマルウェア検出 サードパーティコンポーネントの脅威をスキャンし続ける一方で、 SSCS 異常検出 隠れた脆弱性を示唆する可能性のある異常な動作を監視します。
5. 展開
このフェーズでは、ソフトウェアを本番環境にリリースします。移行中に新たなリスクが発生しないよう、チームはデプロイプロセスが安全であることを確認する必要があります。
セキュリティの焦点: 安全な構成、展開後の脆弱性スキャン、侵入防止システム。さらに、 ザイジェニの Open Source Security スイート サードパーティ製コンポーネントは、展開後も安全性が維持されることを保証します。さらに、 自動修復 手動介入なしに、本番環境の脆弱性を修正します。一方、 SSCS 継続的に新たな脅威をスキャンし、本番環境のセキュリティを維持します。
6. メンテナンス
導入後も作業は終わりません。継続的なメンテナンスによって新たな脆弱性に対処し、パッチを適用し、進化する脅威からシステムを安全に保ちます。
セキュリティの焦点: 脆弱性管理、パッチ管理、および継続的な監視。 ザイジェニの ASPM リアルタイムのセキュリティ監視を提供し、発生した問題を迅速に検出して解決します。 リアルタイムマルウェア検出Xygeniは、サードパーティ製コンポーネントにおける新たなリスクからソフトウェアを保護し、長期的なセキュリティを確保します。
安全なソフトウェア開発ライフサイクルの利点
安全なソフトウェア開発ライフサイクル(SDL)の採用SDLC) は単にソフトウェアを安全にするだけでなく、よりスマートに働き、より優れたアプリケーションを構築することです。 SDLC セキュリティ対策を開発のあらゆる段階に組み込むことで、チームは以下のような様々なメリットを得られます。
- 脆弱性を軽減する: セキュリティ上の問題を早期に発見することは、重大なリスクが本番環境に及ぶのを防ぐのに役立ちます。
- 低コスト: 開発段階で脆弱性を修正する方が、リリース後にパッチを適用するよりもはるかに安価である。
- セキュリティ体制の強化: SSDLC ソフトウェアに回復力を組み込み、進化する脅威に対応できるように準備します。
- コンプライアンスを達成する: セキュリティ対策 standardGDPR、HIPAA、PCI DSSなどの規制に、土壇場で慌てることなく対応できます。
セキュアソフトウェア開発ライフサイクル(SSDLCソフトウェアセキュリティを変革する
ソフトウェア開発ライフサイクルの各段階を理解することは、安全で信頼性の高いソフトウェアを作成するための第一歩です。セキュアソフトウェア開発ライフサイクル(SDL)を採用すると、SDLCセキュリティを開発プロセスの中核に据えることで、計画や設計からメンテナンスまで、セキュリティを中核に据えることができます。 SDLC あらゆる段階にセキュリティを導入することで、チームは脆弱性を早期に発見し、コストを削減し、進化する脅威に先手を打つことができます。
ザイゲニ Sを作るSDLC 導入は簡単だ。 Application Security Posture Management (ASPMリアルタイムでリスクに関する洞察が得られるため、チームは問題を迅速に解決できます。 Software Supply Chain Security (SSCSサードパーティ製コンポーネントとオープンソースコンポーネントの安全性を確保します。自動修復機能により、脆弱性を即座に解決し、優れたソフトウェア開発に集中できます。
Take the Next Step
に焦点を当てることで、 SDLC セキュリティとSへの移行SDLC このアプローチを採用することで、チームは動作するだけでなく、現代の脅威に対しても安全なソフトウェアを構築できます。あらゆる段階でセキュリティを組み込むことで、コンプライアンス遵守が容易になり、後々の高額な修正費用を削減できます。プロセスをさらにレベルアップする準備はできていますか? Xygeniがお客様のあらゆる段階のセキュリティ確保にどのように役立つかをご覧ください。 ソフトウェア開発ライフサイクル そして、開発をより安全かつ効率的にする。

