
SSDLC安全なソフトウェア開発の鍵 #
アプリを開発しているなら、おそらくSについて聞いたことがあるでしょう。SDLCしかし、Sとは何でしょうか?SDLC、そしてそれは、次のような従来の方法と比べてどうでしょうか。 SDLC?議論の中で SDLC vs SSDLCしかし、重要な違いは、開発ライフサイクル全体を通してセキュリティがどのように扱われるかという点にある。 SDLC セキュリティを最終段階、あるいはさらに悪いことに後回しにすることも多いが、SDLC (セキュアソフトウェア開発ライフサイクル) は、セキュリティを最初から組み込んでいます。この積極的なアプローチにより、脆弱性に早期に対処し、リスクを軽減し、コストを削減し、機能的なだけでなく設計段階から安全なソフトウェアを開発できます。この用語集では、S がどのようにセキュリティを組み込んでいるのかを詳しく解説します。SDLC 仕組み、今日の脅威環境においてなぜ不可欠なのか、そしてチームがそれを効果的に導入する方法について解説します。
定義:
SとはSDLC? #
セキュアソフトウェア開発ライフサイクル(SSDLCは、開発プロセスのあらゆる段階にセキュリティ対策を体系的に統合するフレームワークです。 SDLCセキュリティ対策がテストや展開の段階で遅れて行われることが多い場合、SSDLC セキュリティを最初から組み込む。セキュアソフトウェア開発ライフサイクルは、複雑さを増すことではなく、プロアクティブになることです。脆弱性を早期に特定して軽減することで、SDLC リスクを軽減し、後期修正のコストを最小限に抑え、GDPR、HIPAA、PCI DSSなどの規制への準拠を保証します。SDLC開発者は、シームレスに動作するだけでなく、現代のサイバー脅威にも耐えうるソフトウェアを提供できるようになる。
SDLC vs SSDLC: なぜSなのかSDLC より賢い選択 #
違い SDLC vs SSDLC チームがセキュリティに取り組むタイミングだけではなく、 build security 従来の手法では、まず機能的なソフトウェアを作成し、テストや展開時にセキュリティを追加することに重点が置かれていました。この受動的なアプローチでは、ソフトウェアに脆弱性が残ってしまうため、チームは後でそれを修正する必要があり、多くの場合、高額な費用や深刻なリスクを伴います。
対照的に、より積極的なアプローチでは、計画段階からあらゆるフェーズにセキュリティを組み込みます。チームはリスクを早期に特定して対処することで、セキュリティを後回しにするのではなく、ワークフローにシームレスに統合します。これにより、コスト削減と遅延防止だけでなく、開発者が堅牢で現代の課題に対応できるソフトウェアを提供できるようになります。
主な違い SDLC vs SSDLC
| 側面 | SDLC ソフトウェア開発ライフサイクル | SSDLC 安全なソフトウェア開発ライフサイクル |
| セキュリティ重視 | 事後対応型:セキュリティ対策は機能が構築された後に行われる。問題はテスト中またはデプロイ後に発見されることが多い。 | 予防的:セキュリティはあらゆる段階に組み込まれており、脆弱性が見過ごされる可能性を低減します。 |
| 活動のタイミング | セキュリティ対策は、テスト段階や導入段階まで後回しにされることが多い。 | リスク評価やセキュアコーディングといったセキュリティ活動は、最初から統合的に実施されます。 |
| コストへの影響 | 開発サイクルの後半で脆弱性を修正するのは、費用と時間がかかる場合がある。 | 早期発見は、費用のかかる手戻りや遅延を回避することで、資源の節約につながります。 |
| 脆弱性のリスク | 問題が最終段階または生産段階まで見過ごされるリスクが高い。 | 開発段階で脆弱性が特定され、軽減されるため、リスクは低くなります。 |
| 主要な活動 | セキュリティは付加機能として、機能的なソフトウェアの提供に重点を置いています。 | 安全な設計、脅威モデリング、安全なコーディング、そして継続的なテストは、最優先事項です。 |
要するに: sdlc 対ssdlc: SDLC 動作するソフトウェアを開発する。SDLC 動作するソフトウェアを構築する (NAIST) と ユーザー、データ、そしてビジネスを保護します。SSDLCつまり、単にソフトウェアを開発しているのではなく、初日から信頼と回復力を築いているのです。
セキュアソフトウェア開発ライフサイクルの各段階:ステップバイステップ #
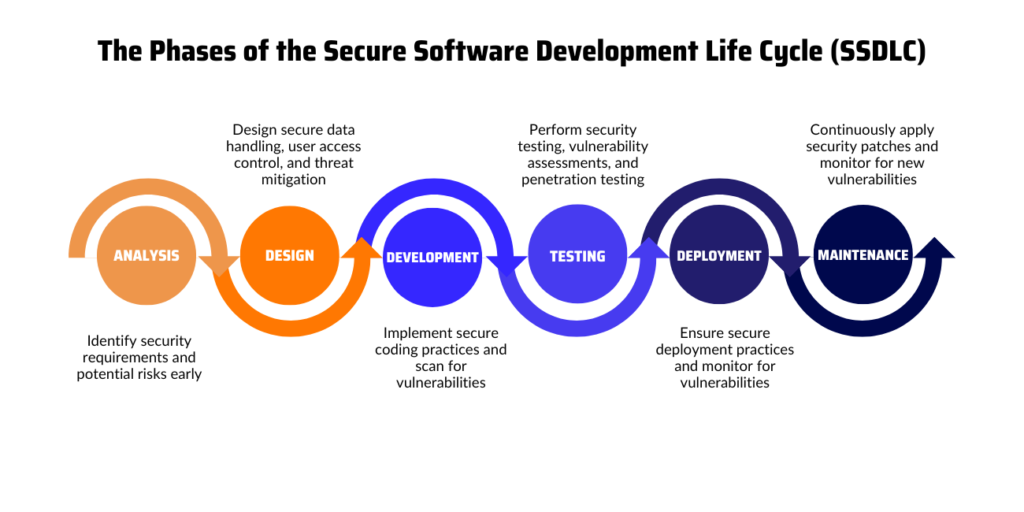
不思議に思います Sとは何ですか?SDLC 実際にはどうでしょうか?開発プロセスの各段階にセキュリティがどのように組み込まれるかを以下に示します。
計画および要件分析
- 機能要件とセキュリティ要件の両方を事前に定義しておく。
- 潜在的な脅威を早期に特定するために、リスク評価を実施する。
設計
- 安全なアーキテクチャの構築に注力する。
- コーディングを開始する前に、脅威モデリングを使用して脆弱性を予測し、軽減策を講じてください。
開発
- ベストプラクティスに従って、安全なコードを作成しましょう。
- 静的アプリケーションセキュリティテストなどのツールを使用する(SASTコードを書いている間に脆弱性を発見するため。
テスト
- 機能性とセキュリティを同時にテストする。
- 展開前に、動的アプリケーションセキュリティテスト(DAST)、侵入テスト、コードレビューを実施して、あらゆる脆弱性を発見してください。
展開
- 安全な設定を適用してください。
- ソフトウェアをリリースする前に、監視システムを構築し、インシデント対応計画を作成してください。
メンテナンス
定期的に脆弱性評価を実施し、パッチを適用して、強固なセキュリティ体制を維持する。
導入後も継続的な監視を実施する。
これらの段階についてもっと深く掘り下げたいですか?この詳細なブログ記事をご覧ください。 ソフトウェア開発ライフサイクルの各段階 より詳しい情報やベストプラクティスについては、こちらをご覧ください。
主なポイント:Sとは何かSDLC? #
- SとはSDLC? SSDLC (セキュアソフトウェア開発ライフサイクル) は、セキュリティ対策をソフトウェア開発のあらゆる段階に統合します。 SDLC 計画、設計、開発、テスト、展開、保守といったプロセス全体を通して、最初から最後まで安全なソフトウェアを確保する。
- なぜSSDLC 事項: 従来とは異なり SDLC、SSDLC セキュリティを早期に組み込むことで、脆弱性、コンプライアンスリスク、および長期的なコストを削減します。
- Sの主な利点SDLC: 脆弱性の早期発見、修復作業の削減、顧客からの信頼の向上、そして standardGDPR、HIPAA、PCI DSSなど。
開発者がSに切り替えるべき理由SDLC #
からの切り替え SDLC SへSDLC 大きな一歩のように聞こえるかもしれませんが、そのメリットを考えれば十分価値があります。開発者がセキュアソフトウェア開発ライフサイクルを好む理由を以下に挙げます。
より安全なソフトウェアを構築する: S付きSDLC貴社のソフトウェアは、現代の脅威に対処する準備ができています。
時間とお金を節約: 問題を早期に発見すれば、後々の高額な修理費用を抑えることができる。
セキュリティを簡素化します。 セキュリティをワークフローに組み込むことで、ストレスや直前での修正作業を軽減できます。
Sの実装SDLC 展開前に脆弱性を防止できますか? #
はい、その通りです。S を実装するSDLC は、展開前に脆弱性を防止する最も効果的な方法の 1 つです。計画と設計からコーディングとテストまで、開発プロセスのあらゆる段階にセキュリティ対策を統合することで、SDLC セキュリティを早期に導入します。これは、脅威モデリング、セキュアアーキテクチャレビュー、静的コード分析などの活動を通じて、潜在的な脅威や脆弱性を早期に特定することを意味します。 SAST (NAIST) と ダスト 後付けではなく、全体を通して組み込みの安全対策として使用されます。 SDLCSによるセキュリティチェックSDLC 継続的かつ自動化されたプロセスを採用することで、重大な問題が土壇場で発見される可能性を低減します。これにより、バグ修正のコストと複雑さが軽減されるだけでなく、脆弱性が本番環境に持ち込まれるのを確実に防ぐことができます。
最も一般的に使用されているSは何ですかSDLC ツール? #
セキュアなソフトウェア開発ライフサイクル(SDL)をサポートするためSDLC開発チームは、開発のあらゆる段階でリスクを特定、管理、軽減するために設計されたさまざまなツールを活用しています。各カテゴリは、安全なコードの作成から、アプリケーションが現実世界の脅威に耐えられるかどうかの検証まで、それぞれ特定の役割を担っています。
以下は最も広く使用されているSのタイプですSDLC ツール:
- 静的アプリケーションセキュリティテスト(SAST)これらのツールは、開発の初期段階でソースコードを分析し、バグ、安全でない機能、コーディング上の欠陥を本番環境に到達する前に検出します。
- 動的アプリケーション セキュリティ テスト (DAST)DASTツールは、実行中のアプリケーションに対する攻撃をシミュレートし、インジェクションの脆弱性や認証の不備といった実行時の脆弱性を明らかにします。
- ソフトウェア構成分析(SCA): SCA このツールは、脆弱なオープンソースの依存関係をスキャンし、ライセンス上の問題を検出することで、サプライチェーンのリスクを回避するのに役立ちます。
- 秘密探知: このカテゴリのツールはスキャンコードを、 pipelineハードコードされた認証情報、APIキー、その他の機密情報が漏洩する前に捕捉するためのリポジトリとツール。
- コードとしてのインフラストラクチャ (IaCスキャナーこれらにより、クラウド構成とコンテナ設定が最初からデフォルトで安全な慣行に従うことが保証されます。
- CI/CD セキュリティ統合Xygeniのようなプラットフォームは、 pipeline脆弱性検出を自動化し、 guardrailsコードが移行する際にコンプライアンスを確保する commit 展開します。
これらのSを組み合わせることでSDLC ツールを使用すると、リスクを早期に検知し、安全なプラクティスを自動化し、継続的なコンプライアンスをサポートする多層防御を構築できます。詳細については、このガイドを参照してください。 最もよく使われる SDLC ツール.
XygeniがSを簡素化する方法SDLC #
セキュアソフトウェア開発ライフサイクルへの移行は、ワークフローの全面的な見直しを意味するものではありません。Xygeniは、セキュアソフトウェア開発ライフサイクルの導入を容易にするツールを提供します。SDLC シームレス:
- Application Security Posture Management (ASPM): リスクをリアルタイムで把握し、脆弱性の優先順位付けを行い、効率的に解決します。
- Open Source Security: 依存関係に脆弱性がないか継続的に監視し、悪意のあるパッケージがコードベースに侵入する前にブロックしてください。
- シークレットセキュリティ: 開発中にAPIキーや認証情報などの機密情報が漏洩するのを防ぐ。
Xygeni を使用すると、S を統合できますSDLC チームのスピードを落とすことなく、業務プロセスに実践的な手法を取り入れる。
開発者がSに切り替えるべき理由SDLC #
からの切り替え SDLC SへSDLC 大きな一歩のように聞こえるかもしれませんが、そのメリットを考えれば十分価値があります。開発者がセキュアソフトウェア開発ライフサイクルを好む理由を以下に挙げます。
- 時間と費用を節約できます。 問題を早期に発見すれば、後々の高額な修理費用を抑えることができる。
- セキュリティを簡素化します。 セキュリティをワークフローに組み込むことで、ストレスや直前での修正作業を軽減できます。
- より安全なソフトウェアを構築します。 S付きSDLC貴社のソフトウェアは、現代の脅威に対処する準備ができています。
今すぐ無料で始める #
今日から次のステップへ!XygeniはSを簡素化しますSDLC 統合により、効率的で開発者にとって使いやすいものになります。今すぐ始めて、スムーズな移行をお手伝いさせてください。 SDLC SへSDLC 安全で信頼性の高いソフトウェアをゼロから構築しながら。

よくある質問 #
なぜなら、セキュリティは組織が機能的であるだけでなく、安全なソフトウェアを構築するのに役立つからです。開発プロセスのあらゆる段階にセキュリティを統合することで、SDLC 脆弱性のリスクを軽減し、GDPRなどの規制への準拠を確保し、 HIPAAまた、高額な後期修正費用を最小限に抑えます。さらに、顧客や事業運営に損害を与える可能性のあるセキュリティ侵害を防止することで、組織の評判を守ります。
Sの実装SDLC すべてのステークホルダー間の協力が不可欠です。開発者はセキュアなコーディング手法を統合することで主導権を握ります。セキュリティ専門家はテストと脅威軽減を管理することでプロセスを導きます。プロジェクトマネージャーは開発ライフサイクル全体を通してセキュリティを優先し、ビジネスオーナーはセキュリティ目標がビジネス目標と整合していることを確認します。これらの役割が一体となって連携することで、Sの実装が成功裏に完了します。SDLC.
どちらも安全なソフトウェアの構築を目指していますが、DevSecOpsとSSDLC 少し異なるアプローチを取ります。
SSDLC (セキュアなソフトウェア開発ライフサイクル) 従来の開発ライフサイクルの各段階(計画・設計からコーディング、テスト、展開まで)にセキュリティを統合することに重点を置いています。
DevSecOps これは、開発、セキュリティ、運用を統合する、より広範な実践方法です。DevOpsツールチェーン全体にわたる自動化、継続的インテグレーション、リアルタイムフィードバックループを重視します。
要するに、SSDLC は開発ステップにセキュリティを追加するが、DevSecOpsはセキュリティを全体に組み込む CI/CD ワークフロー。
S の実装SDLC チームがセキュリティ上の欠陥を早期に発見し、本番環境に導入される前に発見するのに役立ちます。これにより、組織は以下のメリットを得られます。
バグ修正にかかるコストと労力を削減する
– インジェクションや設定ミスなどの一般的な脆弱性を回避する
– セキュリティへの準拠を確保する standard政策と方針
– ユーザーや関係者との信頼関係を築く
最終的に、SSDLC 安全なコーディングを、リリース直前の最終チェックではなく、企業文化の一部として取り入れましょう。

