






あなたはそれを知っていましたか 560,000万件の新たなマルウェア脅威 毎日新たな脅威が出現しているのでしょうか?サイバー攻撃が高度化するにつれ、悪意のあるコードとは何か、そしてそれがどのようにシステムに侵入するのかを理解することが不可欠になっています。これらの脅威はソフトウェアの脆弱性を悪用し、データ漏洩、金銭的損失、そして重大な混乱を引き起こす可能性があるからです。フィッシング詐欺、トロイの木馬、サプライチェーン攻撃など、さまざまな種類の悪意のあるコードが、その破壊的な可能性を実証してきました。
たとえば、2023 台帳攻撃 同社のソフトウェア接続キットツールが侵害され、攻撃者はハードウェアウォレットを標的にして600,000万ドル以上を盗み出した。
悪意のあるコードとは何か、そしてなぜそれが重要なのか
悪意のあるコードとは何ですか?
悪意のあるコードとは、システムに損害を与えたりデータを盗み出したりするように設計されたソフトウェアまたはスクリプトのことです。正規のソフトウェアとは異なり、多くの場合、信頼できるアプリケーションに潜んでいるため、検出が困難です。例としては、ウイルス、ランサムウェア、スパイウェアなどが挙げられます。悪意のあるコードを特定し、防止するには、高度な検出ツールが不可欠です。
悪意のあるコードによる攻撃は、プロプライエタリソフトウェアとオープンソースソフトウェアの両方を悪用し、機密情報を危険にさらす可能性があります。一般的な悪意のあるコードの種類には、ウイルス、ワーム、ランサムウェア、トロイの木馬、スパイウェアなどがあります。これらの脅威は、フィッシングメール、偽のソフトウェアアップデート、サプライチェーン攻撃による侵害されたコードなどを介してシステムに侵入することがよくあります。
Xygeniの早期警告マルウェア検出ツールのような検出ツールは、これらの脅威がシステムに侵入する前に特定し、阻止する上で極めて重要な役割を果たします。
システムを侵害する可能性のある悪意のあるコードの種類
悪意のあるコードの定義がわかったところで、日々システムを脅かすさまざまな種類のコードについて見ていきましょう。
悪意のあるコードの種類
- バックドア: 攻撃者が認証を回避してシステムにアクセスしたり、データを盗んだり、制御を奪ったりすることを可能にする。
- トロイの木馬: 一見安全に見えるが、システムを攻撃するための有害なコードを隠しているソフトウェア。
- ランソムウェア: ファイルをロックし、ロック解除のために金銭を要求するため、業務が中断される。
- スパイウェア: あなたの活動を密かに監視し、パスワードなどの個人情報を盗み出します。
- フィッシング攻撃: 偽メールは、個人情報を共有させたり、有害なファイルをダウンロードさせたりするために、あなたを騙します。
- キーロガー: 入力内容を記録し、パスワードや機密情報を盗み出す。
- 窃盗犯: パスワードや重要なファイルを含む、保存されているデータを盗み出す。
- ワーム: ネットワーク全体に拡散し、システムの速度を低下させ、リソースを消費する。
- マイナー: お使いのコンピューターの処理能力を利用して仮想通貨をマイニングするため、パフォーマンスが低下します。
悪意のあるコードから身を守る方法
オープンソースソフトウェア(OSS)は、コラボレーションとイノベーションを促進する一方で、攻撃者が悪意のあるコードを注入する機会も生み出します。一度侵入したコードは、サプライチェーン攻撃を通じて拡散し、データの窃盗、システムの制御、あるいはネットワーク全体の侵害につながる可能性があります。
例えば、攻撃者は人気のあるオープンソースライブラリにマルウェアを追加する可能性がある。注目すべき事例としては、 Polyfill.io 攻撃悪意のある攻撃者がPolyfillサービスを乗っ取り、そのコードベースにマルウェアを注入しました。これにより、世界中で100,000万以上のウェブサイトが侵害され、モバイルユーザーが不正なウェブサイトにリダイレクトされました。開発者が知らず知らずのうちに侵害されたライブラリを統合したことで、アプリケーションとユーザーを深刻なリスクにさらすことになりました。
これらの脅威に対抗するためには、組織は継続的な監視を実施し、コード監査を行い、高度なマルウェア検出ツールを使用する必要があります。開発者とユーザーの両方が、潜在的な脅威からシステムを保護するために警戒を怠ってはなりません。
悪意のあるコードから身を守るための実証済みの戦略
悪意のあるコードによる攻撃は、システムを侵害するだけでなく、重大な経済的損失にもつながる可能性があります。サイバー攻撃による企業の損失は平均で 侵害4.45件あたりXNUMX万ドルIBMの2023年データ侵害コストレポートによると、これは、何もしないことによる高額なコストを回避するために、積極的な防御策を講じることの重要性を浮き彫りにしています。システムを効果的に保護するために、組織は以下の戦略を採用する必要があります。
- 安全なコーディングの実践: 静的解析ツール 開発段階で脆弱性を特定するため。
- 脆弱性評価: 定期的に侵入テストを実施して、脆弱性を発見する。
- パッチ管理 ソフトウェアパッチのタイムリーな適用を確実にするため、アップデートを自動化する。
- アプリケーションのホワイトリスト: 実行を事前に承認されたアプリケーションに限定し、許可されていないプログラムをブロックする。
- セキュリティを統合する SDLC: ソフトウェア開発ライフサイクル全体を通してセキュリティ対策を組み込む。
- コードレビューとバイナリ解析: 定期的にコードとバイナリをレビューし、不審な動作や悪意のあるスクリプトを検出してください。
一歩先を行く:Xygeniの早期警告マルウェア検出
悪意のあるコードは、特にオープンソースのエコシステムにおいて、ますます深刻な脅威となっている。 Xygeniの早期警告マルウェア検出ツール このツールは、これらのリスクに対処するための最先端のソリューションを提供します。オープンソースパッケージを脅威からスキャンするだけでなく、悪意のあるスクリプトがソフトウェア開発ライフサイクルを侵害しないようにするための予防措置も提供します。
早期警告マルウェア検出ツールが組織を保護する方法
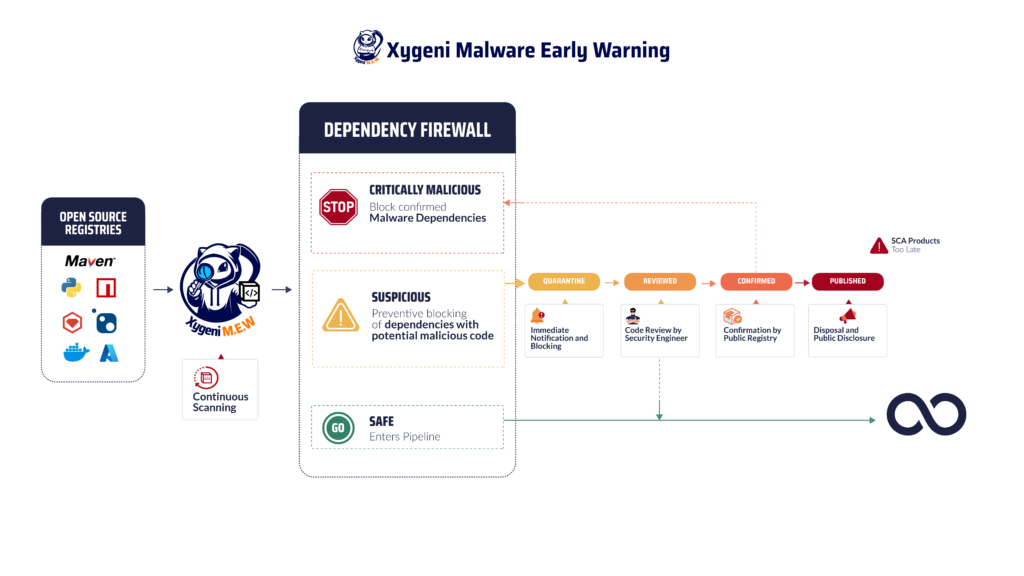
- リアルタイムの脅威検出Xygeni は、マルウェアの兆候がないかパブリックレジストリを継続的に監視します。これには、新規および既存のオープンソースパッケージにおける疑わしいパターンや悪意のある動作のスキャンが含まれます。リアルタイムで動作することで、Xygeni は脅威がシステムに侵入する前に特定して隔離します。 CI/CD pipeline.
- 自動隔離悪意のあるコードが検出されると、Xygeni は脅威を自動的に隔離し、システムへの影響やサプライチェーン全体への拡散を防ぎます。このプロセスにはセキュリティの統合が含まれます。 guardrails 危険なパッケージをブロックすることで、後々の修復作業を軽減する。
- 包括的な脆弱性管理Xygeniのツールは、既知の脆弱性だけでなく、ゼロデイ攻撃、高度なポリモーフィックマルウェア、未登録の脆弱性にも対応します。このような積極的な姿勢は、攻撃者の進化する戦術に対処する上で不可欠です。
- 詳細な通知脅威が特定されると、ツールはメール、メッセージングプラットフォーム、またはウェブを通じてチームに即座に通知します。hooksこれにより、迅速な対応とプロジェクトのダウンタイムの最小化が保証されます。
- 規制の遵守と報告: Xygeni は以下と連携します standardsが好き NIS2 DORA により、ソフトウェア開発プラクティスが準拠していることが保証されます。ソフトウェア部品表 (SBOM)世代は透明性を提供し、運用上の回復力をサポートします。
悪意のあるコードの種類に対する保護
Xygeniのツールは、 さまざまなマルウェアの種類、を含みます:
- バックドアとトロイの木馬不正アクセスポイントや、システムを侵害する偽装された脅威を検出します。
- ランサムウェア: ファイルを暗号化したり、身代金を要求したりするコードをブロックします。
- スパイウェアとキーロガー機密性の高いユーザーデータやシステムキー入力の収集を防止します。
- クリプトカレンシー鉱夫不正な暗号通貨マイニングに使用される、リソースを浪費するコードを特定し、停止します。
これらの機能を統合することで、早期警告マルウェア検出ツールは、ソフトウェアが新たな脅威に対して常に耐性を維持できるようにします。
もっと深く掘り下げてみたいですか?
それが何なのかまだ考えている場合、またはあなたの CI/CD pipeline それらを防ぐ方法については、こちらをご覧ください。 保護に関するブログ記事 そして、隠れたリスクを早期に発見する方法を学びましょう。
サイバー脅威は日々進化しています。それならば、防御策も進化させるべきではないでしょうか?悪意のあるコードとは何かを理解し、自社のインフラストラクチャを標的とする様々な種類の悪意のあるコードを認識することは、ほんの第一歩に過ぎません。真のセキュリティは、プロアクティブな防御から生まれます。高度なマルウェア検出ツールを組織に導入することで、システムに侵入する前に隠れた脅威を特定し、ブロックすることができます。事後対応型のセキュリティ対策では不十分です。常に一歩先を行くことこそが、唯一の真の戦略なのです。
攻撃を待つ必要はありません。今すぐシステムを保護しましょう!
悪意のあるコードによる攻撃の増加は、世界中の組織にとって深刻な脅威となっています。フィッシング攻撃からサプライチェーンの悪用まで、サイバー犯罪者は機密情報を盗むためにますます高度な手法を用いています。悪意のあるコードとは何か、そしてその種類を理解することは、インフラストラクチャを防御する上で不可欠です。
マルウェアとの戦いでは、一秒たりとも無駄にできません。Xygeniの最先端マルウェア検出ツールで、今すぐシステムを保護しましょう。 今すぐお問い合わせください。 または取得する 無料デモ サイバー脅威に先手を打つ!

