






ហេតុអ្វីបានជាសន្តិសុខតាមអ៊ីនធឺណិតជាផ្នែកស្នូលនៃការអភិវឌ្ឍន៍កម្មវិធី (មិនមែនជាការគិតគូរពីក្រោយនោះទេ)
មិនថាអ្នកកំពុងបង្កើតឧបករណ៍ផ្ទៃក្នុង ឬវេទិកា SaaS ទេ សន្តិសុខតាមអ៊ីនធឺណិតសម្រាប់កម្មវិធីកុំព្យូទ័រs ត្រូវតែបង្កប់តាំងពីដំបូង commitអ្នកអភិវឌ្ឍន៍លែងមានលទ្ធភាពចាត់ទុកវាជាទំនួលខុសត្រូវរបស់អ្នកដទៃទៀតហើយ។ តាមពិតទៅ ការយល់ដឹងអំពីព្រំដែននៃ សន្តិសុខតាមអ៊ីនធឺណិតទល់នឹងវិស្វកម្មកម្មវិធី ជួយក្រុមផ្តល់លេខកូដដែលមិនត្រឹមតែមានមុខងារប៉ុណ្ណោះទេ ថែមទាំងមានភាពធន់ផងដែរ។ នោះហើយជាកន្លែងដែលទំនើប ផ្នែកទន់សុវត្ថិភាពតាមអ៊ីនធឺណិត និង ការអនុវត្ត AppSec ភ្លឺស្វាង។ ឧបករណ៍ទាំងនេះផ្តល់ជូនអ្នកអភិវឌ្ឍន៍នូវការរកឃើញការគំរាមកំហែងតាមពេលវេលាជាក់ស្តែង និងអនុវត្តការសរសេរកូដដែលមានសុវត្ថិភាព standardនិងគ្រប់គ្រងហានិភ័យនៅទូទាំងខ្សែសង្វាក់ផ្គត់ផ្គង់កម្មវិធី។ ជាលទ្ធផល ការផ្លាស់ប្តូរនេះដែលគេស្គាល់ថាជា "ការផ្លាស់ប្តូរទៅឆ្វេង" ដាក់សុវត្ថិភាពនៅកន្លែងដែលវាសំខាន់បំផុត៖ នៅខាងក្នុងមូលដ្ឋានកូដរបស់អ្នក។
នៅក្នុងការប្រកាសនេះយើងនឹងពន្យល់ពីអ្វី សន្តិសុខតាមប្រព័ន្ធអ៊ីនធឺណិត ពិតជាមានន័យសម្រាប់ក្រុមអភិវឌ្ឍន៍ និងមូលហេតុដែលវិស្វករ DevOps គ្រប់រូបគួរតែបង្កប់វាតាំងពីដំបូង។
តើសន្តិសុខតាមអ៊ីនធឺណិតសម្រាប់កម្មវិធីកុំព្យូទ័រជាអ្វី?
សន្តិសុខតាមអ៊ីនធឺណិតសម្រាប់កម្មវិធីកុំព្យូទ័រ រួមមានការអនុវត្ត និងឧបករណ៍ទាំងអស់ដែលក្រុមអភិវឌ្ឍន៍ប្រើដើម្បីការពារកូដរបស់ពួកគេពីការលួចចូលទិន្នន័យ ការចូលប្រើដោយគ្មានការអនុញ្ញាត និងសកម្មភាពព្យាបាទដែលចាប់ផ្តើមពីដំណាក់កាលដំបូងនៃ... SDLC.
ជាជាងផ្តោតតែលើបរិស្ថានពេលដំណើរការ វិធីសាស្រ្តនេះផ្តល់អាទិភាពដល់ការធានាសុវត្ថិភាពទ្រព្យសកម្មកម្មវិធីពិតប្រាកដដូចជាឯកសារប្រភព បណ្ណាល័យភាគីទីបី, ការកំណត់រចនាសម្ព័ន្ធ និង CI/CD លំហូរការងារ។ ក្នុងការធ្វើដូច្នេះ ក្រុមការងារប្រើប្រាស់កម្មវិធីសន្តិសុខតាមអ៊ីនធឺណិត ដើម្បីរកឃើញភាពងាយរងគ្រោះយ៉ាងឆាប់រហ័ស គ្រប់គ្រងអាថ៌កំបាំងដ៏រសើប អនុវត្តគោលការណ៍សុវត្ថិភាព និងការពារទាំងសមាសធាតុប្រភពបើកចំហ និងសមាសភាគផ្ទាល់ខ្លួន។
ដូច្នេះ តើវាដំណើរការយ៉ាងដូចម្តេចនៅក្នុងពិភពពិត pipelineនេះជាអ្វីដែលក្រុម DevSecOps តែងតែអនុវត្ត៖
- ការធ្វើតេស្តសុវត្ថិភាពកម្មវិធីឋិតិវន្ត (SAST) ឧបករណ៍ដើម្បីសម្គាល់កំហុស និងចំណុចខ្វះខាតដោយផ្ទាល់នៅក្នុង IDE ឬអំឡុងពេលពិនិត្យកូដ
- ការត្រួតពិនិត្យអាកប្បកិរិយា នៅក្នុងប្រព័ន្ធសាងសង់ដូចជា GitHub សកម្មភាព ឬ Jenkins ដើម្បីចាប់សកម្មភាពមិនធម្មតា
- ការវិភាគសមាសភាពកម្មវិធី (SCA) ដើម្បីកំណត់អត្តសញ្ញាណការពឹងផ្អែកដែលមានហានិភ័យ និងកញ្ចប់ហួសសម័យ
- CI/CD ការធ្វើសមាហរណកម្ម ដើម្បីធ្វើស្វ័យប្រវត្តិកម្មទាំងអស់ខាងលើ ដូច្នេះរាល់ commit រត់ឆ្លងកាត់កញ្ចក់សុវត្ថិភាពដោយមិនបន្ថែមការកកិត
ប្តូរទៅឆ្វេង៖ ការបង្កប់សន្តិសុខតាមអ៊ីនធឺណិតនៅដើមដំបូងនៃលំហូរការងារអភិវឌ្ឍន៍
ច្បាស់ណាស់គំនិតនៃ "ប្តូរទៅឆ្វេង" មានន័យថា ការណែនាំសុវត្ថិភាពតាំងពីដំបូងនៅក្នុងវដ្តជីវិតអភិវឌ្ឍន៍។ ទោះជាយ៉ាងណាក៏ដោយ នៅពេលដែលក្រុមអនុវត្តវាពិតប្រាកដ ពួកគេផ្លាស់ប្តូរជាមូលដ្ឋានអំពីរបៀបដែលពួកគេចូលទៅជិតការអភិវឌ្ឍន៍កម្មវិធី។
ជាជាងការចុចលេខកូដ ហើយរង់ចាំការស្កេនសុវត្ថិភាពដំណាក់កាលចុងក្រោយ DevSecOps ក្រុមនានាស្កេនជាបណ្តើរៗ pull requestសាងសង់វត្ថុបុរាណ និងឯកសារកំណត់រចនាសម្ព័ន្ធ មុនពេលដែលកូដផ្លាស់ទីទៅផលិតកម្ម។ ម្យ៉ាងវិញទៀត ពួកគេបញ្ចូលសុវត្ថិភាពដោយផ្ទាល់ទៅក្នុងលំហូរការងាររបស់ពួកគេ។
ក្នុងនាមជាអ្នកដឹកនាំសន្តិសុខតាមអ៊ីនធឺណិត ខេលី សតរីជ ពន្យល់, «សន្តិសុខត្រូវតែផ្លាស់ប្តូរពីការធ្វើជាអ្នកយាមទ្វារទៅជាការក្លាយជាផ្នែកមួយដែលជួយសម្រួលដល់ការងារដូចគ្នា»។ pipelineមិនមែនជាឧបសគ្គចំពោះវាទេ»។ ទស្សនវិជ្ជានេះគាំទ្រដល់ចលនា Shift Left។
ជាពិសេស ក្រុមសម័យទំនើបអនុវត្តការអនុវត្តទាំងនេះ៖
- សុវត្ថិភាពជាកូដ៖ ក្រុមការងារកំណត់ កែប្រែ និងធ្វើស្វ័យប្រវត្តិកម្មគោលការណ៍ ដូច្នេះការអនុវត្តកើតឡើងដោយគ្មានការពន្យារពេល
- ការស្កេនក្នុងជួរ៖ វេទិកាដូចជា Xygeni ស្កេនរាល់ commit ដើម្បីរកឃើញអាថ៌កំបាំង មេរោគ និងបណ្ណាល័យដែលមានហានិភ័យភ្លាមៗ
- អាទិភាពហានិភ័យ៖ ជំនួសឲ្យការពឹងផ្អែកតែលើ CVSS ក្រុមនានាផ្តល់អាទិភាពដល់ភាពងាយរងគ្រោះដោយប្រើ EPSS ការកេងប្រវ័ញ្ច និងការឈានទៅដល់
- មតិកែលម្អសម្រាប់អ្នកអភិវឌ្ឍន៍ជាមុន៖ ការជូនដំណឹងអំពីសុវត្ថិភាពលេចឡើងដោយផ្ទាល់នៅក្នុងឧបករណ៍របស់អ្នកអភិវឌ្ឍន៍ជាមួយនឹងការណែនាំអំពីការជួសជុលដោយស្វ័យប្រវត្តិដែលអាចអនុវត្តបាន
ជាលទ្ធផល អ្នកអភិវឌ្ឍន៍មិនខ្ជះខ្ជាយពេលវេលាលើការងារឡើងវិញ ឬបញ្ហាដំណាក់កាលចុងក្រោយនោះទេ។ ផ្ទុយទៅវិញ ពួកគេផ្តោតលើអ្វីដែលសំខាន់បំផុត គឺការដឹកជញ្ជូនកូដដែលមានសុវត្ថិភាព និងអាចទុកចិត្តបានលឿនជាងមុន។
សន្តិសុខតាមអ៊ីនធឺណិត ទល់នឹង វិស្វកម្មកម្មវិធី៖ ហេតុអ្វីបានជាអ្នកអភិវឌ្ឍន៍ត្រូវការទាំងពីរ
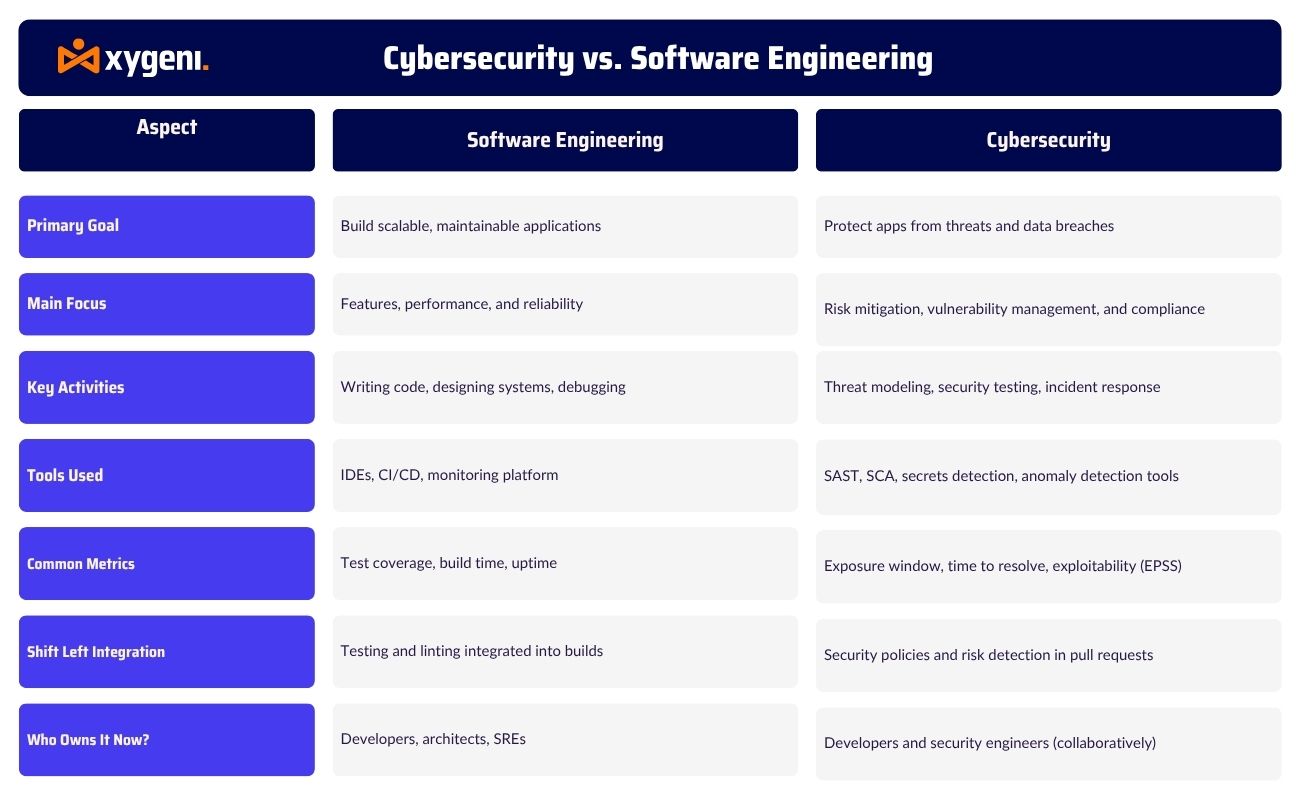
នៅពេលក្រឡេកមើលដំបូង សន្តិសុខតាមអ៊ីនធឺណិត និងវិស្វកម្មកម្មវិធីអាចហាក់ដូចជាមុខវិជ្ជាដាច់ដោយឡែកពីគ្នា។ ទោះជាយ៉ាងណាក៏ដោយ ពួកវាកាន់តែមានទំនាក់ទំនងគ្នាកាន់តែខ្លាំងឡើងនៅក្នុងការងារអភិវឌ្ឍន៍ប្រចាំថ្ងៃ។
វិស្វកម្មកម្មវិធីផ្តោតលើការកសាងប្រព័ន្ធដែលអាចទុកចិត្តបាន និងអាចធ្វើមាត្រដ្ឋានបាន ដែលដំណើរការដូចការរំពឹងទុក។ ផ្ទុយទៅវិញ សន្តិសុខតាមអ៊ីនធឺណិតការពារប្រព័ន្ធទាំងនោះពីការគំរាមកំហែងដោយចេតនាដូចជាការលួចទិន្នន័យ មេរោគ និងការវាយប្រហារខ្សែសង្វាក់ផ្គត់ផ្គង់។
តាមប្រពៃណី អ្នកអភិវឌ្ឍន៍បានសរសេរកូដ ហើយក្រុមសន្តិសុខបានធ្វើសវនកម្មវានៅពេលក្រោយ។ សព្វថ្ងៃនេះ គំរូនោះលែងដំណើរការទៀតហើយ។ ដោយសារតែ DevSecOps ឥឡូវនេះផ្លាស់ប្តូរសុវត្ថិភាពទៅខាងឆ្វេង អ្នកអភិវឌ្ឍន៍ត្រូវតែសរសេរ លេខកូដសុវត្ថិភាពដោះស្រាយអាថ៌កំបាំងឲ្យបានត្រឹមត្រូវ និងផ្ទៀងផ្ទាត់ភាពអាស្រ័យក្នុងពេលវេលាជាក់ស្តែង។
ម្យ៉ាងវិញទៀត អ្នកអភិវឌ្ឍន៍សម័យទំនើបមិនត្រឹមតែបង្កើតមុខងារប៉ុណ្ណោះទេ ពួកគេការពារមុខងារទាំងនោះយ៉ាងសកម្ម។ ពួកគេប្រើកម្មវិធីសន្តិសុខតាមអ៊ីនធឺណិតដើម្បីស្កេន pull requestsតាមដានឥរិយាបថប្រថុយប្រថាន និងអនុវត្តច្បាប់គោលនយោបាយជាកូដដោយមិនចាំបាច់ចាកចេញពី IDE របស់ពួកគេ។
នៅទីបំផុត ការយល់ដឹងអំពីតុល្យភាពរវាងសន្តិសុខតាមអ៊ីនធឺណិត ទល់នឹង វិស្វកម្មកម្មវិធី ផ្តល់អំណាចដល់ក្រុមនានាឱ្យសហការគ្នាកាន់តែមានប្រសិទ្ធភាព។ នៅពេលដែលមនុស្សគ្រប់គ្នា ចាប់ពីវិស្វករផ្នែកខាងក្រោយ រហូតដល់ SREs ចែករំលែកការទទួលខុសត្រូវចំពោះសុវត្ថិភាព កម្មវិធីកាន់តែមានភាពធន់ជាងមុនដោយការរចនា។
ការយល់ដឹងអំពីភាពខុសគ្នា៖ សន្តិសុខតាមអ៊ីនធឺណិត ទល់នឹង វិស្វកម្មសូហ្វវែរ ក្នុងលំហូរការងារអភិវឌ្ឍន៍
ការជ្រើសរើសកម្មវិធីសន្តិសុខតាមអ៊ីនធឺណិតដែលត្រឹមត្រូវសម្រាប់ Stack របស់អ្នក
កម្មវិធីសន្តិសុខតាមអ៊ីនធឺណិតល្អបំផុតមិនស្ថិតនៅខាងក្រៅរបស់អ្នកទេ pipeline វាដំណើរការជាមួយវា។ នោះហើយជាមូលហេតុដែល stack របស់អ្នកគួរតែមានអារម្មណ៍ដូចជាផ្នែកធម្មជាតិនៃលំហូរការងាររបស់អ្នក មិនមែនជាឧបករណ៍ដាច់ដោយឡែកដែលអ្នកអភិវឌ្ឍន៍ព្យាយាមជៀសវាងនោះទេ។
ជាមួយ Xygeni's វេទិកា AppSec ទាំងអស់ក្នុងតែមួយអ្នកទទួលបានអ្វីគ្រប់យ៉ាងដែលត្រូវការដើម្បីធានាសុវត្ថិភាពកម្មវិធីនៅកន្លែងតែមួយ។ ជំនួសឱ្យការរៀបចំឧបករណ៍ដាច់ដោយឡែក Xygeni បង្រួបបង្រួមសុវត្ថិភាពនៅទូទាំង SDLC ពីដំបូងរបស់អ្នក commit ដល់ការដាក់ពង្រាយចុងក្រោយរបស់អ្នក។
នេះជាអ្វីដែលក្រុមទទួលបានជាមួយ Xygeni៖
- SAST + SCA ដើម្បីចាប់យកចំណុចខ្វះខាតនៃកូដ និងហានិភ័យប្រភពបើកចំហរក្នុងពេលវេលាជាក់ស្តែង
- ការរួមបញ្ចូល Git, GitHub និង GitLab សម្រាប់ការត្រួតពិនិត្យសុវត្ថិភាពដើមក្នុងអំឡុងពេលពិនិត្យ និងបញ្ចូលចូលគ្នា
- ការរកឃើញអាថ៌កំបាំង និង IaC ការស្កេន។ ដើម្បីការពារការកំណត់រចនាសម្ព័ន្ធមិនត្រឹមត្រូវ និងការប៉ះពាល់ដោយចៃដន្យ
- របាយការណ៍ស្តីពីអភិបាលកិច្ច និងការអនុលោមតាមច្បាប់ ស្របតាមក្របខណ្ឌ DORA, NIST និង ISO
- មុខងារជួសជុលដោយស្វ័យប្រវត្តិ ដែលផ្តល់អំណាចដល់អ្នកអភិវឌ្ឍន៍ឱ្យជួសជុលបញ្ហាភ្លាមៗពី IDE របស់ពួកគេ ឬ CI/CD ឧបករណ៍ដែលមាន
លើសពីនេះ Xygeni មិនត្រឹមតែរកឃើញហានិភ័យប៉ុណ្ណោះទេ ថែមទាំងផ្តល់អាទិភាពដល់ពួកវាដោយប្រើ រង្វាស់នៃការកេងប្រវ័ញ្ចដូចជា EPSS និង ការបង្កើនសមត្ថភាពវាជួយក្រុមរបស់អ្នកឱ្យធ្វើសកម្មភាពលើអ្វីដែលសំខាន់បំផុត ខណៈពេលដែលនៅតែគោរពតាមច្បាប់ និងគ្រប់គ្រងស្ថានការណ៍បាន។
នៅពេលដែលឧបករណ៍សុវត្ថិភាពរួមបញ្ចូលវាយ៉ាងតឹងរ៉ឹង អ្នកអភិវឌ្ឍន៍អាចធ្វើចលនាបានលឿន និងមានសុវត្ថិភាពជាងមុនដោយគ្មានការកកិត។
គំនិតចុងក្រោយ៖ ហេតុអ្វីបានជាសន្តិសុខតាមអ៊ីនធឺណិតត្រូវតែចាប់ផ្តើមជាមួយអ្នកអភិវឌ្ឍន៍
សន្តិសុខតាមអ៊ីនធឺណិតសម្រាប់កម្មវិធីកុំព្យូទ័រមិនមែនគ្រាន់តែជាកម្មវិធីបន្ថែមនោះទេ វាគឺជាការអភិវឌ្ឍដ៏សំខាន់មួយ។ នៅពេលដែលវដ្តចែកចាយមានល្បឿនលឿន មធ្យោបាយតែមួយគត់ដើម្បីតាមទាន់គឺត្រូវបង្កប់សុវត្ថិភាពតាំងពីដំបូង។
នោះហើយជាមូលហេតុដែលការយល់ដឹងពីភាពខុសគ្នារវាងសន្តិសុខតាមអ៊ីនធឺណិត និងវិស្វកម្មកម្មវិធីមានសារៈសំខាន់។ អ្នកអភិវឌ្ឍន៍មិនត្រឹមតែបង្កើតប្រព័ន្ធទៀតទេ ប៉ុន្តែពួកគេការពារប្រព័ន្ធទាំងនោះយ៉ាងសកម្ម។ មិនថាអ្នកកំពុងគ្រប់គ្រងបណ្ណាល័យភាគីទីបី ឬសរសេរហេដ្ឋារចនាសម្ព័ន្ធជាកូដទេ សុវត្ថិភាពត្រូវតែនៅជិតមូលដ្ឋានកូដ។
កម្មវិធីសន្តិសុខតាមអ៊ីនធឺណិតទំនើបៗដូចជាវេទិកា AppSec ទាំងអស់ក្នុងមួយរបស់ Xygeni ជួយផ្លាស់ប្តូរសុវត្ថិភាពទៅខាងឆ្វេង ដែលអនុញ្ញាតឱ្យអ្នកអភិវឌ្ឍន៍ចាប់ចំណុចខ្សោយបានទាន់ពេលវេលា ស្វ័យប្រវត្តិកម្មការជួសជុល និងរក្សាភាពស៊ីសង្វាក់គ្នាជាមួយក្របខ័ណ្ឌដូចជា... ដូរ៉ា និង NIST.
តាមរយៈការអនុម័តសន្តិសុខតាមអ៊ីនធឺណិតសម្រាប់កម្មវិធីកុំព្យូទ័រនៅដើមដំបូង SDLCក្រុមការងារកាត់បន្ថយការងារឡើងវិញ កាត់បន្ថយហានិភ័យ និងរក្សាការអនុលោមតាមច្បាប់ដោយមិនចាំបាច់ប្រឹងប្រែង។ នៅពេលដែលសុវត្ថិភាពក្លាយជាផ្នែកធម្មជាតិនៃលំហូរការងាររបស់អ្នក ការដឹកជញ្ជូននឹងកាន់តែលឿន មិនមែនយឺតជាងនេះទេ។
ចង់ដឹងពីរបៀបដែល Xygeni អាចជួយអ្នកបញ្ចូលសុវត្ថិភាពនៅទូទាំងរបស់អ្នក pipeline? ចាប់ផ្តើមនៅថ្ងៃនេះ និងដឹកជញ្ជូនដោយទំនុកចិត្ត។

