






„DevSecOps“ geriausia praktika: kaip įgyvendinti praktines ir pritaikomas „DevSecOps“ strategijas
„DevSecOps“ yra daugiau nei madingas žodis – tai transformuojantis požiūris, leidžiantis kūrimo, saugumo ir operacijų komandoms bendradarbiauti siekiant greičiau pristatyti saugią programinę įrangą. Jei ieškote geriausios „DevSecOps“ praktikos, tyrinėjate praktinius „DevSecOps“ darbo eigą arba svarstote, kaip įdiegti „DevSecOps“ nesulėtinant pristatymo – esate tinkamoje vietoje.
Kaip nurodyta OWASP DevSecOps gairės, įtvirtinant saugumą visame SDLC yra raktas į pasitikėjimo, atsparumo ir greičio kūrimą.
Kaip įdiegti „DevSecOps“: pradėkite nuo tvirto pagrindo
Supratimas, kaip įdiegti „DevSecOps“, prasideda nuo žmonių, procesų ir įrankiai visai jūsų programinei įrangai pipeline. Štai kaip pradėti.
Ugdykite kultūrą, kurioje būtų atsižvelgiama į praktines „DevSecOps“ funkcijas
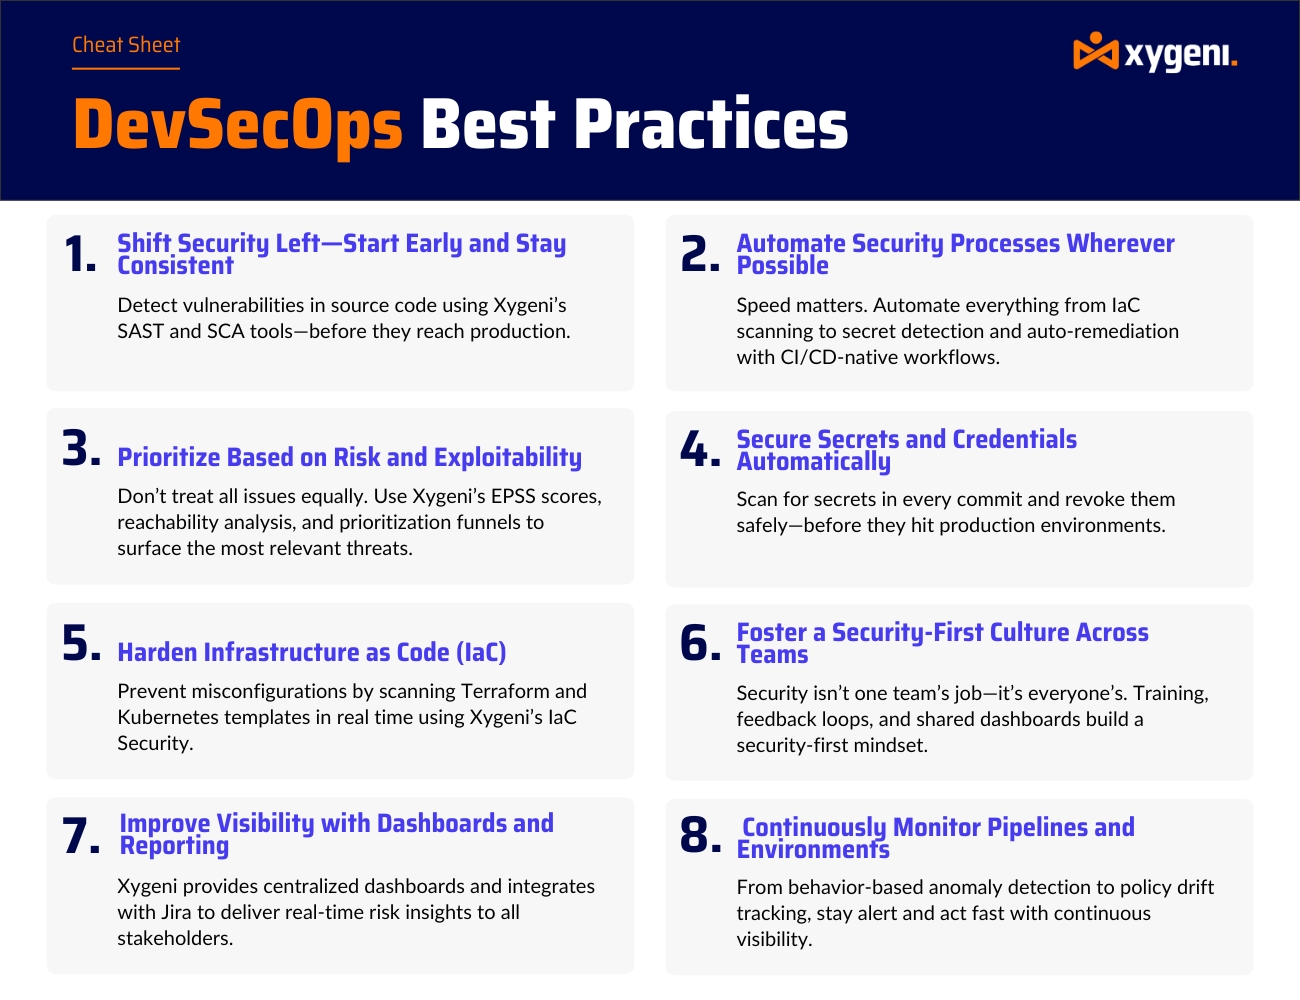
Griaukite izoliaciją ir skatinkite bendrą atsakomybę. Praktinis „DevSecOps“ klesti, kai kūrimo, operacijų ir saugumo komandos dirba kartu nuo pirmos dienos.
Geriausia praktika: Vykdykite tarpfunkcinius seminarus, priskirkite bendrus rodiklius ir kurkite saugius pagal numatytuosius nustatymus kūrėjų darbo eigą.
Pakeiskite saugumą į kairę, vadovaudamiesi „DevSecOps“ geriausios praktikos pavyzdžiais
Saugumo perkėlimas į kairę yra tik dalis lygties. Norint visapusiškai užtikrinti saugų kūrimą neaukojant greičio, būtina suprasti, kaip „DevOps“ ir „DevSecOps“ veikia kartu. Išsiaiškinkite skirtumus tarp „DevOps“ ir „DevSecOps“ ir sužinokite, kaip „Xygeni“ padeda sklandžiai integruoti saugumą į jūsų pipeline– nesulėtinant pristatymo.
Geriausia praktika: Naudokite „Xygeni“ CI/CD- gimtoji SAST kad būtų galima aptikti pažeidžiamumus prieš kodui pasiekiant testavimo etapą.
Xygeni žodynėlis
Kas yra „DevSecOps“?
„DevSecOps“ – tai praktika, kai saugumas integruojamas į kiekvieną programinės įrangos kūrimo gyvavimo ciklo etapą, automatizuojant patikrinimus ir užtikrinant saugumą kaip bendrą kūrimo, saugumo ir operacijų komandų atsakomybę.
„DevSecOps“ geriausia praktika: automatizavimas ir prioritetų nustatymas atsižvelgiant į kontekstą
Kai jau paklojote pamatus, saugumo didinimas priklauso nuo išmaniosios automatizacijos ir rizika pagrįsto sprendimo.cisjonų gamyba.
Automatizuokite saugumo testavimą visame jūsų įrenginyje CI/CD
Rankinis testavimas nebespėja. Geriausia „DevSecOps“ praktika reikalauja automatizuotų įrankių, kurie užtikrina saugumą neblokuodami darbo eigų.
Geriausia praktika: Integruoti DAST, SCA, slaptas skenavimas ir IaC security į jūsų konstrukciją pipelinenaudojant „Xygeni“.
Prioritetizuoti problemas, susijusias su EPSS ir pasiekiamumo balais
Ne visi pažeidžiamumai yra vienodai svarbūs. Praktinis „DevSecOps“ reiškia dėmesį į tai, kas yra išnaudojama, pasiekiama ir aktualu.
Geriausia praktika: Naudokite „Xygeni“ EPSS pagrįstas prioritetų nustatymas piltuvėliai, skirti sumažinti budrumo nuovargį ir išspręsti tai, kas svarbiausia.
Praktinis DevSecOps infrastruktūros, paslapčių ir stebėjimo srityje
Saugumas neapsiriboja programų lygmeniu. Šios „DevSecOps“ geriausios praktikos skirtos dažniausiai pasitaikančioms rizikos sritims, su kuriomis kūrėjai susiduria kasdien.
Automatiškai apsaugoti paslaptis ir kredencialus
Net ir patyrusios komandos leak secrets. Praktiniam „DevSecOps“ procesui reikalingos automatizuotos slapto nuskaitymo ir atšaukimo priemonės.
Geriausia praktika: Naudokite „Xygeni“, kad realiuoju laiku aptiktumėte ir atšauktumėte užkoduotas paslaptis – nereikia rankinio patikrinimo.
Infrastruktūros grūdinimas kaip kodas (IaC)
IaC Šablonai dažnai praslysta pro saugumo peržiūras. Tačiau „DevSecOps“ geriausioje praktikoje jie yra tikrinami taip pat, kaip ir programos kodas.
Geriausia praktika: Skenuoti Terraformas, Kubernetes, ir Helmo diagramos su Ksigenis IaC security variklis ir užtikrinti saugius numatytuosius nustatymus.
Matomumas ir stebėjimas: pagrindinė „DevSecOps“ geriausia praktika
Saugumas yra veiksmingas tik tada, kai jis matomas. Štai kodėl „DevSecOps“ diegimas visada apima stebėjimą ir ataskaitų teikimą.
Statyti Dashboards, kurios atspindi realią riziką
Nesvarbu, ar rodote audito įrašus, ar kasdienius įspėjimus, centralizuotai dashboardpadeda „DevSecOps“ masteliu.
Geriausia praktika: Naudokite „Xygeni“ dashboards pažeidžiamumų, taisymo būsenos ir atitikties stebėjimui realiuoju laiku.
Nuolat stebėti Pipelines, reiškiančioms anomalijas
Grėsmės nelaukia savaitinių ataskaitų. Naudokite geriausią „DevSecOps“ praktiką, įskaitant elgsenos stebėjimą realiuoju laiku.
Geriausia praktika: Vykdyti valdomus nuskaitymus ir aptikti pipeline anomalijos, tokios kaip privilegijų eskalavimas ar kenkėjiški darbo eigos pakeitimai naudojant „Xygeni“.
Norite sužinoti daugiau?
Perskaitykite visą „DevSecOps“ turinio skiltį ir sužinokite, kaip „Xygeni“ padeda komandoms kurti saugią programinę įrangą nuo kodo iki debesies.
Kodėl „DevSecOps“ geriausia praktika svarbi šiuolaikinėms komandoms
Taikant geriausią „DevSecOps“ praktiką kūrimo ir teikimo procesuose pipelinekomandos gali saugiai ir užtikrintai pristatyti programinę įrangą. Nesvarbu, ar esate naujokas šioje srityje, ar jau plečiate veiklą, žinojimas, kaip teisingai įdiegti „DevSecOps“, yra būtinas ilgalaikei sėkmei.

