






Dlaczego cyberbezpieczeństwo jest kluczowym elementem rozwoju oprogramowania (a nie czymś drugorzędnym)
Niezależnie od tego, czy tworzysz narzędzia wewnętrzne, czy platformy SaaS, cyberbezpieczeństwo dla aplikacji programowychs muszą być osadzone od pierwszego commitDeweloperzy nie mogą już dłużej traktować tego jako czyjejś odpowiedzialności. W rzeczywistości zrozumienie granic cyberbezpieczeństwo kontra inżynieria oprogramowania pomaga zespołom dostarczać kod, który jest nie tylko funkcjonalny, ale i odporny. To właśnie tam nowoczesne oprogramowanie do cyberbezpieczeństwa oraz Praktyki AppSec Błysk. Te narzędzia zapewniają programistom wykrywanie zagrożeń w czasie rzeczywistym i wymuszają bezpieczne kodowanie. standardi zarządzaj ryzykiem w całym łańcuchu dostaw oprogramowania. W rezultacie ta zmiana, znana jako „Przesunięcie w lewo”, umieszcza bezpieczeństwo tam, gdzie jest ono najważniejsze: w bazie kodu.
W tym poście wyjaśnimy, co bezpieczeństwo cybernetyczne ma to naprawdę duże znaczenie dla zespołów programistycznych i dlatego każdy inżynier DevOps powinien wdrożyć tę technologię już na wczesnym etapie.
Czym jest cyberbezpieczeństwo w aplikacjach programowych?
Cyberbezpieczeństwo aplikacji programistycznych obejmuje wszystkie praktyki i narzędzia, których zespoły programistyczne używają do obrony swojego kodu przed naruszeniami danych, nieautoryzowanym dostępem i złośliwą aktywnością, począwszy od najwcześniejszych etapów SDLC.
Zamiast skupiać się wyłącznie na środowisku wykonawczym, podejście to priorytetowo traktuje zabezpieczenie rzeczywistych zasobów oprogramowania, takich jak pliki źródłowe, biblioteki stron trzecich, konfiguracje i CI/CD W tym celu zespoły wykorzystują oprogramowanie do cyberbezpieczeństwa, aby szybko wykrywać luki w zabezpieczeniach, zarządzać poufnymi informacjami, stosować zasady bezpieczeństwa i chronić zarówno komponenty typu open source, jak i niestandardowe.
Jak więc to działa w realnym świecie? pipelineOto, co zazwyczaj stosują zespoły DevSecOps:
- Testowanie bezpieczeństwa aplikacji statycznych (SAST) narzędzia do oznaczania błędów i wad bezpośrednio w środowisku IDE lub podczas przeglądów kodu
- Monitorowanie behawioralne w systemach kompilacji takich jak GitHub Akcje lub Jenkins do wychwytywania nietypowej aktywności
- Analiza składu oprogramowania (SCA) w celu identyfikacji ryzykownych zależności i nieaktualnych pakietów
- CI/CD integracja zautomatyzować wszystkie powyższe czynności, aby każdy commit przechodzi przez soczewkę zabezpieczającą bez dodawania tarcia
Przesunięcie w lewo: Wczesne wdrażanie cyberbezpieczeństwa w przepływach pracy programistów
Jasne, koncepcja "Przesuń w lewo" Oznacza to wprowadzenie zabezpieczeń na wcześniejszym etapie cyklu rozwoju oprogramowania. Jednak gdy zespoły faktycznie je wdrażają, fundamentalnie zmieniają podejście do tworzenia oprogramowania.
Zamiast wprowadzać kod i czekać na skanowanie bezpieczeństwa na późnym etapie, DevSecOps zespoły proaktywnie skanują każdy pull request, artefakt kompilacji i plik konfiguracyjny, zanim kod trafi do produkcji. Innymi słowy, wbudowują zabezpieczenia bezpośrednio w swoje przepływy pracy.
Jako lider cyberbezpieczeństwa Kelly shortridge wyjaśnia, „Bezpieczeństwo musi zmienić się z funkcji strażnika w element umożliwiający to samo bezpieczeństwo” pipeline, nie stanowi to dla niego przeszkody.” Filozofia ta leży u podstaw ruchu Shift Left.
Nowoczesne zespoły stosują następujące praktyki:
- Bezpieczeństwo jako kod: Zespoły definiują, tworzą wersje i automatyzują zasady, dzięki czemu egzekwowanie ich zasad odbywa się bez opóźnień
- Skanowanie w trybie on-line: Platformy takie jak Xygeni skanują każdy commit do natychmiastowego wykrywania sekretów, złośliwego oprogramowania i ryzykownych bibliotek
- Priorytet ryzyka: Zamiast polegać wyłącznie na CVSS, zespoły priorytetyzują luki w zabezpieczeniach, wykorzystując EPSS, podatność na wykorzystanie i dostępność
- Opinie przede wszystkim programistów: Alerty bezpieczeństwa pojawiają się bezpośrednio w narzędziach programistycznych wraz z sugestiami dotyczącymi praktycznych i automatycznych napraw
Dzięki temu programiści nie tracą czasu na poprawki ani problemy na późnym etapie. Zamiast tego skupiają się na tym, co najważniejsze – na szybszym dostarczaniu bezpiecznego i niezawodnego kodu.
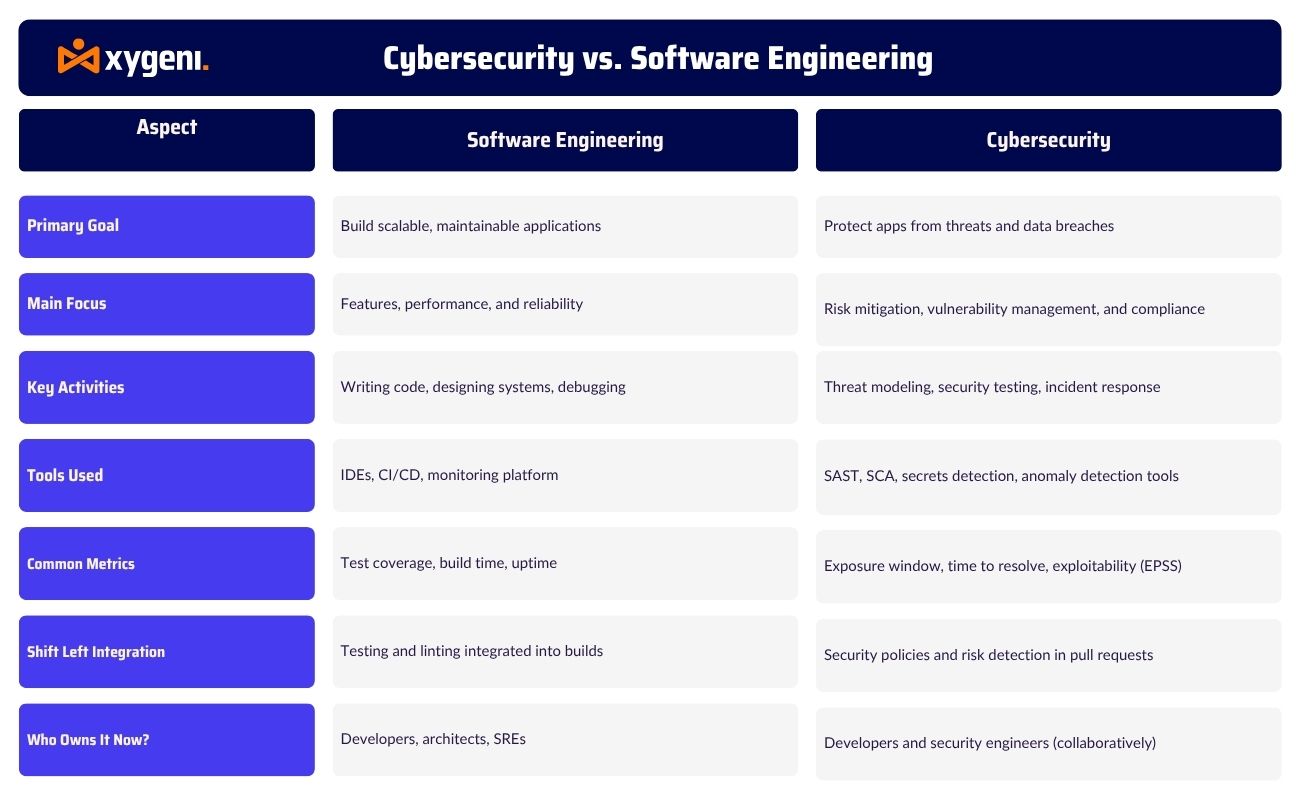
Cyberbezpieczeństwo kontra inżynieria oprogramowania: dlaczego deweloperzy potrzebują obu
Na pierwszy rzut oka cyberbezpieczeństwo i inżynieria oprogramowania mogą wydawać się odrębnymi dyscyplinami. Jednak coraz częściej przecinają się one w codziennej pracy programistycznej.
Inżynieria oprogramowania koncentruje się na budowaniu niezawodnych, skalowalnych systemów, które działają zgodnie z oczekiwaniami. Z kolei cyberbezpieczeństwo chroni te systemy przed celowymi zagrożeniami, takimi jak naruszenia danych, złośliwe oprogramowanie i ataki na łańcuch dostaw.
Tradycyjnie programiści pisali kod, a zespoły ds. bezpieczeństwa przeprowadzały go później. Dziś ten model już nie działa. Ponieważ DevSecOps przesuwa teraz kwestie bezpieczeństwa w lewo, programiści muszą pisać… kod bezpieczeństwa, właściwie obsługiwać sekrety i weryfikować zależności w czasie rzeczywistym.
Innymi słowy, współcześni programiści nie tylko tworzą funkcje, ale też aktywnie ich bronią. Używają oprogramowania cyberbezpieczeństwa do skanowania pull requests, monitorować ryzykowne zachowania i egzekwować zasady polityki w formie kodu bez opuszczania środowiska IDE.
Ostatecznie zrozumienie równowagi między cyberbezpieczeństwem a inżynierią oprogramowania pozwala zespołom na efektywniejszą współpracę. Kiedy wszyscy, od inżynierów back-endu po inżynierów SRE, dzielą się odpowiedzialnością za bezpieczeństwo, aplikacje stają się od samego początku bardziej odporne.
Zrozumienie podziału: cyberbezpieczeństwo kontra inżynieria oprogramowania w procesach rozwoju oprogramowania
Wybór odpowiedniego oprogramowania do cyberbezpieczeństwa dla Twojego pakietu
Najlepsze oprogramowanie do cyberbezpieczeństwa nie znajduje się poza Twoim pipeline działa z nim. Dlatego Twój stos powinien być naturalną częścią Twojego procesu pracy, a nie oddzielnym narzędziem, którego programiści starają się unikać.
Z Xygeni Platforma AppSec typu „wszystko w jednym”, otrzymujesz wszystko, czego potrzebujesz do zabezpieczenia aplikacji w jednym miejscu. Zamiast żonglować odizolowanymi narzędziami, Xygeni ujednolica bezpieczeństwo w całym SDLC od twojego pierwszego commit do ostatecznego wdrożenia.
Oto, co zespoły zyskują dzięki Xygeni:
- SAST + SCA aby wykrywać błędy w kodzie i zagrożenia związane z oprogramowaniem typu open source w czasie rzeczywistym
- Integracja Git, GitHub i GitLab do kontroli bezpieczeństwa natywnego podczas przeglądów i scalania
- Wykrywanie tajemnic i IaC skanowanie aby zapobiec błędnym konfiguracjom i przypadkowemu ujawnieniu
- Raportowanie dotyczące zarządzania i zgodności zgodny z ramami DORA, NIST i ISO
- Funkcja automatycznej naprawy które umożliwiają programistom natychmiastowe rozwiązywanie problemów bezpośrednio z ich środowiska IDE lub CI/CD narzędzia
Ponadto Xygeni nie tylko wykrywa zagrożenia, ale także nadaje im priorytety metryki podatności na wykorzystanie, takie jak EPS oraz osiągalnośćDzięki temu Twój zespół może działać w oparciu o to, co najważniejsze, zachowując przy tym zgodność z przepisami i kontrolę.
Gdy narzędzia bezpieczeństwa ściśle integrują te elementy, programiści pracują szybciej, bezpieczniej i bez żadnych przeszkód.
Podsumowanie: Dlaczego cyberbezpieczeństwo musi zaczynać się od programistów
Cyberbezpieczeństwo aplikacji programowych to nie tylko dodatek, ale niezbędny element rozwoju. W miarę jak cykle dostaw ulegają skróceniu, jedynym sposobem na dotrzymanie kroku jest wdrożenie zabezpieczeń od samego początku.
Dlatego zrozumienie różnicy między cyberbezpieczeństwem a inżynierią oprogramowania jest tak ważne. Programiści nie tylko budują systemy, ale także aktywnie je chronią. Niezależnie od tego, czy zarządzasz bibliotekami innych firm, czy tworzysz infrastrukturę jako kod, bezpieczeństwo musi być ściśle związane z bazą kodu.
Nowoczesne oprogramowanie do cyberbezpieczeństwa, takie jak kompleksowa platforma AppSec firmy Xygeni, pomaga przesunąć kwestie bezpieczeństwa w lewo, umożliwiając programistom wczesne wykrywanie luk w zabezpieczeniach, automatyzację napraw i zachowanie zgodności z ramami, takimi jak DORA oraz NIST.
Wdrażając cyberbezpieczeństwo w aplikacjach oprogramowania na wczesnym etapie SDLCZespoły redukują liczbę poprawek, minimalizują ryzyko i bezproblemowo zachowują zgodność. Gdy bezpieczeństwo staje się naturalną częścią Twojego procesu pracy, realizacja zamówień przebiega szybciej, a nie wolniej.
Ciekawi Cię, w jaki sposób Xygeni może pomóc Ci wdrożyć zabezpieczenia w Twojej firmie? pipeline? Zacznij dziś i wysyłaj z zaufaniem.

