






เมื่อวันที่ 23 และ 24 กันยายน ทีมงาน Xygeni ได้แยกย้ายกันไปในสองเมืองและเข้าร่วมชุมชน OWASP สองแห่งเพื่อพูดคุยเกี่ยวกับความปลอดภัยของแอปพลิเคชัน AI: OWASP AppSec วันโปรตุเกสในปอร์โต และ งานสัมมนาด้านความปลอดภัย AI ของ OWASP ที่เมืองคาร์ลสรูห์, เยอรมนี
ประเทศต่างกัน ผู้คนต่างกัน แต่คำถามเดียวกันนี้มักถูกถามในแทบทุกบทสนทนา: “AI ช่วยในด้านความปลอดภัยของแอปพลิเคชันได้จริงอย่างไร และในกรณีไหนที่มันเป็นเพียงแค่การติดฉลากใหม่ให้กับเครื่องมือเดิม?”
นี่คือบทสรุปของสิ่งที่เราได้ยิน สิ่งที่ทำให้เราประหลาดใจ และคำตอบที่เราให้ไป
TL; DR
ห้องประชุม OWASP สองห้อง ในสองประเทศ คำถามเดียว: AI ช่วยในด้านความปลอดภัยของแอปพลิเคชันได้จริงอย่างไร? ในเมืองปอร์โตและคาร์ลสรูห์ ผู้ปฏิบัติงานไม่ได้ถามว่าควรใช้ AI หรือไม่ แต่พวกเขาถามว่า AI ตัวไหนในระบบรักษาความปลอดภัยแอปพลิเคชันของพวกเขาที่ทำงานได้จริง และใครเป็นผู้รักษาความปลอดภัยของ AI นั้นเอง
- ASPM นับเป็นแนวคิดใหม่สำหรับหลายทีม ในเมืองปอร์โต ผู้ปฏิบัติงานจำนวนมากไม่เคยทำงานร่วมกับ... Application Security Posture Management แม้ว่าพวกเขาจะรู้สึกว่าปัญหาที่แพลตฟอร์มนี้แก้ไขอยู่ทุกวันคือ มีเครื่องมือมากเกินไป มีการแจ้งเตือนมากเกินไปก็ตาม
- ASPM และ "ปัญญาประดิษฐ์" SAST"ไม่ใช่สิ่งเดียวกัน" การสแกนช่วยค้นหาข้อบกพร่องในโค้ด ASPM ตัดสินใจว่าผลลัพธ์ใดจากเครื่องมือทุกอย่างที่คุณใช้งานนั้น คุ้มค่าแก่เวลาของคุณจริงๆ
- การคัดกรองและแก้ไขปัญหาด้วย AI ได้รับความสนใจมากที่สุด "นี่เป็นเรื่องจริงหรือเปล่า? เร่งด่วนแค่ไหน? แก้ไขยากแค่ไหน?" คือคำถามที่ทุกทีมต้องการคำตอบโดยอัตโนมัติ ทุกครั้งที่พบสิ่งผิดปกติและจากเครื่องสแกนทุกเครื่อง
- ปัจจุบัน AI ไม่ใช่เพียงแค่เครื่องมือ แต่เป็นสิ่งที่ควรใช้ประโยชน์ แต่ควรเป็นสินทรัพย์ที่ต้องรักษาความปลอดภัยด้วย ไฟล์ข้อความแจ้งเตือน เซิร์ฟเวอร์ MCP การกำหนดค่าเอเจนต์ เป็นต้น
.mcp/servers.jsonและข้อมูลประจำตัว AI ก็เป็นส่วนหนึ่งของช่องโหว่ที่อาจถูกโจมตีได้ ดังที่แคมเปญ CHAINDROP ได้ชี้แจงอย่างชัดเจนเมื่อสามสัปดาห์ก่อนเหตุการณ์ดังกล่าว - อำนาจอธิปไตยเป็นเรื่องสำคัญในยุโรป การนำ AI มาใช้งานบนโครงสร้างพื้นฐานของคุณเอง ด้วยโมเดลของคุณเอง เป็นประเด็นที่ถูกหยิบยกขึ้นมาถามซ้ำแล้วซ้ำเล่า
สองเมือง หนึ่งบทสนทนาเกี่ยวกับความปลอดภัยของแอปพลิเคชัน AI
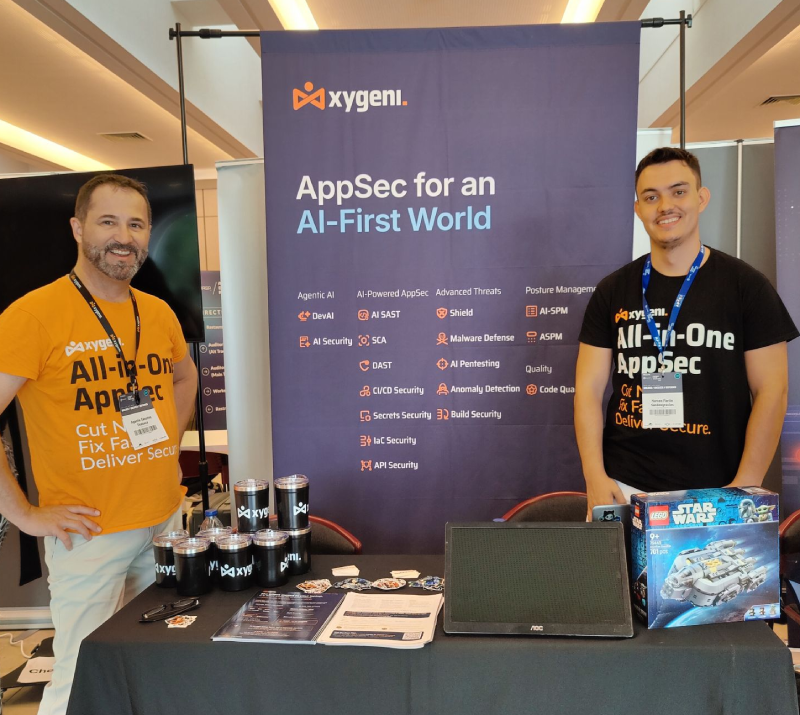
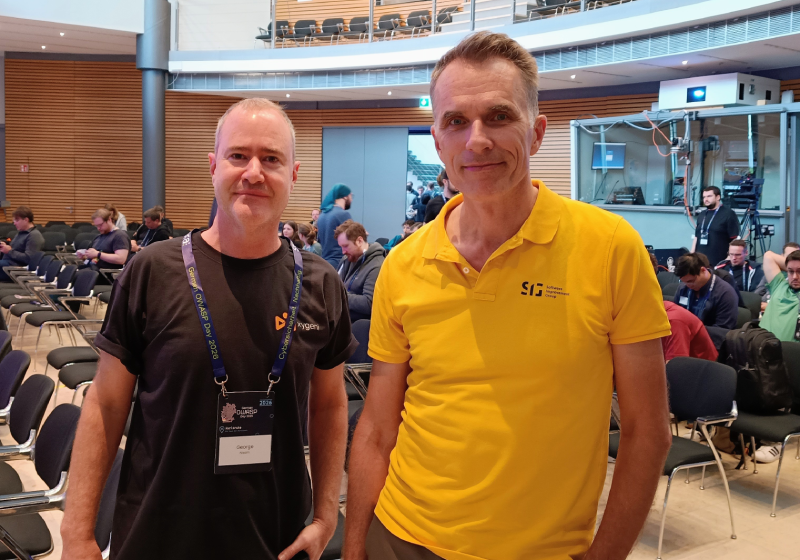
In ปอร์โต, Agustín Sánchez (ที่ปรึกษาด้านความปลอดภัยของแอปพลิเคชันทั่วโลกและที่ปรึกษา Dev AI ที่ปลอดภัย) และ มาร์คอส มาร์ติน (วิศวกร DevSecOps) ใช้เวลาสองวันที่บูธ 12 ที่Fundação António Cupertino de Miranda ใน คาร์ลส์, George Nissim (วิศวกรโซลูชันอาวุโส)(ชื่อบุคคล) ได้เข้าร่วมชุมชน OWASP ที่ IHK Haus der Wirtschaft เป็นเวลาหนึ่งวัน โดยเน้นหนักไปที่ความปลอดภัยของ AI
ห้องประชุมเต็มไปด้วยผู้ปฏิบัติงานจริง: นักพัฒนาซอฟต์แวร์ วิศวกรด้านความปลอดภัยแอปพลิเคชัน หัวหน้าทีม DevSecOps ผู้ที่ประเมินผลด้วยการทดสอบ ไม่ใช่ด้วยการอ่านสไลด์ นั่นทำให้การสนทนาคมชัดและมีประโยชน์มากขึ้นสำหรับเรา
คำถามที่ 1: “มันคืออะไรกันแน่” ASPM? "
ประเด็นนี้ถูกหยิบยกขึ้นมาพูดคุยอยู่บ่อยครั้งในเมืองปอร์โต และสมควรได้รับคำตอบที่ชัดเจน
ASPM (Application Security Posture Management(คือเลเยอร์ที่แปลงผลลัพธ์จากเครื่องมือรักษาความปลอดภัยทุกตัวให้เป็นแบบจำลองความเสี่ยงเดียว) องค์กรส่วนใหญ่ใช้งานสแกนเนอร์หลายตัวอยู่แล้ว เช่น สแกนเนอร์สำหรับโค้ด สแกนเนอร์สำหรับส่วนประกอบต่างๆ สแกนเนอร์สำหรับข้อมูลลับ และอาจจะมีอีกตัวสำหรับโครงสร้างพื้นฐานแบบโค้ด (Infrastructure as Code) สแกนเนอร์แต่ละตัวจะสร้างรายการของตัวเอง ระดับความรุนแรงของตัวเอง และลักษณะการใช้งานที่แตกต่างกัน dashboardผลที่ตามมาคือ การแจ้งเตือนนับพันรายการ แต่ไม่มีคำตอบที่ชัดเจนสำหรับคำถามเดียวที่สำคัญที่สุด: เราควรแก้ไขอะไรก่อน?
ASPM ตอบคำถามนั้นได้ มันรวบรวมข้อมูลจากเครื่องสแกนดั้งเดิมและจากแหล่งอื่นๆ เครื่องมือของบุคคลที่สามโดยจะเชื่อมโยงความสัมพันธ์ระหว่างกันและจัดลำดับความสำคัญตามความเสี่ยงที่แท้จริงมากกว่าความรุนแรงเพียงอย่างเดียว หากคุณยังใหม่กับหมวดหมู่นี้ คู่มือของเราจะช่วยคุณได้ อะไร ASPM คืออะไร และทำไมมันถึงสำคัญ เป็นจุดเริ่มต้นที่ดี
ประเด็นสำคัญสำหรับทีมที่เข้าร่วมประชุม: ASPM ไม่จำเป็นต้องเปลี่ยนสิ่งที่คุณใช้งานอยู่แล้ว ระบบที่มีอยู่ของคุณจะกลายเป็นข้อมูลป้อนเข้า
Is ASPM เช่นเดียวกับ AI SAST?
ไม่ การสแกนพบปัญหา ASPM ตัดสินใจว่าปัญหาใดสมควรได้รับเวลาของคุณ
| Dimension | การสแกน (SAST (ด้วย AI) | ASPM |
|---|---|---|
| คำถามมันตอบ | โค้ดนี้มีช่องโหว่หรือไม่? | จากทุกสิ่งที่เราค้นพบ อะไรคือสิ่งที่สำคัญที่สุด? |
| ขอบเขต | การค้นพบประเภทหนึ่ง: ซอร์สโค้ด | การค้นพบทุกประเภท จากเครื่องมือทุกชนิด |
| ปัญญาประดิษฐ์ช่วยได้อย่างไร | การตรวจจับ อธิบาย และแก้ไขข้อผิดพลาดในโค้ด อยู่ใน IDE เลย | การคัดกรอง การจัดลำดับความสำคัญ และการแก้ไขปัญหาทั่วทั้งพอร์ตโฟลิโอ |
| เอาท์พุต | ผลการวิจัย | A แบบจำลองความเสี่ยงที่จัดลำดับความสำคัญ และคิวแก้ไข |
ในระยะสั้น: การสแกนพบปัญหา; ASPM ตัดสินใจว่าปัญหาใดสมควรได้รับเวลาของคุณ คุณจำเป็นต้องใช้ทั้งสองอย่าง และเมื่อใช้ร่วมกันจะยิ่งมีประสิทธิภาพมากขึ้น เพราะเลเยอร์ AI เดียวกันนี้ใช้กับสิ่งที่สแกนเนอร์ของ Xygeni ค้นพบและสิ่งที่เครื่องมืออื่นๆ ของคุณค้นพบ สำหรับมุมมองที่กว้างขึ้นเกี่ยวกับตลาด โปรดดูการเปรียบเทียบของเราเกี่ยวกับ... ด้านบน ASPM เครื่องมือสำหรับปี 2026.
คำถามที่ 3: “Xygeni ใช้ระบบรักษาความปลอดภัยแอปพลิเคชัน AI อย่างไร?”
นี่คือจุดที่การสนทนาส่วนใหญ่ลงลึกที่สุด คำตอบของเราคือ: AI ใน Xygeni ไม่ได้มีไว้เพื่อสร้างการแจ้งเตือนเพิ่มเติม แต่มีไว้เพื่อกำจัดสิ่งรบกวนและปิดงาน หน้าที่หลักสี่ประการเกี่ยวกับความปลอดภัยของแอปพลิเคชัน AI:
1. การคัดกรองผู้ป่วยโดย AI: ผลการค้นพบนี้เป็นความจริงหรือไม่?
สำหรับทุกการค้นพบ การคัดกรองโดย AI ฟังก์ชันนี้จะตอบคำถามสามข้อ ได้แก่ เป็นผลบวกเท็จหรือไม่ ความเร่งด่วนของการแก้ไขปัญหาขึ้นอยู่กับผลกระทบที่เกิดขึ้นจริง และความซับซ้อนของการแก้ไข (อัตโนมัติ ความพยายามด้วยตนเองระดับปานกลาง หรือความพยายามด้วยตนเองระดับสูง) ฟังก์ชันนี้ใช้งานได้กับข้อมูลจาก Xygeni และข้อมูลที่ได้จากเครื่องสแกนของบุคคลที่สาม
2. คำอธิบายเกี่ยวกับ AI: ผู้โจมตีจะใช้สิ่งนี้ได้อย่างไร?
แทนที่จะได้แค่หมายเลข CWE และคำอธิบายทั่วไป นักพัฒนาจะได้รับเส้นทางการโจมตีแบบเต็มรูปแบบ: วิธีที่สามารถใช้ช่องโหว่ได้ และวิธีการตรวจสอบความถูกต้อง นั่นคือความแตกต่างระหว่างตั๋วที่ค้างอยู่ในรายการรอการแก้ไข กับตั๋วที่ได้รับการแก้ไขจริง
3. การแก้ไขปัญหาด้วย AI: แก้ไขโดยไม่ทำให้ระบบเสียหาย
Xygeni เสนอวิธีแก้ไขที่ผ่านการตรวจสอบแล้วสำหรับปัญหาที่พบในโค้ดและโครงสร้างพื้นฐานแบบโค้ด โดยออกแบบมาเพื่อไม่ให้การสร้างโปรแกรมล้มเหลว เป้าหมายคือการลดจำนวนรายงานปัญหา ไม่ใช่การเขียนรายงานปัญหาให้ดีขึ้น
4. DevAI: ระบบรักษาความปลอดภัยภายใน IDE โดยไม่ต้องมีข้อความแจ้งเตือน
เดฟเอไอ ทำงานเชิงรุกใน VS Code, IntelliJ, Cursor และ Windsurf โดยไม่รอให้ผู้พัฒนาขอ มันตรวจจับช่องโหว่ในโค้ดทั้งที่เขียนโดยมนุษย์และที่สร้างโดย AI ในขณะที่กำลังเขียน อธิบายวิธีการที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่นั้น และเสนอวิธีแก้ไขในทันที
คำถามที่ 4: “แล้วใครจะเป็นผู้รักษาความปลอดภัยของ AI เอง?”
เมืองคาร์ลสรูห์มุ่งตรงมาที่นี่ และเมืองปอร์โตก็ตามมาเช่นกัน
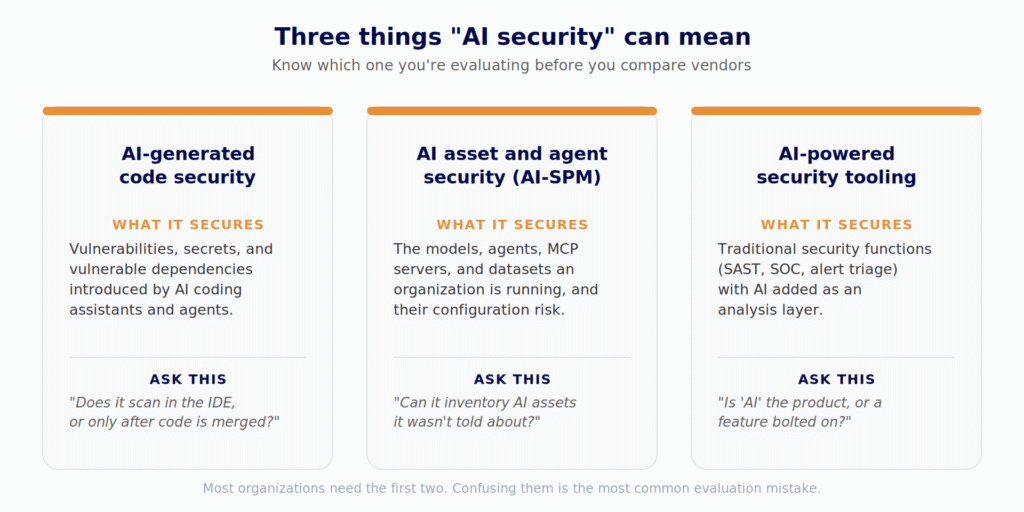
ปัจจุบัน ผู้ช่วยเขียนโค้ด AI, เอเจนต์ และเซิร์ฟเวอร์ MCP เป็นส่วนหนึ่งของสภาพแวดล้อมการพัฒนาทุกรูปแบบแล้ว โดยถูกควบคุมด้วยไฟล์ข้อความธรรมดา (ไฟล์ทักษะ, ไฟล์กฎ, ข้อความแจ้งเตือน, การกำหนดค่า MCP) ที่ได้รับข้อมูล commitได้รับการตรวจสอบและทบทวนเหมือนเอกสาร แต่ในขณะเดียวกันก็เปลี่ยนแปลงคำสั่งที่ผู้ช่วย AI ได้รับและขอบเขตการเข้าถึงของมันอย่างเงียบๆ เราได้วิเคราะห์ความเสี่ยงเหล่านี้ไว้ใน... ภัยคุกคามด้านความปลอดภัยของ AI 10 อันดับแรก.
การขอ โซ่ตก แคมเปญในเดือนสิงหาคม 2026 แสดงให้เห็นว่าสิ่งนั้นหมายความว่าอย่างไรในทางปฏิบัติ เวิร์มที่แพร่กระจายตัวเองได้แทรกซึมเข้าไปในแพ็กเกจ npm หลายร้อยแพ็กเกจ รวมเป็นเงินจำนวนมาก ยอดดาวน์โหลดรายเดือนมากกว่า 1.3 พันล้านครั้งโดยใช้โปรแกรมเก็บรวบรวมข้อมูลประจำตัวที่มุ่งเป้าไปที่ ข้อมูลประจำตัวผู้ช่วย AI ท่ามกลางรูปแบบอื่นๆ อีกหลายร้อยรูปแบบ ไม่มีการกำหนดรหัส CVE ในระหว่างการโจมตีที่เกิดขึ้นจริง ไม่มีอะไรต้องรอ มันเป็นรูปแบบเดียวกันกับที่เราติดตามทุกสัปดาห์ในรายงานยืนยันของเรา แพ็กเกจ npm ที่เป็นอันตราย ข้อค้นพบ
Xygeni AI Security จัดการกับชั้นความปลอดภัยนี้ในสามขั้นตอน:
- ค้นพบ: รายการสินค้าคงคลังแบบเรียลไทม์ของสินทรัพย์ AI ทั้งหมดในคลังเก็บข้อมูลของคุณ (โมเดล เฟรมเวิร์ก ชุดข้อมูล เอเจนต์ เซิร์ฟเวอร์ MCP ทักษะ พรอมต์ เป็นต้น) guardrails และเครื่องมือเขียนโค้ด AI ที่ใช้งานอยู่) สร้างขึ้นจากโค้ด ส่วนประกอบ และไฟล์การกำหนดค่าที่เครื่องมือ AI ทิ้งไว้ ไม่มีการสำรวจ ไม่มีการรายงานตนเอง นี่คือ เหตุใดการค้นพบจึงมาก่อน.
- แผนที่: an AI-BOM และแผนภาพความสัมพันธ์ที่แสดงให้เห็นว่าเอเจนต์ใดเรียกใช้เครื่องมือใด และเซิร์ฟเวอร์ MCP ใดอยู่เบื้องหลังผู้ช่วยใด ความเสี่ยงอยู่ที่ระบบการเชื่อมต่อ ไม่ใช่ที่สินทรัพย์ใดสินทรัพย์หนึ่งเพียงอย่างเดียว
- ตรวจจับ: การฉีดโค้ดและการกำหนดค่าอย่างรวดเร็วและความเสี่ยงที่เกี่ยวข้อง ซึ่งเชื่อมโยงกับ OWASP Top 10 สำหรับการสมัครเรียน LLMพร้อมไฟล์และบรรทัดที่ระบุอย่างแม่นยำ นอกจากนี้ ข้อมูลประจำตัวของผู้ให้บริการ AI ยังถูกเปิดเผยในไฟล์พรอมต์และไฟล์การกำหนดค่าเอเจนต์ และการพึ่งพา AI-stack ที่เป็นอันตรายก็ถูกตรวจพบด้วย มิวเครื่องมือตรวจจับมัลแวร์ของเราที่ตรวจจับแพ็กเกจที่เป็นอันตรายก่อนที่จะมีการสร้างลายเซ็นต์
เพื่อให้ได้ข้อมูลครบถ้วน โปรดอ่าน คำอธิบายเกี่ยวกับความปลอดภัยของ AI และคำแนะนำของเราในการ ความปลอดภัยของห่วงโซ่อุปทาน AI.
คำถามที่ 5: “โค้ดของฉันสามารถอยู่ในโครงสร้างพื้นฐานของฉันได้หรือไม่?”
ในห้องประชุมแบบยุโรป คำถามนี้มักถูกหยิบยกขึ้นมาเสมอ สำหรับหลายทีม การรักษาความปลอดภัยของแอปพลิเคชัน AI จะได้ผลก็ต่อเมื่อ AI นั้นเคารพในอธิปไตยของข้อมูล คำตอบคือใช่: Xygeni ทำงานในรูปแบบ SaaS on-premiseแบบ s, ไฮบริด หรือแบบแยกเครือข่าย คุณเลือกโมเดลได้ (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock หรือ API ที่เข้ากันได้ของคุณเอง) โค้ดของคุณจะไม่ออกจากสภาพแวดล้อมของคุณ และคุณสามารถควบคุมต้นทุน AI ได้
ด้วยระบบเส้นทาง ภาระผูกพันในการรายงานตามพระราชบัญญัติความยืดหยุ่นทางไซเบอร์ นับตั้งแต่วันที่ 11 กันยายน 2026 (มีเวลา 24 ชั่วโมงในการส่งสัญญาณเตือนล่วงหน้าเกี่ยวกับช่องโหว่ที่ถูกโจมตีอย่างจริงจัง) การทราบความเสี่ยงที่แท้จริงของคุณอย่างรวดเร็วจึงกลายเป็นข้อกำหนดทางกฎหมาย ไม่ใช่สิ่งที่ควรมีอีกต่อไป
สิ่งที่เรานำกลับบ้าน
สามบทเรียนจากหนึ่งสัปดาห์และห้องเรียน OWASP สองห้อง:
- ตลาดก้าวล้ำหน้าคำศัพท์ไปแล้ว ทีมต่างๆ รู้สึกว่า ASPM ปัญหา (เครื่องมือมากเกินไป การแจ้งเตือนมากเกินไป) ก่อนที่พวกเขาจะรู้จักชื่อหมวดหมู่ การอธิบายอย่างชัดเจนสำคัญกว่าการตั้งชื่อหมวดหมู่
- ผู้ปฏิบัติงานต้องการ AI ที่สามารถปิดงานได้ การคัดกรองและแก้ไขปัญหาเฉพาะหน้ามีประสิทธิภาพเหนือกว่า “การตรวจจับด้วย AI” ในทุกกรณี
- ปัจจุบัน AI ไม่ใช่เพียงแค่เครื่องมือ แต่เป็นสิ่งที่ควรใช้ประโยชน์ แต่ควรเป็นสินทรัพย์ที่ต้องรักษาความปลอดภัยด้วย คำถามเกี่ยวกับการสำรวจระบบ AI (“เรากำลังใช้ AI อะไรอยู่กันแน่?”) เป็นคำถามที่ทีมส่วนใหญ่ยังตอบไม่ได้ และนี่ก็เป็นจุดเริ่มต้นของการวางแผนอย่างจริงจังใดๆ ก็ตาม การจัดการความเสี่ยงของ AI โครงการ
ขอขอบคุณชุมชน OWASP โปรตุเกสและ OWASP เยอรมนี ผู้จัดงาน และทุกท่านที่แวะมาพูดคุยกัน แล้วพบกันใหม่ในครั้งต่อไป
คิดถึงพวกเราที่ปอร์โตหรือคาร์ลสรูห์ไหม?
ดูว่าการคัดกรองและแก้ไขปัญหาด้วย AI จะช่วยลดปริมาณงานค้างในคลังเก็บข้อมูลของคุณได้อย่างไร เริ่มฟรี: การตรวจจับมัลแวร์ก่อนที่จะมีลายเซ็นนั้นรวมอยู่ในตัวตั้งแต่แรกเริ่ม ต้องการดูระบบรักษาความปลอดภัยด้วย AI และ ASPM กำลังดำเนินการครอบคลุมทั้งระบบของคุณใช่หรือไม่? คุย พร้อมกับทีมงานที่คุณน่าจะได้พบเจอที่บูธนั้น

คำถามที่พบบ่อย
อะไรคือความแตกต่างระหว่าง ASPM และ SAST?
SAST สแกนซอร์สโค้ดเพื่อหาช่องโหว่ ASPM รวบรวมผลการค้นพบจาก SAST และเครื่องมือรักษาความปลอดภัยอื่นๆ ทั้งหมด จะเชื่อมโยงข้อมูลเหล่านั้นเข้าด้วยกัน และจัดลำดับความสำคัญตามความเสี่ยงที่แท้จริง เพื่อให้ทีมงานทราบว่าควรแก้ไขปัญหาใดก่อน
ระบบคัดกรองด้วย AI สามารถใช้ผลลัพธ์จากเครื่องมืออื่นๆ ได้หรือไม่?
ใช่แล้ว สำหรับ Xygeni ระบบ AI Triage, Explanation และ Remediation จะใช้ได้กับทั้งข้อมูลที่ Xygeni ค้นพบเอง และข้อมูลที่ได้จากโปรแกรมสแกนไวรัสของบริษัทอื่น เช่น Snyk, Veracode และ Checkmarx
AI-BOM คืออะไร?
รายการส่วนประกอบ AI (AI Bill of Materials) จะแสดงรายการส่วนประกอบ AI ในซอฟต์แวร์ของคุณ ได้แก่ โมเดล ชุดข้อมูล เอเจนต์ เซิร์ฟเวอร์ MCP และข้อความแจ้งเตือน เป็นต้น guardrailsและวิธีที่พวกเขามีความเชื่อมโยงกัน
AI ของ Xygeni สามารถทำงานได้หรือไม่ on-premises?
ใช่ Xygeni รองรับ on-premiseการใช้งานแบบ s, ไฮบริด และแบบแยกเครือข่าย พร้อมด้วยโมเดล AI ที่คุณเลือกได้
