ส่วนประกอบที่เป็นอันตรายจะเรียกใช้สคริปต์การติดตั้งทันทีที่นักพัฒนาพิมพ์คำสั่ง install ก่อนที่ใครจะรู้ว่ามันเป็นอันตราย เครื่องมือสแกนโค้ดของคุณตรวจสอบที่คลังเก็บโค้ด แต่เครื่องมือตรวจสอบปลายทางของคุณมองเห็นเป็นกระบวนการ ไม่ใช่แพ็กเกจ Shield มันจะดักจับอยู่ที่เอนด์พอยต์สำหรับนักพัฒนาและบล็อกไม่ให้มันทำงาน
เอเจนต์ขนาดเล็กเพียงตัวเดียว · เวิร์กสเตชัน เซิร์ฟเวอร์ และตัวรัน CI · การจัดการนโยบายจากส่วนกลาง
ป้องกันการทำงานของไฟล์และสคริปต์ที่เป็นอันตรายโดยการปกป้องปลายทางของนักพัฒนาซึ่งเป็นจุดเริ่มต้นของการโจมตี
Shield ระบบจะดักจับการติดตั้งแพ็กเกจแบบเรียลไทม์และตรวจสอบกับฐานข้อมูลมัลแวร์ของ Xygeni แพ็กเกจที่เป็นอันตรายจะถูกบล็อกทันทีที่ติดตั้ง ไม่ใช่ถูกแจ้งเตือนในรายงานในเช้าวันถัดไป เช่นเดียวกับเครือข่าย: การเชื่อมต่อกับโครงสร้างพื้นฐานที่เป็นอันตรายจะถูกตัดออกก่อนที่ข้อมูลใดๆ จะออกจากเครื่อง
กำหนดกฎเกณฑ์เพียงครั้งเดียวและ Shield นำการตั้งค่าเหล่านี้ไปใช้กับทุกเครื่องในองค์กรของคุณ ได้แก่ อายุขั้นต่ำของแพ็กเกจ รายชื่อที่อนุญาตและไม่อนุญาต รีจิสทรีที่ได้รับอนุมัติ และปลายทางของการรับส่งข้อมูลขาออก
เมื่อมีข้อมูลสำคัญส่งมาถึงปลายทาง Shield สามารถตัดการเชื่อมต่อเครือข่ายของเครื่องนั้นได้โดยอัตโนมัติหรือตามต้องการ เพื่อป้องกันไม่ให้เหตุการณ์ลุกลามไปยังแล็ปท็อปเครื่องอื่นในองค์กร
ไฟร์วอลล์สำหรับรันไทม์ของเอนด์พอยต์นักพัฒนา
ทุกการติดตั้งแพ็กเกจจะถูกดักจับและตรวจสอบความถูกต้องแบบเรียลไทม์ ระบบเตือนภัยมัลแวร์ล่วงหน้าของ Xygeni ตรวจจับแพ็กเกจที่เป็นอันตรายซึ่งเครื่องมือที่ใช้เกณฑ์ชื่อเสียงยังคงเชื่อถือได้ โดยไม่ต้องรอ CVE คำแนะนำ หรือลายเซ็นที่เผยแพร่ การบล็อกจะเกิดขึ้นก่อนที่สคริปต์การติดตั้งจะทำงาน
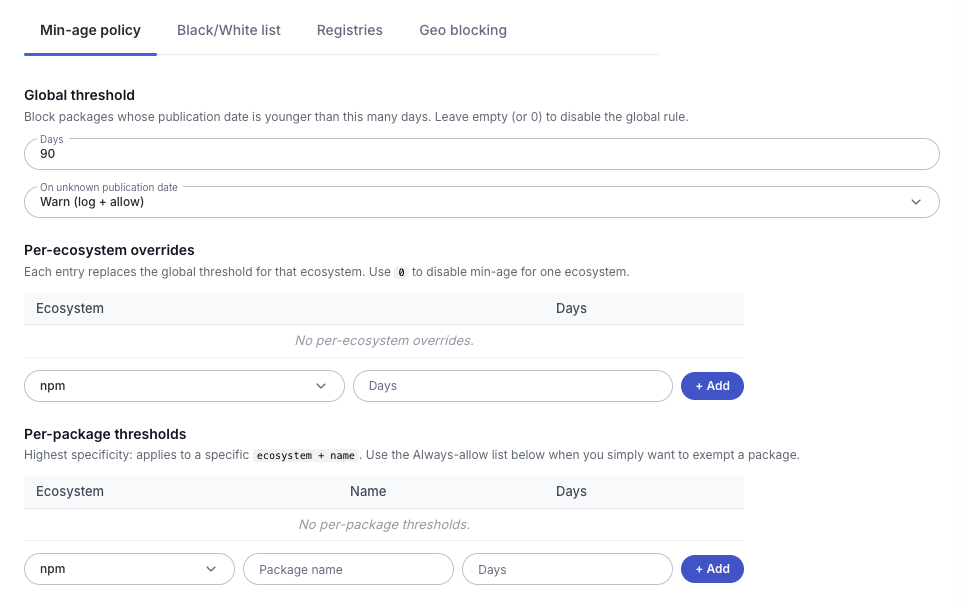
การโจมตีห่วงโซ่อุปทานที่เคลื่อนไหวเร็วที่สุดมักมาในรูปแบบบรรจุภัณฑ์ใหม่ล่าสุด Shield ช่วยให้คุณบล็อกแพ็กเกจที่เผยแพร่ใหม่กว่าเกณฑ์ที่คุณกำหนด ตั้งกฎทั่วไปและแทนที่กฎนั้นในแต่ละระบบนิเวศ และตัดสินใจว่าจะเกิดอะไรขึ้นเมื่อไม่สามารถระบุวันที่เผยแพร่ได้: แจ้งเตือนและอนุญาต หรือบล็อก
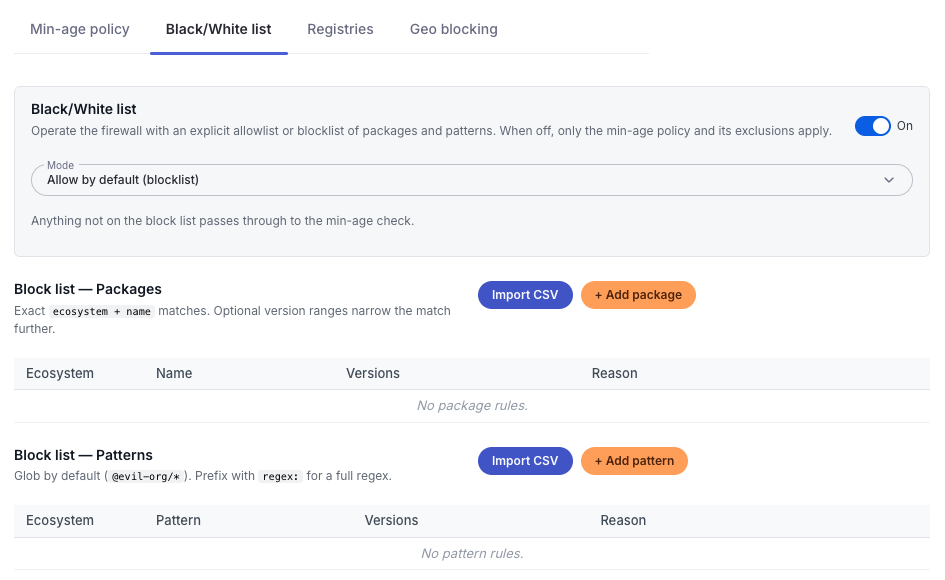
ตัดสินใจว่านักพัฒนาของคุณสามารถดึงข้อมูลอะไรได้บ้างและจากที่ไหน จัดทำรายการที่อนุญาตและไม่อนุญาตอย่างชัดเจน และจำกัดการติดตั้งเฉพาะรีจิสทรีที่องค์กรของคุณอนุมัติเท่านั้น
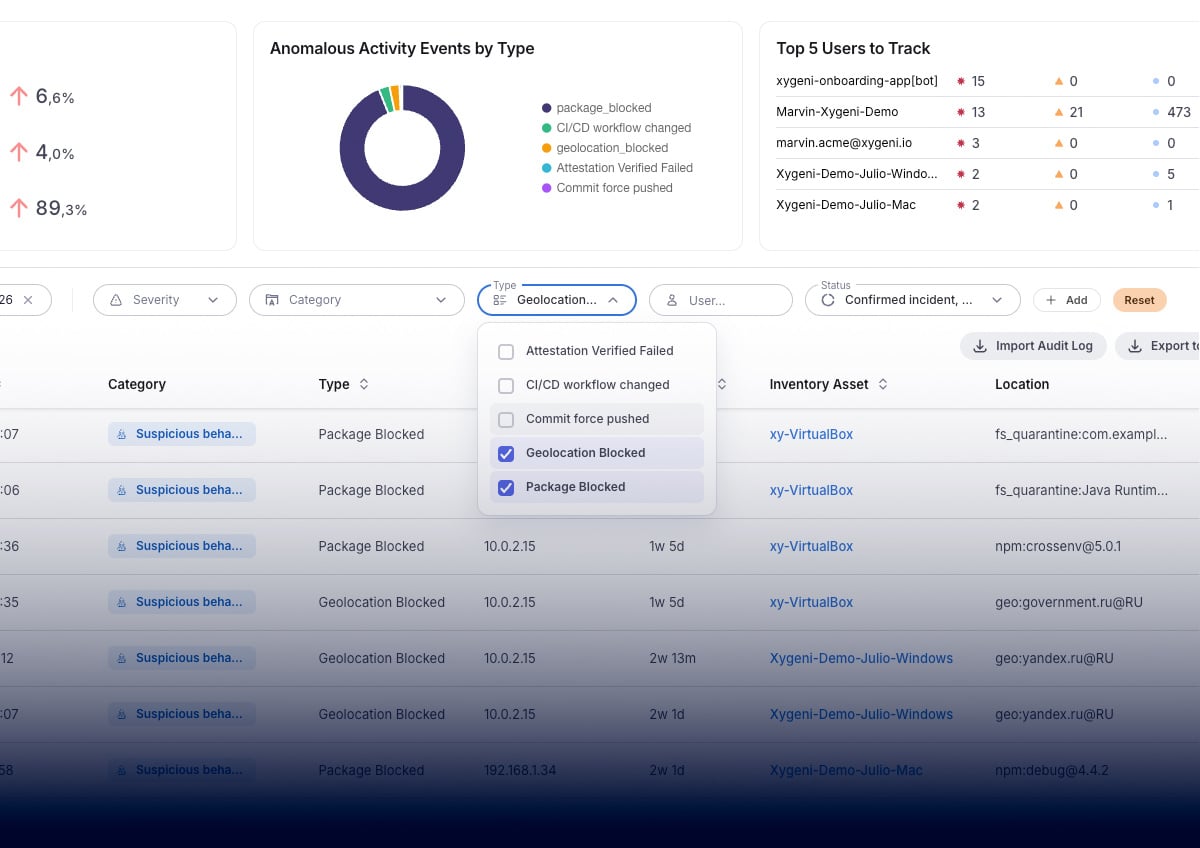
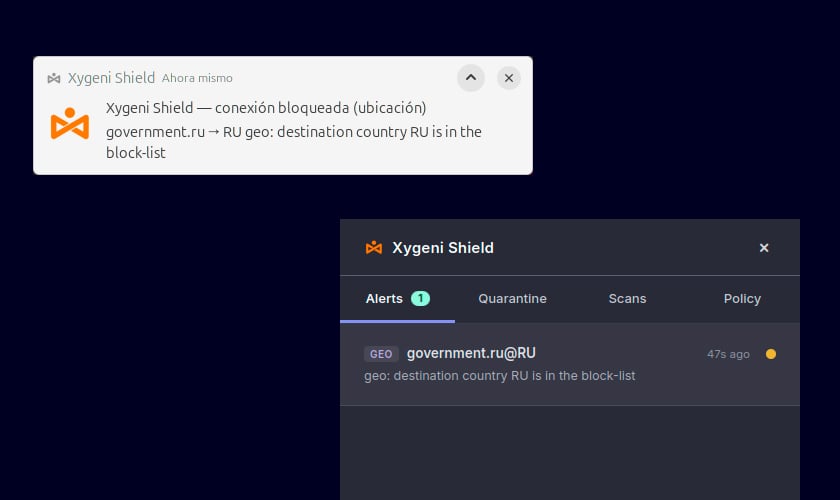
รูปแบบเดียวกันนี้สามารถนำไปใช้กับการเชื่อมต่อได้เช่นกัน Shield ระบบจะตรวจสอบการรับส่งข้อมูลขาออกจากอุปกรณ์ปลายทางเทียบกับข้อมูลเครือข่ายที่ทันสมัย และตัดการเชื่อมต่อกับ IP และโดเมนที่เป็นอันตรายที่ทราบแล้ว ซึ่งได้มาจากตัวบ่งชี้ภัยคุกคาม ดังนั้นมัลแวร์ที่ติดตั้งบนเครื่องจะไม่สามารถเข้าถึงโครงสร้างพื้นฐานที่มันถูกสร้างขึ้นมาเพื่อใช้งานได้ นอกจากนี้ คุณยังสามารถจำกัดการรับส่งข้อมูลไปยังปลายทางที่มีความเสี่ยงสูงตามภูมิศาสตร์ได้ การเชื่อมต่อที่ถูกบล็อกทุกครั้งจะถูกบันทึกพร้อมกับปลายทางที่พยายามเข้าถึง
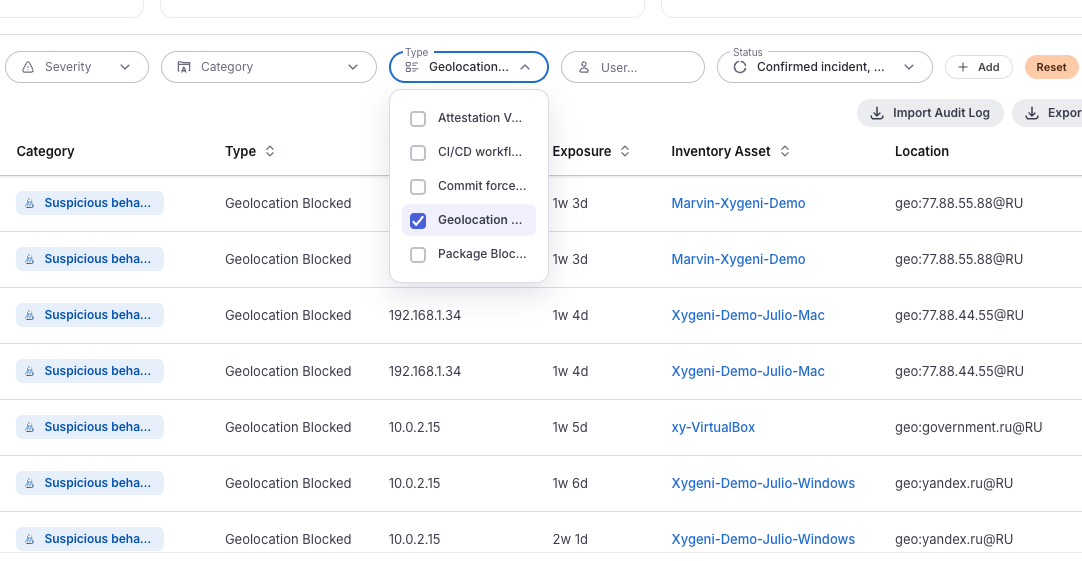
แยกเครื่องที่ถูกบุกรุกและตัดการรับส่งข้อมูลขาออกทั้งหมด ยกเว้นช่องทางของเอเจนต์เอง เพื่อให้คุณยังคงควบคุมปลายทางได้ในขณะที่จำกัดขอบเขต เปิดใช้งานโหมดป้องกันภัยคุกคาม และระบบจะร้องขอการแยกโดยอัตโนมัติทันทีที่เกิดการแจ้งเตือนที่สำคัญบนปลายทางใดๆ ก็ตาม
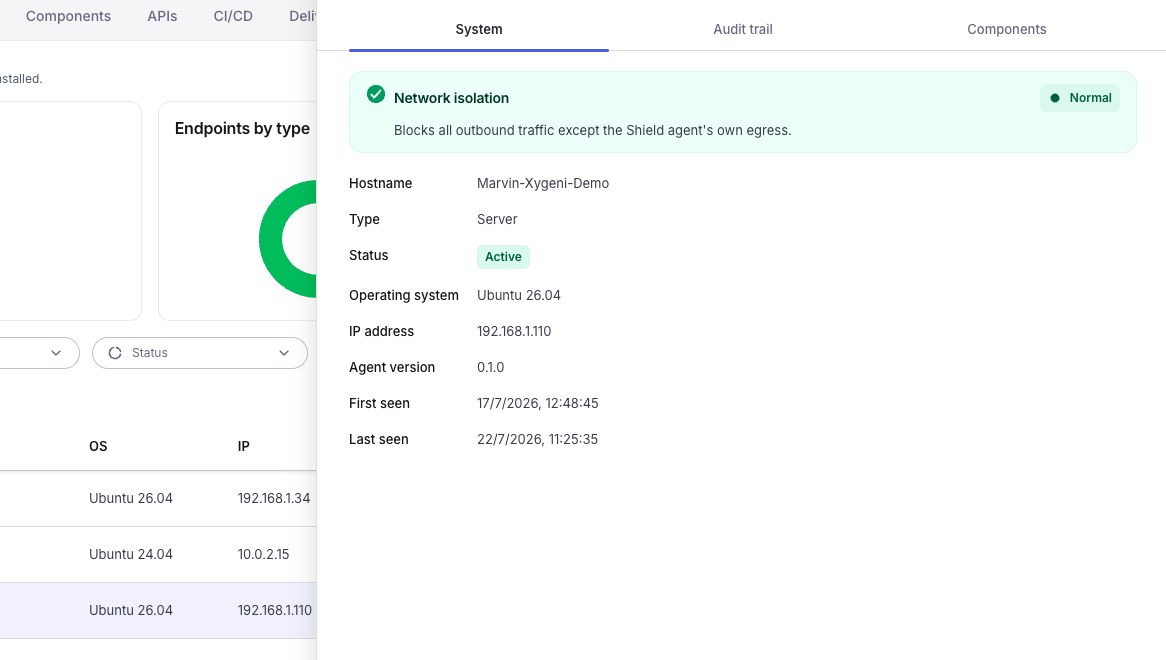
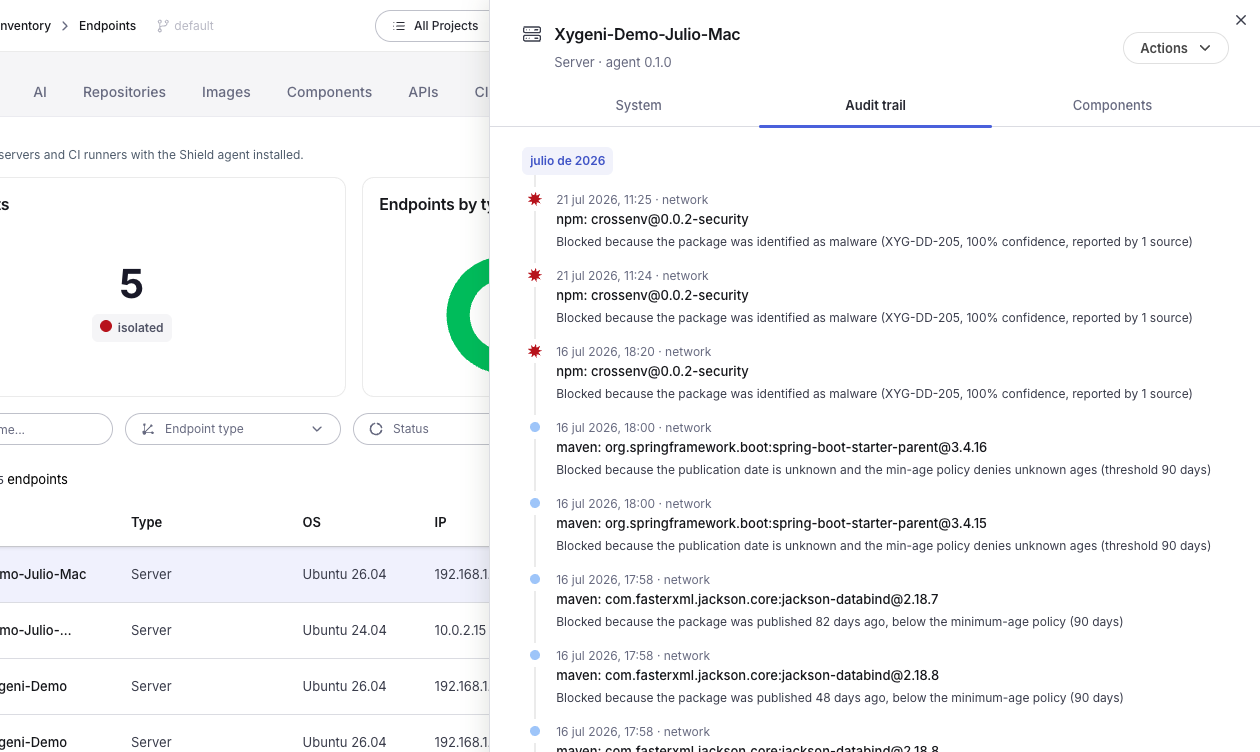
ดูเวิร์กสเตชัน เซิร์ฟเวอร์ และ CI runner ทุกตัวที่กำลังทำงานอยู่ Shield พร้อมด้วยข้อมูลเอเจนต์ ระบบปฏิบัติการ เวอร์ชันเอเจนต์ สถานะปัจจุบัน เวลาที่พบครั้งแรกและครั้งสุดท้าย และสิทธิ์การใช้งาน สามารถกรองข้อมูลได้ตามชื่อโฮสต์ ประเภทเอนด์พอยต์ หรือสถานะ
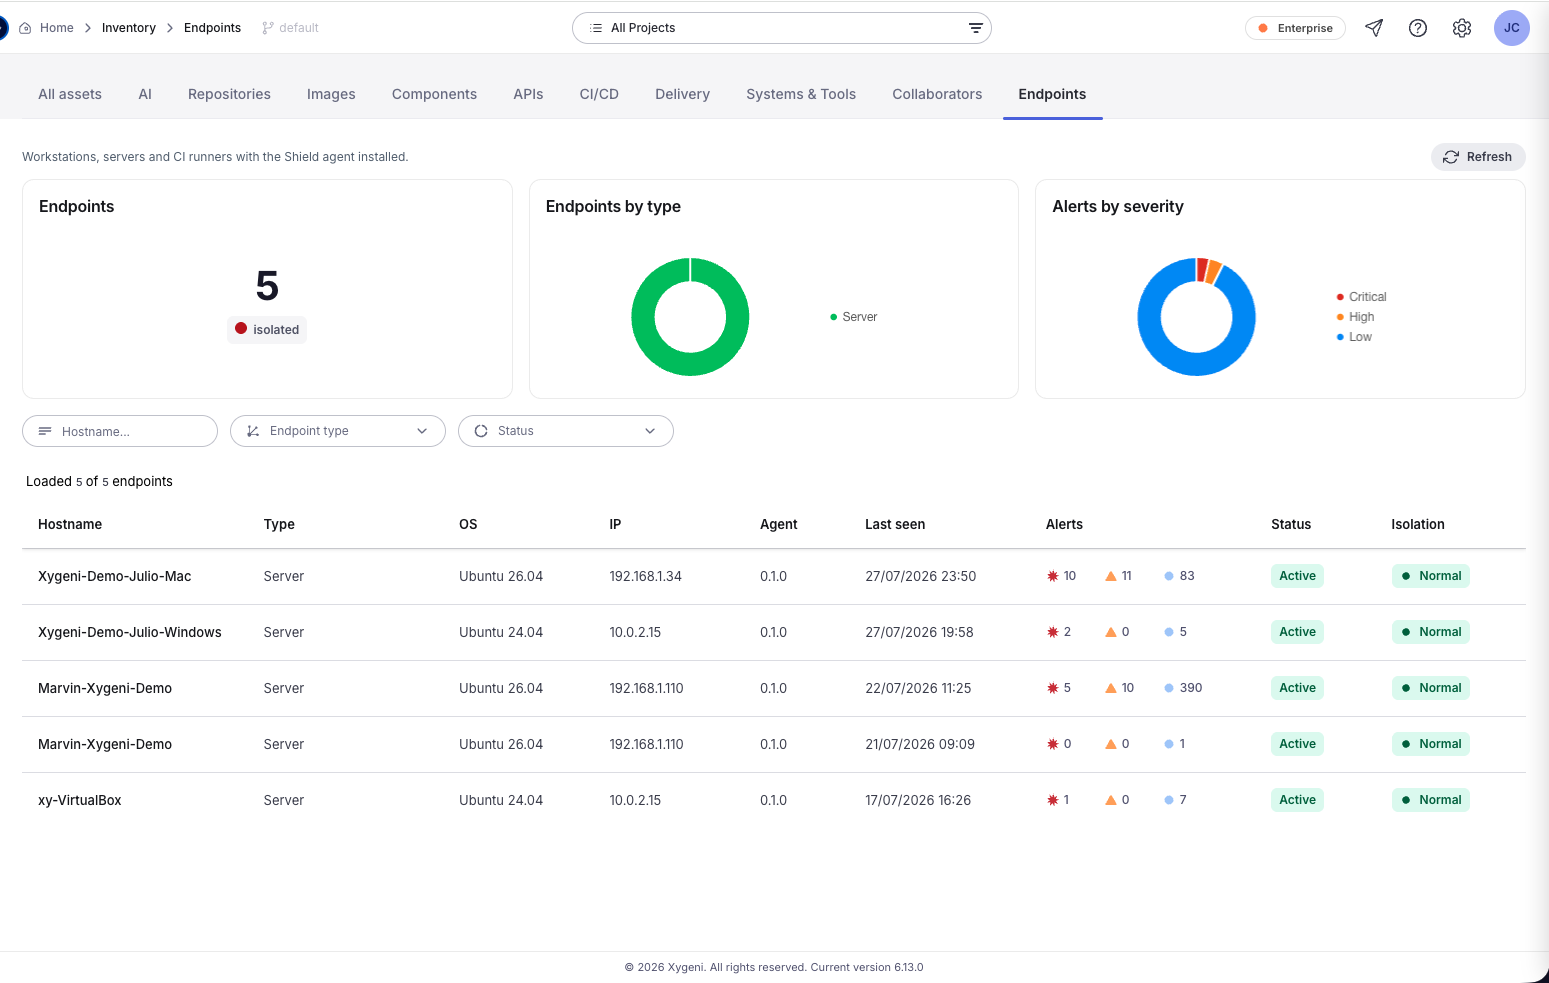
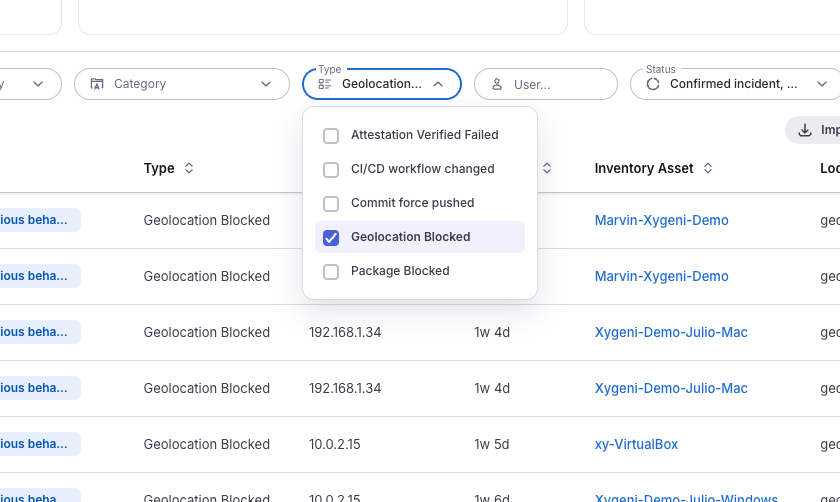
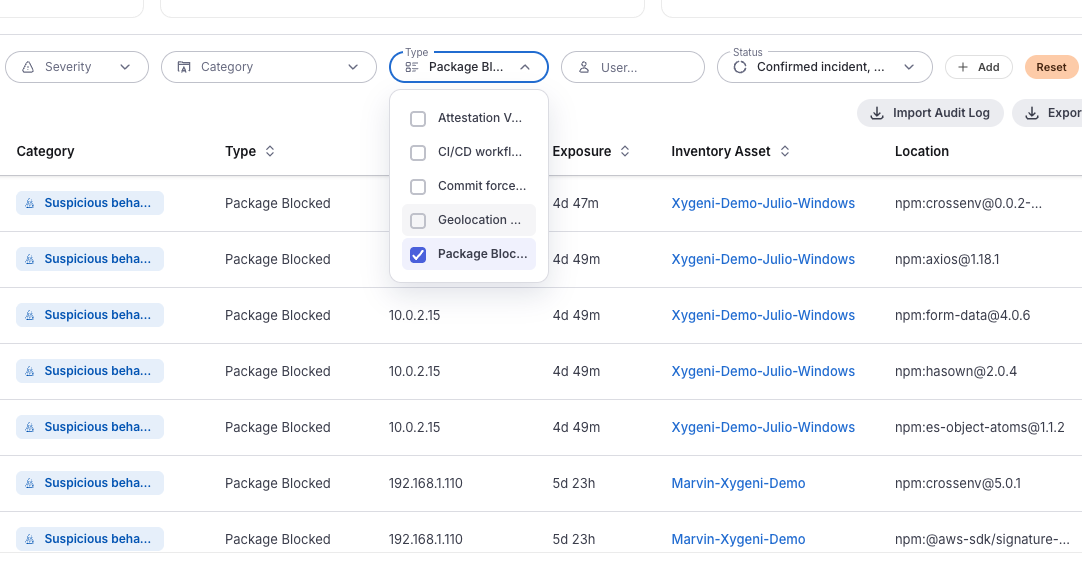
การบล็อกแต่ละครั้งจะกลายเป็นเหตุการณ์ในแพลตฟอร์ม โดยจะมีการระบุระดับความรุนแรง เวลาที่เกิดเหตุการณ์ ปลายทางที่เกิดเหตุการณ์ ระยะเวลาที่ได้รับผลกระทบ และรายละเอียดว่าถูกบล็อกอะไรบ้าง เช่น แพ็กเกจและเวอร์ชัน หรือปลายทาง สามารถกรองข้อมูลตามระดับความรุนแรง หมวดหมู่ ประเภท ผู้ใช้ หรือช่วงวันที่ และส่งออกข้อมูลได้
แต่ละจุดเชื่อมต่อที่ได้รับการปกป้องจะมีบันทึกการตรวจสอบและรายการส่วนประกอบของตนเอง ทำให้คุณสามารถสร้างเหตุการณ์ที่เกิดขึ้นบนเครื่องใดเครื่องหนึ่งขึ้นมาใหม่ได้เมื่อมีคนสอบถาม
เอเจนต์ขนาดเล็กเพียงตัวเดียวที่ครอบคลุมเวิร์กสเตชัน เซิร์ฟเวอร์ และ CI runner พร้อมที่นั่งแบบลอยตัว เพื่อให้การครอบคลุมติดตามบุคลากรของคุณ ไม่ใช่ฮาร์ดแวร์ของคุณ
ค้นหาและแก้ไขความเสี่ยงด้าน API ในโค้ดก่อนที่จะนำไปใช้งานจริง
การสแกนโค้ดและการพึ่งพาจะวิเคราะห์ที่เก็บโค้ด เครื่องมือตรวจสอบปลายทางจะเฝ้าดูโปรเซสและการเชื่อมต่อ แต่ไม่มีบริบทด้านความปลอดภัยของแอปพลิเคชันที่จะตีความแพ็กเกจหรือรีจิสทรี ระหว่างสองสิ่งนี้คือช่วงเวลาที่การพึ่งพาที่เป็นอันตรายทำงานจริงบนเครื่องของนักพัฒนา นั่นคือจุดที่ Shield ดำเนินการ
วิธีการตรวจสอบชื่อเสียงและลายเซ็นจะบอกคุณเกี่ยวกับแพ็กเกจที่เป็นอันตรายก็ต่อเมื่อมีคนอื่นได้รับผลกระทบจากแพ็กเกจนั้นแล้ว Shield มีการบล็อกพฤติกรรมและการวิเคราะห์ความเสี่ยง ซึ่งเป็นสิ่งที่ทำให้มีประโยชน์ในวันที่การโจมตีเกิดขึ้นใหม่ และสนับสนุนด้วยข้อมูลข่าวกรองเครือข่ายในปัจจุบัน เพื่อป้องกันไม่ให้การโจมตีใดๆ เกิดขึ้นและส่งข้อมูลกลับไปยังเซิร์ฟเวอร์ต้นทางได้
บล็อก การแยก และเหตุการณ์ทางภูมิศาสตร์ จะปรากฏในคอนโซลเดียวกันกับโค้ดและการพึ่งพาของคุณ pipeline และผลการค้นพบที่เป็นความลับ พร้อมบันทึกการตรวจสอบเพียงชุดเดียว ไม่ใช่ตัวแทนอีกคนหนึ่งที่มีอีกคนหนึ่ง dashboard และอีก login.
การตรวจจับปลายทางจะเฝ้าดูโปรเซส ไฟล์ และการเชื่อมต่อในระดับระบบปฏิบัติการ มันไม่รู้ว่ารีจิสทรีแพ็กเกจคืออะไร ไม่รู้ว่าการพึ่งพาอาศัยกันนั้นเป็นอันตรายหรือไม่ หรือไม่รู้ว่าเวอร์ชันนั้นเพิ่งเผยแพร่เมื่อวานนี้หรือไม่ Shield นำบริบทด้านความปลอดภัยของแอปพลิเคชันมาสู่ฝั่งนักพัฒนา และบังคับใช้นโยบายในสิ่งที่ฝ่ายรักษาความปลอดภัยแอปพลิเคชันให้ความสำคัญ
Shield เป็นเอเจนต์ขนาดเล็กที่ตรวจสอบการติดตั้งขณะที่กำลังเกิดขึ้น นักพัฒนาจะสังเกตเห็นก็ต่อเมื่อมีบางอย่างถูกบล็อก และจะมีการแจ้งเหตุผลของการบล็อกนั้นมาด้วย
การติดตั้งแพ็กเกจที่เป็นอันตรายและไม่ได้รับอนุญาต แพ็กเกจที่ใหม่กว่าเกณฑ์อายุขั้นต่ำที่คุณกำหนด การติดตั้งจากรีจิสทรีที่คุณไม่ได้อนุมัติ แพ็กเกจในรายการที่ถูกปฏิเสธ การเชื่อมต่อขาออกไปยัง IP และโดเมนที่เป็นอันตราย และการรับส่งข้อมูลไปยังพื้นที่ทางภูมิศาสตร์ที่คุณจำกัดไว้
คุณเป็นผู้ตัดสินใจ นโยบายอายุขั้นต่ำช่วยให้คุณสามารถแจ้งเตือนและอนุญาต หรือบล็อกได้ เมื่อไม่ทราบวันที่เผยแพร่
ใช่แล้ว เกณฑ์อายุขั้นต่ำทั่วโลกสามารถเปลี่ยนแปลงได้ในแต่ละระบบนิเวศ และสามารถปิดใช้งานสำหรับระบบนิเวศเฉพาะได้หากต้องการ
มันจะบล็อกการรับส่งข้อมูลขาออกทั้งหมดจากเครื่องนั้น ยกเว้น... Shield ช่องทางเฉพาะของเอเจนต์ ทำให้ปลายทางอยู่ในขอบเขตที่จำกัดแต่ยังคงจัดการได้ คุณสามารถเรียกใช้งานได้ตามต้องการ หรือเปิดใช้งานโหมดระแวงเพื่อให้มีการร้องขอการแยกตัวโดยอัตโนมัติเมื่อมีการแจ้งเตือนที่สำคัญเกิดขึ้น
บนเวิร์กสเตชันของนักพัฒนา บนเซิร์ฟเวอร์ และบนตัวรัน CI การออกใบอนุญาตใช้ระบบที่นั่งแบบลอยตัว (floating seats)
ใช่แล้ว บล็อกแต่ละบล็อกคือเหตุการณ์ที่มีรายละเอียดครบถ้วน และแต่ละเอนด์พอยต์จะเก็บบันทึกการตรวจสอบของตัวเองไว้ เหตุการณ์สามารถกรองและส่งออกได้
ด้วยแพลตฟอร์ม AppSec แบบครบวงจร Xygeni
