

ไม่มีอะไรถูกละเมิด ตัวแทนทำหน้าที่ของมัน เข้าถึงส่วนประกอบ การตั้งค่า หรือบริการที่ไม่มีใครขอให้มันไปแตะต้อง และอยู่ภายในขอบเขตสิทธิ์ของมันตลอดเวลา ในหัวข้อนี้ คุณจะได้เห็นว่าทำไมกรณีนี้จึงยากกว่าการโจมตีใดๆ: ขอบเขตที่กำหนดไว้ล่วงหน้ากลับกว้างกว่างานที่จำเป็นอย่างไร และทำไมการอนุมัติจึงเป็นเรื่องยากcisไอออนถูกสร้างขึ้นครั้งหนึ่งในขณะที่การดำเนินการยังคงดำเนินต่อไป การเข้าถึงแบบยืนทำให้แล็ปท็อปของนักพัฒนาซอฟต์แวร์กลายเป็นสมบัติล้ำค่าได้อย่างไร และการกู้คืนจะเป็นอย่างไรเมื่อผู้กระทำไม่สามารถอธิบายเหตุผลของตนเองได้ ลงทะเบียนตอนนี้เพื่อดูว่าช่วงเวลาสุดท้ายที่สามารถบังคับใช้ได้อยู่ที่ใด และขอบเขตของการระเบิดนั้นครอบคลุมอะไรบ้าง

นับตั้งแต่วินาทีที่เอージェนต์ AI ติดตั้งส่วนประกอบที่จำเป็นหรือแก้ไขไฟล์ Dockerfile ของคุณ SBOM และข้อสันนิษฐานเกี่ยวกับที่มาของข้อมูลกำลังถูกทดสอบอยู่แล้ว และทีมส่วนใหญ่ไม่มีวิธีตรวจสอบว่าเกิดอะไรขึ้นจริง ในเซสชั่นนี้ คุณจะได้เห็นการเปลี่ยนแปลงที่แท้จริงแบบสดๆ: ช่วงเวลาการติดตั้งเปลี่ยนไปอย่างไรเมื่อไม่มีนักพัฒนาคนไหนดูชื่อแพ็กเกจก่อน ไม่ว่าจะเป็น... SBOMหลักฐานและที่มาของเอกสารยังคงใช้ได้เมื่อตัวแทนทำการตัดสินใจcisไอออน และสิ่งที่เหลืออยู่ของการตรวจสอบโค้ดและ shift-left เมื่อเอเจนต์ commitและบางครั้งก็รวมกันเองโดยอัตโนมัติ ลงทะเบียนตอนนี้เพื่อดูว่าเอเจนต์ที่มีความปลอดภัยอย่างแท้จริงเป็นอย่างไร pipeline ต้องนำไปปฏิบัติจริง ไม่ใช่แค่ในทางทฤษฎี

รับชมเวบินาร์ที่จะจัดขึ้นเร็วๆ นี้! ผู้ช่วยเขียนโค้ด AI กำลังสร้างชื่อแพ็กเกจปลอม และผู้โจมตีก็เริ่มลงทะเบียนชื่อปลอมเหล่านั้นพร้อมกับมัลแวร์แล้ว ในเซสชั่นนี้ คุณจะได้เห็นวิธีการสร้างแผนผังระบบนิเวศ AI ทั้งหมดของคุณแบบเรียลไทม์ ด้วย AI Inventory และ AI BOM ที่จะแสดงโมเดล เอเจนต์ และการพึ่งพาที่ AI นำมาใช้ในซอฟต์แวร์ของคุณทั้งหมด ค้นพบว่า Xygeni ช่วยคุณได้อย่างไร Shield บล็อกแพ็กเกจที่เป็นอันตรายก่อนที่จะมีการสร้างลายเซ็นต์ ปิดช่องโหว่ที่สแกนเนอร์แบบใช้ลายเซ็นต์เปิดไว้ รับชมตอนนี้เพื่อดูวิธีการรักษาความปลอดภัยซอฟต์แวร์ของคุณก่อนที่การจดทะเบียนชื่อโดเมนโดยไม่ได้รับอนุญาตจะเปลี่ยนคำแนะนำ AI ถัดไปให้กลายเป็นช่องทางเข้าถึง

รับชม SafeDev Talk ของเราได้แล้ววันนี้: โอเพนซอร์ส, AI และพื้นผิวการโจมตีใหม่: โค้ดที่ถูกใช้เป็นอาวุธ การป้องกันที่ชาญฉลาดกว่าเดิม เนื่องจาก AI และโอเพนซอร์สกำลังกำหนดนิยามใหม่ของซอฟต์แวร์สมัยใหม่ พื้นผิวการโจมตีจึงขยายตัวเร็วกว่าที่เคย ตั้งแต่ความเสี่ยงด้านการพึ่งพาและการแทรกซึมในห่วงโซ่อุปทาน ไปจนถึงการสร้างช่องโหว่ที่ขับเคลื่อนด้วย AI ผู้โจมตีกำลังพัฒนาขึ้น และผู้ป้องกันก็ต้องพัฒนาเช่นกัน เข้าร่วมกับผู้เชี่ยวชาญจาก Red Hat, TikTok และ Xygeni เพื่อสำรวจว่า AI และระบบอัตโนมัติกำลังเปลี่ยนแปลงความปลอดภัยของโอเพนซอร์สอย่างไร รับชมได้แล้ววันนี้เพื่อเรียนรู้วิธีสร้างความยืดหยุ่น ความโปร่งใส และความไว้วางใจตลอดห่วงโซ่อุปทานซอฟต์แวร์สมัยใหม่!

เข้าร่วม SafeDev Talk ครั้งต่อไปของเรา: AI อยู่ภายในตัวคุณแล้ว SDLCแล้วอย่างไรต่อ? AI ไม่ได้แค่มาเคาะประตูห่วงโซ่อุปทานซอฟต์แวร์ของคุณ แต่เข้ามาอยู่ข้างในแล้วต่างหาก Copilots, Agents, MCP Servers และส่วนประกอบที่สร้างขึ้นโดย AI กำลังเปลี่ยนแปลงวิธีการสร้าง ตรวจสอบ และส่งมอบโค้ด ในงาน SafeDev Talk นี้ ผู้นำ OWASP และผู้เชี่ยวชาญด้าน AppSec จะอธิบายรายละเอียดว่าสิ่งนี้หมายความอย่างไรต่อสถานะความปลอดภัยของคุณ จุดที่โมเดลการกำกับดูแลล้มเหลว และการควบคุมเชิงปฏิบัติใดบ้างที่ได้ผลจริงโดยไม่ทำให้ทีมวิศวกรทำงานช้าลง คาดหวังผลลัพธ์ที่เป็นรูปธรรมและนำไปปฏิบัติได้จริง (ไม่ใช่แค่ทฤษฎี) เกี่ยวกับวิธีการนำการควบคุมเชิงปฏิบัติไปใช้เพื่อปกป้องการพัฒนาที่ใช้ AI ช่วยเหลือโดยไม่กลายเป็นคอขวดสำหรับวิศวกรของคุณ ลงทะเบียนเลย!

ปัจจุบัน AI เป็นหัวใจหลักของกระบวนการทำงานในการพัฒนาซอฟต์แวร์สมัยใหม่ ซึ่งกำลังเปลี่ยนแปลงวิธีการออกแบบและขยายขนาดการรักษาความปลอดภัยแอปพลิเคชันและการโจมตีห่วงโซ่อุปทานซอฟต์แวร์ ขณะที่องค์กรต่างๆ เตรียมพร้อมสำหรับปี 2026 การทำความเข้าใจว่าผู้โจมตีใช้ประโยชน์จากระบบอัตโนมัติ ความไว้วางใจ และเวิร์กโฟลว์ที่ขับเคลื่อนด้วย AI อย่างไรจึงเป็นสิ่งสำคัญ รายงานฉบับนี้ให้การวิเคราะห์เชิงประจักษ์เกี่ยวกับแบบจำลองภัยคุกคาม AppSec ช่วยให้ทีมรักษาความปลอดภัยและ DevSecOps เข้าใจความเสี่ยงที่เกิดขึ้นใหม่และการเปลี่ยนแปลงเชิงป้องกันที่จำเป็นเพื่อให้ก้าวล้ำนำหน้า ตรวจสอบได้เลย!

รับชมการบรรยาย SafeDev Talk ของเราในหัวข้อ "ห่วงโซ่อุปทานซอฟต์แวร์ภายใต้แรงกดดัน: บทเรียนที่ปี 2025 สอนเราเกี่ยวกับมัลแวร์และ AI และสิ่งที่จะเกิดขึ้นต่อไป" ปี 2025 เปลี่ยนแปลงไป software supply chain securityกลไกการโจมตีรูปแบบใหม่ (มัลแวร์ที่ใช้ AI ช่วย, การแพร่กระจายตัวเอง และการใช้ช่องโหว่ความไว้วางใจในวงกว้าง) ได้เผยให้เห็นถึงข้อจำกัดของระบบป้องกันที่มีอยู่เดิม เข้าร่วมการสัมมนาที่นำโดยผู้เชี่ยวชาญนี้เพื่อทำความเข้าใจว่าอะไรเปลี่ยนแปลงไปอย่างแท้จริงในปี 2025 และทีมพัฒนาและทีมรักษาความปลอดภัยต้องปรับตัวอย่างไรสำหรับปี 2026 รับชมตอนดังกล่าวได้เลย!

ตั้งแต่วันที่ 11 กันยายน 2026 เป็นต้นไป CRA จะให้เวลาคุณ 24 ชั่วโมงในการรายงานช่องโหว่ที่ถูกโจมตีอยู่ในปัจจุบันไปยัง ENISA แม้แต่กับผลิตภัณฑ์ที่วางจำหน่ายในตลาดแล้วก็ตาม และทีมส่วนใหญ่ยังไม่มีขั้นตอนการทำงานสำหรับเรื่องนี้ ในเซสชั่นนี้ คุณจะได้เห็นกระบวนการจริง ๆ แบบสด ๆ: การสร้างรายงานช่องโหว่ SBOM เพื่อให้ทราบว่าผลิตภัณฑ์เวอร์ชันใดได้รับผลกระทบ จัดลำดับความสำคัญของสิ่งที่ค้นพบด้วยการวิเคราะห์การเข้าถึงและการใช้ประโยชน์เพื่อแยกความเสี่ยงที่แท้จริงออกจากสิ่งรบกวน และตั้งค่าการแจ้งเตือนเพื่อให้บุคคลที่เกี่ยวข้องได้รับการแจ้งเตือนทันทีที่พบสิ่งที่ค้นพบและกลายเป็นเหตุการณ์ที่ต้องรายงาน ลงทะเบียนตอนนี้เพื่อดูวิธีเปลี่ยนนาฬิกาการแจ้งเตือนของ CRA จากกำหนดเวลาทางกฎหมายให้เป็นเวิร์กโฟลว์ที่ทีมของคุณสามารถดำเนินการได้จริงภายใต้ความกดดัน
Vibe Coding กำลังเร่งการส่งมอบซอฟต์แวร์ แต่ก็เร่งความเสี่ยงเช่นกัน เนื่องจากโค้ดที่สร้างโดย AI และเอเจนต์อัตโนมัติกำลังเปลี่ยนแปลงการพัฒนา การควบคุมความปลอดภัยของแอปพลิเคชันแบบดั้งเดิมจึงไม่เพียงพอที่จะตรวจจับการดัดแปลงพรอมต์ โค้ดปลอม และการเปิดเผยห่วงโซ่อุปทานอัตโนมัติ หากไม่มีการกำกับดูแลที่เหมาะสม รูปแบบที่ไม่ปลอดภัยสามารถแพร่กระจายไปยังระบบการผลิตด้วยความเร็วของเครื่องจักร เรียนรู้วิธีการรักษาความปลอดภัยของ Vibe Coding ก่อนที่จะกลายเป็นความเสี่ยงด้าน AI ที่ใหญ่ที่สุดขององค์กรของคุณ

รับชมเวบินาร์ของเราได้แล้ววันนี้ "สร้างโค้ดอย่างมั่นใจโดยไม่ต้องเสียใจ" AI กำลังเปลี่ยนแปลงวิธีการสร้างซอฟต์แวร์ โดยที่ Copilots และ AI Agent มีบทบาทในการสร้างโค้ดสำหรับการใช้งานจริงเพิ่มมากขึ้น ในเซสชั่นนี้ คุณจะได้เรียนรู้วิธีการรักษาความปลอดภัยของโค้ดที่สร้างโดย AI โดยตรงใน IDE พร้อมการตรวจจับช่องโหว่แบบเรียลไทม์ guardrails สำหรับ Copilot และการจัดลำดับความสำคัญตามความสามารถในการเข้าถึง ค้นพบว่าการแก้ไขปัญหาด้วย AI ช่วยให้นักพัฒนาแก้ไขปัญหาได้อย่างมีประสิทธิภาพและสร้างซอฟต์แวร์ที่ปลอดภัยและขับเคลื่อนด้วย AI โดยไม่สูญเสียการควบคุมได้อย่างไร รับชมได้เลยเพื่อเรียนรู้วิธีสร้างซอฟต์แวร์ที่ปลอดภัยและขับเคลื่อนด้วย AI ตั้งแต่เริ่มต้น

ติดตามชม SafeDev Talk ตอนใหม่ล่าสุดของเรา: ช่องโหว่ไม่รู้จบ การป้องกันที่ชาญฉลาดกว่า! การจัดการช่องโหว่กำลังพัฒนาไปอย่างต่อเนื่อง และเครื่องมือแบบเดิมๆ ไม่เพียงพออีกต่อไป เข้าร่วมกับเราเพื่อสำรวจว่าภัยคุกคามสมัยใหม่ต้องการแบบจำลองความเสี่ยงที่ชาญฉลาดกว่า การจัดลำดับความสำคัญแบบเรียลไทม์ และแนวทางใหม่ในการรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์ อย่าพลาดเซสชั่นนี้ที่อัดแน่นไปด้วยข้อมูลเชิงลึกจากผู้เชี่ยวชาญเพื่อเสริมสร้างกลยุทธ์ AppSec ของคุณและก้าวล้ำนำหน้าในภูมิทัศน์ความเสี่ยงที่เปลี่ยนแปลงตลอดเวลาในปัจจุบัน!

รับชม SafeDev Talk ของเราได้แล้ววันนี้ ในหัวข้อ "จากโค้ดสู่รันไทม์" หลายทีมลงทุนอย่างมากในการวิเคราะห์แบบคงที่ แต่ช่องโหว่ก็ยังคงหลุดรอดไปถึงขั้นตอนการผลิตได้ ความท้าทายไม่ได้อยู่ที่การขาดเครื่องมือ แต่เป็นการขาดบริบทที่จะเข้าใจความเสี่ยงที่แท้จริง ในเซสชั่นที่นำโดยผู้เชี่ยวชาญนี้ เราจะสำรวจว่าทำไม AppSec สมัยใหม่จึงไม่สามารถพึ่งพาเพียงมุมมองเดียวได้ และการผสมผสานข้อมูลเชิงลึกระดับโค้ดและรันไทม์จะช่วยให้ทีมตรวจจับ จัดลำดับความสำคัญ และแก้ไขช่องโหว่ได้อย่างมีประสิทธิภาพมากขึ้นตลอดวงจรชีวิตได้อย่างไร รับชมได้แล้ววันนี้เพื่อทำความเข้าใจว่าแนวทางปัจจุบันมีข้อบกพร่องตรงไหน และวิธีการสร้างกลยุทธ์ด้านความปลอดภัยที่สมบูรณ์และคำนึงถึงบริบทมากขึ้น

รับชม SafeDev Talk ครั้งสุดท้ายของปีนี้ได้เลย และยกระดับความรู้ของคุณ Software Supply Chain Security! เข้าร่วมกับผู้เชี่ยวชาญชั้นนำในอุตสาหกรรมเพื่อทบทวนบทเรียนสำคัญจากปี 2024 ค้นพบแนวโน้มล่าสุด และแบ่งปันข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริงเพื่อเตรียมพร้อมสำหรับความท้าทายในปี 2025 เวบินาร์นี้ออกแบบมาสำหรับผู้เชี่ยวชาญด้านความปลอดภัยและทีมพัฒนาที่กระตือรือร้นที่จะสร้างสรรค์นวัตกรรมและก้าวล้ำนำหน้าในสภาพแวดล้อมที่เปลี่ยนแปลงตลอดเวลา software supply chain security ทั่วโลก รับชมได้เลยตอนนี้!
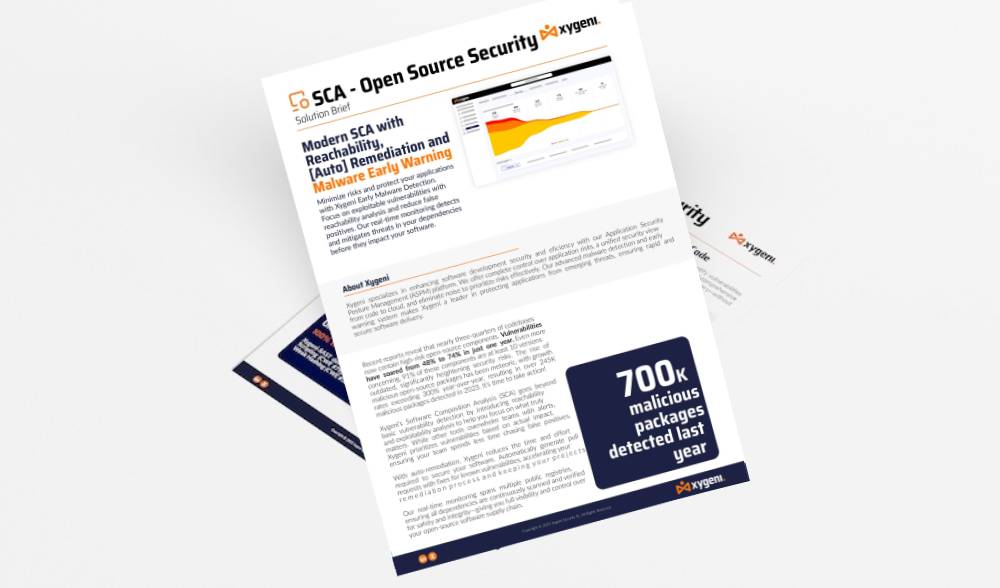
ของไซเกนี SCA Open Source Security โซลูชันนี้มีความสำคัญอย่างยิ่ง มันจะสแกนและบล็อกแพ็กเกจที่เป็นอันตรายทันทีที่เผยแพร่ ช่วยลดความเสี่ยงจากการแทรกซึมของมัลแวร์และช่องโหว่ต่างๆ เข้าสู่ระบบของคุณได้อย่างมาก การตรวจสอบอย่างครอบคลุมของเราครอบคลุมรีจิสทรีสาธารณะหลายแห่ง ทำให้มั่นใจได้ว่าทุกส่วนประกอบได้รับการตรวจสอบอย่างละเอียดเพื่อความปลอดภัยและความสมบูรณ์ นอกจากนี้ Xygeni ยังช่วยเพิ่มขีดความสามารถของทีมของคุณ...

รับชม SafeDev Talk ของเราได้แล้ววันนี้: DevSecOps ที่ขับเคลื่อนด้วย AI – การจัดการความปลอดภัยในระดับคลาวด์ ความปลอดภัยไม่ควรเป็นเรื่องที่นึกถึงทีหลังในการพัฒนาซอฟต์แวร์ยุคใหม่ และ AI กำลังเปลี่ยนแปลงวิธีการสร้าง รักษาความปลอดภัย และขยายขนาดซอฟต์แวร์ ในตอนนี้ ผู้เชี่ยวชาญจะสำรวจวิธีการก้าวข้ามการแก้ไขช่องโหว่และการสแกน เพื่อให้บรรลุการจัดการอัจฉริยะอย่างแท้จริงทั่วทั้งระบบ SDLCตั้งแต่การจัดการช่องโหว่ที่ขับเคลื่อนด้วย AI ไปจนถึงระบบในตัว guardrails in CI/CD และในระหว่างดำเนินการ การบรรยายนี้จะเจาะลึกถึงสิ่งที่ AppSec ที่ปรับขนาดได้และทำงานบนคลาวด์อย่างแท้จริงนั้นเป็นอย่างไร รับชมได้เลย!

รับชมและเจาะลึกถึง: ความจำเป็นเร่งด่วนในการสร้างแอปพลิเคชันที่ปลอดภัยท่ามกลางจำนวนการละเมิดข้อมูลและช่องโหว่ที่เพิ่มขึ้น; ความท้าทายในปัจจุบันของการสร้างซอฟต์แวร์ที่ปลอดภัยและปรับขนาดได้ รวมถึงกระบวนการทำงานที่แยกส่วน ช่องว่างในการสื่อสารระหว่างทีมที่ทำงานจากระยะไกล และความเสี่ยงที่เกี่ยวข้องกับการบูรณาการซอฟต์แวร์โอเพนซอร์ส (OSS); และอีกมากมาย เรียนรู้วิธีการกรองข้อมูลที่ไม่จำเป็นและมุ่งเน้นไปที่ภัยคุกคามที่สำคัญที่สุด อย่าพลาด!
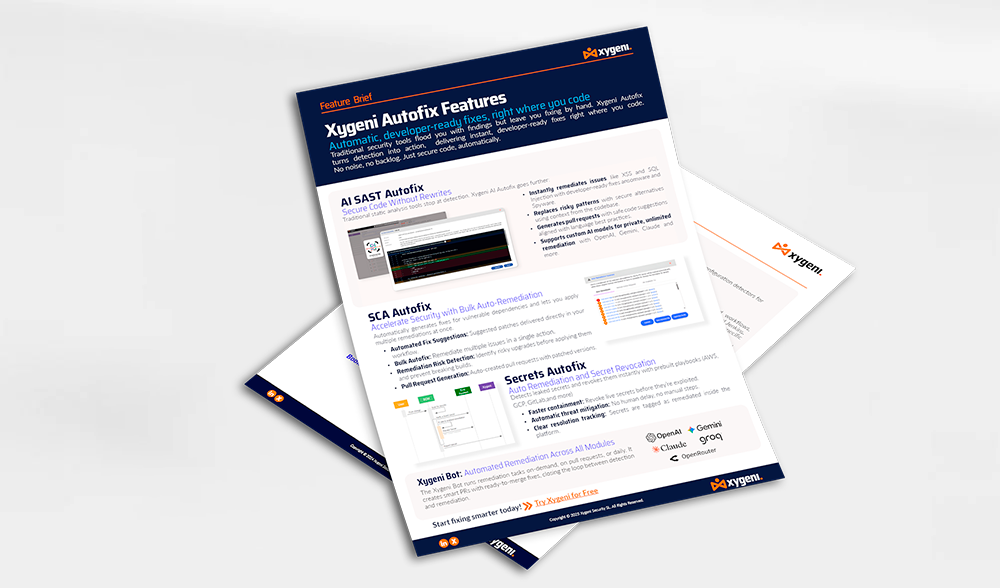
การแก้ไขปัญหาอัตโนมัติ พร้อมใช้งานสำหรับนักพัฒนาซอฟต์แวร์ ทันทีที่คุณเขียนโค้ด เครื่องมือรักษาความปลอดภัยแบบดั้งเดิมมักแสดงข้อผิดพลาดมากมาย แต่ปล่อยให้คุณแก้ไขด้วยตนเอง Xygeni Autofix เปลี่ยนการตรวจจับเป็นการดำเนินการ โดยให้การแก้ไขปัญหาที่พร้อมใช้งานสำหรับนักพัฒนาซอฟต์แวร์ทันทีที่คุณเขียนโค้ด ไม่มีการแจ้งเตือน ไม่มีปัญหาค้างคา เพียงแค่โค้ดที่ปลอดภัยโดยอัตโนมัติ

รับชม SafeDev Talk ของเราได้เลย: จะผ่านการตรวจสอบได้อย่างไร? การสร้าง AppSec ที่แท้จริงให้สอดคล้องกับ ISO, NIST และ CRA ในปัจจุบัน การเขียนโค้ดที่ปลอดภัยอย่างเดียวไม่เพียงพอ คุณต้องพิสูจน์ได้ ด้วยกรอบการทำงานต่างๆ เช่น ISO 27001, NIST CSF, CRA, DORA และ NIS-2 ที่กำลังได้รับความนิยม องค์กรต่างๆ ต้องสร้างโปรแกรม AppSec ที่พร้อมสำหรับการตรวจสอบและสามารถผ่านการตรวจสอบได้อย่างแท้จริง ในตอนนี้ ผู้เชี่ยวชาญจะสำรวจวิธีการเปลี่ยนจากนโยบายไปสู่การปฏิบัติ และฝังการปฏิบัติตามข้อกำหนดไว้ในกระบวนการทำงาน CI/CDและประสานทีมวิศวกรรม ทีมรักษาความปลอดภัย และทีม GRC ให้สอดคล้องกับสิ่งที่ได้รับการอนุมัติอย่างแท้จริง ลองดูเลย!

รับชม SafeDev Talk ตอนต่อไปของเราได้เลย และร่วมปฏิวัติกลยุทธ์ DevSecOps ของคุณ! สำรวจว่าการจัดการความเสี่ยงเชิงรุกสามารถเปลี่ยนแปลงกลยุทธ์ DevSecOps ของคุณและเสริมความแข็งแกร่งให้กับห่วงโซ่อุปทานซอฟต์แวร์ของคุณเพื่อรับมือกับภัยคุกคามที่เกิดขึ้นใหม่ได้อย่างไร เซสชั่นนี้เหมาะสำหรับผู้นำด้านความปลอดภัยทางไซเบอร์และทีมพัฒนาที่มุ่งมั่นที่จะก้าวล้ำนำหน้าในภูมิทัศน์ของช่องโหว่ที่ซับซ้อนมากขึ้นเรื่อยๆ รับชมตอนดังกล่าวได้เลย!

รับชม SafeDev Talk ของเรา: AI ปลดปล่อยพลัง: รับมือกับภัยคุกคามและการป้องกันที่เกิดขึ้นใหม่ในด้านความปลอดภัยของแอปพลิเคชัน เนื่องจาก AI กำลังเปลี่ยนแปลงความปลอดภัยทางไซเบอร์ ผลกระทบต่อความปลอดภัยของแอปพลิเคชันจึงทั้งทรงพลังและซับซ้อน ตั้งแต่มัลแวร์แบบโพลีมอร์ฟิกไปจนถึงการดัดแปลงโมเดลและการแทรกข้อความแจ้งเตือน ผู้โจมตีใช้ AI ในการสร้างการโจมตีที่ชาญฉลาดขึ้น และผู้ป้องกันก็ใช้ AI ในการตรวจจับและลดผลกระทบได้เร็วขึ้น รับชมเพื่อทำความเข้าใจทั้งสองด้านของสมการและเรียนรู้วิธีทำให้โปรแกรม AppSec ของคุณพร้อมรับมือกับ AI
รับชม SafeDev Talk ครั้งแรกของปี 2025 และยกระดับความรู้ของคุณ Open Source Security กลยุทธ์สุดล้ำ! รับฟังจากผู้เชี่ยวชาญชั้นนำที่จะมาสำรวจบทเรียนสำคัญจากปี 2024 กลไกการป้องกันที่ทันสมัย และอนาคตของความปลอดภัยซอฟต์แวร์โอเพนซอร์ส นี่คือโอกาสของคุณที่จะก้าวล้ำหน้าภัยคุกคามที่เปลี่ยนแปลงไป และเรียนรู้กลยุทธ์เชิงรุกเพื่อรักษาความปลอดภัยห่วงโซ่อุปทานซอฟต์แวร์ของคุณ!

รายงานฉบับนี้เน้นย้ำถึงการโจมตีทางไซเบอร์ที่เพิ่มมากขึ้นต่อห่วงโซ่อุปทานซอฟต์แวร์ โดยใช้ประโยชน์จากช่องโหว่ในส่วนประกอบโอเพนซอร์ส และ CI/CD pipelineด้วยกฎระเบียบต่างๆ เช่น DORA และ NIS2 ที่เพิ่มความเข้มงวดในการปฏิบัติตามข้อกำหนด จึงจำเป็นต้องมีมาตรการรักษาความปลอดภัยที่แข็งแกร่ง ยกระดับความปลอดภัยขององค์กรของคุณ software supply chain securityเพื่อสร้างความยืดหยุ่นต่อภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงไปในปี 2025 ด้วยคู่มือฉบับสมบูรณ์ของเรา!

ทีมรักษาความปลอดภัยมักจะพึ่งพา... SCA และ SAST การแจ้งเตือนแต่ละอย่างทำงานแยกกัน ซึ่งอาจนำไปสู่ความเหนื่อยล้าจากการแจ้งเตือน ข้อมูลเชิงลึกที่กระจัดกระจาย และการมองข้ามความเสี่ยง แทนที่จะเลือกอย่างใดอย่างหนึ่ง ความท้าทายที่แท้จริงคือวิธีการทำให้การแจ้งเตือนเหล่านี้ทำงานร่วมกันเพื่อสร้างความปลอดภัยที่แข็งแกร่งยิ่งขึ้น รับชม SafeDev Talk ของเราและสำรวจว่าทำไม SCA เพียงอย่างเดียวไม่เพียงพอ การวิเคราะห์การเข้าถึงช่วยลดผลลัพธ์ที่ผิดพลาดได้อย่างไร และเพราะเหตุใด SAST ช่วยเติมเต็มช่องว่างที่สำคัญในด้านความปลอดภัยของแอปพลิเคชัน และอีกมากมาย รับชมได้เลย!
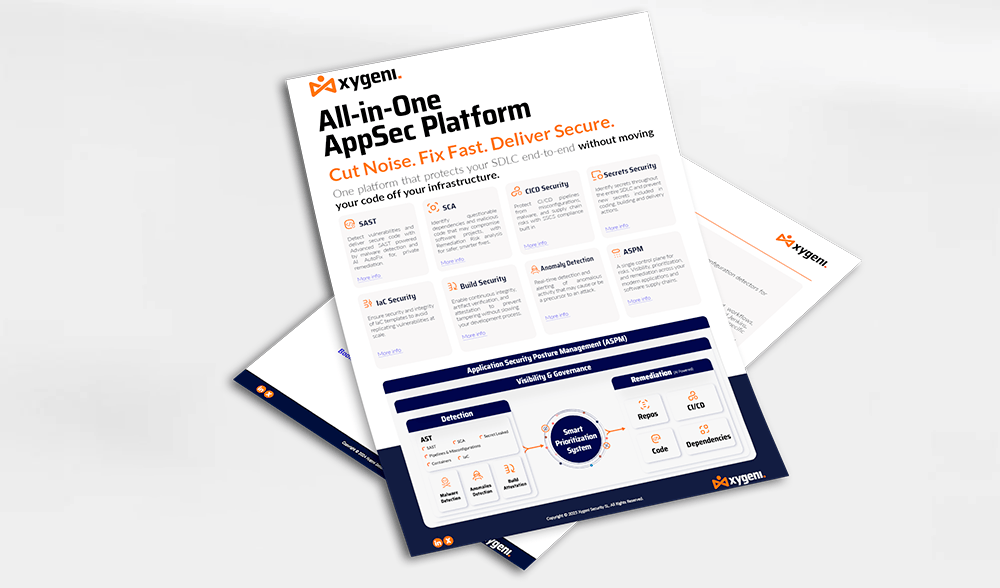
ความสามารถเฉพาะตัวของ Xygeni ช่วยให้มองเห็นภาพรวมของห่วงโซ่อุปทานซอฟต์แวร์ได้อย่างสมบูรณ์ ทำให้สามารถประเมินความเสี่ยงที่เกี่ยวข้องกับห่วงโซ่อุปทานซอฟต์แวร์ได้อย่างเป็นระบบ ระบุและจัดลำดับความสำคัญของส่วนประกอบที่สำคัญที่สุด และประเมินและปรับปรุงสถานะความปลอดภัยโดยรวมและในระดับรายละเอียดได้อย่างมีประสิทธิภาพและประสิทธิผล...

Application Security Posture Management (ASPMกำลังได้รับความนิยมมากขึ้นเรื่อยๆ อย่างไรก็ตาม ฟังก์ชันการทำงานเฉพาะของมันอาจยังไม่ชัดเจนสำหรับทุกคน จองที่นั่งของคุณตอนนี้! เข้าร่วม SafeDev Talk ของเรา “คุณต้องการหรือไม่” ASPM ในชีวิตของคุณ?” ร่วมกับผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ เจมส์ เบอร์โธตี วิลเลียม ปาล์ม และหลุยส์ การ์เซีย เพื่อสำรวจศักยภาพของ ASPM ในฐานะโซลูชันด้านความปลอดภัยของแอปพลิเคชันแบบครบวงจร และช่วยเสริมศักยภาพให้กับองค์กรของคุณอย่างต่อเนื่อง!
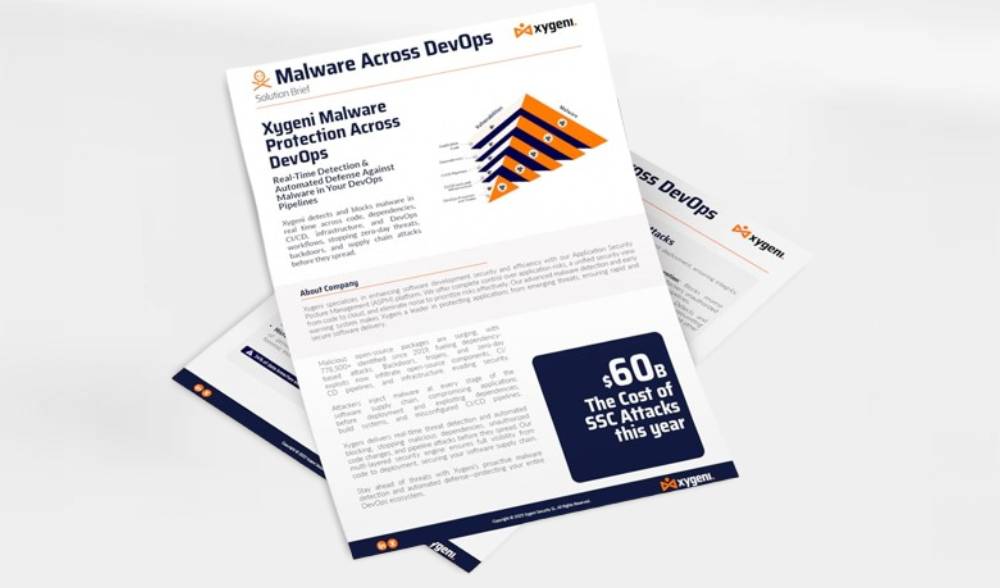
โซลูชันการตรวจจับมัลแวร์สำหรับ DevOps ของ Xygeni ให้การป้องกันแบบเรียลไทม์จากโค้ดที่เป็นอันตรายที่ถูกแทรกเข้ามาในห่วงโซ่อุปทานซอฟต์แวร์ของคุณ โดยจะสแกนอย่างต่อเนื่อง SCM และ CI/CD สร้างสภาพแวดล้อมเพื่อตรวจจับมัลแวร์ แบ็กดอร์ และสิ่งผิดปกติที่น่าสงสัยก่อนที่จะเข้าสู่ระบบการผลิต ด้วยการผสานรวมตั้งแต่ช่วงต้นของกระบวนการพัฒนา Xygeni ช่วยให้ทีมสามารถบล็อกภัยคุกคามได้ตั้งแต่ต้นตอ โซลูชันนี้รองรับการทำงานที่รวดเร็ว...

รับชม SafeDev Talk ของเราและพลิกโฉมกลยุทธ์ AppSec ของคุณ! ค้นพบเหตุผลได้ที่นี่ ASPM (Application Security Posture Management(AppSec) คือกุญแจสำคัญในการเอาชนะความเหนื่อยล้าจากการแจ้งเตือน การรวมข้อมูลเชิงลึกด้านความปลอดภัย และการจัดลำดับความสำคัญของความเสี่ยงที่แท้จริง ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ชั้นนำจะเจาะลึกอนาคตของ AppSec และ DevSecOps พร้อมแบ่งปันกลยุทธ์ที่นำไปใช้ได้จริงเพื่อช่วยให้คุณก้าวล้ำนำหน้า อย่าพลาดโอกาสนี้ในการเรียนรู้วิธีการปรับปรุงเวิร์กโฟลว์ด้านความปลอดภัยและสร้างกลยุทธ์ DevSecOps ที่ราบรื่น รับชมได้เลย!

รับชม SafeDev Talk ของเราได้แล้ววันนี้: ปลอดภัยตั้งแต่เริ่มต้น: การแก้ไขปัญหาอัตโนมัติกำลังเปลี่ยนแปลง AppSec อย่างไร? “ปลอดภัยตั้งแต่เริ่มต้น” ไม่ใช่ทางเลือกอีกต่อไปแล้ว แต่เป็นมาตรฐานใหม่ ด้วยโค้ดที่สร้างโดย AI ส่วนประกอบ AI ที่ฝังตัว และวงจรการพัฒนาที่รวดเร็วทันใจ ระบบรักษาความปลอดภัยแบบดั้งเดิมจึงไม่เพียงพออีกต่อไป คำตอบคืออะไร? การป้องกันเชิงรุกและการแก้ไขปัญหาอัตโนมัติที่ใช้งานได้จริง ซึ่งทำงานได้ทุกที่ที่นักพัฒนาใช้งาน รับชมได้เลยและก้าวไปอีกขั้นใน AppSec ยุคใหม่!

รับชม SafeDevTalk ฉบับเดือนตุลาคมของเรา เพื่อค้นพบวิธีเปลี่ยนโฉมการวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA) และรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์ของคุณจากภัยคุกคามที่เกิดขึ้นใหม่
การอบรมครั้งนี้จัดขึ้นสำหรับผู้นำด้านความปลอดภัยทางไซเบอร์และทีมพัฒนาที่ต้องการก้าวล้ำนำหน้าในสภาพแวดล้อมที่ซับซ้อนของช่องโหว่ซอฟต์แวร์โอเพนซอร์สในปัจจุบัน

ค้นพบกลยุทธ์ในการปกป้องคุณ CI/CD pipelineเพื่อรับมือกับภัยคุกคามที่เกิดขึ้นใหม่ เช่น การโจมตีอุปกรณ์ป้องกันส่วนบุคคล (PPE) ทั้งทางตรงและทางอ้อม การแทรกมัลแวร์ และการปนเปื้อนของสิ่งประดิษฐ์ เป็นต้น
แจกันดอกไม้โรแมนติกนี้ eBookเอกสารนี้เขียนโดย Luis Garcia หัวหน้าฝ่ายขายล่วงหน้าของ Xygeni จะช่วยให้คุณก้าวล้ำหน้าผู้โจมตีด้วยคู่มือผู้เชี่ยวชาญของเราเกี่ยวกับการระบุ การป้องกัน และการตอบสนองต่อความเสี่ยงด้านความปลอดภัย CI/CD pipelines!

รับชมเวบินาร์ของเราในหัวข้อ "การตรวจจับมัลแวร์แบบเรียลไทม์ในซอฟต์แวร์โอเพนซอร์ส" เพื่อสำรวจภัยคุกคามมัลแวร์ล่าสุดที่ส่งผลกระทบต่อซอฟต์แวร์โอเพนซอร์ส (OSS) เนื่องจากการใช้งาน OSS เพิ่มมากขึ้น ปริมาณและความซับซ้อนของภัยคุกคามก็เพิ่มขึ้นเช่นกัน ซึ่งก่อให้เกิดความท้าทายใหม่ๆ สำหรับนักพัฒนาและองค์กรต่างๆ เซสชั่นที่ให้ข้อมูลเชิงลึกนี้จะเปิดเผยแนวโน้มล่าสุด ภัยคุกคามที่เกิดขึ้นใหม่ และกลยุทธ์ขั้นสูงเพื่อปกป้องส่วนประกอบ OSS ของคุณจากการโจมตีที่เป็นอันตราย รับชมได้เลย!

คุณไม่สามารถเข้าร่วมการประชุม RSA Conference 2024 ที่ซานฟรานซิสโกได้cisมีปัญหาเรื่องความปลอดภัยทางไซเบอร์ใช่ไหม? ไม่มีปัญหา! รับชมเวบินาร์สุดพิเศษของเราและก้าวล้ำนำหน้าเทรนด์ที่สำคัญที่สุดในด้านความปลอดภัยทางไซเบอร์ ตั้งแต่การเปลี่ยนแปลงต่างๆ ไปจนถึง... CISจากบทบาทต่างๆ สู่การเป็นผู้นำด้านการพัฒนาเทคโนโลยีล้ำสมัยในการป้องกันภัยไซเบอร์ ทั้งหมดนี้อยู่ที่โต๊ะทำงานของคุณ ในเวบินาร์นี้ คุณจะได้เจาะลึกถึงข้อมูลเชิงลึกและกลยุทธ์ล่าสุดที่โลกแห่งความปลอดภัยไซเบอร์มีให้!

การโจมตีห่วงโซ่อุปทานซอฟต์แวร์กำลังแพร่หลายและสร้างความเสียหายมากขึ้นเรื่อยๆ โดย Gartner คาดการณ์ว่า 45% ของธุรกิจทั้งหมดจะประสบกับการละเมิดข้อมูลภายในปี 2025 Cybersecurity Ventures ยังเน้นย้ำถึงความร้ายแรงของภัยคุกคามนี้ โดยคาดการณ์ว่าความเสียหายจากการโจมตีห่วงโซ่อุปทานซอฟต์แวร์จะสูงถึง 138 พันล้านดอลลาร์ต่อปีภายในปี 2031 การคาดการณ์ที่น่าตกใจเหล่านี้เน้นย้ำถึงความจำเป็นเร่งด่วนที่องค์กรต่างๆ ต้องให้ความสำคัญกับการป้องกันตนเอง SSCSเรียนรู้วิธีการ!
ในโลกของการพัฒนาซอฟต์แวร์ที่เปลี่ยนแปลงอย่างรวดเร็ว การรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์จึงกลายเป็นเรื่องสำคัญอย่างยิ่ง eBook ให้คำแนะนำที่ครอบคลุมเกี่ยวกับการทำความเข้าใจและการลดภัยคุกคามต่อห่วงโซ่อุปทานซอฟต์แวร์ โดยเน้นเป็นพิเศษที่ Continuous Integration/Continuous Deployment (CI/CDระบบ...
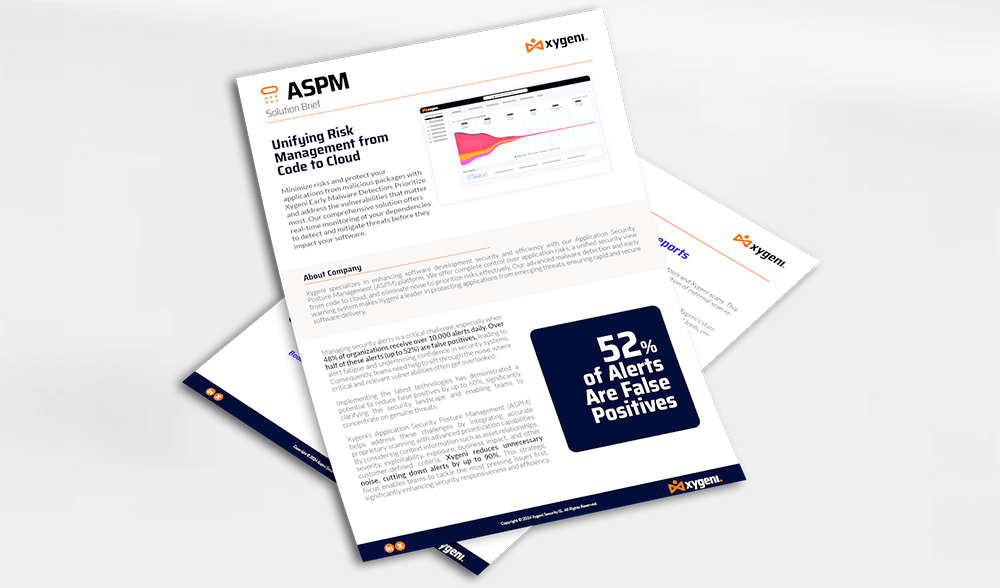
ของไซเกนี Application Security Posture Management (ASPMXygeni ช่วยแก้ไขความท้าทายเหล่านี้โดยการผสานรวมการสแกนที่เป็นกรรมสิทธิ์ที่มีความแม่นยำสูงเข้ากับความสามารถในการจัดลำดับความสำคัญขั้นสูง โดยการพิจารณาข้อมูลบริบท เช่น ความสัมพันธ์ของสินทรัพย์ ความรุนแรง ความสามารถในการใช้ประโยชน์ ความเสี่ยง ผลกระทบต่อธุรกิจ และเกณฑ์อื่นๆ ที่ลูกค้ากำหนด Xygeni จึงช่วยลดข้อมูลที่ไม่จำเป็นลง...
เพิ่มประสิทธิภาพ CI/CD กำหนดค่าเครื่องมือ ระบุช่องโหว่ด้านความปลอดภัย และลดความเสี่ยงจากการโจมตีด้วย Xygeni ลดการแจ้งเตือนผิดพลาดและป้องกันการเปลี่ยนแปลงด้านความปลอดภัยโดยการบังคับใช้แนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัยอย่างต่อเนื่อง เพื่อให้มั่นใจว่าเวิร์กโฟลว์ DevOps ของคุณยังคงปลอดภัยและเป็นไปตามข้อกำหนด

รับชม SafeDev Talk ตอนเปิดตัวฤดูกาลของเราเกี่ยวกับ DORA ได้แล้ววันนี้ เพื่อเรียนรู้และก้าวล้ำนำหน้าในภูมิทัศน์ด้านกฎระเบียบทางการเงินที่เปลี่ยนแปลงอยู่ตลอดเวลา เวบินาร์นี้จัดทำขึ้นโดยเฉพาะสำหรับสถาบันการเงิน และจะช่วยให้คุณเข้าใจผลกระทบของ DORA ต่อความปลอดภัยในการดำเนินงานและการปฏิบัติตามกฎระเบียบ คุณจะได้รับกลยุทธ์ที่นำไปใช้ได้จริงและข้อมูลเชิงลึกจากผู้เชี่ยวชาญ ทำให้คุณพร้อมสำหรับอนาคตมากยิ่งขึ้น!
Xygeni Secrets Security Xygeni ทำหน้าที่เป็นผู้ปกป้องที่เชื่อถือได้ของคุณ ออกแบบมาเพื่อป้องกันการรั่วไหลของข้อมูลลับที่สำคัญ เช่น รหัสผ่าน คีย์ API และโทเค็น เนื่องจากภัยคุกคามทางไซเบอร์มีการพัฒนาอย่างต่อเนื่อง จึงจำเป็นอย่างยิ่งที่จะต้องมีโซลูชันที่ไม่เพียงแต่ตรวจจับ แต่ยังป้องกันการรั่วไหลก่อนที่จะนำไปสู่การละเมิดข้อมูล Xygeni ช่วยให้ทีมของคุณทำงานได้อย่างมั่นใจ โดยมั่นใจได้ว่าข้อมูลลับในการพัฒนาของคุณจะปลอดภัย...

รับชม SafeDev Talk ตอน "ความปลอดภัยที่ปราศจากกำแพงกั้น" ได้แล้ววันนี้ และเรียนรู้เกี่ยวกับคุณค่าที่แท้จริงของการใช้แพลตฟอร์ม AppSec แบบครบวงจร กำแพงกั้นยังคงเป็นอุปสรรคสำคัญต่อการจัดการความเสี่ยงอย่างมีประสิทธิภาพ เซสชั่นนี้จะสำรวจว่าการนำแพลตฟอร์มแบบครบวงจรมาใช้จะช่วยปรับปรุงกลยุทธ์ AppSec ของคุณ เพิ่มประสิทธิภาพการทำงานร่วมกันระหว่างทีมรักษาความปลอดภัยและทีมพัฒนา ช่วยให้คุณก้าวล้ำหน้าภัยคุกคามที่เกิดขึ้นใหม่ และอีกมากมายได้อย่างไร! รับชมได้เลยตอนนี้และรับกลยุทธ์เพื่อรักษาความปลอดภัยแอปพลิเคชันและห่วงโซ่อุปทานซอฟต์แวร์ของคุณ!
แพลตฟอร์มตรวจจับความผิดปกติของ Xygeni มอบความปลอดภัยเพิ่มเติมอีกชั้นหนึ่งด้วยการตรวจสอบและวิเคราะห์กิจกรรมภายในระบบของคุณอย่างต่อเนื่อง SCM และ CI/CD โครงสร้างพื้นฐานเพื่อระบุและตอบสนองต่อพฤติกรรมที่ผิดปกติได้อย่างรวดเร็ว Xygeni ตรวจจับความผิดปกติที่บ่งชี้ถึงการแก้ไข การเข้าถึง หรือการแสวงประโยชน์โดยไม่ได้รับอนุญาตแบบเรียลไทม์ แนวทางเชิงรุกนี้ช่วยให้มั่นใจได้ว่า...
แม้ว่าซอฟต์แวร์โอเพนซอร์ส (OSS) จะมีบทบาทสำคัญ แต่การบูรณาการก็เต็มไปด้วยความท้าทายด้านความปลอดภัย รายงานล่าสุดชี้ให้เห็นถึงการโจมตีด้วยมัลแวร์ที่มุ่งเป้าไปที่ OSS เพิ่มขึ้นอย่างมาก โดยเหตุการณ์เพิ่มขึ้น 633% ในปี 2022 และยังคงเพิ่มขึ้นอีก 245% ในปี 2023 มาตรการรักษาความปลอดภัยแบบดั้งเดิม ซึ่งพึ่งพาการระบุช่องโหว่ที่รู้จักผ่าน Common Vulnerabilities and Exposures (CVEs) เป็นหลักนั้นพิสูจน์แล้วว่าไม่เพียงพอ มาตรการเหล่านี้มักเกี่ยวข้องกับความล่าช้าในการรายงานช่องโหว่ การครอบคลุมที่จำกัด และความไม่สามารถตรวจจับภัยคุกคามที่ซับซ้อนและภัยคุกคามแบบ Zero-day ได้...
เอกสารไวท์เปเปอร์ฉบับสมบูรณ์ของเราเจาะลึกถึงรายละเอียดที่ซับซ้อนของ NIST SP 800-204D สำหรับการตรวจสอบอย่างครอบคลุม SSCS แนวปฏิบัติและความสำคัญของแนวปฏิบัติดังกล่าวในสภาพแวดล้อมการพัฒนาซอฟต์แวร์ในปัจจุบัน คู่มือเชิงลึกนี้จะช่วยให้คุณได้รับความรู้ที่มีค่าเกี่ยวกับวิธีการนำแนวทางของ NIST ไปใช้เพื่อ: เสริมสร้าง Software Supply Chain Security...

SafeDevTalks ฉบับที่สี่นี้ นำเสนอผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ชั้นนำอย่าง Derek Fisher, Abhilasha Sinha และ Luis Rodriguez ในตอนนี้เราจะเจาะลึกถึงหัวข้อสำคัญเกี่ยวกับการพึ่งพาองค์ประกอบจากภายนอกและโอเพนซอร์สในการพัฒนาซอฟต์แวร์ เปิดเผยช่องโหว่ที่ซ่อนอยู่และภัยคุกคามที่เกิดขึ้นใหม่ มาร่วมเรียนรู้เพิ่มเติมเกี่ยวกับช่องโหว่ที่ซ่อนอยู่ ภัยคุกคามที่ขยายตัว การละเมิดข้อมูลในโลกแห่งความเป็นจริง และอีกมากมาย!

เข้าร่วมสัมมนาออนไลน์เกี่ยวกับ Secure กับ Luis Rodríguez, CTO ของ Xygeni และ Luis Manuel García, ผู้จัดการฝ่ายสนับสนุนการขาย CI/CDเรียนรู้จากผู้เชี่ยวชาญของเราเกี่ยวกับวิธีการนำแนวทางปฏิบัติที่ดีที่สุดของ OWASP มาใช้เพื่อเสริมสร้างความปลอดภัยให้กับระบบของคุณ CI/CD และปกป้องห่วงโซ่อุปทานซอฟต์แวร์ของคุณ ปกป้องของคุณ CI/CD และห่วงโซ่อุปทานซอฟต์แวร์กับ OWASP พวกเขาจะพูดคุยเกี่ยวกับสินค้าคงคลังและการวิเคราะห์ CI/CD ความเสี่ยง การตรวจจับ และการป้องกัน รวมถึงเรื่องอื่นๆ อีกมากมาย!
ลองฟังพอดแคสต์ Secure Cyber Connect ตอนที่มี Luis Rodriguez CTO ของเราเป็นแขกรับเชิญดูสิ ด้วยประสบการณ์กว่า 15 ปี Luis จะมาแบ่งปันข้อมูลเชิงลึกจากผู้เชี่ยวชาญเกี่ยวกับการตรวจจับโค้ดที่เป็นอันตราย การรักษาความปลอดภัยของส่วนประกอบจากภายนอก และการวางกลยุทธ์ AppSec ให้พร้อมสำหรับอนาคต ตั้งแต่เหตุการณ์หลัง SolarWinds ไปจนถึงเหตุการณ์ SSH backdoor ล่าสุด ตอนนี้จะกล่าวถึงภัยคุกคามในโลกแห่งความเป็นจริงและกลยุทธ์การป้องกันที่ใช้งานได้จริง เรียนรู้วิธีเสริมความแข็งแกร่งให้กับระบบของคุณ SDLCลดความเสี่ยงในห่วงโซ่อุปทาน และก้าวล้ำหน้าภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงไป

ร่วมชมตอนที่สองของรายการนี้ได้เลย CI/CD เวบินาร์นำเสนอโดย หลุยส์ โรดริเกซ ซีทีโอและผู้ร่วมก่อตั้ง Xygeni และ หลุยส์ มานูเอล การ์เซีย ผู้จัดการฝ่ายสนับสนุนการขาย ในเซสชั่นนี้ เราจะสำรวจมุมมองของ "ทีมสีฟ้า" (Blue Team) CI/CD ด้านความปลอดภัย โดยเจาะลึกถึงขั้นตอนที่องค์กรสามารถนำไปปฏิบัติเพื่อเสริมสร้างความปลอดภัยของตนเอง...
ของไซเกนี Build Security แพลตฟอร์มนี้ช่วยเสริมความแข็งแกร่งให้กับคุณ CI/CD pipeline โดยการตรวจสอบความถูกต้องของสิ่งประดิษฐ์ผ่านการรับรองอัตโนมัติ ลายเซ็นเข้ารหัส และการติดตามแหล่งที่มา วิธีนี้ช่วยให้มั่นใจได้ว่าทุกการสร้างนั้นเป็นของแท้ ป้องกันการปลอมแปลง และสามารถตรวจสอบย้อนกลับไปยังแหล่งที่มาได้ แนวทางเชิงรุกนี้จะบล็อกโค้ดที่ไม่ได้รับการตรวจสอบหรือโค้ดที่เป็นอันตรายไม่ให้เข้าสู่ระบบการผลิต...

มาร่วมกับเราในกิจกรรม "ไขความลับ" SBOM งานสัมมนา "ความปลอดภัย" ที่ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์อย่าง Jennifer Cox, Santosh Kamane และ Jesus Cuadrado จะมาเปิดเผยถึงความสำคัญของ... SBOM ในการยกระดับคุณภาพและความปลอดภัยของซอฟต์แวร์ รวมถึงการรับรองการปฏิบัติตามข้อกำหนด เวบินาร์นี้มีความสำคัญอย่างยิ่งต่อการเรียนรู้เกี่ยวกับวิธีการรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์ของคุณอย่างมีประสิทธิภาพ เรียนรู้ว่าคุณสามารถเสริมความแข็งแกร่งด้านความปลอดภัยของซอฟต์แวร์ของคุณได้อย่างง่ายดาย!
ค้นพบว่า Xygeni มีประสิทธิภาพเหนือกว่าคู่แข่งอย่างไร ด้วยคุณสมบัติที่ครบครัน SDLC การมองเห็นขั้นสูง CI/CD การปกป้อง และระบบอัตโนมัติที่ขับเคลื่อนด้วย AI คู่มือนี้จะอธิบายถึงจุดเด่นสำคัญที่ทำให้ Xygeni เป็นแพลตฟอร์ม AppSec แบบครบวงจรชั้นนำ มอบการครอบคลุมที่ลึกซึ้งยิ่งขึ้น ความแม่นยำสูงขึ้น และความแข็งแกร่งยิ่งขึ้น software supply chain security ดีกว่าเครื่องมือแบบดั้งเดิม

ฟังพอดแคสต์ The Cyber Security Matters ของ Neuco ตอน "ความท้าทายใหม่ในด้านความปลอดภัยของซอฟต์แวร์: วิธีการรักษาการทำงานของ DevOps ในขณะที่ไม่ตกอยู่ภายใต้การโจมตีของห่วงโซ่อุปทาน" กับ Luis Rodriguez, CTO ของ Xygeni และสำรวจความท้าทายที่เปลี่ยนแปลงไปในการรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์
ร่วมเดินทางไปกับเจมส์ เบอร์โธตี ในการเจาะลึกถึงหัวใจสำคัญของระบบการจัดการการปกป้องซอฟต์แวร์ขั้นสูง (Advanced Software Protection Management) ที่ล้ำสมัยของ Xygeni ในวิดีโอใหม่ล่าสุด เจมส์ได้เปลี่ยนจากการสำรวจการตรวจจับมัลแวร์ต้นทางไปสู่การเปิดเผยกลยุทธ์ที่ล้ำสมัยของเรา ด้วยประสบการณ์มากมายในการทดสอบเจาะระบบ เขาจึงนำเสนอมุมมองที่ไม่เหมือนใครเกี่ยวกับการรักษาสุขภาพของคลังเก็บข้อมูลและการรับมือกับภัยคุกคามในห่วงโซ่อุปทานในโลกแห่งความเป็นจริง อย่าพลาดข้อมูลเชิงลึกจากผู้เชี่ยวชาญของเขา—คู่มือของคุณในการทำความเข้าใจความซับซ้อนของระบบ ASPM อย่างที่ไม่เคยมาก่อน.
ค้นพบวิธีลดความซับซ้อนของ AppSec และลดความเหนื่อยล้าจากการแจ้งเตือนด้วยแพลตฟอร์มแบบครบวงจร ทีมพัฒนาสมัยใหม่ต้องเผชิญกับภาระหนักจากเครื่องมือรักษาความปลอดภัยที่กระจัดกระจาย การแจ้งเตือนที่ดังรบกวน และการทำงานแบบแยกส่วน dashboardNS. นี้ ebook เผยให้เห็นว่าเหตุใดองค์กรชั้นนำจึงเปลี่ยนจากการใช้เครื่องมือที่กระจัดกระจายไปสู่แพลตฟอร์มรักษาความปลอดภัยแอปพลิเคชันแบบครบวงจร และการเปลี่ยนแปลงนี้กำลังพลิกโฉมผลลัพธ์ด้านความปลอดภัย ประสบการณ์ของนักพัฒนา และความคล่องตัวทางธุรกิจอย่างไร

พลาดชมเราที่งาน Black Hat ใช่ไหม? รับชมการบันทึกย้อนหลังสุดพิเศษ 20 นาทีของเซสชั่นเกี่ยวกับ AI ด้านความปลอดภัยทางไซเบอร์ การทำงานอัตโนมัติด้านความปลอดภัยของแอปพลิเคชัน และ AutoFix เรียนรู้วิธีลดการแจ้งเตือนที่ไม่จำเป็น แก้ไขช่องโหว่โดยอัตโนมัติด้วย PR ที่ปลอดภัย และนำการทำงานอัตโนมัติด้านความปลอดภัยของแอปพลิเคชันมาใช้โดยตรง pipeline (และเรื่องน่าสนใจอื่นๆ อีกมากมาย) รับชมการบรรยายย้อนหลังได้เลย!
ค้นพบวิธีการรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์ของคุณด้วยกลยุทธ์ขั้นสูงในการตรวจจับ จัดการ และลดความเสี่ยงในส่วนประกอบโอเพนซอร์ส eBook ให้คำแนะนำจากผู้เชี่ยวชาญเกี่ยวกับการนำการวิเคราะห์องค์ประกอบซอฟต์แวร์ที่มีประสิทธิภาพไปใช้ (SCAเพื่อจัดการกับช่องโหว่ ตรวจสอบให้แน่ใจว่าได้ปฏิบัติตามข้อกำหนด และป้องกันภัยคุกคามที่เกิดขึ้นใหม่ในส่วนประกอบโอเพนซอร์สของคุณ!

กฎหมาย DORA (Digital Operational Resilience Act) กำหนดหลักเกณฑ์ที่เข้มงวด standardเพื่อปรับปรุงความยืดหยุ่นในการดำเนินงานของภาคการเงินทั่วสหภาพยุโรป ในขณะที่องค์กรของคุณเตรียมพร้อมสำหรับการปฏิบัติตามข้อกำหนด DORA ภายในเดือนมกราคม 2025 การทำความเข้าใจข้อกำหนดและการนำโซลูชันที่เหมาะสมมาใช้เป็นสิ่งสำคัญ และ Xygeni สามารถช่วยคุณได้ Xygeni นำเสนอชุดโซลูชันล้ำสมัยที่ออกแบบมาเพื่อให้มั่นใจได้ถึงการปฏิบัติตามกรอบงาน DORA อย่างครอบคลุม แพลตฟอร์มของเราจะช่วยเพิ่มขีดความสามารถของสถาบันของคุณในการจัดการความเสี่ยง...
รับชมตอนล่าสุดของรายการ The Elephant in AopSec เพื่อรับข้อมูลเชิงลึกเกี่ยวกับเรื่องนี้ Software Supply Chain Security และแนวทางปฏิบัติที่ดีที่สุดสำหรับการจัดการความเสี่ยงในการพัฒนาผลิตภัณฑ์ คุณจะได้เรียนรู้บทเรียนจากเหตุการณ์ CrowdStrike ที่เกิดขึ้นเมื่อเร็วๆ นี้ เกี่ยวกับการทดสอบ การจัดการการอัปเดต และการพึ่งพาซอฟต์แวร์จากภายนอก รวมถึงวิธีการที่ Xygeni ใช้ในการตรวจจับมัลแวร์ตั้งแต่เนิ่นๆ การส่งมอบแบบค่อยเป็นค่อยไป และแผนการกู้คืนที่แข็งแกร่ง เพื่อป้องกันเหตุการณ์ก่อนที่จะเกิดขึ้น และอื่นๆ อีกมากมาย!
การรักษาความปลอดภัยโครงสร้างพื้นฐานของคุณในรูปแบบโค้ด (IaCการตั้งค่าที่ไม่ถูกต้องและช่องโหว่ต่างๆ เป็นสิ่งสำคัญอย่างยิ่งในการพัฒนาซอฟต์แวร์ เพราะการตั้งค่าที่ไม่ถูกต้องและช่องโหว่เหล่านั้นอาจสร้างความเสียหายร้ายแรงต่อระบบของคุณและเปิดโอกาสให้แฮกเกอร์โจมตีได้ Xygeni's IaC security เครื่องมือเหล่านี้ช่วยป้องกันปัญหาเหล่านี้ก่อนที่จะลุกลามใหญ่โต ลดความเสี่ยงจากการรั่วไหลของข้อมูล และลดค่าใช้จ่ายในการแก้ไขปัญหาที่สูง...

รับชมการสัมมนาออนไลน์ครั้งต่อไปของเราได้เลย: ระบบอัตโนมัติเพื่อความปลอดภัยของแอปพลิเคชันด้วย AI! ทีมรักษาความปลอดภัยแอปพลิเคชัน (AppSec) กำลังเผชิญกับภาระงานหนักจากการแจ้งเตือนจำนวนมาก ถึงเวลาแล้วที่จะใช้ระบบอัตโนมัติ ในเซสชั่นเชิงปฏิบัติการนี้ คุณจะได้เรียนรู้วิธีการกำจัดขั้นตอนการคัดกรองด้วยตนเอง และเปลี่ยนจากการแจ้งเตือนไปสู่การแก้ไขปัญหาในเวลาเพียงไม่กี่วินาที โดยใช้การแก้ไขปัญหาอัตโนมัติที่เป็นมิตรกับนักพัฒนา เรียนรู้วิธีลดการแจ้งเตือนที่ผิดพลาด จัดลำดับความสำคัญของความเสี่ยงที่แท้จริง และบังคับใช้นโยบายความปลอดภัย และดูวิธีการผสานรวมการแก้ไขปัญหาอัตโนมัติเข้ากับระบบรักษาความปลอดภัย CI/CD pipelines ที่มีสมาร์ท guardrails (และอีกหลายสิ่งหลายอย่าง) รับชมได้เลยวันนี้!

การสัมมนาออนไลน์นี้จะสำรวจว่าห่วงโซ่อุปทานซอฟต์แวร์สมัยใหม่ตกเป็นเป้าหมายของการโจมตีมากขึ้นเรื่อยๆ ผ่านการรั่วไหลของข้อมูลลับ แพ็กเกจที่ปนเปื้อน และมัลแวร์ pull requestsนั่นเป็นการอธิบายว่าเหตุใดแนวทางการรักษาความปลอดภัยแอปพลิเคชันแบบดั้งเดิมจึงมักไม่สามารถรับมือกับการเปลี่ยนแปลงที่เกิดขึ้นอย่างรวดเร็วได้ CI/CD ภัยคุกคาม เส้นทางการโจมตีในโลกแห่งความเป็นจริงจะได้รับการวิเคราะห์พร้อมแนวทางการป้องกันที่นำไปปฏิบัติได้จริง รวมถึงการตรวจจับความลับ การตรวจสอบความถูกต้องของ PR และการตรวจสอบ OSS เซสชั่นนี้เน้นย้ำถึงระบบอัตโนมัติและแนวปฏิบัติด้านความปลอดภัยโดยค่าเริ่มต้นเพื่อเสริมความแข็งแกร่งให้กับระบบของคุณ pipeline ในระดับขนาดใหญ่ สร้างห่วงโซ่อุปทานที่ยืดหยุ่นและตระหนักถึงภัยคุกคาม รับชมได้เลย!

ผู้เชี่ยวชาญจาก Thoughtworks, Codurance และ Xygeni จะร่วมแบ่งปันข้อมูลเชิงลึกเกี่ยวกับ... Software Supply Chain Securityยกระดับความปลอดภัยของคุณและปกป้องชื่อเสียงและความต่อเนื่องของธุรกิจของคุณ คุณพร้อมที่จะเรียนรู้เกี่ยวกับวิวัฒนาการของ... Software Supply Chain Security?

รับชมการบรรยายของเราในงาน Black Hat Europe: ความจริงใหม่ของ AppSec: การพัฒนาที่ขับเคลื่อนด้วย AI, มัลแวร์ และความเสี่ยงด้านซอฟต์แวร์สมัยใหม่ เมื่อ AI เร่งการส่งมอบซอฟต์แวร์ มันก็เปลี่ยนโฉมพื้นผิวการโจมตีไปด้วยเช่นกัน ตั้งแต่มัลแวร์โอเพนซอร์สและการบุกรุกห่วงโซ่อุปทาน ไปจนถึงข้อบกพร่องของโค้ดที่สร้างโดย AI การบรรยายนี้จะสำรวจว่าความเสี่ยงด้าน AppSec สมัยใหม่เกิดขึ้นได้อย่างไร และทีมรักษาความปลอดภัยต้องทำอย่างไรเพื่อก้าวล้ำนำหน้าในโลกที่ขับเคลื่อนด้วย AI

เปิดเผยข้อมูลเชิงลึกที่สำคัญเกี่ยวกับภูมิทัศน์ที่เปลี่ยนแปลงไปของ Software Supply Chain Securityเจาะลึกถึงความท้าทาย ภัยคุกคาม และแนวโน้มที่คาดการณ์ไว้ในปี 2024 – คู่มือของคุณในการนำทางเครือข่ายความปลอดภัยทางไซเบอร์ที่ซับซ้อน ข้อมูลที่น่าทึ่งในเชิงตัวเลข: ค้นพบภาพรวมเชิงตัวเลขของ software supply chain security – ข้อเท็จจริงที่แสดงให้เห็นถึงความร้ายแรงของสถานการณ์ วิวัฒนาการของผู้กระทำความผิด...

ในยุคดิจิทัลที่เปลี่ยนแปลงอย่างรวดเร็วนี้ ความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์ของคุณมีความสำคัญยิ่งกว่าที่เคย เนื่องจากกลยุทธ์การโจมตีใหม่ๆ เกิดขึ้นอยู่เสมอ จึงเป็นสิ่งสำคัญที่จะต้องก้าวล้ำนำหน้าและเตรียมพร้อมด้วยกลยุทธ์การป้องกันล่าสุด ในสัมมนาออนไลน์นี้ หลุยส์ โรดริเกซ จะแนะนำคุณ...

ร่วมพูดคุยกับ Robert Blumen ผู้ดำเนินรายการ และ Luis Rodríguez ซีทีโอของ Xygeni.io เกี่ยวกับความพยายามที่เพิ่งถูกขัดขวางในการแทรกแบ็กดอร์ใน SSH (Secure Shell) daemon OpenSSH เป็นการใช้งานโปรโตคอลที่ได้รับความนิยมในระบบปฏิบัติการ Linux หลักๆ สำหรับการตรวจสอบสิทธิ์ผ่านเครือข่าย การสนทนาจะสำรวจกลไกการโจมตีผ่านการแก้ไขตารางฟังก์ชันในขณะทำงาน วิธีการแทรกการโจมตีในระหว่างการสร้าง และอื่นๆ อีกมากมาย!
กฎหมายว่าด้วยความยืดหยุ่นทางไซเบอร์ของสหภาพยุโรป (EU Cyber Resilience Act หรือ CRA) กำลังเปลี่ยนจากข้อบังคับไปสู่การปฏิบัติจริง และหลายทีมยังไม่ทราบวิธีการแปลงข้อกำหนดของ CRA ไปสู่แนวทางปฏิบัติด้านความปลอดภัยที่แท้จริง ในหัวข้อนี้ เราจะวิเคราะห์ว่า CRA กำหนดอะไรบ้าง ผลิตภัณฑ์และองค์กรใดบ้างที่ได้รับผลกระทบ และ OWASP SAMM สามารถใช้เป็นกรอบการทำงานเชิงปฏิบัติสำหรับการสร้างระบบรักษาความปลอดภัยที่พร้อมสำหรับการตรวจสอบได้อย่างไรSDLCตั้งแต่กรอบเวลาและบทลงโทษ ไปจนถึงผลกระทบต่อซอฟต์แวร์โอเพนซอร์สและขั้นตอนการดำเนินการ คุณจะได้รับแผนงานที่เป็นรูปธรรมสำหรับการเตรียมความพร้อมสำหรับ CRA รับชมตอนนี้เพื่อทำความเข้าใจวิธีการเปลี่ยนข้อผูกพันของ CRA ให้เป็นกลยุทธ์ AppSec ที่นำไปปฏิบัติได้จริง
การโจมตีสมัยใหม่ไม่ได้เริ่มต้นในแอปของคุณอีกต่อไปแล้ว แต่เริ่มต้นจากส่วนอื่นๆ ของระบบ pipelineความสัมพันธ์ระหว่างส่วนประกอบ และเวิร์กโฟลว์ที่ขับเคลื่อนด้วย AI หาก AppSec ของคุณยังคงมุ่งเน้นไปที่การสแกนโค้ดเพียงอย่างเดียว คุณกำลังพลาดจุดที่การโจมตีห่วงโซ่อุปทานในปัจจุบันเกิดขึ้นจริง รับชมเซสชั่นนี้เพื่อดูว่า AI กำลังเปลี่ยนแปลงความเสี่ยงในห่วงโซ่อุปทานซอฟต์แวร์อย่างไร เหตุใดการควบคุมแบบดั้งเดิมจึงล้มเหลว และ DevSecOps ในโลกแห่งความเป็นจริงมีลักษณะอย่างไร รับชมได้เลย!
ค้นพบคู่มือสำคัญในการเลือกเครื่องมือรักษาความปลอดภัยแบบโอเพนซอร์สที่เหมาะสมสำหรับองค์กรของคุณ คู่มือฉบับสมบูรณ์ของเราจะกล่าวถึงแนวโน้มล่าสุด แนวทางปฏิบัติที่ดีที่สุด และข้อควรพิจารณาที่สำคัญ เพื่อช่วยให้คุณตัดสินใจได้อย่างชาญฉลาดcisเสริมศักยภาพทีมของคุณด้วยความรู้เพื่อจัดการและลดความเสี่ยงที่เกี่ยวข้องกับส่วนประกอบโอเพนซอร์สได้อย่างมีประสิทธิภาพ อย่าพลาดแหล่งข้อมูลอันทรงคุณค่านี้ และยกระดับกลยุทธ์ด้านความปลอดภัยซอฟต์แวร์ของคุณ!

เข้าร่วมการสนทนากับ Luis Rodriguez ผู้ร่วมก่อตั้งและหัวหน้าฝ่ายวิจัยความปลอดภัยของ Xygeni ที่ SoftwarePlaza ในขณะที่เขาสำรวจว่าเอเจนต์ AI กำลังเปลี่ยนแปลงการแก้ไขช่องโหว่และความปลอดภัยของแอปพลิเคชันสมัยใหม่อย่างไร การสนทนาครอบคลุมถึงการโจมตีห่วงโซ่อุปทานที่ขับเคลื่อนด้วย AI ความเหนื่อยล้าจากการแจ้งเตือน ความท้าทายในการแก้ไขปัญหาโดยอัตโนมัติ และเหตุผลที่วิธีการรักษาความปลอดภัยแอปพลิเคชันแบบดั้งเดิมไม่สามารถตามทันภัยคุกคามในปัจจุบันได้อีกต่อไป ค้นพบว่า Xygeni ผสานรวมเครื่องมือแบบกำหนดได้เข้ากับการทำงานอัตโนมัติที่ขับเคลื่อนด้วย AI เพื่อแก้ไขช่องโหว่ก่อนที่จะกลายเป็นการละเมิดได้อย่างไร
ของไซเกนี Code Security แพลตฟอร์มนี้ช่วยปกป้องแอปพลิเคชันของคุณตั้งแต่บรรทัดแรกของโค้ด โดยตรวจจับช่องโหว่และรูปแบบที่เป็นอันตรายผ่านการวิเคราะห์แบบคงที่ขั้นสูง ผสานรวมเข้ากับระบบได้อย่างราบรื่น CI/CD pipelineเอส, ไซเจนิ-SAST ช่วยระบุภัยคุกคามต่างๆ เช่น ช่องโหว่ในการโจมตีแบบ Injection, Backdoor และการตั้งค่าที่ไม่ถูกต้อง ตั้งแต่ช่วงเริ่มต้นของการพัฒนา วิธีนี้ช่วยให้มั่นใจได้ว่าช่องโหว่ต่างๆ จะได้รับการแก้ไข...

ร่วมฟังการสนทนาระหว่าง เจย์ และ วอร์เรน ผู้ดำเนินรายการ SECURE | CYBER CONNECT กับ โดโลเรส รูซาฟา ที่ปรึกษาด้านความปลอดภัยระหว่างประเทศของ Xygeni ซึ่งบันทึกสดระหว่างงาน National Cyber Security Show 2026 ที่เมืองเบอร์มิงแฮม การสนทนานี้จะสำรวจแง่มุมด้านมนุษย์ของความปลอดภัยทางไซเบอร์ ตั้งแต่วัฒนธรรมด้านความปลอดภัยและความเหนื่อยล้า ไปจนถึงการเข้าถึงดิจิทัล ความยืดหยุ่น และเหตุผลที่การเชื่อมต่อระหว่างมนุษย์ยังคงมีความสำคัญอย่างยิ่งต่อการป้องกันภัยทางไซเบอร์ในยุคปัจจุบัน เชิญรับฟังได้เลย!

ทีมรักษาความปลอดภัยแอปพลิเคชัน (AppSec) กำลังเผชิญกับแรงกดดันอย่างหนัก ปริมาณการแจ้งเตือนเพิ่มขึ้นอย่างรวดเร็ว ความเร็วในการพัฒนาเพิ่มขึ้นอย่างต่อเนื่อง และการคัดกรองด้วยตนเองไม่สามารถรับมือได้อีกต่อไป แนวทางการรักษาความปลอดภัยแบบดั้งเดิมกำลังแสดงให้เห็นถึงข้อจำกัด ในเซสชั่นเชิงปฏิบัติการที่นำโดยผู้เชี่ยวชาญนี้ คุณจะได้เห็นว่าระบบอัตโนมัติ AppSec ที่ขับเคลื่อนด้วย AI ช่วยให้ทีมก้าวข้ามความเหนื่อยล้าจากการแจ้งเตือน และเปลี่ยนข้อค้นพบด้านความปลอดภัยให้เป็นการแก้ไขปัญหาอัตโนมัติที่เชื่อถือได้ได้อย่างไร เรียนรู้ว่าอะไรคือสิ่งที่ต้องเปลี่ยนแปลงใน AppSec ยุคใหม่ และทีมพัฒนาและทีมรักษาความปลอดภัยสามารถปกป้องทุกๆ ระบบได้อย่างไร commit และ pull request โดยไม่ทำให้การส่งมอบช้าลง รับชมการสัมมนาออนไลน์ย้อนหลังและดูว่าระบบอัตโนมัติที่ขับเคลื่อนด้วย AI กำลังเปลี่ยนแปลงการรักษาความปลอดภัยแอปพลิเคชันในทางปฏิบัติอย่างไร