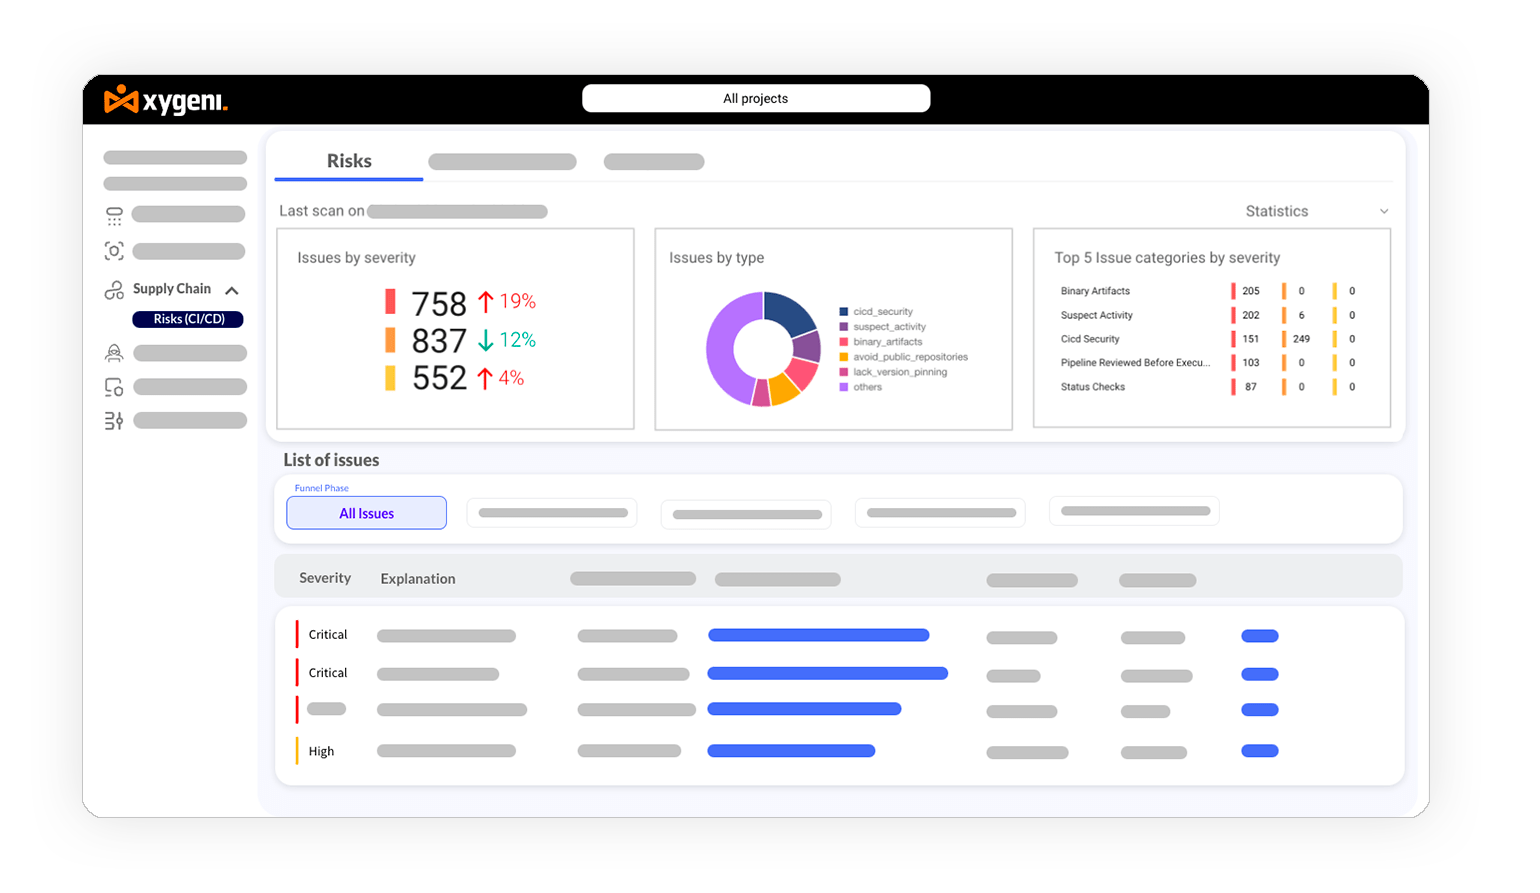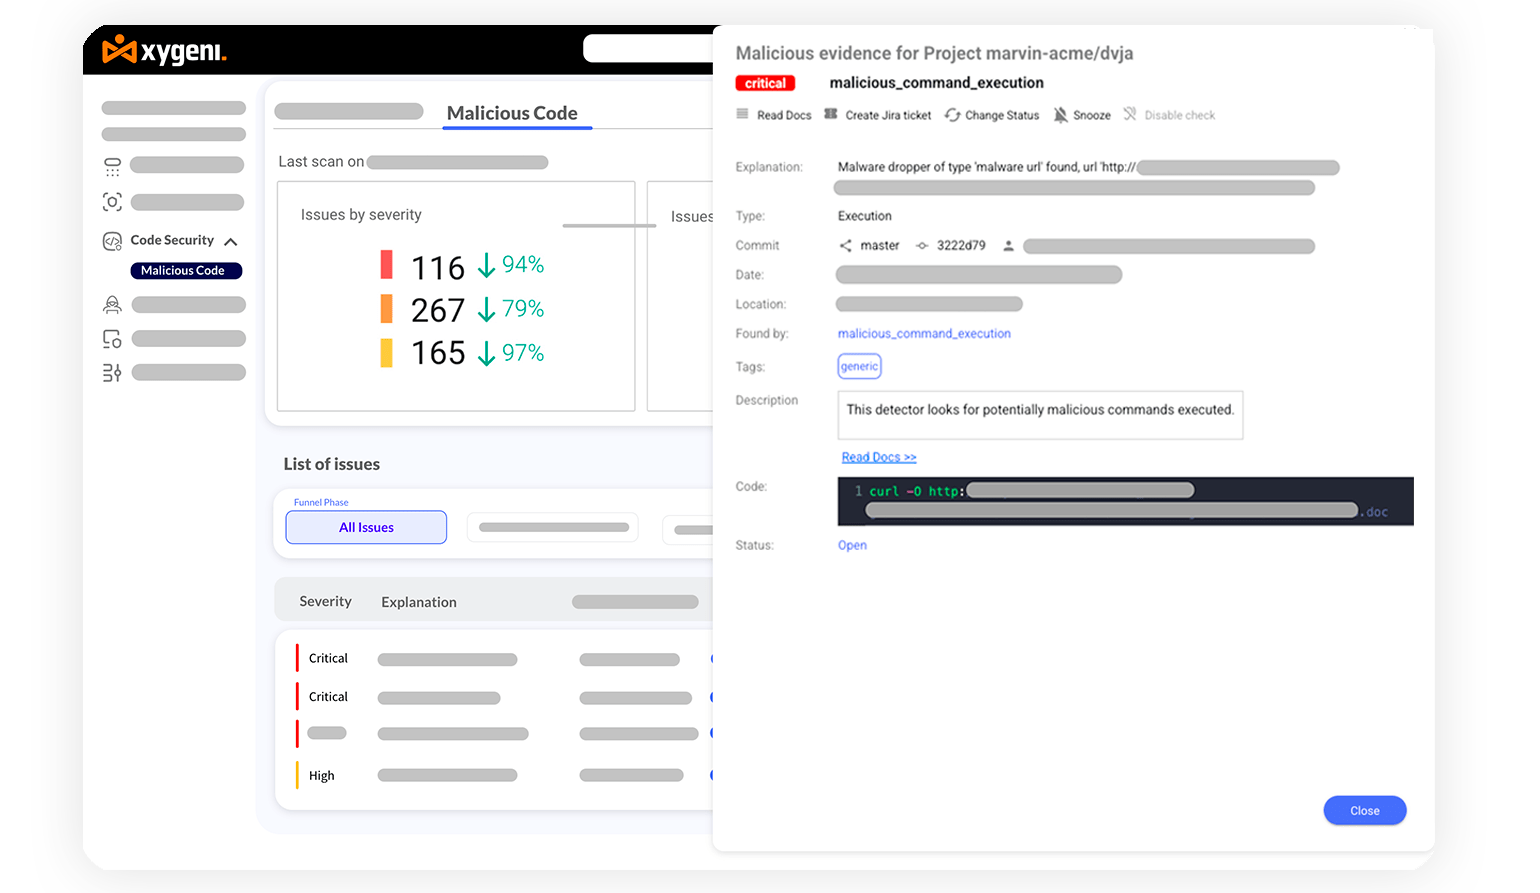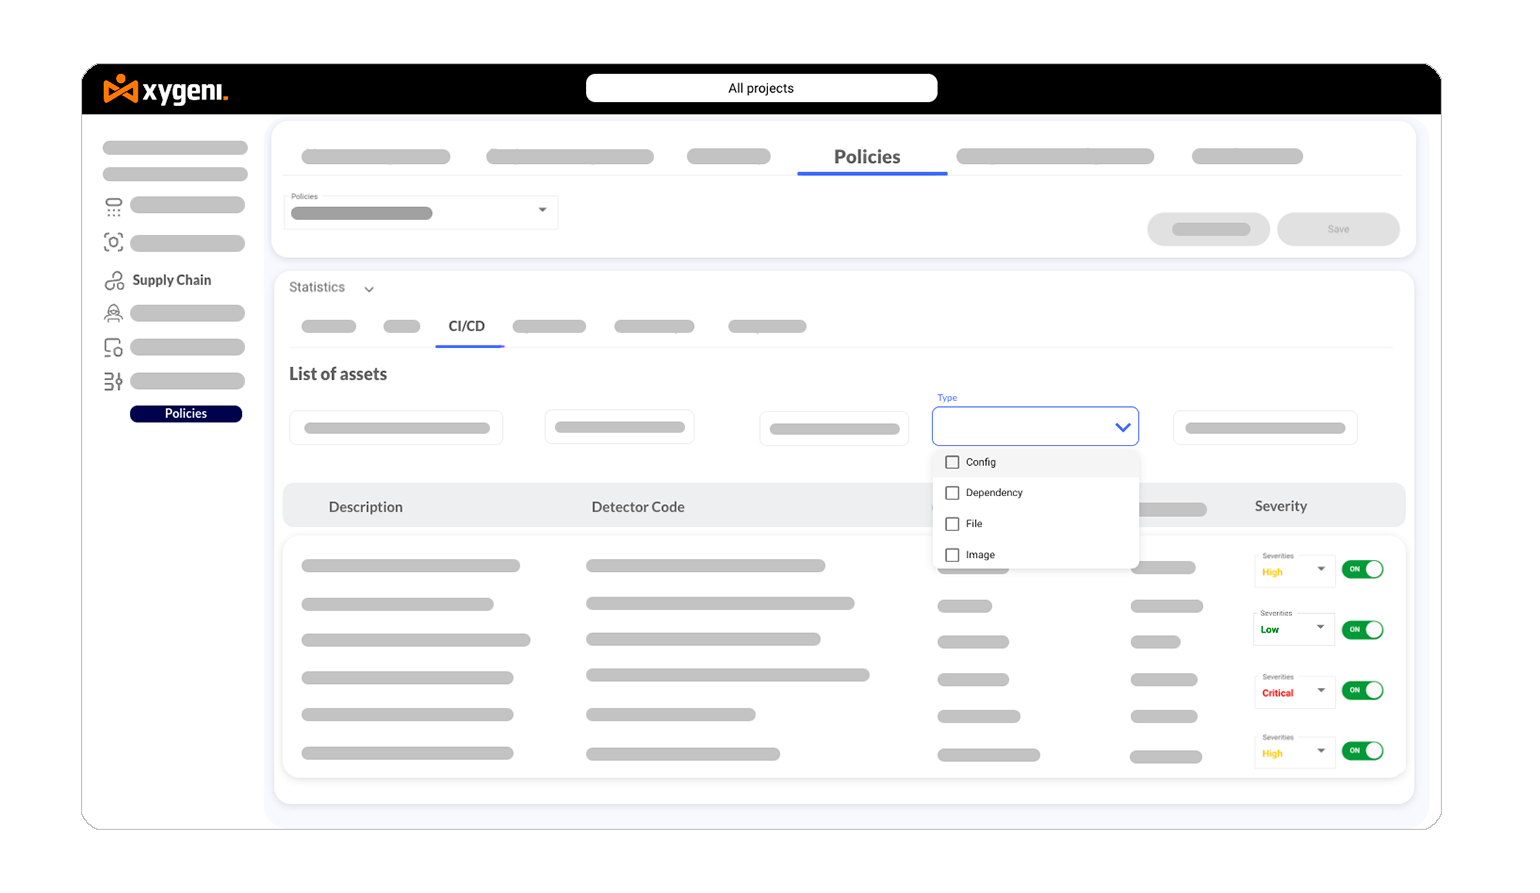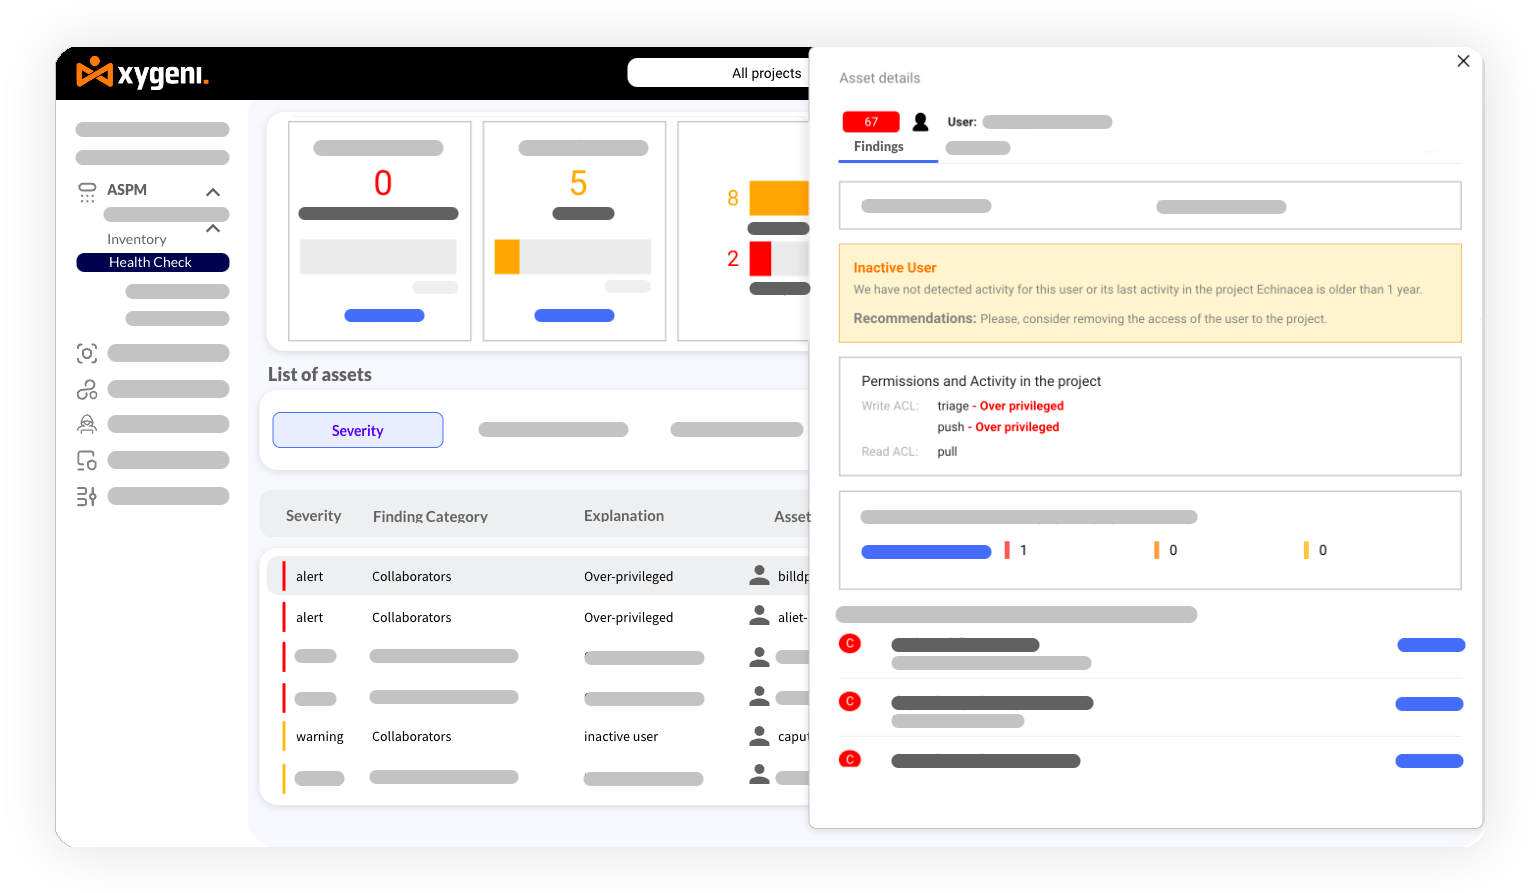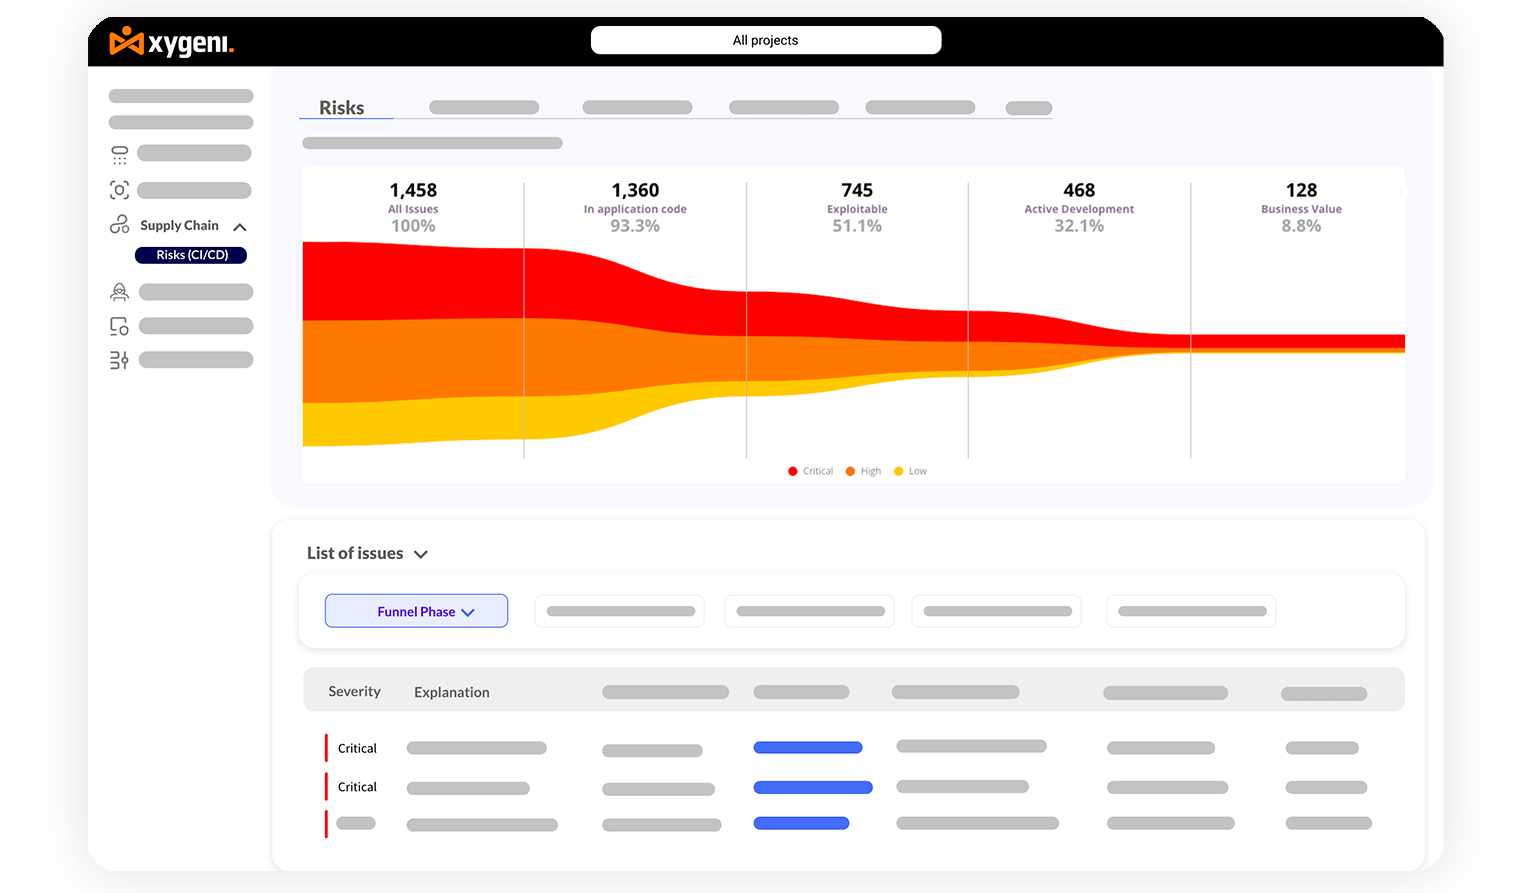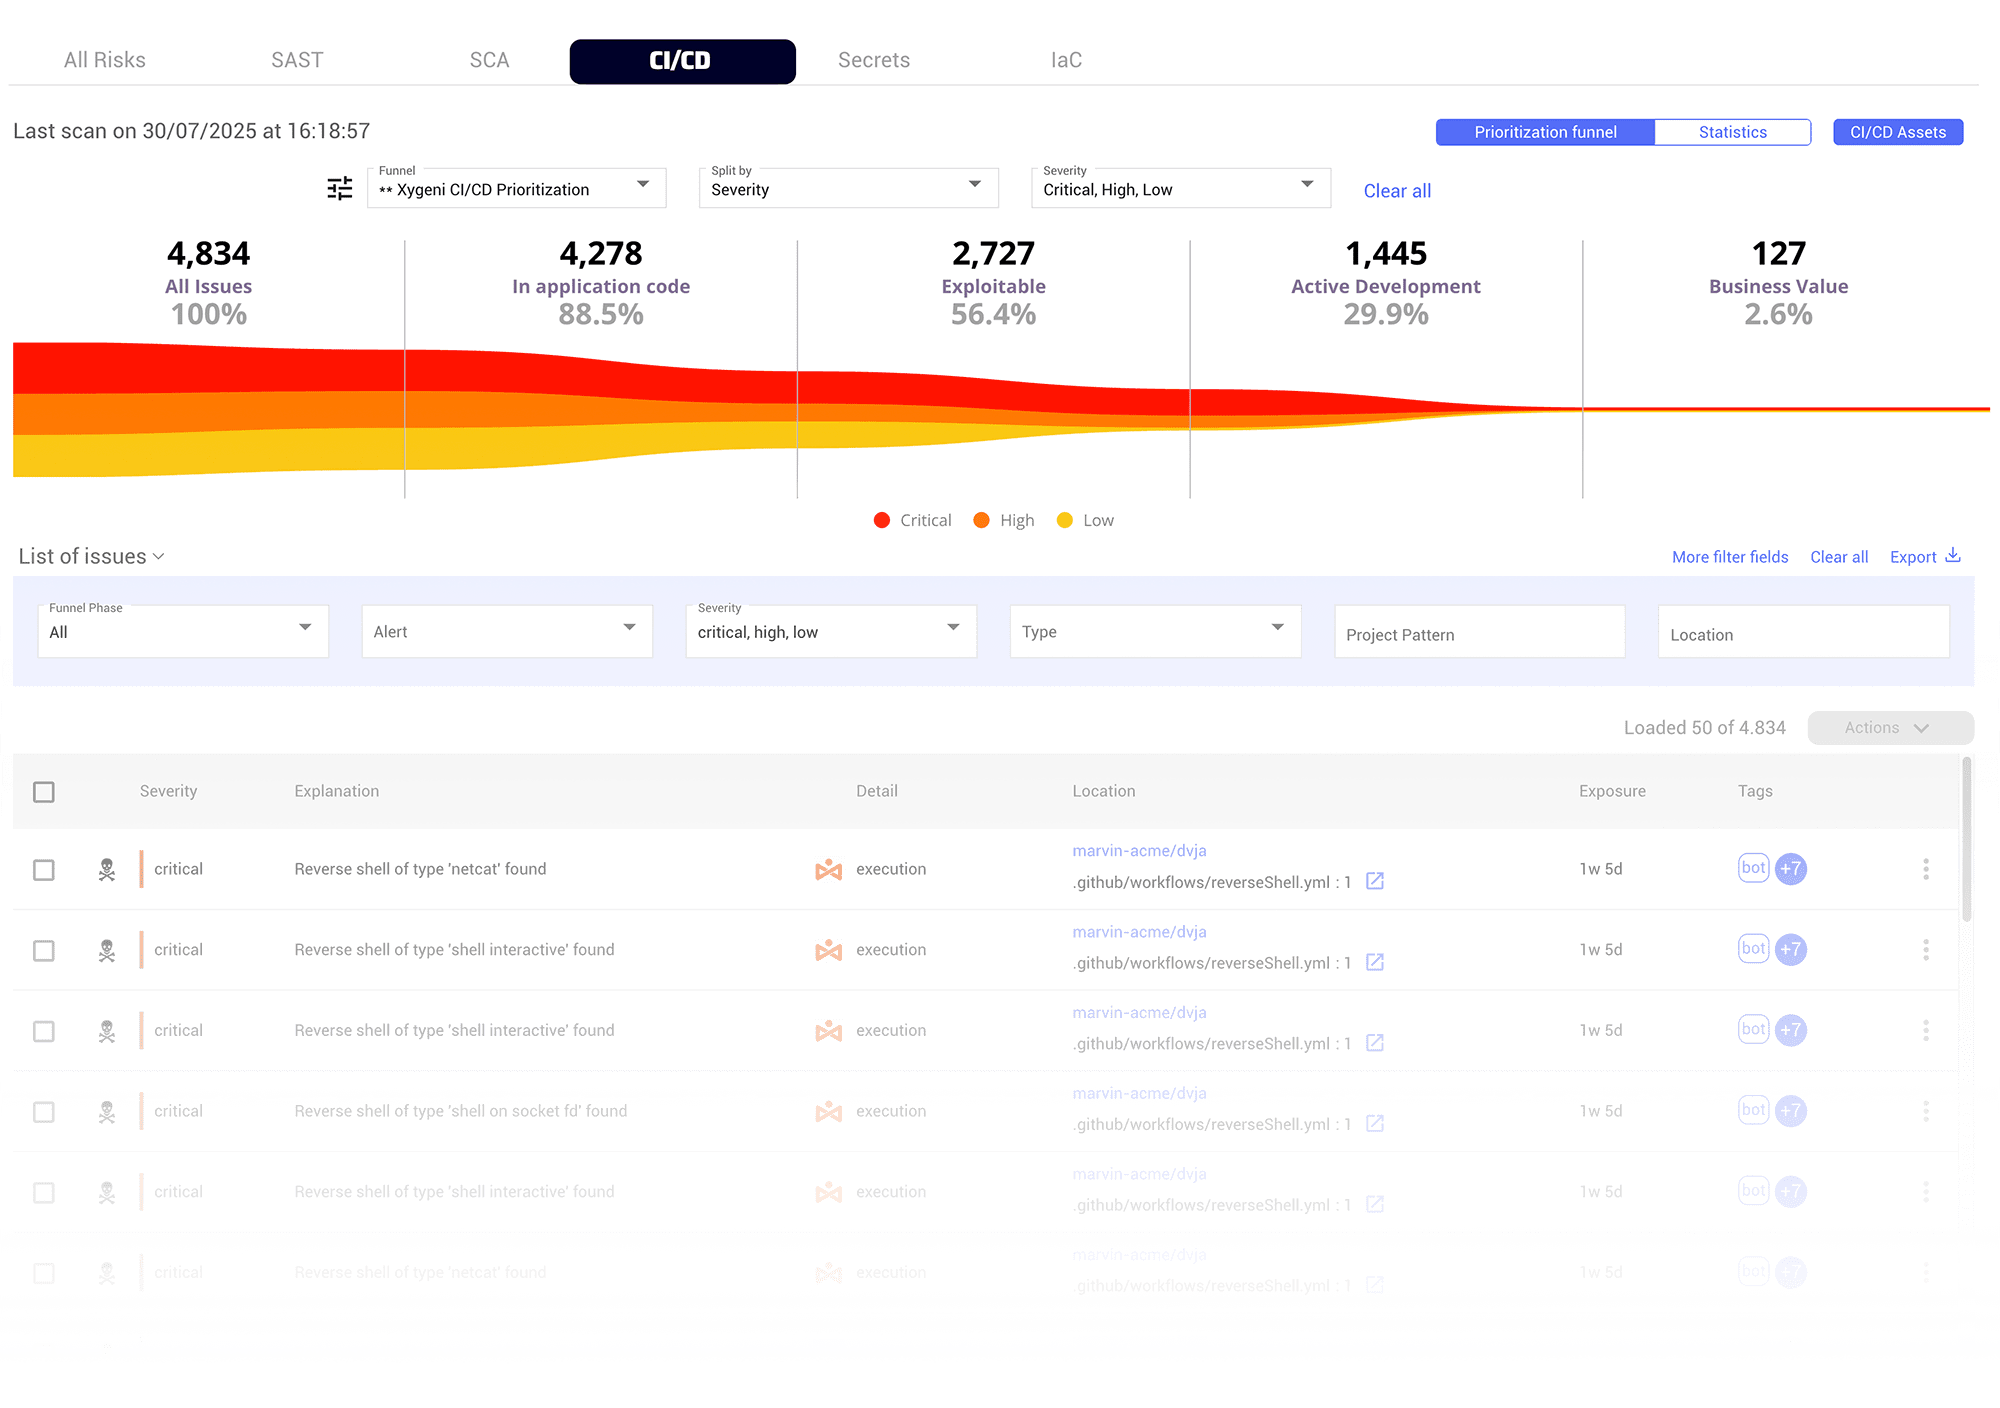
การปิดพื้นที่ pipelineและเวิร์กโฟลว์ DevOps ปิดท้าย OWASP Top 10 CI/CD ความเสี่ยง และต้องตั้งค่าเครื่องมือและสภาพแวดล้อมทุกอย่างให้ปลอดภัยอยู่เสมอ
ป้องกันการโจมตีห่วงโซ่อุปทานโดยการดูแลตรวจสอบเวิร์กโฟลว์ DevOps อย่างต่อเนื่อง pipeline การกำหนดค่า
ป้องกัน CI/CD pipelineอ้างอิงจาก 10 ภัยคุกคามอันดับต้น ๆ ของ OWASP เพื่อให้มั่นใจได้ถึงการป้องกันที่แข็งแกร่งต่อคำสั่งที่เป็นอันตรายและช่องโหว่ต่าง ๆ
รักษาความปลอดภัยของคุณ CI/CD เสริมสร้างโครงสร้างพื้นฐานโดยการบังคับใช้ MFA การป้องกันสาขา และมาตรการป้องกันที่สำคัญอื่นๆ เพื่อขจัดความผิดพลาดในการตั้งค่า