เอ็นจิ้นที่เป็นกรรมสิทธิ์ แพลตฟอร์มเต็มรูปแบบ on-premise และการตรวจจับมัลแวร์ที่เริ่มต้นก่อนที่จะมีลายเซ็นต์
ลองเปรียบเทียบ Xygeni กับ Aikido ในคลังเก็บข้อมูลของคุณเองดู

ห้าความแตกต่างที่สำคัญ
แพลตฟอร์มเต็มรูปแบบ on-premise (ระบบสำหรับผู้ใช้รายเดียว) DAST ทำงานภายในโครงสร้างพื้นฐานของคุณโดยไม่มีการเชื่อมต่อกับอินเทอร์เน็ต
มัลแวร์เชิงพฤติกรรมเมื่อมีการเผยแพร่ข้อมูลในรีจิสทรี ซึ่งขยายขอบเขตออกไป pipelines, คอนเทนเนอร์, ซอร์สโค้ด commits.
รวบรวมผลการวิเคราะห์จาก Snyk, Veracode, Checkmarx แล้วนำ AI มาใช้ในการคัดกรอง วิเคราะห์ และแก้ไขปัญหาทั้งหมด
กลไกการสแกนแบบเนทีฟที่เป็นกรรมสิทธิ์ (ไม่ใช่การจัดการแบบโอเพนซอร์ส) ข้อตกลงระดับบริการเดียว แผนงานเดียว รวมถึงข้อตกลงระดับบริการเพิ่มเติม (SLSA) + ภาพรวมทั้งหมด + การบริหารจัดการต้นทุนตามผลลัพธ์ (CBOM)
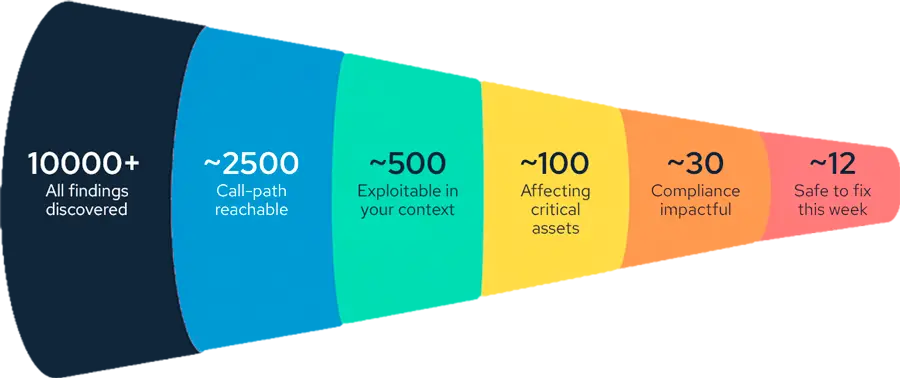
กระบวนการคัดกรองที่คำนึงถึงธุรกิจ ซึ่งคัดกรองผลการค้นหาหลายพันรายการให้เหลือเพียงไม่กี่รายการที่สามารถเข้าถึงและนำไปใช้ประโยชน์ได้

อะไรที่เปลี่ยนแปลงขั้นตอนการทำงานของคุณมากที่สุด
Xygeni จะตัดสินใจว่าจะแก้ไขอะไรก่อนและลดเสียงรบกวนลง
หลังจากกรวย วิธีการประเมินความเสี่ยงในการแก้ไขปัญหา ระดับวิธีการ เมื่อนำไปใช้: Xygeni จะวิเคราะห์กราฟการเรียกใช้และบอกคุณว่าการแก้ไขใดจะทำให้ผู้เรียกใช้รายใดมีปัญหา ก่อนที่คุณจะนำไปใช้จริง
เคียงข้างกัน
| ความสามารถ | | ไอคิโด |
|---|---|---|
| เครื่องสแกน | ✅ เอ็นจิ้นเนทีฟที่เป็นกรรมสิทธิ์ | ⚠️ อิงตามซอฟต์แวร์โอเพนซอร์ส (Opengrep, Trivy, ZAP) |
| การตรวจจับมัลแวร์ก่อนลงนามในแพ็กเกจฟรี | ✅ MEW รวมอยู่ในแพ็กเกจ Developer ฟรีแล้ว | ❌ แผนบริการฟรีอาศัยลายเซ็นที่ทราบอยู่แล้ว |
| การปกป้องปลายทางของนักพัฒนา | ✅ แพ็กเกจ ส่วนขยาย IDE และปลั๊กอิน รวมถึงปริมาณการรับส่งข้อมูลเครือข่าย จะอยู่ภายใต้นโยบายองค์กรเดียวกัน | ⚠️ ติดตั้งแพ็กเกจเท่านั้น |
| แพลตฟอร์มเต็มรูปแบบ on-premise / ผู้เช่ารายเดียว | ✅ แพลตฟอร์มเต็มรูปแบบแบบติดตั้งในองค์กร | ⚠️ เครื่องสแกนแบบโลคอล + คลาวด์ dashboard |
| แบบจำลองการดำเนินการ DAST | ✅ รองรับการใช้งานภายในองค์กร และรองรับการทำงานแบบขนานได้ไม่จำกัด | ⚠️ ระบบคลาวด์เท่านั้น (รายชื่อ IP ที่อนุญาต + การเปิดเผยข้อมูลทางอินเทอร์เน็ต) |
| นำโมเดล AI ของคุณมาเอง | ✅ หลักสูตร LLM ใดๆ ก็ได้ รวมถึงหลักสูตรที่จัดสอนเองด้วย | ⚠️ หลักสูตร LLM ของไอคิโดเองเท่านั้น |
| การตรวจจับแพ็กเกจที่เป็นอันตรายก่อนการลงลายเซ็น (MEW) | ✅ พฤติกรรมในการเผยแพร่ทะเบียน | ⚠️ ไอคิโด อินเทล (รูปแบบฟีด) |
| การตรวจจับมัลแวร์ทั่วทั้งระบบ SDLC | ✅ Pipelines + คอนเทนเนอร์ + commits | ⚠️ เน้นที่แพ็คเกจ |
| CI/CD pipeline security (ความถูกต้อง + แหล่งที่มา) | ✅ Pipeline ความสมบูรณ์, ความผิดปกติ, SLSA + ทั้งหมด | ⚠️ การสแกนใน pipelineไม่ปลอดภัย |
| การคัดกรองโดย AI + การจัดลำดับความสำคัญของความเสี่ยง | ✅ การคัดกรองเบื้องต้นโดยพิจารณาจากผลการตรวจสอบของตนเองและจากบุคคลที่สาม รวมถึงกระบวนการคัดกรองและระดับวิธีการ | ⚠️ ใช้เครื่องสแกนของตนเองเท่านั้น ไม่รับผลการตรวจสอบจากบุคคลที่สาม |
| การเพิกถอนความลับอัตโนมัติ + บล็อกการรวม | ✅ บล็อกการยกเลิกอัตโนมัติ + การรวม | ⚠️ ตรวจจับและตรวจสอบความถูกต้องเท่านั้น |
| CBOM — รายการวัสดุสำหรับการเข้ารหัสลับ | ✅ สร้างขึ้นตามการเผยแพร่แต่ละครั้ง | ❌ ไม่มีบริการ |
ข้อมูลคู่แข่งอ้างอิงจากเอกสารที่เปิดเผยต่อสาธารณะ ซึ่งได้รับการตรวจสอบเมื่อเดือนกันยายน 2026 หากพบข้อมูลใดที่ล้าสมัย โปรดแจ้งให้เราทราบ แจ้งให้เราทราบ.
ดิฟเฟอเรนเชียล
| ตัวแทน | | ไอคิโด |
|---|---|---|
| Dashboard / เซิร์ฟเวอร์ | ✅ สภาพแวดล้อมของลูกค้า* | ⚠️ เมฆไอคิโด |
| การจัดเก็บผลการค้นพบ | ✅ สภาพแวดล้อมของลูกค้า | ⚠️ เมฆไอคิโด |
| การดำเนินการ DAST | ✅ โครงสร้างพื้นฐานของลูกค้า (ไม่มีการเชื่อมต่อกับอินเทอร์เน็ต) | ⚠️ Aikido Cloud (รายชื่อ IP ที่อนุญาต + การตรวจสอบโดเมน) |
| การอนุมาน AI / LLM | ✅ ทางเลือกของลูกค้า รวมถึงการติดตั้งระบบเอง | ⚠️ โครงสร้างพื้นฐานของไอคิโด |
| AutoFix พร้อมใช้งานแบบออฟไลน์ | ✅ มี (ใบกำกับภาษีเต็มรูปแบบ) | ❌ ไม่ (บัญชี Local Scanner จะสูญเสีย UI ของ AutoFix) |
ดิฟเฟอเรนเชียล
การวิเคราะห์ด้วย AI สองชั้น ณ จุดเผยแพร่แพ็กเกจรีจิสทรี ตรวจจับพฤติกรรมที่เป็นอันตรายก่อนที่จะมีการสร้างลายเซ็น เช่น การปลอมแปลงชื่อโดเมน การปกปิดข้อมูล รูปแบบการขโมยข้อมูล และความสับสนในการจัดกลุ่มแพ็กเกจ
การตรวจจับขยายไปถึง pipelineอิมเมจคอนเทนเนอร์ และซอร์สโค้ด commitส. ดักจับกระสุนกลับด้านใน pipelineไม่ใช่แค่แพ็กเกจที่ไม่ดีเท่านั้น แต่ยังรวมถึงคำสั่งที่เป็นอันตรายในสคริปต์การสร้าง และไฟล์ที่ถูกดัดแปลงด้วย
มีการรับรอง SLSA และการรับรองแบบ in-toto ดั้งเดิมสำหรับทุกเวอร์ชัน รวมถึงรายการวัสดุการเข้ารหัส (CBOM) ต่อแต่ละรุ่น เพื่อให้คุณทราบว่าคุณจะต้องย้ายการเข้ารหัสแบบใด
แพ็กเกจ ส่วนขยาย IDE และปลั๊กอินจะยังคงถูกบล็อกจนกว่าจะมีอายุครบตามระยะเวลาขั้นต่ำที่นโยบายของคุณกำหนดไว้
การรับส่งข้อมูลไปยัง IP และโดเมนที่เป็นอันตรายจะถูกบล็อกที่ปลายทาง และเครื่องที่ถูกบุกรุกจะถูกแยกออกจากระบบ
ทีมรักษาความปลอดภัยจะกำหนดส่วนประกอบที่อนุญาตและไม่อนุญาต รวมถึงรีจิสทรีที่ได้รับอนุญาต
Decisions ใช้ข้อมูลข่าวกรองมัลแวร์ที่ตรวจสอบล่วงหน้าของ Xygeni ไม่ใช่แค่ข้อมูลจากแหล่งที่รู้จักมัลแวร์ที่เป็นอันตรายเท่านั้น
ใช่ โดยเฉพาะอย่างยิ่งถ้าคุณต้องการใช้แพลตฟอร์มแบบเต็มรูปแบบ on-premiseรวมถึง LLM ของคุณเอง หรือการตรวจจับมัลแวร์ที่เหนือกว่าแพ็กเกจต่างๆ Xygeni ใช้เอ็นจิ้นการสแกนที่เป็นกรรมสิทธิ์และดำเนินการ dashboardผลการค้นพบ DAST และการอนุมาน AI ในสภาพแวดล้อมของคุณเอง
ใช่ บน Enterprise ตามแผน แพลตฟอร์มทั้งหมดจะทำงาน on-premiseไม่ว่าจะเป็นแบบแยกเครือข่ายหรือแบบไฮบริด รวมถึงความสามารถด้าน DAST และ AI ในรูปแบบโฮสต์เอง
ไม่ว่าจะเป็น LLM เวอร์ชันใด: ผู้ให้บริการเชิงพาณิชย์, รูปแบบการใช้งานแบบติดตั้งเอง หรือของ Xygeni เอง ข้อมูลจะยังคงอยู่ในสภาพแวดล้อมของคุณ และการใช้งานจะอยู่ภายใต้สัญญาของคุณ
MEW วิเคราะห์พฤติกรรมของแพ็กเกจใหม่ทุกแพ็กเกจเมื่อมีการเผยแพร่ในฐานข้อมูล ก่อนที่จะมีลายเซ็นดิจิทัล การตรวจจับยังครอบคลุมถึง... pipelineอิมเมจคอนเทนเนอร์ และซอร์สโค้ด commits.
ใช่แล้ว แพ็กเกจ Developer ฟรีนั้นรวมถึงการตรวจจับมัลแวร์ด้วยลายเซ็นล่วงหน้าของ MEW ด้วย
นำคำถามที่ค้างอยู่ในการประเมินไอคิโดของคุณมาด้วย เราจะมาทบทวนคำถามเหล่านั้นด้วยกัน