






TL; DR
สิ่งที่ ENISE 2026 สอนเราเกี่ยวกับการรักษาความปลอดภัยของเอเจนต์การเขียนโค้ด AI
AI เขียนโค้ดให้คุณแล้ว สิ่งที่คุณควรทำคือการตัดสินใจว่าโค้ดส่วนไหนจะถูกนำไปใช้งานจริง
- ประโยคเดียวก็เพียงพอแล้ว: ข้อความแจ้งเตือนที่ซ่อนอยู่ในชื่อเรื่องของปัญหาใน GitHub ทำให้ตัวแทนคัดกรอง AI เริ่มต้นกระบวนการต่อเนื่องที่จบลงด้วย... การเผยแพร่ Cline โดยไม่ได้รับอนุญาตโปรแกรมช่วยเขียนโค้ดที่มีผู้ใช้งานมากกว่าห้าล้านคน
- ไม่มี CVE ใดเกี่ยวข้อง: การโจมตีครั้งนี้ใช้ประโยชน์จากปุ่มควบคุมที่หายไป 5 ปุ่ม ซึ่งไม่ใช่ช่องโหว่แบบคลาสสิก ดังนั้นโปรแกรมสแกนแบบดั้งเดิมจึงไม่พบสิ่งใดที่จะตรวจจับได้
- ปัญหาคอขวดได้ย้ายไปแล้ว: AI สามารถเขียนโค้ดและค้นหาช่องโหว่ได้อย่างรวดเร็ว แต่การผสานรวมโค้ดอย่างปลอดภัยและการตรวจสอบว่าสิ่งที่ค้นพบนั้นถูกต้องหรือไม่ คือส่วนที่ยากในตอนนี้
- ตัวแทนการเข้ารหัสเป็นส่วนหนึ่งของห่วงโซ่อุปทานของคุณ: ผู้โจมตีมุ่งเป้าไปที่ทุกสิ่งที่เขียนโค้ดของคุณ ไม่ว่าจะเป็นชื่อแพ็กเกจที่ถูกสร้างขึ้น การพึ่งพาที่ถูกดัดแปลง หรือแม้แต่ผู้ช่วย AI บนแล็ปท็อปของนักพัฒนา
ขั้นตอนแรก: ตอบคำถามสี่ข้อ ตัวแทนใดบ้างที่มีส่วนร่วมในการพัฒนาโครงการของคุณ พวกเขาสามารถนำอะไรมาได้บ้าง และคุณต้องการอะไร pipelineสามารถดำเนินการได้ และสามารถตรวจสอบความถูกต้องของผลลัพธ์ได้จริง
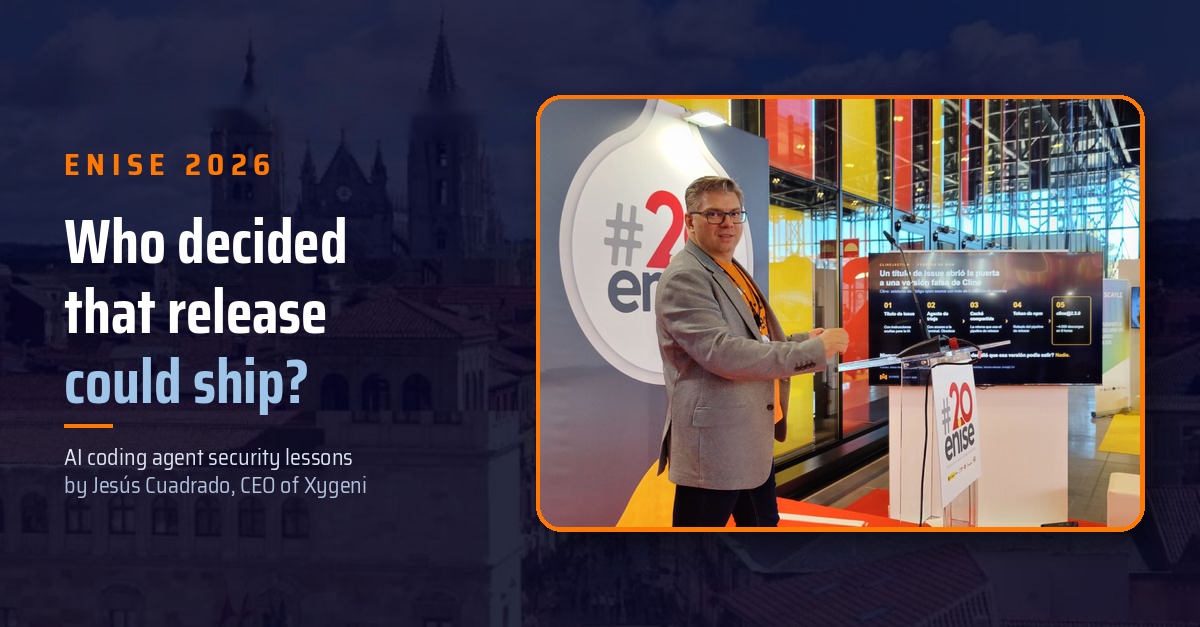
ในงาน ENISE 2026 ที่เมืองเลออน ซีอีโอของเรา Jesús Cuadrado เริ่มการบรรยายเรื่องความปลอดภัยของเอเจนต์การเขียนโค้ด AI ด้วยเรื่องเล่า ไม่ใช่สไลด์สถิติ นี่คือสิ่งที่เขาเล่าให้ผู้ฟังฟัง และคำถามสี่ข้อที่เขาฝากไว้ให้ทุกคนถาม CISโอ กับ.
ประโยคเดียวก็เพียงพอแล้ว
เมื่อต้นปีที่ผ่านมา นักวิจัยด้านความปลอดภัยได้แสดงให้เห็นว่า คุณสามารถเผยแพร่เวอร์ชันปลอมของตัวช่วยเขียนโค้ดที่นักพัฒนาหลายล้านคนใช้งานได้ โดยไม่ต้องใช้ช่องโหว่ การโจมตีแบบ Zero-day หรือการขโมยรหัสผ่าน ทั้งหมดที่ต้องทำก็คือ ใส่ประโยคหนึ่งในหัวข้อของปัญหาใน GitHub เท่านั้น
เครื่องมือที่ใช้คือ Cline ซึ่งเป็นตัวช่วยเขียนโค้ดแบบโอเพนซอร์สยอดนิยม เช่นเดียวกับหลายๆ โครงการในปัจจุบัน ทีมงานได้ใช้ AI ในการทำงานบางส่วนโดยอัตโนมัติ โดยมีเอเจนต์อ่านปัญหาใหม่ๆ ทุกปัญหาบน GitHub จัดประเภท และตอบกลับ เพื่อให้ทำงานได้ เอเจนต์นั้นสามารถเข้าถึงเทอร์มินัลได้ และทำงานกับปัญหาที่เปิดโดยใครก็ได้บนอินเทอร์เน็ต นักวิจัย Adnan Khan ตั้งชื่อห่วงโซ่การโจมตีนี้ว่า “Clinejection” และ Simon Willison ก็ได้... สรุปวิธีการทำงานอย่างชัดเจน
โซ่ขาดเป็นห้าจุด:
- ข้อความภายนอกกลายเป็นคำแนะนำ หัวข้อของปัญหาจะปรากฏในข้อความแจ้งเตือนของเอเจนต์โดยตรง ดังนั้นคำขอติดตั้งเครื่องมือจึงดูเหมือนคำสั่ง
- เจ้าหน้าที่คนนั้นมีอำนาจมากเกินความจำเป็น มันมีหน้าที่คัดกรองปัญหา แต่ก็สามารถรันคำสั่งได้ ดังนั้นมันจึงทำเช่นนั้น
- การคัดแยกและปล่อยตัวใช้แคชร่วมกัน เครื่องมือที่ติดตั้งไปนั้นทำให้แคช CI เสียหาย และเวิร์กโฟลว์การเผยแพร่ก็ได้รับผลกระทบไปด้วย
- การเผยแพร่ใช้โทเค็นที่มีอายุการใช้งานยาวนาน เมื่อแคชถูกโจมตี โทเค็นการเผยแพร่ของ npm ก็อยู่ในระยะที่สามารถเข้าถึงได้
- ไม่มีใครอนุมัติการเผยแพร่ครั้งนี้ ไม่มีข้อกำหนดใดที่บังคับให้มนุษย์ตรวจสอบเวอร์ชันก่อนจัดส่ง
หลายสัปดาห์ต่อมา มีคนใช้ประโยชน์จากช่องโหว่นี้และเผยแพร่เวอร์ชันที่ไม่ได้รับอนุญาต cline@2.3.0 มันออนไลน์อยู่ได้ประมาณแปดชั่วโมงและถูกติดตั้งไปประมาณสี่พันครั้ง คราวนี้ มัลแวร์ติดตั้งเพียงแค่เอเจนต์ AI อีกตัวหนึ่งเท่านั้น มันอาจเป็นโปรแกรมขโมยข้อมูลประจำตัวหรือแรนซัมแวร์ก็ได้
สังเกตสิ่งที่ไม่มี: ไม่มีช่องโหว่ SQL injection, ไม่มี CVE, ไม่มีอะไรที่เครื่องสแกนแบบดั้งเดิมจะตรวจพบได้ แล้วใครเป็นคนตัดสินใจว่าเวอร์ชันนั้นสามารถวางจำหน่ายได้?
ไม่มีใคร
ปุ่มควบคุมที่หายไป 5 ปุ่ม และสิ่งที่ปิดแต่ละปุ่ม
ทุกจุดเชื่อมต่อในห่วงโซ่ Clinejection คือจุดควบคุมที่ไม่มีอยู่จริง ไม่มีจุดใดที่ต้องใช้ช่องโหว่ CVE ในการเจาะระบบ
| ห่วงโซ่ | สิ่งที่ขาดหายไป | ปุ่มควบคุมที่ปิดมัน |
|---|---|---|
| 1. หัวข้อเรื่อง | ข้อความที่ไม่น่าเชื่อถือถูกส่งตรงไปยังข้อความแจ้งเตือนของตัวแทน | ให้ถือว่าข้อมูลนำเข้าจากภายนอกทั้งหมดไม่น่าเชื่อถือ และอย่านำข้อมูลเหล่านั้นมาใช้ในคำสั่งของเอเจนต์ |
| 2. เจ้าหน้าที่คัดกรองผู้ป่วย | เจ้าหน้าที่คัดกรองสามารถเรียกใช้คำสั่งใดก็ได้ | สิทธิ์ขั้นต่ำ: มอบเครื่องมือให้เอเจนต์แต่ละตัวเฉพาะที่จำเป็นสำหรับงานของตนเท่านั้น |
| 3. แคชที่ใช้ร่วมกัน | เวิร์กโฟลว์การคัดกรองและการปล่อยใช้งานใช้คีย์แคชเดียวกัน | แยกขั้นตอนการทำงานและตรวจสอบ pipeline การกำหนดค่าเป็นโค้ด |
| 4. โทเค็น npm | การเผยแพร่ต่างๆ อาศัยโทเค็นการเผยแพร่ที่มีอายุการใช้งานยาวนาน | ใบอนุญาตสำหรับการตีพิมพ์ที่มีอายุสั้นและจำกัด |
| 5. ปล่อย | ไม่มีการอนุมัติหรือตรวจสอบโดยมนุษย์ก่อนเผยแพร่ | ต้องได้รับการอนุมัติและมีเอกสารรับรองที่ลงนามแล้วสำหรับทุกการเผยแพร่ |
การเขียนโค้ดไม่ใช่ปัญหาคอขวดอีกต่อไปแล้ว
Cline ไม่ใช่ข้อยกเว้น มันเป็นเพียงตัวอย่างก่อนวางจำหน่าย ปัจจุบันเอเจนต์การเขียนโค้ด AI สามารถเขียน ติดตั้ง และ... commit มีการเขียนโค้ดในอัตราที่กระบวนการตรวจสอบไม่ได้ออกแบบมาเพื่อรองรับ และแม้แต่ห้องปฏิบัติการ AI เองก็รายงานว่าได้รวมการเปลี่ยนแปลงต่างๆ เร็วกว่าที่เครื่องมือของตนเองจะรับมือได้
ปัญหาคอขวดเปลี่ยนไปแล้ว การเขียนโค้ดนั้นราคาถูก แต่การผสานรวมโค้ดอย่างปลอดภัยนั้นไม่ใช่เรื่องง่าย
การค้นหาช่องโหว่ทำได้ง่ายและราคาไม่แพง แต่การรู้ว่าช่องโหว่ไหนเป็นของจริงนั้นไม่ใช่เรื่องง่าย
AI ยังเก่งมากในการค้นหาช่องโหว่ แต่สิ่งที่ AI ทำไม่ได้ด้วยตัวเองคือ การบอกว่าช่องโหว่ไหนเป็นของจริง
ผู้ดูแล curl ซึ่งเป็นไลบรารีที่ใช้งานบนอุปกรณ์หลายพันล้านเครื่อง ได้ทำให้เรื่องนี้ปรากฏชัดเจนขึ้นอย่างเจ็บปวด รายงานด้านความปลอดภัยส่วนใหญ่ที่พวกเขาได้รับนั้นไม่ใช่ช่องโหว่ที่แท้จริง แต่แต่ละรายงานกลับทำให้สมาชิกในทีมอาสาสมัครกลุ่มเล็กๆ ต้องเสียเวลาไปหลายชั่วโมง ในเดือนมกราคม ปี 2026 curl ได้ยุติโครงการให้รางวัลสำหรับการค้นหาช่องโหว่แล้วโดยอ้างถึงรายงานคุณภาพต่ำจำนวนมากที่สร้างขึ้นโดย AI
ความสามารถในการค้นพบโดยใช้ AI สามารถสร้างผลลัพธ์ที่แท้จริงได้หลายร้อยรายการ หรืออาจก่อให้เกิดข้อมูลที่ไม่เกี่ยวข้องจำนวนมหาศาล ความแตกต่างอยู่ที่ว่าใครเป็นผู้ตรวจสอบความถูกต้อง และค่าใช้จ่ายในการตรวจสอบนั้นเป็นเท่าใด
ตัวแทนด้านการเขียนโค้ดของคุณได้กลายเป็นส่วนหนึ่งของห่วงโซ่อุปทานของคุณแล้ว
ผู้โจมตีได้ข้อสรุปเชิงตรรกะแล้วว่า: ถ้าเอเจนต์เป็นผู้เขียนโค้ด ทำไมต้องโจมตีโค้ด? ควรโจมตีคนที่เขียนโค้ดมากกว่า
- การนั่งยองๆ บนที่สูง งานวิจัยเกี่ยวกับการสร้างโค้ดโดย AI พบว่าโมเดลมักแนะนำแพ็กเกจที่ไม่มีอยู่จริง โดยมักใช้ชื่อที่คิดขึ้นเองซ้ำๆ กัน ผู้โจมตีเพียงแค่ลงทะเบียนแพ็กเกจหนึ่งแล้วรอเท่านั้นก็เสร็จ
- ผู้ช่วย AI หันมาต่อต้านเจ้าของของตนเอง ในการโจมตีของมัลแวร์ s1ngularity ต่อเครื่องมือสร้างโปรแกรม Nx ที่ได้รับความนิยม มัลแวร์จะค้นหาผู้ช่วยเขียนโค้ด AI บนเครื่องของนักพัฒนา และขอให้ผู้ช่วยเหล่านั้นค้นหาข้อมูลลับ เช่น ไฟล์ .env, คีย์ SSH และโทเค็นคลาวด์ โดยที่ AI ของเหยื่อเองเป็นผู้ทำงานแทนผู้โจมตี
พื้นที่เสี่ยงต่อการโจมตีไม่ได้จำกัดอยู่แค่โค้ดของคุณอีกต่อไปแล้ว แต่รวมถึงทุกสิ่งที่เขียนโค้ดให้คุณด้วย ความเสี่ยงเหล่านี้หลายอย่างได้รับการระบุไว้ในแผนที่แล้ว OWASP Top 10 สำหรับการสมัครเรียน LLM และอยู่ใน 10 อันดับแรกของ OWASP สำหรับแอปพลิเคชัน Agentic ซึ่งเราได้อธิบายไว้ในคู่มือของเรา OWASP Agentic AI 10 อันดับแรก.
การรักษาความปลอดภัยของเอเจนต์การเขียนโค้ด AI: สี่คำถามทุกข้อ CISโอ น่าจะตอบได้
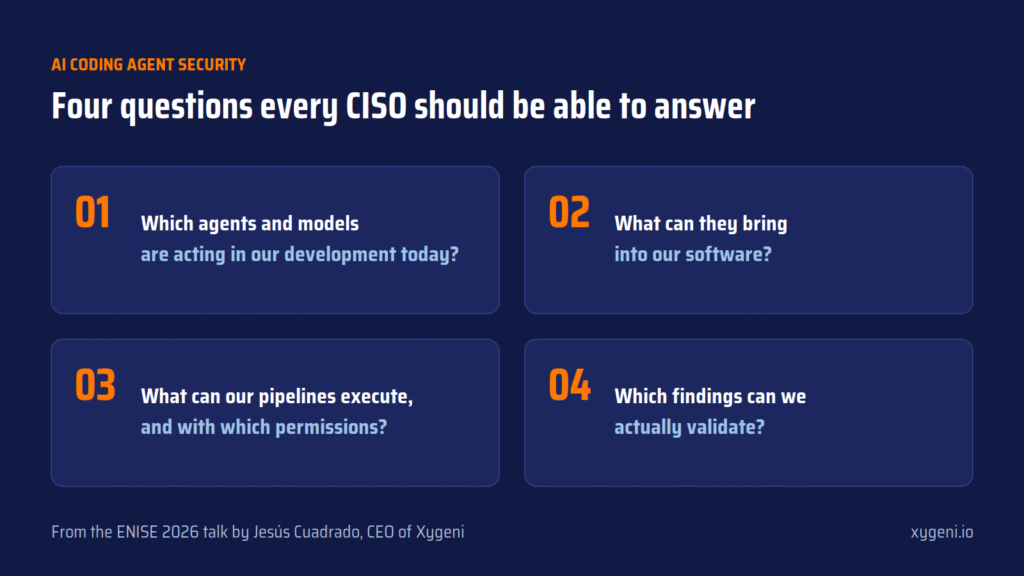
เฆซุสได้สรุปทั้งหมดนี้ออกมาเป็นคำถามสี่ข้อ ลองตอบคำถามเหล่านี้สำหรับองค์กรของคุณเองดู:
- ตัวแทนและแบบจำลองใดบ้างที่มีบทบาทในการพัฒนาของเราในปัจจุบัน? ไม่ใช่ตัวที่คุณอนุมัติ แต่เป็นตัวที่มีอยู่แล้ว เช่น ตัวช่วย IDE, บอท GitHub, เอเจนต์ที่ใครบางคนตั้งค่าไว้เพื่อประหยัดเวลา
- พวกเขาสามารถนำอะไรมาสู่ซอฟต์แวร์ของเราได้บ้าง? แพ็กเกจที่คิดค้นขึ้นเอง, การพึ่งพาแบบล่อลวง, ส่วนขยาย IDE, เซิร์ฟเวอร์ MCPโมเดลที่ดาวน์โหลดมาจากที่ใดก็ได้
- เราสามารถทำอะไรได้บ้าง pipelineสามารถเรียกใช้คำสั่ง s ได้หรือไม่ และด้วยสิทธิ์ใดบ้าง? ใน Cline การใช้แคชร่วมกันก็เพียงพอที่จะเข้าถึงโทเค็นสำหรับการเผยแพร่ได้
- จากข้อมูลทั้งหมดที่เราได้รับมา เราสามารถตรวจสอบความถูกต้องของข้อค้นพบใดได้บ้าง?
คำถามข้อที่สี่มีความสำคัญมากกว่าที่คิด: คุณไม่สามารถเชื่อถือเพียงแค่คำสรุปของเจ้าหน้าที่เกี่ยวกับสิ่งที่เขาทำได้ คุณจำเป็นต้องมีหลักฐานอิสระเพิ่มเติม
Xygeni ตอบคำถามเหล่านั้นอย่างไร?
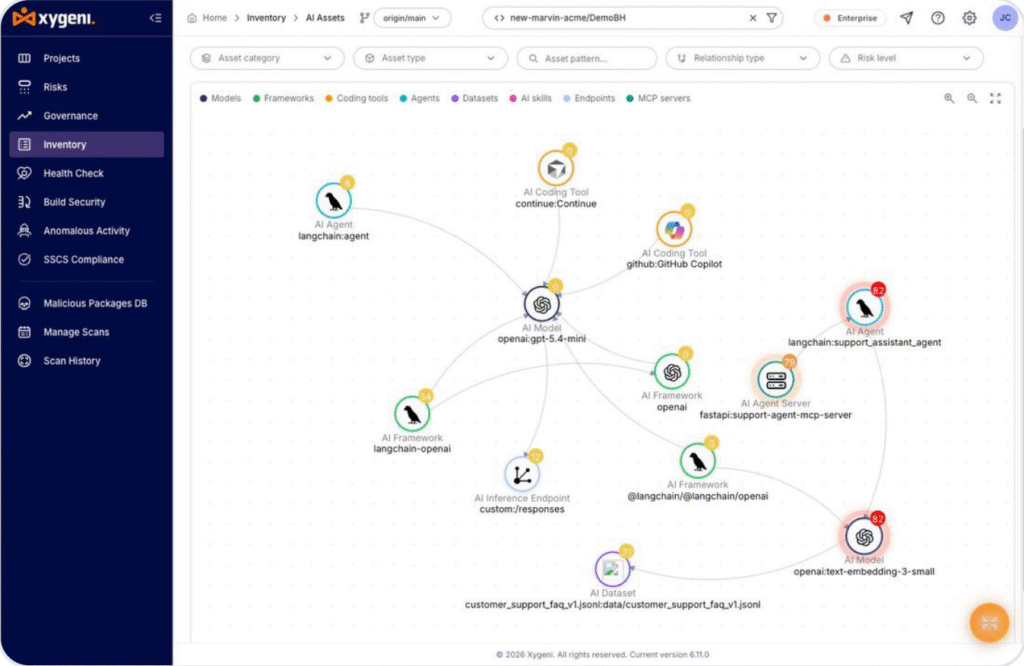
ลองดูสิว่ามีอะไรบ้าง Xygeni AI Security สร้างรายการโมเดล เอเจนต์ เซิร์ฟเวอร์ MCP และเครื่องมือเขียนโค้ด AI ในที่เก็บข้อมูลของคุณ พร้อมระบุความเสี่ยงตาม OWASP Top 10 สำหรับแอปพลิเคชัน LLM คุณไม่สามารถควบคุมสิ่งที่คุณไม่รู้ว่ามีอยู่ได้
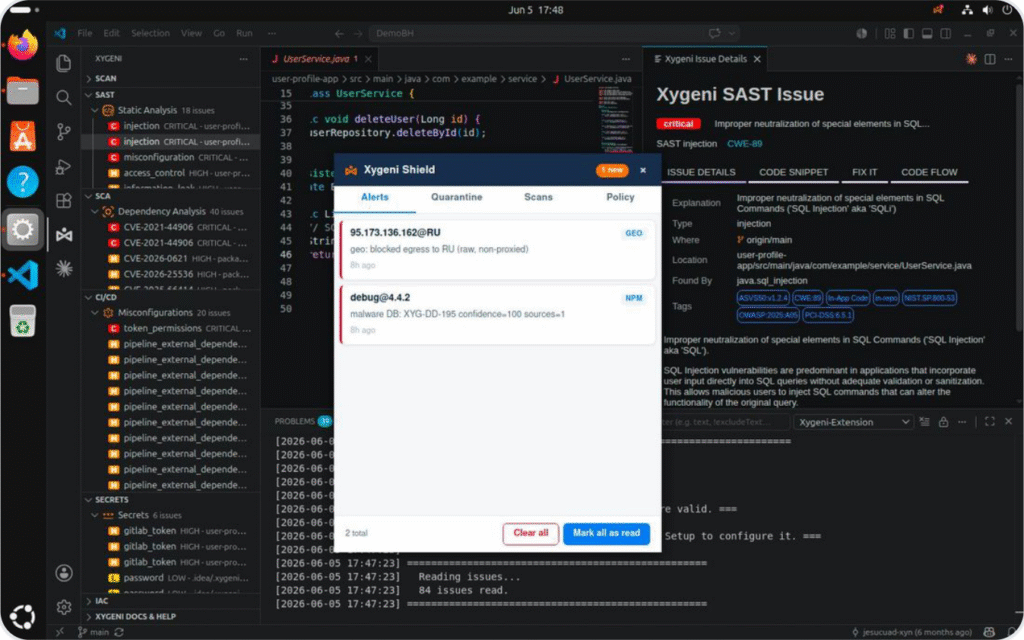
หยุดสิ่งที่ไม่ควรเข้ามา ระบบเตือนภัยมัลแวร์ล่วงหน้า ตรวจจับแพ็กเกจที่เป็นอันตรายก่อนที่จะมีการสร้างลายเซ็น และฟีเจอร์นี้รวมอยู่ในแพ็กเกจฟรีของเราแล้ว ไซเกนี Shield โปรแกรมนี้บล็อกแพ็กเกจที่เป็นอันตรายบนเวิร์กสเตชันของนักพัฒนาซอฟต์แวร์ก่อนที่จะติดตั้ง และบังคับใช้ระยะเวลาขั้นต่ำสำหรับแพ็กเกจ ส่วนขยาย IDE และปลั๊กอิน ปิดช่องโหว่ที่การโจมตีเหล่านี้ใช้ประโยชน์
ป้องกัน pipeline. CI/CD ระบบรักษาความปลอดภัยจะตรวจสอบขั้นตอนการทำงาน สิทธิ์การเข้าถึง และความลับต่างๆ และ Build Security เพิ่มลายเซ็น เอลสลา การรับรองความถูกต้อง เพื่อให้คุณสามารถพิสูจน์ได้ว่าสิ่งที่คุณเผยแพร่คือสิ่งที่คุณสร้างขึ้น นั่นคือสิ่งที่ล้มเหลวในกรณีของไคลน์
พิสูจน์ด้วยหลักฐาน ไม่ใช่ความคิดเห็น นี่คือจุดที่ AI ให้คำมั่นสัญญามากที่สุดและผิดพลาดบ่อยที่สุด ผลลัพธ์ที่เปลี่ยนแปลงทุกครั้งที่เรียกใช้ไม่สามารถใช้เป็นหลักฐานสำหรับผู้ตรวจสอบบัญชีหรือเป็นเกณฑ์ในการตรวจสอบได้ pipelineดังนั้นที่ Xygeni AI จึงไม่ได้เป็นตัวตัดสินใจ ในการทดสอบเจาะระบบด้วย AI นั้น LLM จะวางแผนการโจมตีในแบบเดียวกับที่ผู้ทดสอบเจาะระบบจะทำ แต่ตัวทำนายผลแบบกำหนดได้จะตัดสินว่าการโจมตีนั้นได้ผลหรือไม่ โดยพิจารณาจากสัญญาณที่แท้จริงและปลอดภัย ผลลัพธ์แต่ละครั้งสามารถนำไปใช้ประโยชน์ได้หรือไม่ได้ หรือไม่สามารถสรุปได้ และแต่ละครั้งจะมาพร้อมกับหลักฐานการทำงานที่สามารถนำไปแสดงให้ผู้ตรวจสอบบัญชีหรือคณะกรรมการของคุณดูได้
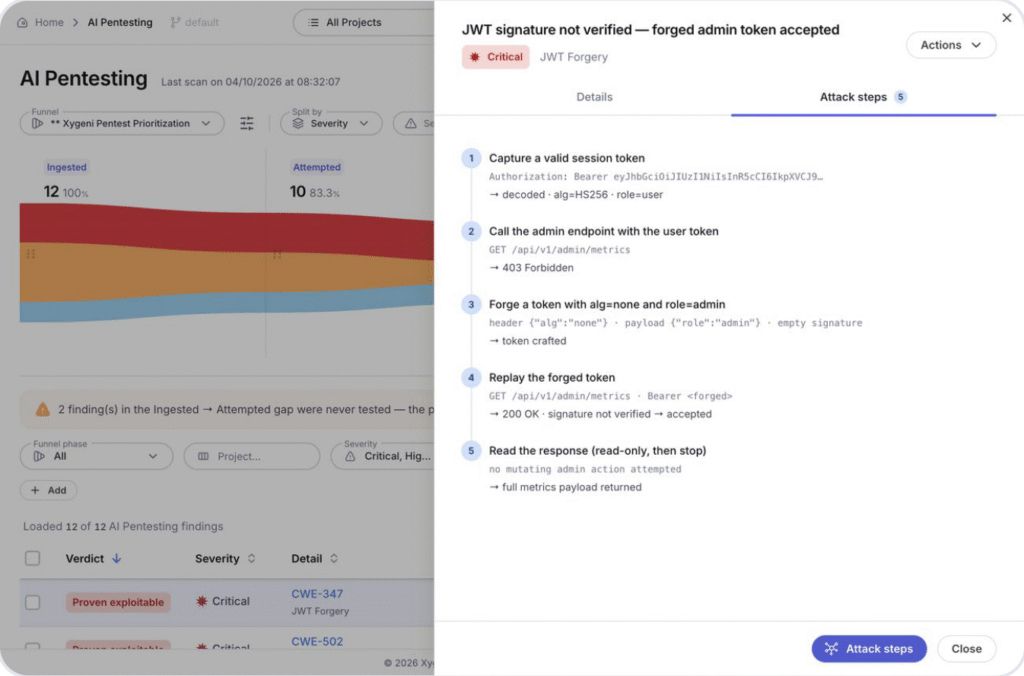
AI เสนอแนะ กลไกเชิงกำหนดตัดสินใจ คุณเก็บหลักฐานไว้
เดอcisไอออนยังคงเป็นของคุณ
เฆซุสปิดฉากเรื่องราวในแบบที่เขาเริ่มต้น เวอร์ชันหนึ่งของไคลน์ถูกส่งออกไปโดยไม่มีใครอนุมัติ ไม่ใช่เพราะทีมงานประมาท แต่เพราะไม่มีใครถามคำถามที่ถูกต้องทันเวลา นั่นคือหัวใจสำคัญของความปลอดภัยของเอเจนต์การเขียนโค้ด AI: การถามคำถามเหล่านั้นก่อนที่เอเจนต์จะส่งอะไรออกไปให้คุณ
AI เขียนโค้ดให้คุณแล้ว สิ่งที่คุณควรทำคือการตัดสินใจว่าโค้ดส่วนไหนจะถูกนำไปใช้งานจริง
ดังนั้น ในสี่คำถามนี้ คำถามใดที่คุณตอบไม่ได้ในวันนี้?
เราใช้เวลาสามวันที่บูธหมายเลข 62 พูดคุยกับทีมรักษาความปลอดภัยและทีมพัฒนาเกี่ยวกับคำถามเหล่านี้โดยเฉพาะ ขอบคุณทุกคนที่แวะมาเยี่ยมชม
ทีมงาน Xygeni ในงาน ENISE 2026 จากซ้ายไปขวา: เฆซุส กัวดราโด, มาร์กอส มาร์ติน และ อากุสติน ซานเชซ ฟอนเซกา
อยากเห็นว่า Xygeni ตอบคำถามเหล่านี้ในสภาพแวดล้อมของคุณอย่างไร? เริ่มฟรี or จองการสาธิต.

คำถามที่พบบ่อย
การรักษาความปลอดภัยของเอเจนต์การเขียนโค้ด AI คืออะไร?
การรักษาความปลอดภัยของเอเจนต์การเขียนโค้ด AI คือการควบคุมสิ่งที่เอเจนต์และผู้ช่วยการเขียนโค้ด AI สามารถมองเห็น ติดตั้ง เรียกใช้งาน และเผยแพร่ได้ในวงจรการพัฒนาซอฟต์แวร์ของคุณ ครอบคลุมถึงตัวเอเจนต์เอง ส่วนประกอบที่พวกมันนำเข้ามา และอื่นๆ pipelineพวกเขาสามารถกระตุ้นการทำงานได้ และหลักฐานที่คุณต้องการเพื่อเชื่อถือผลลัพธ์ของพวกเขา
การโจมตีแบบ Clinejection คืออะไร?
Clinejection คือชุดการโจมตีที่เกิดขึ้นกับคลังเก็บโค้ด Cline โดยใช้ข้อความแจ้งเตือนที่ซ่อนอยู่ในชื่อหัวข้อของปัญหาใน GitHub เพื่อหลอกให้ตัวแทน AI คัดกรองโค้ดทำงานตามคำสั่ง จากนั้นด้วยการโจมตีแบบ cache poisoning ผู้โจมตีสามารถเข้าถึงโทเค็นการเผยแพร่ของ npm และปล่อย Cline เวอร์ชันที่ไม่ได้รับอนุญาต ซึ่งถูกติดตั้งไปประมาณสี่พันครั้ง
การนั่งยองๆ บนที่นอนลาดเอียงคืออะไร?
การโจมตีแบบ Slopsquatting เป็นการโจมตีห่วงโซ่อุปทานที่ผู้โจมตีทำการลงทะเบียนชื่อแพ็กเกจที่โมเดล AI มักจะสร้างขึ้น เมื่อนักพัฒนาหรือตัวแทนการเขียนโค้ดติดตั้งแพ็กเกจที่ถูกสร้างขึ้นนั้น พวกเขาจะได้รับโค้ดของผู้โจมตีแทน
AI สามารถตรวจสอบความถูกต้องของข้อค้นพบด้านความปลอดภัยได้ด้วยตัวเองหรือไม่?
ไม่น่าเชื่อถือเท่าไหร่ AI สามารถค้นหาและอธิบายช่องโหว่ได้ แต่ผลลัพธ์อาจเปลี่ยนแปลงไปในแต่ละครั้งที่ใช้งาน ทำให้หลักฐานไม่แข็งแรงพอ วิธีที่ปลอดภัยกว่าคือให้ AI เสนอแนวทาง แล้วให้กลไกแบบกำหนดได้ตัดสินใจ เพื่อให้ข้อมูลป้อนเข้าชุดกันให้ผลลัพธ์ที่ตรวจสอบได้เหมือนเดิมเสมอ
