






ความปลอดภัยของ AI (เรียกอีกอย่างว่า ความปลอดภัยทางไซเบอร์ของ AI(หมายถึงการรักษาความปลอดภัยทั้งเครื่องมือ AI ที่ใช้ในการพัฒนาซอฟต์แวร์ รวมถึงโค้ดและโครงสร้างพื้นฐานที่สร้างขึ้น) เนื่องจาก AI เข้ามามีบทบาทในทุกขั้นตอนของการพัฒนาซอฟต์แวร์มากขึ้น SDLCตั้งแต่การสร้างโค้ดไปจนถึงการใช้งานจริง มันก่อให้เกิดความเสี่ยงรูปแบบใหม่: โมเดล, เอเจนต์, เซิร์ฟเวอร์ MCP และผู้ช่วยเขียนโค้ด AI ซึ่งตัวมันเองก็สามารถถูกเอาเปรียบ ถูกตั้งค่าผิดพลาด หรือถูกนำไปใช้เป็นอาวุธได้
การรักษาความปลอดภัยให้กับสิ่งเหล่านั้นจำเป็นต้องใช้ ความชัดเจน, คะแนนความเสี่ยงและ การบังคับใช้ ตลอดวงจรการพัฒนาเอเจนต์ทั้งหมด ไม่ใช่แค่โค้ดที่ทีมของคุณเขียน แต่รวมถึง AI ที่เขียนโค้ดนั้น เครื่องมือที่เชื่อมต่อ และอื่นๆ pipelineมันไหลผ่านไป
งาน OWASP Global AppSec EU 2026 จัดขึ้นระหว่างวันที่ 22-26 มิถุนายน ณ กรุงเวียนนา ประเทศออสเตรีย และสำหรับทีมรักษาความปลอดภัยที่กำลังปรับตัวเข้าสู่การพัฒนาแอปพลิเคชันที่ใช้ AI เป็นหลัก งานนี้ถือเป็นการประชุมที่สำคัญที่สุดแห่งปี Xygeni จะอยู่ที่บูธ G-08 ตลอดทั้งสัปดาห์ พร้อมการสาธิตสด ผู้เชี่ยวชาญด้านผลิตภัณฑ์ และการสาธิต Xygeni AI Inventory ครั้งแรกต่อสาธารณะ
เหตุใดความปลอดภัยของ AI จึงเป็นความท้าทายที่สำคัญที่สุดในปี 2026
ปัญญาประดิษฐ์ (AI) ไม่ได้เป็นเพียงเครื่องมือเพิ่มประสิทธิภาพสำหรับทีมพัฒนาอีกต่อไปแล้ว มันได้กลายเป็นส่วนหนึ่งของช่องโหว่ในการโจมตี ภายในเวลาไม่ถึงหนึ่งปี ห่วงโซ่อุปทานซอฟต์แวร์ได้เผชิญกับภัยคุกคามรูปแบบใหม่ เวิร์ม npm ที่แพร่กระจายตัวเองได้เปลี่ยนนักพัฒนาให้กลายเป็นเครื่องมือในการส่งมอบ ผู้ก่อการร้ายจากรัฐบาลต่างชาติซ่อนมัลแวร์ไว้ในแพ็กเกจที่ถูกดาวน์โหลดถึง 100 ล้านครั้งต่อสัปดาห์ LLM ถูกนำมาใช้เป็นอาวุธเพื่อฝังมัลแวร์ไว้ในเอเจนต์อัตโนมัติ สิ่งเหล่านี้ไม่ใช่กรณีพิเศษ แต่เป็นมาตรฐานใหม่แล้ว
ตัวเลขสะท้อนให้เห็นถึงการเปลี่ยนแปลง: การขโมยข้อมูลประจำตัวเพิ่มสูงขึ้น 160% ใน 2025โดยมี Recorded Future เป็นผู้รายงาน ข้อมูลประจำตัวที่ถูกขโมยในไตรมาสที่ 4 ปี 2025 มีจำนวนเพิ่มขึ้น 90% เมื่อเทียบกับไตรมาสที่ 1 ปี 2025 โดยลำพังแล้ว AI กำลังเร่งการโจมตีและขยายพื้นที่การโจมตี ช่องโหว่ของสะพาน MCP เพียงจุดเดียว (CVE-2025-6514(คลิปดังกล่าว) ถูกดาวน์โหลดไป 437,000 ครั้งก่อนที่จะถูกจับได้ ในวันนี้ 5.5% ของเซิร์ฟเวอร์ MCP สาธารณะ มีช่องโหว่ด้านการโจมตีด้วยเครื่องมือ และ 43% มีช่องโหว่ด้านการแทรกคำสั่ง
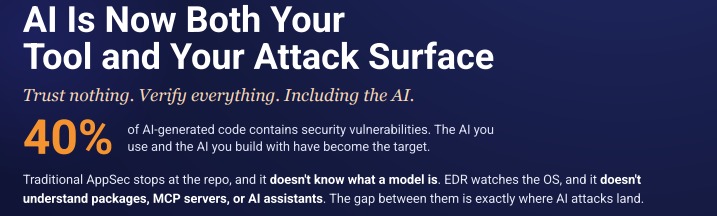
ปัญหาหลักคือช่องว่างทางสถาปัตยกรรม ระบบรักษาความปลอดภัยแอปพลิเคชันแบบดั้งเดิมจะหยุดอยู่ที่ที่เก็บซอฟต์แวร์และไม่รู้จักโมเดล ในขณะที่ EDR ตรวจสอบระบบปฏิบัติการและไม่เข้าใจแพ็กเกจ เซิร์ฟเวอร์ MCP หรือผู้ช่วย AI
การลดช่องว่างนั้นจำเป็นต้องใช้แพลตฟอร์มที่แตกต่างออกไป
Xygeni AI Security ทำอะไรบ้าง
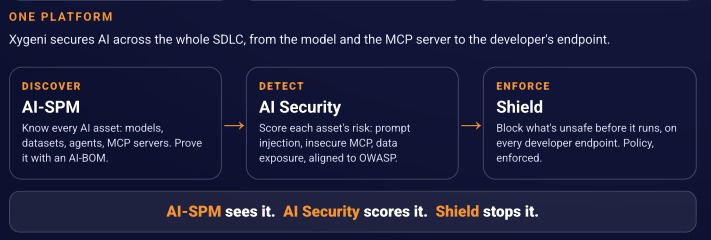
Xygeni AI Security สร้างขึ้นบนหลักการเพียงข้อเดียว: อย่าไว้ใจสิ่งใด ตรวจสอบทุกอย่าง รวมถึงปัญญาประดิษฐ์ (AI) ด้วย. ระบบนี้ช่วยรักษาความปลอดภัยทั้ง AI ที่คุณใช้งานและ AI ที่คุณพัฒนาร่วมกับระบบอื่นๆ ตลอดทั้งระบบเอเจนต์ SDLCโครงสร้างสถาปัตยกรรมประกอบด้วยสามชั้น ได้แก่ การค้นหา การตรวจจับ และการบังคับใช้
ค้นพบ - AI-SPM: รู้จักสินทรัพย์ AI ทุกชิ้น
คุณไม่สามารถรักษาความปลอดภัยในสิ่งที่คุณมองไม่เห็นได้ Xygeni AI-SPM ช่วยให้ทีมงานสามารถเข้าถึงข้อมูลแบบเรียลไทม์ของทุกโมเดล ชุดข้อมูล เอเจนต์ เซิร์ฟเวอร์ MCP และเครื่องมือเขียนโค้ด AI ในองค์กร โดยจะแสดงความสัมพันธ์ระหว่างสิ่งเหล่านั้น เปิดเผยความเสี่ยงที่เชื่อมโยงกัน และส่งออก AI-BOM ที่พร้อมสำหรับการตรวจสอบ ซึ่งเป็นรายการวัสดุของ AI ที่กำลังจะกลายเป็นสิ่งทดแทนที่สำคัญอย่างรวดเร็ว SBOM.
ใช้เพื่อการ CISOs นี่คือแหล่งข้อมูลที่เชื่อถือได้แหล่งหนึ่งสำหรับการตรวจสอบ AI ทุกครั้ง โดยเชื่อมโยงกับกฎหมาย AI ของสหภาพยุโรป, NIST AI RMF และ ISO/IEC 42001
ตรวจจับ - การประเมินความเสี่ยงของ AI: จากผลการค้นพบนับพัน สู่ผลลัพธ์ที่สำคัญเพียงไม่กี่อย่าง
Xygeni AI Security ผสานการวิเคราะห์เชิงกำหนดเข้ากับการทำความเข้าใจความหมายตาม LLM เพื่อตรวจจับสิ่งที่วิธีการแบบดั้งเดิมไม่สามารถทำได้ SAST และ SCA พลาด. ตรวจจับการแทรกข้อความแจ้งเตือนและการรั่วไหลของข้อความแจ้งเตือนระบบ การกำหนดค่า MCP ที่ไม่ปลอดภัย การเปิดเผยข้อมูลที่ละเอียดอ่อนในไฟล์ AI จุดอ่อนของเวกเตอร์และการฝังข้อมูล คำสั่งที่เป็นอันตรายในเอกสารและไฟล์กฎ การพึ่งพา AI ที่ผิดกฎหมาย ข้อมูลประจำตัว LLM ที่เขียนไว้ในโค้ด และเอเจนต์ที่ทำงานเกินขีดจำกัดที่กำหนดค่าไว้
ที่สำคัญคือ มันจัดลำดับความสำคัญตามเส้นทางการโจมตีของ AI ที่เกิดขึ้นจริง ไม่ใช่คะแนนความรุนแรงตามเกณฑ์ OWASP เครื่องมือรักษาความปลอดภัย AI ส่วนใหญ่จะส่งข้อมูลการค้นพบหลายพันรายการให้ทีมงานและเรียกมันว่าการมองเห็นภาพรวม แต่ Xygeni จะกรองข้อมูลการค้นพบทั้งหมดลงมาตามความสามารถในการเข้าถึง ความสามารถในการใช้ประโยชน์ และผลกระทบต่อธุรกิจ ดังนั้นแทนที่จะมีรายการสิ่งที่ต้องแก้ไข ทีมงานจะได้รับรายการที่สั้นและแม่นยำเกี่ยวกับสิ่งที่ต้องแก้ไขในวันนี้
AI ของระบบนี้ยังสามารถนำไปใช้กับผลการค้นหาจากระบบที่มีอยู่ของคุณได้อีกด้วย SAST, SCAและเครื่องมือสแกนเนอร์ เพื่อให้ทีมต่างๆ สามารถต่อยอดจากระบบที่มีอยู่เดิม แทนที่จะเปลี่ยนระบบเดิมทั้งหมด
บังคับใช้ – Shield: Zero Trust ที่ฝั่ง Developer
เครื่องของนักพัฒนาซอฟต์แวร์คือที่ที่แพ็กเกจที่เป็นอันตรายเริ่มทำงานเป็นครั้งแรก ในช่วงเวลาที่คำสั่ง `npm install` ทำงาน ซึ่งเป็นเวลานานก่อนที่สิ่งใดๆ จะไปถึงขั้นตอนการสร้างโปรแกรม pipelineไซเกนี Shield นำ Dependency Firewall มาไว้ที่ปลายทาง
โปรแกรมจะประเมินทุกแพ็กเกจขณะที่ดาวน์โหลด และบล็อกการติดตั้งที่ไม่ปลอดภัยหรือเป็นอันตรายก่อนที่สคริปต์หลังการติดตั้งจะทำงาน ขับเคลื่อนโดย MEW (ระบบเตือนภัยมัลแวร์ล่วงหน้า), Shield ระบบนี้ตรวจจับแพ็กเกจที่เป็นอันตรายโดยใช้การตัดสินของ AI ซึ่งทำงานได้ก่อนที่จะมีลายเซ็น นอกจากนี้ยังบังคับใช้รายการอนุญาต MCP บล็อกทักษะ AI และไฟล์กฎที่ไม่น่าเชื่อถือ ป้องกันไม่ให้โมเดลและเอเจนต์ AI ที่ไม่ได้รับอนุญาตทำงาน และสามารถแยกปลายทางที่ถูกบุกรุกโดยอัตโนมัติเมื่อมีการแจ้งเตือนที่สำคัญ เพื่อจำกัดเหตุการณ์ก่อนที่จะแพร่กระจายไปทั่วทั้งองค์กร
สิ่งที่จะได้พบที่บูธ G-08 ในสัปดาห์นี้
- เปิดตัวครั้งแรกที่เวียนนา: การสาธิตสดระบบจัดการสินค้าคงคลังด้วย AI ของ Xygeni ดูแผนที่แสดงจุดอ่อนด้านความปลอดภัยของ AI ของคุณแบบเรียลไทม์ ครอบคลุมทุกโมเดล เอเจนต์ เซิร์ฟเวอร์ MCP และเครื่องมือเขียนโค้ด AI ที่องค์กรของคุณใช้งาน พร้อมคะแนนความเสี่ยงและกราฟแสดงความสัมพันธ์
- การสาธิตการใช้งาน Live Dependency Firewall นาฬิกา Shield ประเมินและบล็อกแพ็กเกจที่เป็นอันตราย ณ ปลายทาง ก่อนที่จะติดตั้ง และก่อนที่จะมีลายเซ็นต์
- คำแนะนำการใช้งานแพลตฟอร์มอย่างละเอียด ดูว่า Xygeni ตรวจจับ จัดลำดับความสำคัญ และแก้ไขช่องโหว่ มัลแวร์ ข้อมูลลับ และความเสี่ยงในห่วงโซ่อุปทานในระบบที่ใช้ AI ได้อย่างไร SDLCจาก IDE สู่การใช้งานจริง
- พูดคุยกับทีมงาน ผู้เชี่ยวชาญด้าน AppSec และ DevSecOps ของ Xygeni จะประจำอยู่ที่บูธตลอดทั้งสัปดาห์เพื่อพูดคุยเกี่ยวกับข้อมูลที่สร้างขึ้นโดย AI code security, CI/CD การป้องกัน, การกำกับดูแล MCP, ความเสี่ยงในห่วงโซ่อุปทานซอฟต์แวร์ และสถาปัตยกรรม AppSec สมัยใหม่ อเล็กซานเด, Agustin, มาร์กอสและ พระเยซู ฉันจะไปรอพบคุณที่นั่น!
ความปลอดภัยทางไซเบอร์ของ AI ในยุคแห่งเอเจนต์: คำถามที่ควรค่าแก่การถามในเวียนนา
การประชุม OWASP Global AppSec EU 2026 มาถึงในช่วงเวลาสำคัญของการรักษาความปลอดภัยทางไซเบอร์ของ AI กรอบการทำงาน OWASP Top 10 สำหรับแอปพลิเคชัน LLM, OWASP Top 10 สำหรับแอปพลิเคชัน Agentic (2026) และ OWASP MCP Top 10 ล้วนใช้งานได้จริงแล้ว และองค์กรส่วนใหญ่ยังไม่ได้ประเมินความเสี่ยงของตนเองเทียบกับกรอบการทำงานใดๆ เหล่านั้น
คำถามที่ผู้นำด้านความปลอดภัยควรตั้งคำถามในสัปดาห์นี้:
- AI อยู่ที่ไหนในตัวคุณ SDLC? องค์กรส่วนใหญ่ไม่สามารถตอบคำถามนี้ได้อย่างมั่นใจ เซิร์ฟเวอร์ MCP ที่ไม่ได้รับอนุญาต โมเดลที่ไม่ได้รับการอนุมัติ และเอเจนต์ AI ที่ไม่ได้รับการติดตาม คือไอทีเงาแบบใหม่ และพวกมันกำลังทำงานอยู่ในองค์กรของคุณแล้ว pipelines.
- จะเกิดอะไรขึ้นเมื่อโค้ดที่สร้างโดย AI มีช่องโหว่? 40% ของโค้ดที่สร้างโดย AI มีช่องโหว่ด้านความปลอดภัย หากไม่มี SAST ที่เข้าใจรูปแบบที่สร้างโดย AI และระดับ IDE guardrailsช่องโหว่เหล่านั้นจึงเข้าถึงระบบการผลิตได้เร็วกว่าที่เคยเป็นมา
- ระบบรักษาความปลอดภัยแอปพลิเคชันของคุณรองรับ MCP หรือไม่? เซิร์ฟเวอร์ MCP กลายเป็นช่องทางหลักสำหรับการโจมตีแบบ Tool-Poisoning และ Command-Injection หากเครื่องมือรักษาความปลอดภัยของคุณไม่มีเลเยอร์สำหรับตรวจสอบและบังคับใช้ MCP คุณก็จะมีจุดบอดที่ผู้โจมตีใช้ประโยชน์อยู่แล้ว
- คุณสามารถสร้าง AI-BOM ให้กับผู้ตรวจสอบบัญชีได้ในวันนี้หรือไม่? หน่วยงานกำกับดูแลและ enterprise ผู้ซื้อเริ่มเรียกร้องสิ่งนี้มากขึ้นแล้ว องค์กรที่สามารถตอบว่า "ใช่" จะได้เปรียบอย่างมากในด้านการปฏิบัติตามกฎระเบียบและความน่าเชื่อถือ
เยี่ยมชม Xygeni ได้ที่งาน OWASP Global AppSec EU 2026
บูธ G-08 · 22–26 มิถุนายน · เวียนนา ประเทศออสเตรีย
แวะมาชมการสาธิตสด พูดคุยกับทีมงาน รับของที่ระลึกสุดพิเศษ หรือพักผ่อนจากช่วงการอบรม หากต้องการรับประกันเวลาในการพูดคุยกับผู้เชี่ยวชาญ กรุณาจองเวลาสาธิตในบูธล่วงหน้าได้ที่นี่ ไซเกนี.
Xygeni คือแพลตฟอร์มที่ค้นหา จัดลำดับความสำคัญ และบังคับใช้มาตรการรักษาความปลอดภัย AI ตลอดห่วงโซ่อุปทานซอฟต์แวร์ ตั้งแต่การตรวจสอบสินค้าคงคลัง AI และการให้คะแนนความเสี่ยง ไปจนถึงการบังคับใช้นโยบายที่ฝั่งนักพัฒนา แพลตฟอร์มเดียว โมเดลความเสี่ยงเดียว ระบบควบคุมเดียว
AI-SPM ตรวจพบ AI Security ให้คะแนน Shield หยุดมัน

คำถามที่พบบ่อย
การรักษาความปลอดภัยของ AI ในการพัฒนาซอฟต์แวร์คืออะไร?
การรักษาความปลอดภัยของ AI ในการพัฒนาซอฟต์แวร์ หมายถึงการรักษาความปลอดภัยทั้งเครื่องมือ AI ที่ทีมของคุณใช้ (โมเดล เอเจนต์ เซิร์ฟเวอร์ MCP ผู้ช่วยเขียนโค้ด AI) และโค้ดที่เครื่องมือเหล่านั้นสร้างขึ้น ครอบคลุมถึงการค้นหาทรัพย์สิน AI การประเมินความเสี่ยงตามกรอบงาน OWASP และการบังคับใช้นโยบายที่ฝั่งนักพัฒนา
AI-BOM คืออะไร?
รายการวัสดุสำหรับปัญญาประดิษฐ์ (AI Bill of Materials หรือ AI-BOM) คือรายการสินทรัพย์ AI ทุกชิ้นในองค์กรที่เครื่องสามารถอ่านได้ SDLC (โมเดล ชุดข้อมูล เอเจนต์ เซิร์ฟเวอร์ MCP และเครื่องมือเขียนโค้ด AI) พร้อมความสัมพันธ์ คะแนนความเสี่ยง และการแมปตามกฎระเบียบ กำลังกลายเป็นสิ่งที่เทียบเท่ากับ... ในยุค AI อย่างรวดเร็ว SBOM.
MCP Security คืออะไร?
MCP (โปรโตคอลบริบทแบบจำลอง) ความปลอดภัยหมายถึงการรักษาความปลอดภัยของการเชื่อมต่อระหว่างผู้ช่วย AI กับเครื่องมือภายนอก API และแหล่งข้อมูลต่างๆ เซิร์ฟเวอร์ MCP กลายเป็นช่องทางโจมตีหลักในช่วงปี 2025–2026 โดยมีการบันทึกช่องโหว่การโจมตีด้วยเครื่องมือและการแทรกคำสั่งในเซิร์ฟเวอร์ MCP สาธารณะจำนวนมาก
Xygeni AI Security คืออะไร?
Xygeni AI Security คือแพลตฟอร์มที่ค้นหา ประเมิน และบังคับใช้ความปลอดภัยของ AI ตลอดห่วงโซ่อุปทานซอฟต์แวร์ โดยผสานรวม AI-SPM (AI Security Posture Management) สำหรับการสร้างรายการสินค้าคงคลังและ AI-BOM การให้คะแนนความเสี่ยงของ AI ที่สอดคล้องกับกรอบงาน OWASP LLM และ MCP Top 10 และ Shield เพื่อการบังคับใช้นโยบายความไว้วางใจเป็นศูนย์ที่ฝั่งนักพัฒนา
การนั่งยองๆ บนที่นอนลาดเอียงคืออะไร?
การนั่งยองๆ ในท่าต่ำๆ เป็นการโจมตีแบบหนึ่ง ตัวร้าย ลงทะเบียนชื่อแพ็กเกจที่ผู้ช่วยเขียนโค้ด AI มีแนวโน้มที่จะนึกภาพหรือแนะนำ โดยมุ่งเป้าไปที่นักพัฒนาที่ติดตั้งส่วนประกอบที่ AI แนะนำโดยไม่ตรวจสอบความถูกต้อง
