






Autofix ใน AppSec คือกระบวนการตรวจจับและแก้ไขช่องโหว่โดยอัตโนมัติในขั้นตอนการพัฒนาโดยไม่ต้องมีการแทรกแซงด้วยตนเอง สำหรับทีมพัฒนาซอฟต์แวร์สมัยใหม่ นั่นดูเหมือนจะเป็นขั้นตอนต่อไปที่ชัดเจน งานค้างเพิ่มขึ้นเรื่อยๆ รอบการปล่อยเวอร์ชันสั้นลง และมีองค์กรไม่กี่แห่งที่สามารถจัดสรรงบประมาณให้กับการพัฒนาซอฟต์แวร์ทุกอย่างได้ SAST การค้นพบ ปัญหาการพึ่งพา การรั่วไหลของข้อมูลลับ หรือ IaC การตั้งค่าที่ไม่ถูกต้องจะกลายเป็นกระบวนการแก้ไขด้วยตนเองทั้งหมด
อย่างไรก็ตาม มีข้อแม้ ทีมต่างๆ ต้องการที่จะ แก้ไขช่องโหว่ เร็วขึ้น แต่พวกเขาไม่ต้องการระบบอัตโนมัติที่ค่อยๆ ก่อให้เกิดข้อผิดพลาด ทำลายความสัมพันธ์ หรือสร้างความไม่เสถียร CI/CDความตึงเครียดดังกล่าวกลายเป็นหนึ่งในปัญหาหลักของการรักษาความปลอดภัยของแอปพลิเคชันในปัจจุบัน OWASP ปฏิบัติอย่างชัดเจน CI/CD ในฐานะที่เป็นโดเมนด้านความปลอดภัยที่มีหมวดหมู่ความเสี่ยงหลักของตนเอง ในขณะที่ กรอบการพัฒนาซอฟต์แวร์ที่ปลอดภัยของ NIST ทำให้เห็นชัดเจนว่าจำเป็นต้องบูรณาการแนวทางการพัฒนาที่ปลอดภัยเข้าไว้ด้วยกัน SDLC แทนที่จะยึดติดไว้ที่ปลาย
นั่นคือเหตุผล แก้ไขอัตโนมัติ การแก้ไขอัตโนมัติ (Autofix) ไม่ใช่แค่คุณสมบัติของผลิตภัณฑ์ แต่เป็นรูปแบบการทำงาน หากทำได้ไม่ดี จะสร้างความสับสน ความเสี่ยง และทำให้ระบบทำงานผิดพลาด แต่หากทำได้ดี จะช่วยลดช่องว่างระหว่างการตรวจจับและการแก้ไข ลดเวลาในการแก้ไข และช่วยให้ระบบรักษาความปลอดภัยสอดคล้องกับความเร็วของ DevOps ในคู่มือนี้ เราจะมาดูว่าการแก้ไขอัตโนมัติหมายถึงอะไรกันแน่ แอปเซฟรวมถึงจุดที่เกิดความล้มเหลว รูปแบบของการแก้ไขปัญหาอัตโนมัติที่ปลอดภัยควรเป็นอย่างไร และวิธีการนำไปใช้ในลักษณะที่นักพัฒนาจะไว้วางใจได้จริง
Autofix ใน AppSec คืออะไร?
ในระดับพื้นฐาน แก้ไขอัตโนมัติ หมายความว่าซอฟต์แวร์นั้นทำมากกว่าแค่ระบุปัญหาด้านความปลอดภัย มันยังเสนอ สร้าง หรือประยุกต์ใช้วิธีแก้ไข กล่าวอีกนัยหนึ่ง เครื่องมือนี้เปลี่ยนจาก “นี่คือปัญหา” ไปเป็น “นี่คือวิธีแก้ไข”
ฟังดูเหมือนง่าย แต่ในทางปฏิบัติแล้วมันครอบคลุมขั้นตอนการทำงานที่แตกต่างกันหลายแบบ
In SASTโดยทั่วไปแล้ว การแก้ไขอัตโนมัติ (autofix) หมายถึงการสร้างการเปลี่ยนแปลงในระดับโค้ดเพื่อแก้ไขช่องโหว่ต่างๆ เช่น การโจมตีด้วย SQL injection, การโจมตีแบบ Cross-site scripting, รูปแบบการดีซีเรียไลเซชันที่ไม่ปลอดภัย, การตรวจสอบความถูกต้องของข้อมูลขาเข้าที่ไม่แข็งแรง หรือตรรกะการตรวจสอบสิทธิ์ที่ไม่ปลอดภัย SCAโดยทั่วไปแล้ว หมายถึงการแนะนำหรือดำเนินการอัปเกรดส่วนประกอบที่จำเป็น การกำหนดเวอร์ชันที่ปลอดภัยกว่า หรือการสร้าง pull requests ที่ย้ายแพ็กเกจไปยังเวอร์ชันที่แก้ไขแล้ว ใน ความลับด้านความปลอดภัยการแก้ไขอัตโนมัติอาจหมายถึงการเพิกถอนและการหมุนเวียนข้อมูลประจำตัว ไม่ใช่แค่การทำเครื่องหมายไว้เท่านั้น IaCนั่นอาจหมายถึงการเขียนรูปแบบการกำหนดค่า Terraform, Kubernetes หรือระบบคลาวด์ที่ไม่ปลอดภัยใหม่ ให้เป็นค่าเริ่มต้นที่ปลอดภัยยิ่งขึ้น
ข้อแตกต่างที่สำคัญคือ: การแก้ไขอัตโนมัติไม่เหมือนกับการให้คำแนะนำ เครื่องมือรักษาความปลอดภัยหลายตัวสามารถแนะนำวิธีแก้ไขทั่วไปได้ แต่มีน้อยตัวที่สามารถสร้างการเปลี่ยนแปลงที่พร้อมใช้งานสำหรับนักพัฒนา และมีน้อยตัวยิ่งกว่าที่สามารถนำวิธีแก้ไขนั้นไปใช้ในขั้นตอนการส่งมอบจริง ตรวจสอบความถูกต้อง และนำเสนอต่อนักพัฒนาในรูปแบบการเปลี่ยนแปลงที่ตรวจสอบได้ในระบบควบคุมเวอร์ชัน
ความแตกต่างนั้นสำคัญ เพราะทีมวิศวกรรมสมัยใหม่ไม่ได้ทำงานด้วยไฟล์ PDF และตั๋วงาน พวกเขาทำงานในรูปแบบอื่น pull requestsนโยบาย การตรวจสอบ และ pipelines.
เหตุใดวิธีการฟื้นฟูแบบดั้งเดิมจึงไม่สามารถขยายขนาดได้
เหตุผลสนับสนุนการใช้ระบบแก้ไขข้อผิดพลาดอัตโนมัติเริ่มต้นจากความเป็นจริงที่เจ็บปวด: กระบวนการแก้ไขแบบดั้งเดิมไม่สามารถรองรับการพัฒนาซอฟต์แวร์ในยุคปัจจุบันได้
องค์กรส่วนใหญ่มีระบบสแกนที่เพียงพออยู่แล้ว แต่ขาดความละเอียดในการวิเคราะห์ การวิเคราะห์แบบคงที่ การสแกนความสัมพันธ์ การตรวจจับข้อมูลลับ และการตรวจสอบโครงสร้างพื้นฐาน ทำให้เกิดการค้นพบอย่างต่อเนื่อง ในขณะเดียวกัน ทีมวิศวกรรมก็อยู่ภายใต้แรงกดดันในการส่งมอบฟีเจอร์ รักษาเวลาในการส่งมอบให้สั้น และหลีกเลี่ยงการทำให้ระบบการผลิตไม่เสถียร
ผลที่ตามมาคือช่องว่างระหว่างการค้นพบและการลงมือปฏิบัติ
ประการแรก คือปริมาณการแจ้งเตือนที่มากเกินไป ยิ่งโปรแกรมรักษาความปลอดภัยแอปพลิเคชัน (AppSec) มีความสมบูรณ์มากขึ้นเท่าไร ก็ยิ่งมีแนวโน้มที่จะพบปัญหามากขึ้นเท่านั้น ซึ่งไม่ได้หมายความว่าจะช่วยปรับปรุงความปลอดภัยเสมอไป ในหลายๆ สภาพแวดล้อม มันกลับทำให้เกิดงานค้างสะสมมากขึ้นเท่านั้น เอกสารผลิตภัณฑ์ของ Xygeni ระบุว่านี่เป็นปัญหาเรื่องเสียงรบกวนและการจัดลำดับความสำคัญ และกรอบความคิดนี้สอดคล้องกับความเป็นจริงในอุตสาหกรรมโดยทั่วไป นั่นคือ การจัดลำดับความสำคัญ ไม่ใช่แค่การตรวจจับเพียงอย่างเดียว คือสิ่งที่หลายๆ โปรแกรมประสบปัญหา
ประการที่สอง การแก้ไขปัญหาด้วยตนเองนั้นช้าโดยเจตนา นักพัฒนาต้องอ่านปัญหา ตีความผลลัพธ์จากเครื่องสแกน จำลองปัญหาหากจำเป็น ออกแบบวิธีแก้ไข ดำเนินการแก้ไข รันการทดสอบ และเปิดเคสใหม่ pull requestและรอการตรวจสอบ นั่นอาจยอมรับได้สำหรับปัญหาสำคัญเพียงปัญหาเดียว แต่ไม่สามารถยอมรับได้สำหรับข้อบกพร่องระดับปานกลางหลายร้อยรายการ การอัปเกรดการพึ่งพาที่เกิดขึ้นซ้ำ ๆ หรือการรั่วไหลของข้อมูลลับซ้ำ ๆ ในหลายๆ ที่เก็บข้อมูล
ประการที่สาม ความปลอดภัยและวิศวกรรมมักมุ่งเน้นผลลัพธ์ที่แตกต่างกัน ความปลอดภัยต้องการลดความเสี่ยง ในขณะที่วิศวกรรมต้องการให้การเปลี่ยนแปลงเกิดขึ้นอย่างปลอดภัยและคาดการณ์ได้ ความแตกต่างนี้สามารถจัดการได้เมื่อจำนวนปัญหาที่พบมีน้อย แต่จะกลายเป็นปัญหาใหญ่เมื่อทีมต้องเผชิญกับปัญหามากมาย และไม่มีกลไกใดที่จะเปลี่ยนปัญหาที่ได้รับการตรวจสอบแล้วให้กลายเป็นวิธีแก้ไขที่ปลอดภัยและราบรื่น
นี่คือจุดที่ระบบอัตโนมัติเริ่มดูจำเป็น แต่ความจำเป็นเพียงอย่างเดียวไม่ได้ทำให้ระบบอัตโนมัติปลอดภัยเสมอไป
ปัญหาของการแก้ไขอัตโนมัติแบบง่ายๆ
ไม่ใช่ว่าระบบแก้ไขข้อผิดพลาดอัตโนมัติทุกระบบจะเป็นระบบแก้ไขข้อผิดพลาดอัตโนมัติที่ดีเสมอไป อันที่จริง ข้อโต้แย้งมากมายที่นักพัฒนาซอฟต์แวร์มีต่อระบบอัตโนมัติด้านความปลอดภัยนั้น ไม่ใช่ข้อโต้แย้งต่อระบบอัตโนมัติโดยทั่วไป แต่เป็นข้อโต้แย้งต่อระบบอัตโนมัติที่ไม่ดีต่างหาก
โดยทั่วไปแล้ว ระบบแก้ไขข้อผิดพลาดอัตโนมัติแบบพื้นฐานมักมีปัญหาอย่างใดอย่างหนึ่งในสี่ประการดังต่อไปนี้
ประการแรกคือ มันมองทุกปัญหาว่าแก้ไขได้เท่าเทียมกัน สแกนเนอร์ตรวจพบช่องโหว่ในส่วนประกอบและเสนอเวอร์ชันที่แก้ไขแล้วรุ่นถัดไปทันที เอ็นจิ้นเขียนโค้ดตรวจพบรูปแบบที่ไม่ปลอดภัยและแทนที่ด้วยเวอร์ชันสำเร็จรูป วิธีนี้อาจใช้ได้ผลในบางกรณีที่ตรงไปตรงมา แต่จะล้มเหลวอย่างรวดเร็วในระบบจริงที่ซึ่งโค้ดเบส สถาปัตยกรรม รันไทม์ และกราฟความสัมพันธ์ของส่วนประกอบต่าง ๆ ล้วนมีความสำคัญ
ประการที่สองคือ มันละเลยบริบทการทำงาน การแก้ไขที่ดูเหมือนถูกต้องเมื่อพิจารณาแยกต่างหาก อาจไม่เกี่ยวข้อง ไม่เพียงพอ หรือมีความเสี่ยงเมื่อนำไปใช้กับเส้นทางการทำงานของโค้ดจริง นี่เป็นเหตุผลหนึ่งที่สัญญาณบ่งชี้ช่องโหว่มีความสำคัญมาก EPSS ของ FIRST มีอยู่ก่อนแล้วcisเนื่องจากความรุนแรงเพียงอย่างเดียวไม่ใช่ตัวบ่งชี้ที่เชื่อถือได้ว่าช่องโหว่นั้นมีแนวโน้มที่จะถูกโจมตีในระยะเวลาอันใกล้นี้หรือไม่ EPSS ให้การประมาณความน่าจะเป็นรายวันของกิจกรรมการโจมตีสำหรับ CVE ซึ่งช่วยให้ทีมสามารถมุ่งเน้นกำลังการแก้ไขที่มีจำกัดไปยังสิ่งที่มีแนวโน้มที่จะถูกโจมตีได้มากกว่า
ประการที่สามคือ การแก้ไขอัตโนมัติแบบง่ายๆ นั้นละเลยความเสี่ยงจากการเปลี่ยนแปลง ซึ่งเป็นอันตรายอย่างยิ่งใน SCAการอัปเกรดไลบรารีอาจช่วยกำจัดช่องโหว่ด้านความปลอดภัย (CVE) ได้ แต่ยังคงอาจทำให้เกิดความไม่เข้ากันของ API เมธอดที่ถูกลบ คลาสที่เปลี่ยนชื่อ สัญญาที่เปลี่ยนแปลง หรือการเปลี่ยนแปลงพฤติกรรมขณะรันไทม์อย่างละเอียดอ่อนได้
ประการที่สี่คือ การใช้ระบบอัตโนมัติมากเกินไป เมื่อเครื่องมือเปิดโอกาสให้เกิดกระบวนการที่มีมูลค่าต่ำจำนวนมาก pull requestsซึ่งหลายข้อผิดพลาดนั้นไม่ผ่านการทดสอบหรือก่อให้เกิดปัญหาในการรวมโค้ด นักพัฒนาจึงเรียนรู้ที่จะเพิกเฉยต่อข้อผิดพลาดเหล่านั้น นี่ไม่ใช่การเร่งกระบวนการแก้ไข แต่เป็นการส่งสแปมเกี่ยวกับการแก้ไขต่างหาก
ดังนั้น คำถามที่ถูกต้องจึงไม่ใช่ว่าทีมควรใช้ระบบอัตโนมัติในการแก้ไขปัญหาหรือไม่ แต่คำถามที่ถูกต้องคือ ระบบอัตโนมัติแบบใดที่จะช่วยลดความเสี่ยงโดยไม่เพิ่มความยุ่งยากในการดำเนินงาน
การเปลี่ยนแปลงที่ส่งผลกระทบอย่างมาก คือปัญหาความไว้วางใจที่แท้จริง
เมื่อนักพัฒนาบอกว่าพวกเขาไม่ไว้ใจระบบแก้ไขอัตโนมัติ พวกเขามักหมายถึงสิ่งหนึ่งโดยเฉพาะ นั่นคือ พวกเขาไม่ไว้ใจว่าระบบจะไม่ทำให้บางอย่างเสียหาย
ปัญหาเรื่องความไว้วางใจนั้นเห็นได้ชัดเจนที่สุดในการแก้ไขปัญหาการพึ่งพาซึ่งกันและกัน
แพ็กเกจที่มีช่องโหว่อาจมีเวอร์ชันที่ได้รับการแก้ไขแล้ว แต่ไม่ได้หมายความว่าการอัปเกรดจะปลอดภัย เวอร์ชันที่แก้ไขแล้วอาจลบเมธอดที่แอปพลิเคชันของคุณใช้ อาจเปลี่ยนชื่อ API อาจทำให้ข้อตกลงประเภทข้อมูลเข้มงวดขึ้น อาจแก้ไขพฤติกรรมในลักษณะที่ผ่านการทดสอบหน่วย แต่ทำให้เกิดปัญหาในการใช้งานจริง ในหลายๆ ทีม ต้นทุนที่แท้จริงของการแก้ไขปัญหาไม่ได้อยู่ที่การติดตั้งแพทช์ แต่เป็นการตรวจสอบขอบเขตความเสียหายต่างหาก
ลองพิจารณาตัวอย่างง่ายๆ ในภาษา Java โค้ดเบสหนึ่งพึ่งพาไลบรารีตัวหนึ่ง ซึ่งมีเมธอดทั่วไปอยู่ในเวอร์ชัน 1.x แต่ถูกลบออกไปในเวอร์ชัน 2.x
					// Before upgrade
MyService service = new MyService();
service.foo();
หลังจากการอัพเกรด foo() ไม่มีอยู่แล้ว ช่องโหว่อาจหายไปแล้ว แต่โครงสร้างนั้นใช้งานไม่ได้อีกต่อไป
ด้วยเหตุนี้ การบอกว่า “แค่เพียงอัปเดตเป็นเวอร์ชันที่แก้ไขแล้ว” จึงไม่ใช่กลยุทธ์ทางวิศวกรรม แต่เป็นการเสี่ยงโชค
OWASP CI/CD คำแนะนำมีความเกี่ยวข้องในที่นี้เนื่องจากการจัดส่งสมัยใหม่ pipelineกลไกเร่งความเร็วและช่องโหว่ในการโจมตีเป็นทั้งกลไกด้านความปลอดภัย การควบคุมความปลอดภัยที่ก่อให้เกิดการเปลี่ยนแปลงที่ไม่เสถียรหรือควบคุมไม่ได้ pipeline พฤติกรรมแก้ปัญหาหนึ่งด้วยการสร้างปัญหาใหม่ขึ้นมาอีก CI/CD ระบบป้องกันจำเป็นต้องมีการควบคุมการไหล การตรวจสอบความถูกต้อง และการบังคับใช้นโยบาย ไม่ใช่แค่การเปลี่ยนแปลงอย่างรวดเร็วเพียงอย่างเดียว
ระบบแก้ไขอัตโนมัติที่ปลอดภัยต้องเคารพความเป็นจริงนั้น มันต้องเข้าใจไม่เพียงแต่ว่าช่องโหว่นั้นแก้ไขได้หรือไม่ แต่ยังต้องเข้าใจด้วยว่าการแก้ไขนั้นสามารถทำได้โดยไม่ทำให้วงจรชีวิตของซอฟต์แวร์ที่มันควรจะปกป้องนั้นเสียหายหรือไม่
Safe Autofix ควรมีลักษณะอย่างไร
Safe autofix ไม่ใช่ “การสร้างการเปลี่ยนแปลงโดยอัตโนมัติ” Safe autofix คือ การแก้ไขปัญหาอัตโนมัติแบบควบคุม.
นั่นหมายถึงห้าสิ่ง
ประการแรก การแก้ไขต้องคำนึงถึงบริบท คำแนะนำที่ปลอดภัยซึ่งละเลยโค้ดโดยรอบ ข้อกำหนดของเฟรมเวิร์ก การไหลของข้อมูล หรือพฤติกรรมการพึ่งพาอาศัยกันนั้นไม่เพียงพอ การแก้ไขต้องเหมาะสมกับแอปพลิเคชัน ไม่ใช่แค่เหมาะสมกับประเภทของช่องโหว่เท่านั้น
ประการที่สอง การแก้ไขต้องคำนึงถึงความเสี่ยง นี่คือจุดที่การวิเคราะห์ความเสี่ยงในการแก้ไขมีความสำคัญ ระบบแก้ไขอัตโนมัติที่ดีควรสามารถตอบคำถามทางวิศวกรรมพื้นฐานก่อนที่จะเสนอการเปลี่ยนแปลงได้ นั่นคือ โอกาสที่การแก้ไขนี้จะก่อให้เกิดปัญหานั้นมีมากน้อยเพียงใด การเปลี่ยนแปลงครั้งสำคัญ?
ประการที่สาม การแก้ไขต้องได้รับการจัดลำดับความสำคัญ โปรแกรมแก้ไขอัตโนมัติที่ดีที่สุดจะไม่พยายามแก้ไขทุกอย่างพร้อมกัน แต่จะปรับการแก้ไขให้สอดคล้องกับโอกาสในการถูกโจมตี การเข้าถึงได้ และผลกระทบต่อการดำเนินงาน ซึ่งสอดคล้องกับวิวัฒนาการของโปรแกรมรักษาความปลอดภัยแอปพลิเคชัน (AppSec) ที่มีประสิทธิภาพสูงโดยทั่วไป CISแคตตาล็อกช่องโหว่ที่ถูกใช้ประโยชน์ที่ทราบแล้วของ A มีอยู่ก่อนแล้วcisเพื่อช่วยให้องค์กรต่างๆ ผนวกหลักฐานการเอารัดเอาเปรียบเข้ากับแผนการแก้ไขปัญหาcisไอออน ไม่ใช่แค่การให้คะแนนความรุนแรง
ประการที่สี่ การแก้ไขอัตโนมัติจะต้องทำงานภายในเวิร์กโฟลว์การส่งมอบจริง หากกลไกการแก้ไขไม่สามารถทำงานได้ pull requestsการตรวจสอบ นโยบาย และการทดสอบแบบเดิม ๆ นั้นไม่สอดคล้องกับวิธีการที่ทีมพัฒนาซอฟต์แวร์สมัยใหม่ส่งมอบซอฟต์แวร์
ประการที่ห้า นักพัฒนาต้องยังคงควบคุมได้ การเปลี่ยนแปลงที่ได้รับการอนุมัติจากนักพัฒนาไม่ใช่จุดอ่อนของการแก้ไขอัตโนมัติ แต่เป็นกลไกที่ทำให้ระบบอัตโนมัติมีความน่าเชื่อถือในสภาพแวดล้อมทางวิศวกรรมการผลิต
กล่าวอีกนัยหนึ่ง การแก้ไขปัญหาอย่างปลอดภัยต้องอาศัยการควบคุม ไม่ใช่แค่ระบบอัตโนมัติ
การแก้ไขอัตโนมัติแบบง่าย กับ การแก้ไขอัตโนมัติแบบปลอดภัย
ด้านล่างนี้คือความแตกต่างในทางปฏิบัติระหว่างระบบอัตโนมัติที่สร้างงานและระบบอัตโนมัติที่ลดงานลง
| แง่มุม | การแก้ไขอัตโนมัติแบบง่ายๆ | การแก้ไขอัตโนมัติที่ปลอดภัย |
|---|---|---|
| กลยุทธ์การแก้ไข | ทำการแก้ไขหรืออัปเกรดทั่วไปทันทีที่ตรวจพบช่องโหว่ | สร้างวิธีแก้ไขที่สอดคล้องกับบริบทโดยอิงจากโค้ด พฤติกรรมของส่วนประกอบ และการตรวจสอบความถูกต้องของเวิร์กโฟลว์ |
| การอัปเดตการพึ่งพา | แนะนำเวอร์ชันแก้ไขล่าสุดโดยไม่ต้องวิเคราะห์ผลกระทบจากการเปลี่ยนแปลง | ประเมินเส้นทางการอัปเกรดและตรวจสอบการเปลี่ยนแปลงที่อาจส่งผลกระทบอย่างมากก่อนที่จะเสนอแนวทางการแก้ไข |
| จัดลำดับความสำคัญ | ดำเนินการโดยพิจารณาจากความรุนแรงเพียงอย่างเดียว | เป็นการผสมผสานความรุนแรงเข้ากับโอกาสในการใช้ประโยชน์ การเข้าถึง และผลกระทบต่อการปฏิบัติงาน |
| Pipeline ความปลอดภัย | อาจเปิด Pull Request (PR) ที่ล้มเหลวในการสร้างหรือทดสอบ | ตรวจสอบความถูกต้องของการแก้ไขผ่าน CI/CD การตรวจสอบและด่านตรวจสอบ |
| บทบาทของนักพัฒนา | นักพัฒนาซอฟต์แวร์แก้ไขปัญหาที่เกิดจากการทำงานอัตโนมัติ | นักพัฒนาตรวจสอบข้อเสนอการแก้ไขปัญหาที่ปลอดภัยและพร้อมสำหรับการผสานรวม |
| ผล | ยิ่งมีเสียงรบกวนมากเท่าไร ก็ยิ่งเกิดการถดถอยมากขึ้นเท่านั้น และความน่าเชื่อถือก็จะลดลงเท่านั้น | การแก้ไขปัญหาที่รวดเร็วยิ่งขึ้น ข้อผิดพลาดน้อยลง และการยอมรับที่สูงขึ้น |
ถ้าคุณอยากได้ข้อคิดสำคัญสักอย่างจากโต๊ะอาหารนี้ ก็คือสิ่งนี้: คุณภาพของระบบแก้ไขอัตโนมัติขึ้นอยู่กับคุณภาพของบริบทและการควบคุม.
วิธีการทำงานของ Autofix ในระบบ DevSecOps สมัยใหม่ Pipeline
ในสภาพแวดล้อมที่สมบูรณ์ การแก้ไขอัตโนมัติไม่ใช่การกระทำเพียงครั้งเดียว แต่เป็นเวิร์กโฟลว์การแก้ไขปัญหาที่มีโครงสร้างและบูรณาการเข้าด้วยกัน CI/CD.
แทนที่จะใช้วิธีการแก้ไขแบบแมนนวลที่ไม่เชื่อมโยงกัน เทคโนโลยีสมัยใหม่เข้ามาแทนที่ pipelineเป็นไปตามกระแสต่อเนื่อง:
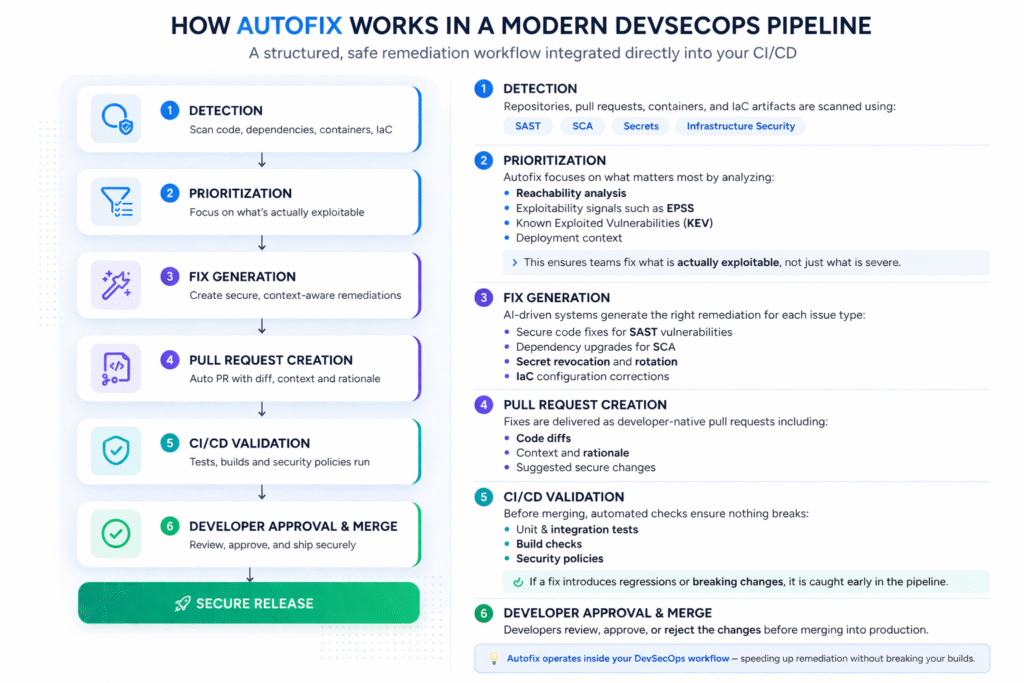
วิธีการทำงานของ Autofix ในระบบ DevSecOps สมัยใหม่ Pipeline
ในสภาพแวดล้อมที่สมบูรณ์ การแก้ไขอัตโนมัติไม่ใช่การกระทำเพียงครั้งเดียว แต่เป็นเวิร์กโฟลว์การแก้ไขปัญหาที่มีโครงสร้างและบูรณาการเข้าด้วยกัน CI/CD.
แทนที่จะใช้วิธีการแก้ไขแบบแมนนวลที่ไม่เชื่อมโยงกัน เทคโนโลยีสมัยใหม่เข้ามาแทนที่ pipelineเป็นไปตามกระแสต่อเนื่อง:
ขั้นตอนการแก้ไขปัญหาอัตโนมัติแบบทีละขั้นตอน
- การตรวจพบ
ที่เก็บข้อมูล pull requestsภาชนะ หรือ IaC สิ่งประดิษฐ์จะถูกสแกนโดยใช้ SAST, SCAความลับ หรือการตรวจสอบโครงสร้างพื้นฐาน - จัดลำดับความสำคัญ
ไม่ใช่ว่าช่องโหว่ทั้งหมดจะได้รับการจัดการอย่างเท่าเทียมกัน ระบบแก้ไขอัตโนมัติจะจัดลำดับความสำคัญโดยใช้:- การวิเคราะห์การเข้าถึง
- สัญญาณบ่งชี้ศักยภาพในการแสวงหาประโยชน์ เช่น EPSS
- ช่องโหว่ที่ถูกใช้ประโยชน์ที่ทราบแล้ว (KEV)
- บริบทการใช้งาน
- แก้ไขปัญหาการสร้าง
ระบบจะสร้างแผนการแก้ไขปัญหาตามประเภทของปัญหา:- การแก้ไขโค้ดสำหรับ SAST ช่องโหว่
- การอัปเกรดส่วนประกอบสำหรับ SCA
- การเพิกถอนและการหมุนเวียนแบบลับ
- IaC การแก้ไขการกำหนดค่า
- Pull Request การสร้าง
การแก้ไขต่างๆ จะถูกบรรจุลงในเวิร์กโฟลว์ที่ออกแบบมาสำหรับนักพัฒนาโดยเฉพาะ โดยทั่วไปจะเป็นดังนี้ pull requests กับ:- ความแตกต่างของโค้ด
- บริบทและเหตุผล
- การเปลี่ยนแปลงที่แนะนำ
- การตรวจสอบความถูกต้องใน CI/CD
ก่อนการรวมโค้ด การแก้ไขจะได้รับการตรวจสอบโดยอัตโนมัติผ่านขั้นตอนต่างๆ ดังนี้:- การทดสอบหน่วยและการรวม
- การตรวจสอบการสร้าง
- นโยบายความปลอดภัย
- การอนุมัติและการรวมจากนักพัฒนา
นักพัฒนาจะตรวจสอบ อนุมัติ หรือปฏิเสธการเปลี่ยนแปลงก่อนที่จะรวมเข้ากับระบบการผลิต
ด้วยเหตุนี้ autofix จึงไม่ได้ข้ามขั้นตอนการพัฒนา แต่ทำงานอยู่ภายในวงจรการพัฒนานั่นเอง
มันผสานรวมเข้ากับแพลตฟอร์มต่างๆ เช่น GitHub, GitLab และ Azure DevOps ได้อย่างราบรื่น ทำให้มั่นใจได้ว่า การแก้ไขช่องโหว่จะกลายเป็นส่วนหนึ่งของขั้นตอนการส่งมอบงาน ไม่ใช่กระบวนการแยกต่างหาก
การแก้ไขอัตโนมัติสำหรับช่องโหว่ประเภทต่างๆ
หนึ่งในข้อผิดพลาดที่พบบ่อยที่สุดในการพูดคุยเกี่ยวกับการแก้ไขอัตโนมัติคือ การมองว่าการแก้ไขทั้งหมดทำงานเหมือนกัน ซึ่งไม่ใช่เช่นนั้น
การแก้ไขอัตโนมัติสำหรับ SAST
การแก้ไขข้อผิดพลาดอัตโนมัติในระดับโค้ดเป็นจุดเริ่มต้นที่หลายคนได้สัมผัสกับแนวคิดนี้ สแกนเนอร์จะตรวจพบการโจมตีแบบ SQL injection, ช่องโหว่ XSS แบบสะท้อนกลับ หรือรูปแบบการตรวจสอบที่ไม่ปลอดภัย และเสนอวิธีการแก้ไขที่ปลอดภัยกว่า ซึ่งมักเป็นรูปแบบการแก้ไขข้อผิดพลาดอัตโนมัติที่เข้าใจง่ายที่สุด เพราะการแก้ไขนั้นสามารถมองเห็นได้ในซอร์สโค้ดและสามารถตรวจสอบได้เหมือนกับการเปลี่ยนแปลงอื่นๆ
เอกสารผลิตภัณฑ์ของ Xygeni วางตำแหน่ง AI AutoFix ในด้านนี้ว่าเป็นเครื่องมือแก้ไขปัญหาที่คำนึงถึงบริบท ซึ่งสร้างโค้ดแก้ไขที่พร้อมใช้งานสำหรับนักพัฒนา และ pull requests สำหรับปัญหาต่างๆ เช่น XSS และ SQL injection ข้อความสำคัญที่แฝงอยู่แม้จะนอกเหนือจากคำกล่าวอ้างเกี่ยวกับผลิตภัณฑ์แล้วก็คือ ดี SAST ระบบแก้ไขอัตโนมัติจะต้องรับรู้โค้ด ไม่ใช่แค่รับรู้กฎเท่านั้น
การแก้ไขอัตโนมัติสำหรับ SCA
การแก้ไขการพึ่งพาอัตโนมัติมีความสำคัญต่อการปฏิบัติงานมากกว่า เพราะแพ็กเกจที่มีช่องโหว่ปรากฏขึ้นอย่างต่อเนื่อง และการดูแลรักษาการพึ่งพาด้วยตนเองนั้นไม่สามารถขยายขนาดได้ แต่ในขณะเดียวกันก็เป็นส่วนที่ยากที่สุดที่จะได้รับความไว้วางใจ เพราะการอัปเดตการพึ่งพาเป็นจุดสำคัญที่สุด การเปลี่ยนแปลงครั้งสำคัญ กลายเป็นสิ่งที่เจ็บปวดที่สุด
น่าเชื่อถือ SCA ดังนั้น ความสามารถในการแก้ไขอัตโนมัติจึงต้องทำมากกว่าแค่ค้นหาเวอร์ชันที่ได้รับการแก้ไขแล้ว มันต้องประเมินความปลอดภัยในการอัปเกรด ขอบเขตความเสียหาย และความเข้ากันได้ด้วย
การแก้ไขอัตโนมัติสำหรับความลับ
การแก้ไขปัญหาความลับไม่ได้เน้นที่การเขียนโค้ดใหม่ แต่เน้นที่การควบคุมมากกว่า หากความลับที่ใช้งานอยู่ถูกเปิดเผย การตอบสนองที่เหมาะสมที่สุดไม่ใช่การส่งเรื่องขอให้ใครสักคนเปลี่ยนความลับนั้นในสัปดาห์หน้า แต่เป็นการยกเลิก การหาความลับใหม่ และการติดตามที่ชัดเจนโดยทันที นั่นเป็นเหตุผลที่การแก้ไขอัตโนมัติในด้านความปลอดภัยของความลับมักแตกต่างจากการแก้ไขโค้ดอัตโนมัติ คุณค่าของมันอยู่ที่ความเร็วและความแน่นอน
การแก้ไขอัตโนมัติสำหรับ IaC
การกำหนดค่าโครงสร้างพื้นฐานที่ไม่ถูกต้องมักเกิดขึ้นซ้ำๆ บ่อยครั้ง ทำให้เหมาะอย่างยิ่งสำหรับการนำระบบอัตโนมัติมาใช้ หากทีมสามารถ standardกำหนดรูปแบบที่ปลอดภัยสำหรับ Terraform, Kubernetes, ARM หรือ CloudFormation จากนั้น autofix จะสามารถบังคับใช้รูปแบบเหล่านั้นได้ตั้งแต่เนิ่นๆ pipelineมาตรฐาน SSDF ของ NIST เน้นการบูรณาการแนวปฏิบัติด้านความปลอดภัยเข้ากับแต่ละด้าน SDLC การนำไปใช้งานนั้นเหมาะสมอย่างยิ่งในที่นี้: การรักษาความปลอดภัยจะมีประสิทธิภาพสูงสุดเมื่อฝังอยู่ในขั้นตอนการทำงาน ไม่ใช่เลื่อนไปในขั้นตอนภายหลัง
วิธีหลีกเลี่ยงการทำให้การสร้างโปรแกรมเสียหายเมื่อใช้ Autofix
นี่คือคำมั่นสัญญาหลักที่อยู่เบื้องหลังหัวข้อนี้ และสมควรได้รับการกล่าวถึงโดยตรง
เพื่อหลีกเลี่ยงไม่ให้การสร้างเวอร์ชันใหม่ล้มเหลวเนื่องจากการแก้ไขอัตโนมัติ ทีมงานจำเป็นต้องตรวจสอบความถูกต้องของการแก้ไขเช่นเดียวกับการตรวจสอบความถูกต้องของการเปลี่ยนแปลงอื่นๆ ที่จะนำไปใช้ในระบบการผลิต ซึ่งหมายความว่า:
- วิเคราะห์ความสัมพันธ์และผลกระทบของโค้ดก่อนทำการเปลี่ยนแปลง
- ตรวจสอบความถูกต้องของการแก้ไขใน CI/CD พร้อมด้วยการทดสอบและนโยบาย
- จำกัดขอบเขตการทำงานอัตโนมัติในบริเวณที่มีรัศมีการระเบิดสูง
- ต้องได้รับการตรวจสอบจากผู้พัฒนาสำหรับการเปลี่ยนแปลงที่สำคัญ
- ใช้การแนะนำทีละขั้นตอนสำหรับการอัปเกรดที่มีผลกระทบสูง
นี่จึงเป็นเหตุผลว่าทำไมการวิเคราะห์ความเสี่ยงในการแก้ไขปัญหาจึงมีคุณค่าอย่างยิ่ง เพราะมันเปลี่ยนคำถามจาก “มีวิธีแก้ไขหรือไม่?” ไปเป็น “นี่คือวิธีแก้ไขที่ปลอดภัยที่สุดและเป็นไปได้หรือไม่?” ซึ่งเป็นคำถามทางวิศวกรรมที่ดีกว่ามาก
นอกจากนี้ ยังเป็นจุดที่โปรแกรมอัตโนมัติหลายโปรแกรมล้มเหลว พวกมันเน้นการประมวลผลปริมาณมาก แต่ละเลยความปลอดภัยในการเปลี่ยนแปลง นักพัฒนาสังเกตเห็นเรื่องนี้ได้ทันที
ในทางตรงกันข้าม ระบบแก้ไขข้อผิดพลาดอัตโนมัติที่น่าเชื่อถือจะเคารพหลักการจัดการการเปลี่ยนแปลงแบบเดียวกันกับที่ทีมวิศวกรรมที่แข็งแกร่งใช้ในการพัฒนาฟีเจอร์อยู่แล้ว นั่นคือ การตรวจสอบ การทดสอบ การตรวจสอบความถูกต้อง และการรวมเข้าด้วยกัน
แนวทางปฏิบัติที่ดีที่สุดสำหรับการใช้งาน Autofix
หากคุณกำลังสร้างหรือพัฒนาโปรแกรมแก้ไขข้อผิดพลาดอัตโนมัติ เป้าหมายควรอยู่ที่การใช้งานอย่างแพร่หลาย ไม่ใช่ความแปลกใหม่ ทีมงานจะใช้โปรแกรมแก้ไขข้อผิดพลาดอัตโนมัติเมื่อมันช่วยประหยัดเวลาได้อย่างสม่ำเสมอโดยไม่ต้องสร้างงานแก้ไขเพิ่มเติม
เริ่มต้นด้วยนโยบาย ตัดสินใจว่าปัญหาประเภทใดที่ปลอดภัยที่จะดำเนินการโดยอัตโนมัติก่อน SAST รูปแบบที่มีการเขียนใหม่ที่เข้าใจง่าย การอัปเดตการพึ่งพาภายในช่วงเวอร์ชันที่กำหนด หรือเวิร์กโฟลว์การเพิกถอนที่เป็นความลับ มักเป็นตัวเลือกที่ดีในระยะเริ่มต้น
จากนั้นจึงค่อยจำกัดขอบเขต อย่าพยายามทำให้ทุกอย่างเป็นระบบอัตโนมัติในเวอร์ชันเดียว ให้เน้นที่ปัญหาที่พบได้บ่อยและมีความน่าเชื่อถือสูงก่อน ซึ่งโดยทั่วไปแล้วเป็นกลยุทธ์การสร้างความไว้วางใจที่ดีกว่าการปล่อยการแก้ไขปัญหาในวงกว้างแต่ก่อให้เกิดความสับสน
ผสานการแก้ไขปัญหาเข้ากับเวิร์กโฟลว์การพัฒนาที่มีอยู่ หากทีมวิศวกรรมของคุณอาศัยอยู่ใน pull requests และสำหรับการป้องกันสาขา ระบบแก้ไขอัตโนมัติก็ควรมีด้วยเช่นกัน
วัดผลลัพธ์ ตัวชี้วัดที่ถูกต้องไม่ใช่แค่ "จำนวนการแก้ไขที่เกิดขึ้น" เท่านั้น แต่ควรรวมถึงอัตราการผสาน อัตราการถดถอย เวลาที่ประหยัดได้ การลดการแจ้งเตือนผิดพลาด และเวลาในการแก้ไขปัญหา
สุดท้ายนี้ ควรคงขั้นตอนการอนุมัติจากมนุษย์ไว้ในจุดที่สำคัญ การแก้ไขอัตโนมัติที่ปลอดภัยไม่ได้ขจัดวิจารณญาณของนักพัฒนา แต่เป็นการยกระดับวิจารณญาณโดยการลดงานที่ซ้ำซากและมุ่งเน้นความสนใจไปที่การตรวจสอบที่มีคุณค่าสูงกว่า
จากการตรวจจับสู่การแก้ไข: ปิดวงจรให้สมบูรณ์
จุดอ่อนที่สำคัญที่สุดอย่างหนึ่งของเครื่องมือ AppSec รุ่นเก่าคือ กระบวนการสิ้นสุดเร็วเกินไป พบข้อบกพร่อง สร้างตั๋ว จากนั้นระบบก็รอ
นั่นไม่ใช่ระบบวงปิด นั่นเป็นเพียงการส่งต่อข้อมูล
โปรแกรมรักษาความปลอดภัยแอปพลิเคชันสมัยใหม่จำเป็นต้องสามารถดำเนินการตั้งแต่การตรวจจับ การจัดลำดับความสำคัญ ไปจนถึงการแก้ไขปัญหา โดยใช้การจัดการด้วยตนเองให้น้อยที่สุดเท่าที่จะเป็นไปได้ นั่นคือคำมั่นสัญญาที่แท้จริงของฟังก์ชันแก้ไขอัตโนมัติ มันไม่ได้เพียงแค่ทำให้การแก้ไขปัญหาเร็วขึ้นเท่านั้น แต่ยังเปลี่ยนสถานที่ที่ทำการแก้ไขปัญหา วิธีการนำเสนอการแก้ไขปัญหา และผู้ที่ต้องทำงานซ้ำซากเหล่านั้นด้วย
นี่จึงเป็นเหตุผลว่าทำไมหัวข้อนี้จึงมีความสำคัญในเชิงพาณิชย์ ไม่ใช่แค่ในเชิงเทคนิคเท่านั้น ผู้ซื้อไม่ได้ต้องการเพียงแค่คุณภาพการตรวจจับอีกต่อไป พวกเขาต้องการเห็นการลดปริมาณงานค้างที่วัดผลได้ และการดำเนินการจากขั้นตอนการค้นพบปัญหาไปสู่การแก้ไขปัญหาที่รวดเร็วยิ่งขึ้น
Xygeni ช่วยให้การแก้ไขอัตโนมัติปลอดภัยได้อย่างไร
เอกสารของ Xygeni นำเสนอความสามารถในการแก้ไขอัตโนมัติโดยเน้นสามประเด็นหลัก ได้แก่ บริบท การทำงานอัตโนมัติ และการบูรณาการการส่งมอบ
ในส่วนของโค้ดนั้น ไซเกนี AI SAST AutoFix สร้างโค้ดแก้ไขที่พร้อมใช้งานสำหรับนักพัฒนา โดยแทนที่รูปแบบที่มีความเสี่ยงด้วยทางเลือกที่ปลอดภัย และส่งมอบโค้ดแก้ไขเหล่านั้นผ่านทาง... pull requests แทนที่จะเป็นเพียงคำแนะนำเชิงนามธรรม มันแก้ไขช่องโหว่ต่างๆ เช่น XSS หรือ SQL Injection ได้ทันที และนำหลักปฏิบัติที่ดีที่สุดในการเขียนโค้ดอย่างปลอดภัยมาใช้ในขั้นตอนการทำงานของนักพัฒนาโดยตรง
อย่างไรก็ตาม ฟังก์ชันแก้ไขอัตโนมัติใน Xygeni นั้นเหนือกว่านั้น SAST. รวมไปถึง ความลับ ออโต้ฟิกซ์ซึ่งจะตรวจจับข้อมูลประจำตัวที่รั่วไหลและเพิกถอนโดยอัตโนมัติโดยใช้ฟังก์ชันที่สร้างไว้ล่วงหน้า playbooks ครอบคลุมแพลตฟอร์มต่างๆ เช่น AWS, GCP หรือ GitLab ซึ่งช่วยให้สามารถควบคุมสถานการณ์ได้ทันที ลดความล่าช้าในการตอบสนองด้วยตนเอง และลดความเสี่ยงจากการละเมิดข้อมูลประจำตัว
ในส่วนของความสัมพันธ์ระหว่างกันนั้น ของไซเกนี SCA ออโต้ฟิกซ์ ช่วยให้สามารถแก้ไขปัญหาจำนวนมากโดยอัตโนมัติ ด้วยการสร้างแพทช์แก้ไขสำหรับส่วนประกอบที่มีช่องโหว่ และนำไปใช้ในวงกว้าง ทีมสามารถเรียกใช้งานการแก้ไขอัตโนมัติ สร้าง pull requests ด้วยเวอร์ชันที่ได้รับการอัปเกรด และผสานรวมการแก้ไขโดยตรงเข้าไป CI/CD pipelineโดยไม่รบกวนการส่งมอบ
นอกจากนี้ ความสามารถเหล่านี้ยังครอบคลุมถึง โครงสร้างพื้นฐานเป็นรหัส (IaC) และ pipeline การกำหนดค่าต่างๆ เพื่อให้มั่นใจว่าการกำหนดค่าที่ไม่ถูกต้องและรูปแบบโครงสร้างพื้นฐานที่มีความเสี่ยงจะได้รับการแก้ไขเป็นส่วนหนึ่งของเวิร์กโฟลว์อัตโนมัติเดียวกัน
นั่นคือประเด็นเชิงกลยุทธ์ ระบบแก้ไขอัตโนมัติที่ปลอดภัยไม่ได้ทำงานอย่างโดดเดี่ยว มันครอบคลุมหลายด้าน รหัส (SAST), การพึ่งพา (SCAความลับ และโครงสร้างพื้นฐาน (IaC)เพื่อให้มั่นใจได้ว่าการแก้ไขปัญหาเป็นไปอย่างสม่ำเสมอทั่วทั้งห่วงโซ่อุปทานซอฟต์แวร์ นอกจากนี้ยังได้ผลดีที่สุดเมื่อใช้ร่วมกับการจัดลำดับความสำคัญตามความสามารถในการใช้ประโยชน์ การวิเคราะห์กราฟความสัมพันธ์ และ CI/CD การตรวจสอบความถูกต้อง เพื่อให้การแก้ไขไม่เพียงแต่เป็นไปโดยอัตโนมัติเท่านั้น แต่ยังปลอดภัย ตรงประเด็น และพร้อมใช้งานจริงอีกด้วย
คำตอบโดยย่อ: คุณจะแก้ไขช่องโหว่ด้านความปลอดภัยด้วย Autofix อย่างปลอดภัยได้อย่างไร?
เพื่อให้สามารถแก้ไขช่องโหว่ได้อย่างปลอดภัยด้วยระบบแก้ไขอัตโนมัติ ทีมงานจำเป็นต้องมีการแก้ไขที่คำนึงถึงบริบท การจัดลำดับความสำคัญตามความสามารถในการโจมตี และการวิเคราะห์ความเสี่ยงในการแก้ไข CI/CD การตรวจสอบความถูกต้อง และการอนุมัติจากนักพัฒนาซอฟต์แวร์ก่อนการรวมโค้ด
นั่นคือคำตอบสั้นๆ
อะไรก็ตามที่น้อยกว่านั้น อาจจะยังถือว่าเป็นระบบอัตโนมัติอยู่ แต่ไม่ใช่ระบบอัตโนมัติประเภทที่นักพัฒนาจะไว้วางใจนำไปใช้งานจริง
คำถามที่พบบ่อย
Autofix ใน AppSec คืออะไร?
Autofix ใน AppSec คือการสร้างและส่งมอบการเปลี่ยนแปลงเพื่อแก้ไขปัญหาด้านความปลอดภัยโดยอัตโนมัติ เช่น ข้อบกพร่องในโค้ด การพึ่งพาที่เสี่ยงต่อช่องโหว่ ข้อมูลลับที่ถูกเปิดเผย หรือการกำหนดค่าโครงสร้างพื้นฐานที่ไม่ถูกต้อง
ระบบแก้ไขอัตโนมัติสามารถทำให้การสร้างโปรแกรมล้มเหลวได้หรือไม่?
ใช่แล้ว Autofix อาจทำให้การสร้างโปรแกรมล้มเหลวได้ เมื่อการอัปเกรดส่วนประกอบต่างๆ นำมาซึ่งการเปลี่ยนแปลงที่ไม่เข้ากัน เมื่อการแก้ไขไม่คำนึงถึงบริบทของแอปพลิเคชัน หรือเมื่อมีการนำการเปลี่ยนแปลงไปใช้โดยไม่มีการตรวจสอบความถูกต้อง
คุณจะแก้ไขช่องโหว่โดยอัตโนมัติโดยไม่ทำให้เกิดปัญหาซ้ำซ้อนได้อย่างไร?
ใช้ฟังก์ชันแก้ไขอัตโนมัติภายในเวิร์กโฟลว์ที่มีการควบคุม: จัดลำดับความสำคัญตามความสามารถในการใช้ประโยชน์และการเข้าถึง วิเคราะห์ความเสี่ยงในการแก้ไข ตรวจสอบความถูกต้องของการเปลี่ยนแปลง CI/CDและคงขั้นตอนการอนุมัติจากนักพัฒนาไว้ด้วย
อะไรคือสิ่งที่ทำให้การแก้ไขอัตโนมัติแบบปลอดภัยแตกต่างจากการแก้ไขอัตโนมัติแบบพื้นฐาน?
ระบบแก้ไขอัตโนมัติที่ปลอดภัยนั้นคำนึงถึงบริบท ความเสี่ยง และ... pipeline-ตระหนักรู้ การแก้ไขอัตโนมัติแบบง่ายๆ จะเสนอหรือใช้การเปลี่ยนแปลงโดยไม่เข้าใจถึงความเข้ากันได้ ผลกระทบต่อเวลาการทำงาน หรือขั้นตอนการทำงานของวิศวกร
AI แก้ไขข้อผิดพลาดอัตโนมัติได้น่าเชื่อถือหรือไม่?
อาจเป็นไปได้ แต่ความน่าเชื่อถือขึ้นอยู่กับการตรวจสอบและการกำกับดูแล Gartner แนะนำอย่างชัดเจนว่าองค์กรที่ใช้ AI ควรปฏิบัติตามกฎระเบียบที่เกี่ยวข้อง code security ผู้ช่วยยังคงใช้ AST แบบดั้งเดิมและการตรวจสอบโค้ดเป็นกลไกควบคุมความสมดุล เนื่องจากตัวเพิ่มประสิทธิภาพ AI อาจแก้ไขมากเกินไปหรือมองข้ามปัญหาที่เกี่ยวข้องกับประสิทธิภาพ ความน่าเชื่อถือ และคุณภาพของโค้ด
รอบชิงชนะเลิศ Takeaway
ระบบแก้ไขข้อผิดพลาดอัตโนมัติ (Autofix) ไม่ใช่เรื่องใหม่ในวงการรักษาความปลอดภัยแอปพลิเคชันอีกต่อไปแล้ว แต่กำลังกลายเป็นสิ่งจำเป็นสำหรับทีมที่ต้องการลดปริมาณงานค้างโดยไม่ต้องเพิ่มจำนวนพนักงานหรือทำให้การส่งมอบงานช้าลง
ความท้าทายที่แท้จริงไม่ได้อยู่ที่ว่าจะใช้ระบบอัตโนมัติในการแก้ไขปัญหาหรือไม่ แต่ขึ้นอยู่กับว่าระบบอัตโนมัตินั้นคำนึงถึงวิธีการสร้างและเผยแพร่ซอฟต์แวร์ในความเป็นจริงหรือไม่
หากกลยุทธ์การแก้ไขอัตโนมัติของคุณละเลยบริบท การจัดลำดับความสำคัญ และการตรวจสอบความถูกต้อง มันจะสร้างความยุ่งยากมากกว่าประโยชน์ หากได้รับการออกแบบโดยคำนึงถึงเวิร์กโฟลว์ของนักพัฒนา ความเสี่ยงในการแก้ไขปัญหา และ... CI/CD การควบคุมจุดต่างๆ สามารถปรับปรุงทั้งผลลัพธ์ด้านความปลอดภัยและความเร็วในการทำงานด้านวิศวกรรมได้อย่างมาก
นั่นคือ standard เป็นสิ่งที่ควรค่าแก่การตั้งเป้าหมายไว้

เกี่ยวกับผู้เขียน
ผู้ร่วมก่อตั้งและ CTO
ฟาติมา Said เชี่ยวชาญด้านเนื้อหาที่เน้นนักพัฒนาเป็นหลักสำหรับ AppSec, DevSecOps และ software supply chain securityเธอเปลี่ยนสัญญาณความปลอดภัยที่ซับซ้อนให้เป็นคำแนะนำที่ชัดเจนและนำไปปฏิบัติได้จริง ซึ่งช่วยให้ทีมจัดลำดับความสำคัญได้เร็วขึ้น ลดสิ่งรบกวน และส่งมอบโค้ดที่ปลอดภัยยิ่งขึ้น
