






สารบัญ
การเปลี่ยนผ่านจากวิธีการพัฒนาซอฟต์แวร์แบบดั้งเดิม เช่น Waterfall ไปสู่ Agile และ DevOps แสดงถึงการเปลี่ยนแปลงครั้งสำคัญไปสู่แนวทางที่มีประสิทธิภาพ ยืดหยุ่น และทำงานร่วมกันได้มากขึ้น หัวใจสำคัญของการเปลี่ยนแปลงนี้คือแนวทางการบูรณาการอย่างต่อเนื่อง (Continuous Integration) และการปรับใช้ต่อเนื่อง (Continuous Deployment) ควบคู่ไปกับการให้ความสำคัญกับความปลอดภัยมากขึ้น ซึ่งเรียกอีกอย่างว่า... DevSecOps—การเขียนกฎใหม่และพลิกโฉมวงการพัฒนาซอฟต์แวร์ สำหรับทีมที่กำลังมองหาวิธีปรับปรุงคุณภาพซอฟต์แวร์ เร่งการส่งมอบ และเพิ่มความปลอดภัยให้กับกระบวนการทำงาน pipelineโดยการนำสิ่งที่ดีที่สุดมาใช้ CI/CD การฝึกฝนเป็นกุญแจสำคัญ
ความสำคัญของ CI/CD ในการพัฒนาสมัยใหม่
CI/CD แนวปฏิบัติที่ดีที่สุดจะเปลี่ยนแปลงวิธีการที่ทีมพัฒนาแก้ไขข้อบกพร่อง ปรับปรุงคุณภาพซอฟต์แวร์ และเร่งการส่งมอบการอัปเดตโดยการทำให้กระบวนการตั้งแต่การเขียนโค้ดเป็นไปโดยอัตโนมัติ commit เพื่อการนำไปใช้งานจริง เมื่อมีการวางระบบรักษาความปลอดภัยตั้งแต่เริ่มต้นใน DevSecOps จะเป็นการวางรากฐานที่มั่นคงสำหรับการสร้างแอปพลิเคชันที่ปลอดภัยได้อย่างมีประสิทธิภาพ
ความเข้าใจ CI/CD ปฏิบัติที่ดีที่สุด
การบูรณาการอย่างต่อเนื่อง (Continuous Integration - CI): รากฐานสำคัญสำหรับคุณภาพและความเร็ว
CI คืออะไร?
การบูรณาการอย่างต่อเนื่อง (Continuous Integration) คือการนำการเปลี่ยนแปลงโค้ดเข้าสู่ที่เก็บโค้ดส่วนกลางอย่างสม่ำเสมอ โดยมีการรันการทดสอบอัตโนมัติ เพื่อให้มั่นใจได้ว่าโค้ดมีคุณภาพสูงและตรวจพบข้อผิดพลาดได้ตั้งแต่เนิ่นๆ
ประโยชน์ของ CI:
- การตรวจจับข้อผิดพลาดตั้งแต่เนิ่นๆ: การทดสอบแบบอัตโนมัติช่วยให้สามารถระบุปัญหาได้ตั้งแต่ระยะแรก ซึ่งจะช่วยลดต้นทุนในการแก้ไขในภายหลัง
- ปรับปรุงคุณภาพโค้ด: รับประกันว่าโค้ดมีคุณภาพตามมาตรฐาน standardก่อนการรวมโค้ด จะช่วยให้โค้ดเบสมีความเสถียรมากขึ้น
- กระบวนการรับข้อเสนอแนะที่รวดเร็วยิ่งขึ้น: ช่วยให้นักพัฒนาได้รับข้อเสนอแนะทันที ทำให้สามารถปรับเปลี่ยนได้อย่างรวดเร็ว
การปรับใช้ซอฟต์แวร์อย่างต่อเนื่อง (Continuous Deployment - CD): ปรับปรุงกระบวนการส่งมอบซอฟต์แวร์ให้มีประสิทธิภาพยิ่งขึ้น
ซีดีคืออะไร?
การปรับใช้แบบต่อเนื่อง (Continuous Deployment) ช่วยให้การส่งมอบแอปพลิเคชันไปยังสภาพแวดล้อมต่างๆ เป็นไปโดยอัตโนมัติ ทำให้ผู้ใช้สามารถเข้าถึงฟีเจอร์ล่าสุดและการแก้ไขข้อบกพร่องได้อย่างรวดเร็ว
ข้อดีของซีดี:
- กระบวนการปรับใช้ที่คล่องตัว: ลดข้อผิดพลาดจากมนุษย์และเร่งความพร้อมสู่ตลาด
- เพิ่มประสิทธิภาพการทำงาน: ช่วยให้นักพัฒนาสามารถมุ่งเน้นไปที่การสร้างสรรค์นวัตกรรมมากกว่างานด้านการติดตั้งใช้งาน
- เพิ่มความถี่ในการออกเวอร์ชันใหม่: ช่วยให้การอัปเดตเป็นไปอย่างรวดเร็วและมีประสิทธิภาพ ตอบสนองความต้องการของผู้ใช้ได้อย่างทันท่วงที
การดำเนินการ CI/CD แนวทางปฏิบัติที่ดีที่สุดเพื่อความสำเร็จ
1. แนวทางการเขียนโค้ดที่ปลอดภัย
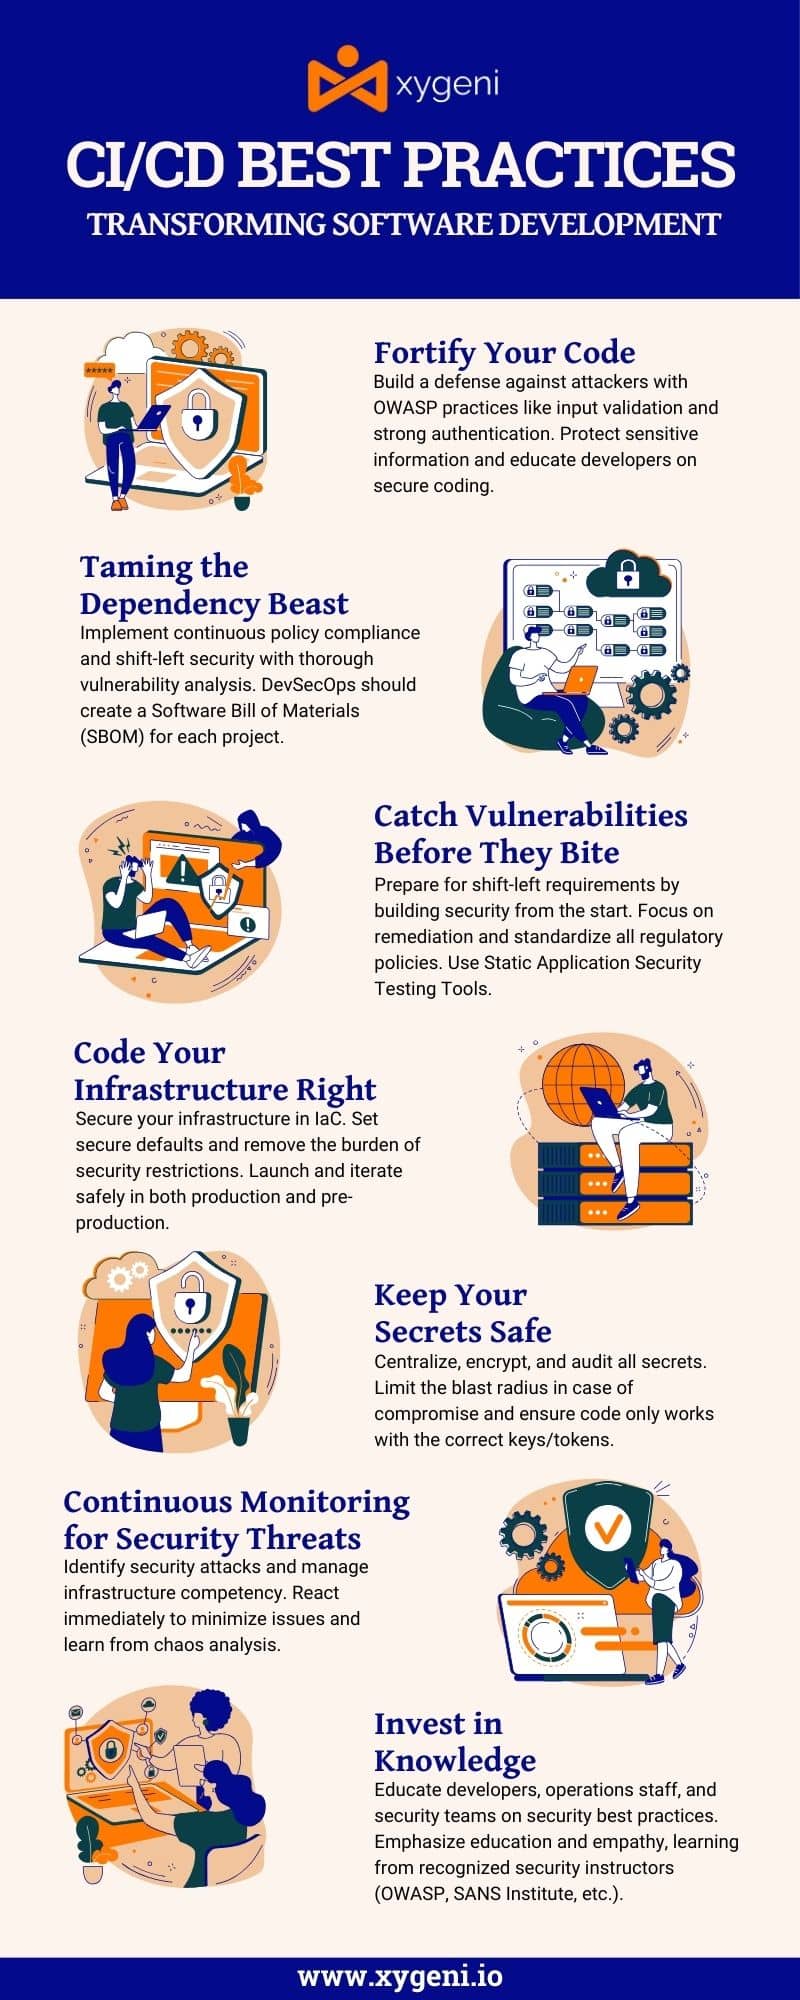
หลักการเขียนโค้ดที่ปลอดภัยเป็นพื้นฐานสำคัญในการพัฒนาซอฟต์แวร์ที่มีความทนทานต่อการโจมตี คู่มืออ้างอิงฉบับย่อของหลักปฏิบัติการเขียนโค้ดที่ปลอดภัยของ OWASP คู่มือฉบับนี้เป็นคู่มือที่ครอบคลุมซึ่งอธิบายถึงมาตรการรักษาความปลอดภัยที่สำคัญที่นักพัฒนาควรนำไปใช้ตลอดวงจรการพัฒนาซอฟต์แวร์
แนวทางปฏิบัติหลัก ได้แก่ :
- การตรวจสอบอินพุต: ตรวจสอบข้อมูลขาเข้าทั้งหมด รวมถึงคำขอ GET และ POST คุกกี้ และข้อมูลจากระบบภายนอก เพื่อป้องกันการโจมตีแบบ Injection เช่น SQL Injection
- การเข้ารหัสเอาต์พุต: ตรวจสอบให้แน่ใจว่าข้อมูลที่ส่งออกไปยังเบราว์เซอร์หรือระบบอื่นๆ นั้นได้รับการเข้ารหัสเพื่อป้องกันช่องโหว่การโจมตี เช่น Cross-Site Scripting (XSS) โดยถือว่าข้อมูลที่ส่งออกทั้งหมดเป็นข้อมูลตามตัวอักษร ไม่ใช่โค้ดที่สามารถเรียกใช้งานได้
- การตรวจสอบสิทธิ์และการจัดการรหัสผ่าน: กระบวนการตรวจสอบสิทธิ์ที่ปลอดภัยและการจัดการรหัสผ่านมีความสำคัญอย่างยิ่ง ควรใช้ฟังก์ชันแฮชเข้ารหัสลับที่แข็งแกร่งพร้อมค่าเกลือ (salt) ที่ยาวสำหรับการจัดเก็บรหัสผ่านเพื่อป้องกันการโจมตีแบบเดาแบบสุ่ม (brute force attack)
- การจัดการข้อผิดพลาดและข้อยกเว้น: ควรจัดการกับข้อผิดพลาดและข้อยกเว้นอย่างสม่ำเสมอเพื่อป้องกันไม่ให้ผู้โจมตีขโมยข้อมูลระบบผ่านข้อความแสดงข้อผิดพลาด
- การจัดการการตั้งค่า: จัดการการตั้งค่าระบบและแอปพลิเคชันอย่างปลอดภัยเพื่อป้องกันการรั่วไหลของข้อมูล
- การปกป้องข้อมูลที่ละเอียดอ่อน: การจัดการข้อมูลที่ละเอียดอ่อนอย่างปลอดภัย เช่น ข้อมูลทางการเงิน ข้อมูลด้านสุขภาพ และข้อมูลส่วนบุคคล เป็นสิ่งสำคัญอย่างยิ่ง
- การแยกวิเคราะห์ XML: ตรวจสอบให้แน่ใจว่าได้จัดการกับ XML อย่างปลอดภัย เนื่องจากมีการใช้งานอย่างแพร่หลายในแอปพลิเคชันเว็บและอาจทำให้แอปพลิเคชันเหล่านั้นเสี่ยงต่อการโจมตีได้
- การปกป้องไฟล์และทรัพยากร: ควบคุมการเข้าถึงระบบไฟล์และทรัพยากรเพื่อป้องกันการเข้าถึงไฟล์และไดเร็กทอรีที่สำคัญโดยไม่ได้รับอนุญาต
- ความปลอดภัยในการส่งข้อความ: การสื่อสารข้อความที่ปลอดภัย โดยเฉพาะอย่างยิ่งเมื่อใช้ XML สำหรับกระบวนการทางธุรกิจ
- การป้องกันข้อมูล: ใช้มาตรการป้องกันที่เข้มงวดสำหรับข้อมูลสำคัญระหว่างการจัดเก็บและการส่งข้อมูล
2. การจัดการการพึ่งพา
การจัดการการพึ่งพา (Dependency management) เป็นงานสำคัญในการพัฒนาซอฟต์แวร์ที่เกี่ยวข้องกับการติดตามไลบรารีและแพ็กเกจภายนอกที่โครงการของคุณต้องพึ่งพา และอัปเดตเมื่อจำเป็น นี่คือวิธีที่ทีมงานโครงการใช้ในการรักษาความทันสมัยและความปลอดภัยของส่วนประกอบต่างๆ ลดความเสี่ยงจากช่องโหว่ และปกป้องตนเองจากผู้โจมตี เนื่องจากความซับซ้อนและลักษณะการเชื่อมโยงกันของซอฟต์แวร์ในปัจจุบัน ส่วนประกอบที่ล้าสมัยหรือมีช่องโหว่เพียงชิ้นเดียวอาจบั่นทอนความปลอดภัยของแอปพลิเคชันทั้งหมดได้ เครื่องมือต่างๆ เช่น ไซเกนี CI/CD ความปลอดภัย และการยึดมั่นใน แนวทางของ NIST เกี่ยวกับ software supply chain security เป็นแนวปฏิบัติที่สำคัญ
การนำการจัดการความสัมพันธ์ระหว่างข้อมูลที่มีประสิทธิภาพมาใช้
- การสแกนหาช่องโหว่โดยอัตโนมัติ: เครื่องมือที่ชอบ Xygeni ระบบรักษาความปลอดภัยแบบโอเพนซอร์ส จัดให้มีการสแกนอัตโนมัติเพื่อตรวจสอบความสัมพันธ์ระหว่างโปรเจ็กต์กับฐานข้อมูลช่องโหว่ที่รู้จัก (เช่น ฐานข้อมูลช่องโหว่แห่งชาติ [NVD]) การตรวจจับช่องโหว่เหล่านี้ให้เร็วที่สุดเท่าที่จะเป็นไปได้นั้นมีความสำคัญอย่างยิ่ง
- การตรวจสอบอย่างต่อเนื่อง: ตรวจสอบความสัมพันธ์ของส่วนประกอบต่างๆ อย่างต่อเนื่องเพื่อหาช่องโหว่ใหม่ๆ ไม่ใช่แค่ในช่วงการพัฒนาเท่านั้น แต่ตลอดวงจรชีวิตของแอปพลิเคชัน สามารถบูรณาการสิ่งนี้เข้ากับ... CI/CD pipeline ดังนั้นจึงสามารถก้าวล้ำหน้าช่องโหว่ที่เกิดขึ้นใหม่ได้เสมอ
- การจัดการแพทช์อัตโนมัติ: ใช้เครื่องมือที่ไม่เพียงแต่ระบุช่องโหว่เท่านั้น แต่ยังทำการอัปเดตส่วนประกอบที่จำเป็นให้เป็นเวอร์ชันที่ปลอดภัยยิ่งขึ้นโดยอัตโนมัติ ซึ่งจะช่วยลดภาระงานด้วยตนเองในการอัปเดตส่วนประกอบที่จำเป็นอย่างต่อเนื่อง
- การบังคับใช้นโยบาย: กำหนดนโยบายที่เข้มงวดเกี่ยวกับการพึ่งพาไลบรารีจากภายนอก นี่เป็นวิธีที่ดีในการลดความเสี่ยงจากการใช้ไลบรารีที่ล้าสมัยหรือใบอนุญาตที่หมดอายุ กำหนดให้ไลบรารีใหม่ต้องผ่านการตรวจสอบความปลอดภัยอย่างละเอียด บังคับใช้อย่างเคร่งครัดว่าคุณไม่สามารถใช้ไลบรารีที่มีช่องโหว่ที่ทราบแล้ว นอกจากนี้คุณยังไม่สามารถใช้ไลบรารีที่มีใบอนุญาตหมดอายุหรือไม่เป็นไปตามข้อกำหนด ใช้เครื่องมือที่สามารถบังคับใช้ข้อกำหนดข้างต้นได้ เครื่องมือเหล่านั้นสามารถช่วยปกป้องคุณและเพื่อนร่วมงานของคุณจากการนำแพ็กเกจที่อาจมีความเสี่ยงหรือไม่เป็นไปตามข้อกำหนดเข้ามาในโปรเจกต์ของคุณได้
- รายการส่วนประกอบซอฟต์แวร์ (SBOM): สร้างและรักษา SBOM (รายการส่วนประกอบซอฟต์แวร์) สำหรับแต่ละโครงการ เพื่อบันทึกส่วนประกอบของบุคคลที่สามทุกชิ้น เวอร์ชัน และการพึ่งพาอาศัยกันทั้งหมด รายการที่ครอบคลุมนี้ช่วยเพิ่มความโปร่งใสและช่วยให้สามารถตอบสนองต่อช่องโหว่ที่เปิดเผยได้อย่างรวดเร็ว การทำงานแบบอัตโนมัติ SBOM การสร้างและการบำรุงรักษาข้อมูลช่วยให้มั่นใจได้ถึงความถูกต้องแม่นยำและความทันสมัยของข้อมูลอย่างต่อเนื่อง สำหรับองค์กรที่ต้องการปรับปรุงสถานะความปลอดภัยและการปฏิบัติตามกฎระเบียบ เครื่องมือที่ช่วยให้กระบวนการต่างๆ มีประสิทธิภาพยิ่งขึ้นจึงเป็นสิ่งสำคัญ SBOM การจัดการ เป็นการลงทุนที่คุ้มค่า
- การให้ความรู้และสร้างความตระหนักแก่ผู้พัฒนาซอฟต์แวร์: ให้ความรู้แก่ผู้พัฒนาเกี่ยวกับความสำคัญของการจัดการการพึ่งพา (dependency management) รวมถึงแนวปฏิบัติที่ดีที่สุดในการเขียนโค้ดอย่างปลอดภัย การสร้างความตระหนักรู้จะนำไปสู่การพัฒนาที่ดีขึ้นcisการสร้างความเชี่ยวชาญในการเลือกและจัดการส่วนประกอบจากบุคคลภายนอก
- การแยกการพึ่งพา: ควรแยกส่วนที่เกี่ยวข้องออกจากกันเท่าที่จะเป็นไปได้ เพื่อลดผลกระทบจากช่องโหว่ที่อาจเกิดขึ้น เทคนิคต่างๆ เช่น การใช้คอนเทนเนอร์ สามารถช่วยจำกัดไม่ให้การโจมตีลุกลามออกไปนอกส่วนประกอบที่มีช่องโหว่ได้
3. การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST)
การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST) ประเมินความปลอดภัยของแอปพลิเคชันโดยการวิเคราะห์โค้ดในระดับที่ละเอียดมาก จนสามารถระบุรูปแบบหรือลำดับที่อาจบ่งชี้ถึงการมีอยู่ของโค้ดที่เป็นอันตรายได้ SAST โซลูชันเหล่านี้ยังทำทุกอย่างที่เครื่องมือแบบดั้งเดิมทำได้ เช่น การตรวจสอบการโจมตีแบบ SQL injection, Cross-site scripting (XSS), Buffer overflow และอื่นๆ โดยการผสานรวมเข้ากับ Continuous Integration/Continuous Deployment โดยตรง (CI/CD แนวทางปฏิบัติที่ดีที่สุด) pipelineองค์กรต่างๆ สามารถใช้ประโยชน์จากพลังของระบบอัตโนมัติในการตรวจสอบโค้ดของตนอย่างต่อเนื่องเพื่อหาสัญญาณของการแทรกซึมที่เป็นอันตรายทันทีที่มีการเปลี่ยนแปลงโค้ด これによりนักพัฒนาสามารถรับข้อเสนอแนะได้อย่างรวดเร็วเกี่ยวกับช่องโหว่ด้านความปลอดภัยหรือภัยคุกคามที่อาจเกิดขึ้น และดำเนินการแก้ไขช่องโหว่หรือความผิดปกติของโค้ดอื่นๆ ที่เกิดจากการกระทำที่เป็นอันตรายก่อนที่ปัญหาเหล่านี้จะแพร่กระจายไปทั่วซอฟต์แวร์ที่จะกลายเป็นส่วนหนึ่งของมัน ซึ่งช่วยปรับปรุงความปลอดภัยและความสมบูรณ์ของซอฟต์แวร์โดยรวมได้อย่างมาก ซึ่งในยุคปัจจุบันที่ "เคลื่อนไหวเร็วและทำลายสิ่งต่างๆ" นั้น ถือเป็นการพัฒนาที่น่ายินดีอย่างยิ่ง
มุมมองของ NIST SAST
สถาบันแห่งชาติของ Standardองค์การทดสอบความปลอดภัยและเทคโนโลยีแห่งชาติ (NIST) ได้ตระหนักถึงความสำคัญของการบูรณาการเครื่องมือทดสอบความปลอดภัย ซึ่งรวมถึง SASTเข้าสู่กระบวนการพัฒนา เอกสารเผยแพร่ของ NIST เช่น NIST สิ่งพิมพ์พิเศษ 800-53 ในส่วนของการควบคุมด้านความปลอดภัยและความเป็นส่วนตัวนั้น สนับสนุนการใช้เครื่องมืออัตโนมัติที่สามารถตรวจสอบและวิเคราะห์โค้ดเพื่อหาช่องโหว่ได้อย่างต่อเนื่อง และแนะนำว่า SAST ควรใช้เครื่องมือต่างๆ “บูรณาการเข้าเป็นส่วนหนึ่งของกระบวนการพัฒนา/ขั้นตอนการทำงานขององค์กร เพื่อระบุและจัดการช่องโหว่ของซอฟต์แวร์”
แหล่งข้อมูลของ OWASP เกี่ยวกับ SAST
โครงการ Open Web Application Security Project (OWASP) ยังเน้นย้ำถึงคุณค่าของสิ่งนี้ด้วย SAST ในแหล่งข้อมูลและคู่มือต่างๆ คู่มือการตรวจสอบโค้ด OWASP เจาะลึกถึงวิธีการ SAST สามารถใช้เครื่องมือต่างๆ เพื่อตรวจสอบโค้ดอย่างละเอียด ช่วยตรวจจับปัญหาด้านความปลอดภัยที่การตรวจสอบด้วยตนเองอาจมองข้ามไปได้ OWASP แนะนำให้ใช้เครื่องมือเหล่านี้ SAST การนำเครื่องมือมาใช้ให้เร็วที่สุดเท่าที่จะเป็นไปได้ในวงจรการพัฒนาซอฟต์แวร์ เพื่อตรวจจับช่องโหว่โดยเร็วที่สุด ซึ่งสอดคล้องกับแนวทางการรักษาความปลอดภัยแบบ "shift-left" คือการย้ายการพิจารณาด้านความปลอดภัยไปยังจุดเริ่มต้นที่เร็วที่สุดเท่าที่จะเป็นไปได้ในกระบวนการพัฒนา
ประโยชน์ของการ SAST การบูรณาการเข้า CI/CD ปฏิบัติที่ดีที่สุด
- การตรวจจับในช่วงต้น: การระบุจุดอ่อนตั้งแต่เนิ่นๆ ในกระบวนการพัฒนาจะช่วยประหยัดค่าใช้จ่ายและความพยายามที่ต้องใช้ในการแก้ไข
- ข้อเสนอแนะจากนักพัฒนา: การให้ข้อเสนอแนะทันทีแก่ผู้พัฒนาเกี่ยวกับสถานะความปลอดภัยของโค้ดของพวกเขานั้น ช่วยส่งเสริมให้ผู้พัฒนาโค้ดนำแนวทางการเขียนโค้ดที่ปลอดภัยมาใช้
- การปฏิบัติตามกฎระเบียบและการบริหารความเสี่ยง: ช่วยให้มั่นใจได้ว่าโค้ดได้รับการทดสอบหาช่องโหว่ก่อนนำไปใช้งานจริง ซึ่งช่วยให้องค์กรสามารถปฏิบัติตามข้อกำหนดทางกฎหมายได้อย่างมีประสิทธิภาพ standards.
- การรับประกันความปลอดภัยอัตโนมัติ: ระบบตรวจสอบความปลอดภัยอัตโนมัติจะป้องกันไม่ให้โค้ดบรรทัดใด ๆ ถูกละเลยการวิเคราะห์ ทำให้มั่นใจได้ว่า... CI/CD pipeline เป็นกลไกการพัฒนาที่ปลอดภัยและเชื่อถือได้
4. โครงสร้างพื้นฐานในรูปแบบโค้ด (IaC) ความปลอดภัย
โครงสร้างพื้นฐานเป็นรหัส (IaCการรักษาความปลอดภัยเป็นแนวปฏิบัติที่สำคัญในการนำแนวปฏิบัติที่ดีที่สุดด้านความปลอดภัยมาใช้กับสคริปต์และคำจำกัดความที่จัดการและกำหนดค่าโครงสร้างพื้นฐาน ความเร็วในการดำเนินการ IaC การจัดเตรียมและการกำหนดค่าโครงสร้างพื้นฐานจำเป็นต้องใช้สคริปต์เหล่านี้เพื่อไม่ให้เกิดช่องโหว่ด้านความปลอดภัย – เครื่องมืออัตโนมัติสามารถสแกนได้ IaC แม่แบบสำหรับการตั้งค่าที่ไม่ถูกต้องหรือการไม่ปฏิบัติตามนโยบายความปลอดภัย ซึ่งจะช่วยป้องกันไม่ให้ช่องโหว่เหล่านี้ถูกนำไปใช้ในสภาพแวดล้อมจริง
เพื่อให้เข้าใจถึงรายละเอียดปลีกย่อยของการรักษาความปลอดภัยโครงสร้างพื้นฐานในรูปแบบโค้ด (Infrastructure as Code) มากยิ่งขึ้นIaC) กระบวนการต่างๆ และเพื่อศึกษาแนวทางปฏิบัติที่ดีที่สุดอย่างครอบคลุมนอกเหนือจากที่ได้กล่าวไว้ในที่นี้ โปรดอ่านบทความฉบับเต็ม การรักษาความปลอดภัยของโครงสร้างพื้นฐานด้วยโค้ด (Infrastructure as Code)
5. การจัดการความลับ
การจัดการความลับเป็นองค์ประกอบสำคัญของการจัดการแอปพลิเคชันและโครงสร้างพื้นฐานที่ปลอดภัย โดยมุ่งเน้นการปกป้องกุญแจ โทเค็น รหัสผ่าน และข้อมูลสำคัญอื่นๆ จากการเข้าถึงโดยไม่ได้รับอนุญาตและการรั่วไหล คู่มือสรุปการจัดการความลับของ OWASP เอกสารนี้เป็นคู่มือที่ครอบคลุมเกี่ยวกับแนวทางปฏิบัติที่ดีที่สุดในการจัดการข้อมูลที่ละเอียดอ่อนเหล่านี้อย่างมีประสิทธิภาพ ต่อไปนี้คือบทสรุปของประเด็นสำคัญและคำแนะนำจากเอกสารฉบับนี้ โดยเน้นย้ำถึงความสำคัญในบริบทด้านความปลอดภัยที่กว้างขึ้น CI/CD ปฏิบัติที่ดีที่สุด.
คำแนะนำสำคัญจากเอกสารสรุปเคล็ดลับการจัดการความลับของ OWASP
- ระบบจัดเก็บความลับส่วนกลาง: การรวมศูนย์การจัดเก็บความลับไว้ในระบบที่ออกแบบมาโดยเฉพาะและปลอดภัยเป็นสิ่งจำเป็นอย่างยิ่ง การลดความซับซ้อนนี้รวมถึงแต่ไม่จำกัดเพียงงานด้านการจัดการ เช่น การหมุนเวียนและการควบคุมการเข้าถึง และช่วยลดโอกาสที่ความลับจะถูกเปิดเผยในโค้ดหรือบันทึกต่างๆ
- การควบคุมการเข้าถึง: ควรนำนโยบายควบคุมการเข้าถึงที่เข้มงวดมาใช้เพื่อให้แน่ใจว่าเฉพาะผู้ที่ได้รับอนุญาตเท่านั้นที่จะสามารถเข้าถึงข้อมูลลับได้ ซึ่งรวมถึงผู้ใช้งานและกระบวนการอัตโนมัติด้วย การเข้าถึงควรอยู่บนพื้นฐานของหลักการให้สิทธิ์ขั้นต่ำสุด เพื่อให้มั่นใจว่าหน่วยงานต่างๆ ได้รับอนุญาตที่จำเป็นต่อการปฏิบัติหน้าที่ของตนเท่านั้น
- การหมุนเวียนความลับ: เพื่อลดความเสี่ยงจากการถูกเปิดเผยข้อมูล การหมุนเวียนรหัสลับเป็นประจำจึงเป็นสิ่งสำคัญ กลไกอัตโนมัติสำหรับการหมุนเวียนรหัสลับสามารถช่วยให้มั่นใจได้ว่ารหัสเหล่านี้ได้รับการอัปเดตเป็นระยะ หรือตามเหตุการณ์ที่กำหนด เช่น เมื่อมีการละเมิดข้อมูล หรือเมื่อพนักงานถูกเลิกจ้าง
- เส้นทางการตรวจสอบ: ในส่วนของการป้องกันและตรวจจับการเข้าถึงโดยไม่ได้รับอนุญาต การเก็บรักษาบันทึกการตรวจสอบทั้งหมดสำหรับกิจกรรมที่เกี่ยวข้องกับข้อมูลลับนั้นมีความสำคัญอย่างยิ่ง บันทึกการตรวจสอบควรสามารถเปิดเผยข้อมูลเบื้องต้นได้ด้วยcisต้องระบุให้แน่ชัดว่าใครเข้าถึงข้อมูลลับใดและเมื่อใด เพื่อให้ได้ข้อมูลที่จำเป็นในการสืบสวนเหตุการณ์ด้านความปลอดภัย
- การเข้ารหัสความลับ: อย่างน้อยที่สุด ข้อมูลลับจะต้องได้รับการเข้ารหัสทั้งในระหว่างการส่งและขณะจัดเก็บ เทคนิคการเข้ารหัสที่แข็งแกร่งถูกนำมาใช้เพื่อให้แน่ใจว่าการละเมิดจะไม่เปิดเผยข้อมูลลับที่อยู่เบื้องหลัง แม้ว่าจะมีผู้ใดผู้หนึ่งสามารถเข้าถึงข้อมูลโดยไม่ได้รับอนุญาตก็ตาม
- ความลับในซอร์สโค้ด: การจัดเก็บความลับโดยตรงในซอร์สโค้ดหรือระบบควบคุมเวอร์ชันนั้นไม่แนะนำอย่างยิ่ง วิธีที่ดีที่สุดคือการแทรกความลับเหล่านั้นเข้าไปในแอปพลิเคชันระหว่างการทำงาน โดยใช้เครื่องมือและบริการจัดการความลับที่ปลอดภัย
- ขั้นตอนการทุบกระจก: กระบวนการ “กดปุ่มเพื่อขอความช่วยเหลือฉุกเฉิน” ช่วยให้สามารถกู้คืนข้อมูลลับได้ในสถานการณ์ฉุกเฉิน พร้อมทั้งยังคงติดตามการเข้าถึงผ่านบันทึกการตรวจสอบ ด้วยวิธีนี้ การดำเนินงานจึงสามารถดำเนินต่อไปได้แม้ว่ากลไกการเข้าถึงปกติจะถูกบุกรุก โดยไม่จำเป็นต้องหลีกเลี่ยงโปรโตคอลด้านความปลอดภัย.
6. การติดตามและให้ข้อเสนอแนะอย่างต่อเนื่อง
การตรวจสอบอย่างต่อเนื่องหมายถึงการตรวจสอบแอปพลิเคชันและโครงสร้างพื้นฐานแบบเรียลไทม์เพื่อระบุและตอบสนองต่อภัยคุกคามด้านความปลอดภัย ซึ่งเป็นสิ่งสำคัญในการตรวจจับสถานการณ์ที่อาจมีการละเมิดหรือการใช้ประโยชน์จากช่องโหว่ เครื่องมือเหล่านี้รวมถึงเครื่องมือที่สามารถตรวจสอบกิจกรรมที่ผิดปกติ บันทึกเหตุการณ์ด้านความปลอดภัยของข้อมูล และแจ้งเตือนอย่างรวดเร็วเพื่อให้สามารถตอบสนองต่อเหตุการณ์ได้อย่างทันท่วงที NIST และหน่วยงานอื่นๆ ก็ได้ให้การรับรองในเรื่องนี้เช่นกัน สถาบัน SANS ได้ให้คำแนะนำเกี่ยวกับวิธีการตรวจสอบที่มีประสิทธิภาพ ซึ่งจำเป็นต้องมีการทบทวนและปรับปรุงอย่างสม่ำเสมอโดยอิงจากข้อมูลที่ได้จากการตรวจสอบ
7. การฝึกอบรมด้านความปลอดภัยและการสร้างความตระหนักรู้
การฝึกอบรมทีมพัฒนาอย่างสม่ำเสมอ โปรแกรมสร้างความตระหนักรู้แก่เจ้าหน้าที่ฝ่ายปฏิบัติการและทีมรักษาความปลอดภัย ช่วยสร้างวัฒนธรรมด้านความปลอดภัยภายในองค์กร ซึ่งทำให้มั่นใจได้ว่าสมาชิกทุกคนมีความรู้ความเข้าใจเกี่ยวกับภัยคุกคามด้านความปลอดภัยใหม่ๆ เข้าใจถึงความสำคัญของมาตรการควบคุมความปลอดภัย และมีทักษะในการนำไปใช้เมื่อจำเป็น โปรแกรมนี้ประกอบด้วยเนื้อหาโดยละเอียด เช่น หลักสูตรการศึกษาของ OWASP และหลักสูตรของสถาบัน SANS ในหัวข้อต่างๆ เช่น การฝึกอบรมสร้างความตระหนักรู้ด้านความปลอดภัย
ด้วยการทำเช่นนี้ องค์กรต่างๆ จะสามารถรักษาความปลอดภัยของกระบวนการพัฒนาซอฟต์แวร์ของตน (ทำให้ไม่เพียงแต่มีประสิทธิภาพมากขึ้น แต่ยังประสิทธิผลมากขึ้นด้วย) โดยการผสานแนวปฏิบัติดังกล่าวอย่างลึกซึ้งเข้าไปในกระบวนการทำงาน CI/CD pipeline.
ความสำคัญของการนำไปปฏิบัติ CI/CD แนวปฏิบัติที่ดีที่สุดในการพัฒนาซอฟต์แวร์นั้นครอบคลุมมากกว่าแค่การปรับปรุงกระบวนการพัฒนาหรือเพิ่มประสิทธิภาพ แต่ยังเป็นรากฐานสำคัญในการรักษาความปลอดภัยของวงจรการพัฒนาซอฟต์แวร์จากภัยคุกคามที่ซับซ้อนหลากหลายรูปแบบ ตัวอย่างล่าสุดจากโลกแห่งความเป็นจริงเกี่ยวกับช่องโหว่ในซอฟต์แวร์ CI/CD pipelineช่องโหว่ต่างๆ – รวมถึงช่องโหว่ที่ GitLab และ PyTorch พบเจอ – เป็นเครื่องเตือนใจที่สำคัญถึงความท้าทายด้านความปลอดภัยที่องค์กรต่างๆ เผชิญในสภาพแวดล้อมดิจิทัลที่ซับซ้อนในปัจจุบัน
ตัวอย่างเช่น รายละเอียดของ GitLab CI/CD pipeline การประนีประนอม ตามที่เผยแพร่ในบล็อกวิจัยของ NCC Group เน้นย้ำว่า ความผิดพลาดเล็กน้อยในการตั้งค่า เช่น การใช้แฟล็ก “—privileged” ของ Docker ในทางที่ผิด หรือการปกปิดความลับ อาจก่อให้เกิดช่องโหว่ด้านความปลอดภัยที่ร้ายแรง รวมถึงการยกระดับสิทธิ์และการเข้าถึงข้อมูลที่ละเอียดอ่อนโดยไม่ได้รับอนุญาต เหตุการณ์เหล่านี้เน้นย้ำถึงความสำคัญอย่างยิ่งของการรักษาความปลอดภัยที่รัดกุม CI/CD pipeline การกำหนดค่า; การเข้าถึง Runner แบบ "เฉพาะสิ่งที่จำเป็นต้องรู้" การควบคุมตัวแปรสภาพแวดล้อมที่กำหนดโดย Runner อย่างระมัดระวัง และการเชื่อมโยง Runner อย่างชาญฉลาด ไม่ว่าจะเป็นตามโครงการหรือกลุ่ม เป็นเพียงสามในหลายๆ นโยบายที่หากบังคับใช้อย่างเข้มงวด จะช่วยลดความเสี่ยงได้อย่างมาก
ห่วงโซ่อุปทานของ PyTorch ตามที่อธิบายไว้ใน SecurityWeek แสดงให้เห็นถึงคลาสใหม่ของ CI/CD การโจมตีที่มุ่งเป้าไปที่ห่วงโซ่อุปทานซอฟต์แวร์ทั้งหมดในคราวเดียว – ในกรณีนี้คือการเผยแพร่ไบนารี PyTorch ที่เป็นอันตรายอย่างผิดกฎหมาย – ในขณะเดียวกันก็ใช้ GitHub Actions ที่โฮสต์เองเพื่อขโมยข้อมูลลับที่สำคัญ ตัวอย่างนี้เน้นย้ำถึงความจำเป็นอย่างยิ่งในการรักษาความบริสุทธิ์และการแยกข้อมูล CI/CD สภาพแวดล้อม กระบวนการอนุมัติที่รอบคอบสำหรับ CI/CD การมีส่วนร่วม และการตรวจสอบอย่างเข้มงวดเป็นพิเศษสำหรับสิ่งที่มีต้นกำเนิดจากภายนอก pull requestsเพื่อจำกัดการเข้าถึงที่ไม่ได้รับอนุญาตและป้องกันช่องโหว่ในห่วงโซ่อุปทานไปพร้อมๆ กัน
บทเรียนจากเหตุการณ์เหล่านี้ชัดเจน: การพัฒนาซอฟต์แวร์จากมุมมองด้านความปลอดภัยนั้นไม่ใช่เป้าหมาย แต่เป็นเส้นทาง ที่ต้องอาศัยความเอาใจใส่ การปรับตัว และการปรับปรุงอย่างต่อเนื่องไม่หยุดยั้ง กล่าวโดยสรุป การนำแนวปฏิบัติที่ดีที่สุดมาใช้ใน CI/CD pipelineเป็นสิ่งสำคัญอย่างยิ่งต่อการเพิ่มประสิทธิภาพและประสิทธิผลในการทำงาน และที่สำคัญยิ่งกว่านั้นคือ การทำให้มั่นใจว่ากลไกการป้องกันที่สำคัญที่สุดของซอฟต์แวร์สมัยใหม่ ซึ่งก็คือระบบการโจมตีที่พัฒนามาอย่างดี จะยังคงก้าวล้ำหน้าคู่ต่อสู้ที่เปลี่ยนแปลงไปอย่างต่อเนื่อง
โดยการบูรณาการมาตรการรักษาความปลอดภัยอย่างชาญฉลาดและครอบคลุมโดยตรงเข้าสู่กระบวนการพัฒนาและการใช้งาน pipelineองค์กรต่างๆ สามารถสร้างและรักษาไว้ซึ่งวงจรการพัฒนาซอฟต์แวร์ที่ยืดหยุ่น ปลอดภัย และน่าเชื่อถือมากยิ่งขึ้นได้
บางทีความจริงข้อนี้ก็คงไม่มีที่ไหนชัดเจนไปกว่าการที่องค์กรต่างๆ ต้องเผชิญกับความซับซ้อนมากมายของการพัฒนาซอฟต์แวร์สมัยใหม่ ซึ่งรางวัลแห่งความสำเร็จนั้นไม่ใช่สิ่งอื่นใดนอกจากความได้เปรียบในการแข่งขันระดับโลก การบูรณาการมาตรการรักษาความปลอดภัยที่แข็งแกร่งเข้าไปโดยตรงในกระบวนการทำงานจึงเป็นสิ่งสำคัญ CI/CD pipelineประสบการณ์ตรงเกี่ยวกับความเปราะบางในโลกแห่งความเป็นจริง และมาตรการเชิงรุกที่องค์กรสามารถนำมาใช้เพื่อป้องกันความเปราะบางนั้น ไม่เพียงแต่จะให้ความสบายใจ แต่ยังเป็นแนวทางปฏิบัติที่สำคัญอย่างยิ่งอีกด้วย
รับชมวิดีโอสาธิตของเรา
