
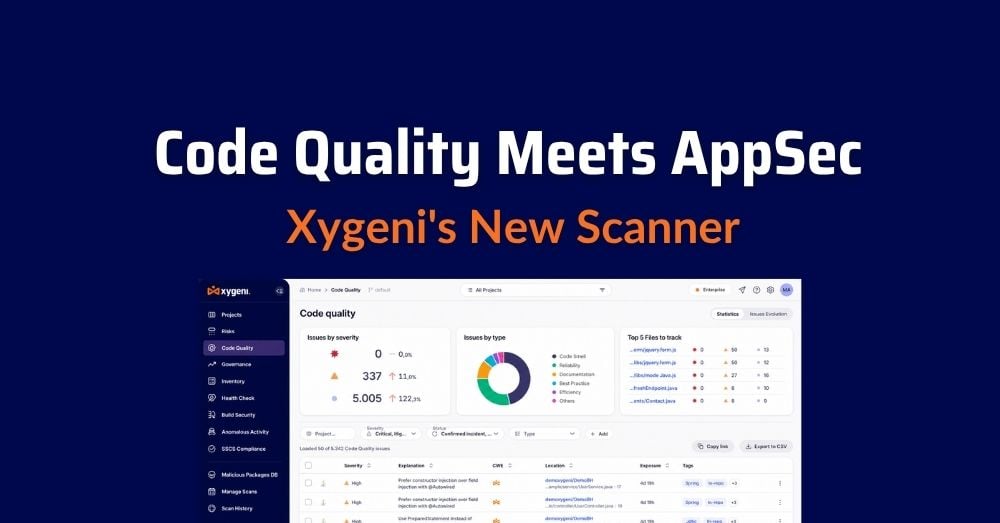






ทีมวิศวกรรมส่วนใหญ่จะพูดคุยกันสองประเด็นเกี่ยวกับโค้ดเบสเดียวกัน ประเด็นแรกคือเรื่องความปลอดภัย: มีความเสี่ยงต่อการโจมตีแบบ SQL injection หรือไม่ มีโค้ดลับที่ถูกซ่อนไว้หรือไม่ หรือมีส่วนประกอบที่อาจถูกโจมตีได้หรือไม่ ประเด็นที่สองคือเรื่องความสามารถในการบำรุงรักษา: ฟังก์ชันนี้ซับซ้อนเกินไปหรือไม่ โค้ดส่วนนี้ถูกทำซ้ำสามครั้งหรือไม่ มีโค้ดที่ไม่ได้ใช้งานที่ไม่มีใครกล้าลบหรือไม่
การสนทนาเหล่านี้มักเกิดขึ้นในเครื่องมือที่แตกต่างกัน ดำเนินการโดยทีมงานที่แตกต่างกัน และมีกำหนดการที่ต่างกัน เครื่องมือสแกนความปลอดภัยจะระบุสิ่งที่สามารถใช้ประโยชน์ได้ เครื่องมือตรวจสอบคุณภาพอีกตัวหนึ่ง ซึ่งมักซื้อและจัดการแยกต่างหาก จะระบุสิ่งที่ต้องเสียค่าใช้จ่ายในการบำรุงรักษาสูง สองใบอนุญาต สอง dashboards คือตัวแยกวิเคราะห์สองตัวที่เดินไปตามโครงสร้างไวยากรณ์นามธรรมเดียวกันเพื่อตอบคำถามสองข้อที่แตกต่างกัน
การแบ่งแยกเช่นนั้นมีต้นทุน ข้อบกพร่องด้านความน่าเชื่อถือ (ประเภทที่ทำให้เกิดความล้มเหลวขณะทำงาน ไม่ใช่การละเมิดความปลอดภัย) ไม่ได้รับการจัดการอย่างเป็นระบบเท่ากับข้อบกพร่องด้านความปลอดภัย เนื่องจากอยู่นอกเหนือขอบเขตของทีมรักษาความปลอดภัย dashboardและเมื่อทีมมีเครื่องมือวิเคราะห์แบบคงที่ที่ตรวจสอบทุกไฟล์เพื่อวัตถุประสงค์ด้านความปลอดภัยอยู่แล้ว การสร้างเครื่องมือวิเคราะห์ตัวที่สองที่ไม่เกี่ยวข้องขึ้นมาเพื่อตรวจสอบคุณภาพโค้ดจึงเป็นการทำงานที่ซ้ำซ้อนและไม่มีประโยชน์ร่วมกัน
เหตุใดคุณภาพของโค้ดจึงมีความสำคัญ (และแตกต่างจากอย่างไร) Code Security)
คุณภาพของโค้ดและ code security ตอบคำถามสองข้อที่แตกต่างกัน Code security คำถามสำคัญคือ: โค้ดนี้สามารถถูกโจมตีได้หรือไม่? ส่วนคุณภาพของโค้ดนั้นถามว่า: โค้ดนี้สามารถบำรุงรักษาได้หรือไม่? ฟังก์ชันหนึ่งอาจปลอดภัยอย่างสมบูรณ์แบบ แต่ก็ยังอาจเป็นโค้ดที่ยุ่งเหยิงยาวห้าร้อยบรรทัดที่ไม่มีใครอยากแตะต้อง และโมดูลที่จัดระเบียบอย่างดีและอ่านง่ายก็ยังอาจมีช่องโหว่การโจมตีแบบ Injection ที่ร้ายแรงได้ ทั้งสองอย่างนี้ไม่สามารถทดแทนกันได้
ต้นทุนของการละเลยคุณภาพของโค้ดนั้นไม่ได้ปรากฏให้เห็นเป็นการละเมิดโดยตรง แต่จะค่อยๆ แสดงผลออกมาทีละน้อย เช่น พนักงานใหม่ใช้เวลาสองสัปดาห์แทนที่จะเป็นสองวันในการเปลี่ยนแปลงที่ปลอดภัย ฟีเจอร์ทั่วไปใช้เวลาถึงสามสปรินต์เพราะไม่มีใครคาดเดาได้ว่าบล็อกที่ซ้ำกันจะทำให้เกิดปัญหาอะไรขึ้นที่อื่น วิศวกรที่ต้องスタンบายใช้เวลาหนึ่งชั่วโมงในการค้นหาบั๊กในโค้ดที่ไม่ได้ใช้งานแล้วซึ่งควรจะถูกลบออกไปตั้งแต่ปีที่แล้ว ทั้งหมดนี้ไม่ได้ทำให้เกิดการแจ้งเตือนด้านความปลอดภัย แต่จะปรากฏให้เห็นในความเร็วในการทำงาน และเมื่อถึงเวลาที่เห็นได้ชัดในการประชุมทบทวนสปรินต์ ค่าใช้จ่ายในการแก้ไขก็สูงไปแล้ว
นั่นเป็นเหตุผลที่ควรให้ความสำคัญกับคุณภาพด้วยความเข้มงวดเช่นเดียวกับความปลอดภัย ไม่ใช่เพราะกลิ่นอายของโค้ดที่ไม่ดีเป็นภัยคุกคาม แต่เพราะการปล่อยให้ภาระด้านการบำรุงรักษาสะสมโดยไม่ได้รับการตรวจสอบ จะทำให้โค้ดเบสกลายเป็นที่ที่ฟีเจอร์ต่างๆ ถูกทิ้งร้าง
วิธีที่ดีกว่า: หนึ่งเอนจิ้น สองแคตตาล็อกกฎ
เครื่องมือสแกนคุณภาพโค้ดของ Xygeni วิเคราะห์ซอร์สโค้ดเพื่อหาข้อบกพร่องด้านการบำรุงรักษาและความน่าเชื่อถือ ได้แก่ โค้ดที่ไม่พึงประสงค์ การละเมิดความซับซ้อน โค้ดที่ไม่ได้ใช้งาน และการทำซ้ำ ซึ่งเป็นรูปแบบที่ไม่ก่อให้เกิดการละเมิด แต่ก่อให้เกิดการหยุดชะงัก การถดถอย และการทำงานที่ช้าลงของทีม
จุดเด่นของการออกแบบคือด้านสถาปัตยกรรม ไม่ใช่ด้านความสวยงาม Code Quality ใช้เอนจินวิเคราะห์แบบคงที่ร่วมกับ ของไซเกนี SAST สแกนเนอร์: ตัวแยกวิเคราะห์เดียวกัน โครงสร้าง AST เดียวกัน การค้นหาไฟล์เดียวกัน สิ่งที่ไม่เหมือนกันคือแคตตาล็อกกฎ กฎคุณภาพมีขอบเขตจำกัดเฉพาะด้านคุณภาพ ไม่ใช่ด้านความปลอดภัย และผลการค้นหาจะแสดงในส่วนคุณภาพโดยเฉพาะของแพลตฟอร์ม Xygeni ซึ่งแยกออกจากกัน SAST และตารางความเสี่ยงด้านความปลอดภัยอื่นๆ ทั้งหมด
ผลลัพธ์ที่ได้คือ ทีมงานจะได้รับมุมมองด้านการบำรุงรักษาและมุมมองด้านความปลอดภัยจากการวิเคราะห์พื้นฐานเดียวกัน โดยไม่ต้องรวมสองประเด็นที่แตกต่างกันเข้าด้วยกันจนเกิดความยุ่งยาก dashboard.
สองวิธีที่จะได้รับสัญญาณที่มีคุณภาพใน... Pipeline
ไม่ใช่ทุกฟีเจอร์ "คุณภาพโค้ด" จะทำงานในลักษณะเดียวกันเสมอไปในเชิงกลไก หลายๆ ฟีเจอร์นั้นแตกต่างกันออกไป CI/CD-เครื่องมือคุณภาพดั้งเดิมเป็นเลเยอร์การรวมข้อมูล: พวกเขาไม่ได้วิเคราะห์โค้ดของคุณเองโดยจะนำเข้าผลลัพธ์จากเครื่องมือตรวจสอบไวยากรณ์ที่คุณใช้งานอยู่แล้ว (เช่น เครื่องมือตรวจสอบไวยากรณ์ JavaScript, เครื่องมือตรวจสอบไวยากรณ์ Python หรือเครื่องมือตรวจจับการทำซ้ำ) โดยแต่ละผลลัพธ์จะถูกจัดรูปแบบใหม่ให้อยู่ในรูปแบบ JSON ที่ใช้ร่วมกัน และเชื่อมต่อเข้าด้วยกันเป็นรายตัว pipeline ขั้นตอนนั้นมีความยืดหยุ่น แต่หมายความว่าสัญญาณคุณภาพของคุณจะสม่ำเสมอได้มากน้อยแค่ไหน ขึ้นอยู่กับจำนวนเครื่องมือ รูปแบบ และผู้ดูแลระบบที่แยกจากกันที่คุณได้นำมาเชื่อมต่อกัน โดยแต่ละอย่างจะแยกกันสำหรับแต่ละภาษา
โปรแกรมสแกนคุณภาพโค้ดของ Xygeni เลือกใช้แนวทางที่แตกต่างออกไป: ใช้เอนจิ้นหลักตัวเดียวที่ทำงานอยู่แล้วเพื่อความปลอดภัย และเสริมด้วยแคตตาล็อกกฎคุณภาพ ไม่จำเป็นต้องติดตั้ง linter สำหรับแต่ละภาษา ไม่จำเป็นต้องจัดรูปแบบรายงานใหม่ ไม่จำเป็นต้องดูแลงานแยกต่างหากสำหรับแต่ละเครื่องมือ คุณจะได้รับคำสั่งเดียว รูปแบบความรุนแรงที่สม่ำเสมอ และเพียงหนึ่งเดียว dashboard เนื่องจากการวิเคราะห์ไม่ได้ถูกแบ่งตามเครื่องมือตั้งแต่แรกอยู่แล้ว
มันทำงานอย่างไร?
Code Quality ทำงานโดยใช้คำสั่ง CLI เฉพาะ:
คุณภาพ xygeni -d [ตัวเลือก] (xygeni code-quality สามารถใช้เป็นชื่อเรียกแทนได้)
มันใช้โมเดลออปชั่นร่วมกับ ไซเกนี sastดังนั้นใครก็ตามที่ใช้งานโปรแกรมสแกนความปลอดภัยของ Xygeni อยู่แล้วจะคุ้นเคยกับอินเทอร์เฟซนี้ได้ทันที:
| ตัวเลือกเสริม (Option) | มันทำอะไร |
|---|---|
-d, --dir | ไดเร็กทอรีสำหรับวิเคราะห์ |
--detectors | เรียกใช้รหัสตรวจจับเฉพาะ หรือระดับความรุนแรง และทุกอย่างที่อยู่เหนือระดับนั้น |
--fail-on | ออกจากระบบโดยมีค่าไม่เป็นศูนย์ที่ระดับความรุนแรงที่กำหนด สำหรับ CI/CD ประตู |
--baseline | เปรียบเทียบกับค่าพื้นฐานและส่งคืนเฉพาะผลการค้นพบใหม่เท่านั้น |
--upload | ส่งผลลัพธ์ไปยังแพลตฟอร์ม Xygeni |
การสร้างรายงานคุณภาพโค้ด
การสแกนจะสร้างรายงานคุณภาพโค้ดที่คุณสามารถส่งไปยังแพลตฟอร์ม ส่งออกเป็นไฟล์ JSON สำหรับใช้เป็นเอกสารประกอบ CI หรือส่งให้หัวหน้าทีมโดยไม่ต้องให้เอกสารใดๆ แก่พวกเขา dashboard เข้าถึงได้ ทั้งสองคำสั่งเป็นคำสั่งบรรทัดเดียว:
# สแกนและอัปโหลดโดยตรงไปยังแพลตฟอร์ม Xygeni
xygeni quality -n MyProject –upload
# ส่งออกรายงานคุณภาพโค้ดในรูปแบบ JSON โดยแสดงเฉพาะข้อบกพร่องที่สำคัญเท่านั้น
คุณภาพ xygeni -d –ตัวตรวจจับวิกฤต –รูปแบบ JSON –ไฟล์คุณภาพเอาต์พุต quality.json
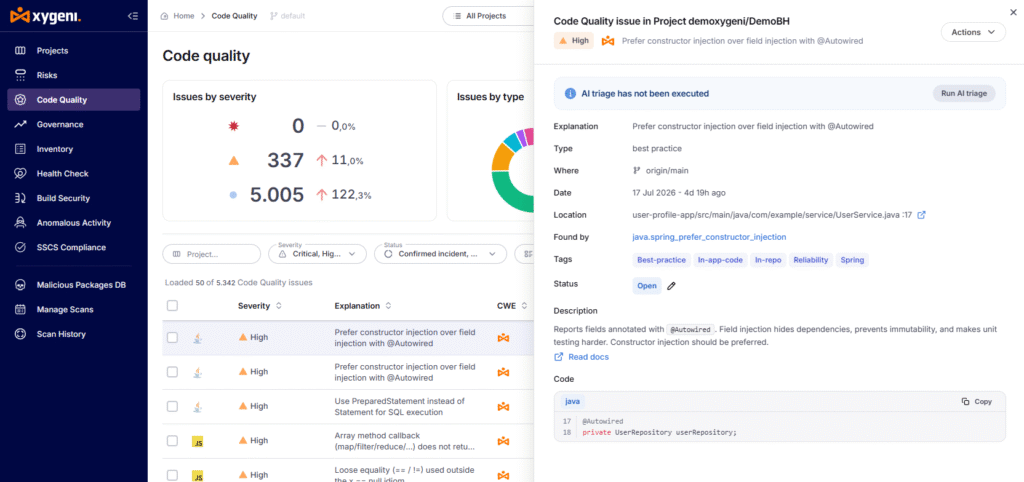
เมื่ออัปโหลดแล้ว รายงานคุณภาพโค้ดฉบับเดียวกันนั้นจะถูกนำไปแสดงในส่วนคุณภาพของรายงาน dashboard: สามารถกรองข้อมูลได้ พร้อมรายละเอียดแบบเลื่อนออกได้ตามแต่ละข้อค้นพบ ข้อมูลพื้นฐาน และรูปแบบการรายงานแบบเดียวกับที่ทีมต่างๆ ใช้แล้ว SAST.
ดำเนินการตรวจสอบคุณภาพควบคู่ไปกับการตรวจสอบความปลอดภัย
สำหรับทีมที่ต้องการสัญญาณทั้งสองอย่างจากการส่งบอลเพียงครั้งเดียว SAST เครื่องสแกนยอมรับ –รวมถึง-คุณภาพ ธง:
ไซเกนี sast -d –รวมถึง-คุณภาพ
เพราะ SAST และ Code Quality ใช้ขั้นตอนการวิเคราะห์ร่วมกัน ซึ่งมีประสิทธิภาพมากกว่าการเรียกใช้สแกนเนอร์สองตัวติดต่อกัน วิธีนี้จะสร้างรายงานแยกกันสองฉบับ คือ รายงานด้านความปลอดภัยและด้านคุณภาพ และแต่ละฉบับจะอยู่ในที่ของตัวเอง dashboard ส่วนนี้จะเปลี่ยนวิธีการทำงานของการสแกน ไม่ใช่การจัดระเบียบผลลัพธ์
การสแกนโดยไม่มีการเชื่อมต่อ
สำหรับสภาพแวดล้อมที่แยกขาดจากเครือข่ายหรือตัวรัน CI ที่ไม่มีการเชื่อมต่อออกไปยังแพลตฟอร์ม Xygeni สามารถทำการสแกนคุณภาพในเครื่องและอัปโหลดในภายหลังได้:
คุณภาพ xygeni -d -n โครงการของฉัน
# …ต่อมา จากโฮสต์ที่มีการเชื่อมต่อ:
xygeni report-upload -n MyProject -r depsdoctor-quality.json
ผลการค้นพบจะถูกบันทึกไว้ในส่วนคุณภาพในลักษณะเดียวกับที่ได้จากการสแกนแบบเรียลไทม์: การคัดกรองแบบเดียวกัน นโยบายแบบเดียวกัน และพฤติกรรมพื้นฐานแบบเดียวกัน
เหตุใดการแยกคุณภาพออกจากความปลอดภัยจึงมีความสำคัญ
การจัดกลุ่มโค้ดที่มีกลิ่นอายไม่พึงประสงค์ (code smells) เข้ากับระดับความรุนแรงเดียวกับช่องโหว่ที่สามารถใช้ประโยชน์ได้นั้นทำได้ง่าย แต่ Xygeni จงใจไม่ทำเช่นนั้น ฟังก์ชันที่ซ้ำซ้อนและการโจมตีแบบ SQL injection ไม่ใช่ความเสี่ยงประเภทเดียวกัน และการปฏิบัติต่อพวกมันในลักษณะเดียวกันจะทำให้ทีมงานมีปฏิกิริยามากเกินไปต่อปัญหาด้านการบำรุงรักษา หรือตอบสนองต่อข้อบกพร่องด้านความปลอดภัยที่แท้จริงน้อยเกินไป การเก็บรักษาแคตตาล็อกกฎ รายงาน และ... dashboard การแยกมุมมองออกจากกัน ในขณะที่ใช้กลไกพื้นฐานร่วมกัน หมายความว่าแต่ละทีมจะได้รับสัญญาณที่สำคัญสำหรับพวกเขาโดยไม่ต้องเสียค่าใช้จ่ายเพิ่มเติมสำหรับเครื่องมือวิเคราะห์แบบคงที่ตัวที่สอง
ลองทำดู: ปัจจุบัน Code Quality สามารถใช้งานได้ผ่าน Xygeni CLI แล้ว ทีมงานที่ใช้งานอยู่แล้วหลายทีมได้เริ่มใช้งานแล้ว ไซเกนี sast สามารถเพิ่ม –รวมถึง-คุณภาพ ไปยังสิ่งที่มีอยู่ของพวกเขา pipeline ในบรรทัดเดียว ไม่มีเครื่องมือใหม่ให้ใช้งาน ไม่มีอันที่สอง dashboard เพื่อตรวจสอบ.

คำถามที่พบบ่อย
Xygeni Code Quality คืออะไร?
Xygeni Code Quality เป็นเครื่องมือสแกนวิเคราะห์แบบคงที่ที่ตรวจจับข้อบกพร่องด้านความสามารถในการบำรุงรักษาและความน่าเชื่อถือ รวมถึงโค้ดที่ไม่พึงประสงค์ การละเมิดความซับซ้อน โค้ดที่ไม่ได้ใช้งาน และการทำซ้ำ โดยทำงานในรูปแบบคำสั่งของตัวเอง (คุณภาพ xygeniและรายงานไปยังส่วนคุณภาพโดยเฉพาะของแพลตฟอร์ม Xygeni ซึ่งแยกต่างหากจากข้อค้นพบด้านความปลอดภัย
คุณภาพของโค้ดเหมือนกับอะไร SAST?
รหัสคุณภาพลำดับที่ และ SAST ใช้กลไกการแยกวิเคราะห์พื้นฐานเดียวกัน แต่ใช้แคตตาล็อกกฎที่เป็นอิสระและสร้างรายงานที่เป็นอิสระต่อกัน SAST ตรวจสอบช่องโหว่ด้านความปลอดภัย ส่วนการตรวจสอบคุณภาพโค้ดจะตรวจสอบข้อบกพร่องด้านการบำรุงรักษาและความน่าเชื่อถือ
ฉันสามารถทำการสแกนคุณภาพและการสแกนความปลอดภัยพร้อมกันได้หรือไม่?
ใช่ กำลังวิ่ง ไซเกนี sast -d –รวมถึง-คุณภาพ โปรแกรมนี้จะดำเนินการชุดกฎทั้งสองชุดในรอบเดียว ซึ่งมีประสิทธิภาพมากกว่าการเรียกใช้สแกนเนอร์ทั้งสองตัวแยกกัน เนื่องจากสแกนเนอร์ทั้งสองใช้ขั้นตอนการวิเคราะห์ข้อมูลร่วมกัน อย่างไรก็ตาม ผลลัพธ์ที่ได้ยังคงเป็นรายงานสองฉบับแยกกันและปรากฏในสองหน้าต่างที่แตกต่างกัน dashboard ส่วน
ฉันจำเป็นต้องมีใบอนุญาตแยกต่างหากสำหรับ Code Quality หรือไม่?
การอัปโหลดและการดูผลลัพธ์ที่มีคุณภาพจำเป็นต้องมีสิทธิ์การเข้าถึงคุณภาพโค้ด ซึ่งเป็นสิทธิ์เดียวกับที่จำเป็นในการเรียกใช้การสแกน
โปรแกรม Code Quality สามารถทำงานได้โดยไม่ต้องเชื่อมต่ออินเทอร์เน็ตหรือไม่?
ใช่แล้ว สามารถเรียกใช้การสแกนในเครื่องได้โดยไม่ต้องใช้ –อัปโหลด ตั้งค่าแฟล็ก และสามารถอัปโหลดรายงานที่ได้ในภายหลังจากโฮสต์ที่เชื่อมต่ออยู่โดยใช้แฟล็ก xygeni report-upload.
