





เนื่องจากสถาบันการเงินพึ่งพาเทคโนโลยีดิจิทัลในการให้บริการมากขึ้นเรื่อยๆ ความเสี่ยงจากการโจมตีทางไซเบอร์ การหยุดชะงัก และความล้มเหลวในการดำเนินงานจึงเพิ่มสูงขึ้นอย่างมาก พระราชบัญญัติความยืดหยุ่นในการปฏิบัติงานด้านดิจิทัล (DORA) จัดการกับความท้าทายนี้ด้วยหลักการสำคัญ 5 ประการ เพื่อให้มั่นใจว่าสถาบันการเงินทั่วสหภาพยุโรปยังคงรักษาความยืดหยุ่นในการดำเนินงานได้อย่างแข็งแกร่ง ในบทความก่อนหน้านี้ เราได้สำรวจข้อกำหนดของ DORA สำหรับการจัดการความเสี่ยงด้าน ICT การรายงานเหตุการณ์ และการจัดการความเสี่ยงจากบุคคลที่สาม วันนี้เราจะมุ่งเน้นไปที่หลักการประการที่สาม: การทดสอบความยืดหยุ่นในการดำเนินงานดิจิทัล.
เสาหลักนี้มีความสำคัญอย่างยิ่งในการรับประกันว่าสถาบันการเงินไม่ได้เพียงแค่ตอบสนองต่อเหตุการณ์ต่างๆ แต่ยังดำเนินการอย่างแข็งขันด้วย การทดสอบความยืดหยุ่นในการดำเนินงาน เพื่อค้นหาจุดอ่อนก่อนที่จะส่งผลกระทบในโลกแห่งความเป็นจริง
การทดสอบความยืดหยุ่นในการดำเนินงานดิจิทัลคืออะไร?
การทดสอบความยืดหยุ่นในการดำเนินงานด้านดิจิทัล (Digital Operational Resilience Testing: DORA) เป็นส่วนสำคัญของ DORA ซึ่งกำหนดให้สถาบันการเงินต้องทดสอบระบบ ICT ของตนอย่างสม่ำเสมอ การทดสอบเหล่านี้มีตั้งแต่การตรวจสอบขั้นพื้นฐานไปจนถึงการทดสอบการเจาะระบบโดยมุ่งเป้าไปที่ภัยคุกคาม (Threat-Lead Penetration Testing: TLPT) เป้าหมายคือการค้นหาความเสี่ยงที่อาจทำให้สถาบันการเงินไม่สามารถให้บริการที่สำคัญได้
มาตรา 25 ของ DORA ระบุว่าโปรแกรมการทดสอบควรสอดคล้องกับระดับความเสี่ยงและขนาดของสถาบัน สถาบันขนาดใหญ่ต้องใช้กลยุทธ์การทดสอบที่ทันสมัยกว่า แนวทางนี้ช่วยให้สถาบันตรวจจับ ตอบสนอง และฟื้นตัวจากเหตุการณ์หยุดชะงักได้โดยมีผลกระทบน้อยที่สุด
องค์ประกอบสำคัญของการทดสอบความยืดหยุ่นในการดำเนินงานดิจิทัล
ข้อกำหนดการทดสอบขั้นพื้นฐาน
กฎหมาย DORA กำหนดให้สถาบันการเงินต้องทำการทดสอบพื้นฐานเป็นประจำ การทดสอบเหล่านี้ได้แก่:
- การประเมินช่องโหว่การค้นหาจุดอ่อนในระบบภายในและภายนอก
- การวิเคราะห์ซอฟต์แวร์โอเพนซอร์ส: ตรวจสอบให้แน่ใจว่าส่วนประกอบจากบุคคลภายนอกที่องค์กรใช้งานนั้นมีความปลอดภัย
- การประเมินความปลอดภัยของเครือข่าย: การตรวจจับและแก้ไขความเสี่ยงในระบบเครือข่าย
- การทดสอบแบบครบวงจร: จำลองกระบวนการทำงานทั้งหมดเพื่อค้นหาจุดอ่อน
- การวิเคราะห์ช่องว่างและการตรวจสอบความปลอดภัยทางกายภาพ: ทดสอบประสิทธิภาพของมาตรการรักษาความปลอดภัยทั้งทางกายภาพและทางดิจิทัล
การทดสอบขั้นสูง: การทดสอบการเจาะระบบโดยใช้ภัยคุกคามเป็นตัวนำทาง (Threat-Led Penetration Testing - TLPT)
สถาบันขนาดใหญ่จำเป็นต้องทำการทดสอบ TLPT ซึ่งจำลองการโจมตีทางไซเบอร์จริง การทดสอบ TLPT เป็นหนึ่งในวิธีที่ดีที่สุดในการค้นหาช่องโหว่ที่ผู้โจมตีอาจใช้ประโยชน์ การทดสอบนี้มีความสำคัญอย่างยิ่งสำหรับสถาบันที่จัดการฟังก์ชันหลัก เช่น ระบบการชำระเงินและบริการธนาคาร
การทดสอบตามสถานการณ์จำลอง
การทดสอบตามสถานการณ์จำลองช่วยเตรียมความพร้อมให้กับองค์กรต่างๆ สำหรับภัยคุกคามเฉพาะด้าน เช่น การโจมตีทางไซเบอร์ หรือภัยพิบัติทางธรรมชาติsastโดยจำลองเหตุการณ์ในโลกแห่งความเป็นจริงที่อาจส่งผลกระทบต่อกระบวนการทางธุรกิจ
การปฏิบัติตามข้อกำหนดของ DORA: แนวทางแบบเป็นขั้นตอน
สถาบันการเงินต้องปรับการทดสอบความยืดหยุ่นในการดำเนินงานด้านดิจิทัลให้สอดคล้องกับมาตรฐาน DORA standardกระบวนการนี้เริ่มต้นด้วยการทดสอบขั้นพื้นฐานและค่อยๆ พัฒนาไปสู่ระดับที่ซับซ้อนมากขึ้นเมื่อองค์กรมีความแข็งแกร่งและทนทานต่อความท้าทายมากขึ้น
การทดสอบที่เป็นระบบและสม่ำเสมอกฎ DORA กำหนดให้สถาบันต่างๆ ต้องทดสอบโครงสร้างพื้นฐานด้านไอซีทีของตนอย่างสม่ำเสมอ การทดสอบเหล่านี้ช่วยให้มั่นใจได้ว่าทั้งระบบและบุคลากรที่ดูแลระบบนั้นพร้อมรับมือกับความเสี่ยงที่อาจเกิดขึ้น
โปรแกรมทดสอบที่ออกแบบมาโดยเฉพาะสถาบันต่างๆ ต้องสร้างกลยุทธ์การทดสอบที่ปรับแต่งให้เหมาะสม สถาบันขนาดเล็กอาจต้องการเพียงการทดสอบขั้นพื้นฐานเท่านั้น การดำเนินงานที่สำคัญจำเป็นต้องมีการทดสอบที่เน้นภัยคุกคามเป็นหลัก
ปรับปรุงอย่างต่อเนื่องสถาบันต่างๆ ต้องทบทวนผลการทดสอบและหาจุดที่ต้องปรับปรุง กระบวนการนี้จะช่วยให้ระบบของพวกเขามีความแข็งแกร่งและช่วยให้พวกเขาสามารถปรับตัวเข้ากับภัยคุกคามใหม่ๆ ได้
Xygeni ยกระดับการทดสอบความยืดหยุ่นในการดำเนินงานดิจิทัลได้อย่างไร
ที่ Xygeni เราทราบดีว่าการปฏิบัติตามข้อกำหนดการทดสอบความยืดหยุ่นของ DORA นั้นต้องอาศัยมากกว่าแค่การสแกนขั้นพื้นฐาน แพลตฟอร์มของเรามีเครื่องมือที่ออกแบบมาสำหรับการทดสอบทั้งขั้นพื้นฐานและขั้นสูง
การตรวจจับความลับXygeni ช่วยค้นหาข้อมูลลับที่ถูกกำหนดไว้ในโค้ด เช่น รหัสผ่านและโทเค็น API เพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต
โครงสร้างพื้นฐานเป็นรหัส (IaC) การวิเคราะห์เครื่องมือของเราจะตรวจสอบการกำหนดค่าโครงสร้างพื้นฐานของคุณเพื่อหาช่องโหว่ด้านความปลอดภัย ซึ่งช่วยให้มั่นใจได้ว่าระบบจะปลอดภัยในระหว่างการทดสอบความยืดหยุ่น
การตรวจจับโค้ดที่เป็นอันตราย: Xygeni สแกนซอฟต์แวร์เพื่อตรวจหาโค้ดที่เป็นอันตราย ซึ่งเป็นสิ่งสำคัญในการป้องกันช่องโหว่และการรั่วไหลของข้อมูล
CI/CD Pipeline Securityเราผสานรวมการตรวจสอบความปลอดภัยเข้ากับระบบของคุณ CI/CD กระบวนการทำงานที่บังคับใช้ความปลอดภัยตลอดการส่งมอบซอฟต์แวร์ของคุณ
คุณต้องการทราบข้อมูลเพิ่มเติมเกี่ยวกับการทดสอบความยืดหยุ่นของ DORA หรือไม่?
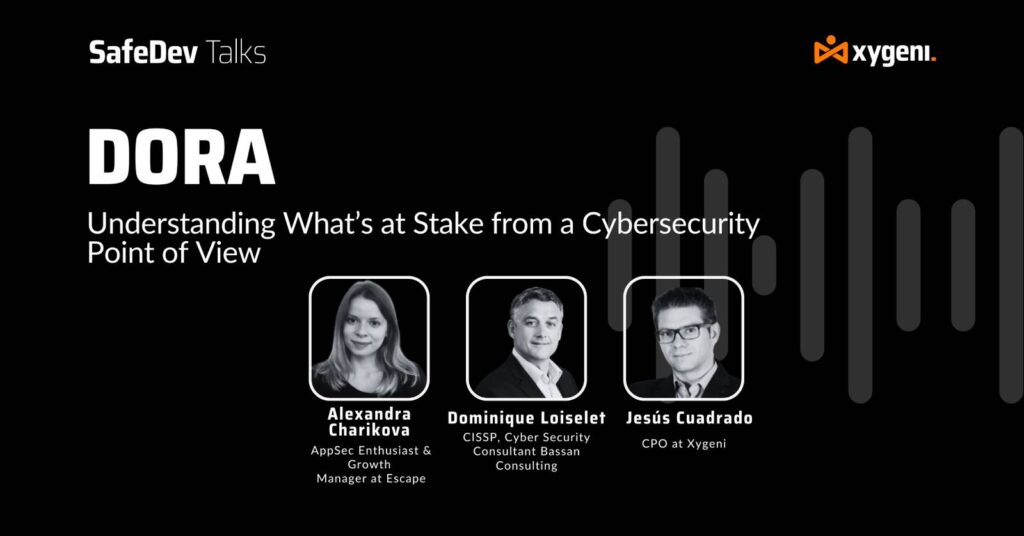
รับชม SafeDev Talk ตอนพิเศษของเราได้เลย เรียนรู้เพิ่มเติมเกี่ยวกับการปฏิบัติตามกฎระเบียบของ DORA ได้ที่นี่การทดสอบความยืดหยุ่น และกฎระเบียบอื่นๆ ที่มีผลกระทบต่อสหภาพยุโรป!
เตรียมรับมือกับภัยคุกคามที่เกิดขึ้นใหม่ด้วยการทดสอบเชิงรุก
สถาบันการเงินเป็นเป้าหมายหลักของการโจมตีทางไซเบอร์ การทดสอบความยืดหยุ่นอย่างสม่ำเสมอจึงมีความสำคัญอย่างยิ่งต่อการก้าวล้ำนำหน้า การทดสอบความยืดหยุ่นในการดำเนินงานเชิงรุกช่วยให้สถาบันต่างๆ ค้นพบและแก้ไขช่องโหว่ก่อนที่จะกลายเป็นอันตราย
เครื่องมือเชิงรุกของ Xygeni ช่วยให้สถาบันการเงินสามารถผ่านการทดสอบความยืดหยุ่นของ DORA ได้ standardด้วยระบบแจ้งเตือนอัตโนมัติและการตรวจสอบอย่างต่อเนื่อง องค์กรต่างๆ สามารถตรวจจับและแก้ไขภัยคุกคามได้อย่างรวดเร็ว ซึ่งจะช่วยให้การดำเนินงานมีความปลอดภัย
เสริมสร้างความยืดหยุ่นในการดำเนินงานดิจิทัลของคุณ
เสาหลักที่สามของ DORA—การทดสอบความยืดหยุ่นในการดำเนินงานดิจิทัล—มุ่งเน้นไปที่การเตรียมความพร้อม การทดสอบอย่างสม่ำเสมอซึ่งปรับให้เหมาะสมกับความต้องการของแต่ละสถาบันเป็นกุญแจสำคัญในการรักษาความยืดหยุ่นในการดำเนินงาน โดยการปรับการทดสอบของคุณให้สอดคล้องกับ DORA standardด้วยการใช้เครื่องมือทดสอบอันทรงพลังของ Xygeni สถาบันของคุณสามารถปกป้องระบบจากภัยคุกคามที่เปลี่ยนแปลงไปได้
โปรดติดตามชมต่อไป ขณะที่เราจะสำรวจเสาหลักสุดท้ายของ DORA ไซเกนี เราพร้อมให้การสนับสนุนคุณในการปฏิบัติตามกฎระเบียบอย่างครบถ้วนและเพิ่มความยืดหยุ่นให้มากยิ่งขึ้น