






1. “แพลตฟอร์มความปลอดภัยทางไซเบอร์” ควรมีความหมายอย่างไรกันแน่
เมื่อคนส่วนใหญ่ได้ยินคำว่า แพลตฟอร์มความปลอดภัยทางไซเบอร์พวกเขาคิดถึงเรื่องใหญ่ๆ enterprise เครื่องมือต่างๆ เช่น EDR, SIEM หรือไฟร์วอลล์ พูดง่ายๆ ก็คือ... แพลตฟอร์มความปลอดภัยทางไซเบอร์ คือชุดเครื่องมือแบบบูรณาการที่ทำงานร่วมกันเพื่อปกป้องระบบ ข้อมูล และแอปพลิเคชันของคุณ แต่สำหรับทีมส่วนใหญ่ การป้องกันนั้นจะหยุดลงก่อนที่โค้ดของคุณจะถูกส่งออกไปใช้งานจริง เครื่องมือเหล่านี้มุ่งเน้นไปที่อุปกรณ์ เครือข่าย และจุดเชื่อมต่อ ไม่ใช่ซอฟต์แวร์ที่คุณกำลังสร้างอยู่จริง ๆ สำหรับนักพัฒนาแล้ว นั่นทำให้เกิดจุดบอดขนาดใหญ่
ในความเป็นจริงแล้ว ความจริง แพลตฟอร์มความปลอดภัยทางไซเบอร์แบบครบวงจร ควรปกป้องห่วงโซ่อุปทานซอฟต์แวร์ทั้งหมดของคุณตั้งแต่เริ่มต้น commit ไปจนถึงการปรับใช้ขั้นสุดท้ายในขั้นตอนการผลิต นั่นหมายถึงการสแกนโค้ดขณะที่คุณเขียนใน IDE การตรวจสอบการพึ่งพาของไลบรารีต่างๆ ก่อนที่จะถูกนำไปไว้ใน repository และการบังคับใช้การกำหนดค่าที่ปลอดภัยทั่วทั้งระบบของคุณ CI/CD กระบวนการทำงาน ควรผสานรวมเข้ากับระบบการพัฒนาของคุณได้อย่างราบรื่น เพื่อให้ความปลอดภัยกลายเป็นส่วนหนึ่งของกระบวนการทำงานประจำวันของคุณ แทนที่จะเป็นสิ่งที่ต้องคิดถึงทีหลัง
ด้วย Xygeni คุณจะได้รับสิ่งนั้นอย่างแน่นอน ผลิตภัณฑ์ของเรา แพลตฟอร์มการจัดการความเสี่ยงด้านความปลอดภัยทางไซเบอร์ ที่ผสาน SAST, SCAการตรวจจับความลับ CI/CD การรักษาความปลอดภัย การสแกนคอนเทนเนอร์ และการตรวจจับความผิดปกติในที่เดียว คุณสามารถสแกนโค้ดได้โดยตรงจาก IDE ของคุณ (การผสานรวมกับ VS Code) ดูช่องโหว่แบบเรียลไทม์ และใช้การแก้ไขที่ปลอดภัยโดยไม่ต้องออกจากโปรแกรมแก้ไข จากนั้น Xygeni ก็จะช่วยคุณได้ CI/CD guardrails บังคับใช้นโยบายของคุณโดยอัตโนมัติ เพื่อป้องกันไม่ให้โค้ดที่ไม่ปลอดภัยเข้าสู่ขั้นตอนการใช้งานจริง
ในระยะสั้นก แพลตฟอร์มการจัดการความปลอดภัยทางไซเบอร์ ควรจะมากกว่านั้น dashboard ของการแจ้งเตือน ควรเป็นศูนย์ควบคุมแบบรวมศูนย์สำหรับการรักษาความปลอดภัยโค้ดของคุณ pipelineและโบราณวัตถุ ไม่ว่าพวกเขาจะอาศัยอยู่ที่ไหนก็ตาม
2. เหตุใดแพลตฟอร์มส่วนใหญ่จึงปล่อยให้โค้ดของคุณเปิดเผยต่อสาธารณะ
เครื่องมือที่มีชื่อเสียงหลายอย่างมักสร้างแบรนด์ของตัวเองขึ้นมา แพลตฟอร์มการจัดการความปลอดภัยทางไซเบอร์แต่ถ้ามองให้ใกล้ขึ้น คุณจะเห็นว่ามันถูกสร้างขึ้นมาเพื่อทีมปฏิบัติการและไอที ไม่ใช่เพื่อนักพัฒนา มันทำหน้าที่ตรวจสอบปลายทาง บล็อกการรับส่งข้อมูลเครือข่ายที่น่าสงสัย และรวบรวมบันทึกต่างๆ ซึ่งมีประโยชน์ แต่ก็ไม่สามารถหยุดยั้งการสร้างและใช้งานโค้ดที่ไม่ปลอดภัยหรือส่วนประกอบที่ติดมัลแวร์ได้
การขอ มูลนิธิการประมวลผลแบบคลาวด์เนทีฟ (CNCF) รายงานระบุว่า 72% ขององค์กรใช้เครื่องมือตรวจสอบมากถึงเก้าชนิด และกว่า 20% ใช้เครื่องมือตรวจสอบ 10-15 ชนิด ซึ่งหมายความว่า... dashboardส่งผลให้มีการแจ้งเตือนซ้ำซ้อนมากขึ้น และมีจุดบอดให้ผู้โจมตีใช้ประโยชน์ได้มากขึ้น
นี่คือช่องว่าง:
- เครื่องมือปลายทาง ไม่สามารถดูที่เก็บข้อมูลส่วนตัวของคุณได้ CI/CD pipelines หรือ IaC แม่แบบ
- ความปลอดภัยของเครือข่าย ไม่สามารถตรวจจับแพ็กเกจ npm ที่มีช่องโหว่หรือคีย์ API ที่รั่วไหลในโค้ดของคุณได้
- การปะแบบดั้งเดิม ไม่ได้ตรวจสอบว่าการแก้ไขนั้นจะทำให้ระบบของคุณเสียหายหรือไม่
ในการส่งมอบงานสมัยใหม่ การโจมตีมักมุ่งเป้าไปที่วงจรการพัฒนาซอฟต์แวร์ (SDLC) นั่นเอง ซึ่งเป็นพื้นที่ที่เครื่องมือเหล่านี้เข้าไม่ถึงเลย ผู้โจมตีซ่อนตัวอยู่ในส่วนประกอบต่างๆ รูปภาพคอนเทนเนอร์ และสคริปต์การสร้าง รอจังหวะที่เหมาะสมเพื่อแทรกซึมเข้าไปในระบบการผลิต
นั่นคือเหตุผลที่ Xygeni สร้างสิ่งใหม่ขึ้นมา แพลตฟอร์มความปลอดภัยทางไซเบอร์แบบครบวงจรซึ่งออกแบบมาสำหรับนักพัฒนาและทีม DevSecOps โดยเฉพาะ เราเริ่มต้นตั้งแต่บรรทัดแรกของโค้ด ผสานรวมเข้ากับ IDE ระบบควบคุมเวอร์ชัน และอื่นๆ ของคุณโดยตรง CI/CD pipelineช่องโหว่ การตั้งค่าที่ไม่ถูกต้อง และมัลแวร์จะถูกตรวจพบก่อนที่จะเข้าสู่ระบบการผลิต
แตกต่างจากเครื่องสแกนทั่วไป เครื่องสแกนของเรา แพลตฟอร์มการจัดการความเสี่ยงด้านความปลอดภัยทางไซเบอร์ รวมถึงฟีเจอร์การประเมินความเสี่ยงในการแก้ไขปัญหา มันไม่ได้แค่บอกให้คุณติดตั้งแพทช์ แต่ยังแนะนำการอัปเกรดที่ปลอดภัยที่สุด แจ้งเตือนการเปลี่ยนแปลงที่อาจทำให้เกิดปัญหา และคาดการณ์ผลกระทบในระหว่างการทำงาน เพื่อให้คุณแก้ไขปัญหาได้อย่างมั่นใจ ไม่ใช่การคาดเดา
3. การเกิดขึ้นของแพลตฟอร์มความปลอดภัยทางไซเบอร์แบบครบวงจรสำหรับซอฟต์แวร์
ในทีม DevSecOps ส่วนใหญ่ การรักษาความปลอดภัยมักกระจัดกระจาย เครื่องมือหนึ่งสำหรับ SAST, อื่นสำหรับ SCAรวมถึงเครื่องตรวจจับความลับแยกต่างหากด้วย CI/CD pipeline การตรวจสอบ เครื่องสแกนตู้คอนเทนเนอร์ และอาจรวมถึงแพลตฟอร์มการปฏิบัติตามกฎระเบียบ การจัดการสิ่งเหล่านี้หมายถึงการสลับไปมา dashboardการผสานรายงานและการติดตามการแจ้งเตือนที่ซ้ำซ้อน เป็นเวลาที่คุณไม่สามารถใช้ไปกับการส่งมอบโค้ดที่ปลอดภัยได้
A แพลตฟอร์มความปลอดภัยทางไซเบอร์แบบครบวงจร ขจัดความวุ่นวายนั้น ด้วย Xygeni คุณจะได้รับ:
- SAST, SCAและการตรวจจับความลับได้ในที่เดียว
- CI/CD guardrails เพื่อบล็อกการสร้างเว็บไซต์ที่มีความเสี่ยง
- สแกนคอนเทนเนอร์และรีจิสทรี ก่อนการปรับใช้
- การตรวจจับความผิดปกติเพื่อระบุการยึดทรัพย์ที่น่าสงสัย หรือ pipeline การเปลี่ยนแปลง
Gartner รายงานระบุว่า 75% ขององค์กรกำลังรวมเครื่องมือรักษาความปลอดภัยเพื่อลดความซับซ้อนและเพิ่มประสิทธิภาพในการมองเห็นภาพรวม Xygeni นำเสนอการรวมเครื่องมือเหล่านั้นโดยไม่สูญเสียความลึกซึ้ง ความสามารถทุกอย่างเทียบเท่าหรือเหนือกว่าโซลูชันเฉพาะด้าน
และไม่ใช่แค่การตรวจจับเท่านั้น ในฐานะที่เป็น แพลตฟอร์มการจัดการความเสี่ยงด้านความปลอดภัยทางไซเบอร์Xygeni กล่าวเสริมว่า:
- ระบบแก้ไขปัญหาอัตโนมัติที่ขับเคลื่อนด้วย AI สำหรับ SAST, SCAและความลับต่างๆ
- การจัดลำดับความสำคัญตามบริบท เพื่อให้คุณแก้ไขปัญหาที่สามารถถูกโจมตีได้จริงก่อน
- กฎระเบียบที่บังคับใช้โดยตรงในพื้นที่ของคุณ pipelines, การหยุดยั้งโค้ดที่ไม่ปลอดภัยก่อนที่จะส่งออกไปใช้งาน
ด้วยการแสดงผลข้อมูลแบบเรียลไทม์ใน IDE ของคุณและการบังคับใช้นโยบายแบบอัตโนมัติ ความปลอดภัยจึงกลายเป็นส่วนหนึ่งของขั้นตอนการทำงานของคุณ ไม่ใช่เพียงภารกิจเพิ่มเติมในช่วงท้ายของวงจรการทำงาน
แพลตฟอร์มด้านความปลอดภัยทางไซเบอร์ควรประกอบด้วยอะไรบ้าง
ไม่ใช่เครื่องมือทุกชนิดที่เรียกตัวเองว่า แพลตฟอร์มความปลอดภัยทางไซเบอร์ ถูกสร้างขึ้นมาเพื่อทีมพัฒนาซอฟต์แวร์ หากคุณกำลังพัฒนาและเผยแพร่โค้ด แพลตฟอร์มของคุณควรมีคุณสมบัติดังต่อไปนี้:
- การปกป้องซอร์สโค้ด: SAST เพื่อตรวจจับข้อผิดพลาด ช่องโหว่ และรูปแบบโค้ดที่ไม่ปลอดภัยขณะที่คุณพิมพ์
- ความปลอดภัยของส่วนประกอบ: SCA ซึ่งตรวจสอบการเข้าถึง การโจมตี ความเสี่ยงด้านลิขสิทธิ์ และแม้กระทั่งมัลแวร์ในแพ็กเกจโอเพนซอร์ส
- การจัดการความลับ: ตรวจจับและแก้ไขอัตโนมัติด้วย AI สำหรับคีย์ API โทเค็น หรือรหัสผ่านที่รั่วไหล ก่อนที่จะเผยแพร่สู่สาธารณะ
- CI/CD การรักษาความปลอดภัย: Guardrails ซึ่งจะสแกนขั้นตอนการทำงาน บล็อกขั้นตอนที่มีความเสี่ยง และบังคับใช้การกำหนดค่าที่ปลอดภัยโดยอัตโนมัติ
- การสแกนคอนเทนเนอร์และรีจิสทรี: ตรวจสอบหาช่องโหว่และการตั้งค่าที่ไม่ถูกต้องในอิมเมจก่อนนำไปใช้งานจริง
- การตรวจจับความผิดปกติ: คอยสังเกตการเปลี่ยนแปลงที่ผิดปกติในคลังเก็บโค้ด pipelineหรือการตั้งค่าที่อาจบ่งชี้ถึงการถูกบุกรุก
- การจัดการความเสี่ยงด้านการแก้ไขปัญหา: เลือกแพทช์ที่ปลอดภัยที่สุด ตรวจสอบการเปลี่ยนแปลงที่อาจส่งผลกระทบ และหลีกเลี่ยงการสร้างความเสี่ยงใหม่ๆ
เมื่อ แพลตฟอร์มความปลอดภัยทางไซเบอร์แบบครบวงจร ครอบคลุมทุกด้านเหล่านี้และผสานรวมเข้ากับเวิร์กโฟลว์การพัฒนาของคุณ ช่วยลดอุปสรรคสำหรับนักพัฒนาและป้องกันภัยคุกคามไม่ให้เข้าสู่ขั้นตอนการผลิต
ทำไมเรื่องนี้
ผลิตภัณฑ์จำนวนมากเรียกตัวเองว่าแพลตฟอร์มการจัดการความปลอดภัยทางไซเบอร์ เพียงเพราะว่ามันรวมฟังก์ชันหลายอย่างไว้ด้วยกัน dashboardทำงานร่วมกันได้ แต่ถ้าพวกเขาไม่สามารถสแกนโค้ดใน IDE ของคุณ ตรวจจับช่องโหว่ที่เข้าถึงได้ในส่วนประกอบต่างๆ หรือบล็อกการรวมโค้ดที่มีความเสี่ยงได้ CI/CDและการแก้ไขปัญหาอัตโนมัติ ไม่ได้เป็นการปกป้องคุณอย่างแท้จริง SDLC.
ของจริง แพลตฟอร์มความปลอดภัยทางไซเบอร์แบบครบวงจร ต้องมอบการครอบคลุมแบบครบวงจรโดยไม่ทำให้การทำงานของคุณช้าลง นั่นคือหลักการพื้นฐานที่เราสร้าง Xygeni ขึ้นมา ทุกอย่างอยู่ในที่เดียว ทำงานอัตโนมัติ และปรับแต่งให้เหมาะสมกับวิธีการทำงานของทีมพัฒนาสมัยใหม่
4. Xygeni ปกป้องคุณอย่างไร SDLC ตั้งแต่เริ่มต้นจนจบ
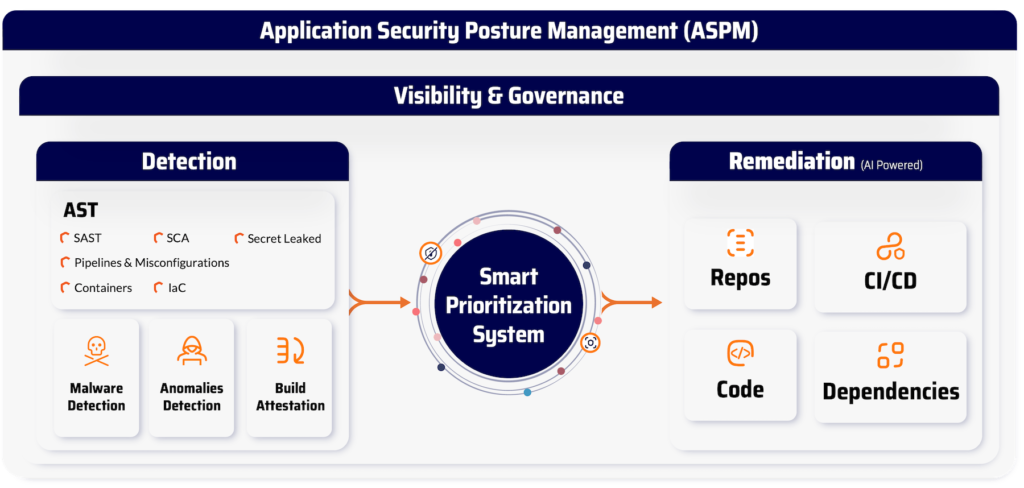
A แพลตฟอร์มความปลอดภัยทางไซเบอร์ ความแข็งแกร่งนั้นขึ้นอยู่กับพื้นที่ที่ครอบคลุม Xygeni ปกป้องทุกชั้นของวงจรการพัฒนาซอฟต์แวร์ของคุณ (SDLC) ตั้งแต่แรก commit จนถึงชิ้นงานผลิตชิ้นสุดท้าย โดยไม่ทำให้คุณเสียเวลา
นี่คือวิธีการทำงานของแพลตฟอร์มความปลอดภัยทางไซเบอร์แบบครบวงจรของเราในทางปฏิบัติ:
- codebase: วิ่ง SAST โดยตรงจาก IDE ของคุณ หรือ pipelineเพื่อตรวจจับช่องโหว่การแทรกโค้ด ตรรกะที่ไม่ปลอดภัย และช่องโหว่ในโค้ดตั้งแต่เนิ่นๆ ตรวจจับและบล็อกความลับที่เขียนไว้ในโค้ด เพย์โหลดที่ถูกปกปิด และแม้แต่รูปแบบมัลแวร์ที่กำหนดเองก่อนที่จะรวมเข้าด้วยกัน
- การอ้างอิง: สแกนไลบรารีโอเพนซอร์สด้วย SCA นอกจากนั้น Xygeni ยังตรวจสอบการเข้าถึง การโจมตี และตัวบ่งชี้มัลแวร์ เพื่อให้คุณดำเนินการเฉพาะกับความเสี่ยงที่สำคัญต่อโค้ดของคุณเท่านั้น
- CI/CD: รักษาความปลอดภัยของคุณ pipelineด้วยระบบอัตโนมัติ guardrailsตรวจจับเวิร์กโฟลว์ที่ตั้งค่าไม่ถูกต้อง ซึ่งอาจเป็นอันตราย pipeline ขั้นตอนต่างๆ และข้อมูลประจำตัวที่เปิดเผย จากนั้นจะบล็อกการรวมหรือการสร้างที่มีความเสี่ยงโดยอัตโนมัติ
- รีจิสทรีสแกนอิมเมจคอนเทนเนอร์ใน Docker ในเครื่อง, รีจิสทรีระยะไกล และฮับ OCI เพื่อหาช่องโหว่ การตั้งค่าที่ไม่ถูกต้อง และการละเมิดนโยบาย สร้างและตรวจสอบ SBOMเพื่อให้เป็นไปตามข้อกำหนดของ NIST, DORA และลูกค้า
- SCM: ตรวจสอบระบบควบคุมเวอร์ชันของคุณแบบเรียลไทม์เพื่อหาความผิดปกติ Xygeni จะแจ้งเตือนเมื่อพบสาขาที่น่าสงสัย การเปลี่ยนแปลงไฟล์ที่ไม่คาดคิด และสิ่งผิดปกติ commit กิจกรรมต่างๆ ที่ให้บันทึกการตรวจสอบอย่างครบถ้วนสำหรับทุกการกระทำ
เพราะทุกอย่างเกิดขึ้นในคราวเดียว แพลตฟอร์มการจัดการความปลอดภัยทางไซเบอร์คุณไม่จำเป็นต้องนำเครื่องมือหลายอย่างมาเชื่อมต่อกัน การควบคุมของ Xygeni สอดคล้องกับเฟรมเวิร์กชั้นนำต่างๆ เช่น นิสท์ 800-53 เพื่อความปลอดภัยของห่วงโซ่อุปทานและเมทริกซ์ MITRE ATT&CK สำหรับการปกป้องสภาพแวดล้อมการสร้าง CI/CD ระบบ และจุดเชื่อมต่อสำหรับนักพัฒนา
5. แพลตฟอร์มบริหารจัดการความเสี่ยงด้านความปลอดภัยทางไซเบอร์: เหนือการตรวจจับ
จริง แพลตฟอร์มการจัดการความเสี่ยงด้านความปลอดภัยทางไซเบอร์ ระบบไม่ควรแค่แสดงการแจ้งเตือนให้คุณเห็น แต่ควรช่วยคุณแก้ไขปัญหาที่ถูกต้องในลำดับที่ถูกต้อง โดยไม่ทำให้ระบบของคุณเสียหาย นั่นคือเหตุผลที่ Xygeni ผสานรวมการจัดลำดับความสำคัญตามบริบท การแก้ไขปัญหาอัตโนมัติด้วย AI และการให้คะแนนความเสี่ยงในการแก้ไขปัญหาไว้ในเวิร์กโฟลว์เดียว
การจัดลำดับความสำคัญตามบริบท
ไม่ใช่ทุกช่องโหว่ที่จะต้องได้รับการแก้ไขอย่างเร่งด่วนในระดับเดียวกัน
Xygeni มองดู ความสามารถในการเข้าถึง (โค้ดส่วนที่เสี่ยงต่อช่องโหว่นั้นถูกใช้งานจริงหรือไม่?) และ ความสามารถในการใช้ประโยชน์ (มีช่องโหว่ที่ใช้ได้ผลหรือไม่?) ก่อนที่จะตัดสินใจว่ามันสำคัญแค่ไหน
- ถ้าเข้าถึงได้และสามารถใช้ประโยชน์ได้ → รีบแก้ไขเดี๋ยวนี้
- ถ้าความเสี่ยงต่ำ → วางแผนไว้ทีหลังและดำเนินการจัดส่งต่อไป
วิธีการนี้ช่วยลดสิ่งรบกวนและทำให้คุณใช้เวลาไปกับประเด็นที่สำคัญที่สุดได้อย่างเต็มที่ นั่นก็คือเรื่องอะไรกันแน่ 73% ของทีมรักษาความปลอดภัย พวกเขากล่าวว่าพวกเขาประสบปัญหากับเรื่องนี้ ตามที่ระบุ การศึกษาแรนซัมแวร์ของ Cybereasonซึ่งภาวะเหนื่อยล้าจากการตื่นตัวนำไปสู่การมองข้ามภัยคุกคาม
ระบบแก้ไขปัญหาอัตโนมัติที่ขับเคลื่อนด้วย AI สำหรับ SAST, SCAและความลับ
แทนที่จะแค่บอกว่ามีปัญหา Xygeni ช่วยคุณแก้ไขปัญหา:
- SAST → สร้างการเปลี่ยนแปลงโค้ดที่ปลอดภัยได้โดยตรงใน IDE ของคุณ เพื่อให้คุณสามารถแก้ไขช่องโหว่ได้ทันที
- SCA → แนะนำการอัปเกรดส่วนประกอบที่จำเป็นอย่างปลอดภัยตามนโยบายของคุณ เพื่อหลีกเลี่ยงการทำให้การสร้างโปรแกรมล้มเหลว
- ความลับ → เพิกถอนข้อมูลประจำตัวที่เปิดเผยโดยอัตโนมัติและแทนที่ด้วยข้อมูลอ้างอิงจาก Vault หรือ KMS
คุณสามารถตรวจสอบ อนุมัติ และผสานรวมการแก้ไขข้อผิดพลาดที่ปลอดภัยได้ภายในไม่กี่นาทีโดยไม่ขัดจังหวะขั้นตอนการทำงานของคุณ
การจัดการความเสี่ยงด้านการแก้ไขปัญหา
แพทช์ล่าสุดไม่ได้หมายความว่าจะปลอดภัยที่สุดเสมอไป
Xygeni แสดงตัวเลือกการอัปเกรดทั้งหมดอย่างชัดเจน คะแนนความเสี่ยง (ต่ำ ปานกลาง หรือสูง) โดยพิจารณาจาก:
- ไม่ว่าช่องโหว่นั้นจะสามารถถูกใช้ประโยชน์ได้หรือไม่
- วิธีการหรือ API ใดบ้างที่มีการเปลี่ยนแปลงหรือถูกลบออก
- ไฟล์และพฤติกรรมการทำงานใดบ้างที่จะได้รับผลกระทบ
ก่อนที่จะรวมไฟล์ คุณสามารถดูตัวอย่างผลกระทบ หลีกเลี่ยงการเปลี่ยนแปลงที่ทำให้เกิดปัญหา และรักษาข้อมูลของคุณไว้ได้ pipeline ทำงานได้อย่างราบรื่น
ด้วยการผสานรวมการจัดลำดับความสำคัญ การแก้ไขปัญหาอัตโนมัติด้วย AI และการติดตั้งแพทช์ที่คำนึงถึงความเสี่ยง Xygeni จึงมอบประสิทธิภาพที่เหนือกว่า แพลตฟอร์มความปลอดภัยทางไซเบอร์แบบครบวงจร ทีม DevSecOps ต้องการระบบที่เปลี่ยนการตรวจจับให้เป็นการดำเนินการโดยไม่ทำให้การทำงานช้าลง
บทสรุปสุดท้าย: แพลตฟอร์มเดียว ครอบคลุมทุกด้าน
การเลือกที่เหมาะสม แพลตฟอร์มความปลอดภัยทางไซเบอร์ ไม่ใช่แค่การทำตามข้อกำหนดของฟีเจอร์เท่านั้น แต่เป็นการรู้จักโค้ดของคุณ เข้าใจความสัมพันธ์ระหว่างส่วนประกอบต่างๆ และ... pipelineพวกเขาได้รับการคุ้มครองตั้งแต่วันแรก
ด้วย Xygeni คุณจะได้รับ แพลตฟอร์มความปลอดภัยทางไซเบอร์แบบครบวงจร ซึ่งจะช่วยรักษาความปลอดภัยตลอดวงจรการพัฒนาซอฟต์แวร์ของคุณ (SDLC) โดยไม่ทำให้คุณช้าลง จาก SAST, SCAและการตรวจจับความลับ CI/CD guardrailsการสแกนคอนเทนเนอร์ และการตรวจจับความผิดปกติ ทุกอย่างทำงานร่วมกันในที่เดียว
แนวทางของเราไม่ได้จำกัดอยู่แค่การตรวจจับเท่านั้น Xygeni ยังเป็นเครื่องมืออีกด้วย แพลตฟอร์มการจัดการความเสี่ยงด้านความปลอดภัยทางไซเบอร์ด้วยระบบจัดลำดับความสำคัญตามบริบท การแก้ไขปัญหาอัตโนมัติด้วย AI และการให้คะแนนความเสี่ยงในการแก้ไขปัญหา คุณจึงสามารถแก้ไขปัญหาที่ถูกต้อง ในลำดับที่ถูกต้อง โดยไม่ทำให้ระบบของคุณเสียหาย และเนื่องจากเราผสานรวมเข้ากับ IDE ของคุณโดยตรง pipelineดังนั้น คุณจึงได้รับการปกป้องอย่างต่อเนื่องที่ผสานเข้ากับขั้นตอนการทำงานของคุณได้อย่างเป็นธรรมชาติ
โดยสรุป Xygeni ส่งมอบ... แพลตฟอร์มการจัดการความปลอดภัยทางไซเบอร์ สร้างขึ้นเพื่อทีม DevSecOps ยุคใหม่ที่ต้องการความเร็ว ความปลอดภัย และความมั่นใจในทุกการปล่อยเวอร์ชันใหม่

