






การโจมตีแบบ SQL injection ยังคงเป็นหนึ่งในช่องโหว่ที่อันตรายและแพร่หลายที่สุดในแอปพลิเคชันเว็บ หากไม่ได้รับการแก้ไข ช่องโหว่นี้อาจทำให้ผู้โจมตีสามารถเข้าถึง แก้ไข หรือทำลายข้อมูลสำคัญได้ผ่านการเขียนคำสั่งฐานข้อมูลที่ไม่ดี นั่นเป็นเหตุผลว่าทำไมการทำความเข้าใจวิธีการป้องกันการโจมตีแบบ SQL injection และการทดสอบการโจมตีแบบ SQL injection เชิงรุก จึงเป็นสิ่งสำคัญสำหรับทีมพัฒนาและทีม DevSecOps ทุกทีมในปัจจุบัน
รายงานการตรวจสอบการละเมิดข้อมูลของ Verizon ปี 2025 พบว่า การโจมตีแบบ SQL injection เป็นสาเหตุของการละเมิดข้อมูลถึง 12% เพิ่มขึ้นจาก 9% ในปีที่แล้ว และใน 10 อันดับแรกของ OWASP ปี 2025 การโจมตีแบบ Injection (ซึ่งรวมถึง SQL injection ด้วย) ยังคงมี CVE ที่บันทึกไว้มากกว่า 14,000 รายการ โดย 100% ของแอปพลิเคชันที่ OWASP ทดสอบนั้นตรวจสอบพบช่องโหว่นี้ในรูปแบบใดรูปแบบหนึ่ง ช่องโหว่นี้ไม่ได้อันตรายน้อยลง เพียงแต่เลื่อนจากอันดับที่ 3 ไปเป็นอันดับที่ 5 ในการจัดอันดับ ส่วนใหญ่เป็นเพราะมีหมวดหมู่ใหม่ๆ ที่มีผลกระทบสูงกว่าเกิดขึ้น ไม่ใช่เพราะการโจมตีแบบ SQL injection หยุดลง
ในคู่มือนี้ เราจะพูดถึง:
- การโจมตีแบบ SQL Injection คืออะไร และทำงานอย่างไร
- เทคนิคการป้องกันที่แนะนำโดย OWASP
- กลยุทธ์สำคัญในการทดสอบการโจมตี SQL Injection
- สรุป ความน่าเชื่อถือของ Olymp Trade? ของไซเกนี SAST เครื่องยนต์ ตรวจจับช่องโหว่การโจมตีแบบ SQL injection ได้ตั้งแต่เนิ่นๆ SDLC
มาดูกันว่าเราจะรักษาความปลอดภัยของโค้ดของคุณได้อย่างไร ปรับเปลี่ยนการรักษาความปลอดภัยไปทางซ้าย และปกป้องห่วงโซ่อุปทานซอฟต์แวร์ของคุณจากวิธีการโจมตีที่เก่าแก่ที่สุดวิธีหนึ่ง (และยังคงใช้งานอยู่)
SQL Injection คืออะไร?
การโจมตีแบบ SQL Injection คือการโจมตีระดับโค้ด โดยการแทรกข้อมูลที่เป็นอันตรายเข้าไปในคำสั่ง SQL เพื่อเปลี่ยนแปลงหรือหลีกเลี่ยงการทำงานของฐานข้อมูล มักเกิดขึ้นเมื่อมีการใช้ข้อมูลที่ผู้ใช้ป้อนในคำสั่ง SQL โดยไม่มีการตรวจสอบหรือกรองข้อมูลอย่างเหมาะสม
ตัวอย่างเช่น ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ได้ login แบบฟอร์ม แถบค้นหา หรือพารามิเตอร์ API สำหรับ:
- ข้ามการตรวจสอบสิทธิ์
- ดึงข้อมูลที่ละเอียดอ่อน
- ลบหรือทำให้ข้อมูลเสียหาย
- ดำเนินการจัดการฐานข้อมูล
ถ้าคุณต้องการ ป้องกันการโจมตีแบบ SQL injectionขั้นตอนแรกคือการทำความเข้าใจวิธีการทำงานของมัน
ตัวอย่างการโจมตี SQL Injection ในโลกแห่งความเป็นจริง
ลองใช้ภาษา Java ง่ายๆ ดู login แบบสอบถาม:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
หากผู้ใช้ป้อนข้อมูลนี้:
					user: ' OR 1=1 --
pass: anything
มันจึงกลายเป็น:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
ผู้โจมตีเข้าถึงระบบได้โดยทำให้เงื่อนไขนั้นเป็นจริงเสมอ นี่เป็นตัวอย่างในตำราเรียนของการโจมตีประเภทหนึ่ง เหตุใดจึงต้องทำการทดสอบ SQL injection มีความสำคัญอย่างยิ่งในช่วงการพัฒนา
วิธีป้องกันการโจมตี SQL Injection: เคล็ดลับเชิงปฏิบัติ
ตอนนี้เราเข้าใจแล้วว่าก การแทรก SQL มันคืออะไรและทำงานอย่างไร มาดูกันเลย วิธีป้องกันการโจมตี SQL Injection ในโครงการจริง ๆ ข่าวดีก็คือ มีแนวทางปฏิบัติที่ดีที่สุดที่ได้รับการพิสูจน์แล้วและเป็นมิตรกับนักพัฒนา ซึ่งช่วยป้องกันการโจมตีเหล่านี้ก่อนที่จะเกิดขึ้น
การขอ เอกสารสรุปเคล็ดลับการป้องกันการโจมตี SQL Injection ของ OWASP เป็นแหล่งข้อมูลที่เชื่อถือได้สำหรับการสร้างปฏิสัมพันธ์กับฐานข้อมูลที่ปลอดภัย โดยแนะนำเทคนิคหลักหลายประการ:
1. ใช้ Prepared Statements (ร่วมกับ Parameterized Queries)
สิ่งสำคัญอันดับแรกคือ ควรใช้คำสั่ง SQL แบบมีพารามิเตอร์แทนการต่อสตริงเมื่อต้องจัดการกับข้อมูลที่ผู้ใช้ป้อนเข้ามา คำสั่งเตรียมการ (Prepared statements) จะบอกให้ฐานข้อมูลจัดการข้อมูลที่ป้อนเข้ามาในฐานะข้อมูลธรรมดา ไม่ใช่ส่วนหนึ่งของตรรกะ SQL
นี่คือเวอร์ชันที่ปลอดภัยกว่าของ login การค้นหาโดยใช้ภาษา Java แถลงการณ์ที่เตรียมไว้:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
ด้วยเหตุนี้ แม้ว่าผู้ใช้จะพยายามกระทำการที่เป็นอันตราย ข้อมูลที่ป้อนเข้าไปก็จะไม่เปลี่ยนแปลงโครงสร้างของคำสั่งค้นหา
2. ตรวจสอบและกรองข้อมูลที่ป้อนเข้ามา
แม้ว่าการใช้พารามิเตอร์ในการค้นหาจะช่วยจัดการงานส่วนใหญ่ไปแล้ว แต่การตรวจสอบประเภทและความยาวของข้อมูลที่ป้อนเข้ามาก็ยังคงมีความสำคัญอยู่ ตัวอย่างเช่น ควรปฏิเสธข้อมูลที่มีอักขระหรือรูปแบบที่ไม่คาดคิด
ยิ่งไปกว่านั้น อย่าเชื่อถือข้อมูลที่ผู้ใช้ป้อนเข้ามาเด็ดขาด แม้ว่าข้อมูลนั้นจะมาจากส่วนหน้าของแอปพลิเคชันหรือแอปพลิเคชันบนมือถือของคุณก็ตาม
3. ใช้เครื่องมือ ORM อย่างชาญฉลาด
เฟรมเวิร์กและ ORM สมัยใหม่หลายตัว (เช่น Hibernate หรือ Django ORM) มีระบบป้องกันการโจมตีแบบ SQL injection มาให้โดยค่าเริ่มต้นอยู่แล้ว อย่างไรก็ตาม นักพัฒนายังคงสามารถเขียนคำสั่ง SQL โดยตรงหรือหลีกเลี่ยงวิธีการที่ปลอดภัยได้ ดังนั้นควรใช้คุณสมบัติของ ORM ตามที่ออกแบบไว้เสมอ และหลีกเลี่ยงการใช้คำสั่ง SQL โดยตรงเว้นแต่จำเป็นอย่างยิ่ง
โค้ดที่สร้างโดย AI นำมาซึ่งความเสี่ยงแบบเดียวกันในรูปแบบใหม่ ORM อย่าง Django และ Hibernate จะกำหนดพารามิเตอร์ให้กับคำสั่ง SQL โดยค่าเริ่มต้น แต่การป้องกันนี้จะหายไปทันทีที่นักพัฒนาหรือผู้ช่วยเขียนโค้ด AI ใช้คำสั่ง SQL แบบดิบๆ หรือส่งชื่อฟิลด์ที่ผู้ใช้ควบคุมเข้าไป ช่องโหว่ CVE-2024-42005 ของ Django เองก็แสดงให้เห็นว่าสิ่งนี้เกิดขึ้นได้ในวิธีการที่ "ปลอดภัย" ควรตรวจสอบตรรกะ SQL ที่แนะนำโดยผู้ช่วย AI อย่างละเอียดถี่ถ้วนเช่นเดียวกับการสร้างคำสั่ง SQL อื่นๆ การกำหนดพารามิเตอร์โดยค่าเริ่มต้นจะไม่ปลอดภัยหากใช้ทางลัด ไม่ว่าจะเป็นคำแนะนำจากมนุษย์หรือ AI ก็ตาม
4. หลักการสิทธิ์ขั้นต่ำสุด
อีกหนึ่งเคล็ดลับที่เป็นประโยชน์: จำกัดสิทธิ์การเข้าถึงฐานข้อมูล แม้ว่าจะมีการโจมตีแบบ Injection เกิดขึ้น ผู้ใช้ที่มีสิทธิ์อ่านอย่างเดียวก็ไม่สามารถลบตารางหรือแก้ไขข้อมูลสำคัญได้
5. ทดสอบอย่างต่อเนื่องด้วยเครื่องมือรักษาความปลอดภัย
สุดท้ายนี้ จงรับเอาสิ่งต่อไปนี้มาใช้ การทดสอบการโจมตีแบบ SQL injection เครื่องมือที่สามารถตรวจจับข้อบกพร่องเหล่านี้ได้ก่อนที่จะเข้าสู่ขั้นตอนการผลิต เราจะพูดถึงวิธีการที่ Xygeni ทำเช่นนี้ในภายหลัง
โดยสรุปแล้ว การป้องกันการโจมตีแบบ SQL injection ไม่ได้อยู่ที่การใช้กลเม็ดวิเศษเพียงอย่างเดียว แต่เป็นการใช้มาตรการป้องกันเล็กๆ น้อยๆ อย่างสม่ำเสมอทั่วทั้งโค้ดและโครงสร้างพื้นฐานของคุณ
การทดสอบการโจมตีแบบ SQL Injection: ตรวจจับข้อผิดพลาดก่อนที่ผู้โจมตีจะพบ
แม้จะมีแนวปฏิบัติที่ดีที่สุดแล้วก็ตาม ข้อผิดพลาดก็ยังอาจหลุดรอดไปได้ นั่นคือจุดที่ การทดสอบการโจมตีแบบ SQL injection กลายเป็นสิ่งสำคัญ
แต่การทดสอบในทางปฏิบัติมีลักษณะอย่างไร?
การทดสอบด้วยตนเอง
ทีมรักษาความปลอดภัยและแฮกเกอร์เชิงจริยธรรมมักทดสอบปลายทางโดยการแทรกอักขระพิเศษ เช่น หรือ 1=1 — เพื่อตรวจสอบว่าคำสั่งค้นหาทำงานผิดพลาดหรือให้ผลลัพธ์ที่ไม่คาดคิดหรือไม่ แม้ว่าวิธีนี้จะมีประสิทธิภาพ แต่ก็ใช้เวลานานและยากต่อการขยายขนาด
การทดสอบอัตโนมัติ
ทีม DevSecOps สมัยใหม่ส่วนใหญ่ในปัจจุบันใช้เครื่องมืออัตโนมัติ เช่น การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (Static Application Security Testing)SAST)—เพื่อสแกนโค้ดหาช่องโหว่การโจมตีแบบ Injection ในระหว่างการพัฒนา เครื่องมือเหล่านี้จะตรวจสอบโค้ดโดยไม่ต้องรัน ช่วยให้ตรวจจับปัญหาต่างๆ ได้ เช่น:
- สตริง SQL ที่เชื่อมต่อกัน
- การป้อนข้อมูลที่ไม่ปลอดภัยในแบบสอบถาม
- โค้ดเก่าที่มีรูปแบบที่ไม่ปลอดภัย
Xygeni ช่วยป้องกันและตรวจจับการโจมตี SQL Injection ได้อย่างไร
At ไซเกนีเราเชื่อว่าวิธีที่ดีที่สุดในการป้องกันการโจมตี SQL Injection คือการตรวจจับตั้งแต่เนิ่นๆ—โดยเฉพาะอย่างยิ่งก่อนที่มันจะออกจากโปรแกรมแก้ไขโค้ดของคุณ นั่นคือสิ่งที่เรามุ่งมั่นทำ Code Security โซลูชันนี้ถูกสร้างขึ้นมาเพื่อทำสิ่งนั้น
มาดูกันว่าเราให้การสนับสนุนอย่างไรบ้าง การทดสอบการโจมตีแบบ SQL injection และการป้องกันในสภาพแวดล้อมการพัฒนาในโลกแห่งความเป็นจริง
การวิเคราะห์โค้ดคงที่ที่มีประสิทธิภาพ (SAST) สำหรับการตรวจจับการโจมตี SQL Injection
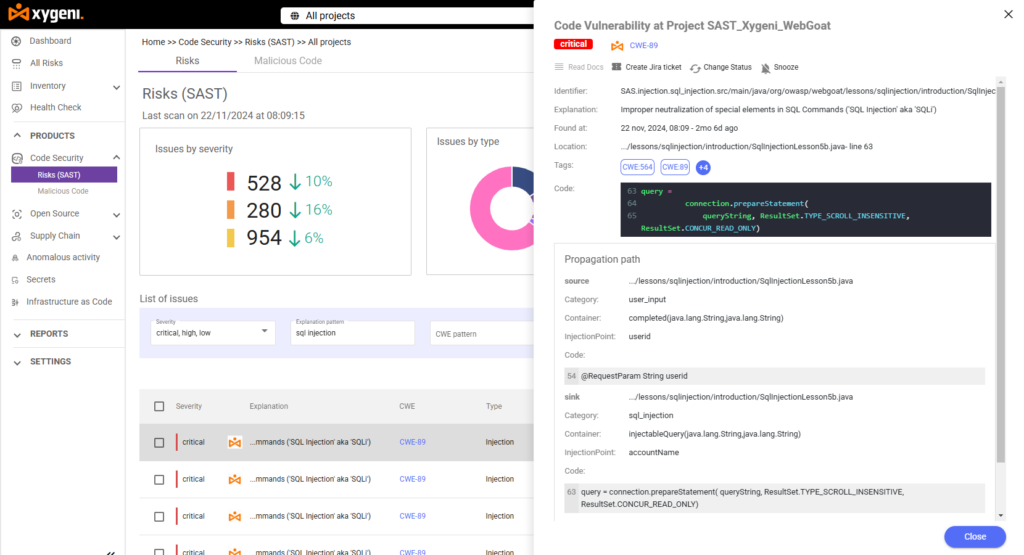
แพลตฟอร์มของเราประกอบด้วยเครื่องมือทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ที่มีประสิทธิภาพ (SASTเครื่องมือที่สแกนโค้ดของคุณเพื่อหารูปแบบ SQL ที่มีความเสี่ยง เช่น คิวรีแบบไดนามิกที่สร้างขึ้นจากข้อมูลที่ผู้ใช้ป้อน หรือสตริงที่เขียนตายตัว เมื่อเครื่องมือของเราตรวจพบความเสี่ยงที่อาจเกิดขึ้น การแทรก SQLโดยจะระบุตำแหน่งที่แน่นอนในซอร์สโค้ดของคุณ เน้นระดับความเสี่ยง (เช่น วิกฤต) และแสดงคำอธิบายโดยละเอียด
ตัวอย่างเช่น ในโครงการทดสอบหนึ่งของเรา SAST เครื่องมือตรวจสอบพบช่องโหว่การโจมตีแบบ SQL injection ที่ร้ายแรงในไฟล์ Java:
- สวพ.FMXNUMXCWE-89 (การแทรก SQL)
- สถานที่: บรรทัดที่ 71 ใน SqlInjectionLesson5b.java
- จุดฉีด: รหัสผู้ใช้ถูกส่งตรงไปยังคำสั่ง SQL
- เส้นทางการแพร่กระจายล้างร่องรอยตั้งแต่ข้อมูลนำเข้าจนถึงการดำเนินการคำสั่งค้นหา
รายละเอียดในระดับนี้ช่วยให้นักพัฒนาเข้าใจว่าปัญหาเริ่มต้นจากจุดใด (ต้นตอ) ปัญหาแพร่กระจายไปอย่างไรในโค้ด (การแพร่ระบาด) และก่อให้เกิดความเสี่ยงที่จุดใด (ปลายทาง)
คำแนะนำการแก้ไขตามบริบท
ที่ดียิ่งกว่านั้น Xygeni ไม่ได้หยุดแค่การตรวจจับ—เรายังให้คำแนะนำแก่ทีมของคุณในด้านต่างๆ อีกด้วย วิธีป้องกันการโจมตี SQL Injection พร้อมคำแนะนำตามบริบทและข้อเสนอแนะในการแก้ไขโค้ด ตัวอย่างเช่น หากเราตรวจพบว่าคำสั่ง SQL ถูกสร้างขึ้นโดยใช้การต่อสตริง เราจะแนะนำให้เปลี่ยนไปใช้คำสั่งแบบมีพารามิเตอร์ และอธิบายวิธีการทำ
นั่นหมายความว่านักพัฒนาสามารถแก้ไขปัญหาได้โดยไม่จำเป็นต้องเป็นผู้เชี่ยวชาญด้านความปลอดภัย
นอกจากนี้ ระบบ AI Triage ยังทำการคัดกรองข้อค้นพบโดยอัตโนมัติ โดยจะสรุปผล ความเร่งด่วน และความซับซ้อนของการแก้ไขสำหรับช่องโหว่ SQL injection แต่ละรายการ เพื่อให้ช่องโหว่ที่ร้ายแรงและแก้ไขได้ง่ายไม่ถูกจัดอยู่ในคิวเดียวกันกับช่องโหว่ที่มีลำดับความสำคัญต่ำ
การผสานรวมอย่างราบรื่นกับเวิร์กโฟลว์การพัฒนาของคุณ
โซลูชันของเราสามารถใช้งานร่วมกับเครื่องมือที่คุณมีอยู่แล้วได้อย่างลงตัว ไม่ว่าจะเป็น GitHub, GitLab, Bitbucket และอื่นๆ ซึ่งช่วยให้การตรวจสอบความปลอดภัยเกิดขึ้นโดยอัตโนมัติทุกครั้งที่มีการเรียกใช้งาน pull request หรือสร้างใหม่ ดังนั้นไม่ว่าคุณจะกำลังตรวจสอบฟีเจอร์ใหม่หรืออัปเดตโค้ดเดิมก็ตาม การทดสอบการโจมตีแบบ SQL injection กลายเป็นส่วนหนึ่งของคุณ CI/CD pipeline.
การแจ้งเตือนแบบเรียลไทม์และ Dashboards
สุดท้ายนี้ ศูนย์กลางของไซเกนี dashboardการแจ้งเตือนแบบเรียลไทม์ช่วยให้ทีมของคุณมองเห็นแนวโน้มการโจมตีแบบ SQL injection ในทุกโครงการได้อย่างชัดเจน คุณสามารถติดตามช่องโหว่ตามระดับความรุนแรง ทีม หรือโครงการ และพิสูจน์ได้ว่าสอดคล้องกับมาตรฐาน OWASP Top 10 และมาตรฐานอื่นๆ standards.
การโจมตีแบบ SQL Injection ในโลกแห่งความเป็นจริง: บทเรียนจากภาคสนาม
การโจมตีแบบ SQL injection ส่งผลให้เกิดการรั่วไหลของข้อมูลครั้งใหญ่ที่สุดในประวัติศาสตร์ ซึ่งเน้นย้ำถึงความจำเป็นอย่างยิ่งยวดในการ... การรักษาความปลอดภัยแอปพลิเคชันที่แข็งแกร่งต่อไปนี้เป็นตัวอย่างที่น่าสนใจในโลกแห่งความเป็นจริง:
1. การรั่วไหลของข้อมูลระบบชำระเงิน Heartland (ปี 2008)
ใน 2008, ระบบการชำระเงิน Heartlandบริษัทผู้ให้บริการประมวลผลการชำระเงินรายใหญ่แห่งหนึ่ง ประสบปัญหาการรั่วไหลของข้อมูล ส่งผลให้หมายเลขบัตรเครดิตและบัตรเดบิตประมาณ 130 ล้านหมายเลขถูกเปิดเผย ผู้โจมตีใช้ช่องโหว่การโจมตีแบบ SQL injection เพื่อแทรกซึมเข้าไปในเครือข่ายของบริษัท ส่งผลให้เกิดการรั่วไหลของข้อมูลครั้งใหญ่ที่สุดครั้งหนึ่งในประวัติศาสตร์
2. การรั่วไหลของข้อมูล Yahoo! Voices (2012)
ในเดือนกรกฎาคมที่ผ่านมา 2012, Yahoo! Voices ตกเป็นเหยื่อของการโจมตีแบบ SQL injection ที่ส่งผลกระทบต่อบัญชีผู้ใช้เกือบ 450,000 บัญชี แฮกเกอร์ใช้ช่องโหว่ในเซิร์ฟเวอร์ฐานข้อมูลของ Yahoo เพื่อเข้าถึงชื่อผู้ใช้และรหัสผ่านที่ไม่ได้เข้ารหัส ซึ่งเน้นย้ำถึงอันตรายของการตรวจสอบความถูกต้องของข้อมูลที่ไม่เพียงพอ
3. การรั่วไหลของข้อมูล TalkTalk (2015)
โทรคมนาคมของสหราชอาณาจักร บริษัท TalkTalk ผู้ให้บริการโทรคมนาคม ประสบกับการโจมตีแบบ SQL injection ในปี 2015 ส่งผลให้ข้อมูลส่วนตัวของลูกค้าประมาณ 160,000 รายรั่วไหล ผู้โจมตีใช้ช่องโหว่ในเว็บไซต์ของบริษัท ทำให้บริษัทได้รับความเสียหายทางการเงินและชื่อเสียงอย่างมาก
4. การละเมิดข้อมูลระหว่าง Freepik และ Flaticon (2020)
ใน 2020, บริษัท Freepik บริษัทเปิดเผยว่า การโจมตีแบบ SQL injection ส่งผลให้ข้อมูลผู้ใช้ 8.3 ล้านรายการรั่วไหลจากแพลตฟอร์ม Freepik และ Flaticon โดยผู้โจมตีได้ใช้ช่องโหว่ใน Flaticon ซึ่งเน้นย้ำถึงความเสี่ยงที่เกี่ยวข้องกับส่วนประกอบจากบุคคลที่สามในห่วงโซ่อุปทานซอฟต์แวร์
5. ช่องโหว่ของปลั๊กอิน WooCommerce (ปี 2022)
ในปี 2022 มีการค้นพบช่องโหว่การโจมตีแบบ SQL injection ที่ร้ายแรงในระบบ WooCommerce Dropshipping โดยปลั๊กอิน OPMC สำหรับ WordPress ช่องโหว่การโจมตีแบบ SQL injection ที่ไม่ได้รับการตรวจสอบสิทธิ์นี้ มีระดับความรุนแรง 9.8 จาก 10 ซึ่งเน้นให้เห็นถึงความเสี่ยงที่อาจเกิดขึ้นจากปลั๊กอินของบุคคลที่สามในแพลตฟอร์มอีคอมเมิร์ซ
6. Boolka Cyberthreat แพร่กระจายโทรจัน BMANAGER (2024)
ในปี 2024 ผู้ก่อการร้ายไซเบอร์ที่ถูกขนานนามว่า... 'บูลก้า' พบว่ามีการโจมตีเว็บไซต์โดยใช้ SQL injection เพื่อติดตั้งมัลแวร์ประเภทโทรจันชื่อ BMANAGER แคมเปญนี้แสดงให้เห็นถึงกลยุทธ์ที่พัฒนาขึ้นของอาชญากรไซเบอร์ที่ใช้ SQL injection ในการแพร่กระจายมัลแวร์
เหตุการณ์เหล่านี้เน้นย้ำถึงภัยคุกคามที่ยังคงมีอยู่ของการโจมตีแบบ SQL injection และความสำคัญของการใช้มาตรการรักษาความปลอดภัยที่แข็งแกร่ง รวมถึงการตรวจสอบโค้ดเป็นประจำ การตรวจสอบความถูกต้องของข้อมูลขาเข้า และการใช้เครื่องมือรักษาความปลอดภัยขั้นสูงเพื่อตรวจจับและป้องกันช่องโหว่ดังกล่าว
7. เหตุการณ์ BeyondTrust / การรั่วไหลของข้อมูลกระทรวงการคลังสหรัฐฯ (ธันวาคม 2024 – กุมภาพันธ์ 2025)
A ช่องโหว่ Zero-day ของ PostgreSQL (CVE-2025-1094) อนุญาตให้เกิดการโจมตีแบบ SQL injection ผ่านการจัดการข้อมูลป้อนเข้าที่ไม่ถูกต้อง psqlเทอร์มินัลแบบโต้ตอบของ PostgreSQL กลุ่มผู้โจมตีที่ได้รับการสนับสนุนจากรัฐบาล ซึ่งถูกติดตามในชื่อ Silk Typhoon ได้เชื่อมโยงเทอร์มินัลดังกล่าวเข้ากับแพลตฟอร์มการสนับสนุนระยะไกลของ BeyondTrust ทำให้ระบบอย่างน้อย 17 ระบบถูกบุกรุก enterprise กรณีการใช้งานของลูกค้า รวมถึงกระทรวงการคลังของสหรัฐฯ นับเป็นหนึ่งในเหตุการณ์การโจมตีด้วย SQL injection ที่ได้รับการยืนยันครั้งสำคัญที่สุดในรอบหลายปีที่ผ่านมา และเป็นเครื่องเตือนใจว่าช่องโหว่ประเภทนี้ไม่ได้จำกัดอยู่แค่แบบฟอร์มบนเว็บเท่านั้น แต่ยังส่งผลกระทบต่อไดรเวอร์ฐานข้อมูลและเครื่องมือโต้ตอบต่างๆ ด้วย
🔧 เคล็ดลับ Pro: การทดสอบความปลอดภัยเป็นประจำ โดยเฉพาะอย่างยิ่งด้วยเครื่องมืออย่าง Xygeni SAST กลไกนี้ช่วยตรวจจับจุดแทรกข้อมูลเหล่านี้ก่อนที่ผู้โจมตีจะสามารถใช้ประโยชน์จากจุดเหล่านั้นได้
รักษาความปลอดภัยให้กับโค้ดของคุณ ป้องกันการโจมตีแบบ SQL Injection
การโจมตีแบบ SQL injection เป็นหนึ่งในภัยคุกคามด้านความปลอดภัยของแอปพลิเคชันที่เก่าแก่ที่สุด และยังคงเป็นหนึ่งในภัยคุกคามที่อันตรายที่สุด การที่ OWASP จัดอันดับให้อยู่ในอันดับที่ 5 ในปี 2025 สะท้อนให้เห็นถึงหมวดหมู่ใหม่ๆ ที่เกิดขึ้น ไม่ใช่ว่าการโจมตีแบบ SQL injection จะทำได้ยากขึ้น การโจมตีนี้ยังคงสามารถป้องกันได้อย่างสมบูรณ์ด้วยการผสมผสานแนวทางปฏิบัติที่เหมาะสม ตั้งแต่การใช้คำสั่ง SQL แบบมีพารามิเตอร์ ไปจนถึงการตรวจสอบโค้ดที่สร้างโดย AI อย่างละเอียดถี่ถ้วนเช่นเดียวกับโค้ดที่เขียนโดยมนุษย์
ที่ Xygeni เราทำให้การรับมือกับภัยคุกคามเป็นเรื่องง่าย บริษัทของเรา code security โซลูชันนี้ช่วยให้ทีมของคุณมองเห็นภาพรวม ทำงานอัตโนมัติ และได้รับคำแนะนำที่จำเป็นในการตรวจจับช่องโหว่การโจมตีแบบ SQL injection ตั้งแต่เนิ่นๆ จัดลำดับความสำคัญตามความเร่งด่วน และแก้ไขได้อย่างรวดเร็ว ไม่ต้องเดา ไม่ต้องมีช่องโหว่ เพียงแค่มีโค้ดที่ปลอดภัยตั้งแต่เริ่มต้น ไม่ว่าจะเป็นโค้ดที่เขียนโดยนักพัฒนาหรือคำแนะนำจากผู้ช่วย AI ก็ตาม
ดังนั้น หากคุณพร้อมที่จะทำให้การโจมตีแบบ SQL injection กลายเป็นเรื่องในอดีต พร้อมทั้งรักษาความรวดเร็วและราบรื่นในการพัฒนาซอฟต์แวร์ เราพร้อมให้ความช่วยเหลือ
ทดลองใช้ Xygeni ฟรี และเริ่มป้องกันการโจมตีแบบ SQL injection ก่อนที่จะเกิดขึ้นในสภาพแวดล้อมการใช้งานจริง

คำถามที่พบบ่อย
การโจมตีแบบ SQL injection ยังคงเป็นความเสี่ยงด้านความปลอดภัยอันดับต้น ๆ ในปี 2026 หรือไม่?
ใช่แล้ว แม้ว่า OWASP จะเลื่อนอันดับการโจมตีแบบ Injection จากอันดับ 3 ไปเป็นอันดับ 5 ใน 10 อันดับแรกประจำปี 2025 แต่หมวดหมู่นี้ก็ยังคงมีช่องโหว่ CVE ด้านการโจมตีแบบ SQL Injection มากกว่า 14,000 รายการ และรายงาน Verizon DBIR ปี 2025 พบว่ามีส่วนทำให้เกิดการละเมิดข้อมูลถึง 12% เพิ่มขึ้นจาก 9% ในปีที่ผ่านมา
ORM อย่าง Django หรือ Hibernate สามารถป้องกันการโจมตีแบบ SQL injection ได้อย่างสมบูรณ์หรือไม่?
ไม่ ORM จะกำหนดพารามิเตอร์ให้กับคำสั่ง SQL โดยค่าเริ่มต้น แต่การป้องกันจะพังลงทันทีที่นักพัฒนาใช้คำสั่ง SQL ดิบหรือวิธีการที่ไม่ปลอดภัย ตัวอย่างจริงของช่องโหว่ SQL injection ผ่านวิธีการที่คิดว่าปลอดภัยคือ CVE-2024-42005 ของ Django
โค้ดที่สร้างโดย AI ส่งผลต่อความเสี่ยงจากการโจมตีแบบ SQL injection อย่างไร?
ผู้ช่วยเขียนโค้ด AI อาจแนะนำรูปแบบที่ไม่ปลอดภัยแบบเดียวกับที่มนุษย์อาจแนะนำ เช่น คำสั่งค้นหาที่ต่อสตริง หรือข้อมูลป้อนเข้าที่ไม่ได้รับการตรวจสอบ และควรได้รับการตรวจสอบอย่างเข้มงวดเช่นเดียวกับโค้ดที่เขียนโดยมนุษย์ แทนที่จะเชื่อถือโดยอัตโนมัติ
