





โครงสร้างพื้นฐานในฐานะ Code security ได้เปลี่ยนวิธีการที่องค์กรต่างๆ จัดตั้งและจัดการโครงสร้างพื้นฐาน ทำให้การทำงานอัตโนมัติง่ายขึ้นและมั่นใจได้ถึงความน่าเชื่อถือ อย่างไรก็ตาม หากปราศจากแนวปฏิบัติที่ดีที่สุดของ Infrastructure as Code แล้ว... IaC อาจก่อให้เกิดความเสี่ยงด้านความปลอดภัย เช่น การตั้งค่าที่ไม่ถูกต้อง ปัญหาด้านการปฏิบัติตามกฎระเบียบ และการเปิดเผยต่อภัยคุกคามทางไซเบอร์ เพื่อลดความเสี่ยงเหล่านี้ องค์กรต้องปฏิบัติตาม IaC security แนวทางปฏิบัติที่ดีที่สุดที่ช่วยปกป้องสภาพแวดล้อมคลาวด์ตั้งแต่เริ่มต้น การปรับปรุง IaC security & IaC ความปลอดภัยทางไซเบอร์ช่วยให้โครงสร้างพื้นฐานมีความแข็งแกร่ง ลดความเสี่ยงจากการโจมตี และบังคับใช้มาตรการรักษาความปลอดภัยในวงกว้าง
ความหมายของ IaC Security?
IaC security ได้เปลี่ยนแปลงวิธีการที่องค์กรต่างๆ จัดตั้งและจัดการโครงสร้างพื้นฐาน ทำให้ระบบอัตโนมัติและความสม่ำเสมอเป็นสิ่งสำคัญ standardอย่างไรก็ตาม หากปราศจากแนวปฏิบัติที่ดีที่สุดของ Infrastructure as Code แล้ว... IaC อาจก่อให้เกิดความเสี่ยงด้านความปลอดภัยร้ายแรง เช่น การตั้งค่าที่ไม่ถูกต้อง ปัญหาด้านการปฏิบัติตามข้อกำหนด และการเปิดเผยต่อภัยคุกคามทางไซเบอร์ ด้วยเหตุนี้ การปฏิบัติตามขั้นตอนต่อไปนี้จึงเป็นสิ่งสำคัญ IaC security การปฏิบัติตามแนวทางที่ดีที่สุดเป็นสิ่งสำคัญในการรักษาความปลอดภัยของสภาพแวดล้อมคลาวด์จากช่องโหว่ต่างๆ
มีการวางแผนอย่างดี IaC security วิธีการนี้ไม่ได้เป็นเพียงแค่การทำให้การปรับใช้เป็นไปโดยอัตโนมัติเท่านั้น แต่ยังช่วยเพิ่มความโปร่งใส บังคับใช้กฎความปลอดภัย และป้องกันการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตซึ่งอาจทำให้สภาพแวดล้อมคลาวด์ตกอยู่ในความเสี่ยง นอกจากนี้ การเพิ่ม... IaC security & IaC การผสานรวมความปลอดภัยทางไซเบอร์เข้ากับเวิร์กโฟลว์ DevOps ช่วยให้ทีมสามารถค้นหาช่องโหว่ ปกป้องข้อมูลสำคัญ และลดความเสี่ยงจากการโจมตีที่เกิดจากโครงสร้างพื้นฐานที่ตั้งค่าไม่ถูกต้องได้อย่างมีประสิทธิภาพ
สถาบันแห่งชาติของ Standardสถาบันวิทยาศาสตร์และเทคโนโลยีแห่งชาติ (NIST) นิยามโครงสร้างพื้นฐานว่า Code security Infrastructure as Code คือแนวทางปฏิบัติในการจัดการและตั้งค่าโครงสร้างพื้นฐานด้านไอทีผ่านระบบอัตโนมัติโดยใช้โค้ด เพื่อให้มั่นใจว่าการกำหนดค่าต่างๆ มีความสม่ำเสมอและทำซ้ำได้ง่าย ดังนั้น การปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุดของ Infrastructure as Code จะช่วยให้บริษัทต่างๆ ลดช่องโหว่ด้านความปลอดภัยและปฏิบัติตามข้อกำหนดต่างๆ ได้ standardและรักษามาตรการรักษาความปลอดภัยที่เข้มงวดตลอดกระบวนการติดตั้ง
IaC Security ปฏิบัติที่ดีที่สุด
การขอ สถานการณ์โครงสร้างพื้นฐานในรูปแบบโค้ด ปี 2024 (IaC) รายงาน ระบุว่าความปลอดภัยเป็นหนึ่งในความท้าทายอันดับต้น ๆ ที่องค์กรต้องเผชิญเมื่อจัดการโครงสร้างพื้นฐานบนคลาวด์ ด้วยเหตุนี้ บริษัทต่าง ๆ จึงต้องนำแนวทางปฏิบัติที่ดีที่สุดของ Infrastructure as Code มาใช้เพื่อลดความเสี่ยงจากการตั้งค่าที่ไม่ถูกต้อง การละเมิดข้อกำหนด และช่องโหว่ด้านความปลอดภัย ในทำนองเดียวกัน OWASP ก็ให้คำแนะนำเช่นกัน แนวทางที่สำคัญ เพื่อบูรณาการแนวปฏิบัติที่ดีที่สุดด้านความปลอดภัยเข้าสู่กระบวนการพัฒนาซอฟต์แวร์ (SDLC) ช่วยให้องค์กรต่างๆ ลดความเสี่ยงจากโครงสร้างที่ไม่ปลอดภัยและการติดตั้งใช้งานที่ผิดพลาด
ฝังการตรวจสอบความปลอดภัยตลอดทั้งระบบ IaC กระบวนการ
เพื่อเสริมสร้าง IaC securityควรมีการนำระบบควบคุมความปลอดภัยมาใช้ในทุกขั้นตอนของการพัฒนา pipelineแทนที่จะรอการตรวจสอบหลังการใช้งาน ทีมควรทำการสแกน IaC ใช้เทมเพลตตรวจสอบช่องโหว่ก่อนการใช้งานจริง เพื่อตรวจจับข้อบกพร่องด้านความปลอดภัยตั้งแต่เนิ่นๆ ด้วยแนวทางเชิงป้องกันนี้ องค์กรต่างๆ สามารถปรับปรุงได้อย่างมีนัยสำคัญ IaC ความปลอดภัยทางไซเบอร์และการป้องกัน การกำหนดค่าผิด จากจุดที่สามารถเข้าถึงการผลิตได้ตลอดไป
รับประกันความไม่เปลี่ยนแปลงของโครงสร้างพื้นฐาน
หนึ่งที่มีประสิทธิภาพมากที่สุด IaC security แนวปฏิบัติที่ดีที่สุดคือการทำให้แน่ใจว่าโครงสร้างพื้นฐานยังคงไม่เปลี่ยนแปลงหลังจากใช้งานแล้ว กล่าวคือ เมื่อจัดสรรทรัพยากรแล้ว ไม่ควรเปลี่ยนแปลงใดๆ การรักษาความไม่เปลี่ยนแปลงนี้จะช่วยให้องค์กรต่างๆ สามารถ:
- ลดความเสี่ยงจากความคลาดเคลื่อนในการตั้งค่า ซึ่งมักนำไปสู่ช่องโหว่ด้านความปลอดภัย
- ป้องกันการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต ทำให้แน่ใจ โครงสร้างพื้นฐานยังคงเหมือนเดิม
- เสริมสร้างโครงสร้างพื้นฐานให้แข็งแกร่งขึ้น Code security โดยการจำกัดช่องโหว่ในการโจมตี
การควบคุมเวอร์ชันและบันทึกการตรวจสอบ
การควบคุมเวอร์ชันมีบทบาทสำคัญอย่างยิ่งใน IaC security & IaC ความปลอดภัยทางไซเบอร์ ระบบนี้ไม่เพียงแต่ติดตามการเปลี่ยนแปลงโครงสร้างพื้นฐานทุกอย่างเท่านั้น แต่ยังตรวจสอบให้แน่ใจว่าการเปลี่ยนแปลงทั้งหมดได้รับการตรวจสอบ บันทึก และอนุมัติแล้ว นอกจากนี้:
- การรักษาบันทึกการตรวจสอบช่วยให้ทีมสามารถย้อนกลับไปยังการกำหนดค่าที่ปลอดภัยได้อย่างรวดเร็วหากเกิดปัญหาด้านความปลอดภัย
- การควบคุมเวอร์ชันช่วยป้องกันการแก้ไขที่ไม่ได้รับอนุญาต ซึ่งจะช่วยลดความเสี่ยงในการตั้งค่าที่ไม่ถูกต้อง
- การใช้ Git และเครื่องมือควบคุมเวอร์ชันโครงสร้างพื้นฐานช่วยให้สามารถตรวจสอบย้อนกลับได้สำหรับการเปลี่ยนแปลงโค้ดและนโยบายทั้งหมด
บังคับใช้หลักการสิทธิ์ขั้นต่ำ (PoLP)
การจำกัดสิทธิ์การเข้าถึงเป็นแนวปฏิบัติที่ดีที่สุดที่สำคัญของ Infrastructure as Code ซึ่งช่วยเพิ่มประสิทธิภาพ IaC security แนวปฏิบัติที่ดีที่สุด การยึดมั่นในหลักการให้สิทธิ์ขั้นต่ำสุด (PoLP) ช่วยให้องค์กรสามารถ:
- ลดความเสี่ยงด้านความปลอดภัยโดย ทำให้แน่ใจ เฉพาะผู้ใช้ที่ได้รับอนุญาตเท่านั้นจึงจะสามารถแก้ไขโครงสร้างพื้นฐานได้
- จำกัดสิทธิ์การเข้าถึงที่มากเกินไป เพื่อลดความเสี่ยงจากการเปลี่ยนแปลงโดยไม่ได้ตั้งใจหรือโดยเจตนาร้าย
- เสริมสร้างความแข็งแกร่งโดยรวม IaC security โดยการใช้มาตรการควบคุมการเข้าถึงตามบทบาทอย่างเข้มงวด
ดำเนินการตรวจสอบอย่างต่อเนื่องและการวิเคราะห์แบบคงที่
บำรุงรักษา IaC security ตามแนวทางปฏิบัติที่ดีที่สุด องค์กรต่างๆ ต้องบูรณาการเครื่องมือวิเคราะห์แบบคงที่และการตรวจสอบอย่างต่อเนื่องเพื่อระบุช่องโหว่ก่อนการใช้งานจริง
- การสแกนวิเคราะห์แบบคงที่ IaC สคริปต์สำหรับตรวจจับช่องโหว่ด้านความปลอดภัย การละเมิดข้อกำหนด และการตั้งค่าที่ไม่ถูกต้อง
- การตรวจสอบแบบเรียลไทม์จะตรวจจับการเปลี่ยนแปลงโครงสร้างพื้นฐานที่ไม่ได้รับอนุญาต ทำให้แน่ใจ นโยบายด้านความปลอดภัยยังคงมีผลบังคับใช้อยู่
- เครื่องมืออัตโนมัติ เช่น Snyk, Checkov หรือ Terrascan ช่วยในการรักษาความปลอดภัย IaC ตรวจสอบแม่แบบก่อนนำไปใช้งานจริง
การสแกนภาพคอนเทนเนอร์
แนวทางปฏิบัติที่ดีที่สุดด้าน Infrastructure as Code หลายอย่างไม่ได้จำกัดอยู่แค่การกำหนดค่าเท่านั้น แต่ยังรวมถึงสภาพแวดล้อมแบบคอนเทนเนอร์ด้วย ซึ่งภาพคอนเทนเนอร์ที่ไม่ปลอดภัยอาจก่อให้เกิดความเสี่ยงด้านความปลอดภัย การบูรณาการการสแกนภาพคอนเทนเนอร์จึงเป็นสิ่งสำคัญ IaC security แนวทางปฏิบัติที่ดีที่สุดช่วยให้:
- การระบุซอฟต์แวร์ที่ล้าสมัยหรือมีช่องโหว่ภายในอิมเมจคอนเทนเนอร์
- ตรวจจับรหัสลับที่ถูกกำหนดไว้ล่วงหน้าและมัลแวร์ที่อาจเกิดขึ้นก่อนที่จะนำอิมเมจไปใช้งาน
- ทำให้แน่ใจ รักษาความปลอดภัยของการกำหนดค่าโดยการสแกนภาพด้วยเครื่องมือต่างๆ เช่น Dagda, Clair, Trivy และ Anchore
โดยการบูรณาการ ความปลอดภัยของคอนเทนเนอร์ เข้าไป IaC ด้วยเวิร์กโฟลว์ที่เหมาะสม ทีมงานสามารถป้องกันการตั้งค่าที่ไม่ถูกต้องซึ่งอาจทำให้สภาพแวดล้อมคลาวด์เสี่ยงต่อการโจมตีได้
CI/CD Pipeline Security และการรายงานแบบรวม
การผนวกระบบรักษาความปลอดภัยเข้าไว้ด้วยกัน CI/CD pipelines เป็นสิ่งจำเป็นสำหรับ IaC security แนวปฏิบัติที่ดีที่สุด แนวทางนี้ช่วยให้มั่นใจได้ว่า:
- ทำการตรวจสอบความปลอดภัยโดยอัตโนมัติทุกครั้งที่มีการเปลี่ยนแปลงโค้ด
- ตรวจสอบให้แน่ใจว่ามีการบังคับใช้การปฏิบัติตามกฎระเบียบอย่างต่อเนื่อง โดยไม่ต้องพึ่งพาการตรวจสอบด้วยตนเอง
- รักษาสถิติการปฏิบัติตามกฎระเบียบเพื่อติดตามและแก้ไขปัญหาด้านความปลอดภัยได้รวดเร็วยิ่งขึ้น
เครื่องมือต่างๆ เช่น Jenkins, GitHub Actions และ GitLab CI/CD ผสานการตรวจสอบความปลอดภัยเข้ากับการพัฒนาโดยตรง pipelineนอกจากนี้ แพลตฟอร์มอย่าง DefectDojo และ OWASP Glue ยังรวบรวมข้อมูลเชิงลึกด้านความปลอดภัยไว้ในที่เดียว dashboardทำให้การติดตามและแก้ไขช่องโหว่ในระบบโครงสร้างพื้นฐานทำได้ง่ายขึ้น
การลงนามรับรองความถูกต้องและที่มาของโบราณวัตถุ
เพื่อให้มั่นใจถึงความสมบูรณ์ของ IaC ในการกำหนดค่าต่างๆ องค์กรควรนำการลงนามอาร์ติแฟกต์มาใช้เป็นส่วนหนึ่งของแนวปฏิบัติที่ดีที่สุดสำหรับโครงสร้างพื้นฐานในรูปแบบโค้ด (Infrastructure as Code) แนวทางนี้:
- ป้องกันการแก้ไขดัดแปลงระหว่างขั้นตอนการสร้างและการใช้งานจริง
- ตรวจสอบความถูกต้องของส่วนประกอบโครงสร้างพื้นฐานก่อนนำไปใช้งาน
- ใช้เครื่องมือโอเพนซอร์ส เช่น TUF (The Update Framework) เพื่อนำกลไกการลงนามที่ปลอดภัยมาใช้
การลงนามรับรองสิ่งประดิษฐ์ช่วยให้มั่นใจได้ว่ามีการใช้งานเฉพาะการกำหนดค่าโครงสร้างพื้นฐานที่เชื่อถือได้และผ่านการตรวจสอบแล้วเท่านั้น ซึ่งจะช่วยลดความเสี่ยงจากการโจมตีห่วงโซ่อุปทาน IaC การปรับใช้
เหตุใดสิ่งเหล่านี้ IaC Security แนวปฏิบัติที่ดีที่สุดนั้นสำคัญ
ด้วยการปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุดด้าน Infrastructure as Code เหล่านี้ องค์กรต่างๆ จะสามารถ:
- ป้องกันการตั้งค่าความปลอดภัยที่ไม่ถูกต้องซึ่งอาจทำให้สภาพแวดล้อมคลาวด์เสี่ยงต่อการโจมตี.
- ปรับปรุง IaC security & IaC ความปลอดภัยทางไซเบอร์ผ่านการลดความเสี่ยงเชิงรุก.
- บังคับใช้มาตรการรักษาความปลอดภัยโดยอัตโนมัติด้วยการวิเคราะห์แบบคงที่และ CI/CD การบูรณาการด้านความปลอดภัย.
- ตรวจสอบให้แน่ใจว่าโครงสร้างพื้นฐานบนคลาวด์ยังคงเป็นไปตามข้อกำหนด มีความยืดหยุ่น และป้องกันการดัดแปลงแก้ไขได้.
การผนวกระบบรักษาความปลอดภัยเข้าไว้ด้วยกัน IaC ตั้งแต่เริ่มต้น เป็นวิธีเดียวที่จะ รักษาการควบคุม ป้องกันการละเมิด และทำให้มั่นใจว่าโครงสร้างพื้นฐานมีความปลอดภัยตลอดอายุการใช้งาน.
ของไซเกนี IaC Securityแพลตฟอร์มครบวงจรสำหรับแนวปฏิบัติที่ดีที่สุดด้าน Infrastructure as Code
เนื่องจากองค์กรต่างๆ หันมาใช้ Infrastructure as Code มากขึ้นเรื่อยๆ (IaCแม้ว่าจะมีการนำระบบอัตโนมัติมาใช้ในโครงสร้างพื้นฐานคลาวด์ แต่ความเสี่ยงด้านความปลอดภัยก็ยังคงเพิ่มขึ้นอย่างต่อเนื่อง หากไม่มีระบบอัตโนมัติดังกล่าว IaC security แนวปฏิบัติที่ดีที่สุด การตั้งค่าที่ไม่ถูกต้อง ความลับที่ถูกเปิดเผย และการพึ่งพาที่เปราะบาง ล้วนสร้างช่องโหว่ด้านความปลอดภัยที่ร้ายแรง ดังนั้น บริษัทต่างๆ จึงต้องบูรณาการระบบเข้าด้วยกัน IaC มาตรการรักษาความปลอดภัยทางไซเบอร์เพื่อปกป้องสภาพแวดล้อมคลาวด์ตั้งแต่เริ่มต้น ด้วยเหตุนี้ Xygeni จึงนำเสนอแพลตฟอร์มแบบครบวงจรที่ช่วยให้มั่นใจได้ว่าโครงสร้างพื้นฐานจะมีความยืดหยุ่น สอดคล้องกับข้อกำหนด และปลอดภัยตั้งแต่โค้ดไปจนถึงคลาวด์
การตรวจจับและป้องกันการตั้งค่าระบบคลาวด์ที่ไม่ถูกต้องใน IaC Security
ไม่ต้องสงสัยเลยว่า การตั้งค่าที่ไม่ถูกต้องยังคงเป็นสาเหตุหลักประการหนึ่งของเหตุการณ์ด้านความปลอดภัยบนคลาวด์ ด้วยเหตุนี้ ทีมรักษาความปลอดภัยจึงต้องการเครื่องมือที่สามารถระบุและลดความเสี่ยงก่อนการใช้งานจริง นั่นคือเหตุผลที่ Xygeni สแกนอย่างต่อเนื่อง terraformคลาวด์ฟอร์เมชั่น Kubernetesแม่แบบกล้ามเนื้อไบเซปและอาร์เอ็ม ทำให้แน่ใจ สภาพแวดล้อมคลาวด์ปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุดของ Infrastructure as Code โดยการบังคับใช้มาตรการรักษาความปลอดภัยโดยอัตโนมัติ ไซเกนี ช่วยให้องค์กรสามารถ:
- ป้องกันการตั้งค่าพื้นที่จัดเก็บข้อมูลที่ไม่ถูกต้อง สิทธิ์การเข้าถึง IAM ที่มากเกินไป และกลุ่มความปลอดภัยที่เปิดเผยสู่ภายนอก
- ตรวจสอบให้แน่ใจว่าได้ปฏิบัติตามข้อกำหนดโดยการบล็อกการกำหนดค่าโครงสร้างพื้นฐานที่มีความเสี่ยง
- ลดการตรวจสอบความปลอดภัยด้วยตนเอง เพิ่มประสิทธิภาพในขณะที่ยังคงรักษาไว้ซึ่งประสิทธิภาพ IaC security ปฏิบัติที่ดีที่สุด.
การรักษาความลับ: การปกป้องข้อมูลที่ละเอียดอ่อนใน IaC
ข้อมูลประจำตัวที่กำหนดไว้ตายตัวใน IaC สคริปต์ต่างๆ อาจทำให้สภาพแวดล้อมคลาวด์เสี่ยงต่อการเข้าถึงโดยไม่ได้รับอนุญาต ส่งผลให้องค์กรต่างๆ ต้องใช้มาตรการป้องกันเพิ่มเติมเพื่อรักษาความปลอดภัยของโครงสร้างพื้นฐานของตน เพื่อแก้ไขปัญหานี้ Xygeni จึงได้พัฒนาโซลูชันที่ตอบโจทย์ความท้าทายนี้ โซลูชันรักษาความปลอดภัยความลับ ช่วยให้มั่นใจได้ว่าข้อมูลสำคัญจะได้รับการปกป้องโดย:
- ตรวจสอบคลังเก็บข้อมูลเพื่อค้นหาความลับที่ถูกกำหนดไว้ตายตัวก่อนการใช้งานจริง
- การบล็อกที่ไม่ปลอดภัย commitใน CI/CD pipelineเพื่อป้องกันการรั่วไหลของข้อมูลประจำตัว
- แจ้งเตือนทีมรักษาความปลอดภัยแบบเรียลไทม์เพื่อลดภัยคุกคามก่อนที่จะลุกลามบานปลาย
โดยการบูรณาการ IaC security ปฏิบัติที่ดีที่สุดองค์กรต่างๆ สามารถกำจัดความเสี่ยงด้านความปลอดภัยที่สำคัญซึ่งผู้โจมตีมักใช้ประโยชน์ได้
ครอบคลุม IaC การสนับสนุนกรอบการทำงานเพื่อการรักษาความปลอดภัยที่ดียิ่งขึ้น
เพื่อเพิ่มความปลอดภัยในสภาพแวดล้อมแบบมัลติคลาวด์และไฮบริด Xygeni จึงรองรับเฟรมเวิร์กที่หลากหลาย ดังนั้น Xygeni จึงรองรับ:
- terraform – ช่วยให้การจัดสรรทรัพยากรบน AWS, Azure และ GCP มีความปลอดภัยยิ่งขึ้น
- คูเบอร์เน็ตส์และด็อกเกอร์ – ตรวจจับช่องโหว่ในโครงสร้าง Kubernetes และสภาพแวดล้อมแบบคอนเทนเนอร์
- แม่แบบกล้ามเนื้อไบเซปและแขน – ระบุการตั้งค่าที่ไม่ถูกต้องใน Microsoft Azure
- คลาวด์ฟอร์เมชั่น – สร้างนโยบายความปลอดภัยอัตโนมัติสำหรับโครงสร้างพื้นฐานของ AWS
เนื่องจาก Xygeni รองรับเฟรมเวิร์กหลายประเภท องค์กรต่างๆ จึงได้รับประโยชน์ การรักษาความปลอดภัยที่สม่ำเสมอในโครงสร้างพื้นฐานคลาวด์ที่หลากหลาย.
การบังคับใช้นโยบายความปลอดภัยอัตโนมัติใน IaC เวิร์กโฟลว์
เนื่องจากการตรวจสอบความปลอดภัยด้วยตนเองใช้เวลานาน การเพิ่ม... IaC security แนวปฏิบัติที่ดีที่สุดในการพัฒนา pipelines เป็นสิ่งสำคัญ เพื่อให้กระบวนการง่ายขึ้น Xygeni จะบังคับใช้นโยบายโดยอัตโนมัติโดย:
- ตรวจจับช่องโหว่ การตั้งค่าที่ไม่ถูกต้อง และการละเมิดข้อกำหนดก่อนการใช้งานจริง
- การป้องกันความเสี่ยงด้านความปลอดภัยใน CI/CD pipelineเพื่อป้องกันไม่ให้โครงสร้างพื้นฐานที่ไม่ปลอดภัยเข้าสู่ระบบการผลิต
- ให้ข้อเสนอแนะแก่ผู้พัฒนาทันที ช่วยให้พวกเขาแก้ไขการตั้งค่าที่ไม่ถูกต้องได้ตั้งแต่เนิ่นๆ
ด้วยวิธีนี้ ทีมรักษาความปลอดภัยสามารถบังคับใช้มาตรการได้ IaC การรักษาความปลอดภัยในโลกไซเบอร์ ดำเนินการต่างๆ โดยไม่รบกวนขั้นตอนการพัฒนา
การสแกนภาพคอนเทนเนอร์สำหรับ IaC Cyber Security
เพราะว่าหลาย ๆ IaC การใช้งานระบบต่างๆ มักอาศัยสภาพแวดล้อมแบบคอนเทนเนอร์ และภาพคอนเทนเนอร์ที่ไม่ปลอดภัยมักนำมาซึ่งความเสี่ยงที่ซ่อนเร้น ดังนั้น การสแกนภาพคอนเทนเนอร์จึงมีบทบาทสำคัญอย่างยิ่ง การสร้างความมั่นใจ IaC security แนวปฏิบัติที่ดีที่สุด Xygeni ผสานรวมการสแกนขั้นสูงเพื่อ:
- วิเคราะห์อิมเมจ Docker เพื่อตรวจสอบซอฟต์แวร์ที่ล้าสมัยและช่องโหว่ต่างๆ
- ตรวจจับมัลแวร์ การตั้งค่าที่ไม่ถูกต้อง และจุดอ่อนด้านความปลอดภัยในสภาพแวดล้อมแบบคอนเทนเนอร์
- ป้องกันการใช้งานอิมเมจที่ไม่ปลอดภัยโดยตรวจสอบให้แน่ใจว่าโครงสร้างพื้นฐาน (Infrastructure as Object) นั้นปลอดภัย Code security มีการปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุด CI/CD pipelines.
โดยการผสานรวมระบบรักษาความปลอดภัยของคอนเทนเนอร์เข้าไปด้วย IaC เวิร์กโฟลว์และทีมงานช่วยป้องกันการตั้งค่าที่ไม่ถูกต้องซึ่งอาจทำให้สภาพแวดล้อมคลาวด์เสี่ยงต่อการโจมตี
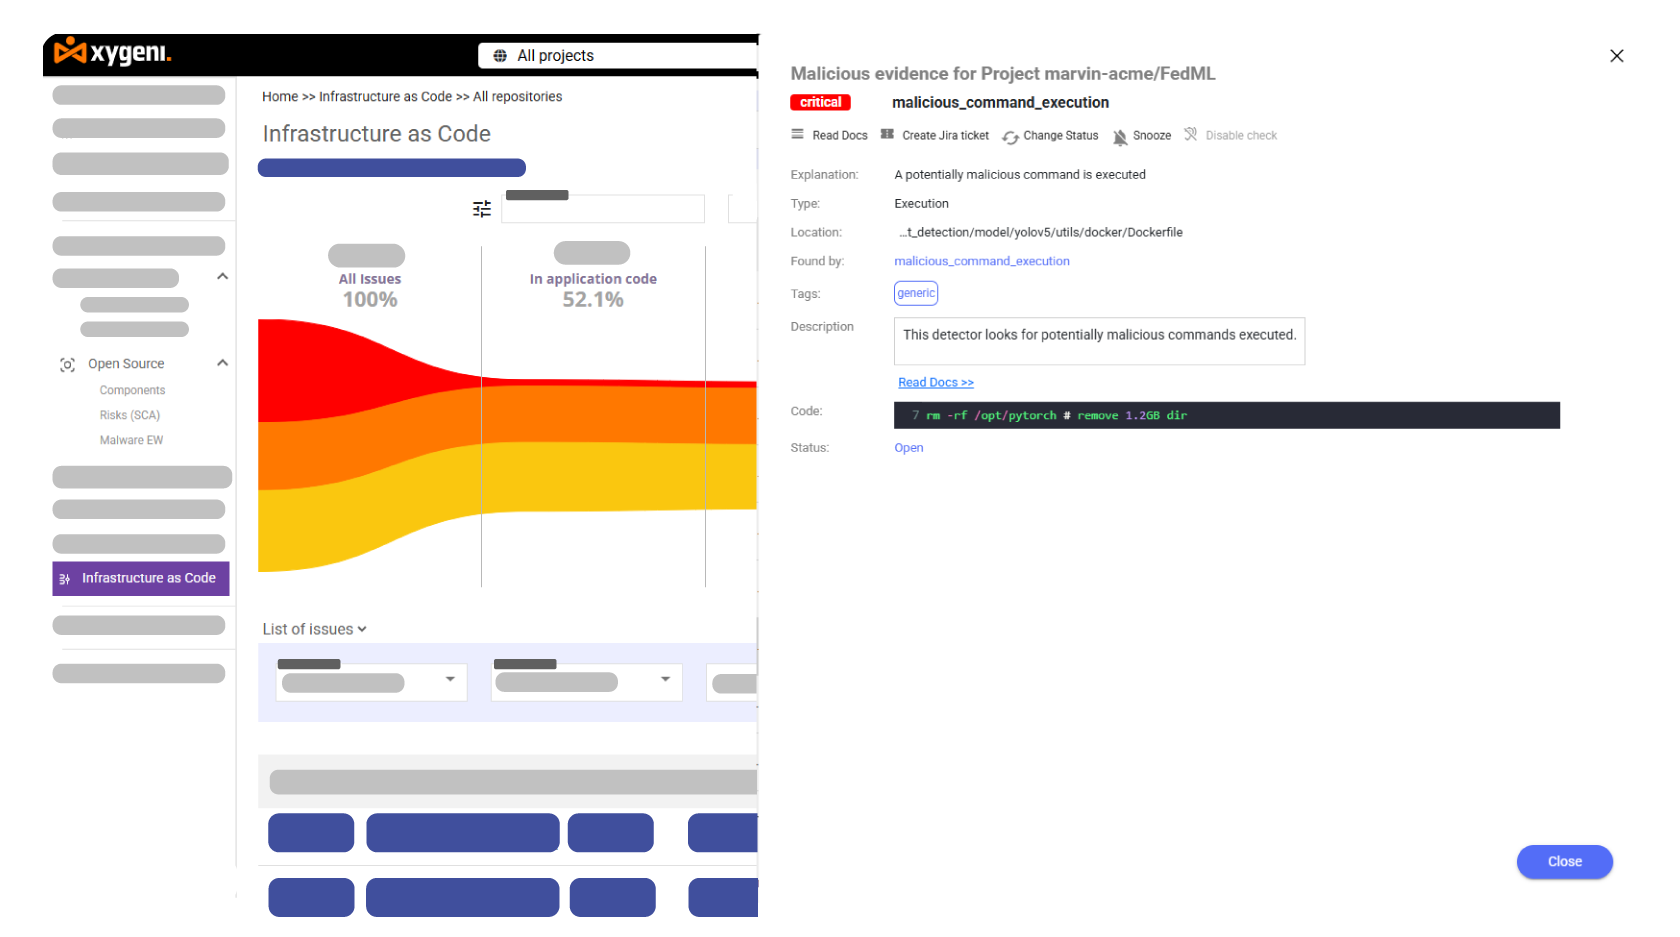
การป้องกันคำสั่งที่เป็นอันตรายและการโจมตีห่วงโซ่อุปทานใน ng IaC
แบบดั้งเดิม IaC security เครื่องมือมักพลาด คำสั่งที่เป็นอันตรายและภัยคุกคามต่อห่วงโซ่อุปทาน ซ่อนอยู่ภายในสคริปต์โครงสร้างพื้นฐาน อย่างไรก็ตาม Xygeni เสริมความปลอดภัยโดย:
- ตรวจจับคำสั่งที่ไม่ได้รับอนุญาตซึ่งอาจนำไปสู่ช่องโหว่ด้านความปลอดภัย
- ป้องกันความสับสนของส่วนประกอบต่างๆ และการแทรกแพ็กเกจที่เป็นอันตราย
- ป้องกันการแก้ไขดัดแปลงการตั้งค่าโครงสร้างพื้นฐานโดยการตรวจสอบ ความสมบูรณ์ของสิ่งประดิษฐ์.
ด้วยเหตุนี้ องค์กรจึงสามารถกำจัดช่องโหว่การโจมตีที่ซ่อนเร้นก่อนที่จะส่งผลกระทบต่อความปลอดภัยของโครงสร้างพื้นฐาน
การตรวจสอบอย่างต่อเนื่องและการป้องกันภัยคุกคามแบบเรียลไทม์
ไปให้ไกลกว่า standard ในการตรวจจับช่องโหว่ Xygeni ให้ข้อมูลเชิงลึกด้านความปลอดภัยแบบเรียลไทม์ โดยเฉพาะอย่างยิ่ง Xygeni ช่วยให้ทีมรักษาความปลอดภัยสามารถ:
- แยกแยะ ช่องโหว่ที่มีความเสี่ยงสูง ตลอด การวิเคราะห์ความสามารถในการเข้าถึง.
- ตรวจสอบการเปลี่ยนแปลงโครงสร้างพื้นฐานเพื่อตรวจจับการดัดแปลงที่ไม่ได้รับอนุญาต
- ใช้ ภัยคุกคามที่ชาญฉลาด เพื่อป้องกันการโจมตี ก่อนที่สถานการณ์จะบานปลาย
โดยการเพิ่ม IaC security แนวทางปฏิบัติที่ดีที่สุดเหล่านี้ ช่วยให้ทีมงานสามารถปรับปรุงความปลอดภัยและลดความเสี่ยงก่อนการใช้งานจริงได้
เหตุใด Xygeni จึงเป็นตัวเลือกที่ดีที่สุดสำหรับ IaC Security
ไม่เหมือนแบบดั้งเดิม IaC security เครื่องมือต่างๆ ที่ Xygeni นำเสนอ ได้แก่:
- การบังคับใช้โดยอัตโนมัติของ แนวปฏิบัติที่ดีที่สุดสำหรับ Infrastructure as Code เพื่อป้องกันการกำหนดค่าผิดพลาด
- ค้นหาระดับสูง การรักษาความปลอดภัยความลับ เพื่อขจัดความเสี่ยงจากการรั่วไหลของข้อมูลประจำตัว
- การสแกนภาพคอนเทนเนอร์ เพื่อรักษาความปลอดภัยให้กับแอปพลิเคชันที่ทำงานบนระบบคลาวด์
- สนับสนุนอย่างเต็มที่สำหรับ Terraform, Kubernetes, Docker, Bicep และ CloudFormation.
- การตรวจสอบอย่างต่อเนื่องด้วย ข้อมูลเชิงลึกด้านความปลอดภัยแบบเรียลไทม์ สำหรับสภาพแวดล้อมคลาวด์
ปกป้องโครงสร้างพื้นฐานของคุณด้วย Xygeni IaC Security ปฏิบัติที่ดีที่สุด
เนื่องจากความเสี่ยงด้านความปลอดภัยเปลี่ยนแปลงอยู่ตลอดเวลา องค์กรต่างๆ จึงต้องบูรณาการแนวปฏิบัติที่ดีที่สุดของ Infrastructure as Code เข้ากับกระบวนการพัฒนาของตน ด้วยเหตุนี้ Xygeni จึงนำเสนอแพลตฟอร์มแบบครบวงจรสำหรับ... IaC security & IaC ความปลอดภัยทางไซเบอร์ การทำให้มั่นใจว่าสภาพแวดล้อมบนคลาวด์ได้รับการปกป้องตั้งแต่ขั้นตอนการพัฒนาจนถึงการใช้งานจริง
ด้วยนโยบายความปลอดภัยอัตโนมัติ การตรวจสอบอย่างต่อเนื่อง และการตรวจจับมัลแวร์ Xygeni ช่วยให้องค์กรต่างๆ สามารถนำไปปรับใช้ได้ IaC security แนวทางปฏิบัติที่ดีที่สุดในการกำจัดความเสี่ยงด้านความปลอดภัยก่อนที่จะส่งผลกระทบต่อการผลิต
ปกป้องโครงสร้างพื้นฐานคลาวด์ของคุณวันนี้ ติดต่อเราเพื่อเรียนรู้ว่า Xygeni ช่วยรักษาความปลอดภัยตามแนวทางปฏิบัติที่ดีที่สุดของ Infrastructure as Code ตั้งแต่การพัฒนาจนถึงการใช้งานจริงได้อย่างไร