






เชี่ยวชาญด้านการแสดงภาพห่วงโซ่อุปทานซอฟต์แวร์: เพิ่มความปลอดภัยและเพิ่มประสิทธิภาพ
สารบัญ
เจาะลึกถึงหลักการสำคัญของการสร้างภาพและการทำแผนที่ห่วงโซ่อุปทานซอฟต์แวร์ในคู่มือฉบับสมบูรณ์นี้ ค้นพบว่ากลยุทธ์ที่สำคัญเหล่านี้ช่วยเพิ่มความปลอดภัยและประสิทธิภาพการดำเนินงานในการพัฒนาซอฟต์แวร์ได้อย่างไร เรียนรู้เกี่ยวกับเครื่องมือและแนวปฏิบัติล่าสุดในการทำแผนที่ห่วงโซ่อุปทาน DevSecOps และการจัดการซอฟต์แวร์โอเพนซอร์ส เพื่อวงจรชีวิตซอฟต์แวร์ที่แข็งแกร่งและคล่องตัว
เริ่มต้นการเดินทางแห่งการสร้างภาพข้อมูล: อะไรและทำไม
ลองนึกภาพว่าคุณกำลังเดินฝ่าเขาวงกตที่ซับซ้อนซึ่งเต็มไปด้วยเส้นทางนับไม่ถ้วน ประตูที่ซ่อนอยู่ และกับดักที่คาดไม่ถึง สถานการณ์นี้ไม่ใช่แค่ความฝันของคนรักปริศนาเท่านั้น แต่เป็นความจริงในชีวิตประจำวันของทีมพัฒนาซอฟต์แวร์ที่จัดการห่วงโซ่อุปทานที่ซับซ้อน ในโลกของการพัฒนาซอฟต์แวร์ เขาวงกตก็คือห่วงโซ่อุปทานซอฟต์แวร์ของคุณ และความเสี่ยงนั้นสูงมาก ตั้งแต่การละเมิดความปลอดภัยไปจนถึงความไร้ประสิทธิภาพในการดำเนินงาน
แต่ถ้าคุณมีแผนที่และมุมมองแผนที่ของเขาวงกตนี้ล่ะ? การทำแผนที่และแสดงภาพห่วงโซ่อุปทานซอฟต์แวร์ของคุณไม่ได้เป็นเพียงแค่การวาดเส้นและจุดเท่านั้น แต่เป็นการเปิดเผยความเชื่อมโยงที่ซ่อนอยู่ เผยให้เห็นความเสี่ยงที่อาจเกิดขึ้น และค้นพบเส้นทางที่มีประสิทธิภาพที่สุดสำหรับโครงการของคุณ
ในย่อหน้าต่อไปนี้ เราจะเจาะลึกถึงบทบาทสำคัญของการทำแผนที่และแสดงภาพห่วงโซ่อุปทานซอฟต์แวร์ของคุณ ด้วยข้อมูลเชิงลึกจากผู้นำในอุตสาหกรรมและตัวอย่างในโลกแห่งความเป็นจริง เรียนรู้ว่าแนวทางปฏิบัติเหล่านี้ช่วยเพิ่มความปลอดภัยและปรับปรุงประสิทธิภาพได้อย่างไร เพื่อให้มั่นใจว่าการพัฒนาซอฟต์แวร์ของคุณปลอดภัยและประสบความสำเร็จ มาเริ่มต้นการเดินทางเพื่อเปลี่ยนแปลงวิธีการที่คุณมองและจัดการห่วงโซ่อุปทานซอฟต์แวร์ของคุณ เปลี่ยนความซับซ้อนให้เป็นความชัดเจน และความท้าทายให้เป็นโอกาส
ไขปริศนาเขาวงกต: บทบาทสำคัญของการแสดงภาพ
สถาบันแห่งชาติของ Standardศูนย์วิทยาศาสตร์และเทคโนโลยีแห่งชาติ (NIST) เน้นย้ำถึงแง่มุมที่สำคัญยิ่งของความปลอดภัยทางไซเบอร์สมัยใหม่ นั่นคือ ความเข้าใจที่ชัดเจนและเฉียบแหลม แผนผังโดยละเอียดของห่วงโซ่อุปทานซอฟต์แวร์ของคุณนี่ไม่ใช่แค่เรื่องทางเทคนิคเล็กน้อย แต่เป็นรากฐานสำคัญของกลยุทธ์การป้องกันของคุณ ความซับซ้อนและความไม่โปร่งใสของห่วงโซ่อุปทานซอฟต์แวร์ (SSC) ก่อให้เกิดความท้าทายด้านความปลอดภัยอย่างมาก โดยเฉพาะอย่างยิ่งในด้านการจัดการสินค้าคงคลังและการค้นหาข้อมูล
ฝ่าหมอก: เปิดเผยความท้าทายในการมองเห็น
ลองนึกภาพการเดินทางผ่านภูมิประเทศที่ปกคลุมไปด้วยหมอก นี่คือสิ่งที่ต้องรับมือ Software Supply Chain Security (SSCS) รู้สึกเหมือนเมื่อความชัดเจนค่อยๆ จางหายไปในฉากหลัง ถูกบดบังด้วยความซับซ้อนที่เพิ่มมากขึ้นเรื่อยๆ SDLC ระบบนิเวศ ตามที่กล่าวไว้ การสำรวจ จากข้อมูลของ Cloud Native Computing Foundation ผู้เชี่ยวชาญด้านเทคโนโลยีส่วนใหญ่รายงานว่ากำลังเผชิญกับความซับซ้อนด้านไอทีที่ไม่เคยมีมาก่อน ซึ่งก่อให้เกิดข้อมูลที่ไม่เป็นระเบียบจำนวนมาก
ความซับซ้อนนี้ทำให้การติดตามส่วนประกอบต่างๆ มากมายที่เกี่ยวข้องในโครงการซอฟต์แวร์เป็นเรื่องยาก ส่งผลให้ระบุปัญหาเกี่ยวกับการกำหนดค่าและสิทธิ์การเข้าถึง รวมถึงช่องโหว่ด้านความปลอดภัยที่อาจเกิดขึ้นได้ยาก องค์กรต่างๆ จำเป็นต้องมีภาพรวมที่ชัดเจนของห่วงโซ่อุปทานซอฟต์แวร์ทั้งหมดเพื่อรักษาความปลอดภัยของแอปพลิเคชันได้อย่างมีประสิทธิภาพ
องค์กรต่างๆ ต้องเผชิญกับความซับซ้อนและอุปสรรคดังต่อไปนี้เมื่อพยายามปกป้องข้อมูลของตน CI/CD ความปลอดภัย:
- ความยากลำบากในการตรวจสอบสินค้าคงคลังอย่างแม่นยำ: การจัดทำบัญชีรายการส่วนประกอบทั้งหมดในห่วงโซ่อุปทานซอฟต์แวร์อย่างแม่นยำนั้นเปรียบเสมือนการหาเข็มในกองฟาง ดังที่มูลนิธิลินุกซ์รายงานไว้ ห่วงโซ่อุปทานของแอปพลิเคชันซอฟต์แวร์โดยเฉลี่ยมีความซับซ้อนมากจนองค์กรส่วนใหญ่จำเป็นต้องมีความเข้าใจที่ชัดเจนยิ่งขึ้นเกี่ยวกับองค์ประกอบต่างๆ ที่ประกอบขึ้นเป็นระบบนิเวศซอฟต์แวร์ของตน ช่องว่างทางความรู้ดังกล่าวเป็นอุปสรรคสำคัญต่อการรักษาความปลอดภัยของห่วงโซ่อุปทานอย่างมีประสิทธิภาพ.
- ความท้าทายในการค้นพบภัยคุกคาม: การค้นหาช่องโหว่ภายในห่วงโซ่อุปทานซอฟต์แวร์เป็นงานที่ยากลำบากมาก เนื่องจากมีภัยคุกคามใหม่ๆ เกิดขึ้นทุกวัน การรับมือกับการละเมิดความปลอดภัยที่อาจเกิดขึ้นจึงต้องอาศัยความระมัดระวังและความสามารถทางเทคโนโลยีขั้นสูง ลักษณะของภัยคุกคามเหล่านี้ที่มีการเปลี่ยนแปลงอยู่ตลอดเวลา หมายความว่าวิธีการตรวจจับช่องโหว่แบบดั้งเดิมมักจำเป็นต้องได้รับการปรับปรุง.
- การใช้งานส่วนประกอบโอเพนซอร์สและส่วนประกอบจากผู้พัฒนาภายนอก: การใช้งานส่วนประกอบโอเพนซอร์สและส่วนประกอบจากบุคคลที่สามอย่างแพร่หลายในการพัฒนาซอฟต์แวร์สมัยใหม่ ทำให้เกิดความซับซ้อนเพิ่มขึ้นอีกชั้นหนึ่ง แม้ว่าส่วนประกอบเหล่านี้จะช่วยเร่งการพัฒนาและนำเสนอฟังก์ชันการทำงานมากมาย แต่ก็ยังนำมาซึ่งความเสี่ยงที่ไม่ทราบมาก่อนด้วย รายงานปี 2020 “Open Source Security รายงาน "การวิเคราะห์ความเสี่ยง" ชี้ให้เห็นว่า 75% ของโค้ดเบสมีช่องโหว่โอเพนซอร์ส ซึ่งเน้นย้ำถึงความจำเป็นในการใช้มาตรการรักษาความปลอดภัยที่เข้มงวด CATAloginและการติดตามตรวจสอบความสัมพันธ์เหล่านี้อย่างต่อเนื่องเพื่อค้นหาความเสี่ยงใหม่ๆ เป็นสิ่งสำคัญและท้าทายอย่างยิ่ง.
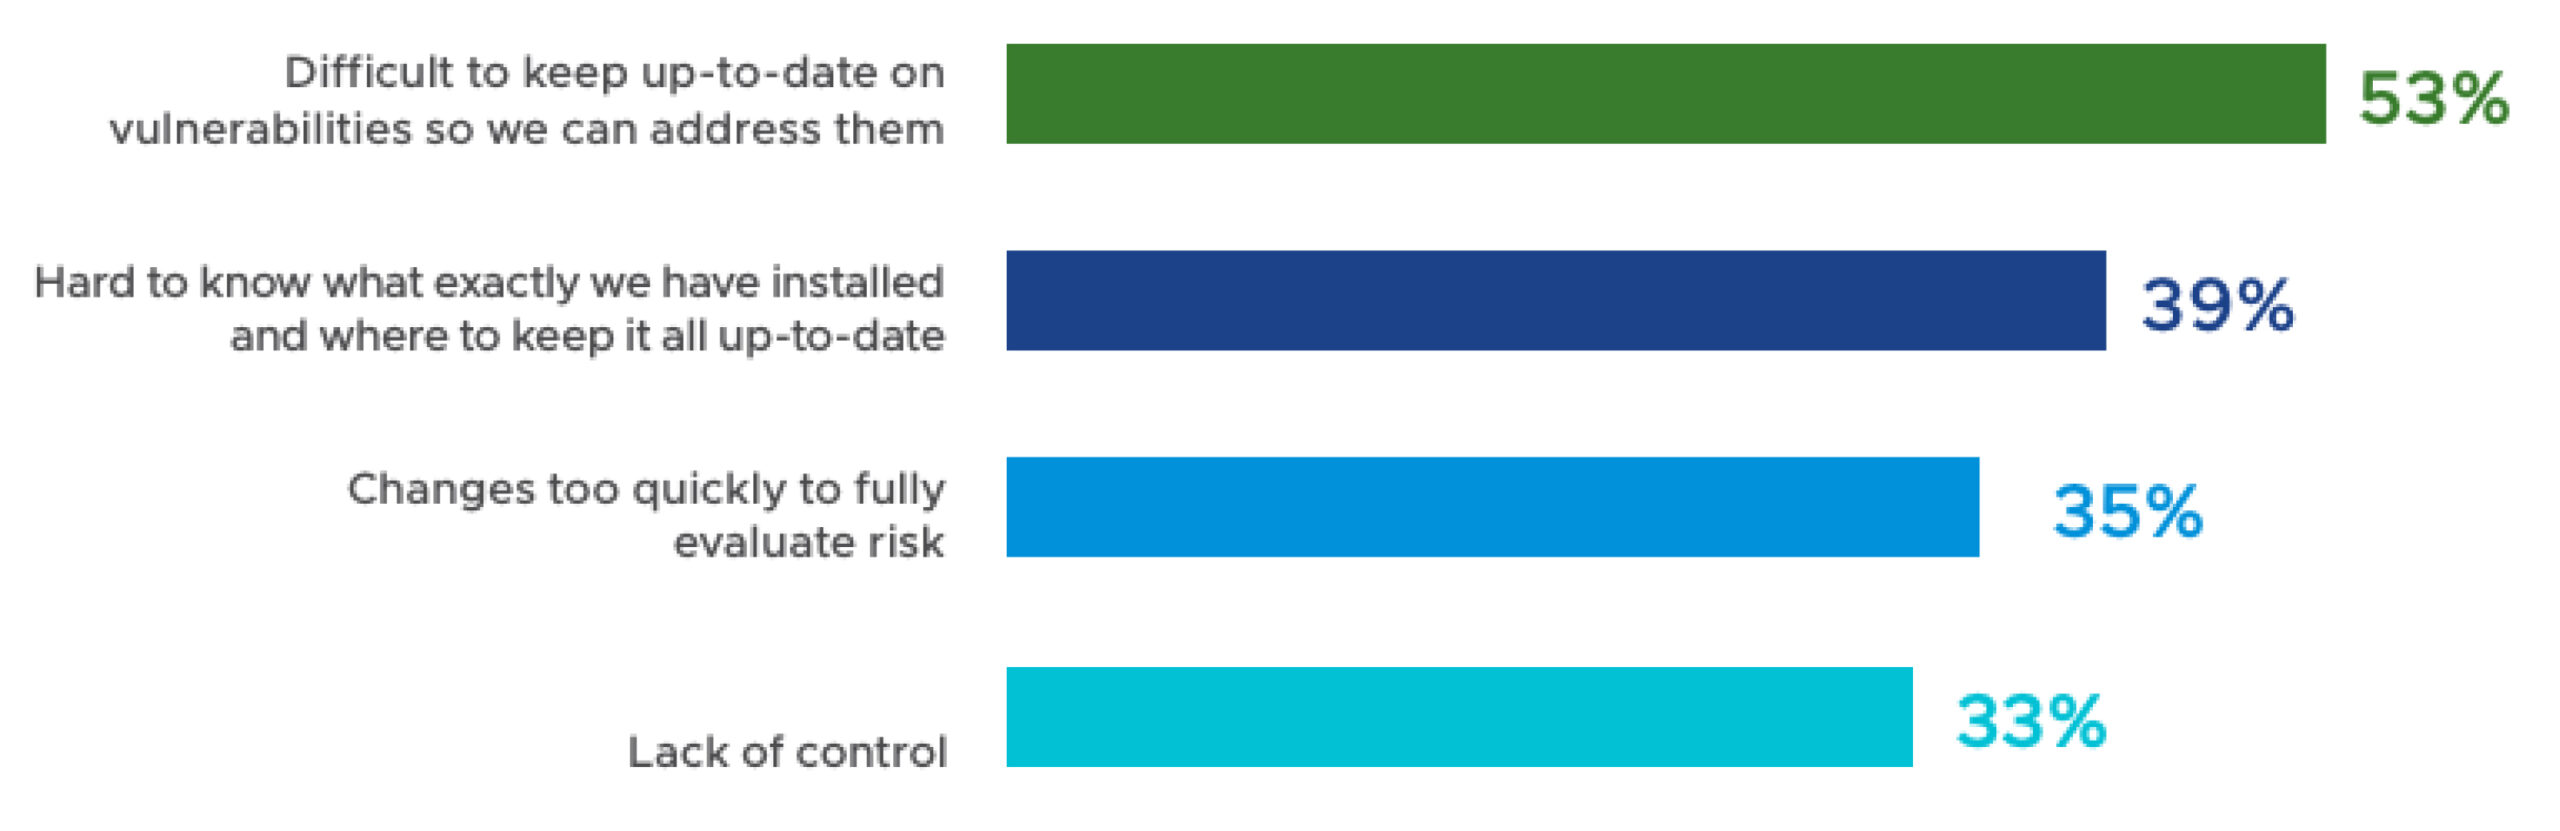
ความกังวลเกี่ยวกับความเสี่ยงด้านความปลอดภัยของซอฟต์แวร์โอเพนซอร์สที่นำมาใช้งาน
ส่องสว่างมุมมืด: ความปลอดภัยผ่านการมองเห็น
สิ่งที่ทำให้การมองเห็นภาพรวมเป็นเรื่องยากยิ่งขึ้นก็คือ ทีม DevSecOps ไม่สามารถจัดลำดับความสำคัญของการดำเนินการได้ รายงานล่าสุดชี้ให้เห็นว่าวิศวกรจำนวนมากรู้สึกท้อแท้กับปริมาณข้อมูลมหาศาลและจำนวนช่องโหว่ที่อาจเกิดขึ้นในระบบของตน ภาระงานที่มากเกินไปนี้มักนำไปสู่การหยุดชะงักของการดำเนินการ เนื่องจากทีมไม่สามารถแยกแยะระหว่างช่องโหว่ที่สำคัญและช่องโหว่ที่ไม่สำคัญซึ่งจำเป็นต้องได้รับการแก้ไขโดยทันทีการขาดการจัดลำดับความสำคัญไม่เพียงแต่จะขัดขวางการแก้ไขปัญหาอย่างทันท่วงทีเท่านั้น แต่ยังทำให้สิ้นเปลืองทรัพยากรและลดประสิทธิภาพการตอบสนองโดยรวมของทีมไอทีอีกด้วย
ความท้าทายทั้งสองประการนี้ ได้แก่ การขาดความชัดเจนและความยากลำบากในการจัดลำดับความสำคัญ ล้วนมีความเกี่ยวโยงกันและมักส่งผลกระทบต่อกันและกัน การขาดความชัดเจนในภาพรวมของเทคโนโลยีทำให้ยากที่จะเข้าใจว่าองค์ประกอบใดในห่วงโซ่อุปทานซอฟต์แวร์มีความเสี่ยง ในขณะเดียวกัน ความไม่สามารถจัดลำดับความสำคัญของการดำเนินการก็อาจเกิดขึ้นจากและส่งเสริมให้เกิดการขาดความชัดเจนนี้
เมื่อรวมกันแล้ว สิ่งเหล่านี้ก่อให้เกิดอุปสรรคสำคัญต่อความเพียงพอ software supply chain securityซึ่งเน้นย้ำถึงความจำเป็นในการหาแนวทางแก้ไขเพื่อลดความสับสนและให้ข้อมูลเชิงลึกที่ชัดเจนและนำไปปฏิบัติได้จริง
เคลียร์เส้นทาง: ปรับปรุงการดำเนินงานให้มีประสิทธิภาพด้วยมุมมองที่ชัดเจน
ก้าวข้ามขอบเขตของความปลอดภัยไป คุณจะพบว่าการแสดงภาพห่วงโซ่อุปทานของคุณนั้นมีประโยชน์มากกว่าแค่การปกป้อง – มันเหมือนกับการเปิดไฟในห้องมืด เผยให้เห็นเส้นทางที่รวดเร็วและมีประสิทธิภาพที่สุดในการดำเนินงานของคุณ มันช่วยให้ทีมมองเห็นภาพรวมของระบบนิเวศการพัฒนาได้อย่างชัดเจน ทำให้พวกเขาสามารถระบุสินทรัพย์ที่ซ้ำซ้อนและองค์ประกอบที่ไม่ได้บำรุงรักษาได้ ความชัดเจนนี้มีประโยชน์อย่างยิ่งในโครงการขนาดใหญ่ที่หน่วยงานและส่วนประกอบต่างๆ เกี่ยวพันกัน
ข้อมูลเชิงกลยุทธ์: เครื่องมือและเทคนิคเพื่อการมองเห็นที่ดียิ่งขึ้น
ลองนึกภาพว่าคุณมีวิสัยทัศน์แบบเอ็กซ์เรย์สำหรับห่วงโซ่อุปทานซอฟต์แวร์ของคุณ มันไม่ใช่แค่การมองเห็นชิ้นส่วนต่างๆ เท่านั้น แต่เป็นการรับรู้ถึงความเชื่อมโยงที่ซับซ้อนและซ่อนเร้น เปลี่ยนความเชื่อมโยงเหล่านั้นให้กลายเป็นภาพรวมแห่งความเข้าใจและการดำเนินการ กลยุทธ์และวิธีการเฉพาะบางอย่าง รวมถึงบทบาทของเครื่องมืออัตโนมัติ ที่สามารถปรับปรุงการมองเห็นในห่วงโซ่อุปทานซอฟต์แวร์ได้อย่างมีนัยสำคัญ ได้แก่:
การนำเครื่องมือจัดทำแผนที่สินทรัพย์แบบครบวงจรมาใช้
เริ่มต้นด้วยการพิจารณาใช้เครื่องมือที่ให้มุมมองโดยละเอียดเกี่ยวกับทุกองค์ประกอบภายในห่วงโซ่อุปทาน ซึ่งรวมถึงการทำแผนผังการพึ่งพาจากภายนอก ไลบรารีโอเพนซอร์ส และทุกๆ... CI/CD pipeline ขั้นตอน
เครื่องมือเหล่านี้สามารถผสานรวมเข้ากับ Continuous Integration/Continuous Deployment ได้อย่างราบรื่น (CI/CD) pipelineซึ่งช่วยให้สามารถติดตามและจัดการส่วนประกอบซอฟต์แวร์ได้อย่างต่อเนื่องในขณะที่ส่วนประกอบเหล่านั้นเคลื่อนที่ผ่านขั้นตอนการพัฒนาและการใช้งานต่างๆ
ส่งผลให้การดำเนินงานคล่องตัวมากขึ้น และประสิทธิภาพเพิ่มขึ้น เนื่องจากทีมงานสามารถมั่นใจได้ว่าส่วนประกอบของผลิตภัณฑ์ขั้นสุดท้ายนั้นมีความปลอดภัยและทันสมัยอยู่เสมอ
บทบาทของการจัดการสินค้าคงคลังอัตโนมัติ
ในระบบแบบดั้งเดิม การจัดทำบัญชีรายชื่อส่วนประกอบซอฟต์แวร์ทั้งหมดให้ทันสมัยอยู่เสมอ รวมถึงส่วนประกอบจากภบุคคลที่สามและไลบรารีโอเพนซอร์ส เป็นงานที่ใช้เวลานานและมีโอกาสเกิดข้อผิดพลาดสูง
ระบบจัดการสินค้าคงคลังอัตโนมัติมีความสำคัญอย่างยิ่งต่อการแสวงหาความโปร่งใสนี้ ระบบเหล่านี้ได้รับการออกแบบมาเพื่อจัดทำรายการและติดตามส่วนประกอบแต่ละชิ้นภายในห่วงโซ่อุปทานซอฟต์แวร์อย่างพิถีพิถัน ลองนึกภาพระบบที่อัปเดตและบันทึกความสัมพันธ์หรือการเปลี่ยนแปลงใหม่ๆ ในสินทรัพย์ซอฟต์แวร์โดยอัตโนมัติ นี่คือสิ่งที่ระบบจัดการสินค้าคงคลังอัตโนมัติสามารถมอบให้ได้
ระบบอัตโนมัติช่วยลดภาระงานด้วยตนเองในการติดตามและอัปเดตสินค้าคงคลังได้อย่างมาก ทำให้มั่นใจได้ว่าไม่มีชิ้นส่วนใดถูกมองข้าม กระบวนการนี้มีความสำคัญอย่างยิ่งในการระบุจุดอ่อนที่อาจเกิดขึ้นซึ่งอาจถูกมองข้ามไปในการตรวจสอบด้วยตนเอง
การสร้างภาพและ Dashboard เครื่องมือเพื่อความชัดเจนและการสื่อสาร
การแสดงภาพข้อมูลไม่ได้เป็นเพียงแค่การมองเห็น แต่เป็นการทำความเข้าใจ เครื่องมืออย่าง Xygeni นำเสนอการแสดงภาพข้อมูลแบบโต้ตอบของห่วงโซ่อุปทานทั้งหมด ทำให้องค์กรต่างๆ สามารถมองเห็นภาพรวมทั้งหมดของกระบวนการพัฒนาซอฟต์แวร์ของตนได้
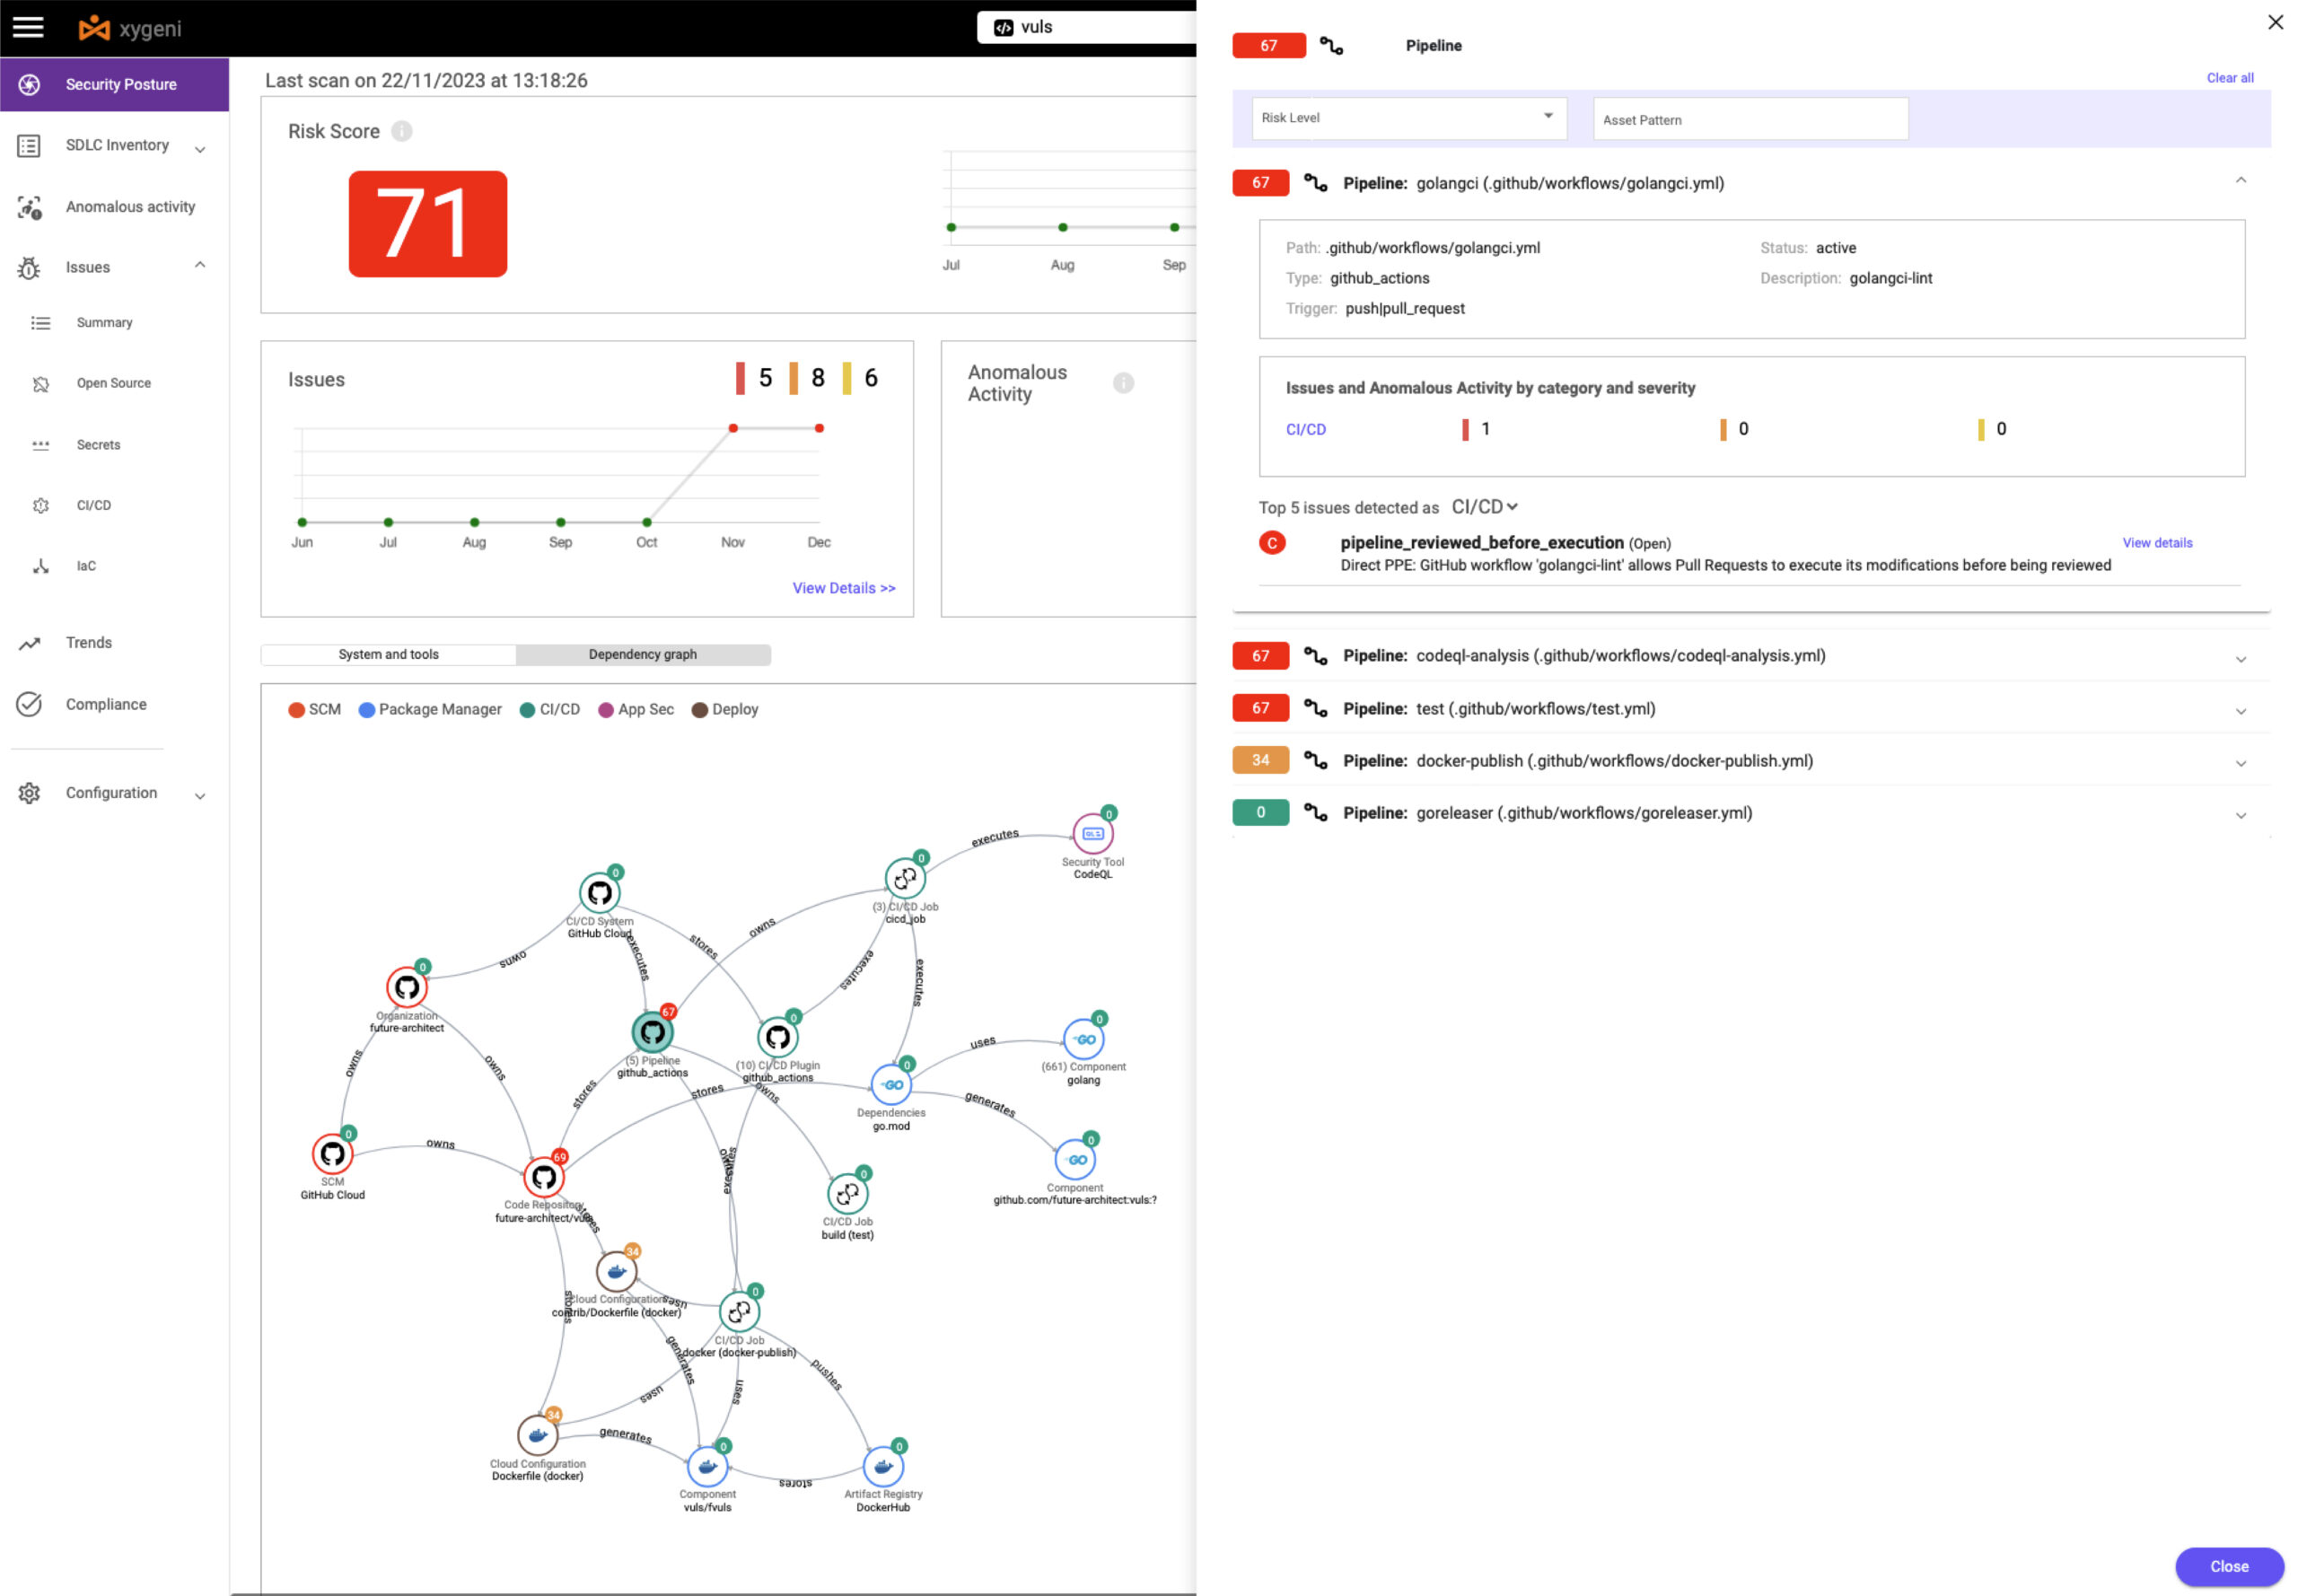
SDLC สินค้าคงคลัง dashboardเครื่องมือเหล่านี้ช่วยแปลงเครือข่ายที่ซับซ้อนของห่วงโซ่อุปทานซอฟต์แวร์ให้เป็นภาพกราฟิกที่ชัดเจน ซึ่งช่วยเพิ่มความเข้าใจและส่งเสริมการสื่อสารระหว่างสมาชิกในทีม ทำให้เกิดแนวทางการทำงานร่วมกันในการจัดการห่วงโซ่อุปทานซอฟต์แวร์
อินเทอร์เฟซส่วนกลางสำหรับตรวจสอบสถานะสุขภาพและความปลอดภัยของแต่ละส่วนประกอบ ช่วยให้การดำเนินงานคล่องตัวขึ้นโดยการระบุส่วนที่ซ้ำซ้อน ส่วนประกอบที่ล้าสมัย และส่วนประกอบที่ไม่ได้รับการบำรุงรักษา ซึ่งอาจขัดขวางประสิทธิภาพหรือก่อให้เกิดความเสี่ยงด้านความปลอดภัยได้อย่างรวดเร็ว
เทคนิคการจัดลำดับความสำคัญใน DevSecOps
ความสามารถในการจัดลำดับความสำคัญของงานอย่างมีประสิทธิภาพ โดยเฉพาะอย่างยิ่งในการจัดการกับช่องโหว่ที่สำคัญ เป็นทักษะที่แยกทีมที่ทำงานเชิงรุกออกจากทีมที่ทำงานเชิงรับ การจัดลำดับความสำคัญในบริบทนี้ไม่ได้หมายถึงแค่การทำเครื่องหมายในรายการงานเท่านั้น แต่หมายถึงการระบุอย่างมีกลยุทธ์ว่างานใดที่จะส่งผลกระทบอย่างมีนัยสำคัญต่อความปลอดภัยและประสิทธิภาพของกระบวนการพัฒนาซอฟต์แวร์ เทคนิคและกรอบการทำงานบางอย่างที่สามารถช่วยทีม DevSecOps ได้ ได้แก่:
การจัดลำดับความสำคัญของช่องโหว่ตามความเสี่ยง
แนวทางพื้นฐานใน DevSecOps คือการจัดลำดับความสำคัญของช่องโหว่ตามความเสี่ยง แนวทางนี้เกี่ยวข้องกับการประเมินช่องโหว่แต่ละรายการโดยพิจารณาจากผลกระทบที่อาจเกิดขึ้นและความน่าจะเป็นในการถูกโจมตี เครื่องมืออย่างเช่นที่ Xygeni นำเสนอ สามารถทำการประเมินนี้โดยอัตโนมัติ โดยใช้อัลกอริธึมขั้นสูงในการวิเคราะห์ช่องโหว่ในบริบทของสภาพแวดล้อมเฉพาะขององค์กร
วิธีการนี้ช่วยให้มั่นใจได้ว่าช่องโหว่ที่ก่อให้เกิดความเสี่ยงสูงสุดต่อแอปพลิเคชันและองค์กรจะได้รับการแก้ไขก่อน ซึ่งจะช่วยให้จัดสรรทรัพยากรได้อย่างมีประสิทธิภาพมากขึ้นและลดโอกาสในการถูกโจมตี
การนำ CVSS และกรอบการทำงานอื่นๆ ไปใช้
ระบบการให้คะแนนช่องโหว่ทั่วไป (CVSS) นำเสนอ... standardกรอบการทำงานที่เป็นมาตรฐานสำหรับการประเมินความรุนแรงของช่องโหว่ การนำกรอบการทำงานนี้มาใช้ทำให้ทีม DevSecOps มีภาษาและความเข้าใจร่วมกันเกี่ยวกับความรุนแรงของภัยคุกคามและช่องโหว่ต่างๆ การพิจารณาใช้กรอบการทำงานเพิ่มเติม เช่น ระบบการให้คะแนนการทำนายการโจมตี (EPSS) จะช่วยเสริมแนวทางนี้ได้อย่างมาก EPSS ทำนายโอกาสในการโจมตีช่องโหว่ ทำให้การจัดการช่องโหว่มีมิติที่มองไปข้างหน้ามากขึ้น
การผสานรวมของ Xygeni กับ CVSS ซึ่งเสริมด้วยข้อมูลเชิงลึกจาก EPSS ช่วยให้การจัดลำดับความสำคัญของช่องโหว่มีความยืดหยุ่นและคาดการณ์ได้ดียิ่งขึ้น การผสมผสานนี้ช่วยให้การประเมินเป็นไปอย่างเป็นกลาง โดยพิจารณาถึงความรุนแรงและความสามารถในการใช้ประโยชน์จากช่องโหว่ เพื่อให้มั่นใจว่าการจัดลำดับความสำคัญนั้นอยู่บนพื้นฐานของความเสี่ยงในปัจจุบันและอนาคต
การนำแนวทาง Shift-Left และแนวปฏิบัติที่ดีที่สุดอื่นๆ มาใช้
แนวทางการพัฒนาซอฟต์แวร์แบบ 'shift-left' เน้นการบูรณาการด้านความปลอดภัยตั้งแต่เนิ่นๆ SDLCแนวทางนี้ทำให้มั่นใจได้ว่าการทดสอบและการตรวจสอบด้านความปลอดภัยเป็นส่วนหนึ่งของกระบวนการพัฒนา โดยการให้ความสำคัญกับความปลอดภัยตั้งแต่เริ่มต้น ทีมงานสามารถป้องกันช่องโหว่ต่างๆ มากมายไม่ให้หลุดรอดไปในผลิตภัณฑ์ขั้นสุดท้าย ซึ่งจะช่วยลดภาระงานด้านการจัดการช่องโหว่ในขั้นตอนต่อๆ ไปได้อย่างมาก
แนวทางการพัฒนาแบบ Shift-Left นำไปสู่ชุดแนวปฏิบัติที่ดีที่สุด ซึ่งไม่เพียงแต่เสริมสร้างลักษณะเชิงรุกของวิธีการ Shift-Left เท่านั้น แต่ยังเสริมสร้างความมั่นคงปลอดภัยโดยรวมตลอดวงจรการพัฒนาซอฟต์แวร์ทั้งหมดอีกด้วย:
- ความร่วมมือcisการสร้างไอออนส่งเสริมความร่วมมือระหว่างทีมพัฒนา ทีมปฏิบัติการ และทีมรักษาความปลอดภัย เพื่อให้มองเห็นภาพรวมของช่องโหว่และผลกระทบที่เกิดขึ้นอย่างครบถ้วน
- เรียนรู้และปรับตัวอย่างต่อเนื่อง: ติดตามข่าวสารล่าสุดเกี่ยวกับแนวโน้มด้านความปลอดภัยและปรับกลยุทธ์การจัดลำดับความสำคัญให้เหมาะสม
คุณค่าของการเพิ่มประสิทธิภาพการตรวจสอบในด้านการจัดการห่วงโซ่อุปทานซอฟต์แวร์
การจัดการสินค้าคงคลังและการตรวจสอบห่วงโซ่อุปทานซอฟต์แวร์ไม่ใช่สิ่งฟุ่มเฟือย แต่เป็นสิ่งจำเป็นในโลกของการพัฒนาซอฟต์แวร์ในปัจจุบัน มันช่วยให้องค์กรสามารถปกป้องตนเองจากภัยคุกคามทางไซเบอร์ที่ซับซ้อน ปรับปรุงการดำเนินงาน และเพิ่มประสิทธิภาพการทำงานร่วมกันระหว่างแผนกต่างๆ กรอบการตรวจสอบที่ครอบคลุมเช่นนี้สร้างคุณค่าให้กับองค์กรในหลายแง่มุม:
ยกระดับมาตรการรักษาความปลอดภัยตั้งแต่เริ่มต้นจนถึงการดำเนินการ
สิ่งสำคัญที่สุดคือ การตรวจสอบแบบครบวงจร (full-stack observability) ด้วย Xygeni ช่วยเสริมความแข็งแกร่งด้านความปลอดภัยของแอปพลิเคชันตลอดวงจรชีวิตของซอฟต์แวร์ โดยจะวิเคราะห์สัญญาณด้านความปลอดภัยในทุกขั้นตอนของการพัฒนาและการใช้งานซอฟต์แวร์ ช่วยปรับปรุงการจัดการช่องโหว่และการบังคับใช้มาตรการควบคุมความปลอดภัยได้อย่างมีนัยสำคัญ แนวทางเชิงรุกนี้ช่วยให้องค์กรสามารถระบุและแก้ไขช่องว่างด้านความปลอดภัย และดำเนินการต่างๆ ได้โดยอัตโนมัติ SDLC ความปลอดภัย guardrailsและป้องกันภัยคุกคามที่เกิดขึ้นใหม่ในห่วงโซ่อุปทานซอฟต์แวร์ ซึ่งจะช่วยลดความเสี่ยงของแอปพลิเคชันได้อย่างมาก
การลดความเสี่ยงอย่างรวดเร็วและเพิ่มประสิทธิภาพการทำงานร่วมกันระหว่างแผนก
การมองเห็นและการครอบคลุมด้านความปลอดภัยที่ดียิ่งขึ้นในแอปพลิเคชันต่างๆ pipelineเครื่องมืออย่าง Xygeni ช่วยลดความเสี่ยงได้อย่างรวดเร็ว และช่วยให้ทีมงานสามารถดำเนินการต่างๆ ได้อย่างมีประสิทธิภาพ ระบบรักษาความปลอดภัยอัตโนมัติ guardrails ลดระยะเวลาการเปิดเผยข้อมูลให้น้อยที่สุด นอกจากนี้ การนำเสนอภาพกราฟิกที่ดียิ่งขึ้นและมุมมองแบบองค์รวมจะช่วยลดความขัดแย้งระหว่างแผนกต่างๆ การสื่อสารและความเข้าใจที่ดีขึ้นระหว่างทีมพัฒนา ทีมปฏิบัติการ และทีมรักษาความปลอดภัย จะช่วยสร้างสภาพแวดล้อมการทำงานที่ร่วมมือและเป็นหนึ่งเดียวกันมากขึ้น
การเพิ่มประสิทธิภาพการดำเนินงานและลดต้นทุน
นอกจากนี้ การนำระบบตรวจสอบแบบครบวงจรมาใช้จะช่วยเพิ่มประสิทธิภาพการดำเนินงานทางธุรกิจและลดต้นทุน การใช้ระบบอัตโนมัติช่วยให้องค์กรลดเวลาและทรัพยากรที่ใช้ในการค้นหาและจัดลำดับความสำคัญของงานได้อย่างมาก โดยรายงานระบุว่าเวลาที่ใช้ในงานเหล่านี้ลดลงมากกว่า 65% และทีมรักษาความปลอดภัยมีประสิทธิภาพมากขึ้น 40% ประสิทธิภาพเหล่านี้ช่วยลดต้นทุนการดำเนินงานและปลดปล่อยทรัพยากรที่มีค่าสำหรับโครงการเชิงกลยุทธ์อื่นๆ
วิสัยทัศน์ในอนาคต
การบูรณาการ AI และ Machine Learning เข้ากับเครื่องมือบริหารจัดการห่วงโซ่อุปทานซอฟต์แวร์มีแนวโน้มที่จะแพร่หลายมากขึ้นในอนาคต เทคโนโลยีเหล่านี้สัญญาว่าจะให้ข้อมูลเชิงลึก การวิเคราะห์เชิงพยากรณ์ และความสามารถในการทำงานอัตโนมัติที่ดียิ่งขึ้น ซึ่งจะช่วยเพิ่มประสิทธิภาพในการจัดการระบบนิเวศซอฟต์แวร์ที่ซับซ้อนได้ดียิ่งขึ้น
บทบาทของไซเจนี
แพลตฟอร์มอย่าง Xygeni เป็นผู้นำในการเปลี่ยนแปลงนี้ โดยนำเสนอเครื่องมือและโซลูชันที่ตอบโจทย์ความท้าทายในปัจจุบันและปรับตัวให้เข้ากับแนวโน้มในอนาคต บทบาทของพวกเขาในการเปลี่ยนแปลงวิธีการที่องค์กรใช้ในการจัดการห่วงโซ่อุปทานซอฟต์แวร์นั้นไม่อาจปฏิเสธได้ ตั้งแต่การเพิ่มความปลอดภัยและการปฏิบัติตามกฎระเบียบ ไปจนถึงการเพิ่มประสิทธิภาพและความคล่องตัวในการดำเนินงาน
เชื่อมต่อกับห่วงโซ่อุปทานซอฟต์แวร์ของคุณอย่างที่ไม่เคยมีมาก่อน
คุณพร้อมที่จะเปลี่ยนแปลงวิธีการจัดการห่วงโซ่อุปทานซอฟต์แวร์ของคุณแล้วหรือยัง? ถึงเวลาแล้วที่จะก้าวข้ามความท้าทายด้านการมองเห็นและความซับซ้อน ใช้ประโยชน์จากเครื่องมือการทำแผนที่และการแสดงภาพเพื่อรักษาความปลอดภัยของระบบนิเวศซอฟต์แวร์ของคุณ ปรับปรุงกระบวนการทำงาน และก้าวล้ำนำหน้าในโลกดิจิทัลที่เปลี่ยนแปลงอย่างรวดเร็ว
🔍 ค้นพบและนำไปใช้: ลองสำรวจเครื่องมือและกลยุทธ์ต่างๆ ที่กล่าวถึงในคู่มือนี้ดูว่าอันไหนตรงกับความต้องการของคุณมากที่สุด เริ่มจากเล็กๆ ก่อนก็ได้ แต่ขอให้เริ่มตอนนี้เลย ทุกก้าวที่มุ่งสู่การแสดงภาพข้อมูลที่ดีขึ้น คือก้าวที่มุ่งสู่ความปลอดภัยและประสิทธิภาพที่ดียิ่งขึ้น
💡 แบ่งปันข้อมูลเชิงลึกของคุณคุณเคยมีประสบการณ์เกี่ยวกับการแสดงภาพห่วงโซ่อุปทานซอฟต์แวร์หรือไม่? อะไรได้ผลและอะไรไม่ได้ผล? เรื่องราวของคุณสามารถให้ความรู้แก่ผู้อื่นในชุมชนได้ แสดงความคิดเห็นด้านล่างหรือติดต่อเรา เพื่อเริ่มต้นการสนทนาที่มีความหมายกันเถอะ
🚀 อยู่ข้างหน้าโลกของการพัฒนาซอฟต์แวร์มีการเปลี่ยนแปลงอยู่ตลอดเวลา อย่าปล่อยให้ตัวเองล้าหลัง สมัครรับจดหมายข่าวของเราเพื่อรับข้อมูลเชิงลึก แนวโน้ม และการอัปเดตด้านการจัดการห่วงโซ่อุปทานซอฟต์แวร์ล่าสุด รับทราบข้อมูลอยู่เสมอ รักษาความปลอดภัย และเพิ่มประสิทธิภาพอยู่เสมอ
เส้นทางสู่กระบวนการพัฒนาซอฟต์แวร์ที่ชัดเจน ปลอดภัย และมีประสิทธิภาพยิ่งขึ้นของคุณเริ่มต้นขึ้นแล้ววันนี้ ก้าวแรกของคุณเริ่มต้นเลย เรามาวางแผนเส้นทางสู่ความสำเร็จไปด้วยกัน
รับชมวิดีโอสาธิตของเรา
