






การขอ กรอบงาน SLSA ยังคงมีการพัฒนาอย่างต่อเนื่อง และสิ่งใหม่ๆ ก็เกิดขึ้น SLSA เวอร์ชัน 1.2 การอัปเดตครั้งนี้นำมาซึ่งการปรับปรุงที่สำคัญ สำหรับทุกคนที่พัฒนาซอฟต์แวร์ในยุคปัจจุบัน pipelineแตกต่างจากเวอร์ชันก่อนหน้า SLSA เวอร์ชัน 1.2 เน้นการนำไปใช้งานจริงมากขึ้น การรับประกันแหล่งที่มาที่แข็งแกร่งขึ้น และกฎเกณฑ์ที่ชัดเจนยิ่งขึ้นสำหรับ การรับรอง SLSAเนื่องจากการโจมตีห่วงโซ่อุปทานซอฟต์แวร์ยังคงเพิ่มขึ้นอย่างต่อเนื่อง นักพัฒนาจึงต้องการวิธีการที่ง่ายและเชื่อถือได้ในการตรวจสอบว่าแต่ละส่วนประกอบถูกสร้างขึ้นอย่างไร และระบบใดบ้างที่เกี่ยวข้องกับส่วนประกอบนั้น
คู่มือนี้จะอธิบายถึงสิ่งใหม่ๆ ใน ระดับห่วงโซ่อุปทานสำหรับส่วนประกอบซอฟต์แวร์ v1.2, ทำไม กรอบงาน SLSA กำลังกลายเป็นมาตรฐานพื้นฐานสำหรับ software supply chain security และวิธีการนำข้อกำหนดเหล่านี้ไปประยุกต์ใช้ได้อย่างเป็นธรรมชาติภายในเวิร์กโฟลว์ CI และ CD ของคุณ
1. SLSA คืออะไร และเหตุใดนักพัฒนาจึงพึ่งพาเฟรมเวิร์ก SLSA
SLSA ย่อมาจาก Supply chain Levels for Software Artifacts (ระดับห่วงโซ่อุปทานสำหรับสิ่งประดิษฐ์ซอฟต์แวร์) กรอบงาน SLSA ช่วยปกป้องห่วงโซ่อุปทานซอฟต์แวร์ เนื่องจากตรวจสอบว่าโค้ดไหลผ่านกระบวนการสร้างอย่างไร ความสัมพันธ์ระหว่างส่วนประกอบต่างๆ เข้าสู่โครงการอย่างไร และผลลัพธ์ต่างๆ เคลื่อนย้ายไปมาอย่างไร pipelineโดยกำหนดกฎเกณฑ์ที่ชัดเจนเกี่ยวกับแหล่งที่มา การแยกประเภท และความสมบูรณ์ เพื่อให้ทีมงานเข้าใจอย่างถ่องแท้ว่าพวกเขากำลังจัดส่งอะไร
นักพัฒนาพึ่งพาข้อมูลระดับห่วงโซ่อุปทานสำหรับซอฟต์แวร์ เพราะมันตอบคำถามที่สำคัญในทางปฏิบัติ เช่น คุณสามารถพิสูจน์ได้หรือไม่ว่าระบบการสร้างของคุณสร้างไบนารีขึ้นมาได้อย่างไร และมีสิ่งใดเข้าไปแก้ไขเปลี่ยนแปลงกระบวนการนั้นหรือไม่? เรื่องนี้สำคัญมากในโลกแห่งความเป็นจริง pipelineโดยเฉพาะอย่างยิ่งในกรณีที่การพึ่งพาอาศัยกันเปลี่ยนแปลงบ่อย และการสร้างโปรแกรมเกิดขึ้นบนหลายระบบ ด้วยเหตุนี้ SLSA จึงช่วยลดความเสี่ยงของการปนเปื้อนการพึ่งพา การทำงานผิดพลาดของขั้นตอนการสร้างโปรแกรม และการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตซึ่งเกิดขึ้นภายในเวิร์กโฟลว์ที่ซับซ้อน
2. มีอะไรใหม่ใน SLSA เวอร์ชัน 1.2 บ้าง
SLSA เวอร์ชัน 1.2 นำเสนอการเปลี่ยนแปลงหลายประการที่ทำให้การนำไปใช้งานง่ายขึ้นและเป็นไปได้จริงมากขึ้นสำหรับทีมพัฒนา การอัปเดตเหล่านี้ยังทำให้ข้อกำหนดสอดคล้องกับวิธีการที่องค์กรต่างๆ สร้างซอฟต์แวร์ในปัจจุบันอีกด้วย
ข้อกำหนดด้านโครงสร้างที่เข้มงวดมากขึ้น
SLSA v1.2 ชี้แจงข้อกำหนดการแยกส่วนการสร้างเพื่อให้ผู้พัฒนาเข้าใจว่าส่วนใดของกระบวนการสร้าง pipeline ต้องมีการควบคุม ซึ่งจะช่วยลดความสับสนจากเวอร์ชันก่อนหน้า และช่วยให้ทีมสามารถใช้การป้องกันที่สม่ำเสมอสำหรับตัวรัน ตัวสร้าง และตัวจัดการกระบวนการได้
การแก้ไขรูปแบบการรับรอง SLSA v1.2
เวอร์ชันใหม่นี้ได้ปรับปรุงโครงสร้างการรับรองของ SLSA เพื่อให้การสร้างและการใช้งานหลักฐานง่ายขึ้น การรับรองนั้นง่ายต่อการวิเคราะห์มากขึ้น ซึ่งช่วยให้เครื่องมือต่างๆ สามารถตรวจสอบโดยอัตโนมัติด้วยขั้นตอนการทำงานด้วยตนเองที่น้อยลง
ข้อกำหนดด้านแหล่งที่มาที่ได้รับการปรับปรุง
โครงสร้างข้อมูลแหล่งที่มาในปัจจุบันสามารถบันทึกข้อมูลเพิ่มเติมเกี่ยวกับความสัมพันธ์ระหว่างไฟล์ พารามิเตอร์การสร้าง และแหล่งที่มาที่เชื่อถือได้ ส่งผลให้การติดตามแหล่งที่มาของแต่ละไฟล์ทำได้ง่ายขึ้น
การปรับปรุงความปลอดภัยของการพึ่งพา
เนื่องจากการโจมตีห่วงโซ่อุปทานมักเริ่มต้นด้วยแพ็กเกจที่เสียหาย มาตรฐาน Supply chain Levels for Software Artifacts v1.2 จึงเสริมสร้างความคาดหวังเกี่ยวกับการเลือกความสัมพันธ์ การควบคุมเวอร์ชัน และการตรวจสอบความถูกต้อง
การกำหนดนิยามการแยกตัวที่ชัดเจนยิ่งขึ้น
ข้อกำหนดนี้ปรับปรุงคำจำกัดความสำหรับการสร้างแบบปิดสนิทและสภาพแวดล้อมที่แยกออกจากกัน ซึ่งช่วยให้นักพัฒนาสามารถตรวจสอบตรรกะการสร้างของตนได้อย่างแม่นยำยิ่งขึ้น และหลีกเลี่ยงการไว้วางใจในระบบที่ไม่ปลอดภัยโดยไม่ตั้งใจ
3. SLSA เวอร์ชัน 1.2 เทียบกับเวอร์ชันก่อนหน้า
ด้านล่างนี้คือการเปรียบเทียบเชิงภาพที่แสดงให้เห็นว่า SLSA เวอร์ชัน 1.2 เปลี่ยนแปลงข้อกำหนดเกี่ยวกับแหล่งที่มา การแยกการสร้าง และการรับรอง SLSA อย่างไร
| พื้นที่ | SLSA เวอร์ชัน 1.1 | SLSA เวอร์ชัน 1.2 |
|---|---|---|
| ราก | ข้อมูลแหล่งที่มาขั้นพื้นฐานพร้อมข้อมูลเมตาความสัมพันธ์ที่จำกัด | ขยายขอบเขตการตรวจสอบแหล่งที่มาด้วยการติดตามความสัมพันธ์เชิงลึกและพารามิเตอร์การสร้าง |
| เอกสารรับรอง | รูปแบบการรับรองที่เข้มงวดมากขึ้น | ปรับปรุงโมเดลการรับรอง SLSA เพื่อให้การทำงานอัตโนมัติและการตรวจสอบความถูกต้องง่ายขึ้น |
| สร้างระบบแยกตัว | คำแนะนำทั่วไปเกี่ยวกับการกักตัว | คำจำกัดความที่ชัดเจนยิ่งขึ้นสำหรับผู้สร้างอาคารแบบแยกเดี่ยวและอาคารแบบปิดสนิท |
| การควบคุมการพึ่งพา | ความคาดหวังที่จำกัด | กฎเกณฑ์ที่เข้มงวดมากขึ้นสำหรับการเลือก ติดตาม และตรวจสอบความสัมพันธ์ระหว่างกัน |
| ความยากลำบากในการรับเลี้ยงบุตรบุญธรรม | ข้อกำหนดอาจมีความคลุมเครือบ้างเป็นบางครั้ง | ใช้งานได้จริงและง่ายกว่าสำหรับทีมพัฒนาในการนำไปใช้ |
4. ทำความเข้าใจเกี่ยวกับการรับรอง SLSA
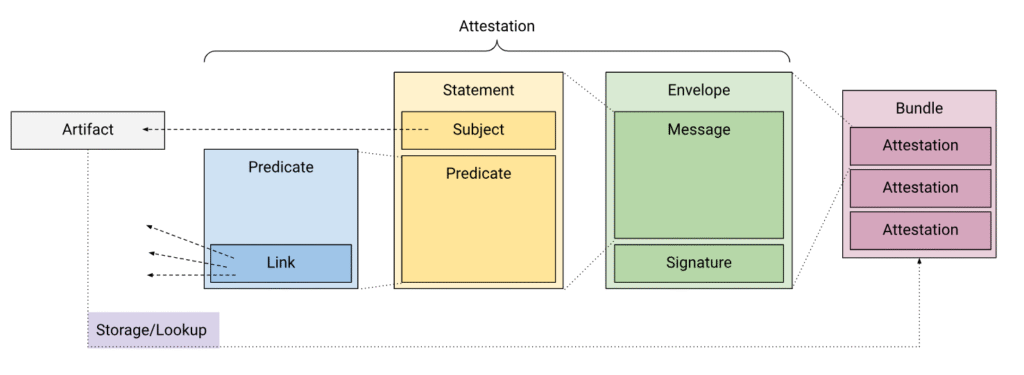
A การรับรอง SLSA คือเอกสารรับรองที่ลงนามแล้ว ซึ่งพิสูจน์วิธีการสร้างซอฟต์แวร์ โดยจะอธิบายกระบวนการสร้าง โค้ดต้นฉบับ ส่วนประกอบที่จำเป็น และสภาพแวดล้อมที่สร้างไฟล์ไบนารีนั้นขึ้นมา เนื่องจากเอกสารรับรองมีรูปแบบที่กำหนดไว้ เครื่องมือต่างๆ จึงสามารถตรวจสอบความถูกต้องได้โดยอัตโนมัติ
สำหรับนักพัฒนา นั่นหมายความว่าคุณสามารถตรวจสอบได้ว่าการสร้างนั้นมาจากแหล่งที่มาที่คาดหวังไว้ pipeline และไม่ได้ถูกแก้ไขโดยระบบที่ไม่น่าเชื่อถือ นอกจากนี้ การรับรองยังช่วยตรวจจับการปลอมแปลงได้ตั้งแต่เนิ่นๆ เนื่องจากความเปลี่ยนแปลงที่น่าสงสัยจะปรากฏให้เห็นโดยตรงในแหล่งที่มา
5. Xygeni ช่วยให้คุณปฏิบัติตามข้อกำหนด SLSA v1.2 ได้อย่างไร
Xygeni ให้บริการ สมบูรณ์ build security ชั้น ซึ่งสอดคล้องอย่างใกล้ชิดกับ กรอบงาน SLSAแทนที่จะพึ่งพาการตรวจสอบด้วยตนเอง คุณจะได้รับการตรวจสอบอย่างต่อเนื่องทั้งในส่วนของโค้ด การพึ่งพา และระบบ CI pipelines.
การตรวจสอบแหล่งที่มาและการรับรองความถูกต้อง
Xygeni ตรวจสอบความถูกต้องของไฟล์แหล่งที่มาตรวจสอบแล้ว การรับรอง SLSA เนื้อหาและการตรวจสอบที่สร้างเมตาเดตาให้ตรงกับแหล่งที่มาที่คาดไว้
การตรวจสอบสคริปต์การสร้าง
Xygeni ตรวจสอบสคริปต์การสร้างเพื่อตรวจจับการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต คำสั่งที่ไม่ปลอดภัย หรือพฤติกรรมที่น่าสงสัยภายใน pipelines.
การตรวจสอบความสัมพันธ์
Xygeni ตรวจสอบความสมบูรณ์ ประวัติเวอร์ชัน และระดับความน่าเชื่อถือของแพ็กเกจต่างๆ เพื่อลดความเสี่ยงจากแพ็กเกจที่อาจถูกบุกรุก
ความสมบูรณ์ของสิ่งประดิษฐ์
Xygeni จะสแกนไฟล์ข้อมูลเพื่อตรวจหาการดัดแปลงและตรวจสอบให้แน่ใจว่าตรงกับผลลัพธ์การสร้างที่คาดหวังไว้
Pipeline Security
Xygeni ยืนยันว่า CI และ CD pipelineปฏิบัติตามรูปแบบการสร้างที่สม่ำเสมอและปลอดภัย
SBOM และการทำแผนที่ห่วงโซ่อุปทาน
Xygeni สร้างและวิเคราะห์ SBOMซึ่งช่วยให้ทีมต่างๆ บรรลุเป้าหมายได้ SLSA provenance และข้อกำหนดการตรวจสอบขั้นต่อไป
ด้วยเหตุนี้ ทีมงานจึงสามารถบรรลุเป้าหมายของ SLSA v1.2 ได้โดยไม่ทำให้การพัฒนาช้าลง และไม่ต้องนำเครื่องมือหลายอย่างมาประกอบกัน
6. ข้อคิดสุดท้ายเกี่ยวกับการอัปเดต SLSA เวอร์ชัน 1.2
Supply chain Levels for Software Artifacts v1.2 นำเสนอความชัดเจนและหลักประกันที่แข็งแกร่งยิ่งขึ้นให้กับห่วงโซ่อุปทานซอฟต์แวร์ นอกจากนี้ นักพัฒนาสามารถเข้าใจที่มาของซอฟต์แวร์ ตรวจสอบความสมบูรณ์ของบิลด์ และใช้การควบคุมที่สอดคล้องกันได้ง่ายขึ้น pipelineนอกจากนี้ ข้อกำหนดดังกล่าวยังง่ายต่อการนำไปใช้มากขึ้นด้วย และ การรับรอง SLSA มีบทบาทสำคัญในการพิสูจน์วิธีการสร้างซอฟต์แวร์ ด้วยเหตุนี้ ทีมงานจึงสามารถสร้างความไว้วางใจในผลงานที่ส่งมอบได้มากขึ้น
ด้วย Xygeni คุณสามารถใช้งานได้ กรอบงาน SLSA ภายในสิ่งที่มีอยู่ของคุณ SDLCนอกจากนี้ คุณยังสามารถตรวจสอบแหล่งที่มาโดยอัตโนมัติ ตรวจสอบการพึ่งพาอย่างต่อเนื่อง และปกป้องงานสร้างของคุณจากการถูกบุกรุก ส่งผลให้คุณเสริมความแข็งแกร่งให้กับห่วงโซ่อุปทานโดยไม่ทำให้การพัฒนาช้าลง
???? เริ่มต้นการทดลองใช้ฟรีของคุณ or จองตัวอย่าง และรักษาความปลอดภัยให้กับการสร้างของคุณด้วย SLSA v1.2

