






ทีม DevSecOps สมัยใหม่ทำงานรวดเร็ว และการรักษาความปลอดภัยให้สอดคล้องกับความเร็วนั้นเป็นสิ่งสำคัญ การเข้าใจความแตกต่างระหว่างการวิเคราะห์แบบคงที่และการวิเคราะห์แบบไดนามิกจะช่วยให้คุณตรวจพบช่องโหว่ได้ตั้งแต่เนิ่นๆ และยืนยันการแก้ไขก่อนปล่อยเวอร์ชันใหม่ ในทางปฏิบัติ ทั้งสองวิธีนี้เป็นพื้นฐานของการวิเคราะห์แบบคงที่และแบบไดนามิกในด้านความปลอดภัย ครอบคลุมทั้งคุณภาพของโค้ดและพฤติกรรมขณะรันไทม์
อย่างไรก็ตาม การเปรียบเทียบนี้ไม่ได้จำกัดอยู่แค่เพียงคำจำกัดความเท่านั้น นักพัฒนาจำเป็นต้องเข้าใจความแตกต่างระหว่างการทดสอบแบบคงที่ (static testing) กับการทดสอบแบบไดนามิก (dynamic testing) เพื่อเลือกเทคนิคที่เหมาะสมสำหรับแต่ละกรณี SDLC ในทำนองเดียวกัน การเรียนรู้วิธีการวิเคราะห์โค้ดแบบคงที่และแบบไดนามิกในทางปฏิบัติจะช่วยให้ทีมสามารถใช้เครื่องมือที่เหมาะสมสำหรับการป้องกันและการตรวจสอบความถูกต้อง การรู้ความแตกต่างระหว่างการวิเคราะห์แบบคงที่และแบบไดนามิกจะช่วยให้คุณสร้างซอฟต์แวร์ที่แข็งแกร่งขึ้นตั้งแต่เริ่มต้น commit เพื่อการผลิต
1. การวิเคราะห์แบบคงที่เทียบกับการวิเคราะห์แบบไดนามิก: เหตุใดจึงสำคัญ
เมื่อทำการทดสอบความปลอดภัยหลังจากที่ใช้งานจริงแล้ว ก็ถือว่าสายเกินไปแล้ว การตรวจสอบความปลอดภัยตั้งแต่เนิ่นๆ จะช่วยประหยัดเวลา ลดความเสี่ยง และปรับปรุงคุณภาพการปล่อยเวอร์ชันใหม่
นั่นคือเหตุผลที่การวิเคราะห์แบบคงที่และการวิเคราะห์แบบไดนามิกมีความสำคัญอย่างยิ่ง การวิเคราะห์แบบคงที่ตรวจสอบโค้ดก่อนที่จะทำงาน ในขณะที่การวิเคราะห์แบบไดนามิกสังเกตพฤติกรรมขณะที่แอปพลิเคชันกำลังทำงาน
จากการวิเคราะห์เพื่อบรรลุเป้าหมายของ คู่มือการทดสอบ OWASPการผสมผสานวิธีการเหล่านี้จะช่วยให้มองเห็นภาพรวมของความเสี่ยงทั้งที่อาจเกิดขึ้นและที่เกิดขึ้นจริงได้อย่างครอบคลุมที่สุด กล่าวโดยสรุป การวิเคราะห์โค้ดแบบคงที่เทียบกับการวิเคราะห์โค้ดแบบไดนามิกจะเชื่อมโยงการพัฒนาและการทดสอบเข้าด้วยกัน โดยการเปิดเผยช่องโหว่ก่อนที่ผู้โจมตีจะลงมือ
สำหรับทีม DevSecOps แนวทางนี้ช่วยให้การรักษาความปลอดภัยมีความต่อเนื่องและบูรณาการตลอดทั้งกระบวนการ SDLC.
2. การวิเคราะห์สถิตคืออะไร (SAST)
วิธีการทำงาน
การวิเคราะห์แบบคงที่ (Static analysis) จะประเมินซอร์สโค้ด ไบนารี หรือไบต์โค้ด โดยไม่มีการดำเนินการโดยจะค้นหาช่องโหว่ด้านความปลอดภัยทั่วไป เช่น การโจมตีแบบ SQL injection การเข้ารหัสที่อ่อนแอ หรือการตรวจสอบความถูกต้องของข้อมูลป้อนเข้าที่ไม่ปลอดภัย
นอกจากนี้ เครื่องมือทดสอบแบบคงที่ยังผสานรวมเข้ากับระบบต่างๆ อีกด้วย CI/CD pipelineเพื่อให้ผู้พัฒนาได้รับการแจ้งเตือนขณะเขียนโค้ด ตัวอย่างเช่น ในระหว่าง... pull request, SAST ระบุเส้นทางที่มีความเสี่ยงและแนะนำทางเลือกที่ปลอดภัยกว่า
ควรนำไปใช้เมื่อใด
การทดสอบแบบคงที่ได้ผลดีที่สุด ในช่วงต้นของ SDLCในระหว่างขั้นตอนการเขียนโค้ดและการสร้างโปรแกรม
ตามที่อธิบายไว้ใน นิสต์ เอสพี 800-218การเลื่อนไปทางซ้ายช่วยป้องกันการทำงานซ้ำที่สิ้นเปลืองค่าใช้จ่ายและปรับปรุงการตรวจสอบย้อนกลับ ดังนั้น การนำวิธีการนี้ไปใช้จึงเหมาะสม การทดสอบแบบคงที่เทียบกับการทดสอบแบบไดนามิก การใช้ตรรกะตั้งแต่เนิ่นๆ จะช่วยให้คุณได้รับผลลัพธ์ด้านความปลอดภัยที่รวดเร็ว ประหยัด และคาดการณ์ได้ดียิ่งขึ้น
3. การวิเคราะห์เชิงพลวัต (DAST) คืออะไร
วิธีการทำงาน
การวิเคราะห์แบบไดนามิกจะตรวจสอบการใช้งาน ขณะที่กำลังดำเนินการ ในสภาพแวดล้อมที่ปลอดภัย แทนที่จะสแกนโค้ด มันจะโต้ตอบกับอุปกรณ์ปลายทางและสังเกตพฤติกรรมเพื่อตอบสนองต่อการโจมตีจำลอง
ตัวอย่างเช่น เครื่องมือ DAST อาจทดสอบ API endpoint เพื่อหาช่องโหว่ด้านการโจมตีแบบ Injection หรือการตรวจสอบสิทธิ์
ควรนำไปใช้เมื่อใด
โดยทั่วไปการทดสอบแบบไดนามิกจะเกิดขึ้น ในช่วงหลังของวงจรชีวิตเมื่อแอปพลิเคชันเวอร์ชันนั้นพร้อมใช้งานแล้ว
เป็นการยืนยันว่าช่องโหว่ที่ตรวจพบโดยเครื่องมือแบบคงที่นั้นสามารถใช้ประโยชน์ได้จริงหรือไม่ การผสมผสานวิธีการวิเคราะห์โค้ดแบบคงที่และแบบไดนามิกจะสร้างวงจรป้อนกลับที่สมบูรณ์ระหว่างการป้องกันและการตรวจสอบความถูกต้อง
4. การวิเคราะห์แบบสถิตเทียบกับการวิเคราะห์แบบไดนามิก: ความแตกต่างที่สำคัญ
ทั้งสองแนวทางมีเป้าหมายเพื่อระบุจุดอ่อน แต่แตกต่างกันในด้านวิธีการ ระยะเวลา และบริบท ตารางด้านล่างเปรียบเทียบทั้งสองแนวทาง การทดสอบแบบคงที่เทียบกับการทดสอบแบบไดนามิก อธิบายง่ายๆ สำหรับนักพัฒนาซอฟต์แวร์
| แง่มุม | การวิเคราะห์สถิต (SAST) | การวิเคราะห์เชิงพลวัต (DAST) |
|---|---|---|
| ระเบียบวิธี | ตรวจสอบโค้ดโดยไม่ต้องรัน | ทดสอบแอปพลิเคชันขณะที่กำลังทำงานอยู่ |
| พื้นที่โฟกัส | ตรรกะของโค้ด การไหลของข้อมูล การตรวจสอบความถูกต้องของข้อมูลขาเข้า และรหัสลับที่ถูกกำหนดไว้ตายตัว | การตรวจสอบสิทธิ์ การกำหนดค่า และพฤติกรรมขณะทำงาน |
| เวทีใน SDLC | ในช่วงเริ่มต้นของการเขียนโค้ดและขั้นตอนการสร้างโปรแกรม | ต่อมา ในช่วงขั้นตอนการเตรียมการหรือการทดสอบ |
| ความเร็วในการตรวจจับ | ฟีดแบ็กด่วนภายใน IDE หรือ pipelines. | ผลตอบรับจะช้าลงเนื่องจากต้องอาศัยสภาพแวดล้อมที่กระตุ้นการทำงาน |
| ข้อ จำกัด | อาจขาดบริบทขณะทำงานหรือมองข้ามข้อบกพร่องที่ขึ้นอยู่กับตรรกะ | ไม่สามารถดูโค้ดระดับซอร์สโค้ดหรือข้อผิดพลาดเชิงตรรกะที่ซับซ้อนได้ |
โดยสรุป การวิเคราะห์โค้ดแบบคงที่เทียบกับการวิเคราะห์โค้ดแบบไดนามิกช่วยให้คุณสร้างสมดุลระหว่างการเตรียมการล่วงหน้าcisการวิเคราะห์และการตรวจสอบความถูกต้อง การวิเคราะห์แบบคงที่ช่วยค้นหาจุดอ่อนที่อาจเกิดขึ้นได้อย่างรวดเร็ว ในขณะที่การวิเคราะห์แบบไดนามิกจะยืนยันสิ่งที่เกิดขึ้นเมื่อผู้ใช้จริงโต้ตอบกับแอปของคุณ
5. เหตุใดจึงต้องผสมผสาน SAST และ DAST ช่วยเพิ่มความปลอดภัย
วิธีการใดวิธีการหนึ่งเพียงอย่างเดียวไม่สามารถให้ความครอบคลุมได้อย่างสมบูรณ์ เมื่อใช้ทั้งสองวิธีร่วมกัน การวิเคราะห์แบบคงที่และแบบไดนามิกในด้านความปลอดภัยจะให้ข้อมูลเชิงลึกอย่างต่อเนื่องตั้งแต่โค้ดไปจนถึงการทำงานจริง
ตัวอย่างเช่น การวิเคราะห์แบบคงที่สามารถระบุคำสั่ง SQL ที่ไม่ปลอดภัยได้ ในขณะที่การทดสอบแบบไดนามิกสามารถตรวจสอบได้ว่าคำสั่ง SQL นั้นสามารถถูกโจมตีได้จริงหรือไม่
เนื่องจากเครื่องมือเหล่านี้ทำงานในระดับที่แตกต่างกัน จึงช่วยเสริมซึ่งกันและกัน นอกจากนี้ การผสมผสานการทดสอบแบบคงที่กับการทดสอบแบบไดนามิกจะช่วยลดการแจ้งเตือนที่ผิดพลาด เพิ่มความมั่นใจให้กับนักพัฒนา และทำให้มั่นใจได้ว่าการแก้ไขได้รับการตรวจสอบก่อนการเผยแพร่
6. Xygeni เพิ่มประสิทธิภาพการวิเคราะห์แบบคงที่ด้วยความสามารถด้านความปลอดภัยแอปพลิเคชันสมัยใหม่ได้อย่างไร
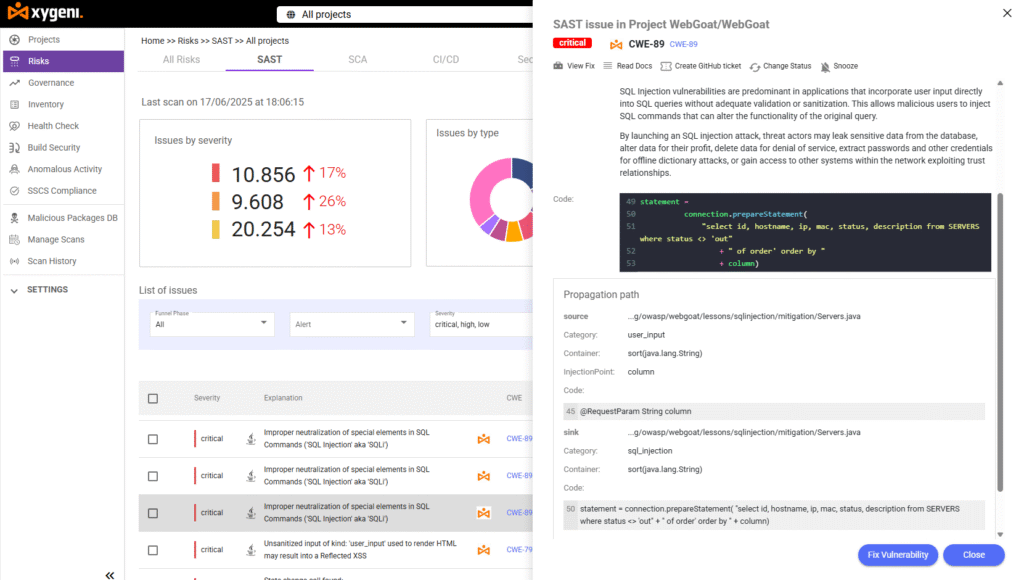
ไซเกนี ช่วยปรับปรุงขั้นตอนการทำงานของการวิเคราะห์แบบคงที่เมื่อเทียบกับการวิเคราะห์แบบไดนามิก โดยทำให้การทดสอบแบบคงที่เร็วขึ้น แม่นยำขึ้น และเป็นมิตรกับนักพัฒนามากขึ้น SAST เอ็นจิ้นตรวจจับช่องโหว่ของโค้ดได้ตั้งแต่เนิ่นๆ ใช้การแก้ไขที่สร้างโดย AI และป้องกันไม่ให้โค้ดที่เป็นอันตรายเข้าสู่ระบบการผลิต
มันตรวจจับช่องโหว่ในการฉีดข้อมูล การเข้ารหัสที่อ่อนแอ การถอดรหัสที่ไม่ปลอดภัย และความเสี่ยงในห่วงโซ่อุปทาน เช่น ช่องโหว่ที่ฝังอยู่ภายในระบบ
ด้วยระบบเส้นทาง AI แก้ไขข้อผิดพลาดอัตโนมัตินักพัฒนาจะได้รับคำแนะนำเกี่ยวกับโค้ดที่ปลอดภัยโดยตรงในแอปพลิเคชันของพวกเขา pull requestsนอกจากนี้ การจัดลำดับความสำคัญอย่างชาญฉลาดจะจัดอันดับช่องโหว่ตามความสามารถในการถูกโจมตี ช่วยให้ทีมสามารถมุ่งเน้นไปที่ผลการค้นพบที่เกี่ยวข้องมากที่สุดก่อน
จากการวิเคราะห์เพื่อบรรลุเป้าหมายของ เกณฑ์มาตรฐาน OWASPXygeni สามารถตรวจจับได้อย่างแม่นยำเกือบสมบูรณ์แบบ โดยมีข้อผิดพลาดน้อยที่สุด
วิธีนี้ช่วยให้นักพัฒนาใช้เวลาน้อยลงในการตรวจสอบสิ่งรบกวน และใช้เวลามากขึ้นในการปรับปรุงโค้ดของตน
นอกเหนือจากการวิเคราะห์แบบคงที่แล้ว Xygeni ยังผสานรวมโมดูลเสริมอื่นๆ อีกด้วย:
- SCA ด้วย Reachability และ EPSS: เน้นจุดอ่อนที่สามารถใช้ประโยชน์ได้
- ความลับด้านความปลอดภัย: ตรวจจับและเพิกถอนข้อมูลประจำตัวที่ถูกเปิดเผย
- IaC Security: ตรวจสอบความถูกต้องของเทมเพลต Terraform, Kubernetes และ CloudFormation
- การตรวจจับมัลแวร์: ระบุแพ็กเกจที่เสียหายในบิลด์ของคุณ
- ASPM Dashboard: ช่วยให้มองเห็นภาพรวมของส่วนประกอบ AppSec ทั้งหมดได้อย่างชัดเจน
ด้วยเหตุนี้ Xygeni จึงเปลี่ยนแปลงไป การวิเคราะห์โค้ดแบบคงที่เทียบกับแบบไดนามิก รวมเข้าเป็นกระบวนการอัตโนมัติแบบครบวงจร ซึ่งเข้ากันได้ดีกับเวิร์กโฟลว์ DevSecOps สมัยใหม่
7. ความคิดสุดท้าย
ทั้งสองวิธีมีความสำคัญอย่างยิ่งต่อการสร้างซอฟต์แวร์ที่ปลอดภัย การทดสอบแบบคงที่และการทดสอบแบบไดนามิกไม่ใช่การแข่งขัน แต่เป็นการทำงานร่วมกัน การวิเคราะห์แบบคงที่ช่วยป้องกันช่องโหว่ในระหว่างการเขียนโค้ด และการวิเคราะห์แบบไดนามิกจะตรวจสอบว่าการแก้ไขใช้งานได้จริงภายใต้สภาวะจริง
การใช้ทั้งสองอย่างร่วมกันจะให้ภาพรวมที่สมบูรณ์ การตรวจจับที่รวดเร็วขึ้น และความมั่นใจที่สูงขึ้น
ด้วยระบบเส้นทาง เครื่องมือสแกนช่องโหว่ของแอปพลิเคชัน เช่นเดียวกับ Xygeni ทีมต่างๆ สามารถสมัครได้ การวิเคราะห์แบบคงที่และแบบไดนามิกในด้านความปลอดภัย โดยอัตโนมัติ ช่วยให้การป้องกันต่อเนื่องโดยไม่ทำให้การส่งมอบช้าลง
???? เริ่มทดลองใช้งานฟรี: ตรวจสอบช่องโหว่ในโค้ดของคุณวันนี้
???? จองสาธิต! ดูว่า Xygeni ช่วยปรับปรุงเวิร์กโฟลว์ AppSec ของคุณได้อย่างไร
เกี่ยวกับผู้เขียน
เขียนโดย ฟาติมา Saidผู้จัดการฝ่ายการตลาดเนื้อหาผู้เชี่ยวชาญด้านความปลอดภัยของแอปพลิเคชัน ไซเกนี ซีเคียวริตี้.
ฟาติมาสร้างสรรค์เนื้อหาด้านความปลอดภัยของแอปพลิเคชัน (AppSec) ที่เข้าใจง่ายและอิงตามงานวิจัย สำหรับนักพัฒนา ASPMและ DevSecOps เธอสามารถแปลงแนวคิดทางเทคนิคที่ซับซ้อนให้เป็นข้อมูลเชิงลึกที่ชัดเจนและนำไปปฏิบัติได้จริง ซึ่งเชื่อมโยงนวัตกรรมด้านความปลอดภัยทางไซเบอร์เข้ากับผลกระทบทางธุรกิจ

