






บทความนี้วิเคราะห์การโจมตี Ledger เป็นตัวอย่างว่าการโจมตีแบบ Spear Phising นำไปสู่การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ (SSC) ต่อเครื่องมือ Connect-Kit ซึ่งเป็นซอฟต์แวร์ที่กระเป๋าเงินฮาร์ดแวร์ของบริษัทใช้ ทำให้ผู้โจมตีสามารถดูดเงินไปได้มูลค่าอย่างน้อย 600,000 ดอลลาร์สหรัฐ
การโจมตีครั้งนี้เกิดขึ้นในช่วงปลายปีที่เต็มไปด้วยเหตุการณ์ผิดปกติในห่วงโซ่อุปทาน ในบทความนี้ เราจะวิเคราะห์การโจมตี ผลกระทบ วิธีการรับมือ และบทเรียนที่สามารถเรียนรู้ได้
Ledger และผู้ใช้กระเป๋าเงินฮาร์ดแวร์ของเขาเป็นเป้าหมายที่ชัดเจนของอาชญากรไซเบอร์ พวกมิจฉาชีพที่พยายามดูดเงินจากกระเป๋าเงินได้โจมตีผู้ใช้ Ledger ผ่านการพยายามหลอกลวง (phishing) บนส่วนหน้าของแอปพลิเคชันคริปโต และอาชญากรจำเป็นต้องทราบพิกัดของผู้ใช้เพื่อดำเนินการหลอกลวง Ledger มี... การรั่วไหลของข้อมูลภายในเดือนกรกฎาคม 2023 รวมถึงการเป็นส่วนหนึ่งของ การขโมยข้อมูลในเดือนกันยายน 2020 เกิดเหตุการณ์ที่มีผลกระทบอย่างมากกับแพลตฟอร์มอีคอมเมิร์ซ Shopify ของพวกเขา โพสต์ดังกล่าวระบุว่า “อัปเดต: ความพยายามในการปกป้องข้อมูลของคุณและดำเนินคดีกับผู้ส่งสแปม“แสดงให้เห็นว่าการละเมิดเหล่านี้ลึกซึ้งเพียงใด”
Ledger จำเป็นต้องให้ความสำคัญกับความปลอดภัยอย่างจริงจัง (เนื่องจากเป็นส่วนสำคัญของธุรกิจ) โดยมีห้องปฏิบัติการวิจัยภายใน (เก็บการจัดการ ) การรับรองความปลอดภัยของอุปกรณ์, รางวัลโปรดปราน โครงการ ประกาศด้านความปลอดภัยและ การสร้างแบบจำลองภัยคุกคามทุกอย่างเป็นไปด้วยดีจนถึงตอนนี้…
วิธีการโจมตี
Ledger ตรวจพบช่องโหว่ที่ใช้ Ledger เอง ชุดเชื่อมต่อ DApp ในวันพฤหัสบดีที่ 14 ธันวาคม 2023 ช่องโหว่นี้ได้แทรกโค้ดที่เป็นอันตรายเข้าไปในแอปพลิเคชันแบบกระจายศูนย์ (DApps) บน Ethereum ที่ใช้ Ledger Connect Kit หลอกลวงผู้ใช้ให้ลงนามในธุรกรรมที่ทำให้เงินในกระเป๋าเงินของพวกเขาลดลง
ช่องโหว่นี้ถูกตรวจพบอย่างรวดเร็วและมีการแก้ไขในเวลาไม่นานหลังจากนั้น ในระหว่างนั้น มีผู้ใช้งานจำนวนไม่มากที่ตกเป็นเหยื่อของการโจมตีและลงนามในธุรกรรมที่ทำให้เงินในกระเป๋าของพวกเขาลดลง
การโจมตีเริ่มต้นขึ้นเมื่ออดีตพนักงานของ Ledger ตกเป็นเหยื่อของการโจมตีแบบฟิชชิง ซึ่งทำให้ผู้โจมตีสามารถเข้าถึงบัญชี NPM ของเขา/เธอได้ผ่านทางโทเค็นเซสชัน ผู้โจมตีได้เผยแพร่มัลแวร์เวอร์ชันที่เป็นอันตราย @ledgerhq/connect-kit (เวอร์ชัน 1.1.5, 1.1.6 และ 1.1.7 ซึ่งปัจจุบันเลิกใช้งานแล้ว) ผู้โจมตีสามารถรันโค้ดใดๆ ก็ได้ด้วยสิทธิ์การเข้าถึงระดับเดียวกับแอปกระเป๋าเงินดิจิทัล กล่าวคือ ผู้โจมตีสามารถถอนเงินของผู้ใช้ได้ทันทีโดยไม่ต้องมีการโต้ตอบใดๆ แจกจ่ายลิงก์ฟิชชิ่งจำนวนมากเพื่อหลอกลวงผู้ใช้ หรือใช้ประโยชน์จากความตื่นตระหนกของผู้ใช้โดยชักชวนให้พวกเขาย้ายสินทรัพย์ไปยังที่อยู่ใหม่ ส่งผลให้สูญเสียสินทรัพย์เนื่องจากการดาวน์โหลดกระเป๋าเงินปลอม
โดยทั่วไปแล้วแอปพลิเคชันกระเป๋าเงินดิจิทัล (dApps) จะใช้ ตัวโหลดชุดเชื่อมต่อ แพ็กเกจจาก Ledger สำหรับโหลด Connect Kit ในระหว่างการทำงานจาก CDN JavaScript (jsDelivr) น่าเสียดายที่ URL นั้นใช้งานไม่ได้ https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 ไม่ได้กำหนดเวอร์ชันที่แน่นอน (1.1.4 ในขณะนั้น) ดังนั้นเมื่อมีการอัปโหลดเวอร์ชันที่เป็นอันตราย เวอร์ชันเหล่านั้นจึงถูกส่งไปยัง (และแคช) โดย CDN และไม่มีการใช้ checksum เพื่อให้แน่ใจว่าทรัพยากรที่ดาวน์โหลดจาก CDN นั้นเป็นทรัพยากรที่คาดหวังไว้จริง ๆ (ซึ่งควรใช้เมื่อแจกจ่ายโค้ดจาก CDN) วิธีการตรวจสอบโดยใช้ checksum นี้เรียกว่า... ความสมบูรณ์ของทรัพยากรย่อย (SRI)
โค้ดที่ถูกแทรกเข้าไปนั้นน่าจะทำการเปลี่ยนแปลงข้อมูลการทำธุรกรรม ทำให้ผู้ใช้เข้าใจผิดและยืนยันการชำระเงินที่ถูกดัดแปลง ตัวอย่างเช่น ผู้ใช้ที่อนุมัติการชำระเงินด้วยโทเค็นเพื่อเปิดใช้งานฟังก์ชันของแอป อาจเห็นการอนุมัติการชำระเงินไปยังที่อยู่ของแฮ็กเกอร์แทน ไม่ว่ากระเป๋าเงินฮาร์ดแวร์จะมีความปลอดภัยมากแค่ไหน เงินก็ถูกถอนออกไปอยู่ดี
การค้นพบและการสืบสวน
ผู้ใช้งานหลายรายเริ่มโพสต์ข้อความใน X (หรือที่รู้จักกันในชื่อ Twitter) ว่าส่วนหน้าของ Zapper “ถูกแฮ็ก” ต้องขอขอบคุณ Mathew Lilley ซีทีโอของ Sushi บริษัทซื้อขายคริปโต ที่เป็นคนแรกที่ออกมาเตือนเรื่องนี้ โพสต์ Twitter ว่า “ตัวเชื่อมต่อ web3 ที่ใช้กันทั่วไป” ถูกบุกรุก ต่อมาเขาก็ชี้ไปที่ LedgerHQ/connect-kit เนื่องจากห้องสมุดดังกล่าวถูกบุกรุก และได้ทำการประเมินเบื้องต้นอย่างตรงไปตรงมา:
เกิดอะไรขึ้น?
— ฉันเป็นซอฟต์แวร์ 🦇🔊 (@MatthewLilley) 14 ธันวาคม 2023
ในระยะสั้น @ เลดเจอร์ ก่อความผิดพลาดร้ายแรงต่อเนื่องกันหลายครั้ง
1. พวกเขากำลังโหลด JavaScript จาก CDN
2. ไฟล์ JavaScript ที่โหลดมานั้นไม่ได้ล็อกเวอร์ชัน
3. เครือข่าย CDN ของพวกเขาถูกบุกรุก
ผมขอแนะนำให้หลีกเลี่ยงการใช้งาน dApps ใดๆ จนกว่าทีมงานของพวกเขาจะยืนยันว่าได้แก้ไขปัญหาการโจมตีเรียบร้อยแล้ว https://t.co/a3brXNQSx9
ผู้ใช้ 0xViva ได้เปิดเรื่องร้องเรียนในที่เก็บโปรเจ็กต์ GitHub: [ด่วน] ที่เก็บโค้ดนี้ใช้แพ็กเกจ npm เวอร์ชันที่เป็นอันตราย @ledgerhq/connect-kit เวอร์ชัน 1.1.7.
เมื่อวันที่ 15 ธันวาคม 2023 แพลตฟอร์มความปลอดภัยบล็อกเชน SlowMost ได้เผยแพร่บทความหนึ่ง โพสต์วิเคราะห์ โดยให้รายละเอียดครบถ้วนเกี่ยวกับเวอร์ชันที่เป็นอันตราย
กระเป๋าเงินฮาร์ดแวร์ Ledger ไม่ได้รับผลกระทบ มีเพียง Ledger Connect Kit เท่านั้นที่ได้รับผลกระทบ อย่างไรก็ตาม เนื่องจากมีแอปพลิเคชันจำนวนมากใช้ไลบรารีนี้ เช่น SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash เป็นต้น ขอบเขตของผลกระทบจึงกว้างขวางมาก ตามข้อมูล บิตเทรซ.ไอโอเหยื่อบางรายด้วยความตกใจจึงพยายามโอนทรัพย์สินไปยังที่อยู่ใหม่ แต่กลับดาวน์โหลดแอปกระเป๋าเงินปลอมมาใช้!
ในวันเดียวกันนั้นเอง เจมส์สัน ลอปป์ ได้ทำการตรวจสอบอย่างแม่นยำ ทวีต เกี่ยวกับจุดอ่อนที่ทำให้การโจมตีประสบความสำเร็จ:
ดูเหมือนว่าเหตุการณ์ด้านความปลอดภัยในวันนี้จะเป็นผลพวงจากความล้มเหลว 3 ประการที่เกิดขึ้นใน Ledger:
- Jameson Lopp (@lopp) 14 ธันวาคม 2023
1. การโหลดโค้ดโดยไม่ระบุเวอร์ชันและค่าตรวจสอบความถูกต้อง (checksum) ที่แน่นอน
2. ไม่บังคับใช้ "กฎ 2 คน" ในการตรวจสอบโค้ดและการปรับใช้
3. ไม่เพิกถอนสิทธิ์การเข้าถึงของอดีตพนักงาน
วิธีการจัดการเหตุการณ์ดังกล่าว
ปาสคาล โกติเยร์ ซีอีโอของเดอะเลดเจอร์ โพสต์ข้อความในวันเดียวกับที่เกิดเหตุโจมตี จดหมายเปิดเผยข้อมูล การให้รายละเอียดเพิ่มเติมเกี่ยวกับเหตุการณ์นี้ถือเป็นเรื่องที่ดีอย่างแน่นอน เพราะการปิดตาปิดหูปิดตาเหมือนนกกระจอกเทศเป็นวิธีที่แย่ที่สุดในการรับมือกับเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ใดๆ
โครงสร้างของจดหมายน่าสนใจมาก: มันรับรู้ได้ทันทีถึงการมีอยู่ของกลุ่มมิจฉาชีพที่แอบอ้างเป็นห้องสมุดและยักยอกเงิน ซึ่งนับว่าเป็นเรื่องดี (การปฏิเสธความจริงเป็นเรื่องไร้สาระ):
“วันนี้เราพบช่องโหว่ใน Ledger Connect Kit ซึ่งเป็นไลบรารี JavaScript ที่ใช้สร้างปุ่มให้ผู้ใช้สามารถเชื่อมต่ออุปกรณ์ Ledger กับ DApps ของบุคคลที่สาม (เว็บไซต์ที่เชื่อมต่อกับกระเป๋าเงินดิจิทัล) ได้”
การโจมตีครั้งนี้เป็นผลมาจากอดีตพนักงานคนหนึ่งตกเป็นเหยื่อของการโจมตีแบบฟิชชิ่ง ซึ่งทำให้ผู้ไม่หวังดีสามารถอัปโหลดไฟล์ที่เป็นอันตรายไปยัง NPMJS ของ Ledger (ตัวจัดการแพ็คเกจสำหรับโค้ด Javascript ที่แชร์ระหว่างแอปต่างๆ)
เราทำงานร่วมกับ WalletConnect ซึ่งเป็นพันธมิตรของเราอย่างรวดเร็ว เพื่อแก้ไขช่องโหว่นี้ โดยอัปเดต NPMJS เพื่อลบและปิดใช้งานโค้ดที่เป็นอันตรายภายใน 40 นาทีหลังจากที่ตรวจพบ นี่เป็นตัวอย่างที่ดีของการที่อุตสาหกรรมทำงานร่วมกันอย่างรวดเร็วเพื่อรับมือกับความท้าทายด้านความปลอดภัย”
อะไรนะ? อดีตพนักงานที่มีสิทธิ์ในการเผยแพร่ผลงาน ไม่ถูกเพิกถอนสิทธิ์การใช้งานบน NPM เหรอ?
จากนั้น CEO ก็กล่าวถึงมาตรการควบคุมความปลอดภัยที่มีอยู่ แต่ก็เปรยว่ามีจุดอ่อนบางอย่างเกี่ยวกับการเข้าถึง NPM:
“ตอนนี้ ผมขอชี้แจงว่าทำไมเหตุการณ์นี้จึงเกิดขึ้น เราจะปรับปรุงแนวทางการรักษาความปลอดภัยอย่างไรเพื่อลดความเสี่ยงเฉพาะนี้ในอนาคต และแบ่งปันข้อเสนอแนะของเราต่ออุตสาหกรรม เพื่อที่เราจะได้แข็งแกร่งยิ่งขึ้นไปด้วยกัน”
การขอ standard แนวปฏิบัติของ Ledger คือ ไม่มีบุคคลใดบุคคลหนึ่งสามารถเผยแพร่โค้ดได้โดยปราศจากการตรวจสอบจากหลายฝ่าย เรามีการควบคุมการเข้าถึงที่เข้มงวด การตรวจสอบภายใน และการลงนามโค้ดหลายฝ่ายในส่วนต่างๆ ของการพัฒนาของเรา นี่คือสิ่งที่เกิดขึ้นในระบบภายในของเรา 99% พนักงานคนใดที่ลาออกจากบริษัท สิทธิ์การเข้าถึงระบบ Ledger ทั้งหมดจะถูกเพิกถอน
นี่เป็นเหตุการณ์ที่ไม่พึงประสงค์และเกิดขึ้นเพียงครั้งเดียว มันเป็นเครื่องเตือนใจว่าระบบรักษาความปลอดภัยไม่ใช่สิ่งที่หยุดนิ่ง และ Ledger ต้องปรับปรุงระบบและกระบวนการรักษาความปลอดภัยของเราอย่างต่อเนื่อง ในส่วนนี้ Ledger จะนำมาตรการควบคุมความปลอดภัยที่เข้มงวดมากขึ้นมาใช้ โดยเชื่อมโยงโครงสร้างของเราเข้าด้วยกัน pipeline ที่บังคับใช้กฎที่เข้มงวด software supply chain security ไปยังช่องทางการเผยแพร่ NPM"
ดูเหมือนว่าบัญชี NPM ที่มีสิทธิ์ในการเผยแพร่เวอร์ชันใหม่ของไลบรารีจะมีมาตรการรักษาความปลอดภัยที่เข้มงวดน้อยกว่าส่วนอื่นๆ ของโครงสร้างพื้นฐานซอฟต์แวร์ นี่เป็นเหตุการณ์ที่เกิดขึ้นเฉพาะจุดเนื่องจากโชคร้ายหรือเปล่า?
ส่วนท้ายของจดหมายนั้น... standard ส่วนหนึ่งของการประสานงานกับเจ้าหน้าที่ "แถลงการณ์ว่าอยู่ภายใต้การควบคุม" และคำขอโทษ:
“Ledger ได้ประสานงานกับเจ้าหน้าที่และกำลังทำทุกอย่างเท่าที่จะทำได้เพื่อช่วยเหลือในการสืบสวนสอบสวนครั้งนี้ Ledger จะให้การสนับสนุนผู้ใช้ที่ได้รับผลกระทบในการช่วยค้นหาผู้กระทำผิด นำตัวมาลงโทษ ติดตามเงินที่ถูกขโมยไป และทำงานร่วมกับหน่วยงานบังคับใช้กฎหมายเพื่อช่วยกู้คืนทรัพย์สินที่ถูกขโมยจากแฮ็กเกอร์ เราเสียใจอย่างสุดซึ้งต่อเหตุการณ์ที่เกิดขึ้นในวันนี้สำหรับผู้ที่ได้รับผลกระทบ”
สถานการณ์ขณะนี้อยู่ภายใต้การควบคุมแล้ว และภัยคุกคามได้ผ่านพ้นไปแล้ว เราเข้าใจถึงความตื่นตระหนกที่เกิดขึ้นในชุมชนและระบบนิเวศโดยรวม”
จดหมายฉบับนี้แนบไทม์ไลน์มาด้วย ซึ่งเป็นประโยชน์อย่างมากสำหรับผู้ใช้ในการทำความเข้าใจว่าตรวจพบเหตุการณ์นี้ได้อย่างไร มีการดำเนินการควบคุมและแก้ไขเฉพาะเจาะจงอย่างไร และจะกู้คืน/ชดเชยความเสียหายที่เกิดขึ้นกับผู้ใช้ที่ได้รับผลกระทบได้อย่างไร นี่คือส่วนที่เกี่ยวข้องกับเหรียญโดยเฉพาะ:
“เช้านี้ ตามเวลามาตรฐานยุโรปกลาง (CET) อดีตพนักงานของ Ledger ตกเป็นเหยื่อของการโจมตีแบบฟิชชิ่งที่ทำให้แฮ็กเกอร์เข้าถึงบัญชี NPMJS ของเขาได้ แฮ็กเกอร์ได้เผยแพร่ Ledger Connect Kit เวอร์ชันที่เป็นอันตราย (ซึ่งส่งผลกระทบต่อเวอร์ชัน 1.1.5, 1.1.6 และ 1.1.7) โค้ดที่เป็นอันตรายนี้ใช้โปรเจกต์ WalletConnect ปลอมเพื่อโอนเงินไปยังกระเป๋าเงินของแฮ็กเกอร์” ทีมเทคโนโลยีและความปลอดภัยของ Ledger ได้รับแจ้งและได้ทำการแก้ไขภายใน 40 นาทีหลังจากที่ Ledger รับทราบถึงปัญหา ไฟล์ที่เป็นอันตรายนั้นใช้งานได้ประมาณ 5 ชั่วโมง อย่างไรก็ตาม เราเชื่อว่าช่วงเวลาที่เงินถูกถอนออกไปนั้นจำกัดอยู่เพียงไม่ถึงสองชั่วโมงLedger ได้ประสานงานกับ WalletConnect ซึ่งได้ปิดใช้งานโปรเจกต์ที่ผิดกฎหมายนั้นอย่างรวดเร็ว ขณะนี้ Ledger Connect Kit เวอร์ชัน 1.1.8 ที่ได้รับการตรวจสอบและรับรองแล้ว กำลังเผยแพร่และปลอดภัยต่อการใช้งาน
สำหรับนักพัฒนาที่กำลังพัฒนาและใช้งานโค้ด Ledger Connect Kit: ทีมพัฒนา connect-kit ในโครงการ NPM ตอนนี้อยู่ในโหมดอ่านอย่างเดียวและไม่สามารถพุชแพ็กเกจ NPM โดยตรงได้ด้วยเหตุผลด้านความปลอดภัย เราได้ทำการหมุนเวียนรหัสลับภายในเพื่อเผยแพร่บน GitHub ของ Ledger แล้ว นักพัฒนาโปรดตรวจสอบอีกครั้งว่าคุณกำลังใช้เวอร์ชันล่าสุด 1.1.8 หรือไม่
บัญชีแยกประเภท พร้อมด้วย เชื่อมต่อกระเป๋าเงิน และพันธมิตรของเราได้รายงานที่อยู่กระเป๋าเงินดิจิทัลของผู้กระทำผิดแล้ว ขณะนี้ที่อยู่ดังกล่าวปรากฏให้เห็นแล้วบน Chainalysis. Tether ได้ระงับการใช้งาน USDT ของผู้กระทำผิดแล้ว”
จากข้อมูลนี้ การควบคุมสถานการณ์เป็นไปอย่างรวดเร็ว เนื่องจากโครงการ WalletConnect ที่ผิดกฎหมายซึ่งใช้ในการโอนเงินถูกปิดใช้งานอย่างทันท่วงที แต่ถึงกระนั้น กระเป๋าเงินดิจิทัลบางส่วนก็ถูกถอนเงินออกไปจนหมด
ผลที่ตามมา: อุตสาหกรรมมีปฏิกิริยาอย่างไร
ผู้ใช้บางรายแสดงความไม่พอใจต่อ Ledger ที่ไม่สามารถป้องกันการถูกโจมตีได้ ในขณะที่บางรายเตือนถึงอันตรายของการพึ่งพาไลบรารีของบุคคลที่สาม
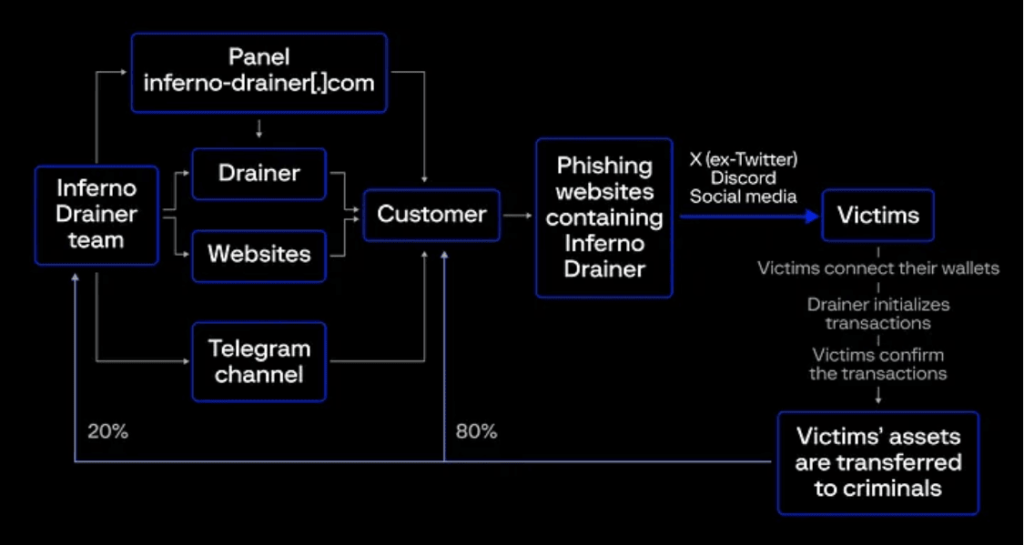
อุตสาหกรรมความปลอดภัยทางไซเบอร์มีกลุ่มเฉพาะในด้านคริปโตเคอร์เรนซี แคมเปญการดูดเงินจากกระเป๋าเงินดิจิทัลเป็นที่รู้จักกันดี ซึ่งส่วนใหญ่ใช้เว็บไซต์ฟิชชิ่งเพื่อหลอกลวงผู้ใช้ ธุรกิจ SaaS (Scam-as-a-Service) ทั่วไปมักมีผู้กระทำความผิดเฉพาะด้านการดูดเงินจากกระเป๋าเงินดิจิทัล เช่น ผู้ขายที่หลอกลวง นรก Drainer ที่ ประกาศหยุดดำเนินการ ในเดือนพฤศจิกายน 2023 ดูเหมือนว่าจะเป็นการจัดฉากมากกว่า จากกิจกรรมล่าสุดที่พบใน Dune @scamsnifferรูปแบบการดำเนินงานที่พวกเขาใช้ได้รับการอธิบายไว้ในโพสต์ของ Group-IB ดังนี้:
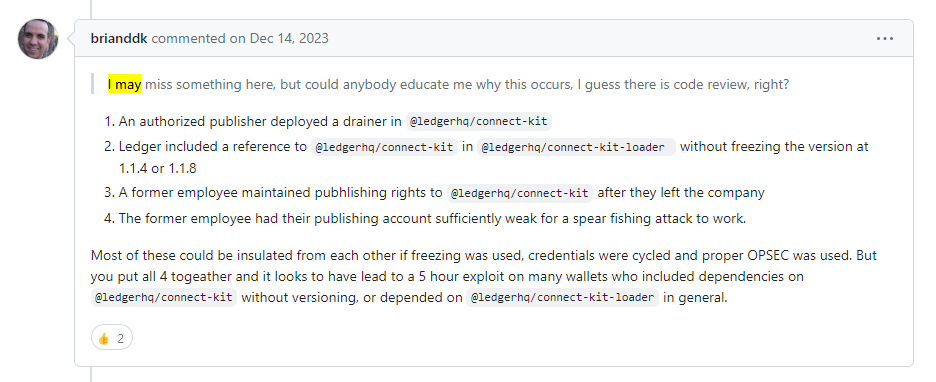
นักวิเคราะห์บางคนให้เบาะแสเกี่ยวกับสิ่งที่ทำให้การโจมตีไม่สำเร็จ ความคิดเห็นโดยผู้ใช้ brianddk ในรายงานปัญหาในคลังเก็บข้อมูลของโปรเจ็กต์ ช่วยให้เราเข้าใจถึงสาเหตุที่แท้จริงได้:
A ความคิดเห็นจากผู้ใช้รายอื่น HenryQWซึ่งชี้ให้เห็นถึงประเด็นที่สองที่ทำให้เวอร์ชันที่เป็นอันตรายสามารถแพร่กระจายผ่าน CDN ได้:
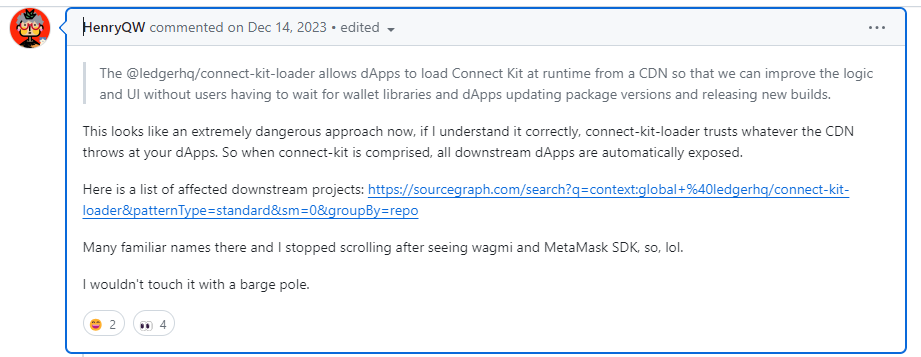
ยังเร็วเกินไปที่จะเห็นมาตรการระยะยาวในการทำให้ส่วนหน้าของกระเป๋าเงินดิจิทัลมีความแข็งแกร่งมากขึ้นต่อการโจมตีแบบฟิชชิ่ง ดูเหมือนว่าการกำหนดให้ปฏิบัติตามข้อกำหนดบางอย่างจะเป็นสิ่งจำเป็น standard คล้ายกับสิ่งที่ PA-ดีเอสเอส การเปลี่ยนแปลงนี้สำหรับผู้จำหน่ายซอฟต์แวร์แอปพลิเคชันการชำระเงินอาจได้รับการต้อนรับในอุตสาหกรรมคริปโตเคอร์เรนซี
และต่อไปนี้คือบทเรียนที่ได้รับ!
เป็นเรื่องน่าทึ่งที่กระเป๋าเงินฮาร์ดแวร์ ซึ่งเป็นสุดยอดแห่งความปลอดภัยของคริปโตเคอร์เรนซี ถูกเจาะระบบได้ง่ายๆ เพียงแค่จำกัดการเข้าถึงข้อมูลประจำตัวของ NPM จากข้อมูลของ “อดีตพนักงาน” ของ Ledger (อาจใช้ชื่อผู้ใช้/รหัสผ่านโดยไม่มีการป้องกันแบบ 2FA หรือโทเค็นการเข้าถึง) เหตุการณ์นี้เป็นเครื่องเตือนใจอย่างชัดเจนว่า เมื่อคุณตกอยู่ในสถานการณ์ที่เสี่ยง โครงสร้างพื้นฐานซอฟต์แวร์ของคุณจำเป็นต้องได้รับการปกป้องด้วยความระมัดระวังเช่นเดียวกับผลิตภัณฑ์ซอฟต์แวร์หรือฮาร์ดแวร์ของคุณ
การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ส่วนใหญ่เริ่มต้นด้วยการเจาะบัญชีภายใน (มักเป็นบัญชีของนักพัฒนาหรือวิศวกร DevOps) จากนั้นผู้โจมตีจะเคลื่อนไปยังระบบภายในอื่นๆ ในโครงสร้างพื้นฐานซอฟต์แวร์ เช่น... CI/CD ระบบหรือเครื่องมือการปรับใช้ หรือจัดการเพิ่มตรรกะที่เป็นอันตรายลงในที่เก็บซอร์สโค้ด ซึ่งสามารถตรวจจับได้หากมีการจัดการการเปลี่ยนแปลงอย่างเหมาะสมด้วยการป้องกันสาขาและการตรวจสอบโค้ด แต่ผู้โจมตีไม่จำเป็นต้องลงลึกขนาดนั้นเมื่อเป้าหมายเป็นไลบรารีที่เป็นที่นิยมซึ่งเผยแพร่ในรีจิสทรีสาธารณะ โดยเฉพาะอย่างยิ่งหากพวกเขาสามารถเข้าถึงข้อมูลประจำตัวในการเผยแพร่ (เขียน) ได้ และนี่คือสิ่งที่เกิดขึ้นในการโจมตีครั้งนี้
การรับรองความถูกต้อง 2FAโดยเฉพาะอย่างยิ่งการใช้องค์ประกอบที่แข็งแกร่ง เช่น คีย์ความปลอดภัย จะช่วยลดความเสี่ยงในการดำเนินการแบบโต้ตอบได้ CI/CD pipelineโทเค็นการเข้าถึงที่มีการจำกัดสิทธิ์การเข้าถึงจะถูกจัดเก็บไว้ในรูปแบบ a CI/CD โดยปกติแล้วการเก็บเป็นความลับเป็นวิธีที่นิยมใช้ (และไม่ควรเปิดเผยโทเค็นการเข้าถึง) น่าเสียดายที่ดูเหมือนว่าพนักงานคนนั้นไม่ได้ตั้งค่าการยืนยันตัวตนสองขั้นตอน (2FA) ที่แข็งแกร่งพอ NPM อนุญาตให้ทำเช่นนั้นได้ องค์กรต่างๆ เพื่อบังคับใช้ระบบยืนยันตัวตนสองขั้นตอน (2FA) (แต่เป็นตัวเลือกเสริม ไม่ใช่ค่าเริ่มต้น) ซึ่งน่าจะเป็นสิ่งที่ Ledger ควรจะมี และอย่าลืมเพิ่มสิ่งที่เหมาะสมลงไปด้วย การเพิกถอนข้อมูลประจำตัว ขั้นตอนสำหรับอดีตพนักงาน โดยเฉพาะอย่างยิ่งในเรื่องการเข้าถึงทรัพยากรที่สำคัญ เช่น ขอบเขตงาน NPM ที่องค์กรเป็นเจ้าของ
การตรึงเวอร์ชัน การตรวจสอบเวอร์ชันของไลบรารีที่เกี่ยวข้องเป็นวิธีปฏิบัติที่ช่วยลดการแพร่กระจายของไลบรารีที่เป็นอันตราย ในบริบทของเหตุการณ์ Ledger เวอร์ชันของไลบรารีที่... ตัวโหลดชุดเชื่อมต่อ ข้อมูลที่ดึงมาจาก CDN ควรจะถูกตรึงไว้ และ "อย่าไว้ใจสิ่งที่ CDN ส่งมา" การมี การตรวจสอบค่าตรวจสอบความถูกต้อง เช่น ควรใช้ SRI (หรือแม้แต่ระบบลายเซ็นดิจิทัลที่ตรวจสอบความถูกต้องของแหล่งที่มาด้วย) เมื่อดึงโค้ดจาก CDN สำหรับการโหลดโค้ดแบบไดนามิก
ที่เหลือก็เป็นเรื่องราวอีกแบบหนึ่ง
สำหรับแคมเปญฟิชชิ่งแบบดั้งเดิมที่มุ่งเป้าไปที่ผู้ใช้กระเป๋าเงินดิจิทัล คำถามคือ อะไรทำให้ผู้ใช้ตกเป็นเหยื่อของกับดักที่อาชญากรตั้งขึ้น และยืนยันธุรกรรมที่พวกเขาไม่เคยตั้งใจจะทำ? เว็บไซต์ฟิชชิ่งในโดเมนนี้ได้รับการออกแบบมาอย่างดีและน่าเชื่อถือ เลียนแบบแบรนด์คริปโตยอดนิยม และยังเสนอโทเค็นฟรีอีกด้วย การสร้าง NFT และรางวัลอื่นๆ การป้องกันไม่ให้ผู้ใช้ตกหลุมพรางเช่นนี้เป็นปัญหาที่ยังต้องการทางแก้ไข
และอย่าลืมเรื่องนี้ด้วย ที่เกี่ยวข้อง การแฮ็กข้อมูลแบบเข้ารหัส การโจมตีแบบ Cryptojacking เป็นภัยคุกคามในวงกว้าง โดยผู้โจมตีจะเข้าควบคุมโครงสร้างพื้นฐานคลาวด์เพื่อใช้งานโปรแกรมขุดคริปโตเคอร์เรนซี ซึ่งมักจะเป็นเหรียญที่เน้นความเป็นส่วนตัว เช่น Monero, XMR และ Zcash โดยซ่อนประวัติการทำธุรกรรม การโจมตีแบบ Cryptojacking มีความสำคัญเพราะอาจส่งผลกระทบต่อองค์กรใดก็ได้ และถึงแม้กำไรของผู้โจมตีอาจต่ำ แต่ต้นทุนสำหรับเหยื่ออาจสูงมาก (Sysdig กล่าวถึงใน...) รายงานฉบับนี้ (นั่นหมายความว่าองค์กรผู้เสียหายต้องเสียค่าใช้จ่าย 53 ดอลลาร์สหรัฐฯ สำหรับทุกๆ 1 ดอลลาร์สหรัฐฯ ที่ผู้โจมตีได้รับจากการขุด)
อ้างอิง
- ตั๋ว "[ด่วน] ที่เก็บโค้ดนี้ใช้แพ็กเกจ npm เวอร์ชันที่เป็นอันตราย @ledgerhq/connect-kit เวอร์ชัน 1.1.7ในที่เก็บข้อมูล Github
- จดหมายจากซีอีโอของ Ledger เกี่ยวกับเหตุการณ์ดังกล่าว14 ธันวาคม 2023
- รายงานเหตุการณ์ด้านความปลอดภัยโดย Ledger, 20 ธันวาคม 2023
- ช่องโหว่ Ledger เป็นอันตรายต่อ DeFi; Sushi กล่าวว่า 'อย่าโต้ตอบกับ dApps ใดๆ'โพสต์ใน CoinDesk โดย โอลิเวอร์ ไนท์ 14 ธ.ค. 2023.
- การโจมตีห่วงโซ่อุปทานต่อชุดเครื่องมือ Ledger Connect: การวิเคราะห์ผลกระทบและมาตรการป้องกันโพสต์โดย SlowMist เกี่ยวกับการโจมตี ธันวาคม 2023
- แนวคิดด้านความปลอดภัยของ Web3: โปรแกรมดูดเงินจากกระเป๋าเงินดิจิทัลโดย Jammel Weaver ใน Rektify AI ก.ค. 2023
รับชมวิดีโอสาธิตของเรา
