






รู้ยัง ภัยคุกคามมัลแวร์ใหม่ 560,000 รายการ ภัยคุกคามทางไซเบอร์เกิดขึ้นทุกวันหรือไม่? เนื่องจากภัยคุกคามทางไซเบอร์มีความซับซ้อนมากขึ้น การทำความเข้าใจว่าอะไรคือโค้ดที่เป็นอันตรายและวิธีการที่มันสามารถแทรกซึมเข้าสู่ระบบจึงมีความสำคัญอย่างยิ่ง เพราะภัยคุกคามเหล่านี้สามารถใช้ประโยชน์จากช่องโหว่ของซอฟต์แวร์ นำไปสู่การรั่วไหลของข้อมูล การสูญเสียทางการเงิน และการหยุดชะงักครั้งใหญ่ โค้ดที่เป็นอันตรายหลายประเภท เช่น แผนการฟิชชิ่ง โทรจัน และการโจมตีห่วงโซ่อุปทาน ได้แสดงให้เห็นถึงศักยภาพในการสร้างความเสียหาย
ตัวอย่างเช่น 2023 การโจมตีบัญชีแยกประเภท บริษัทถูกเจาะระบบซอฟต์แวร์ Connect-Kit ทำให้แฮกเกอร์สามารถขโมยเงินได้กว่า 600,000 ดอลลาร์สหรัฐ โดยมุ่งเป้าไปที่กระเป๋าเงินฮาร์ดแวร์
โค้ดที่เป็นอันตรายคืออะไร และทำไมจึงสำคัญ
โค้ดที่เป็นอันตรายคืออะไร?
โค้ดที่เป็นอันตรายคือซอฟต์แวร์หรือสคริปต์ที่ออกแบบมาเพื่อทำลายระบบหรือขโมยข้อมูล ต่างจากซอฟต์แวร์ปกติ โค้ดที่เป็นอันตรายมักซ่อนตัวอยู่ในแอปพลิเคชันที่น่าเชื่อถือ ทำให้ตรวจจับได้ยาก ตัวอย่างเช่น ไวรัส แรนซัมแวร์ และสปายแวร์ เครื่องมือตรวจจับขั้นสูงจึงจำเป็นอย่างยิ่งสำหรับการระบุและป้องกันสิ่งเหล่านี้
การโจมตีด้วยโค้ดที่เป็นอันตรายสามารถใช้ประโยชน์จากทั้งซอฟต์แวร์กรรมสิทธิ์และซอฟต์แวร์โอเพนซอร์ส ทำให้ข้อมูลสำคัญตกอยู่ในความเสี่ยง ประเภทของโค้ดที่เป็นอันตรายที่พบบ่อย ได้แก่ ไวรัส เวิร์ม แรนซัมแวร์ โทรจัน และสปายแวร์ ภัยคุกคามเหล่านี้มักเข้าสู่ระบบผ่านทางอีเมลฟิชชิง การอัปเดตซอฟต์แวร์ปลอม หรือโค้ดที่ถูกบุกรุกจากการโจมตีในห่วงโซ่อุปทาน
เครื่องมือตรวจจับ เช่น Xygeni's Early Warning Malware Detection มีบทบาทสำคัญในการระบุและบล็อกภัยคุกคามเหล่านี้ก่อนที่จะส่งผลกระทบต่อระบบ
ประเภทของมัลแวร์ที่สามารถโจมตีระบบของคุณได้
เมื่อเราได้นิยามคำว่าโค้ดที่เป็นอันตรายไปแล้ว ตอนนี้เรามาสำรวจประเภทต่างๆ ที่คุกคามระบบของคุณทุกวันกันเถอะ
ประเภทของโค้ดที่เป็นอันตราย
- ประตูหลัง: ช่องโหว่นี้ทำให้ผู้โจมตีสามารถข้ามขั้นตอนการตรวจสอบสิทธิ์เพื่อเข้าถึงระบบ ขโมยข้อมูล หรือควบคุมระบบได้
- ม้าโทรจัน: ซอฟต์แวร์ที่ดูปลอดภัย แต่ซ่อนโค้ดที่เป็นอันตรายเพื่อโจมตีระบบของคุณ
- ransomware: ล็อกไฟล์ของคุณและเรียกเก็บเงินเพื่อปลดล็อก ทำให้การดำเนินงานหยุดชะงัก
- สปายแวร์: แอบติดตามกิจกรรมของคุณและขโมยข้อมูลส่วนตัว เช่น รหัสผ่าน
- การโจมตีด้วยฟิชชิง: อีเมลปลอมหลอกลวงให้คุณเปิดเผยข้อมูลส่วนตัวหรือดาวน์โหลดไฟล์ที่เป็นอันตราย
- คีย์ล็อกเกอร์: บันทึกสิ่งที่คุณพิมพ์เพื่อขโมยรหัสผ่านและข้อมูลสำคัญ
- ขโมย: ขโมยข้อมูลที่จัดเก็บไว้ รวมถึงรหัสผ่านและไฟล์สำคัญ
- หนอน: แพร่กระจายไปทั่วเครือข่าย ทำให้ระบบทำงานช้าลงและสิ้นเปลืองทรัพยากร
- คนงานเหมือง: ใช้พลังงานของคอมพิวเตอร์ในการขุดคริปโตเคอร์เรนซี ทำให้ประสิทธิภาพการทำงานลดลง
วิธีป้องกันตนเองจากโค้ดที่เป็นอันตราย
ซอฟต์แวร์โอเพนซอร์ส (OSS) ส่งเสริมการทำงานร่วมกันและนวัตกรรม แต่ก็สร้างโอกาสให้ผู้โจมตีสามารถแทรกโค้ดที่เป็นอันตรายได้เช่นกัน เมื่อโค้ดนี้เข้าไปแล้ว มันสามารถแพร่กระจายผ่านการโจมตีห่วงโซ่อุปทาน ขโมยข้อมูล ควบคุมระบบ หรือบุกรุกเครือข่ายทั้งหมดได้
ตัวอย่างเช่น ผู้โจมตีอาจเพิ่มมัลแวร์เข้าไปในไลบรารีโอเพนซอร์สยอดนิยม กรณีที่โดดเด่นคือ... การโจมตี Polyfill.ioโดยผู้ไม่ประสงค์ดีได้เข้าควบคุมบริการ Polyfill และแทรกมัลแวร์เข้าไปในโค้ด ทำให้เว็บไซต์กว่า 100,000 แห่งทั่วโลกถูกโจมตี และผู้ใช้มือถือถูกเปลี่ยนเส้นทางไปยังเว็บไซต์หลอกลวง เมื่อนักพัฒนาซอฟต์แวร์นำไลบรารีที่ถูกโจมตีไปใช้โดยไม่รู้ตัว พวกเขาก็ทำให้แอปพลิเคชันและผู้ใช้ของตนตกอยู่ในความเสี่ยงร้ายแรง
เพื่อรับมือกับภัยคุกคามเหล่านี้ องค์กรต่างๆ ต้องดำเนินการตรวจสอบอย่างต่อเนื่อง ตรวจสอบโค้ด และใช้เครื่องมือตรวจจับมัลแวร์ขั้นสูง ทั้งนักพัฒนาและผู้ใช้ต้องระมัดระวังเพื่อปกป้องระบบของตนจากภัยคุกคามที่ซ่อนเร้น
กลยุทธ์ที่ได้รับการพิสูจน์แล้วในการป้องกันโค้ดที่เป็นอันตราย
การโจมตีด้วยมัลแวร์ไม่เพียงแต่ทำให้ระบบเสียหายเท่านั้น แต่ยังอาจนำไปสู่ความสูญเสียทางการเงินอย่างมากอีกด้วย การโจมตีทางไซเบอร์ทำให้ธุรกิจต่างๆ ต้องเสียค่าใช้จ่ายโดยเฉลี่ย... 4.45 ล้านดอลลาร์ต่อการละเมิดตามรายงานต้นทุนการละเมิดข้อมูลปี 2023 ของ IBM สิ่งนี้เน้นย้ำถึงความสำคัญของการป้องกันเชิงรุกเพื่อหลีกเลี่ยงต้นทุนที่สูงจากการไม่ดำเนินการ เพื่อปกป้องระบบของคุณอย่างมีประสิทธิภาพ องค์กรควรนำกลยุทธ์เหล่านี้ไปใช้:
- หลักปฏิบัติในการเขียนโค้ดที่ปลอดภัย: ใช้ เครื่องมือวิเคราะห์แบบคงที่ เพื่อระบุจุดอ่อนในระหว่างการพัฒนา
- การประเมินความเสี่ยง: ทำการทดสอบเจาะระบบอย่างสม่ำเสมอเพื่อค้นหาจุดอ่อน
- การจัดการแพตช์: ตั้งค่าการอัปเดตอัตโนมัติเพื่อให้มั่นใจได้ว่ามีการติดตั้งแพตช์ซอฟต์แวร์อย่างทันท่วงที
- การกำหนดรายการแอปพลิเคชันที่อนุญาต: จำกัดการใช้งานเฉพาะแอปพลิเคชันที่ได้รับอนุมัติล่วงหน้า และบล็อกโปรแกรมที่ไม่ได้รับอนุญาต
- บูรณาการระบบรักษาความปลอดภัย SDLC: ผนวกรวมมาตรการรักษาความปลอดภัยตลอดวงจรการพัฒนาซอฟต์แวร์
- การตรวจสอบโค้ดและการวิเคราะห์ไบนารี: ตรวจสอบโค้ดและไฟล์ไบนารีอย่างสม่ำเสมอเพื่อตรวจจับพฤติกรรมที่น่าสงสัยหรือสคริปต์ที่เป็นอันตราย
ก้าวล้ำนำหน้าเสมอ: ระบบตรวจจับมัลแวร์แจ้งเตือนล่วงหน้าของ Xygeni
โค้ดที่เป็นอันตรายเป็นภัยคุกคามที่เพิ่มมากขึ้น โดยเฉพาะในระบบนิเวศโอเพนซอร์ส เครื่องมือตรวจจับมัลแวร์แจ้งเตือนล่วงหน้าของ Xygeni นำเสนอโซลูชันล้ำสมัยเพื่อรับมือกับความเสี่ยงเหล่านี้ เครื่องมือนี้ไม่เพียงแต่สแกนแพ็กเกจโอเพนซอร์สเพื่อหาภัยคุกคามเท่านั้น แต่ยังให้มาตรการเชิงรุกเพื่อให้แน่ใจว่าสคริปต์ที่เป็นอันตรายจะไม่ส่งผลกระทบต่อวงจรการพัฒนาซอฟต์แวร์ของคุณ
เครื่องมือตรวจจับมัลแวร์ระบบเตือนภัยล่วงหน้าช่วยปกป้ององค์กรของคุณได้อย่างไร
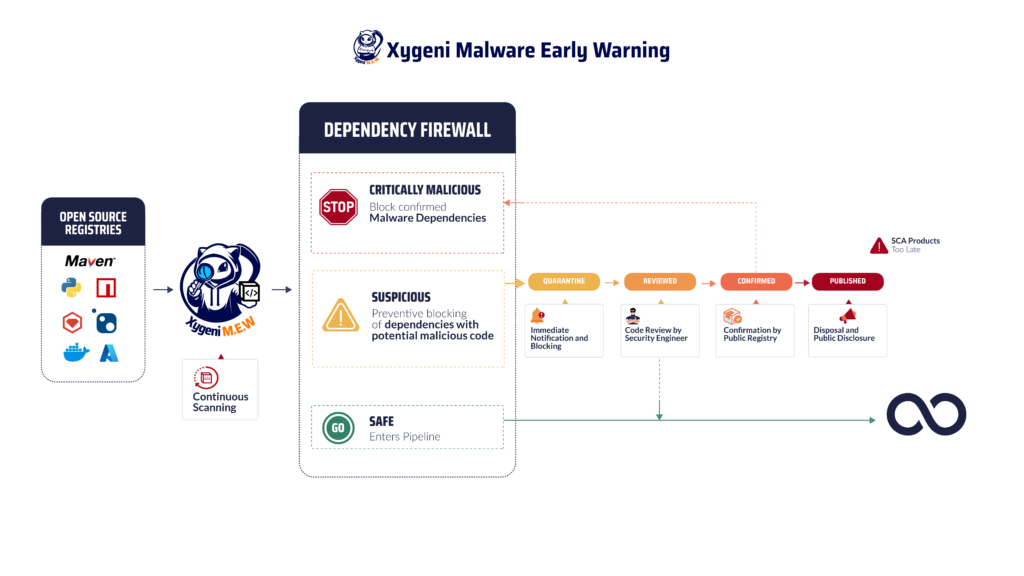
- การตรวจจับภัยคุกคามแบบเรียลไทม์Xygeni ตรวจสอบรีจิสทรีสาธารณะอย่างต่อเนื่องเพื่อหาสัญญาณของมัลแวร์ ซึ่งรวมถึงการสแกนหารูปแบบที่น่าสงสัยหรือพฤติกรรมที่เป็นอันตรายในแพ็กเกจโอเพนซอร์สใหม่และที่มีอยู่แล้ว ด้วยการทำงานแบบเรียลไทม์ Xygeni สามารถระบุและแยกภัยคุกคามได้ก่อนที่จะแทรกซึมเข้าสู่ระบบของคุณ CI/CD pipeline.
- การกักกันอัตโนมัติเมื่อตรวจพบโค้ดที่เป็นอันตราย Xygeni จะทำการกักกันภัยคุกคามนั้นโดยอัตโนมัติ เพื่อให้แน่ใจว่าจะไม่สามารถส่งผลกระทบต่อระบบของคุณหรือแพร่กระจายไปตามห่วงโซ่อุปทาน กระบวนการนี้รวมถึงการบูรณาการด้านความปลอดภัยด้วย guardrails เพื่อบล็อกแพ็กเกจที่มีความเสี่ยง ลดภาระงานแก้ไขในภายหลัง
- การจัดการช่องโหว่อย่างครอบคลุมนอกเหนือจากช่องโหว่ที่ทราบแล้ว เครื่องมือของ Xygeni ยังจัดการกับภัยคุกคามแบบ Zero-day มัลแวร์แบบ Polymorphic ที่ซับซ้อน และช่องโหว่ที่ไม่ได้รับการลงทะเบียน การดำเนินการเชิงรุกนี้มีความสำคัญอย่างยิ่งในการรับมือกับกลยุทธ์ที่เปลี่ยนแปลงไปของผู้โจมตี
- การแจ้งเตือนโดยละเอียดเมื่อตรวจพบภัยคุกคาม เครื่องมือนี้จะแจ้งเตือนทีมของคุณทันทีผ่านทางอีเมล แพลตฟอร์มการส่งข้อความ หรือเว็บไซต์hooksこれにより สามารถตอบสนองได้อย่างรวดเร็วและลดเวลาหยุดทำงานของโครงการให้น้อยที่สุด
- การปฏิบัติตามกฎระเบียบและการรายงาน: Xygeni สอดคล้องกับ standardชอบ NIS2 และ DORA เพื่อให้มั่นใจว่าแนวทางการพัฒนาซอฟต์แวร์ของคุณยังคงเป็นไปตามข้อกำหนด คุณสมบัติต่างๆ เช่น รายการวัสดุซอฟต์แวร์ (Software Bill of Materials)SBOM) รุ่นต่อๆ ไป ให้ความโปร่งใสและสนับสนุนความยืดหยุ่นในการดำเนินงาน
การป้องกันภัยคุกคามจากโค้ดที่เป็นอันตรายประเภทต่างๆ
เครื่องมือของ Xygeni ถูกออกแบบมาเพื่อป้องกัน มัลแวร์หลากหลายประเภทได้แก่ :
- ช่องโหว่และโทรจันตรวจจับจุดเข้าถึงที่ไม่ได้รับอนุญาตและภัยคุกคามที่ปลอมแปลงมาเพื่อบุกรุกระบบ
- ransomware: บล็อกโค้ดที่เข้ารหัสไฟล์ของคุณหรือเรียกค่าไถ่
- สปายแวร์และคีย์ล็อกเกอร์ป้องกันการเก็บรวบรวมข้อมูลผู้ใช้ที่ละเอียดอ่อนหรือข้อมูลการกดแป้นพิมพ์ของระบบ
- Cryptocurrency Miners: ระบุและหยุดโค้ดที่ใช้ทรัพยากรมากเกินไปซึ่งใช้ในการขุดคริปโตโดยไม่ได้รับอนุญาต
ด้วยการผสานรวมความสามารถเหล่านี้ เครื่องมือตรวจจับมัลแวร์แจ้งเตือนล่วงหน้าจึงช่วยให้ซอฟต์แวร์ของคุณมีความยืดหยุ่นต่อภัยคุกคามที่เกิดขึ้นใหม่
คุณต้องการศึกษาเพิ่มเติมหรือไม่?
หากคุณยังสงสัยอยู่ว่ามันคืออะไร หรือต้องการทำความเข้าใจประเภทของมัลแวร์ที่คุกคามระบบของคุณให้ดียิ่งขึ้น CI/CD pipeline และหากต้องการทราบวิธีป้องกัน โปรดดูที่เว็บไซต์ของเรา บทความในบล็อกเกี่ยวกับการป้องกัน และเรียนรู้วิธีสังเกตความเสี่ยงที่ซ่อนอยู่ตั้งแต่เนิ่นๆ
ภัยคุกคามทางไซเบอร์มีการเปลี่ยนแปลงทุกวัน ดังนั้นระบบป้องกันของคุณก็ควรพัฒนาตามไปด้วยไม่ใช่หรือ? การเข้าใจว่าอะไรคือโค้ดที่เป็นอันตรายและการรู้จักประเภทต่างๆ ของโค้ดที่เป็นอันตรายที่มุ่งเป้าไปที่โครงสร้างพื้นฐานของคุณนั้นเป็นเพียงจุดเริ่มต้นเท่านั้น ความปลอดภัยที่แท้จริงมาจากการป้องกันเชิงรุก ด้วยการติดตั้งเครื่องมือตรวจจับมัลแวร์ขั้นสูงในองค์กรของคุณ คุณสามารถระบุและบล็อกภัยคุกคามที่ซ่อนอยู่ก่อนที่จะแทรกซึมเข้าสู่ระบบของคุณได้ การรักษาความปลอดภัยแบบตอบสนองอย่างเดียวไม่เพียงพอ การก้าวล้ำไปหนึ่งก้าวเท่านั้นคือกลยุทธ์ที่แท้จริง
อย่ารอให้เกิดการโจมตี: ปกป้องระบบของคุณตั้งแต่วันนี้!
การโจมตีด้วยมัลแวร์ที่เพิ่มขึ้นเรื่อยๆ เป็นภัยคุกคามร้ายแรงต่อองค์กรทั่วโลก ตั้งแต่การโจมตีแบบฟิชชิ่งไปจนถึงการโจมตีช่องโหว่ในห่วงโซ่อุปทาน อาชญากรไซเบอร์ใช้กลวิธีที่ซับซ้อนมากขึ้นเรื่อยๆ เพื่อขโมยข้อมูลสำคัญ การรู้ว่ามัลแวร์คืออะไรและเข้าใจประเภทของมัลแวร์เป็นกุญแจสำคัญในการปกป้องโครงสร้างพื้นฐานของคุณ
ทุกวินาทีมีค่าในการต่อสู้กับมัน ปกป้องระบบของคุณตอนนี้ด้วยเครื่องมือตรวจจับมัลแวร์ล้ำสมัยของ Xygeni ติดต่อเราวันนี้ หรือรับ การสาธิตฟรี และก้าวล้ำหน้าภัยคุกคามทางไซเบอร์อยู่เสมอ!

