ปลอดภัย CI/CD pipelineจากบรรทัดแรกของโค้ด – เวิร์กโฟลว์ DevOps ของคุณคือหัวใจสำคัญของการส่งมอบซอฟต์แวร์ แต่ปลอดภัยอย่างแท้จริงหรือไม่? ด้วยการโจมตีห่วงโซ่อุปทานที่เพิ่มมากขึ้น การรักษาความปลอดภัยของเวิร์กโฟลว์ของคุณจึงเป็นสิ่งสำคัญ CI/CD pipelines ไม่ใช่สิ่งที่ไม่จำเป็นอีกต่อไป แต่เป็นสิ่งที่ขาดไม่ได้ Xygeni CI/CD Pipeline Security เครื่องมือนี้ให้การป้องกันอย่างต่อเนื่องจากภัยคุกคาม 10 อันดับแรกของ OWASP CI/CD จัดการกับภัยคุกคามต่างๆ ในขณะที่ยังคงรักษาการดำเนินงานด้านการพัฒนาอย่างราบรื่น
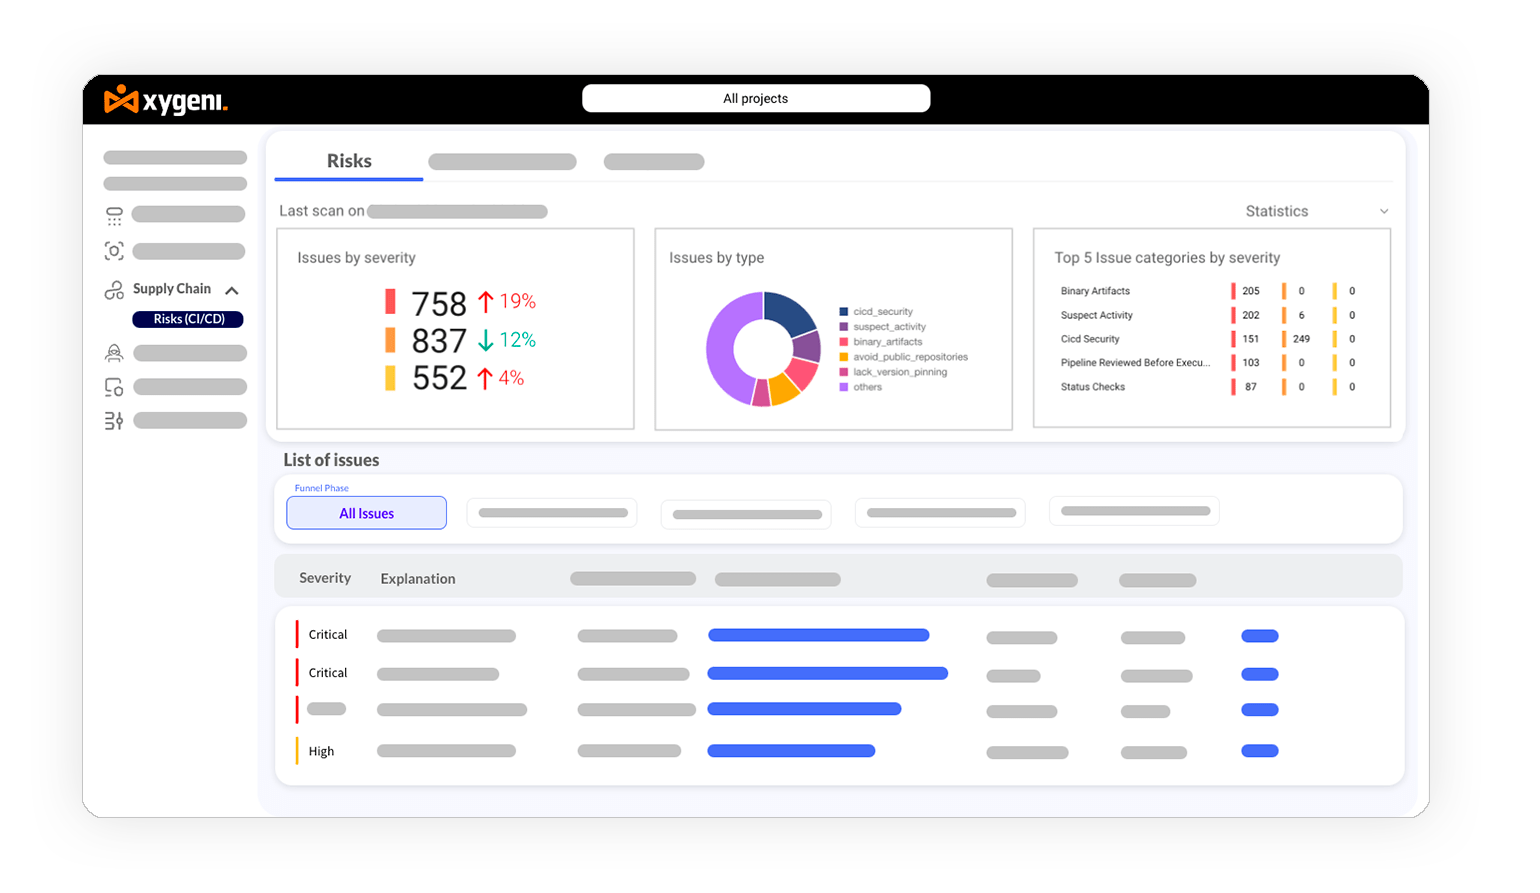
บังคับใช้การตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA), การป้องกันสาขา, การควบคุมการเข้าถึง และการกำหนดค่าที่ปลอดภัยในทุกๆ ด้าน pipeline ขั้นตอนการปฏิบัติตามข้อกำหนด: ตรวจสอบให้แน่ใจว่าได้ปฏิบัติตาม OWASP, NIST และข้อกำหนดอื่นๆ ที่เกี่ยวข้อง standardที่มีระบบควบคุมการกำกับดูแลในตัว
ทำงานร่วมกับ GitHub, GitLab, Jenkins, Azure DevOps และอื่นๆ ได้อย่างราบรื่น CI/CD เครื่องมือต่างๆ ช่วยให้ฝังระบบรักษาความปลอดภัยได้อย่างง่ายดายโดยไม่ต้องตั้งค่าที่ซับซ้อนหรือรบกวนขั้นตอนการทำงาน
เริ่มต้นใช้งานฟรี
ไม่ต้องใช้บัตรเครดิต
ข้อมูลนี้จะถูกจัดเก็บอย่างปลอดภัยตามข้อกำหนด ข้อกำหนดในการให้บริการ และ ความเป็นส่วนตัว
เริ่มต้นได้ง่ายๆ เพียงคลิกเดียว:
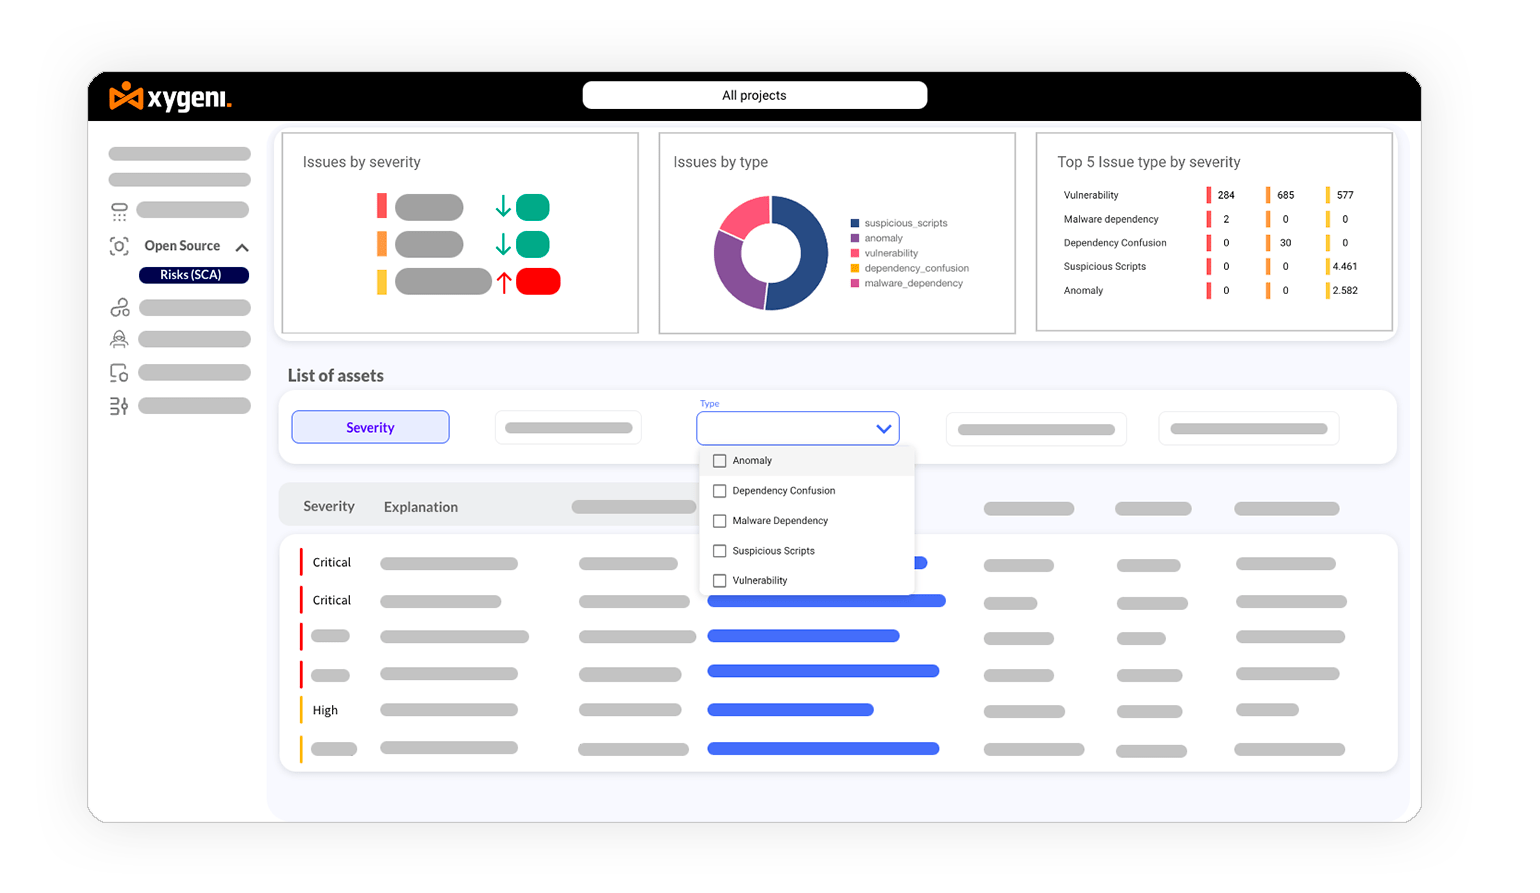
ตรวจจับ CI/CD ตรวจจับการตั้งค่าที่ไม่ถูกต้องและช่องโหว่ได้ทันที การแก้ไขโดยใช้ AI จะทำการแก้ไขโดยอัตโนมัติ pipeline security ลดช่องว่างและลดความเสี่ยงด้านการพึ่งพาโดยไม่รบกวนขั้นตอนการทำงาน
| คุณสมบัติ (Feature) | ไซเกนี CI/CD ความปลอดภัย | เครื่องมืออื่น ๆ |
|---|---|---|
| จบสิ้น CI/CD Pipeline Security | ✓ รักษาความปลอดภัยให้กับกระบวนการ DevOps ทั้งหมด pipeline จากโค้ด commit เพื่อการปรับใช้ | ✗ การรายงานข่าวมีจำกัด มักเน้นเฉพาะบางช่วงของเรื่อง |
| เรียลไทม์ CI/CD การตรวจจับภัยคุกคาม | ✓ ตรวจจับและลดผลกระทบจากการเข้าถึงโดยไม่ได้รับอนุญาต การยกระดับสิทธิ์ และการแทรกโค้ดที่เป็นอันตราย | ✗ การตอบสนองล่าช้า อาศัยการสแกนเป็นระยะ |
| OWASP 10 อันดับแรก CI/CD การป้องกันภัยคุกคาม | ✓ ให้การรักษาความปลอดภัยอย่างต่อเนื่องจากเหตุการณ์ทั่วไป CI/CD โจมตีเวกเตอร์ | ✗ อาจขาด OWASP ฉบับสมบูรณ์ CI/CD ความคุ้มครองภัยคุกคาม |
| การแก้ไขปัญหาอัตโนมัติสำหรับ CI/CD ความเสี่ยง | ✓ การแก้ไขปัญหาด้วย AI pipeline การตั้งค่าที่ไม่ถูกต้อง ช่องโหว่ด้านการพึ่งพา และช่องโหว่ด้านความปลอดภัย | ✗ ต้องมีการแทรกแซงด้วยตนเองเพื่อแก้ไขภัยคุกคาม |
| การผสานรวม DevOps อย่างราบรื่น | ✓ ใช้งานร่วมกับ GitHub, GitLab, Jenkins, Azure DevOps และอื่นๆ ได้อย่างราบรื่น | ✗ การผสานรวมที่ซับซ้อนกับเครื่องมือ DevOps จำเป็นต้องมีการกำหนดค่าแบบกำหนดเอง |
| ระบบรักษาความปลอดภัยห่วงโซ่อุปทานอัตโนมัติ | ✓ ป้องกันการโจมตีจากการยึดครองและการปนเปื้อนของส่วนประกอบต่างๆ pipeline การโจมตีการดำเนินการและห่วงโซ่อุปทานซอฟต์แวร์ | ✗ พึ่งพาเครื่องมือภายนอกเพื่อรักษาความปลอดภัยของห่วงโซ่อุปทาน |
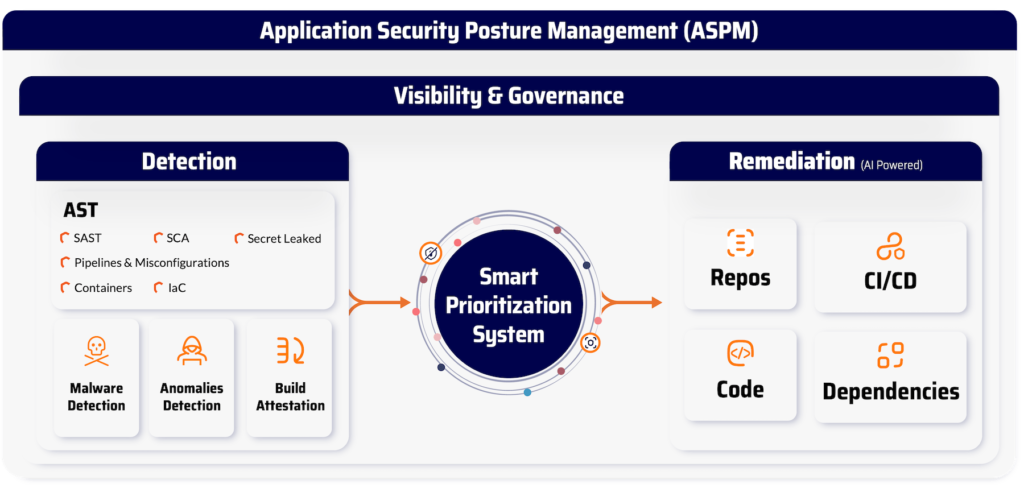
Xygeni เป็นมากกว่าแค่... CI/CD ความปลอดภัย แพลตฟอร์ม AppSec แบบครบวงจรของเราปกป้องทุกแง่มุมของห่วงโซ่อุปทานซอฟต์แวร์ของคุณ แต่ยังรวมถึง: