





ในโพสต์ก่อนหน้านี้ของเรา เราได้เรียนรู้วิธีการตรวจจับและป้องกันพิษโดยตรง Pipeline การดำเนินการ (D-PPE) เรายังได้เห็นวิธีการตรวจจับช่องโหว่นั้นโดยใช้ เครื่องสแกนไซเจนีรวมถึงกลไกการป้องกันบางอย่างด้วย
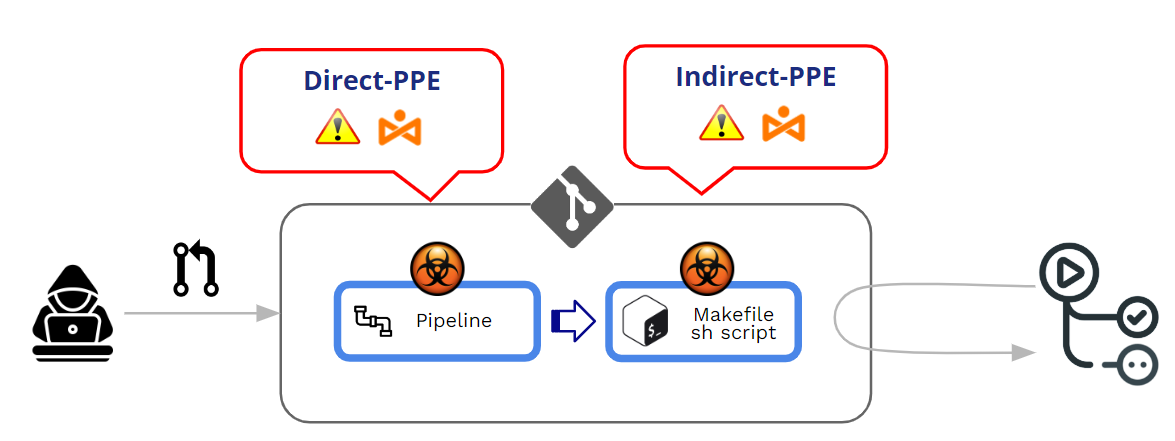
พิษ Pipeline การดำเนินการ (การป้องกันส่วนบุคคล) เกิดขึ้นเมื่อผู้โจมตีสามารถแก้ไขได้ pipeline ตรรกะสามารถแบ่งออกได้เป็นสองวิธี:
- โดยการแก้ไขไฟล์การกำหนดค่า CI ( pipeline) -> อุปกรณ์ป้องกันส่วนบุคคลโดยตรง (D-PPE)
- โดยการแก้ไขไฟล์ที่อ้างอิงโดย pipeline (ตัวอย่างเช่น สคริปต์ที่อ้างอิงจากภายใน) pipeline ไฟล์การกำหนดค่า) -> อุปกรณ์ป้องกันส่วนบุคคลทางอ้อม (I-PPE)
ในบทความนี้ เราจะเจาะลึกเรื่อง PPE ทางอ้อม แต่ก่อนอื่น และเพื่อเป็นการเสริมบทความก่อนหน้านี้ เรามาดูกันก่อนว่า GitHub จัดการการดำเนินการของ PPE อย่างไร pipelineและกลไกการป้องกันต่อ D-PPE คืออะไร
GitHub ปกป้องการดำเนินการอย่างไร pipelineมาจาก PRs ใช่ไหม?
GitHub มีวิธีการอย่างไรในการดำเนินการกับไฟล์ที่แก้ไขแล้ว pipelines?
แก้ไข pipelines สามารถมาจาก Push หรือ Pull Requests (ประชาสัมพันธ์). แนวทางปฏิบัติที่ดีที่สุดประการหนึ่งคือ ขอแนะนำอย่างยิ่งให้หลีกเลี่ยงการ "พุช" โดยตรงไปยังสาขาที่ได้รับการป้องกัน และให้ใช้... Pull Requests เพื่อเป็นกลไกในการตรวจสอบก่อนที่จะยอมรับโค้ดที่ส่งเข้ามา
Pull Requests อาจมาจากแหล่งที่มาสองแหล่งที่แตกต่างกัน:
- คำขอประชาสัมพันธ์ที่มาจาก ส้อม
- คำขอประชาสัมพันธ์ที่มาจาก สาขา
ประชาสัมพันธ์จาก ส้อม สามารถมาจากแหล่งใดแหล่งหนึ่งก็ได้ สาธารณะ or ส่วนตัว ที่เก็บ
เนื่องจากเรากำลังจัดการกับอุปกรณ์ป้องกันส่วนบุคคล (PPE) ที่ปนเปื้อนสารพิษ Pipeline (การดำเนินการ) ประเด็นหลักของเราไม่ใช่การ "ยอมรับ" คำขอแก้ไข แต่เป็นการดำเนินการตามคำขอที่แก้ไขแล้ว pipeline ในระหว่างกระบวนการยอมรับ/อนุมัติคำขอซื้อ (PR) หัวใจสำคัญของการโจมตี PPE คือการเรียกใช้งานโดยไม่ตั้งใจของไฟล์ที่ถูกดัดแปลงซึ่ง "เป็นอันตราย" pipeline.
พูดสั้นๆ ก็คือ ถูกวางยาพิษ Pipeline การประหารชีวิต (PPE) เกิดขึ้นเมื่อ ผู้โจมตีสามารถแก้ไขได้ pipeline ตรรกะ.
มีสอง สายพันธุ์:
- อุปกรณ์ป้องกันส่วนบุคคลโดยตรง (ดี-พีพีอี): ในสถานการณ์ D-PPE, ผู้โจมตีแก้ไขไฟล์การกำหนดค่า CI ในที่เก็บข้อมูลที่พวกเขาสามารถเข้าถึงได้ ไม่ว่าจะโดยการผลักดันการเปลี่ยนแปลงโดยตรงไปยังสาขาระยะไกลที่ไม่ได้รับการป้องกันในที่เก็บข้อมูล หรือโดยการส่งคำขอแก้ไข (PR) พร้อมกับการเปลี่ยนแปลงจากสาขาหรือฟอร์ก เนื่องจาก CI pipeline การดำเนินการถูกกำหนดโดยคำสั่งในไฟล์การกำหนดค่า CI ที่แก้ไขแล้ว โดยคำสั่งที่เป็นอันตรายของผู้โจมตีจะทำงานในโหนดการสร้างเมื่อการสร้างเสร็จสมบูรณ์ pipeline ถูกทริกเกอร์
- อุปกรณ์ป้องกันส่วนบุคคลทางอ้อม (ไอ-พีพีอี): ในบางกรณี ความเป็นไปได้ของ D-PPE อาจไม่พร้อมใช้งานสำหรับฝ่ายตรงข้ามที่มีสิทธิ์เข้าถึง SCM ที่เก็บข้อมูล (เช่น ถ้า pipeline (ตั้งค่าให้ดึงไฟล์การกำหนดค่า CI จากสาขาที่ได้รับการป้องกันแยกต่างหากในที่เก็บเดียวกัน) ในสถานการณ์เช่นนี้ แทนที่จะวางยาพิษ pipeline ตัวมันเอง ผู้โจมตีจะแทรกโค้ดที่เป็นอันตรายเข้าไปในไฟล์ที่ถูกอ้างอิงโดย pipeline (ตัวอย่างเช่น สคริปต์ที่อ้างอิงจากภายใน) pipeline ไฟล์การกำหนดค่า)
ในทั้งสองกรณี, GitHub จะดำเนินการกับเวอร์ชันที่แก้ไขแล้ว pipeline โดยไม่จำเป็นต้องมีการตรวจสอบหรืออนุมัติล่วงหน้า.
คำขอรวมโค้ดจากการแยกสาขาบน สาธารณะ ส่วนที่เหลือ
GitHub อนุญาตให้กำหนดค่าพฤติกรรมเมื่อทำการประมวลผล คำขอรวมโค้ด (PR) ที่มาจาก fork ใน repository สาธารณะ.
เมื่อ Pull Request มาจาก Fork ของ GitHub ระบบจะบังคับให้มีการ "อนุมัติ" ในระดับหนึ่งก่อนที่จะดำเนินการเสมอ pipeline ที่เกี่ยวข้องกับฝ่ายประชาสัมพันธ์ระดับการอนุมัตินี้เป็นการแลกเปลี่ยนระหว่างการอนุมัติแบบอ่อนกับการอนุมัติแบบเข้มงวด
At ระดับองค์กร (ไปที่ องค์กร >> การตั้งค่า >> การดำเนินการ >> ทั่วไป) คุณสามารถเลือกตัวเลือก "การอนุมัติ" ได้หลายแบบ:
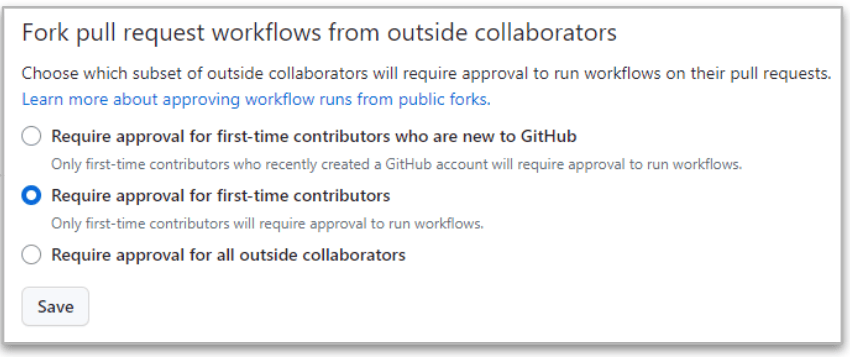
ข้อที่เข้มงวดที่สุดคือข้อสุดท้าย (“ต้องได้รับการอนุมัติจากผู้ร่วมงานภายนอกทุกฝ่ายเนื่องจาก GitHub จะขออนุมัติเสมอเมื่อ Pull Request มาจาก Fork ของผู้ร่วมงานภายนอก
แต่แม้ในกรณีที่เข้มงวดนี้ ก็ยังมี... ความแตกต่างระหว่างผู้ร่วมงานที่มีสิทธิ์อ่านและเขียน.
- เมื่อการประชาสัมพันธ์มาจาก อ่าน ผู้ใช้ การดำเนินการของ pipeline หยุดแล้ว จนกว่าจะได้รับการอนุมัติการเปลี่ยนแปลง หากได้รับการอนุมัติแล้ว การแก้ไขก็จะถูกนำไปใช้ pipeline ถูกดำเนินการ
- เมื่อการประชาสัมพันธ์มาจาก เขียน ผู้ใช้ ไม่จำเป็นต้องขออนุมัติ และการแก้ไขนั้นไม่จำเป็น pipeline ดำเนินการเสมอ!!
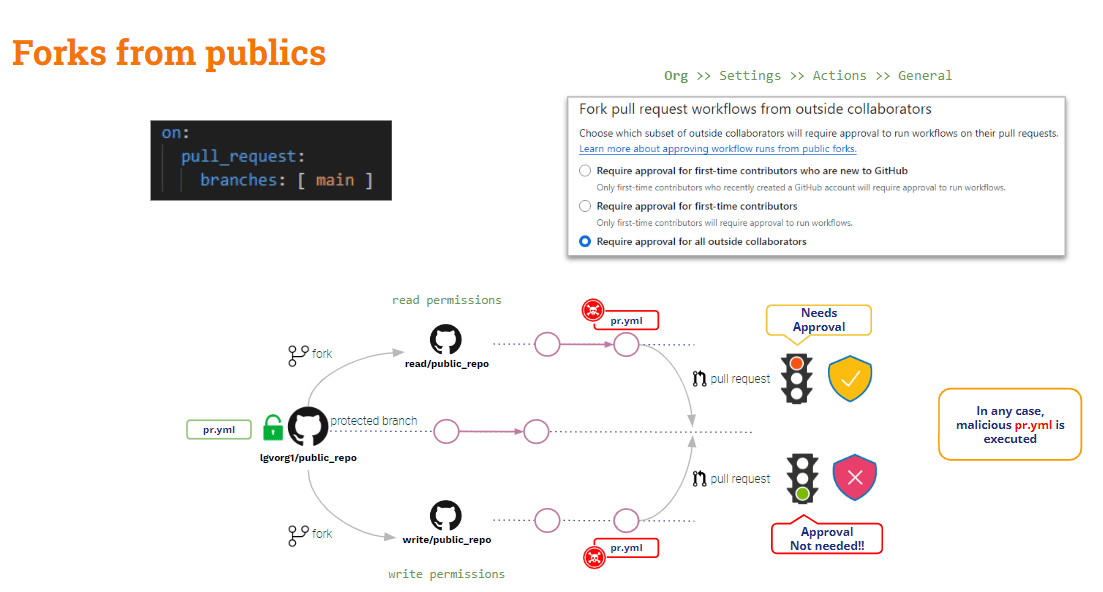
โดยสรุปแล้ว คำขอแก้ไขโค้ด (PR) ที่มาจาก fork บน repositories สาธารณะนั้นได้รับการปกป้องจาก PPE ในระดับค่อนข้างน้อย มีการป้องกันผู้ใช้ภายนอก (สำหรับการอ่าน) อยู่บ้าง แต่ไม่มีการป้องกันใดๆ สำหรับผู้ใช้ภายใน (สำหรับการเขียน)
สิ่งที่เกี่ยวกับ คำขอรวมโค้ด (PR) ที่มาจาก fork ของ repository ส่วนตัว?
คำขอรวมโค้ดจากการแยกสาขาบน ส่วนตัว ส่วนที่เหลือ
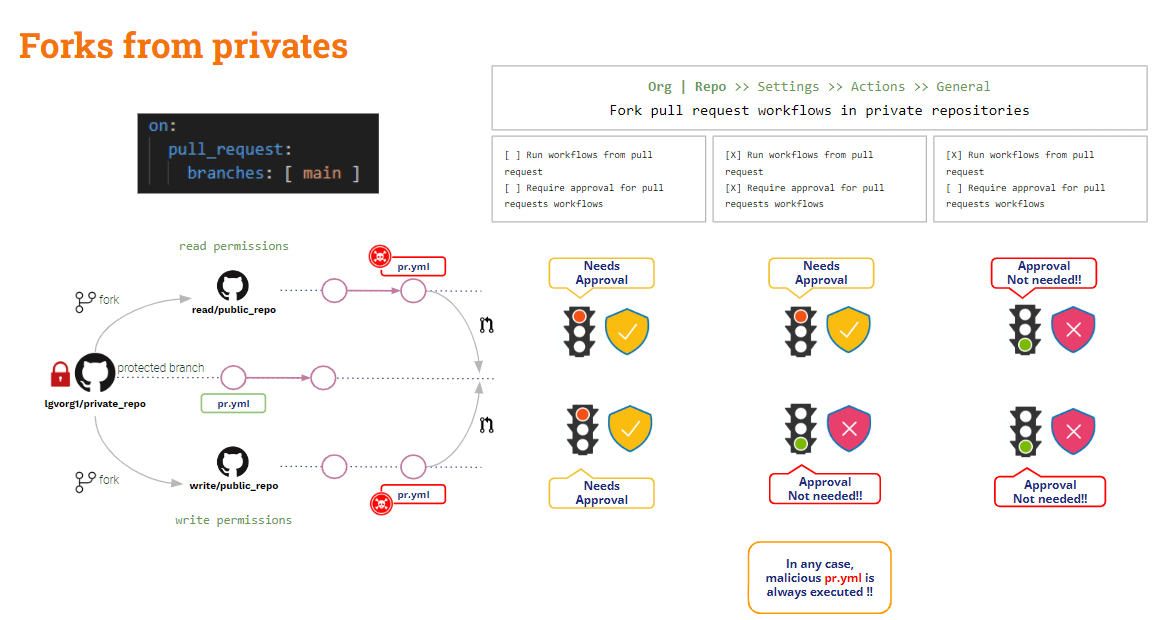
ในสถานการณ์นี้ GitHub มีการตั้งค่าที่เป็นประโยชน์บางอย่างให้ใช้งาน
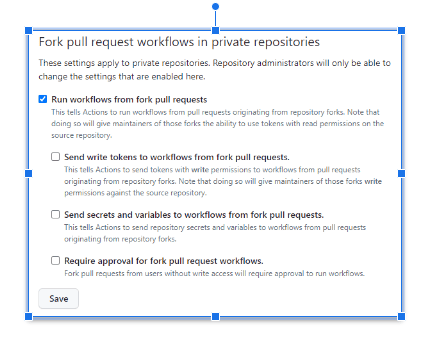
สามารถกำหนดค่าการตั้งค่าข้างต้นได้ที่ องค์กร หรือที่ repo ชั้น
เมื่อ ไม่มีตัวเลือกใดถูกเลือกGitHub จะ ขออนุมัติ และ จะไม่ดำเนินการตามคำสั่งที่แก้ไขแล้ว pipelineนี่คือการตั้งค่าที่ปลอดภัยที่สุด!!
การขอ การกำหนดค่าที่ไม่ปลอดภัยที่สุด คือเมื่อ "เรียกใช้เวิร์กโฟลว์จากฟอร์ก pull request“ถูกเลือก”ในกรณีนี้ ทั้งผู้ใช้ที่อ่านและเขียนข้อมูล GitHub จะดำเนินการแก้ไขโดยอัตโนมัติ pipeline!! และสถานการณ์นี้อาจจะยิ่งแย่ลงไปอีก แย่ลง ถ้า "ส่งโทเค็นการเขียนไปยังเวิร์กโฟลว์จากฟอร์ก pull requests"และ"ส่งความลับและตัวแปรไปยังเวิร์กโฟลว์จากฟอร์ก pull requestsเครื่องหมาย “ ถูกตรวจสอบแล้ว ห้ามทำเช่นนี้หากไม่มีเหตุผลอันสมควร!!
ถ้า "ต้องขออนุมัติก่อนใช้ส้อม pull request ขั้นตอนการทำงานหากเลือก "อนุญาต" สถานการณ์ข้างต้นจะดีขึ้นเล็กน้อย: GitHub จะขออนุมัติและจะไม่ดำเนินการแก้ไข pipeline สำหรับผู้ใช้ที่อ่านข้อมูลเท่านั้น แต่ระบบจะยังคงดำเนินการสำหรับผู้ใช้ที่เขียนข้อมูลด้วย
เห็นส้อมแล้ว แล้วไงต่อ PR ที่มาจากสาขา?
ประชาสัมพันธ์จาก สาขา
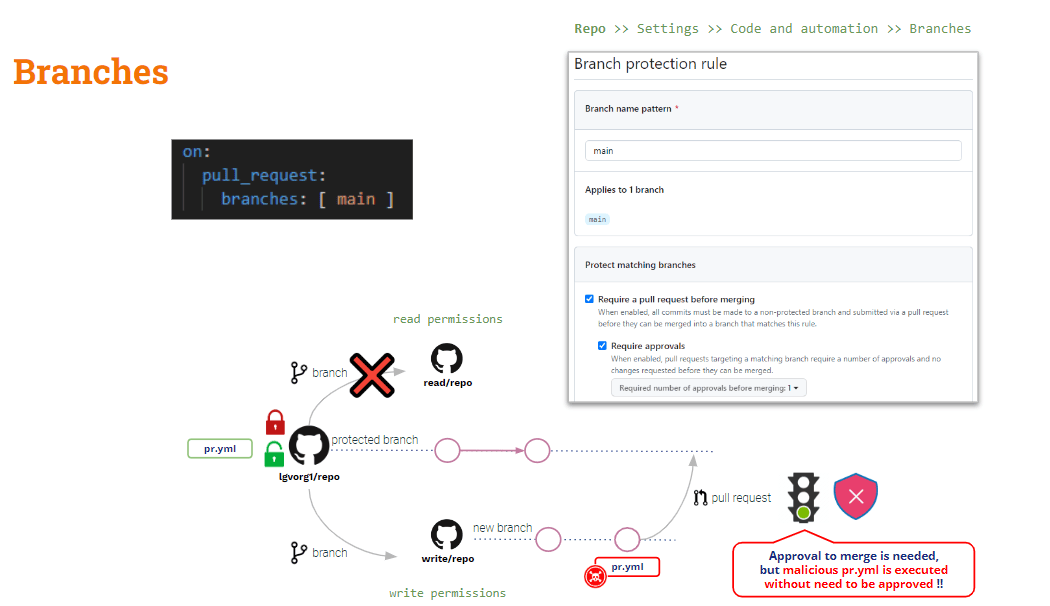
เพื่อป้องกันสถานการณ์นี้ คุณต้องพึ่งพา กฎการปกป้องสาขา.
ในระดับ repository คุณสามารถสร้างกฎการป้องกัน branch สำหรับ branch ใดก็ได้ กฎเหล่านี้จะเพิ่มบางอย่าง ข้อจำกัดในการแก้ไขสาขาที่ได้รับการคุ้มครอง.
แม้ว่าคุณจะตั้งค่ากฎเป็น “จำเป็นต้องมี pull request ก่อนการรวม"และ"ต้องได้รับการอนุมัติ" ดัดแปลง pipeline จะดำเนินการโดยอัตโนมัติเมื่อสร้าง PRการ "อนุมัติ" จะมีผลเฉพาะกับการดำเนินการผสานเท่านั้น
แล้วกรณีได้รับพิษทางอ้อมล่ะ Pipeline การกระทำ
ดังที่เราได้เห็นข้างต้น สามารถลดผลกระทบของ D-PPE ได้โดยการใช้ เป้าหมายคำขอพูล, แต่มัน ไม่สามารถใช้ได้กับ I-PPE.
หากคุณใช้ pull_request_target การตรวจสอบโค้ดเริ่มต้นจะเป็นโค้ดพื้นฐาน แต่หากคุณต้องการตรวจสอบความถูกต้องของโค้ดที่ส่งเข้ามา (โค้ด PR) คุณต้องตรวจสอบโค้ด PR อย่างชัดเจน ดังนั้น หากโค้ด PR ได้แก้ไขสคริปต์เชลล์ใดๆ ที่ถูกเรียกใช้โดย pull_request_target การตรวจสอบโค้ด PR นั้นจะส่งผลกระทบต่อโค้ดหลัก pipeline“ฐาน” (ที่ปลอดภัย) pipeline จะเรียกใช้สคริปต์เชลล์ที่ "แก้ไขแล้ว" → PPE ทางอ้อม!!
วิธีแก้ปัญหานี้ค่อนข้างซับซ้อนกว่านั้น (ไม่มีวิธีแก้ปัญหาแบบวิเศษเหมือนกับ pull_request_target)
Our pipeline ขณะนี้ปลอดภัยจาก D-PPE แล้ว เนื่องจากเราใช้ pull_request_target แต่ยังคงมีความเสี่ยงต่อ I-PPE อยู่
ในตัวอย่างทดสอบของเรา เราจำเป็นต้องดึงโค้ด PR ออกมาเพื่อสร้างบิลด์ แต่การทดสอบจะดำเนินการกับอาร์ติแฟกต์ที่สร้างขึ้นจากบิลด์นั้น
ดังนั้น .. ทำไมไม่ลองตรวจสอบโค้ดทั้งสองเวอร์ชันดูล่ะ?
- โปรดตรวจสอบโค้ด PR เพราะเป็นโค้ดที่ผู้ใช้ส่งเข้ามา ซึ่งเป็นโค้ดที่เราต้องการนำมาสร้างและทดสอบ
- ตรวจสอบโค้ดพื้นฐานเพื่อเรียกใช้เวอร์ชันดั้งเดิม pipeline และสคริปต์การสร้าง/ทดสอบ
อาจทำได้โดย การย้ายโค้ดเบสเหล่านั้นไปยังโฟลเดอร์ต่างๆโค้ดหลักอาจถูกดึงไปไว้ในโฟลเดอร์หลัก และ Pull Request (PR) อาจถูกดึงไปไว้ในโฟลเดอร์อื่น ในกรณีนี้ เราจะเรียกใช้บิลด์และสคริปต์ทดสอบจากโฟลเดอร์หลักกับโค้ดที่อยู่ในโฟลเดอร์ใหม่
นี่เป็นวิธีแก้ปัญหาที่ง่ายมากแน่นอน!! แต่เพื่อจุดประสงค์ในการเรียนรู้ ฉันอยากจะนำเสนอทางเลือกที่น่าสนใจอีกทางหนึ่ง (...)
GitHub เวิร์กโฟลว์_รัน เหตุการณ์ทริกเกอร์
นอกเหนือจาก เป้าหมายคำขอพูลGitHub ยังมีเหตุการณ์กระตุ้นอีกแบบหนึ่ง: เวิร์กโฟลว์_รันกิจกรรมนี้เปิดโอกาสให้ การดำเนินการ pipeline ถูกปรับสภาพให้เข้ากับสิ่งอื่น pipelineการประหารชีวิต.
เวิร์กโฟลว์_รัน และ เป้าหมายคำขอพูล ทริกเกอร์ทั้งสองมีความคล้ายคลึงกันในแง่หนึ่ง คือ ทั้งสองจะถูกเรียกใช้ในโหมดที่มีสิทธิ์พิเศษ และ แม้ว่าจะมีการปรับเปลี่ยน PR แล้วก็ตาม แต่ฐานยังคงเหมือนเดิม pipeline จะถูกประหารชีวิต!!
มาดูกันว่าสถานการณ์ปัจจุบันของเราเป็นอย่างไร pipeline:
					name: PR TARGET CI


on:
  pull_request_target:
    branches: [ main ]


env:
  MY_SECRET: ${{ secrets.MY_SECRET }}

jobs:
  prt_build_test_and_merge:
    runs-on: ubuntu-latest


    steps:
      # checkout PR code
      - name: Checkout repository
        uses: actions/checkout@v4
        with:


          # This is to get the PR code instead of the repo code
          ref: ${{ github.event.pull_request.head.sha }}


      # Simulation of a compilation
      - name: Building ...
        run: |
          mkdir ./bin
          touch ./bin/mybin.exe
          ls -lR

      # Simulation of running tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh
          echo Tests executed.

      #
      # Let’s omit the check conditions at this moment …
      #
      - name: pr_check_conditions_to_merge
        [...]
ส่วนการประกอบปลอดภัยจากอุปกรณ์ป้องกันส่วนบุคคลแบบป้องกันภายนอก (D-PPE) แต่ส่วนการทดสอบยังคงมีความเสี่ยงต่ออุปกรณ์ป้องกันส่วนบุคคลแบบป้องกันภายใน (I-PPE)
การขอ pipeline ตัวอุปกรณ์ป้องกันส่วนบุคคล (D-PPE) เองนั้นปลอดภัยเนื่องจาก... เป้าหมายคำขอพูล ตัวกระตุ้น แต่ขั้นตอนการทดสอบยังคงมีความเสี่ยงต่อช่องโหว่ I-PPE เนื่องจากมีการเรียกใช้สคริปต์เชลล์ภายนอก
การหลีกเลี่ยง I-PPE
จุดประสงค์ของข้างต้น pipeline คือการสร้างและทดสอบโค้ดที่ได้รับมา โดยคำนึงถึงความปลอดภัยในการใช้ PPE (อุปกรณ์ป้องกันส่วนบุคคล)
ดังนั้น .. ทำไมไม่แบ่งออกล่ะ pipeline แบ่งเป็นสองส่วน? อันหนึ่งสำหรับสร้าง และอีกอันสำหรับทดสอบ..
- 1st pipeline (สร้าง CI) จะ ดูโค้ด PR (เพื่อสร้างมัน)ทำการสร้างและสร้างไฟล์ผลลัพธ์
- 2nd pipeline (ทดสอบ CI) จะ ตรวจสอบโค้ดต้นฉบับ (เพื่อหลีกเลี่ยงการแก้ไขสคริปต์เชลล์) และเรียกใช้สคริปต์ต้นฉบับกับไฟล์ต้นฉบับ
- เพื่อซิงโครไนซ์ CI ทดสอบ pipeline เพื่อเรียกใช้หลังจากสร้าง CI เสร็จแล้ว pipelineเราจะใช้ เวิร์กโฟลว์_รัน ทริกเกอร์
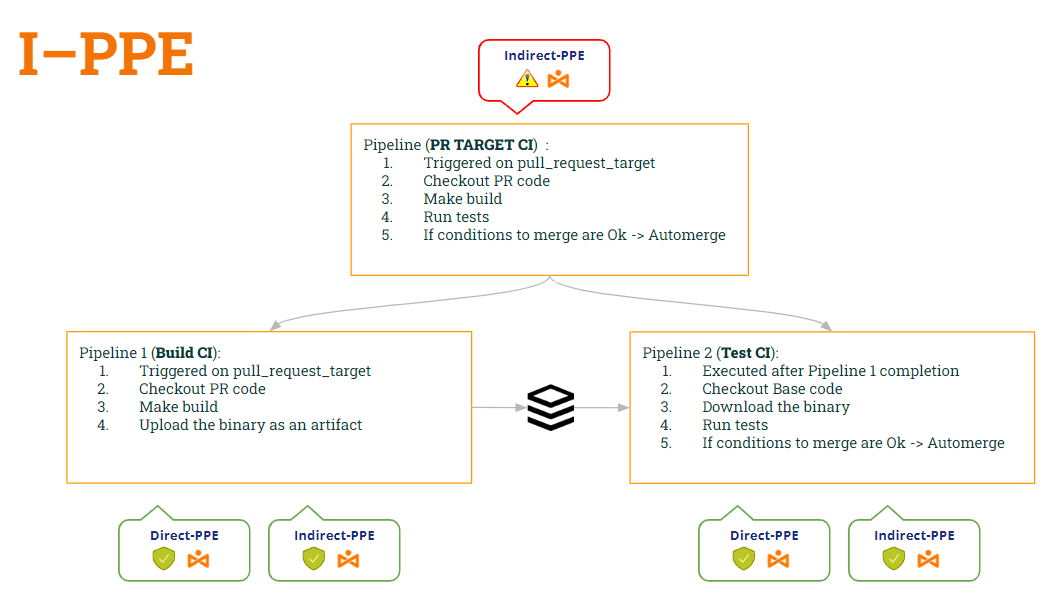
ด้วยวิธีนี้:
- pipeline สร้าง CI is ปลอดภัย ทั้งสอง ดี-พีพีอี (เนื่องจาก เป้าหมายคำขอพูล) and ไอ-พีพีอี (เนื่องจากมันไม่ได้เรียกใช้สคริปต์เชลล์อีกต่อไปแล้ว)
- pipeline ทดสอบ CI นอกจากนี้ยังมี ปลอดภัย ทั้งสอง ดี-พีพีอี (เนื่องจาก เวิร์กโฟลว์_รัน) and ไอ-พีพีอี (เนื่องจากมันตรวจสอบโค้ดพื้นฐานเพื่อรับสคริปต์เชลล์ดั้งเดิม)
มาดูโค้ดของทั้งสองกันเลย pipelineตามการแก้ไขเหล่านี้...
1st pipeline (สร้าง CI):
					name: Build CI


on:
  pull_request_target:
    branches: [ main ]


env:
  MY_SECRET: ${{ secrets.MY_SECRET }}
  GITHUB_PAT: ${{ secrets.GH_PAT }}

jobs:

  prt_build_and_upload:
    runs-on: ubuntu-latest
    steps:
      - name: Checking out PR code
        uses: actions/checkout@v4
        if: ${{ github.event_name == 'pull_request_target' }}
        with:
          # This is to get the PR code instead of the repo code
          ref: ${{ github.event.pull_request.head.sha }}


      - name: Building ...
        run: |
          mkdir ./bin
          touch ./bin/mybin.exe
	    # Save some PR info for later use by the 2nd pipeline
          echo "${{github.event.pull_request.title}}" > ./bin/PR_TITLE.txt
          echo "${{github.event.number}}" > ./bin/PR_ID.txt

	# Upload the binary as a pipeline artifact
      - name: Archive building artifacts
        uses: actions/upload-artifact@v3
        with:
          name: archive-bin
          path: |
            bin
2nd pipeline (ช่วงความเชื่อมั่นในการทดสอบ):
					ame: Test CI


on:
  workflow_run:
    workflows: [ 'PR TARGET CI' ]
    types: [completed]

env:
  MY_SECRET: ${{ secrets.MY_SECRET }}
  GITHUB_PAT: ${{ secrets.GH_PAT }}


jobs:
  deploy:
    runs-on: ubuntu-latest
    if: ${{ github.event.workflow_run.conclusion == 'success' }}
    steps:


      # By default, checks out base code (not PR code)
      - name: Checkout repository
        uses: actions/checkout@v4


	# Download the artifact
      - name: 'Download artifact'
        uses: actions/github-script@v6
        with:
          script: |
            let allArtifacts = await github.rest.actions.listWorkflowRunArtifacts({
               owner: context.repo.owner,
               repo: context.repo.repo,
               run_id: context.payload.workflow_run.id,
            });
            let matchArtifact = allArtifacts.data.artifacts.filter((artifact) => {
              return artifact.name == "archive-bin"
            })[0];
            let download = await github.rest.actions.downloadArtifact({
               owner: context.repo.owner,
               repo: context.repo.repo,
               artifact_id: matchArtifact.id,
               archive_format: 'zip',
            });
            let fs = require('fs');
            fs.writeFileSync(`${process.env.GITHUB_WORKSPACE}/myartifact.zip`, Buffer.from(download.data));


	# Unzip the artifact
      - name: 'Unzip artifact'
        run: |
          unzip -o myartifact.zip


      # Runs tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh
          echo Tests executed.


#
      # Let’s omit the check conditions at this moment …
      #
      - name: pr_check_conditions_to_merge
        [...]
ว้าว… วิธีแก้ปัญหาเยี่ยมมาก!! แต่… เราปลอดภัยไหม? ฉันเกรงว่าคงไม่ 😭
ใช่แล้ว เราได้พบช่องโหว่ใหม่แล้ว!! ช่องโหว่ไหนล่ะ? นี่จะเป็นหัวข้อของโพสต์ต่อไปของเรา 🙂 … โปรดติดตาม!!
PS: ขอโทษนะ ฉันนิ่งเฉยไม่ได้หรอก 🤐 ...คุณเคยได้ยินเรื่องนี้บ้างไหม การวางยาพิษสิ่งประดิษฐ์ -