






TL; DR
การเข้ารหัสลับหลังควอนตัม (Post-quantum cryptography หรือ PQC) หมายถึงอัลกอริธึมการเข้ารหัสลับที่ออกแบบมาเพื่อต้านทานการโจมตีจากคอมพิวเตอร์ควอนตัมขนาดใหญ่ในอนาคต การเปลี่ยนไปใช้ PQC ถือเป็นข้อผูกพันที่จำเป็นในยุโรป อเมริกา และเอเชียแปซิฟิกในปัจจุบัน ไม่ใช่หัวข้อวิจัยอีกต่อไปแล้ว.
สิ่งแรกที่ต้องส่งมอบในทุกที่คือการสำรวจสินค้าคงคลัง ไม่ใช่การเปลี่ยนแปลงโค้ด ทุกระบบ เช่น NIST IR 8547 การเปลี่ยนผ่านสู่การเข้ารหัสลับยุคหลังควอนตัม Standardsที่ แผนงานของสหภาพยุโรปของสเปน ซีซีเอ็น-เทค 009 และข้อเสนอแนะที่คล้ายกันสำหรับภูมิภาคอื่นๆ รวมถึงข้อเสนอแนะเฉพาะภาคส่วนต่างๆ เช่น พีซีไอ ดีเอสเอส 12.3.3เริ่มต้นด้วยการขอให้คุณระบุวิธีการเข้ารหัสที่คุณใช้
รูปแบบหนึ่งที่เสนอสำหรับการจัดทำบัญชีรายการสินทรัพย์เข้ารหัสลับคือ ซีบีโอเอ็ม (Cryptographic Bill of Materials) คือรายการที่เครื่องอ่านได้ของอัลกอริธึม กุญแจ ใบรับรอง และโปรโตคอลที่ระบบใช้ ซึ่งเป็นส่วนขยายของสิ่งที่รู้จักกันดี SBOM และคำแนะนำ standardรูปแบบที่กำหนดไว้สำหรับสินค้าคงคลังนั้น
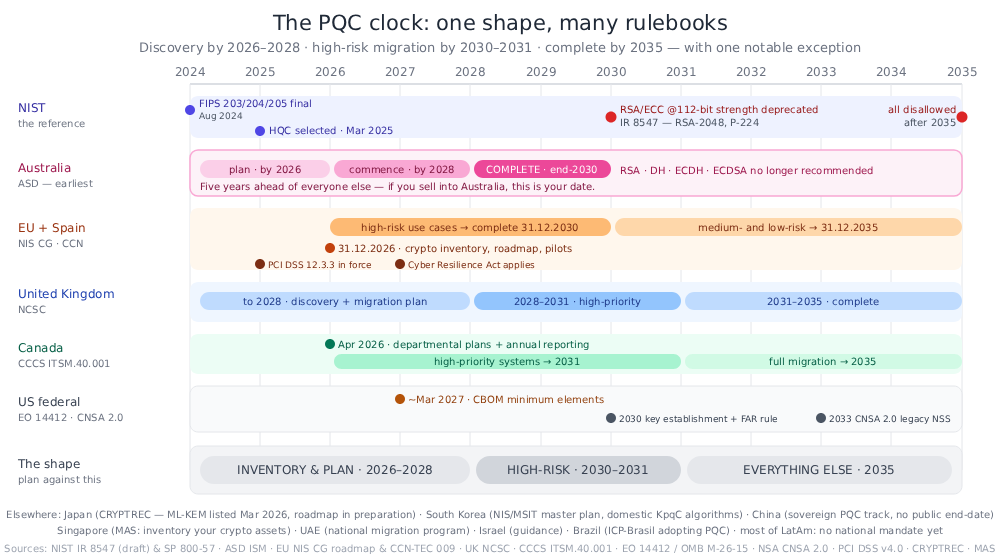
ตรวจสอบวันที่ผูกพันทางกฎหมายที่เร็วที่สุดของคุณ อาจไม่ใช่ปี 2035 ก็ได้ เขตอำนาจศาลส่วนใหญ่กำหนดเป้าหมายไว้ที่การค้นพบภายในปี 2026–2028 ความเสี่ยงสูงภายในปี 2030–2031 และเสร็จสมบูรณ์ภายในปี 2035 เป้าหมายเป็นที่ทราบกันดี แต่ไม่ใช่การทดแทนกันเพียงอย่างเดียว ML-KEM แทนที่การแลกเปลี่ยนคีย์ ML-DSA แทนที่ลายเซ็นทั่วไป ในขณะที่รูปแบบที่ใช้แฮช (SLH-DSA, XMSS/LMSครอบคลุมเฟิร์มแวร์และรากที่ใช้งานได้ยาวนาน การสร้างคีย์หลักกำลังดำเนินการในระดับอินเทอร์เน็ตแล้ว ใบรับรองและลายเซ็นยังล้าหลังอยู่หลายปี ดังนั้นลำดับความเร่งด่วนและลำดับระยะเวลารอคอยจึงแตกต่างกัน และแผนของคุณจำเป็นต้องมีทั้งสองอย่าง
การเปลี่ยนผ่านนี้เป็นการอยู่ร่วมกันตลอดทศวรรษ ไม่ใช่การเปลี่ยนผ่านแบบฉับพลัน จนถึงกลางทศวรรษ 2030 องค์กรส่วนใหญ่จะยังคงใช้การเข้ารหัสแบบคลาสสิกและแบบควอนตัมหลังยุคใหม่ควบคู่กันไป และบ่อยครั้งก็ผสมผสานกันอย่างแท้จริง: โครงสร้างแบบไฮบริด ความคล่องตัวในการเข้ารหัส นี่คือสิ่งที่ทำให้ช่วงเวลานั้นสามารถอยู่รอดได้ หมายความว่าสามารถเปลี่ยนแปลงอัลกอริทึม พารามิเตอร์ หรือแม้แต่การใช้ระบบไฮบริดได้เลย ผ่านการกำหนดค่าและนโยบาย แทนที่จะต้องเขียนโค้ดใหม่และปรับใช้ใหม่ทั้งหมด
มี "นาฬิกา" สองเรือนที่กำลังเดินอยู่ ไม่ใช่แค่เรือนเดียว: นาฬิกาควบคุมข้างต้น และ "เก็บเกี่ยวข้อมูลตอนนี้ ถอดรหัสทีหลัง" (HNDL(กรณีหลังนี้เกี่ยวข้องกับการที่ฝ่ายตรงข้ามบันทึกข้อมูลที่เข้ารหัสไว้ในปัจจุบันเพื่อถอดรหัสเมื่อมีคอมพิวเตอร์ควอนตัมแล้ว ซึ่งหมายความว่าข้อมูลที่มีอายุการรักษาความลับยาวนานได้ถูกเปิดเผยไปแล้ว)
ส่วนที่ยากไม่ใช่ตัวอัลกอริทึม แต่เป็นการค้นพบต่างหาก การเข้ารหัสซ่อนอยู่ในซอร์สโค้ด ส่วนประกอบต่างๆ ใบรับรอง ไฟล์คีย์ โครงสร้างพื้นฐานแบบโค้ด รูปภาพคอนเทนเนอร์ การกำหนดค่าโปรโตคอล และผลิตภัณฑ์ของบุคคลที่สาม การตรวจสอบที่น่าเชื่อถือจะต้องระบุอย่างตรงไปตรงมาว่ามองไม่เห็นอะไรบ้าง
Xygeni สามารถช่วยคุณเตรียมความพร้อมสำหรับ PQC โดยการจัดทำ CBOM จัดประเภทสินทรัพย์คริปโตแต่ละรายการตามความเสี่ยงเชิงควอนตัม จัดลำดับงานค้างในการย้ายข้อมูลตามการเปิดเผย HNDL จัดทำแผนที่ผลลัพธ์ไปยังระบอบการกำกับดูแลหกแบบ และรายงานเกี่ยวกับความพร้อมหลังควอนตัมของระบบที่เกี่ยวข้องของคุณ รายละเอียดทั้งหมด: การปฏิบัติตามมาตรฐาน Quantum-Safe.
คอมพิวเตอร์ควอนตัมสามารถทำลายอะไรได้บ้าง และอะไรที่มันทำลายไม่ได้
ความแตกต่างนี้เป็นข้อเท็จจริงทางเทคนิคที่สำคัญที่สุดสำหรับกลุ่มเป้าหมาย GRC เพราะเป็นตัวตัดสินว่าข้อค้นพบนั้นเป็นอย่างไร โครงการทดแทน หรือ การเปลี่ยนแปลงการกำหนดค่าหากทำผิดพลาด คำแนะนำในการแก้ไขจะไม่เพียงแต่ไร้ประโยชน์ แต่ยังเป็นอันตรายอีกด้วย
อัลกอริทึมของแคระแกร็น — อัลกอริทึมควอนตัมที่แยกตัวประกอบจำนวนเต็มขนาดใหญ่และคำนวณลอการิทึมแบบไม่ต่อเนื่องได้อย่างมีประสิทธิภาพ — ทำลายโครงสร้างของการเข้ารหัสแบบกุญแจสาธารณะในปัจจุบัน ได้แก่ RSA, ECDSA, EdDSA, Diffie-Hellman และ ECDH หรือ DSA ไม่มีการแก้ไขขนาดปุ่มกุญแจ RSA ขนาด 4096 บิตไม่ได้ปลอดภัยกว่ากุญแจขนาด 2048 บิตอย่างมีนัยสำคัญเมื่อเผชิญกับภัยคุกคามจากควอนตัม อัลกอริทึมเหล่านี้ต้อง... แทนที่หลักการเดียวกันนี้ใช้ได้กับเวอร์ชันของแต่ละประเทศที่สร้างขึ้นบนพื้นฐานคณิตศาสตร์เดียวกันด้วย เช่น SM2 ของจีน ซึ่งใช้พื้นฐานเส้นโค้งวงรี ดังนั้นจึงมีความเสี่ยงเช่นเดียวกัน
อัลกอริทึมของ Grover — อัลกอริทึมการค้นหาควอนตัม — ทำให้การเข้ารหัสแบบสมมาตรและฟังก์ชันแฮชอ่อนลง แต่ลดความแข็งแกร่งลงเพียงประมาณครึ่งหนึ่งเท่านั้น เหล่านี้คือ แข็งตัวได้ในสถานที่: เปลี่ยนจาก AES-128 เป็น AES-256, จาก SHA-256 เป็น SHA-384 หรือ SHA-512 เอกสาร NIST IR 8547 ระบุประเด็นนี้ไว้อย่างชัดเจน: สมมาตรของ NIST standardระบบเข้ารหัสแบบกุญแจสาธารณะมีความเสี่ยงต่อการโจมตีควอนตัมที่รู้จักกันน้อยกว่าอย่างเห็นได้ชัด standardและพรีมิทีฟสมมาตรที่ได้รับการอนุมัติใด ๆ ที่ให้ความปลอดภัยแบบคลาสสิกอย่างน้อย 128 บิต ยังคงตรงตามหมวดหมู่ความปลอดภัยหลังควอนตัมที่ต่ำที่สุดของ NIST
เครื่องจักรที่ทำหน้าที่นี้เรียกว่า... ซีอาร์คิวซี - a คอมพิวเตอร์ควอนตัมที่เกี่ยวข้องกับการเข้ารหัสลับนโยบายสาธารณะมีความระมัดระวังเกี่ยวกับสถานะของมัน โดยบันทึกการดำเนินการของสหรัฐฯ ระบุไว้อย่างชัดเจนว่า “ยังไม่เป็นที่ทราบแน่ชัดว่ามี CRQC อยู่จริงหรือไม่ แต่ความก้าวหน้าอย่างต่อเนื่องในสาขาการคำนวณควอนตัมอาจทำให้เกิด CRQC ขึ้นได้ในทศวรรษหน้า”
สิ่งที่เปลี่ยนไปไม่ใช่ว่าเครื่องจักรมาถึงแล้ว แต่เป็นการประมาณการว่าต้องใช้ทรัพยากรเท่าใดนั้นลดลงเรื่อยๆ ในเดือนพฤษภาคม 2025 เคร็ก กิดนีย์ จาก Google Quantum AI ได้เผยแพร่การประมาณการทรัพยากรที่แสดงให้เห็นว่า RSA-2048 สามารถคำนวณได้ภายในเวลาไม่ถึงหนึ่งสัปดาห์โดยใช้คอมพิวเตอร์ควอนตัมที่มีคิวบิตที่มีสัญญาณรบกวนน้อยกว่าหนึ่งล้านตัว — ลดลงประมาณยี่สิบเท่าจากประมาณการของเขาเองในปี 2019 ที่ประมาณ 20 ล้าน นั่นเป็นการประมาณการทางวิศวกรรม แต่การประมาณการที่ลดลงถึง 20 เท่าในหกปีนั้นเป็นแนวโน้มที่ฝ่ายบริหารความเสี่ยงได้รับค่าจ้างให้พิจารณาอย่างจริงจัง
นาฬิกาได้เริ่มเดินแล้ว: เก็บเกี่ยวตอนนี้ ถอดรหัสทีหลัง
เก็บเกี่ยวข้อมูลตอนนี้ ถอดรหัสในภายหลัง (HNDL) คือการปฏิบัติในการดักจับข้อมูลหรือการสื่อสารที่เข้ารหัสในปัจจุบันและจัดเก็บไว้จนกว่า CRQC จะสามารถถอดรหัสได้ เป็นการเปลี่ยนความสามารถในอนาคตให้กลายเป็นความเสี่ยงในปัจจุบันสำหรับสิ่งใดก็ตามที่ต้องเก็บเป็นความลับเป็นเวลาหลายปี เช่น บันทึกสุขภาพ เอกสารทางกฎหมาย ทรัพย์สินทางปัญญา ความลับของรัฐ เอกสารรับรองที่มีอายุการใช้งานยาวนาน หลักฐานที่ลงนามแล้ว
หน่วยงานกำกับดูแลได้หยุดการป้องกันความเสี่ยงในเรื่องนี้แล้ว ข้อเสนอของคณะกรรมาธิการยุโรปในเดือนมกราคม 2026 เพื่อแก้ไข NIS2 ระบุไว้ในข้อความอ้างอิงที่ 8 ว่า “ความเป็นไปได้ของการโจมตีแบบ 'เก็บเกี่ยวข้อมูลก่อน – ถอดรหัสในภายหลัง' ซึ่งมีแนวโน้มที่จะเกิดขึ้นแล้วในปัจจุบัน และความเสี่ยงในอนาคตที่เกิดจากการโจมตีด้วยควอนตัมต่อการปลอมแปลงลายเซ็น” เป็นเหตุผลที่สนับสนุนการเปลี่ยนแปลงนี้
ผลที่ตามมาจากการวางแผนนั้นเป็นเรื่องง่ายๆ ทางคณิตศาสตร์ ซึ่งเป็นข้อโต้แย้งที่มิเคเล มอสกาได้กล่าวมาตั้งแต่ปี... 2015: นำจำนวนปีที่ต้องเก็บรักษาข้อมูลเป็นความลับมาบวกกับจำนวนปีที่ใช้ในการย้ายข้อมูล หากผลรวมนั้นเกินกว่าจุดที่ CRQC (หน่วยงานกำกับดูแลคุณภาพข้อมูล) จะสามารถดำเนินการได้อย่างสมเหตุสมผล แสดงว่าคุณสายเกินไปแล้ว สำหรับองค์กรที่อยู่ภายใต้การกำกับดูแลส่วนใหญ่ การย้ายข้อมูลที่ใช้เวลาหลายปีบวกกับการเก็บรักษาข้อมูลเป็นเวลาหนึ่งทศวรรษนั้นเกินกว่าการประมาณการที่น่าเชื่อถือใดๆ อย่างแน่นอน
NIST สรุปผลการปฏิบัติงานใน IR 8547 ว่า “คาดว่าจะให้ความสำคัญกับการเปลี่ยนไปใช้ระบบการสร้างคีย์ที่ทนทานต่อควอนตัม … เพื่อป้องกันการโจมตีแบบ 'เก็บเกี่ยวข้อมูลก่อน ถอดรหัสทีหลัง' โดยเฉพาะในโปรโตคอลแบบโต้ตอบ เช่น TLS และ IKE” การสร้างคีย์มาก่อน การลงลายมือชื่อตามมาทีหลัง ซึ่งเป็นลำดับที่หน่วยงานรัฐบาลกลางสหรัฐฯ ปฏิบัติตามอย่างเคร่งครัด โดยการสร้างคีย์หลังควอนตัมจะต้องดำเนินการก่อนการลงลายมือชื่อหนึ่งปีเต็ม (IKE คือโปรโตคอลการเจรจาคีย์ที่อยู่เบื้องหลัง VPN IPsec)
ทำไมปัญหานี้ถึงเป็นปัญหาของ GRC ก่อนที่จะเป็นปัญหาด้านการเข้ารหัส?
มีเหตุผลสามประการที่ทำให้เอกสารนี้มาอยู่ที่โต๊ะทำงานของ... CISฝ่ายระบบปฏิบัติการและฝ่ายกำกับดูแล แทนที่จะอยู่กับวิศวกรด้านคริปโตเคอร์เรนซี
กำหนดเวลาต่างๆ มาจากกฎหมายและข้อบังคับ ไม่ใช่จากหลักฟิสิกส์ ไม่มีใครรู้ว่า CRQC จะมาถึงเมื่อไหร่ ทุกคนสามารถตรวจสอบได้ว่าสหภาพยุโรปคาดหวังว่ากรณีการใช้งานที่มีความเสี่ยงสูงจะถูกย้ายไปภายในสิ้นปี 2030 และ ASD ของออสเตรเลียคาดหวังว่าการเปลี่ยนแปลงทั้งหมดจะเกิดขึ้น เสร็จแล้ว ภายในสิ้นปี 2030 และ NIST จะยกเลิกการใช้งาน RSA และการเข้ารหัสแบบวงรีที่ระดับความปลอดภัย 112 บิตหลังจากปี 2030 และไม่อนุญาตให้ใช้การเข้ารหัสแบบกุญแจสาธารณะที่เสี่ยงต่อการโจมตีด้วยควอนตัมทั้งหมดหลังจากปี 2035 วันที่เหล่านี้สามารถตรวจสอบได้ แต่ไทม์ไลน์ของควอนตัมนั้นตรวจสอบไม่ได้
ผลงานชิ้นแรกคือเอกสารประกอบการตรวจสอบบัญชี ก่อนที่จะมีการเปลี่ยนอัลกอริทึมใดๆ ทุกระบอบการปกครองจะถามคำถามเดียวกันเสมอ: คุณใช้ระบบเข้ารหัสลับแบบใด และอยู่ที่ไหน? นั่นคือภาระผูกพันด้านการตรวจสอบสินค้าคงคลัง ซึ่งเป็นผลลัพธ์ด้านการกำกับดูแลที่มีผู้รับผิดชอบ มีรอบการตรวจสอบ และข้อกำหนดด้านหลักฐาน มาตรฐาน PCI DSS กำหนดให้ต้องทำเช่นนี้มาตั้งแต่เดือนมีนาคม 2025 ไม่ว่าจะมีการกำหนดปริมาณหรือไม่ก็ตาม
นี่เป็นปัญหาเกี่ยวกับการจัดซื้อจัดจ้าง ระบบการเข้ารหัสส่วนใหญ่ในองค์กรของคุณไม่ใช่ของคุณเอง มันอยู่ในไลบรารี แพลตฟอร์ม อุปกรณ์ ผู้ให้บริการ SaaS และเครื่องรับชำระเงิน แผนงานของสหภาพยุโรปขอให้หน่วยงานต่างๆ “สร้างแผนผังความสัมพันธ์...โดยพิจารณาทั้งความสัมพันธ์ภายในและความสัมพันธ์กับบุคคลที่สาม” ASD เผยแพร่รายการคำถามหลังยุคควอนตัมที่ควรสอบถามจากผู้จำหน่ายของคุณ ทั้งสองอย่างเป็นกิจกรรมการจัดการผู้จำหน่าย และทั้งสองอย่างต้องการหลักฐานที่คุณสามารถนำเสนอต่อผู้ตรวจสอบบัญชีได้
กฎebook: อะไรที่ใช้ได้กับคุณจริงๆ
อัลกอริทึมได้รับการกำหนดเรียบร้อยแล้ว
NIST ได้สรุปหลักการพื้นฐานของเทคโนโลยีหลังควอนตัมแล้ว standardในเดือนสิงหาคม 2024 — ML-KEM สำหรับการจัดตั้งที่สำคัญ (สพป.203), และ ML-DSA (สพป.204) and SLH-DSA (สพป.205) สำหรับการลงนาม — ดังนั้นจึงไม่มี "การรอ" อีกต่อไป standardการป้องกัน” s” A เคมกลไกการห่อหุ้มกุญแจ หรือ key-encapsulation mechanism คือสิ่งทดแทนการแลกเปลี่ยนกุญแจในยุคหลังควอนตัม: มันสร้างความลับร่วมกันระหว่างสองฝ่าย และเป็นส่วนที่หยุดยั้ง HNDL ได้
มีเครื่องบินอีกสองลำที่กำลังบินอยู่: เอฟเอ็น-ดีเอสเอ (มาตรฐาน FIPS 206 ซึ่งอิงตาม Falcon) ยังไม่ได้รับการเผยแพร่แม้แต่ในรูปแบบร่าง และ กองบัญชาการ ได้รับการคัดเลือกในเดือนมีนาคม พ.ศ. 2025 ให้เป็นกลไกการห่อหุ้มคีย์สำรองแบบใช้รหัส โดยมีเอกสารอธิบายไว้ใน เอ็นไอเอสที ไออาร์ 8545ทั้งสองอย่างไม่ควรเป็นอุปสรรคต่อแผนงานในวันนี้ แต่ทั้งสองอย่างก็เป็นเหตุผลในการก่อสร้างเพื่ออนาคต ความคล่องตัวในการเข้ารหัส — ความสามารถในการเปลี่ยนอัลกอริทึมโดยการตั้งค่า แทนที่จะเขียนโค้ดใหม่ อัลกอริทึมใดของคุณจะกลายเป็นอัลกอริทึมใดนั้นถูกกำหนดไว้ใน แผนที่ทดแทน ลงไปอีก
ลำดับเวลาอ้างอิง: NIST IR 8547
NIST IR 8547, การเปลี่ยนผ่านสู่การเข้ารหัสลับยุคหลังควอนตัม Standardsเอกสารฉบับนี้เป็นเอกสารที่แผนงานอื่นๆ ส่วนใหญ่ใช้เป็นเกณฑ์อ้างอิง เนื่องจากระบุวันที่สำหรับการเลิกใช้การเข้ารหัสแบบกุญแจสาธารณะแบบดั้งเดิม:
| ตระกูลอัลกอริทึม | พารามิเตอร์ | การเปลี่ยนแปลง |
|---|---|---|
| ECDSA, RSA (ลายเซ็น) | ระดับความปลอดภัย 112 บิต | เลิกใช้งานหลังปี 2030 และไม่อนุญาตให้ใช้งานหลังปี 2035 |
| ECDSA, EdDSA, RSA (ลายเซ็น) | ระดับความปลอดภัย ≥ 128 บิต | ไม่อนุญาตให้ใช้หลังจากปี 2035 |
| การสร้างคีย์ DH และ MQV แบบฟิลด์จำกัด, ECDH, RSA | ระดับความปลอดภัย 112 บิต | เลิกใช้งานหลังปี 2030 และไม่อนุญาตให้ใช้งานหลังปี 2035 |
หมายเหตุเกี่ยวกับหน่วยวัด: NIST ระบุว่า ความแข็งแกร่งด้านความปลอดภัยไม่ใช่ความยาวของคีย์ ต่อ SP 800-57 ส่วนที่ 1 แก้ไขครั้งที่ 5ตารางที่ 2 ระดับความแข็งแกร่ง 112 บิต คือ อาร์เอสเอ-2048 และเส้นโค้งวงรีที่มีลำดับ 224–255 บิต (P-224); ระดับ 128 บิตคือ อาร์เอสเอ-3072 และเส้นโค้ง 256–383 บิต (P-256) ดังนั้น “RSA 112 บิต” จึงไม่ใช่คีย์ 112 บิต แต่เป็น RSA-2048 ซึ่งยังคงใช้ในการยุติการเชื่อมต่อ TLS จำนวนมากในปัจจุบัน และการจับคู่ P-256 / RSA-3072 ที่พบได้ทั่วไปนั้นก็คือ ไม่ อยู่ในกลุ่มที่จะถูกยกเลิกการใช้งานในปี 2030 และอยู่ในกลุ่มที่จะถูกห้ามใช้ในปี 2035 ทั้งสองกลุ่มจบลงที่จุดเดียวกัน คือ หลังจากปี 2035 จะไม่มีอัลกอริทึมกุญแจสาธารณะที่เสี่ยงต่อการโจมตีด้วยควอนตัมใดๆ ได้รับการอนุมัติอีกต่อไป ไม่ว่าจะใช้พารามิเตอร์ขนาดใดก็ตาม
มีข้อควรระวังอย่างหนึ่งที่ควรทราบก่อนนำไปอ้างอิงในการให้คำแนะนำ commitเสื้อยืด: IR 8547 ยังคงเป็นร่างฉบับแรกที่เปิดเผยต่อสาธารณะ — เผยแพร่เมื่อเดือนพฤศจิกายน 2024 ปิดรับความคิดเห็นในเดือนมกราคม 2025 ยังไม่มีฉบับสมบูรณ์ ณ เวลาที่เขียนบทความนี้ อย่างไรก็ตาม นั่นไม่ได้หยุดยั้งไม่ให้เอกสารนี้กลายเป็นเอกสารอ้างอิง ไม่ว่าจะเป็นแผนงานระดับชาติหรือผลิตภัณฑ์ของผู้จำหน่ายก็ตาม ไซเกนี รวมอยู่ด้วย ปรับเทียบเทียบกับมัน สังเกตด้วยว่ามันคืออะไร ไม่ใช่ข้อความนี้ไม่ได้กล่าวถึงสินค้าคงคลัง การค้นหา หรือความคล่องตัวด้านคริปโตเคอร์เรนซีเลย ข้อผูกพันเหล่านั้นมาจากแหล่งอื่น
แผนที่โลก: ใครพูดอะไร และเมื่อไหร่
ตารางนี้สรุปกรอบการกำกับดูแลตามภูมิภาค:
| เขตอำนาจศาล / หน่วยงาน | ตั้งค่าอะไรไว้ | วันที่สำคัญ |
|---|---|---|
| ออสเตรเลีย — โรคออทิสติกสเปกตรัม | ไทม์ไลน์ที่ชัดเจนที่สุดเท่าที่เคยมีมา ISM แนะนำให้ยุติการใช้ RSA, DH, ECDH และ ECDSA | แผนปี 2026 · เริ่มต้นปี 2028 · เสร็จสมบูรณ์ปี 2030 |
| แผนงาน EU — NIS CG; COM(2026) 13 เสนอให้เขียน PQC ลงใน NIS2 | แผนงานระดับชาติ, บัญชีรายการการเข้ารหัส, แผนผังความสัมพันธ์; CBOM ได้รับการแนะนำโดยระบุชื่อ | 2026 ก้าวแรก · 2030 สำเร็จโครงการที่มีความเสี่ยงสูง · 2035 โครงการที่มีความเสี่ยงปานกลาง/ต่ำ |
| สเปน — CCN-TEC 009 / BP-37 (กรกฎาคม 2026) | ความสำเร็จครั้งสำคัญของสหภาพยุโรปเกิดขึ้นจริงแล้ว โดยมีผลลัพธ์ที่เป็นรูปธรรมคือ การจัดทำรายการข้อมูลด้านการเข้ารหัสลับ | 31.12.2026 กลยุทธ์ การกำกับดูแล สินค้าคงคลังคริปโต โครงการนำร่อง · 31.12.2030 ความเสี่ยงสูง · 31.12.2035 ความเสี่ยงปานกลาง |
| สหราชอาณาจักร — เอ็นซีเอสซี | เริ่มจากการค้นหาข้อมูลก่อน จากนั้นจึงจัดลำดับความสำคัญในการย้ายข้อมูล | 2028: การสำรวจและวางแผน · 2031: โครงการที่มีความสำคัญสูง · 2035: เสร็จสมบูรณ์ |
| แคนาดา — CCCS ITSM.40.001 | แผนงานของแต่ละแผนก พร้อมรายงานความคืบหน้าประจำปี | แผนงาน เม.ย. 2026 · ลำดับความสำคัญสูง ปี 2031 · แผนงานเต็มรูปแบบ ปี 2035 |
| รัฐบาลกลางสหรัฐฯ — คำสั่งบริหารที่ 14412 / OMB M-26-15 | การโยกย้ายหน่วยงาน การเรียงลำดับผู้รับเหมา และองค์ประกอบขั้นต่ำของ CBOM | ~มี.ค. 2027 องค์ประกอบของ CBOM · การจัดตั้งที่สำคัญ + กฎ FAR ปี 2030 · การลงนามปี 2031 · ฉบับเต็มปี 2035 |
| ระบบความมั่นคงแห่งชาติของสหรัฐฯ — NSA CNSA 2.0 | PQC บริสุทธิ์ ไม่มีไฮบริด; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | หมวดหมู่ส่วนใหญ่ ปี 2030–2031 · ส่วนที่เหลือ ปี 2033 |
| ญี่ปุ่น — CRYPTREC; ยุทธศาสตร์ความมั่นคงทางไซเบอร์ปี 2025 | ML-KEM ถูกเพิ่มเข้าไปในรายการรหัสลับที่แนะนำ (มีนาคม 2026); PQC ได้รับการยกระดับเป็นลำดับความสำคัญสูงสุดในนโยบายทันที | กำลังจัดทำแผนงานด้านการย้ายระบบ |
| เกาหลีใต้ — หน่วยข่าวกรองแห่งชาติ / MSIT, KpqC | แผนแม่บทระดับชาติ พร้อมด้วยชุดอัลกอริทึมภายในประเทศ (HAETAE, AIMer, SMAUG-T, NTRU+) ที่ได้รับการคัดเลือกในปี 2024–25 โดยดำเนินการควบคู่ไปกับแผนงานของ NIST | โครงการนำร่องในแต่ละภาคส่วนกำลังดำเนินการอยู่ |
| จีน — ICCS / สำนักงานบริหารการเข้ารหัสแห่งรัฐ | แนวทางเฉพาะของตนเอง: จัดการแข่งขัน PQC ของตนเอง (ปิดรับผลงานเดือนมิถุนายน 2026) แทนที่จะนำอัลกอริทึมของ NIST มาใช้ | ไม่มีกำหนดวันสิ้นสุดที่เปิดเผยต่อสาธารณะ |
| สิงคโปร์ — คำแนะนำของ MAS (ก.พ. 2024) | การดำเนินการตามแนวทางของภาคส่วน: สถาบันการเงินได้รับคำสั่งให้จัดทำบัญชีสินทรัพย์คริปโตเคอร์เรนซีและระบุสินทรัพย์ที่มีความสำคัญลำดับต้นๆ สำหรับการย้ายข้อมูล | ไม่มีกำหนดวันที่แน่นอน |
| นิวซีแลนด์ — NZISM | มีส่วนเตรียมการ PQC อยู่ แต่ยังไม่มีการอนุมัติอัลกอริธึม PQC และยังไม่มีการกำหนดกำหนดเวลาการย้ายระบบ | ไม่มีการตั้งค่า |
| ยูเออี | นโยบายการเข้ารหัสระดับชาติและโครงการเปลี่ยนผ่านสู่ยุคหลังควอนตัมระดับชาติ พร้อมด้วยการผลักดันการค้นพบการเข้ารหัสที่ได้รับการสนับสนุนจากรัฐ | โครงการกำลังดำเนินการอยู่ |
| อิสราเอล — INCD / ธนาคารแห่งอิสราเอล | หน่วยงานภาครัฐได้รับคำสั่งให้จัดทำแผนที่โครงสร้างพื้นฐานและระบุข้อมูลที่เสี่ยงต่อการถูกโจรกรรม มีคำแนะนำเฉพาะภาคส่วนเกี่ยวกับการจัดทำบัญชีรายการและแผนงาน — ซึ่งเป็นเพียงคำแนะนำ ยังไม่ใช่ข้อบังคับ | คำแนะนำ |
| บราซิล — ITI | การนำอัลกอริธึมหลังควอนตัมมาใช้ใน ICP-Brasil ซึ่งเป็นโครงสร้างพื้นฐานกุญแจสาธารณะแห่งชาติ ผ่านคำสั่งเชิงบรรทัดฐาน (มกราคม 2026) | ทยอยเข้าสู่กระบวนการออกใบรับรอง |
| ประเทศอื่นๆ ในละตินอเมริกา (เม็กซิโก โคลอมเบีย เปรู ชิลี…) | ณ ขณะเขียนบทความนี้ ยังไม่มีการเผยแพร่ข้อกำหนดระดับชาติเฉพาะของ PQC | ข้อผูกพันต่างๆ เกิดขึ้นจากหน่วยงานกำกับดูแลภาคส่วน มาตรฐาน PCI DSS และสัญญาของลูกค้า |
ความแตกต่างสามประการมีค่ามากกว่าแถวในตารางหนึ่งแถว
- ออสเตรเลียล้ำหน้าประเทศอื่นไปถึง 5 ปี คำแนะนำของ ASD ไม่ใช่ “ยกเลิกพารามิเตอร์ที่อ่อนแอภายในปี 2030” แต่เป็น “ดำเนินการเปลี่ยนผ่านให้เสร็จสมบูรณ์ภายในสิ้นปี 2030” และ ISM แนะนำให้ยุติการใช้การเข้ารหัสแบบอสมมาตรแบบดั้งเดิม “รวมถึงอัลกอริธึมการเข้ารหัส เช่น Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) และ Elliptic Curve Digital Signature Algorithm (ECDSA)” ภายในวันที่ดังกล่าว หากคุณดำเนินธุรกิจในออสเตรเลียหรือขายสินค้าให้กับห่วงโซ่อุปทานของรัฐบาลออสเตรเลีย นั่นคือวันที่คุณต้องปฏิบัติตาม ไม่ใช่ปี 2035
- จีนกำลังดำเนินนโยบายด้านอธิปไตย หน่วยงานนี้ยังไม่ได้นำ ML-KEM และ ML-DSA มาใช้ สถาบันบริหารการเข้ารหัสลับแห่งรัฐได้เปิดรับสมัครอัลกอริทึมเชิงพาณิชย์รุ่นใหม่ด้วยตนเอง โดยกำหนดปิดรับผลงานในเดือนมิถุนายน 2026 standardจะมีขั้นตอนต่อไป สำหรับบริษัทข้ามชาติ นั่นหมายถึงการวางแผนสำหรับ สอง กลุ่มอัลกอริธึมหลังควอนตัมอยู่ในระบบเดียวกัน โดยมี SM2 — ซึ่งใช้เส้นโค้งวงรีเป็นพื้นฐาน จึงแตกหักได้ง่ายเช่นกัน — เป็นระบบที่ต้องย้ายออกไป ความคล่องตัวในการเข้ารหัสจึงไม่ใช่สิ่งที่เป็นนามธรรมอีกต่อไป
- ประเทศส่วนใหญ่ทั่วโลกไม่มีข้อบังคับระดับชาติเกี่ยวกับ PQC เลย และนั่นก็แทบไม่มีผลเปลี่ยนแปลงอะไรเลย ในพื้นที่ส่วนใหญ่ของละตินอเมริกา รวมถึงตะวันออกกลางและเอเชียแปซิฟิก ยังไม่มีการประกาศกำหนดเส้นตายของ PQC ภาระผูกพันยังคงมาถึงผ่านสามช่องทางที่ไร้พรมแดน ได้แก่ หน่วยงานกำกับดูแลภาคส่วน (เช่น การให้คำปรึกษาแก่สถาบันการเงินแบบสิงคโปร์ และความคาดหวังของธนาคารกลาง) และช่องทางแนวนอน standardข้อกำหนดต่างๆ ที่กำหนดไว้แล้ว เช่น ต้องมีรายการอุปกรณ์เข้ารหัสลับ (PCI DSS, ชุดควบคุม ISO/IEC 27001) และลูกค้า ผู้จำหน่ายให้กับผู้ซื้อจากสหภาพยุโรป ออสเตรเลีย หรือรัฐบาลกลางสหรัฐฯ จะได้รับกำหนดเวลาดังกล่าวผ่านทางสัญญา
อะไรคือสิ่งที่ผูกมัดองค์กรเอกชนกันแน่
ลองละแผนงานระดับชาติไว้ก่อนสักครู่ สำหรับองค์กรเอกชนส่วนใหญ่ ข้อผูกพันที่บังคับใช้ได้นั้นมาจากสี่แหล่ง ซึ่งไม่มีแหล่งใดเขียนขึ้นมาเพื่อรองรับปริมาณเงิน:
- NIS2 (คำสั่ง (EU) 2022/2555) กำหนดไว้ในมาตรา 21(2)(h) ว่า “นโยบายและขั้นตอนเกี่ยวกับการใช้การเข้ารหัสลับ และการเข้ารหัสตามความเหมาะสม” เป็นมาตรการการจัดการความเสี่ยงขั้นพื้นฐาน COM(2026) 13 จะทำให้มิติควอนตัมชัดเจนขึ้นโดยการเพิ่มการเปลี่ยนผ่าน PQC ลงในมาตรา 7(2)
- DORA - The พระราชบัญญัติความยืดหยุ่นในการปฏิบัติงานด้านดิจิทัล และทางเทคนิค standards, ระเบียบการมอบอำนาจของคณะกรรมาธิการ (สหภาพยุโรป) 2024/1774มาตรา 6 กำหนดให้สถาบันการเงินต้องรวม “ข้อกำหนดสำหรับการปรับปรุงหรือเปลี่ยนแปลงเทคโนโลยีการเข้ารหัสตามความจำเป็น โดยอาศัยความก้าวหน้าในการวิเคราะห์การเข้ารหัส” ไว้ในนโยบายการเข้ารหัสของตน และหากไม่สามารถปรับปรุงได้ ก็ต้อง “นำมาตรการบรรเทาและตรวจสอบมาใช้เพื่อให้มั่นใจถึงความยืดหยุ่นต่อภัยคุกคามทางไซเบอร์” นี่คือภาระผูกพันด้านความคล่องตัวในการเข้ารหัสที่มีผู้กำกับดูแล และคำนำของมาตรานี้ได้กล่าวถึงความก้าวหน้าทางควอนตัมไว้อย่างชัดเจน
- ข้อกำหนด PCI DSS v4.0 ข้อ 12.3.3 — ซึ่งเป็นข้อกำหนดที่องค์กรส่วนใหญ่ทำไม่สำเร็จอยู่แล้วโดยไม่รู้ตัวว่ามันคือข้อกำหนด PQC ที่แฝงมาในรูปแบบอื่น PCI SSC อธิบายว่าเป็น “ข้อกำหนดใหม่ในการจัดทำเอกสารและตรวจสอบชุดการเข้ารหัสและโปรโตคอลที่ใช้งานอยู่อย่างน้อยปีละครั้ง” และข้อกำหนดนี้ก็เลิกเป็นแนวปฏิบัติที่ดีที่สุดไปแล้ว 31 มีนาคม 2025ไม่มีกำหนดส่ง PQC ไม่มีรายชื่ออัลกอริธึมควอนตัม แต่รายการสินค้าคงคลังด้านการเข้ารหัสประจำปีและแผนการที่จัดทำเป็นเอกสารสำหรับการตอบสนองต่อการเปลี่ยนแปลงด้านการเข้ารหัสมีอยู่แล้วcisปฏิบัติตามมาตรการควบคุมที่โปรแกรม PQC ต้องการ ซึ่งมีผลบังคับใช้และได้รับการตรวจสอบแล้ว
- กระบวนการจัดซื้อจัดจ้างแบบต่อเนื่อง ข้อตกลงสองข้อนี้จะมีผลกระทบกว้างไกลกว่าแผนงานระดับชาติใดๆ พ.ร.บ. ความยืดหยุ่นทางไซเบอร์ (ระเบียบ (EU) 2024/2847) มีผลบังคับใช้ตั้งแต่วันที่ 11 2027 ธันวาคม และได้สร้างแล้ว SBOM ข้อผูกพันของผู้ผลิตสำหรับผลิตภัณฑ์ที่มีองค์ประกอบดิจิทัล — ไม่ได้กำหนดให้ต้องมี CBOM (Builder Component Statement of Materials) แต่กำหนดให้รายการวัสดุที่เครื่องอ่านได้เป็นหลักฐานการปฏิบัติตามข้อกำหนดของผลิตภัณฑ์ และในสหรัฐอเมริกา EO14412 สั่งการให้สภาควบคุมระเบียบการจัดซื้อจัดจ้างของรัฐบาลกลาง (FAR) เสนอกฎที่กำหนดให้ ผู้รับเหมาที่ได้รับความคุ้มครอง เพื่อให้เป็นไปตามมาตรฐาน NIST FIPS ที่รวมเอาอัลกอริธึม PQC เข้าไว้ด้วย ภายในวันที่ 31 ธันวาคม 2030และ — ข้อความที่มีผลครอบคลุมกว้างที่สุด — คำสั่ง CISA และ NIST จะเผยแพร่ผลงานภายใน 270 วัน (ประมาณ) 19 มีนาคม 2027"คำแนะนำสาธารณะที่อธิบายถึงมุมมองที่หน่วยงานต่างๆ ได้พิจารณาแล้วเกี่ยวกับองค์ประกอบขั้นต่ำสำหรับรายการวัสดุทางด้านการเข้ารหัส องค์ประกอบเหล่านี้จะต้องช่วยให้สามารถประเมินสินทรัพย์การเข้ารหัสที่ใช้โดยองค์ประกอบฮาร์ดแวร์หรือซอฟต์แวร์ได้อย่างอัตโนมัติ"
ประเด็นสุดท้ายนั้นสำคัญเกินกว่าแค่ในวอชิงตัน “องค์ประกอบขั้นต่ำสำหรับ SBOM“คือก่อนหน้า”cisลองนึกภาพว่ารายการวัสดุซอฟต์แวร์ (Software Bill of Materials) เปลี่ยนจากแนวคิดที่ดีไปเป็นข้อกำหนดในสัญญาที่ใช้กันทั่วโลกได้อย่างไร ปัจจุบัน CBOM ก็กำลังเดินไปในเส้นทางเดียวกัน โดยมี... การประเมินอัตโนมัติ ระบุไว้ในข้อกำหนดแล้ว การใช้สเปรดชีตแบบเขียนด้วยมือจะไม่ตรงตามข้อกำหนดนี้
รูปแบบไฟล์: CycloneDX CBOM
ไซโคลนDX คือ standard ซึ่งทำให้ CBOM มีรูปแบบที่ชัดเจน เวอร์ชัน 1.7มาตรฐาน ECMA-424 ฉบับที่ 2 ซึ่งเผยแพร่เมื่อวันที่ 21 ตุลาคม 2025 และได้รับการรับรองเป็นฉบับที่ 2 นั้น เป็นมาตรฐานฉบับปรับปรุงล่าสุดที่เน้นด้านคริปโตเคอร์เรนซี โดยมีการเพิ่ม... standardรายการการเข้ารหัส ตระกูลอัลกอริธึม และรายการที่ครอบคลุมของ เส้นโค้งรูปไข่โดยเฉพาะอย่างยิ่งเพื่อสนับสนุน “การตรวจสอบ การทบทวนการปฏิบัติตามกฎระเบียบ และการประเมินความพร้อมของ PQC” เอกสาร CBOM ของ CycloneDX อธิบายถึงสินทรัพย์ดิจิทัลสี่ประเภท ได้แก่ อัลกอริทึม โปรโตคอล ใบรับรอง และวัสดุที่เกี่ยวข้อง เช่น คีย์ IV และเกลือ รวมถึงส่วนประกอบซอฟต์แวร์ที่ใช้ในการใช้งานสินทรัพย์เหล่านั้น
ประเด็นอาจแคบแต่มีประโยชน์: เมื่อมีการเผยแพร่องค์ประกอบขั้นต่ำของ CBOM แล้ว CycloneDX จะเป็นรูปแบบที่ตลาดจะพูดถึงอยู่แล้ว
ไทม์ไลน์โดยรวม
รูปแบบดังกล่าวมีรูปร่างเหมือนกันเกือบทุกที่: การค้นพบภายในปี 2026–2028 การย้ายถิ่นฐานที่มีความเสี่ยงสูงภายในปี 2030–2031 และทุกอย่างอื่น ๆ ภายในปี 2035 วางแผนโดยใช้รูปแบบนั้นเป็นหลัก แล้วคุณก็จะสอดคล้องกับพวกเขาทั้งหมด จากนั้นจึงหาจุดร่วมที่สำคัญเพียงจุดเดียว เธอ ประการแรก — แทบจะไม่ใช่ปี 2035 แล้ว และสำหรับทุกคนที่อยู่ในขอบเขตของ PCI DSS ภาระผูกพันด้านการตรวจสอบสินค้าคงคลังเริ่มต้นตั้งแต่ปี 2025 แล้ว
กระบวนการย้ายถิ่นฐาน: อะไรมาแทนที่อะไร
กำหนดเวลาเป็นเพียงครึ่งหนึ่งของข้อมูลสรุป อีกครึ่งหนึ่งคือสิ่งที่คุณจะต้องทำการย้ายข้อมูลจริง ๆ ไปยัง — และคำตอบไม่ใช่การทดแทนเพียงอย่างเดียว แต่เป็นการทดแทนหลายอย่าง ที่มีอายุการเก็บรักษา ขนาด และระยะเวลานำส่งที่แตกต่างกันมาก
แผนที่ทดแทน
| สิ่งที่คุณมีอยู่ในวันนี้ | มันจะกลายเป็นอะไร | Standard | สิ่งที่น่าจับตามอง |
|---|---|---|---|
| การส่งคีย์ RSA, การแลกเปลี่ยนคีย์ DH/ECDH — TLS, VPN/IPsec, SSH, การส่งข้อความ | ML-KEM ในทางปฏิบัติแล้วเป็นแบบไฮบริดร่วมกับ X25519 ในปัจจุบัน | สพป.203 | ประเด็นเร่งด่วน: นี่คือสิ่งที่ขัดขวาง HNDL ซึ่งได้ถูกนำไปใช้งานในระดับอินเทอร์เน็ตแล้ว |
| ลายเซ็นทั่วไป RSA / ECDSA / EdDSA — ใบรับรอง โทเค็น เอกสาร | ML-DSA | สพป.204 | ขนาดของ ML-DSA-44 เพิ่มขึ้นประมาณ 15 กิโลไบต์ต่อการเชื่อมต่อ TLS เมื่อเทียบกับค่าเฉลี่ยของสายโซ่ในปัจจุบันที่ 3.2 กิโลไบต์ |
| ลายเซ็นที่ต้องการการเดิมพันทางคณิตศาสตร์ที่แตกต่างออกไป หรือรากฐานความไว้วางใจที่ยั่งยืนยาวนานมาก | SLH-DSA | สพป.205 | ใช้ระบบแฮชและมีความอนุรักษ์นิยม แต่มีลายเซ็นขนาดใหญ่และกระบวนการลงนามช้า |
| การลงนามเฟิร์มแวร์ ซอฟต์แวร์ และการบูตแบบปลอดภัย | XMSS หรือ LMS (แบบแฮชที่มีสถานะ) หรือ SLH-DSA | SP 800-208 | การจัดการสถานะเป็นข้อกำหนดเชิงปฏิบัติการที่เข้มงวด การนำกุญแจแบบใช้ครั้งเดียวกลับมาใช้ซ้ำจะทำลายความปลอดภัยของระบบ |
| ลายเซ็นที่มีข้อจำกัดด้านขนาด | FN-DSA | FIPS 206 — ยังไม่ได้รับการเผยแพร่ | อย่าใส่ไว้ในแผนปี 2026–2027 |
| รั้วป้องกันการแตกหักของโครงตาข่าย | HQC | คัดเลือกเมื่อมีนาคม 2025 standard คาราคาซัง | KEM สำรอง ไม่ใช่แผนงาน |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 หรือ SHA-3; เลิกใช้ 3DES, MD5, SHA-1 | FIPS ที่มีอยู่ | อาณาเขตของโกรเวอร์: การเปลี่ยนแปลงพารามิเตอร์ ไม่ใช่การแทนที่ |
เป็นลูกผสม — การผสมผสานอัลกอริธึมหลังควอนตัมเข้ากับอัลกอริธึมแบบคลาสสิก เพื่อให้ผู้โจมตีต้องเจาะระบบทั้งสอง — เป็นท่าทีเริ่มต้นในช่วงการเปลี่ยนผ่าน และ RFC 9794 (มิถุนายน 2025) ในที่สุด standardมีการกำหนดคำศัพท์เฉพาะสำหรับสิ่งนี้ (“PQ/T hybrid”) นโยบายแตกต่างกันในจุดนี้ ดังนั้นจึงเป็นเรื่องของเขตอำนาจศาล ไม่ใช่ความชอบทางวิศวกรรม: CCN ของสเปนแนะนำให้ใช้การผสมผสานระหว่างลายเซ็นแบบแลตติส (ML-DSA, FN-DSA) ในขณะที่ระบุว่ารูปแบบที่ใช้แฮช (XMSS, SLH-DSA) ไม่จำเป็นต้องใช้ และท่าทีของสหภาพยุโรปโดยทั่วไปเป็นมิตรกับการผสมผสาน ในทางตรงกันข้าม CNSA 2.0 ต้องการ PQC บริสุทธิ์สำหรับระบบรักษาความปลอดภัยแห่งชาติ บริษัทข้ามชาติจะต้องใช้ทั้งสองรูปแบบ ซึ่งเป็นข้อโต้แย้งสำหรับการเลือกอัลกอริทึมในรูปแบบการกำหนดค่ามากกว่าการเขียนโค้ด
อะไรที่ไม่มีสิ่งทดแทนโดยตรงได้
NIST ได้ standardได้กำหนดนิยามของสองสิ่งอย่างชัดเจนแล้ว นั่นคือ การห่อหุ้มกุญแจและการลงลายมือชื่อดิจิทัล ซึ่งเพียงพอสำหรับทรัพย์สินส่วนใหญ่ และไม่เพียงพอสำหรับส่วนที่เหลือ หากระบบของคุณอาศัยโครงสร้างแบบจับคู่ การเข้ารหัสแบบอิงตัวตนหรือคุณลักษณะ เกณฑ์ การลงลายมือชื่อแบบปิดบัง หรือแบบกลุ่ม หรือการเข้ารหัสระดับโปรโตคอลขั้นสูงอื่นๆ ยังไม่มีมาตรฐานเทียบเท่าหลังควอนตัมที่ได้รับการอนุมัติให้ย้ายไปใช้ในปัจจุบัน คำตอบที่ตรงไปตรงมาคือ ระบุการใช้งานเหล่านั้นในตอนนี้ ทำเครื่องหมายว่ายังไม่ได้รับการแก้ไข และออกแบบทางออกแทนที่จะรอจนกว่าจะมีมาตรฐานที่ได้รับการอนุมัติในภายหลัง standardหลักการเดียวกันนี้ใช้ได้กับฮาร์ดแวร์ที่สร้างความเชื่อมั่นได้เช่นกัน ได้แก่ HSM (โมดูลรักษาความปลอดภัยฮาร์ดแวร์), TPM และสมาร์ทการ์ด ซึ่งมีรอบการปรับปรุงชิปที่ยาวนานกว่าช่วงเวลาที่กฎระเบียบกำหนด
ไม่ใช่แค่การย้ายข้อมูลครั้งเดียว แต่เป็นการย้ายข้อมูลหลายครั้งที่มีระยะเวลาดำเนินการแตกต่างกัน
ตรงจุดนี้ การเปลี่ยนแผนที่ใหม่จะส่งผลต่อระยะเวลาในการเตรียมความพร้อม ลำดับความเร่งด่วนและลำดับระยะเวลานำหน้าไม่เหมือนกันและแผนงานที่สร้างขึ้นโดยอาศัยเพียงองค์ประกอบใดองค์ประกอบหนึ่งเท่านั้น จะพลาดกำหนดเวลา
- ข้อมูลระหว่างการส่ง — สิ่งสำคัญในการสร้างระบบ ความเร่งด่วนสูงสุด (คือพื้นผิว HNDL) และ ที่สั้นที่สุด ระยะเวลาดำเนินการ: สำหรับระบบส่วนใหญ่ จะเป็นการอัปเกรดไลบรารีและการเปลี่ยนแปลงการกำหนดค่า นอกจากนี้ยังสามารถจัดการได้จริงอย่างเห็นได้ชัด — Cloudflare รายงานไว้ใน ตุลาคม 2025 กว่าครึ่งหนึ่งของปริมาณการรับส่งข้อมูลที่เริ่มต้นโดยมนุษย์ไปยังเครือข่ายนั้นใช้การยืนยันคีย์แบบหลังควอนตัมแล้ว ช่องว่างอยู่ที่ฝั่งของคุณของการเชื่อมต่อ: มีเพียงประมาณ 39% ของเว็บเซิร์ฟเวอร์สาธารณะ 100,000 อันดับแรกเท่านั้นที่รองรับ และ 3.7% ของเซิร์ฟเวอร์ต้นทางที่อยู่เบื้องหลัง Cloudflare รองรับตัวเลขปัจจุบันอยู่ที่ เรดาร์ Cloudflare. เริ่มที่นี่ เสร็จเร็ว
- การลงนามรหัส เฟิร์มแวร์ และการบูตแบบปลอดภัย ความเร่งด่วนของ HNDL ต่ำ — ไม่มีใครเก็บเกี่ยวลายเซ็น — แต่มีระยะเวลานำร่องที่ยาวนานและกำหนดเส้นตายที่เร็ว เนื่องจากอุปกรณ์ที่จัดส่งในปี 2027 ยังคงต้องตรวจสอบลายเซ็นในปี 2040 และรากของการลงนามมีอายุการใช้งานมากกว่าสิบปี standardมาตรฐานต่างๆ พร้อมใช้งานแล้ว (SP 800-208, SLH-DSA); ทั้ง CNSA 2.0 และ CCN ของสเปน ต่างให้ความสำคัญกับการลงนามเฟิร์มแวร์เป็นอันดับแรกด้วยเหตุผลนี้ เริ่มลงมือทำเลย แม้ว่าจะไม่เร่งด่วนมากนักก็ตาม
- PKI และใบรับรอง คุณไม่สามารถควบคุมกำหนดการนี้ได้ ใบรับรองหลังควอนตัมคาดว่าจะยังไม่พร้อมใช้งานและได้รับความไว้วางใจอย่างแพร่หลายในเบราว์เซอร์ต่างๆ ก่อนปี 2027 รูปแบบใบรับรองแบบไฮบริดยังคงไม่แน่นอนใน IETF ณ ปลายปี 2025 และขนาดของห่วงโซ่ใบรับรองจะเพิ่มขึ้นหลายเท่า นักบินและงบประมาณ; อย่ารับปากเรื่องวันที่คุณยังไม่ได้เป็นเจ้าของ
- ข้อมูลที่จัดเก็บอยู่และคลังข้อมูลที่มีอายุยืนยาว การเข้ารหัสจำนวนมากนั้นไม่มีปัญหา — AES-256 เป็นเพียงการเปลี่ยนแปลงพารามิเตอร์เท่านั้น ความเสี่ยงอยู่ที่ลำดับชั้นของคีย์ที่สูงกว่านั้น: การห่อหุ้มคีย์และการส่งผ่านคีย์ที่ใช้ RSA หรือ ECDH การเข้ารหัสซ้ำนั้นช้าและส่งผลกระทบต่อการสำรองข้อมูล การจัดเก็บถาวร และเงินฝากค้ำประกัน
- ระบบฝังตัว (Embedded system), เทคโนโลยีการดำเนินงาน (OT - operational technology - ระบบอุตสาหกรรมและการควบคุม) และระบบจากผู้ผลิตรายอื่น รอบการรีเฟรชใช้เวลานานกว่าช่วงเวลาที่กำหนด และสินทรัพย์บางอย่างไม่สามารถย้ายได้ สำหรับสินทรัพย์เหล่านั้น คำตอบคือการทดแทน การควบคุมทดแทน หรือความเสี่ยงที่ได้รับการบันทึกและยอมรับ และยิ่งคุณระบุความเสี่ยงเหล่านั้นได้เร็วเท่าไหร่ ค่าใช้จ่ายของแต่ละตัวเลือกก็จะยิ่งถูกลงเท่านั้น
ผลลัพธ์เชิงปฏิบัติสองประการสำหรับแผน GRC ประการแรก ให้กำหนดตารางงานย้อนหลังโดยเริ่มจากวันที่ผูกพันเร็วที่สุด โดยพิจารณาจากระยะเวลานำส่ง ไม่ใช่แค่คะแนนความเสี่ยงเพียงอย่างเดียวรายการงานที่ค้างอยู่ซึ่งจัดลำดับไว้จะบอกคุณว่าควรแก้ไขปัญหาใดก่อนในบรรดาสิ่งต่างๆ ที่คุณต้องแก้ไข สามารถ แก้ไขได้อย่างรวดเร็ว รายการระยะเวลานำส่งจะบอกคุณว่าต้องทำอะไร เริ่มต้น ประการแรกโดยไม่คำนึงถึงสิ่งใด ประการที่สอง รายการสินค้าคงคลังต้องบันทึกกรณีการใช้งาน ไม่ใช่แค่ตัวอัลกอริทึม“RSA-2048 ในที่เก็บนี้” ไม่สามารถนำไปปฏิบัติได้จริง “RSA-2048 ใช้สำหรับการส่งคีย์ในบริการที่เปิดเผยต่อสาธารณะ” และ “RSA-2048 ใช้สำหรับลงนามเฟิร์มแวร์” เป็นสองโครงการที่แตกต่างกัน มีเป้าหมายที่แตกต่างกัน กำหนดเวลาที่แตกต่างกัน และเจ้าของที่แตกต่างกัน นั่นเป็นเหตุผลว่าทำไมการจัดทำรายการจึงต้องบันทึกคลาสพื้นฐานและพื้นผิวที่พบการเข้ารหัส ไม่ใช่แค่ชื่ออัลกอริทึม และนั่นเป็นเหตุผลว่าทำไมการสร้างรายการจึงยากกว่าที่คิด
เหตุใดการเตรียมความพร้อมสำหรับ PQC จึงเป็นเรื่องยาก: การเข้ารหัสลับนั้นอยู่ทุกหนทุกแห่งจริงๆ
ทุกระบบล้วนต้องการการสำรวจสินค้าคงคลังก่อนเสมอ เพราะการสำรวจสินค้าคงคลังเป็นส่วนที่ยากที่สุด องค์กรต่างๆ จะรู้เรื่องนี้ทันทีที่ลองทำดู
การเข้ารหัสข้อมูลซ่อนตัวอยู่ที่ไหนกันแน่
- เรียกใช้เว็บไซต์ในแหล่งข้อมูลของคุณเอง — รหัสลับที่สร้างขึ้นในบริการ แฮชที่เลือกในคลาสยูทิลิตี้ เส้นโค้งที่ตั้งชื่อในรูทีนการลงนาม ภาษาแปดภาษาในโมโนเรโพเดียวหมายถึงชุดสำนวนแปดชุด
- การอ้างอิง — การเข้ารหัสส่วนใหญ่ในแอปพลิเคชันส่วนใหญ่ดำเนินการโดยไลบรารีที่ทีมงานไม่ได้เลือกโดยเจตนา เช่น BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink อัลกอริทึมใดที่จะทำงานจริงนั้นเป็นคุณสมบัติของไลบรารี ไม่ใช่โค้ดของคุณ
- ใบรับรองและเอกสารสำคัญ — ใบรับรอง X-509 ถูกตรวจสอบและบันทึกไว้ในที่เก็บข้อมูล ไฟล์คีย์ PEM อยู่ในไดเร็กทอรีการกำหนดค่า และคีย์สโตร์ถูกฝังอยู่ในอิมเมจ
- โครงสร้างพื้นฐานในรูปแบบโค้ดและการกำหนดค่าโปรโตคอล — เวอร์ชัน TLS ขั้นต่ำในโมดูล Terraform, รายการชุดเข้ารหัสในตัวควบคุมการเข้าถึง, การกำหนดค่า SSH ในอิมเมจพื้นฐาน
- อิมเมจคอนเทนเนอร์และไบนารีที่คอมไพล์แล้ว — ไลบรารีการเข้ารหัสที่เชื่อมโยงกันเป็นชั้นๆ ซึ่งไม่มีใครสามารถสแกนซอร์สโค้ดได้
- ผลิตภัณฑ์จากบุคคลที่สามและซอฟต์แวร์เป็นบริการ (SaaS) — คริปโตเคอร์เรนซีที่คุณมองไม่เห็นและเปลี่ยนแปลงไม่ได้ ทำได้เพียงสอบถามเท่านั้น
- HSM, บริการจัดการกุญแจ และอุปกรณ์เครือข่าย — คริปโตเคอร์เรนซีที่ทำงานอยู่นอกซอฟต์แวร์โดยสิ้นเชิง
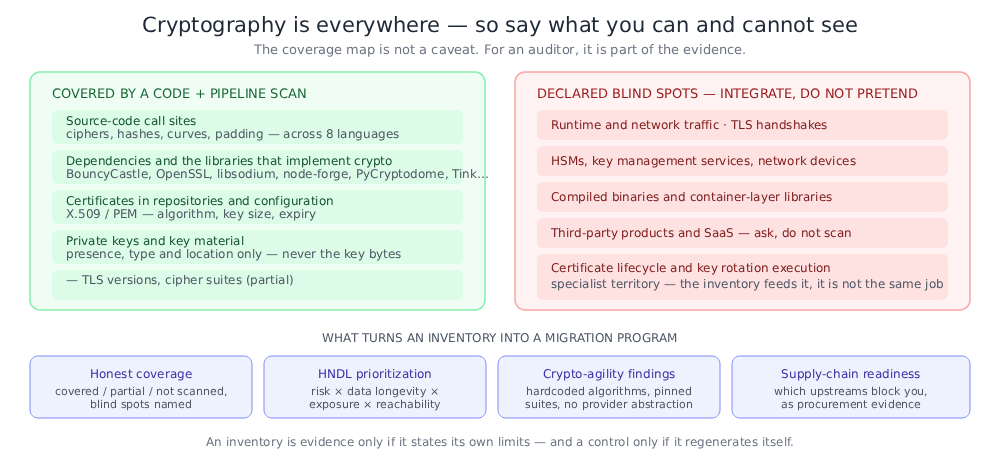
สี่สิ่งนี้คือสิ่งที่ทำให้โปรแกรมนี้เป็นโปรแกรม ไม่ใช่แค่การสแกน
การรายงานข่าวอย่างเที่ยงธรรม รายการตรวจสอบจะเป็นหลักฐานได้ก็ต่อเมื่อระบุขอบเขตของตัวเองไว้ด้วย “เราได้สแกนซอร์สโค้ด ส่วนประกอบต่างๆ ใบรับรอง ไฟล์สำคัญ และ IaC การอ้างว่า "เราไม่ได้สแกนการรับส่งข้อมูลขณะรันไทม์ การจับมือ TLS เนื้อหา HSM ไบนารีที่คอมไพล์แล้ว หรือเลเยอร์คอนเทนเนอร์" นั้นเป็นข้ออ้างที่สมเหตุสมผล แต่ตัวเลขที่ไม่มีตัวหารนั้นไม่สมเหตุสมผล
การจัดลำดับความสำคัญ ไม่ใช่การนับจำนวน ฐานข้อมูลขนาดใหญ่ก่อให้เกิดการค้นพบด้านการเข้ารหัสลับนับพันรายการ การจัดทำรายการแบบเรียงตามลำดับตัวอักษรนั้นใช้ไม่ได้ผล การจัดอันดับที่สำคัญนั้นต้องพิจารณาสี่สิ่งร่วมกัน ได้แก่: อัลกอริทึมนั้นมีช่องโหว่ Shor หรือเพียงแค่ถูกลดทอนประสิทธิภาพลงตามข้อจำกัดของ Grover หรือไม่; ข้อมูลที่ได้รับการปกป้องจะต้องเป็นความลับนานแค่ไหน (ปัจจัย HNDL); มันถูกเปิดเผยต่อเครือข่ายหรือไม่; และมันสามารถเข้าถึงได้จริงในโค้ดที่ทำงานอยู่หรือไม่ แทนที่จะอยู่ในชุดทดสอบหรือตัวอย่างจากผู้จำหน่าย ทุกแผนงานที่ระบุว่า “เริ่มจากกรณีการใช้งานที่มีความเสี่ยงสูงก่อน” คือคำสั่งการจัดลำดับความสำคัญ และคุณไม่สามารถตอบคำถามนี้ได้จากรายการตามลำดับตัวอักษร
ความคล่องตัว ไม่ใช่แค่การทดแทน ดังที่แผนที่การทดแทนแสดงให้เห็น ชุดเป้าหมายยังคงเปลี่ยนแปลงอยู่ และกฎไฮบริดแตกต่างกันไปตามภูมิภาค การแลกเปลี่ยนที่คุณทำในปี 2027 จะไม่ใช่ครั้งสุดท้ายของคุณ ชื่ออัลกอริทึมที่กำหนดไว้ตายตัว ชุดการเข้ารหัสที่ตรึงไว้ การไม่มีนามธรรมของผู้ให้บริการ และเวอร์ชันโปรโตคอลที่ไม่สามารถต่อรองได้ คือสิ่งที่ทำให้... ถัดไป เปลี่ยนไปใช้โครงการระยะยาวอื่นแทน สิ่งเหล่านี้เป็นข้อค้นพบที่สำคัญ แก้ไขได้ง่ายในตอนนี้ แต่แก้ไขได้ยากในภายหลัง
ห่วงโซ่อุปทาน คุณไม่สามารถย้ายระบบได้เร็วกว่าระบบต้นทางที่ช้าที่สุดของคุณ ปัจจัยใดบ้างที่เป็นตัวกำหนดเส้นทางวิกฤตของคุณ ได้แก่ ปัจจัยใดบ้างที่รองรับ PQC ปัจจัยใดบ้างที่นำเสนอโหมดไฮบริด ปัจจัยใดบ้างที่ได้เผยแพร่แผนงาน และปัจจัยใดบ้างที่เผยแพร่ CBOM ปัจจัยเหล่านี้ยังเป็นหลักฐานที่ทีมจัดซื้อจัดจ้างต้องการภายใต้ข้อผูกพันด้านความเสี่ยงของซัพพลายเออร์ NIS2 และ DORA อีกด้วย
กับดักอีกอย่างหนึ่ง: การตรวจสอบสินค้าคงคลังเป็นเครื่องมือควบคุม ไม่ใช่โครงการ
โดยสัญชาตญาณแล้ว เรามักจะเริ่มทำการสำรวจเพื่อค้นหาข้อมูลcisเช่น สร้างสเปรดชีตแล้วส่งไป PCI DSS ได้ปิดกั้นขั้นตอนนี้ไว้แล้วด้วยรอบการตรวจสอบสิบสองเดือน CCN ของสเปนปิดท้ายรายการตรวจสอบการย้ายระบบด้วย "อัปเดตรายการสินทรัพย์เข้ารหัสและส่วนประกอบที่เกี่ยวข้อง" และบันทึกการดำเนินการของสหรัฐฯ นั้นตรงไปตรงมามากกว่านั้นอีก:
ด้วยขนาดและความซับซ้อนของสภาพแวดล้อมด้านไอทีของรัฐบาลกลาง วิธีการค้นหาและจัดการการเข้ารหัสแบบใช้คนทำจึงมักไม่เพียงพอ หน่วยงานควรใช้ระบบอัตโนมัติเมื่อทำได้และเหมาะสม เพื่อให้เข้าใจสถานะการเข้ารหัสของตนอย่างครอบคลุมและต่อเนื่อง ระบบอัตโนมัติมีความสำคัญอย่างยิ่งต่อการจัดการสินค้าคงคลัง การบังคับใช้นโยบาย และการรายงานการปฏิบัติตามข้อกำหนด
เทคโนโลยีการเข้ารหัสมีการเปลี่ยนแปลงอยู่เสมอ: นักพัฒนาเพิ่มไลบรารี รูปภาพพื้นฐานเปลี่ยนไป บริการใหม่ๆ มาพร้อมกับชุดการเข้ารหัสเริ่มต้น การสร้างรายการการเข้ารหัสใหม่ทุกครั้งที่มีการสร้างเวอร์ชันใหม่ถือเป็นการควบคุม แต่การสร้างรายการการเข้ารหัสใหม่ด้วยมือปีละครั้งนั้นเปรียบเสมือนโครงการขุดค้นทางโบราณคดีที่คุณจะต้องทำซ้ำไปตลอดกาล
“ความพร้อมสำหรับ PQC” หมายความว่าอย่างไรในทางปฏิบัติ
หากตัดภาษาของผู้จำหน่ายออกไป ความพร้อมของ PQC คือความสามารถในการผลิตสิ่งต่อไปนี้ได้ตามความต้องการ:
- สินค้าคงคลังการเข้ารหัส ใน standard รูปแบบที่เครื่องอ่านได้ ครอบคลุมพื้นผิวที่คุณมองเห็น และสร้างขึ้นใหม่โดยอัตโนมัติ
- การจำแนกความเสี่ยง ของสินทรัพย์ทุกชิ้นในนั้น: ต้องเปลี่ยนใหม่ (เสียหายแบบชอร์ต), สามารถเสริมความแข็งแกร่งในตำแหน่งเดิมได้ (อ่อนแอแบบโกรเวอร์), หรือปลอดภัยจากควอนตัมอยู่แล้ว
- ลำดับการย้ายข้อมูลที่ค้างอยู่ ซึ่งสะท้อนถึงอายุการใช้งาน การเปิดเผย และการเข้าถึงข้อมูล ดังนั้นคำตอบคือ “ควรพิจารณากรณีการใช้งานที่มีความเสี่ยงสูงก่อน”
- คำแถลงความคุ้มครอง ที่ระบุจุดบอดของคุณอย่างชัดเจน
- หลักฐานการปฏิบัติตาม เชื่อมโยงกับระบอบการปกครองที่ผูกมัดคุณอย่างแท้จริง พร้อมระบุวันที่
- มุมมองด้านความพร้อมของห่วงโซ่อุปทาน จะบอกคุณว่าต้นทางใดบ้างที่ขัดขวางการย้ายข้อมูลของคุณ
สิ่งอื่นๆ ทั้งหมด ไม่ว่าจะเป็นการหมุนเวียนคีย์ วงจรชีวิตของใบรับรอง การจัดการ HSM การค้นหาเครือข่าย ล้วนมีความสำคัญ แต่สิ่งเหล่านั้นเป็นผลสืบเนื่องมาจากหกสิ่งนี้ คุณไม่สามารถหมุนเวียนสิ่งที่คุณยังหาไม่เจอได้
Xygeni ช่วยได้อย่างไร
ของไซเกนี การปฏิบัติตามมาตรฐาน Quantum-Safe ความสามารถนี้จะสร้างผลลัพธ์ทั้งหกรายการจากการสแกนที่ดำเนินการอยู่แล้วในระบบของคุณ pipelineไม่มีผลิตภัณฑ์คริปโตอสังหาริมทรัพย์แยกต่างหาก ไม่มีตัวแทน ไม่มีการเปลี่ยนแปลงวิธีการสร้างของคุณ — การค้นหาคริปโตดำเนินไปพร้อมกับการสร้างอสังหาริมทรัพย์ SCA (การวิเคราะห์องค์ประกอบซอฟต์แวร์ — การสแกนความสัมพันธ์ระหว่างส่วนต่างๆ) SAST (การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ — การสแกนซอร์สโค้ด) และ IaC การวิเคราะห์ที่คุณมีอยู่แล้ว
1. ซีบีโอเอ็ม (CBOM) Xygeni ออก CycloneDX CBOM ที่ครอบคลุมสินทรัพย์คริปโตทั้งสี่ประเภท ได้แก่ อัลกอริทึม โปรโตคอล ใบรับรอง และวัสดุที่เกี่ยวข้อง เช่น คีย์และเกลือ (salt) ในภาษา Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP และ Swift และเชื่อมโยงแต่ละอัลกอริทึมกับไลบรารีที่ใช้งาน สินทรัพย์คริปโตเป็นวัตถุสินค้าคงคลังชั้นหนึ่งบนแพลตฟอร์ม เช่นเดียวกับส่วนประกอบ ช่องโหว่ ความลับ และอื่นๆ IaC สิ่งค้นพบเหล่านั้นจึงมีที่มาและประวัติเดียวกัน วัสดุสำคัญจะไม่ถูกรวมอยู่ในรายการสิ่งของที่พบ แต่จะระบุเพียงการมีอยู่ ประเภท และตำแหน่งที่ตั้งเท่านั้น
2. การจำแนกประเภทความเสี่ยงเชิงควอนตัม ทรัพย์สินทุกชิ้นมีป้ายกำกับ สั้น-ขาด (คีย์สาธารณะ ต้องเปลี่ยนใหม่) โกรเวอร์อ่อนแอลง (สมมาตรหรือแฮช สามารถเสริมความแข็งแกร่งได้ในตำแหน่งเดิม) หรือ ปลอดภัยต่อ pqcและถูกระบุว่ามีความเสี่ยงต่อ HNDL ความแตกต่างเดียวกันนี้เป็นตัวขับเคลื่อน SAST คำแนะนำในการแก้ไขปัญหา ซึ่งแยกย่อยตามคลาสพื้นฐาน: RSA และ ECC จะได้รับคำแนะนำว่า “ให้ย้ายไปใช้ ML-KEM หรือ ML-DSA โดยใช้โครงสร้างแบบไฮบริดในช่วงเปลี่ยนผ่าน” ในขณะที่ AES-128 และ SHA-256 จะได้รับคำแนะนำว่า “ให้เพิ่มขนาดของคีย์หรือไดเจสต์” นี่เป็นเจตนา เพราะการแนะนำให้ใช้คีย์ RSA ที่ใหญ่ขึ้นเพื่อป้องกันการโจมตีจากควอนตัมนั้นแย่กว่าการไม่พูดอะไรเลย และเครื่องมือใดๆ ที่รวมสองกรณีนี้เข้าด้วยกันก็จะทำเช่นนั้นอย่างแน่นอน
3. ลำดับคิวการย้ายข้อมูลที่ค้างอยู่ แทนที่จะเป็นรายการแบบเรียบๆ Xygeni จะให้คะแนนสินทรัพย์ที่มีความเสี่ยงต่อการโจมตีด้วยควอนตัมแต่ละรายการตั้งแต่ 0–100 โดยพิจารณาจากความเสี่ยงต่อการโจมตีด้วยควอนตัม ความคงทนและความละเอียดอ่อนของข้อมูล การเปิดเผยต่อเครือข่าย การเข้าถึง และมูลค่าทางธุรกิจ จากนั้นจึงจัดลำดับรายการงานที่ต้องดำเนินการ นี่คือสิ่งที่เปลี่ยน "กรณีการใช้งานที่มีความเสี่ยงสูงภายในปี 2030" จากสโลแกนให้กลายเป็นคิวงาน
4. แผนที่แสดงพื้นที่ให้บริการ Xygeni จะรายงานสิ่งที่ตรวจสอบและสิ่งที่ไม่ได้ตรวจสอบ ได้แก่ ซอร์สโค้ด ใบรับรอง การระบุแหล่งที่มาของส่วนประกอบ ไฟล์คีย์ส่วนตัว และอื่นๆ IaC การกำหนดค่าต่างๆ จะถูกระบุว่าครอบคลุม บางส่วน หรือไม่ได้สแกน โดยมีการระบุอย่างชัดเจนว่าเป็นจุดบอดในระหว่างการทำงานและการรับส่งข้อมูลเครือข่าย การจับมือ TLS เนื้อหา HSM และ KMS ไบนารีที่คอมไพล์แล้ว และไลบรารีเลเยอร์คอนเทนเนอร์ ผู้ตรวจสอบจะตอบสนองได้ดีต่อเครื่องมือที่ระบุข้อจำกัดของตนเอง ดังนั้นจากประสบการณ์ของเรา เครื่องมือนี้จึงเหมาะสมกว่า CISระบบปฏิบัติการ
5. หลักฐานการปฏิบัติตามกฎระเบียบ ระบบตรวจสอบการปฏิบัติตามกฎระเบียบจะประเมินสินค้าคงคลังคริปโตเคอร์เรนซีตามหลักเกณฑ์หกข้อ และให้ผลลัพธ์เป็นผ่าน บางส่วน หรือไม่ผ่าน โดยพิจารณาจากกำหนดเวลาจริง: เอ็นไอเอสที ไออาร์ 8547, NSA CNSA 2.0ที่ แผนงาน EU PQCและเซตย่อยหลังควอนตัมของ พีซีไอ ดีเอสเอส 4.0, DORA และ NIS2สิ่งนี้จะอยู่ในเครื่องสแกนตรวจสอบการปฏิบัติตามข้อกำหนดเดียวกันกับ CIS มาตรฐานการวัดประสิทธิภาพห่วงโซ่อุปทานซอฟต์แวร์ OWASP SCVS และ OpenSSF standardดังนั้น รายงานสถานะ PQC จึงถูกส่งผ่านช่องทางเดียวกับการปฏิบัติตามข้อกำหนดอื่นๆ ในห่วงโซ่อุปทานซอฟต์แวร์ของคุณ องค์กรที่มีกำหนดเส้นตายผูกพันมาจากแหล่งอื่น เช่น ASD, CCCS, CCN สามารถใช้หลักฐานเดียวกันได้ เนื่องจากแผนงานเหล่านั้นอยู่บนโครงร่างปี 2030/2035 เดียวกัน มีเพียงกำหนดการแล้วเสร็จสิ้นปี 2030 ของออสเตรเลียเท่านั้นที่ต้องติดตามแยกต่างหาก
6. ความพร้อมของห่วงโซ่อุปทาน แต่ละส่วนประกอบจะมีคุณลักษณะด้านความพร้อมหลังควอนตัม เช่น รองรับ PQC หรือไม่ มีโหมดไฮบริดหรือไม่ มีแผนงานที่เผยแพร่แล้วหรือไม่ เพื่อให้คุณสามารถดูได้ว่าส่วนประกอบต้นทางใดอยู่ในเส้นทางวิกฤตของคุณ และสร้างมุมมองความพร้อมของผู้ขายสำหรับการจัดซื้อจัดจ้างได้
นอกเหนือจากหกประเด็นหลัก: ผลการค้นพบด้านความคล่องตัวทางด้านคริปโตเคอร์เรนซี Xygeni ยังระบุรูปแบบที่ทำให้เกิด ถัดไป การย้ายระบบเป็นการเขียนใหม่ทั้งหมด — การเลือกอัลกอริทึมและเส้นโค้งที่ตายตัว การขาดนามธรรมของผู้ให้บริการ ชุดการเข้ารหัสแบบเดิมที่ตรึงไว้ เวอร์ชันโปรโตคอลที่ไม่สามารถต่อรองได้ การเข้ารหัสที่อ่อนแอและเสี่ยงต่อควอนตัมสามารถบังคับใช้ได้ผ่านเลเยอร์นโยบายเดียวกันกับผลการค้นพบอื่นๆ ของคุณ ดังนั้นอัลกอริทึม Shor-broken ใหม่จึงสามารถตรวจจับได้ pull request แทนที่จะเป็นการตรวจสอบบัญชีในปีหน้า
ประเด็นที่สำคัญ
- ตรวจสอบวันที่ผูกพันทางกฎหมายที่เร็วที่สุดของคุณก่อนวางแผนอะไรก็ตาม แผนงานส่วนใหญ่กำหนดเป้าหมายไว้ที่ปี 2030 สำหรับประเทศที่มีความเสี่ยงสูง และปี 2035 สำหรับประเทศอื่นๆ แต่ประเทศออสเตรเลียคาดการณ์ว่า... ทั้งหมด การเปลี่ยนผ่านจะเสร็จสิ้นภายในสิ้นปี 2030 และ PCI DSS เริ่มขอข้อมูลสินค้าคงคลังในปี 2025
- วางแผนโดยคำนึงถึงรูปร่าง ไม่ใช่ขอบเขตอำนาจศาล เริ่มดำเนินการสำรวจภายในปี 2026–2028 การย้ายข้อมูลที่มีความเสี่ยงสูงภายในปี 2030–2031 และเสร็จสมบูรณ์ภายในปี 2035 หากดำเนินการให้สอดคล้องกันเพียงครั้งเดียว คุณก็จะสามารถตอบสนองความต้องการส่วนใหญ่ได้ ติดตามข้อยกเว้นแยกต่างหาก
- เริ่มจากการตรวจสอบสินค้าคงคลังก่อน เพราะทุกคนจะถามถึงขั้นตอนนี้เป็นอันดับแรก — สหภาพยุโรป สเปน แคนาดา ออสเตรเลีย MAS ของสิงคโปร์ และ PCI DSS ต่างเริ่มต้นด้วยผลลัพธ์ที่เหมือนกัน
- ใช้รูปแบบ CBOM แผนงานของสหภาพยุโรปแนะนำเรื่องนี้โดยตรง ส่วนแนวทางของสหรัฐฯ เกี่ยวกับองค์ประกอบขั้นต่ำของ CBOM จะออกมาประมาณเดือนมีนาคม 2027 และกำหนดไว้อย่างชัดเจนว่าต้องดำเนินการดังกล่าว อัตโนมัติ การประเมินผล
- อย่าสับสนระหว่างชอร์กับโกรเวอร์เด็ดขาด ต้องเปลี่ยนคีย์สาธารณะใหม่ ส่วนการเข้ารหัสแบบสมมาตรและแบบแฮชสามารถเสริมความปลอดภัยได้โดยไม่ต้องเปลี่ยนคีย์ คำแนะนำในการแก้ไขปัญหาที่ผสมผสานสิ่งเหล่านี้เข้าด้วยกันนั้นแย่กว่าการไม่ให้คำแนะนำเสียอีก
- HNDL ช่วยกำหนดเส้นตายที่แท้จริงของคุณ ข้อมูลที่ต้องเก็บเป็นความลับหลังปี 2035 กลับถูกเปิดเผยในปัจจุบัน จึงควรให้ความสำคัญกับการสร้างระบบรักษาความปลอดภัยข้อมูล เช่น TLS, IKE และระบบอื่นๆ ที่ปกป้องข้อมูลระหว่างการส่ง มากกว่าการสร้างลายเซ็นดิจิทัล
- วางแผนโดยพิจารณาจากระยะเวลานำร่อง ไม่ใช่แค่ความเสี่ยงเพียงอย่างเดียว การสร้างคีย์หลักเป็นเรื่องเร่งด่วนแต่ต้องรวดเร็ว การลงนามเฟิร์มแวร์และ PKI ไม่เร่งด่วนแต่ช้า และสิ่งต่างๆ ที่ช้าต้องเริ่มต้นก่อน สิ่งใดก็ตามที่คุณไม่สามารถย้ายได้ — ฮาร์ดแวร์เก่า ผลิตภัณฑ์ของบุคคลที่สามที่หยุดนิ่ง — ควรระบุชื่อในปีนี้ เพราะการเปลี่ยนทดแทนเป็นทางเลือกเดียวที่เหลืออยู่ และต้องใช้รอบงบประมาณ
- บันทึกกรณีการใช้งาน ไม่ใช่แค่ตัวอัลกอริทึม การปกป้องการจับมือ TLS ด้วย RSA และการลงนามเฟิร์มแวร์ด้วย RSA เป็นสองโครงการที่แตกต่างกัน มีเป้าหมาย กำหนดเวลา และผู้รับผิดชอบที่ต่างกัน รายการที่แสดงเฉพาะชื่ออัลกอริทึมไม่สามารถขับเคลื่อนการเปลี่ยนแปลงได้
- เรียกร้องแผนที่แสดงพื้นที่ครอบคลุมที่เที่ยงตรงและถูกต้อง เครื่องมือใดๆ ที่อ้างว่าสามารถมองเห็นโครงสร้างการเข้ารหัสได้อย่างสมบูรณ์จากการสแกนแหล่งที่มานั้นเป็นการกล่าวเกินจริง สิ่งที่เครื่องมือไม่สามารถมองเห็นได้นั้นมีความสำคัญต่อผู้ตรวจสอบมากพอๆ กับสิ่งที่เครื่องมือสามารถมองเห็นได้
- เตรียมการสำหรับการย้ายข้อมูลครั้งที่สอง มาตรฐาน FIPS 206 ยังไม่เสร็จสมบูรณ์ และมาตรฐาน HQC ก็ยังไม่เสร็จสมบูรณ์เช่นกัน standardและจีนและเกาหลีก็เช่นกัน standardการทำให้ครอบครัวของพวกเขากลายเป็นส่วนหนึ่งของระบบ ทรัพย์สินข้ามชาติจะถือครองชุดอัลกอริทึมหลังควอนตัมมากกว่าหนึ่งชุด ผลการค้นพบด้านความคล่องตัวของคริปโตเคอร์เรนซีนั้นมีราคาถูกในตอนนี้ แต่จะมีราคาแพงในปี 2031
- ทำให้เป็นระบบอัตโนมัติหรือทำซ้ำก็ได้ รายการข้อมูลการเข้ารหัสที่สร้างขึ้นใหม่ทุกครั้งที่มีการสร้างระบบใหม่นั้นถือเป็นการควบคุมอย่างหนึ่ง ในขณะที่สเปรดชีตเป็นเพียงภาพรวมที่เริ่มคลาดเคลื่อนตั้งแต่วันที่ลงนาม
อ่านต่อ
รายละเอียดทางเทคนิคทั้งหมด — สิ่งที่ค้นพบ วิธีการจำแนกความเสี่ยงเชิงปริมาณและการให้คะแนนลำดับความสำคัญทำงานอย่างไร เกณฑ์การประเมินระบอบการปฏิบัติตามแต่ละแบบคืออะไร และวิธีการขอรับรายงาน — อยู่ในเอกสารของ Xygeni:
- Xygeni: “การปฏิบัติตามมาตรฐาน Quantum-Safe“. เอกสาร Xygeni.
- Xygeni: “สร้าง CBOM ด้วย Xygeni CLI“. เอกสาร Xygeni.
- Xygeni: “สนับสนุนการปฏิบัติตามกฎระเบียบ standards“. เอกสาร Xygeni.
Standards และอัลกอริธึม:
- NIST: “IR 8547 (ร่างฉบับแรกสำหรับเผยแพร่สู่สาธารณะ): การเปลี่ยนผ่านสู่การเข้ารหัสลับยุคหลังควอนตัม Standardsพฤศจิกายน 2024
- NIST: “FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)สิงหาคม 2024
- NIST: “IR 8545: รายงานสถานะรอบที่สี่ของ NIST PQC Standardกระบวนการสร้างมีนาคม 2025
- NIST: “SP 800-57 ส่วนที่ 1 ฉบับแก้ไขครั้งที่ 5: คำแนะนำสำหรับการจัดการหลัก” — ตารางที่ 2 แสดงจุดแข็งด้านความปลอดภัยที่เทียบเคียงได้
- NIST: “SP 800-208: คำแนะนำสำหรับรูปแบบลายเซ็นดิจิทัลแบบแฮชที่มีสถานะ” (LMS, HSS, XMSS, XMSS^MT) ตุลาคม 2020
- IETF: “RFC 9794: คำศัพท์สำหรับระบบไฮบริดแบบดั้งเดิมหลังควอนตัมมิถุนายน 2025
- Cloudflare: “สถานการณ์ของอินเทอร์เน็ตยุคหลังควอนตัมในปี 2025และข้อมูลการรับเลี้ยงบุตรบุญธรรมแบบเรียลไทม์บน “เรดาร์ Cloudflare"
- CycloneDX: “รายการวัสดุสำหรับการเข้ารหัส (CBOM)"และ"CycloneDX เวอร์ชัน 1.7 เปิดตัวแล้วตุลาคม 2025
แผนงานระดับชาติและระดับภูมิภาค:
- ASD (ออสเตรเลีย): “การวางแผนสำหรับวิทยาการเข้ารหัสลับยุคหลังควอนตัม“กันยายน 2025”
- กลุ่มความร่วมมือ NIS: “แผนงานการดำเนินการแบบบูรณาการสำหรับการเปลี่ยนผ่านสู่การเข้ารหัสลับยุคหลังควอนตัมมิถุนายน 2025
- CCN (สเปน): “CCN-TEC 009 / BP-37 — คำแนะนำสำหรับการถ่ายโอนภายหลัง“กรกฎาคม 2026”
- คณะกรรมาธิการยุโรป: “คำแนะนำของคณะกรรมาธิการ (สหภาพยุโรป) 2024/1101” (11 เมษายน 2024) และ “COM(2026) 13 — ข้อเสนอแก้ไขคำสั่ง (EU) 2022/2555 (NIS2)” (20 มกราคม 2026)
- NCSC (สหราชอาณาจักร): “ไทม์ไลน์สำหรับการเปลี่ยนไปใช้การเข้ารหัสลับแบบหลังควอนตัมมีนาคม 2025
- ศูนย์ความปลอดภัยทางไซเบอร์แห่งแคนาดา: “แผนงานสำหรับการเปลี่ยนไปใช้การเข้ารหัสลับแบบหลังควอนตัมสำหรับรัฐบาลแคนาดา (ITSM.40.001)มิถุนายน 2025
- ทำเนียบขาว: “คำสั่งบริหารที่ 14412 — การรักษาความปลอดภัยของชาติจากการโจมตีทางด้านการเข้ารหัสขั้นสูง” (22 มิถุนายน 2026) และ OMB “M-26 15-” (24 มิถุนายน 2026)
- NSA: “ทรัพยากรด้านความปลอดภัยทางไซเบอร์ยุคหลังควอนตัม (CNSA 2.0)"
- CRYPTREC (ญี่ปุ่น): “CRYPTREC“— ML-KEM ถูกเพิ่มเข้าไปในรายชื่อรหัสลับที่แนะนำในเดือนมีนาคม 2026”
- MAS (สิงคโปร์): “คำแนะนำเกี่ยวกับการรับมือกับความเสี่ยงด้านความปลอดภัยทางไซเบอร์ที่เกี่ยวข้องกับควอนตัมกุมภาพันธ์ 2024
- NZISM (นิวซีแลนด์): “การเตรียมความพร้อมสำหรับการเข้ารหัสลับยุคหลังควอนตัม"
- ICCS (จีน): “สถาบันการเข้ารหัสเชิงพาณิชย์ Standards“— โครงการอัลกอริธึมการเข้ารหัสลับเชิงพาณิชย์รุ่นใหม่”
- ITI (บราซิล): “ITI publica Instrução Normativa que incorpora algoritmos pós-quanticos à ICP-Brasil“. จาเนโร 2026.”
ภาระผูกพันตามภาคส่วนและแนวนอน:
- สหภาพยุโรป: “คำสั่ง (EU) 2022/2555 (NIS2)"; "ระเบียบ (EU) 2022/2554 (DORA)"; "ระเบียบข้อบังคับที่ได้รับมอบอำนาจจากคณะกรรมาธิการ (สหภาพยุโรป) 2024/1774 (DORA ICT risk-management RTS)"; "ระเบียบ (สหภาพยุโรป) 2024/2847 (กฎหมายว่าด้วยความยืดหยุ่นทางไซเบอร์)"
- ระบบรักษาความปลอดภัย PCI Standardสภา: “สรุปการเปลี่ยนแปลงจาก PCI DSS เวอร์ชัน 3.2.1 เป็นเวอร์ชัน 4.0” (ข้อกำหนด 12.3.3)
พื้นหลัง:
- เคร็ก กิดนีย์: “วิธีการแยกตัวประกอบจำนวนเต็ม RSA 2048 บิต โดยใช้คิวบิตที่มีสัญญาณรบกวนน้อยกว่าหนึ่งล้านตัว“Google Quantum AI, พฤษภาคม 2025”
- มิเคเล มอสกา: “ความปลอดภัยทางไซเบอร์ในยุคของคอมพิวเตอร์ควอนตัม: เราจะพร้อมหรือไม่?" IACพิมพ์ซ้ำ 2015/1075
