






บทนำ
การขอ แบบจำลองความสมบูรณ์ของการรับรองซอฟต์แวร์ OWASP (SAMM) จัดเตรียมกรอบโครงสร้างสำหรับการประเมินและปรับปรุงระดับความพร้อมด้านความปลอดภัยของซอฟต์แวร์ ช่วยให้องค์กรนำแนวปฏิบัติที่ดีที่สุดไปใช้ตลอดวงจรการพัฒนาซอฟต์แวร์ (SDLC) ในขณะที่ การสร้างสมดุลระหว่างความพยายามด้านความปลอดภัยกับเป้าหมายทางธุรกิจ.
Xygeni ช่วยเร่งการนำ SAMM มาใช้โดยการผสานรวม:
- ASPM (Application Security Posture Management)
- SCA (การวิเคราะห์องค์ประกอบซอฟต์แวร์)
- CI/CD ความปลอดภัย
- IaC Security (โครงสร้างพื้นฐานในรูปแบบโค้ด)
- SAST (การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่)
- Build Security
- การจัดการความลับ
- การตรวจจับความผิดปกติ
ความสามารถเหล่านี้ช่วยให้สามารถตรวจจับภัยคุกคามแบบเรียลไทม์ บังคับใช้นโยบายโดยอัตโนมัติ และจัดลำดับความสำคัญตามความเสี่ยง เพื่อให้มั่นใจได้ว่า การรักษาความปลอดภัยอย่างต่อเนื่อง ครอบคลุมการพัฒนาซอฟต์แวร์ การติดตั้งใช้งาน และการดำเนินงาน
เอกสารฉบับนี้อธิบายถึงวิธีที่ Xygeni สนับสนุนองค์กรต่างๆ ในการบรรลุระดับความสมบูรณ์ของ SAMM (Software and Security Management) การควบคุมความปลอดภัยแบบอัตโนมัติ การตรวจสอบการปฏิบัติตามข้อกำหนด และการลดความเสี่ยงต่างๆ SDLC.
ภาพรวม OWASP SAMM
หน้าที่ทางธุรกิจทั้งห้าของ SAMM
OWASP SAMM มีโครงสร้างดังนี้ หน้าที่ทางธุรกิจห้าประการโดยแต่ละฟังก์ชันแสดงถึงแง่มุมที่สำคัญของความปลอดภัยของซอฟต์แวร์ ฟังก์ชันเหล่านี้ทำหน้าที่เป็น เสา เพื่อให้องค์กรต่างๆ สามารถประเมิน ปรับปรุง และยกระดับแนวปฏิบัติด้านความปลอดภัยของตนให้ดียิ่งขึ้นได้ วงจรการพัฒนาซอฟต์แวร์ (SDLC).
การกำกับดูแลกิจการ
การกำกับดูแลได้ก่อตั้งขึ้น กลยุทธ์ด้านความปลอดภัย นโยบาย กรอบการปฏิบัติตามกฎระเบียบ และโครงการด้านการศึกษา เพื่อให้มั่นใจได้ว่าการรักษาความปลอดภัยซอฟต์แวร์มีโครงสร้างและสามารถวัดผลได้ ซึ่งรวมถึง:
- กลยุทธ์และตัวชี้วัด - การกำหนดวัตถุประสงค์ด้านความปลอดภัย การวัดประสิทธิภาพ และการปรับการดำเนินงานให้สอดคล้องกับเป้าหมายทางธุรกิจ
- นโยบายและการปฏิบัติตาม - การตรวจสอบให้แน่ใจว่ามีการปฏิบัติตามนโยบายความปลอดภัยภายในและข้อกำหนดด้านกฎระเบียบภายนอก
- การศึกษาและการแนะแนว - การสร้างความตระหนักด้านความปลอดภัยและจัดให้มีการฝึกอบรมอย่างเป็นระบบแก่ทุกทีม
ออกแบบ
หน้าที่ด้านการออกแบบมุ่งเน้นไปที่ การระบุภัยคุกคาม สถาปัตยกรรมที่ปลอดภัย และการกำหนดข้อกำหนดด้านความปลอดภัย ในช่วงต้นของ SDLC เพื่อป้องกันช่องโหว่ก่อนที่จะเกิดขึ้น ซึ่งรวมถึง:
- การประเมินภัยคุกคาม - การประเมินความเสี่ยงด้านความปลอดภัยที่เกี่ยวข้องกับแอปพลิเคชันและสภาพแวดล้อมของแอปพลิเคชันเหล่านั้น
- ข้อกำหนดด้านความปลอดภัย – การกำหนดข้อกำหนดด้านความปลอดภัยสำหรับซอฟต์แวร์และผู้จำหน่ายภายนอก
- สถาปัตยกรรมที่ปลอดภัย - การสร้างสถาปัตยกรรมซอฟต์แวร์ที่ยืดหยุ่นและแนวทางการจัดการเทคโนโลยีที่ปลอดภัย
การดำเนินงาน
การนำไปปฏิบัติจริงทำให้มั่นใจได้ว่าการควบคุมความปลอดภัยได้ถูกฝังอยู่ภายในระบบ กระบวนการสร้าง ปรับใช้ และจัดการข้อบกพร่องฟังก์ชันนี้เน้นย้ำ ระบบอัตโนมัติและการสร้างซอฟต์แวร์ที่ปลอดภัย เพื่อลดความเสี่ยงด้านความปลอดภัย ซึ่งรวมถึง:
- สร้างอย่างปลอดภัย – การบังคับใช้มาตรการควบคุมความปลอดภัยใน CI/CD pipelineการจัดการการพึ่งพา และการป้องกันการเผยแพร่โค้ดที่ไม่ปลอดภัย
- การปรับใช้ที่ปลอดภัย – การปกป้องความสมบูรณ์ของแอปพลิเคชันระหว่างการใช้งาน และการรับรองแนวปฏิบัติที่ดีที่สุดด้านการจัดการความลับ
- การจัดการข้อบกพร่อง - การระบุ ติดตาม และแก้ไขช่องโหว่ด้านความปลอดภัยอย่างเป็นระบบ
การตรวจสอบ
การตรวจสอบยืนยันว่า การควบคุมความปลอดภัยได้รับการดำเนินการอย่างถูกต้อง และมีประสิทธิภาพ ฟังก์ชันนี้ครอบคลุมวิธีการทดสอบความปลอดภัย ซึ่งรวมถึง:
- การทดสอบที่ขับเคลื่อนด้วยข้อกำหนด - การตรวจสอบให้แน่ใจว่ามาตรการควบคุมความปลอดภัยเป็นไปตามข้อกำหนดด้านความปลอดภัยที่ระบุไว้
- การทดสอบความปลอดภัย - ดำเนินการประเมินความปลอดภัยทั้งแบบอัตโนมัติและแบบด้วยตนเองเพื่อตรวจหาช่องโหว่
การดำเนินการ
ฟังก์ชันการดำเนินงานช่วยให้มั่นใจได้ว่า การตรวจสอบอย่างต่อเนื่อง การตอบสนองต่อเหตุการณ์ และการจัดการความปลอดภัยในการปฏิบัติงาน เพื่อรักษาความปลอดภัยของซอฟต์แวร์ตลอดวงจรชีวิต ซึ่งรวมถึง:
- การจัดการเหตุการณ์ที่เกิดขึ้น – การตรวจจับ การตอบสนอง และการลดผลกระทบจากเหตุการณ์ด้านความปลอดภัย
- การจัดการสิ่งแวดล้อม - การรักษาความปลอดภัยของการกำหนดค่าระบบคลาวด์และโครงสร้างพื้นฐานเพื่อลดความเสี่ยงจากการถูกโจมตี
- การบริหารความเสี่ยงด้านปฏิบัติการ - การสร้างระบบตรวจสอบอย่างต่อเนื่องและการจัดลำดับความสำคัญของความเสี่ยงเพื่อความปลอดภัยเชิงรุก
ทำความเข้าใจระดับความพร้อมของ SAMM
OWASP SAMM กำหนด ระดับความเจริญเติบโต (0-3) สำหรับแนวทางปฏิบัติด้านความปลอดภัยแต่ละด้าน ช่วยให้องค์กรสามารถปรับปรุงสถานะความปลอดภัยของตนได้อย่างต่อเนื่อง โดยระดับต่างๆ จะแตกต่างกันไปตั้งแต่ การปฏิบัติเฉพาะกิจหรือไม่มีอยู่จริง (ระดับ 0) ถึง มาตรการรักษาความปลอดภัยที่ได้รับการปรับปรุงอย่างเต็มที่และพัฒนาอย่างต่อเนื่อง (ระดับ 3)
ด้วยการปรับให้สอดคล้องกับฟังก์ชันทางธุรกิจและระดับความพร้อมของ SAMM องค์กรต่างๆ สามารถวัดสถานะความปลอดภัยในปัจจุบันของตนได้ กำหนดแผนงานการปรับปรุงที่ชัดเจน และดำเนินการปรับปรุงด้านความปลอดภัยอย่างเป็นระบบ.

การปรับตัวของ Xygeni ให้สอดคล้องกับฟังก์ชันทางธุรกิจของ SAMM
Xygeni สอดคล้องกับ หน้าที่ทางธุรกิจทั้งห้าของ OWASP SAMM โดยการบังคับใช้มาตรการรักษาความปลอดภัยโดยอัตโนมัติ ทำให้สามารถ... การจัดลำดับความสำคัญของความเสี่ยงโดยใช้ข้อมูลเป็นหลักและเสริมความแข็งแกร่ง การจัดการเหตุการณ์และการกำกับดูแล.
- Governance: ASPM ช่วยเพิ่ม การมองเห็นความเสี่ยง การบังคับใช้นโยบาย และการจัดการการปฏิบัติตามกฎระเบียบเพื่อให้มั่นใจว่าองค์กรต่างๆ ติดตามประสิทธิภาพด้านความปลอดภัยและบังคับใช้นโยบายอย่างมีประสิทธิภาพ.
- ได้รับการออกแบบ: พลวัต การประเมินภัยคุกคามและการจัดลำดับความสำคัญของความเสี่ยง มุ่งเน้นความพยายามในการแก้ไขปัญหาที่จุดอ่อน โดยพิจารณาจากความสามารถในการใช้ประโยชน์ การเข้าถึง และผลกระทบทางธุรกิจ.
- การดำเนินการ:
- SCA, CI/CD ความปลอดภัย และ SAST ผสานรวมระบบรักษาความปลอดภัยเข้ากับการพัฒนาและใช้งานซอฟต์แวร์ เพื่อให้มั่นใจได้ว่าสามารถตรวจพบช่องโหว่ได้ตั้งแต่เนิ่นๆ
- Build Security ให้ การรับรองซอฟต์แวร์ เพื่อการตรวจสอบความถูกต้องสมบูรณ์
- การตรวจจับความลับ ปกป้องข้อมูลประจำตัว ข้าม CI/CD pipelineการกำหนดค่าโครงสร้างพื้นฐาน.
- การตรวจสอบ:
- ประตูรักษาความปลอดภัย บังคับใช้ ไป/ไม่-ไปcisไอออนเพื่อให้มั่นใจว่าได้ปฏิบัติตามข้อกำหนดด้านความปลอดภัยก่อนการใช้งานจริง
- CI/CD ฝ่ายรักษาความปลอดภัยบังคับใช้การเสริมความแข็งแกร่งของโครงสร้างพื้นฐานลด การตั้งค่าที่ไม่ถูกต้องและการเปลี่ยนแปลงการตั้งค่า.
- ASPM การตรวจสอบสินค้าคงคลังช่วยให้มั่นใจได้ว่าเครื่องมือรักษาความปลอดภัยถูกนำไปใช้อย่างสม่ำเสมอทั่วทั้งองค์กร pipelines.
- การดำเนินงาน: การตรวจจับความผิดปกติและการป้องกันการดัดแปลงรหัส ให้ การตรวจสอบเหตุการณ์แบบเรียลไทม์มั่นใจ ตอบสนองต่อภัยคุกคามด้านความปลอดภัยและการแก้ไขดัดแปลงโดยไม่ได้รับอนุญาตได้อย่างรวดเร็ว.
แผนภาพด้านล่างแสดงให้เห็นถึงแนวทางปฏิบัติด้านความปลอดภัยที่ Xygeni สามารถรองรับได้
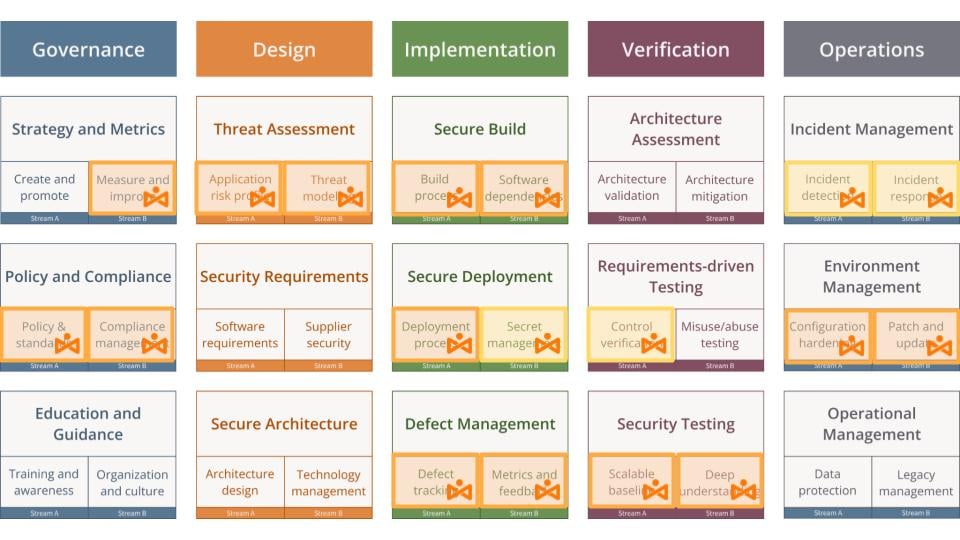
ส่วนต่อไปนี้จะให้รายละเอียดเกี่ยวกับวิธีการต่างๆ Xygeni รองรับการทำงานทางธุรกิจของ SAMM ทุกฟังก์ชันช่วยเหลือองค์กรต่างๆ ยกระดับความพร้อมด้านความปลอดภัยและรักษาแนวทางการพัฒนาซอฟต์แวร์ที่ปลอดภัย.
การกำกับดูแลกิจการ
Xygeni เสริมสร้างการกำกับดูแลด้านความปลอดภัยโดยการจัดหา การมองเห็นแนวโน้มความเสี่ยง การบังคับใช้นโยบายโดยอัตโนมัติ และการผนวกรวมความตระหนักด้านความปลอดภัยเข้ากับขั้นตอนการพัฒนา. ตลอด กลยุทธ์และตัวชี้วัด นโยบายและการปฏิบัติตามกฎระเบียบ และการศึกษาและการให้คำแนะนำXygeni รับประกันว่าองค์กรต่างๆ สามารถ ติดตาม บังคับใช้ และปรับปรุงมาตรการรักษาความปลอดภัยอย่างต่อเนื่อง.
กลยุทธ์และตัวชี้วัด
การทำความเข้าใจแนวโน้มด้านความปลอดภัยและการวัดประสิทธิภาพของการแก้ไขปัญหาเป็นสิ่งสำคัญอย่างยิ่งสำหรับ การปรับความพยายามด้านความปลอดภัยให้สอดคล้องกับเป้าหมายทางธุรกิจของไซเกนี Application Security Posture Management (ASPM) ให้ ภาพรวมความเสี่ยงด้านความปลอดภัยจากส่วนกลางทำให้องค์กรต่างๆ สามารถติดตามได้ วิเคราะห์แนวโน้มช่องโหว่ ประเมินประสิทธิผลของการแก้ไข และวัดผลการปรับปรุงด้านความปลอดภัยเมื่อเวลาผ่านไป.
Xygeni วิเคราะห์ หน้าต่างการเปิดรับแสงโดยกำหนดระยะเวลาที่ช่องโหว่ยังคงเปิดอยู่ก่อนที่จะได้รับการแก้ไข ทีมรักษาความปลอดภัยสามารถเพิ่มประสิทธิภาพเวลาในการตอบสนอง ปรับปรุงกลยุทธ์การลดความเสี่ยง และบังคับใช้ SLA สำหรับการแก้ไขด้านความปลอดภัยโดยการระบุความล่าช้าในการแก้ไขปัญหา dashboardให้ ตัวชี้วัดประสิทธิภาพแบบเรียลไทม์โดยนำเสนอข้อมูลเชิงลึกที่ครบถ้วนเกี่ยวกับ ประสิทธิภาพของโปรแกรมรักษาความปลอดภัย และส่งเสริมความเป็นผู้นำเพื่อสร้าง ขับเคลื่อนด้วยข้อมูลcisไอออน เพื่อเสริมสร้างมาตรการรักษาความปลอดภัยให้ดียิ่งขึ้น
นโยบายและการปฏิบัติตาม
การทำให้การปฏิบัติตามกฎระเบียบเป็นไปโดยอัตโนมัติทั่วทั้งระบบ การพัฒนา การสร้าง และการใช้งาน pipelines เป็นสิ่งจำเป็นสำหรับการปกครอง ไซเกนี ดำเนินการบังคับใช้นโยบายโดยอัตโนมัติการบูรณาการ กรอบการรักษาความปลอดภัย เช่น NIST, CISและ OpenSSF เข้าไป SDLC กระบวนการ
นโยบายด้านความปลอดภัยคือ บังคับใช้โดยตรงภายใน CI/CD pipelines, การป้องกัน การสร้างและการปรับใช้ที่ไม่เป็นไปตามข้อกำหนดจากความคืบหน้าการติดตามการปฏิบัติตามข้อกำหนดช่วยให้ การตรวจสอบการปฏิบัติตามนโยบายแบบเรียลไทม์ช่วยให้องค์กรสามารถระบุและแก้ไขช่องโหว่ก่อนที่จะกลายเป็นความเสี่ยง โดยการประยุกต์ใช้ การบังคับใช้ตามความเสี่ยงXygeni ให้ความสำคัญกับ การละเมิดที่มีผลกระทบสูง ในขณะเดียวกันก็ลดสัญญาณรบกวนจากการเบี่ยงเบนนโยบายที่มีความเสี่ยงต่ำ เพื่อให้ทีมรักษาความปลอดภัยสามารถมุ่งเน้นไปที่สิ่งที่สำคัญอย่างแท้จริง
การศึกษาและการแนะแนว
อาคาร วัฒนธรรมที่ให้ความสำคัญกับความปลอดภัยเป็นอันดับแรก จำเป็นต้องมีข้อมูลเชิงลึกด้านความปลอดภัย เข้าถึงได้และนำไปปฏิบัติได้จริง ภายในเวิร์กโฟลว์การพัฒนา Xygeni ให้บริการ คำแนะนำด้านความปลอดภัยแบบเรียลไทม์ช่วยให้ทีมต่างๆ สามารถนำไปปรับใช้ได้ แนวปฏิบัติที่ดีที่สุดโดยไม่กระทบต่อประสิทธิภาพการทำงาน.
คำแนะนำในการแก้ไขปัญหาที่สอดคล้องกับบริบทจะช่วยให้มั่นใจได้ว่า นักพัฒนาเข้าใจและแก้ไขช่องโหว่ได้อย่างมีประสิทธิภาพลดการสื่อสารไปมาระหว่างทีมรักษาความปลอดภัยและทีมวิศวกรรม เพื่อป้องกันความเสี่ยงจากบุคคลภายในและบังคับใช้ความรับผิดชอบด้านความปลอดภัย Xygeni จึงได้พัฒนาระบบนี้ขึ้น ติดตามบทบาทของผู้มีส่วนร่วมและบังคับใช้สิทธิ์การเข้าถึงขั้นต่ำที่สุดเพื่อให้มั่นใจว่าการดำเนินการที่มีความละเอียดอ่อนจะถูกจำกัดไว้เฉพาะผู้ใช้ที่ได้รับอนุญาตเท่านั้น
- การมองเห็นความเสี่ยงอย่างครบถ้วน พร้อมระบบรักษาความปลอดภัยแบบเรียลไทม์ dashboardและการติดตามการเปิดรับแสง
- การบังคับใช้การปฏิบัติตามข้อกำหนดโดยอัตโนมัติ ภายใน CI/CD เพื่อป้องกันการละเมิดนโยบาย
- การตระหนักรู้ด้านความปลอดภัยแบบฝังตัว โดยผ่านการปรับเปลี่ยนตามบริบทและการควบคุมสิทธิ์ขั้นต่ำสุด
ออกแบบ
Xygeni ช่วยเพิ่มประสิทธิภาพ การประเมินภัยคุกคาม โดยการเปิดใช้งาน การประเมินความเสี่ยงอย่างเป็นระบบ การจัดลำดับความสำคัญอัตโนมัติ และการติดตามอย่างต่อเนื่อง. โดยใช้ประโยชน์จาก ASPMช่องทางการจัดลำดับความสำคัญ การวิเคราะห์การเข้าถึง และการให้คะแนนความสามารถในการใช้ประโยชน์องค์กรต่างๆ สามารถดำเนินการได้อย่างเป็นระบบ ระบุ ประเมิน และจัดการความเสี่ยงด้านความปลอดภัยดังนั้นเดอcisโซลูชันต่างๆ นั้นขับเคลื่อนด้วยข้อมูลและสอดคล้องกับวัตถุประสงค์ทางธุรกิจ
การระบุและการมองเห็นความเสี่ยงอย่างเป็นระบบ
การประเมินภัยคุกคามเชิงปฏิบัติเริ่มต้นด้วยการทำความเข้าใจ... ภาพรวมความเสี่ยงXygeni ให้บริการ ข้อมูลเชิงลึกเกี่ยวกับช่องโหว่แบบเรียลไทม์ เพื่อจำแนกความเสี่ยงตามเกณฑ์ต่างๆ ความรุนแรง ความสามารถในการใช้ประโยชน์ และผลกระทบทีมรักษาความปลอดภัยสามารถติดตามและตรวจสอบความเสี่ยงได้ผ่านทาง... การรักษาความปลอดภัยอัตโนมัติ dashboardsเพื่อให้มั่นใจว่าผู้บริหารมีข้อมูลที่ชัดเจนเกี่ยวกับเรื่องนี้ ภัยคุกคามที่อาจเกิดขึ้นตลอดห่วงโซ่อุปทานซอฟต์แวร์.
โดยการจัดตั้ง a ภาพรวมความเสี่ยงด้านความปลอดภัยจากส่วนกลางองค์กรต่างๆ สามารถวัดผลได้ ประสิทธิภาพของโปรแกรมรักษาความปลอดภัย และรับรองว่าความพยายามในการแก้ไขปัญหาจะดำเนินไปอย่างราบรื่น แก้ไขช่องโหว่ที่มีความสำคัญสูงแนวทางที่เป็นระบบนี้ช่วยให้ทีมสามารถ ก้าวข้ามการบริหารความเสี่ยงแบบเฉพาะกิจ และนำกระบวนการประเมินภัยคุกคามที่เป็นระบบและปรับขนาดได้มาใช้.
การจัดลำดับความสำคัญและการวิเคราะห์การเข้าถึงโดยอัตโนมัติ
เมื่อโปรแกรมรักษาความปลอดภัยพัฒนาขึ้น องค์กรต่างๆ ก็จำเป็นต้อง... a standardกรอบการบริหารความเสี่ยงแบบบูรณาการ ให้ความสำคัญกับภัยคุกคามที่เกิดขึ้นจริงมากกว่าช่องโหว่ที่อาจเกิดขึ้นได้ Xygeni ทำให้กระบวนการนี้เป็นไปโดยอัตโนมัติโดยการใช้ช่องทางการจัดลำดับความสำคัญที่ปรับแต่งได้ ซึ่งจะกรองช่องโหว่ตามเกณฑ์ต่างๆ ผลกระทบทางธุรกิจ ความเกี่ยวข้องกับการปฏิบัติตามกฎระเบียบ และความสามารถในการใช้ประโยชน์.
การวิเคราะห์การเข้าถึง ช่วยให้มั่นใจได้ว่าช่องโหว่ต่างๆ นั้น จัดลำดับความสำคัญโดยพิจารณาจากว่าสามารถนำไปใช้ประโยชน์ได้จริงในสภาพแวดล้อมเฉพาะขององค์กรหรือไม่แทนที่จะปฏิบัติต่อปัญหาด้านความปลอดภัยทั้งหมดอย่างเท่าเทียมกัน Xygeni กลับทำเช่นนั้น มุ่งเน้นการแก้ไขช่องโหว่ที่ก่อให้เกิดความเสี่ยงในโลกแห่งความเป็นจริงมากที่สุดลดความเหนื่อยล้าจากการแจ้งเตือน และช่วยให้ การแทรกแซงด้านความปลอดภัยที่มุ่งเป้าหมาย.
นอกจากนี้ยังมี การให้คะแนนความสามารถในการใช้ประโยชน์ ช่วยเพิ่มประสิทธิภาพการประเมินความเสี่ยงโดยการประเมินว่าช่องโหว่นั้นมีโอกาสถูกนำไปใช้ในการโจมตีในโลกแห่งความเป็นจริงมากน้อยเพียงใด ทีมรักษาความปลอดภัยสามารถจัดสรรทรัพยากรได้อย่างมีประสิทธิภาพมากขึ้น เพื่อรับมือกับความเสี่ยงที่สำคัญ ก่อนที่ผู้โจมตีจะสามารถใช้ประโยชน์จากช่องโหว่เหล่านั้นได้.
การเพิ่มประสิทธิภาพอย่างต่อเนื่องและการจัดการความเสี่ยงเชิงปรับตัว
มีศักยภาพ กลยุทธ์การประเมินภัยคุกคาม พัฒนาไปพร้อมกับภูมิทัศน์ความเสี่ยงขององค์กร Xygeni ช่วยให้สามารถดำเนินการได้อย่างต่อเนื่อง การปรับปรุงช่องทางการจัดลำดับความสำคัญซึ่งจะช่วยให้ทีมรักษาความปลอดภัยสามารถ ปรับเปลี่ยนท่าทีการบริหารความเสี่ยงเมื่อภัยคุกคามใหม่ ๆ เกิดขึ้น.
มีการนำข้อมูลสถิติความปลอดภัยในอดีตและแนวโน้มการแก้ไขปัญหามาใช้ประโยชน์ ปรับแต่งกลยุทธ์การลดความเสี่ยงให้ดียิ่งขึ้นและผลตอบแทนจากการลงทุนด้านความปลอดภัย การปรับปรุงที่วัดได้. ล่วงเวลา, การบังคับใช้ตามนโยบาย ปรับแนวความปลอดภัยcisไอออนด้วย ความอดทนต่อความเสี่ยงทางธุรกิจ ในขณะที่การควบคุมความปลอดภัยยังคงอยู่ เชิงรุกมากกว่าเชิงโต้ตอบ.
- การจัดลำดับความสำคัญของความเสี่ยงอย่างชาญฉลาด มุ่งเน้นไปที่ช่องโหว่ที่มีผลกระทบในโลกแห่งความเป็นจริง
- การประเมินภัยคุกคามอย่างต่อเนื่อง ผสานรวมความสามารถในการใช้ประโยชน์ การเข้าถึง และผลกระทบทางธุรกิจ
- ระบบประเมินความเสี่ยงอัตโนมัติและคำแนะนำในการแก้ไขปัญหา ปรับปรุงระบบรักษาความปลอดภัยให้มีประสิทธิภาพยิ่งขึ้นcisการสร้างไอออน
การดำเนินงาน
สร้างอย่างปลอดภัย
ไซเกนีเสริมความแข็งแกร่ง แนวทางปฏิบัติในการสร้างที่ปลอดภัย โดยการบูรณาการ การควบคุมความปลอดภัยอัตโนมัติและการจัดการการพึ่งพา รวมถึงการตรวจสอบความสมบูรณ์ของอาคาร เข้าโดยตรง CI/CD pipelineส. ผ่าน การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA), การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST), การจัดการความลับ และ Build SecurityXygeni รับประกันว่า ทุกขั้นตอนการสร้างระบบจะปฏิบัติตามกระบวนการรักษาความปลอดภัยที่ทำซ้ำได้ ขับเคลื่อนด้วยนโยบาย และตรวจสอบได้. นอกจากนี้ CI/CD การรับประกันการตรวจสอบความปลอดภัย เพื่อให้มั่นใจว่าเครื่องมือรักษาความปลอดภัยที่สำคัญได้รับการนำไปใช้อย่างสม่ำเสมอทั่วทั้งระบบ pipeline, ลดความเสี่ยงจากการเผชิญความเสี่ยง
ความสม่ำเสมอและความสามารถในการทำซ้ำในกระบวนการสร้าง
กระบวนการสร้างที่ปลอดภัยจำเป็นต้องมี standardการทำให้เป็นอัตโนมัติ การทำงานอัตโนมัติ และการตรวจสอบความถูกต้องอย่างต่อเนื่องไซเกนีบังคับใช้ standardนโยบายการสร้างแบบ ized ผ่าน CI/CD การตรวจสอบความปลอดภัยบังคับให้ทุกการสร้างต้องนำไปใช้ เครื่องมือรักษาความปลอดภัยที่จำเป็น เช่น SAST, SCAและการสแกนความลับ ก่อนดำเนินการต่อ
Xygeni ก่อตั้งขึ้น build attestations เพื่อตรวจสอบความสมบูรณ์ของซอฟต์แวร์ ตรวจสอบแหล่งที่มาของซอฟต์แวร์ และป้องกัน สิ่งประดิษฐ์ที่ถูกดัดแปลงหรือไม่ได้รับการตรวจสอบ จากการก้าวหน้าผ่าน pipeline. โดยการฝัง การนำแนวปฏิบัติที่ดีที่สุดด้านความปลอดภัยมาใช้ในกระบวนการสร้างองค์กรต่างๆ บรรลุเป้าหมาย ความสม่ำเสมอและการทำซ้ำได้ลดข้อผิดพลาดจากมนุษย์ และปรับปรุงคุณภาพซอฟต์แวร์โดยรวม
การทำให้ระบบควบคุมความปลอดภัยเป็นไปโดยอัตโนมัติในกระบวนการสร้าง Pipeline
ระบบรักษาความปลอดภัยอัตโนมัติมีความสำคัญอย่างยิ่งต่อการตรวจจับและแก้ไขปัญหา ความเสี่ยงในระยะเริ่มต้น อยู่ระหว่างการพัฒนา Xygeni ผสานรวม SAST เพื่อตรวจจับช่องโหว่ในโค้ดก่อนนำไปใช้งานจริงโดยจัดการกับปัญหาด้านความปลอดภัยตั้งแต่เนิ่นๆ นอกจากนี้ การสแกนความลับช่วยป้องกันการเปิดเผยข้อมูลประจำตัวโดยไม่ตั้งใจ โดยการวิเคราะห์ซอร์สโค้ด ไฟล์การกำหนดค่า และบันทึกการสร้างอย่างต่อเนื่อง
CI/CD การตรวจสอบความปลอดภัยช่วยให้มั่นใจได้ว่า สภาพแวดล้อมการสร้างและเครื่องมือต่าง ๆ เป็นไปตามแนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัยจำกัดการเข้าถึงที่ไม่จำเป็นและบังคับใช้ นโยบายการให้สิทธิ์ขั้นต่ำXygeni ช่วยขจัดปัญหาคอขวดด้านความปลอดภัยในขณะที่ยังคงรักษาความเร็วในการพัฒนาไว้ได้สูง โดยการตรวจสอบความปลอดภัยโดยอัตโนมัติภายในกระบวนการทำงาน pipeline.
ป้องกันช่องโหว่ด้านความปลอดภัยไม่ให้เข้าสู่ขั้นตอนการผลิต
สิ่งประดิษฐ์ที่ไม่ได้รับการตรวจสอบหรือไม่ปลอดภัยจะต้องไม่ถูกนำไปใช้งานจริง Xygeni บังคับใช้กฎนี้ ประตูรักษาความปลอดภัย นั้นโดยอัตโนมัติ ล้มเหลวในการสร้างระบบที่มีช่องโหว่ร้ายแรง ข้อมูลลับที่ถูกเปิดเผย หรือการละเมิดข้อกำหนดโดยการผสานรวมระบบรักษาความปลอดภัยเข้าไปโดยตรง CI/CD, เท่านั้น เอกสารที่ปลอดภัยและเป็นไปตามข้อกำหนด ดำเนินการติดตั้งระบบต่อไป
Xygeni ผสานรวมการตรวจจับมัลแวร์เข้ากับกระบวนการสร้างซอฟต์แวร์ เพื่อปกป้องความสมบูรณ์ของซอฟต์แวร์ให้ดียิ่งขึ้น โดยระบุการแก้ไขที่ไม่ได้รับอนุญาต การโจมตีห่วงโซ่อุปทาน หรือ กิจกรรมที่น่าสงสัยใน CI/CD ขั้นตอนการทำงานองค์กรต่างๆ ลดความเสี่ยงโดยการป้องกันไม่ให้ข้อบกพร่องด้านความปลอดภัยเข้าสู่ระบบการผลิต ก่อนที่มันจะลุกลามกลายเป็นภัยคุกคามในโลกแห่งความเป็นจริง.
การจัดการการพึ่งพาของซอฟต์แวร์ด้วยการควบคุมความปลอดภัย
แอปพลิเคชันสมัยใหม่พึ่งพาสิ่งนี้เป็นอย่างมาก การพึ่งพาจากบุคคลที่สามและโอเพนซอร์สทำให้ การรักษาความปลอดภัยของส่วนประกอบต่างๆ เป็นสิ่งสำคัญอย่างยิ่งในการสร้างระบบที่ปลอดภัยXygeni ช่วยให้ การจัดการความเสี่ยงในห่วงโซ่อุปทานซอฟต์แวร์อัตโนมัติโดยทำการติดตาม ตรวจสอบ และเฝ้าติดตามความสัมพันธ์ระหว่างทุกส่วนอย่างต่อเนื่อง
รายการส่วนประกอบซอฟต์แวร์ (SBOMs) มอบให้แก่องค์กรต่างๆ มองเห็นส่วนประกอบซอฟต์แวร์ได้อย่างสมบูรณ์ช่วยเหลือทีมรักษาความปลอดภัย ระบุส่วนประกอบที่ล้าสมัย การละเมิดลิขสิทธิ์ และความเสี่ยงที่อาจเกิดขึ้นการตรวจสอบแบบเรียลไทม์จะตรวจจับ แพ็กเกจที่เป็นอันตราย การแก้ไขที่ไม่ได้รับอนุญาต และช่องโหว่ซึ่งจะช่วยลดความเสี่ยงจากการถูกโจมตีในห่วงโซ่อุปทาน
การตรวจสอบความปลอดภัยของการพึ่งพาโดยอัตโนมัติ
ไม่ใช่ว่าช่องโหว่ทั้งหมดจะต้องได้รับการแก้ไขทันที Xygeni's SCA ด้วยการวิเคราะห์การเข้าถึง ทำให้มั่นใจได้ว่าทีมรักษาความปลอดภัยจะให้ความสำคัญกับสิ่งต่อไปนี้ เฉพาะช่องโหว่ที่ก่อให้เกิดภัยคุกคามอย่างแท้จริงต่อแอปพลิเคชันเท่านั้นแทนที่จะส่งการแจ้งเตือนจำนวนมากไปยังทีมงาน Xygeni กลับเลือกใช้วิธีนี้ ระบบประเมินความเสี่ยงอัตโนมัติ ช่วยให้การตัดสินใจชาญฉลาดขึ้นcisการสร้างไอออน.
บำรุงรักษา สุขอนามัยและความปลอดภัยที่เข้มงวดไซเกนีบังคับใช้ นโยบายความปลอดภัยอัตโนมัติ ที่ ระบุและบล็อกการพึ่งพาที่มีความเสี่ยงในระหว่างกระบวนการสร้างเพื่อป้องกันไม่ให้ส่วนประกอบที่ไม่ปลอดภัยถูกนำเข้ามา
มาตรการรักษาความปลอดภัยและการแก้ไขปัญหาความสัมพันธ์ระหว่างส่วนประกอบต่างๆ
ไปยัง ป้องกันความเสี่ยงในห่วงโซ่อุปทานXygeni implements กลไกการรักษาความปลอดภัยที่บล็อกการสร้างโปรแกรมที่มีส่วนประกอบที่ไม่ได้รับอนุญาตหรือช่องโหว่ที่มีความเสี่ยงสูงกระบวนการแก้ไขปัญหาอัตโนมัติช่วยเพิ่มประสิทธิภาพการทำงาน การอัปเดตการพึ่งพา และนำไปใช้ แก้ไขปัญหาด้านความปลอดภัยโดยไม่รบกวนการพัฒนา.
โดยการวิเคราะห์ความสัมพันธ์ของ ช่องโหว่ด้านความปลอดภัย มัลแวร์ที่ซ่อนเร้น หรือพฤติกรรมที่น่าสงสัยXygeni นำมาใช้ หลักการรักษาความปลอดภัยแบบ Zero Trust สำหรับโค้ดของบุคคลที่สามซึ่งจะช่วยลดโอกาสที่ห่วงโซ่อุปทานจะได้รับผลกระทบ
- Standardการบังคับใช้ความปลอดภัย รับประกันว่าการสร้างทั้งหมดเป็นไปตามการตรวจสอบความปลอดภัยที่กำหนดโดยนโยบาย
- สร้างการรับรองและการตรวจสอบความสัมพันธ์ ป้องกันการดัดแปลงหรือการทำลายโบราณวัตถุ
- การสแกนความลับและการตรวจจับมัลแวร์ รักษาความสมบูรณ์ของห่วงโซ่อุปทานซอฟต์แวร์
การปรับใช้ที่ปลอดภัย
Xygeni รับประกัน การใช้งานที่ปลอดภัยและขับเคลื่อนด้วยนโยบาย โดยการทำให้เป็นอัตโนมัติ การตรวจสอบความปลอดภัย การควบคุมการปฏิบัติตามข้อกำหนด และการตรวจจับการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต. โดยการบูรณาการ CI/CD ความปลอดภัย, โครงสร้างพื้นฐานในรูปแบบโค้ด (IaC) ความปลอดภัย และการตรวจจับความผิดปกติไซเจนีป้องกัน การตั้งค่าที่ไม่ถูกต้อง การแก้ไขที่ไม่ได้รับอนุญาต และการเปิดเผยข้อมูลประจำตัวมั่นใจว่า เฉพาะแอปพลิเคชันที่ได้รับการตรวจสอบและปลอดภัยเท่านั้นที่จะเข้าสู่ขั้นตอนการใช้งานจริง.
การทำให้การรักษาความปลอดภัยในการปรับใช้เป็นไปโดยอัตโนมัติและการบังคับใช้การปฏิบัติตามข้อกำหนด
กระบวนการติดตั้งที่ปลอดภัยจำเป็นต้องมี การตรวจสอบความปลอดภัยอย่างต่อเนื่อง ในทุกขั้นตอนของ CI/CDXygeni ผสานรวม กลไกการตรวจสอบความปลอดภัย ภายใน pipelineเพื่อให้มั่นใจว่าการใช้งานทั้งหมด ปฏิบัติตามนโยบายด้านความปลอดภัยและแนวปฏิบัติที่ดีที่สุดของอุตสาหกรรม.
การกำหนดค่าการปรับใช้คือ ตรวจสอบความถูกต้องโดยอัตโนมัติ กับ นโยบายความปลอดภัยที่กำหนดไว้ล่วงหน้าป้องกันการตั้งค่าที่ไม่ถูกต้องซึ่งอาจก่อให้เกิดช่องโหว่ได้ CI/CD การตรวจสอบความปลอดภัยช่วยให้มั่นใจได้ว่าการตรวจสอบความปลอดภัยที่สำคัญ—SAST, SCAการสแกนความลับ และการบังคับใช้การปฏิบัติตามกฎระเบียบ—มีการนำไปใช้อย่างสม่ำเสมอทั่วทั้ง ทุกขั้นตอนการใช้งานขจัดจุดบอดด้านความปลอดภัย
Xygeni ตรวจสอบแล้ว IaC เทมเพลตและสคริปต์การปรับใช้เพื่อปกป้องสภาพแวดล้อมคลาวด์และการกำหนดค่าโครงสร้างพื้นฐาน เพื่อให้มั่นใจว่าโครงสร้างพื้นฐานทั้งหมดได้รับการจัดเตรียมอย่างปลอดภัยและเป็นไปตามข้อกำหนด เกณฑ์มาตรฐานด้านความปลอดภัยทั่วทั้งองค์กรประตูรักษาความปลอดภัยช่วยให้ การบังคับใช้โดยอัตโนมัติโดยการบล็อกการใช้งานที่มี ช่องโหว่ที่มีความเสี่ยงสูง การละเมิดนโยบาย หรือการตั้งค่าที่ไม่ถูกต้องเพื่อให้มั่นใจว่ามีเพียงเท่านั้น สิ่งประดิษฐ์ที่ปลอดภัยเข้าสู่กระบวนการผลิต.
การตรวจสอบความสมบูรณ์ของการปรับใช้และการตรวจจับการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต
Xygeni ใช้ระบบตรวจสอบความถูกต้องของการปรับใช้ เพื่อให้มั่นใจได้ว่าเฉพาะซอฟต์แวร์ที่เชื่อถือได้และไม่ถูกดัดแปลงเท่านั้นที่จะเข้าสู่ระบบการผลิต การตรวจสอบความถูกต้องเหล่านี้จะตรวจสอบ... ที่มาและความสมบูรณ์ของส่วนประกอบซอฟต์แวร์ป้องกันการแนะนำของ ส่วนประกอบที่ไม่ได้รับการตรวจสอบหรือโค้ดที่ถูกบุกรุก ในสภาพแวดล้อมจริง
Xygeni ตรวจสอบกระบวนการปรับใช้อย่างต่อเนื่องเพื่อตรวจจับการแก้ไขที่ไม่ได้รับอนุญาต และระบุ... การเปลี่ยนแปลงที่ผิดปกติใน pipeline การกำหนดค่า การตั้งค่าโครงสร้างพื้นฐาน และขั้นตอนการปรับใช้นี่คือการตรวจจับความผิดปกติเชิงรุก ช่วยลดความเสี่ยงจากภัยคุกคามจากภายในองค์กร การตั้งค่าที่ไม่ถูกต้อง และการโจมตีห่วงโซ่อุปทานเพื่อป้องกันไม่ให้การเปลี่ยนแปลงที่ไม่ได้รับอนุญาตส่งผลกระทบต่อสภาพแวดล้อมการผลิต
CI/CD ขั้นตอนการทำงานจะถูกติดตามอย่างต่อเนื่อง การเบี่ยงเบนจากนโยบายด้านความปลอดภัยมั่นใจว่า การติดตั้งทุกครั้งเป็นไปตามกระบวนการที่ได้รับอนุญาตและปลอดภัยหากตรวจพบความผิดปกติ Xygeni จะแจ้งเตือนพร้อมให้ข้อมูล ข้อมูลเชิงลึกด้านความปลอดภัยโดยละเอียดและคำแนะนำในการแก้ไขปัญหาโดยอัตโนมัติ เพื่อฟื้นฟูการปฏิบัติตามกฎระเบียบ
การป้องกันการเปิดเผยความลับระหว่างการปฏิบัติงาน Pipelines
ข้อมูลประจำตัวที่มีความละเอียดอ่อน เช่น คีย์ API, โทเค็นการเข้าถึง และรหัสลับการเข้ารหัส ต้องได้รับการปกป้องตลอดการใช้งาน Xygeni ช่วยเพิ่มประสิทธิภาพ การรักษาความปลอดภัยความลับ โดยการตรวจจับและลดผลกระทบ การรั่วไหลของข้อมูลประจำตัวในสภาพแวดล้อมการใช้งานจริง ก่อนที่จะถูกใช้ประโยชน์ได้
การสแกน Xygeni ไฟล์, pipelineสคริปต์การกำหนดค่า และตัวแปรสภาพแวดล้อม สำหรับความลับที่ฝังอยู่ภายใน ป้องกันการเปิดเผยโดยไม่ตั้งใจ SCM, CI/CD ขั้นตอนการทำงานและการกำหนดค่าโครงสร้างพื้นฐาน. SCM การตรวจสอบประวัติช่วยให้ทีมรักษาความปลอดภัยสามารถระบุสิ่งที่เคยเกิดขึ้นมาก่อนได้ commitเก็บรักษาความลับที่ยังคงเข้าถึงได้ เพื่อให้มั่นใจว่าข้อมูลประจำตัวเดิมได้รับการจัดการอย่างเหมาะสม
Xygeni ตรวจสอบความถูกต้องของข้อมูลลับที่ตรวจพบเพื่อจัดลำดับความสำคัญของความพยายามในการแก้ไข โดยแยกแยะความแตกต่างระหว่าง ข้อมูลประจำตัวที่ใช้งานอยู่และไม่ได้ใช้งานทีมรักษาความปลอดภัยสามารถควบคุมความเสี่ยงที่แท้จริงได้อย่างรวดเร็วโดยมุ่งเน้นไปที่ข้อมูลลับที่ถูกต้องและสามารถนำไปใช้ประโยชน์ได้ แทนที่จะไล่ตามผลลัพธ์ที่ผิดพลาด
ถ้า ความลับที่ถูกต้องถูกเปิดเผยแล้วXygeni ช่วยให้ การแก้ไขอัตโนมัติ โดย:
- การเปิดใช้งานระบบรักษาความปลอดภัย playbooks ซึ่งจะเพิกถอน หมุนเวียน หรือดำเนินการแก้ไขตามที่กำหนดเอง เพื่อให้มั่นใจว่าข้อมูลประจำตัวที่ถูกบุกรุกจะไม่ถูกนำไปใช้ในทางที่ผิด
- การบล็อกการใช้งาน มีข้อมูลลับที่ถูกเปิดเผย ป้องกันไม่ให้แอปพลิเคชันที่ถูกบุกรุกถูกปล่อยใช้งานจริง
- จัดทำบันทึกการตรวจสอบโดยละเอียด ของความลับที่ตรวจพบและการดำเนินการแก้ไข เพื่อให้มั่นใจว่ามีการปฏิบัติตาม นโยบายด้านความปลอดภัยและข้อกำหนดทางกฎหมาย.
- การตรวจสอบความปลอดภัยอัตโนมัติ ช่วยให้มั่นใจได้ว่าการใช้งานเป็นไปตามข้อกำหนดใน CI/CD.
- โครงสร้างพื้นฐานในรูปแบบโค้ด (IaCการสแกน ป้องกันการตั้งค่าผิดพลาดก่อนการใช้งานจริง
- การตรวจจับความผิดปกติแบบเรียลไทม์ แจ้งเตือนเมื่อมีการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตและการละเมิดความปลอดภัย
การจัดการข้อบกพร่อง
Xygeni ช่วยเพิ่มประสิทธิภาพ การจัดการข้อบกพร่อง by การทำให้กระบวนการติดตามปัญหาด้านความปลอดภัยเป็นไปโดยอัตโนมัติ การจัดลำดับความสำคัญของช่องโหว่ตามความเสี่ยงที่แท้จริง และการบูรณาการขั้นตอนการแก้ไขปัญหา. โดยใช้ประโยชน์จาก Application Security Posture Management (ASPM), ช่องทางการจัดลำดับความสำคัญ และ CI/CD ความปลอดภัยองค์กรต่างๆ สามารถระบุ จัดประเภท และแก้ไขข้อบกพร่องด้านความปลอดภัยได้ อย่างมีประสิทธิภาพซึ่งจะช่วยลดความเสี่ยงจากการถูกเอาเปรียบและการละเมิดกฎระเบียบ
การติดตามและจัดการข้อบกพร่องด้านความปลอดภัย
มุมมองที่ไม่เป็นระบบเกี่ยวกับประเด็นด้านความปลอดภัยอาจนำไปสู่... การมองข้ามช่องโหว่ การแก้ไขที่ไม่สอดคล้องกัน และการจัดการความเสี่ยงที่ไม่มีประสิทธิภาพXygeni ให้บริการ การตรวจสอบช่องโหว่ด้านความปลอดภัยจากส่วนกลางโดยรวบรวมผลการค้นพบจาก SAST, SCA, IaC securityและ CI/CD การตรวจสอบความปลอดภัย ลง อินเทอร์เฟซการจัดการความเสี่ยงเดียว.
By การเชื่อมโยงปัญหาด้านความปลอดภัยจากหลายแหล่งข้อมูลXygeni รับประกันว่าทีมรักษาความปลอดภัยจะได้รับประโยชน์ มองเห็นความเสี่ยงของแอปพลิเคชันได้อย่างสมบูรณ์หลีกเลี่ยง การแจ้งเตือนซ้ำซ้อนหรือการมองข้ามข้อบกพร่องที่สำคัญข้อบกพร่องคือ แบ่งประเภทตามผลกระทบทางธุรกิจ ความสามารถในการใช้ประโยชน์ และความรุนแรงทางเทคนิคซึ่งช่วยให้องค์กรต่างๆ สามารถ ให้ความสำคัญกับการแก้ไขที่มีความหมาย ในขณะที่ ลดความเหนื่อยล้าจากการตื่นตัว.
Xygeni ช่วยอำนวยความสะดวกในการจัดการวงจรชีวิตของปัญหา เพื่อให้กระบวนการแก้ไขมีประสิทธิภาพยิ่งขึ้น ช่วยให้ทีมสามารถติดตาม มอบหมาย และแก้ไขข้อบกพร่องได้ ภายใน หรือผ่านทาง ระบบจัดการตั๋วภายนอก เช่น Jira และ แพลตฟอร์มการส่งข้อความ เช่น Slack. สิ่งนี้ช่วยให้มั่นใจได้ ปัญหาด้านความปลอดภัยได้รับการจัดการอย่างเหมาะสมภายในขั้นตอนการพัฒนาที่มีอยู่แล้วเพื่อปรับปรุงการประสานงานระหว่างทีมรักษาความปลอดภัยและทีมวิศวกรรมให้ดียิ่งขึ้น
การจัดลำดับความสำคัญอัตโนมัติและการจัดการข้อบกพร่องตามความเสี่ยง
หากไม่มีการจัดลำดับความสำคัญอย่างเป็นระบบ ทีมรักษาความปลอดภัยอาจเสี่ยงที่จะถูกครอบงำด้วยการแจ้งเตือนที่ไม่ได้แสดงถึงภัยคุกคามในทันที Xygeni แก้ปัญหานี้โดยการผสานรวม ช่องทางการจัดลำดับความสำคัญซึ่งช่วยให้องค์กรต่างๆ สามารถ ตรวจสอบช่องโหว่ด้านความปลอดภัยโดยอิงจากปัจจัยเสี่ยงในโลกแห่งความเป็นจริง เช่น การเข้าถึง การใช้ประโยชน์ และผลกระทบทางธุรกิจ.
โดยมั่นใจว่า ช่องโหว่ที่สามารถใช้ประโยชน์ได้จริงในสภาพแวดล้อมการผลิตจะได้รับการแก้ไขก่อนเป็นอันดับแรกXygeni ช่วยเหลือทีมรักษาความปลอดภัย มุ่งเน้นไปที่ภัยคุกคามที่ร้ายแรงที่สุด ในขณะที่ลดความสำคัญของประเด็นต่างๆ ด้วย ความเสี่ยงในโลกแห่งความเป็นจริงน้อยมากหรือไม่มีเลย. อัตโนมัติ การบังคับใช้นโยบาย นอกจากนี้ยังช่วยให้มั่นใจได้ว่า การติดตั้งระบบจะถูกระงับหากพบข้อบกพร่องร้ายแรงที่ยังไม่ได้รับการแก้ไข ตรวจพบแล้ว ป้องกันช่องโหว่ที่มีความเสี่ยงสูงไม่ให้เข้าสู่ระบบการผลิต.
การปรับปรุงกระบวนการแก้ไขและพัฒนาอย่างต่อเนื่อง
การแก้ไขช่องโหว่ด้านความปลอดภัยอย่างมีประสิทธิภาพจำเป็นต้อง การผสานรวมอย่างราบรื่นกับเวิร์กโฟลว์ของนักพัฒนา และ ระบบอัตโนมัติเพื่อลดภาระงานด้วยตนเองไซเจนีเร่งความเร็ว การแก้ไขข้อบกพร่องด้านความปลอดภัย โดยการฝังคำแนะนำด้านความปลอดภัยที่นำไปปฏิบัติได้จริงลงไปโดยตรง CI/CD pipelineเพื่อให้มั่นใจว่านักพัฒนาจะได้รับ คำแนะนำในการแก้ไขปัญหาตามบริบทโดยไม่รบกวนขั้นตอนการทำงานของพวกเขา.
เพื่อขจัดงานที่ต้องทำซ้ำๆ ด้วยมือ Xygeni จึงเข้ามามีบทบาท ดำเนินการแก้ไขโดยอัตโนมัติ, ทริกเกอร์ การแก้ไขช่องโหว่ทั่วไปโดยใช้คู่มือการแก้ไขปัญหาซึ่งจะช่วยลดเวลาและความพยายามที่จำเป็นในการแก้ไขปัญหาด้านความปลอดภัย ทำให้ทีมสามารถ... มุ่งเน้นไปที่ภัยคุกคามที่ซับซ้อนและส่งผลกระทบสูง.
นอกจากนี้ Xygeni ยังติดตามประสิทธิภาพการฟื้นฟู โดยวัดค่าต่างๆ แนวโน้มเวลาในการแก้ไขปัญหาและการลดความเสี่ยงโดยรวมสิ่งนี้ช่วยให้องค์กรต่างๆ สามารถดำเนินการได้อย่างต่อเนื่อง ปรับปรุงมาตรการรักษาความปลอดภัย ระบุปัญหาคอขวดในกระบวนการ และปรับปรุงเวลาในการตอบสนองเพื่อให้มั่นใจว่าข้อบกพร่องด้านความปลอดภัยนั้น บริหารจัดการเชิงรุกมากกว่าเชิงรับ.
- การติดตามปัญหาด้านความปลอดภัยแบบรวมศูนย์ ช่วยขจัดความกระจัดกระจายในการจัดการช่องโหว่
- ช่องทางการจัดลำดับความสำคัญ ตรวจสอบให้แน่ใจว่าทีมต่างๆ มุ่งเน้นไปที่ความเสี่ยงที่สามารถใช้ประโยชน์ได้และมีผลกระทบสูง
- เวิร์กโฟลว์การแก้ไขอัตโนมัติ เร่งการแก้ไขช่องโหว่ด้านความปลอดภัย
การตรวจสอบ
Xygeni เสริมความแข็งแกร่งให้กับกระบวนการตรวจสอบโดยการฝังตัว การทดสอบที่ขับเคลื่อนด้วยข้อกำหนด และ การทดสอบความปลอดภัย เข้าสู่เวิร์กโฟลว์การพัฒนา โดยการบังคับใช้มาตรการรักษาความปลอดภัยโดยอัตโนมัติ CI/CDด้วยการจัดลำดับความสำคัญของช่องโหว่ตามระดับความเสี่ยง และการบูรณาการการตรวจสอบความปลอดภัยในทุกขั้นตอน Xygeni จึงมั่นใจได้ว่าความปลอดภัยจะกลายเป็นส่วนสำคัญของการส่งมอบซอฟต์แวร์ แทนที่จะเป็นเพียงการตรวจสอบในนาทีสุดท้าย
การทดสอบที่ขับเคลื่อนด้วยข้อกำหนด
ต้องมีการทดสอบด้านความปลอดภัย กำหนดและนำไปใช้อย่างเป็นระบบ ตลอดทุกขั้นตอนของการพัฒนา Xygeni รับประกันว่าข้อกำหนดด้านความปลอดภัยจะได้รับการปฏิบัติตาม บังคับใช้โดยอัตโนมัติ โดยการบูรณาการการตรวจสอบเข้าไป CI/CD pipelineทุกการสร้างแอปพลิเคชันจะต้องผ่านการตรวจสอบความถูกต้องด้วยการทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST) สำหรับช่องโหว่ของโค้ด การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA) สำหรับความเสี่ยงด้านการพึ่งพา การสแกนความลับเพื่อป้องกันการเปิดเผยข้อมูลประจำตัว และโครงสร้างพื้นฐานในรูปแบบโค้ด (IaC) การตรวจสอบความปลอดภัยเพื่อยืนยันการกำหนดค่า
ระบบรักษาความปลอดภัยทำหน้าที่เป็นกลไกบังคับใช้ โดยจะบล็อกการสร้างโดยอัตโนมัติหากการทดสอบความปลอดภัยขาดหายไปหรือไม่ผ่านเกณฑ์นโยบายที่กำหนดไว้ล่วงหน้า Xygeni ติดตามความครอบคลุมของการทดสอบในแอปพลิเคชันต่างๆเพื่อให้มั่นใจว่าส่วนประกอบทั้งหมดได้รับการตรวจสอบอย่างต่อเนื่องตามข้อกำหนดด้านความปลอดภัย หากตรวจพบช่องโหว่ องค์กรจะได้รับคำแนะนำอัตโนมัติเพื่อแก้ไขช่องโหว่เหล่านั้น Xygeni รับประกันว่าการทดสอบความปลอดภัยจะถูกนำไปใช้เสมอ ช่วยขจัดความไม่สอดคล้องกันและป้องกันไม่ให้ซอฟต์แวร์ที่ยังไม่ผ่านการทดสอบเข้าสู่ระบบการผลิต
เกณฑ์มาตรฐานที่ปรับขนาดได้สำหรับการทดสอบความปลอดภัย
การทดสอบความปลอดภัยแบบอัตโนมัติต้องมีความสม่ำเสมอและปรับขนาดได้เพื่อให้ทันกับวงจรการพัฒนาที่รวดเร็ว Xygeni ผสานรวมการสแกนความปลอดภัยแบบอัตโนมัติในทุกขั้นตอนของการพัฒนา CI/CDเพื่อให้มั่นใจว่าสามารถตรวจพบช่องโหว่ได้โดยเร็วที่สุด การตรวจสอบความปลอดภัยจะถูกเรียกใช้กับโค้ดทุกบรรทัด commitกระบวนการนี้ครอบคลุมถึงการสร้างและการปรับใช้แอปพลิเคชัน พร้อมทั้งตรวจสอบสถานะความปลอดภัยของแอปพลิเคชันอย่างต่อเนื่อง ระบบรักษาความปลอดภัยจะบล็อกการปรับใช้หากพบช่องโหว่ที่สำคัญ การตั้งค่าที่ไม่ถูกต้อง หรือการละเมิดข้อกำหนด
นอกจากนี้ Xygeni ยังช่วยป้องกันช่องโหว่ด้านความปลอดภัยโดยอัตโนมัติอีกด้วย การติดตามช่องโหว่ที่ได้รับการแก้ไข และทำให้มั่นใจว่าข้อผิดพลาดเหล่านั้นจะไม่ปรากฏขึ้นอีกในเวอร์ชันต่อๆ ไป การทดสอบการถดถอยนี้ช่วยให้มั่นใจได้ว่าการปรับปรุงด้านความปลอดภัยจะคงอยู่ตลอดเวลา โดยการฝังการทดสอบความปลอดภัยเข้าไปโดยตรง CI/CDไซเกนี ช่วยขจัดปัญหาคอขวดที่เกิดจากแรงงานคน และรับประกันว่าการตรวจสอบความปลอดภัยจะเกิดขึ้นโดยไม่รบกวนการพัฒนา
ความเข้าใจอย่างลึกซึ้งและการจัดลำดับความสำคัญตามความเสี่ยง
ช่องโหว่ด้านความปลอดภัยไม่ได้ก่อให้เกิดความเสี่ยงในระดับเดียวกันเสมอไป Xygeni ช่วยเพิ่มประสิทธิภาพการทดสอบความปลอดภัยโดยมุ่งเน้นที่... การจัดลำดับความสำคัญตามความเสี่ยงเพื่อให้มั่นใจว่าส่วนประกอบที่มีผลกระทบสูงจะได้รับการตรวจสอบอย่างละเอียดถี่ถ้วนยิ่งขึ้น การสแกนความปลอดภัยจะเสริมด้วยการประเมินผลกระทบทางธุรกิจ ช่วยให้ทีมมุ่งเน้นไปที่ช่องโหว่ที่สามารถใช้ประโยชน์ได้และเข้าถึงได้ ซึ่งเกี่ยวข้องกับแอปพลิเคชัน.
การจัดลำดับความสำคัญเป็นแบบไดนามิกและได้รับการปรับปรุงอย่างต่อเนื่องตามการเปลี่ยนแปลงของภัยคุกคาม หากมีการค้นพบช่องโหว่ใหม่ในวงกว้างหรือช่องโหว่ใดมีความสำคัญมากขึ้น ลำดับความสำคัญจะถูกปรับโดยอัตโนมัติและกระตุ้นให้เกิดการดำเนินการต่อไป การตรวจสอบความถูกต้องและการบังคับใช้มาตรการรักษาความปลอดภัยทันทีแนวทางที่คำนึงถึงความเสี่ยงนี้ช่วยให้ทีมรักษาความปลอดภัยสามารถจัดสรรทรัพยากรได้ตามความจำเป็น โดยสร้างสมดุลระหว่างการทดสอบอัตโนมัติกับการตรวจสอบด้วยตนเองอย่างเจาะจง
การทดสอบความปลอดภัยแบบบูรณาการในกระบวนการพัฒนาซอฟต์แวร์
การทดสอบความปลอดภัยต้องผสานรวมเข้ากับระบบได้อย่างราบรื่น เวิร์กโฟลว์ของนักพัฒนา เพื่อให้เกิดประสิทธิภาพ Xygeni รับประกันว่าช่องโหว่ที่ตรวจพบสามารถแก้ไขได้ มอบหมายให้กับนักพัฒนา ผ่านการบูรณาการกับ ระบบจัดการตั๋วอย่าง Jira และแพลตฟอร์มการส่งข้อความอย่าง Slackผลการตรวจสอบด้านความปลอดภัยมีความเชื่อมโยงโดยตรงกับขั้นตอนการแก้ไขปัญหา ทำให้ทีมสามารถดำเนินการตามแผนได้ก่อนการนำไปใช้งานจริง.
- CI/CD-ประตูรักษาความปลอดภัยแบบบูรณาการ บังคับใช้การปฏิบัติตามข้อกำหนดก่อนที่โค้ดจะถูกนำไปใช้งานจริง
- การทดสอบความปลอดภัยแบบอัตโนมัติและขับเคลื่อนด้วยความเสี่ยง ตรวจจับช่องโหว่ได้ตั้งแต่เนิ่นๆ
- การตรวจสอบความปลอดภัยอย่างต่อเนื่อง ป้องกันข้อผิดพลาดซ้ำซ้อนและเพิ่มประสิทธิภาพการทดสอบ
การดำเนินการ
ไซเกนีเสริมความแข็งแกร่ง การรักษาความปลอดภัยในการปฏิบัติงาน โดยการเปิดใช้งาน การตรวจจับความผิดปกติแบบเรียลไทม์ การจัดการโครงสร้างพื้นฐานที่ปลอดภัย และการแก้ไขช่องโหว่โดยอัตโนมัติ ผ่านการจัดการเหตุการณ์และสภาพแวดล้อมXygeni รับประกันว่าเหตุการณ์ด้านความปลอดภัยจะถูกตรวจพบและแก้ไขได้อย่างรวดเร็ว พร้อมทั้งรักษาความแข็งแกร่งและความทันสมัยของสภาพแวดล้อมแอปพลิเคชัน
การจัดการเหตุการณ์ที่เกิดขึ้น
เหตุการณ์ด้านความปลอดภัยมักไม่ถูกตรวจพบเป็นเวลานาน ทำให้ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่และก่อให้เกิดความเสียหายได้ Xygeni ช่วยลดความเสี่ยงนี้ได้อย่างมากโดยการผสานรวม การตรวจจับความผิดปกติและการป้องกันการแก้ไขดัดแปลงรหัสมั่นใจ การระบุภัยคุกคามด้านความปลอดภัยและการแก้ไขดัดแปลงโดยไม่ได้รับอนุญาตตั้งแต่เนิ่นๆ.
การตรวจจับเหตุการณ์ ได้รับการเสริมประสิทธิภาพโดย Xygeni ตรวจสอบเวลาจริง ของสภาพแวดล้อมการพัฒนาซอฟต์แวร์ การระบุ กิจกรรมที่น่าสงสัยใน CI/CD pipelineที่เก็บซอร์สโค้ดและแอปพลิเคชันที่ใช้งานจริงการตรวจจับความผิดปกติจะวิเคราะห์พฤติกรรมภายในอย่างต่อเนื่อง SCM, CI/CDและสภาพแวดล้อมการผลิตโดยการติดธง การพยายามเข้าถึงโดยไม่ได้รับอนุญาต การแก้ไขไฟล์ที่ผิดปกติ และการเบี่ยงเบนจากกฎเกณฑ์ standard รูปแบบกิจกรรมแนวทางเชิงรุกนี้ ลดระยะเวลาการพักซึ่งช่วยให้องค์กรสามารถตรวจจับเหตุการณ์ด้านความปลอดภัยได้ก่อนที่จะลุกลามบานปลาย
การตรวจจับการดัดแปลงรหัส ช่วยให้มั่นใจได้ว่าความสมบูรณ์ของแอปพลิเคชันยังคงอยู่โดยการตรวจสอบ การแก้ไขโค้ดต้นฉบับ ไฟล์ที่ได้จากการสร้าง และสคริปต์การปรับใช้โดยไม่ได้รับอนุญาตหากผู้โจมตีพยายามแก้ไขตรรกะของแอปพลิเคชันหรือแทรกโค้ดที่เป็นอันตราย Xygeni จะแจ้งเตือนทีมรักษาความปลอดภัยทันที องค์กรจะได้รับข้อมูลเชิงลึกที่สมบูรณ์เกี่ยวกับการพยายามโจมตี ทำให้สามารถรับมือได้ ตอบโต้ก่อนที่ผู้โจมตีจะสามารถติดตั้งซอฟต์แวร์ที่บุกรุกได้สำเร็จ.
Xygeni นำเสนอเวิร์กโฟลว์อัตโนมัติและการผสานรวมกับเครื่องมือจัดการความปลอดภัยเพื่อการตอบสนองต่อเหตุการณ์ ทีมรักษาความปลอดภัยสามารถ ลิงก์ตรวจพบภัยคุกคามต่อแพลตฟอร์มการตอบสนองต่อเหตุการณ์เพื่อให้มั่นใจได้ว่ามีการจัดการเหตุการณ์อย่างเป็นระบบผ่านทาง playbooksการดำเนินการกักกันอัตโนมัติ และการวิเคราะห์ทางนิติวิทยาศาสตร์. โดย ปรับปรุงกระบวนการตรวจจับและการตอบสนองให้มีประสิทธิภาพยิ่งขึ้นXygeni ช่วยให้องค์กรต่างๆ สามารถควบคุมภัยคุกคามได้อย่างรวดเร็วและลดผลกระทบต่อการดำเนินงานให้น้อยที่สุด
- การตรวจจับความผิดปกติแบบเรียลไทม์ ลดระยะเวลาที่เหตุการณ์เกิดขึ้นให้น้อยที่สุด
- การป้องกันการดัดแปลงรหัส ป้องกันการแก้ไขโดยไม่ได้รับอนุญาต
- เวิร์กโฟลว์การตอบกลับอัตโนมัติ ปรับปรุงกระบวนการควบคุมและฟื้นฟูเหตุการณ์ให้มีประสิทธิภาพยิ่งขึ้น
การจัดการสิ่งแวดล้อม
การรักษาความปลอดภัยของสภาพแวดล้อมการปฏิบัติงานนั้นจำเป็นต้องอาศัย การบังคับใช้การกำหนดค่าที่ปลอดภัยอย่างสม่ำเสมอและการแก้ไขช่องโหว่อย่างรวดเร็วXygeni รับประกันว่า CI/CD pipelineบังคับใช้มาตรฐานความปลอดภัยขั้นพื้นฐานทั่วทั้งโครงสร้างพื้นฐานและสภาพแวดล้อมการพัฒนาซึ่งจะช่วยลดความเสี่ยงจากการตั้งค่าที่ไม่ถูกต้องและซอฟต์แวร์ที่ล้าสมัย
การเสริมความแข็งแกร่งของการกำหนดค่า เป็นระบบอัตโนมัติผ่าน CI/CD การตรวจสอบความปลอดภัยเพื่อให้มั่นใจว่าส่วนประกอบโครงสร้างพื้นฐานทั้งหมด รวมถึงสภาพแวดล้อมการสร้าง การกำหนดค่าระบบคลาวด์ และการพึ่งพาการทำงาน เป็นไปตามข้อกำหนด แนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัยXygeni ตรวจสอบอย่างต่อเนื่อง โครงสร้างพื้นฐานในรูปแบบโค้ด (IaC) เทมเพลต สคริปต์การปรับใช้ และนโยบายความปลอดภัย เพื่อตรวจจับความเบี่ยงเบนจากค่ามาตรฐานที่กำหนดไว้ การกำหนดค่าที่ไม่ถูกต้องใดๆ จะถูกระบุว่าเป็นข้อบกพร่องด้านความปลอดภัย ซึ่งจะป้องกันไม่ให้การกำหนดค่าที่ไม่ปลอดภัยเหล่านั้นเข้าสู่ระบบการผลิต
การแก้ไขและอัปเดต เร่งความเร็วผ่าน ความสามารถในการแก้ไขปัญหาโดยอัตโนมัติเพื่อให้มั่นใจว่าช่องโหว่ในส่วนประกอบของแอปพลิเคชันและโครงสร้างพื้นฐานได้รับการแก้ไขทันท่วงที Xygeni ผสานรวมสิ่งเหล่านี้เข้าด้วยกัน การจัดลำดับความสำคัญตามความเสี่ยง ในการจัดการช่องโหว่ เพื่อให้มั่นใจว่า การติดตั้งแพทช์และการอัปเดตด้านความปลอดภัยที่สำคัญจะเป็นขั้นตอนแรกองค์กรต่างๆ สามารถ ทำให้เวิร์กโฟลว์การแก้ไขปัญหาเป็นไปโดยอัตโนมัติ เชื่อมโยงข้อบกพร่องด้านความปลอดภัยกับระบบติดตามปัญหา และบังคับใช้การปฏิบัติตามข้อกำหนดการติดตั้งแพทช์ภายใน CI/CD pipelines.
- CI/CDการเสริมความแข็งแกร่งของการกำหนดค่าที่ขับเคลื่อน รับประกันความปลอดภัยของโครงสร้างพื้นฐานขั้นพื้นฐาน
- การแก้ไขและซ่อมแซมอัตโนมัติ เร่งการแก้ไขช่องโหว่
- การติดตามการปฏิบัติตามอย่างต่อเนื่อง ช่วยรักษาความปลอดภัยและอัปเดตสภาพแวดล้อมให้ทันสมัยอยู่เสมอ
สรุป
Xygeni ทำให้ง่ายขึ้น การใช้งาน SAMM โดยการบูรณาการ การบังคับใช้มาตรการรักษาความปลอดภัยอัตโนมัติ การจัดลำดับความสำคัญตามความเสี่ยง และการตรวจสอบอย่างต่อเนื่อง เข้าไปใน วงจรการพัฒนาซอฟต์แวร์ (SDLC). โดยการฝัง การควบคุมความปลอดภัยในด้านธรรมาภิบาล การออกแบบ การนำไปใช้ การตรวจสอบ และการดำเนินงาน, องค์กรต่างๆ ได้ ปรับปรุงมาตรการรักษาความปลอดภัยอย่างเป็นระบบ โดยไม่กระทบต่อความเร็วในการพัฒนา
โดยการนำไปใช้ SAMM กับ Xygeniองค์กรต่างๆ จะบรรลุเป้าหมายดังต่อไปนี้:
- การติดตามความเสี่ยงอย่างต่อเนื่องและการทำให้การปฏิบัติตามกฎระเบียบเป็นไปโดยอัตโนมัติ ด้วยการมองเห็นข้อมูลแบบเรียลไทม์ การบังคับใช้นโยบาย และการกำกับดูแลด้านความปลอดภัย
- การจัดลำดับความสำคัญของความเสี่ยงเชิงกลยุทธ์และการประเมินภัยคุกคาม พร้อมด้วยการประเมินความเสี่ยงแบบไดนามิก การวิเคราะห์ความเป็นไปได้ในการถูกโจมตี และขั้นตอนการแก้ไขปัญหาที่ตรงเป้าหมาย
- การบังคับใช้ความปลอดภัยอัตโนมัติ ตลอดกระบวนการสร้างและปรับใช้ เพื่อให้มั่นใจได้ถึงการรับรองความถูกต้องของอาร์ติแฟกต์ การตรวจสอบความถูกต้องของส่วนประกอบ และความปลอดภัย CI/CD การบูรณาการด้านความปลอดภัย
- การตรวจสอบความปลอดภัยที่แข็งแกร่งและการตรวจสอบแบบเรียลไทม์ ผ่านประตูรักษาความปลอดภัย การทดสอบความปลอดภัยอัตโนมัติ และ ASPM-การบังคับใช้การปฏิบัติตามกฎระเบียบที่ขับเคลื่อนด้วยเป้าหมาย
- การจัดการเหตุการณ์เชิงรุกและความปลอดภัยของโครงสร้างพื้นฐานโดยใช้ประโยชน์จากการตรวจจับความผิดปกติแบบเรียลไทม์ การป้องกันการแก้ไขโค้ด และเวิร์กโฟลว์การแก้ไขปัญหาอัตโนมัติ
ด้วยระบบเส้นทาง การจัดลำดับความสำคัญของความเสี่ยงโดยอัตโนมัติ การบังคับใช้ที่ขับเคลื่อนด้วยความปลอดภัย และการตรวจสอบแบบบูรณาการXygeni ช่วยให้องค์กรต่างๆ สามารถ ปรับปรุงกระบวนการนำ SAMM มาใช้ให้มีประสิทธิภาพยิ่งขึ้น และให้แน่ใจว่า ระดับความพร้อมด้านความปลอดภัยของซอฟต์แวร์สามารถขยายตัวได้อย่างมีประสิทธิภาพควบคู่ไปกับการเติบโตของธุรกิจ.
องค์กรต่างๆ บรรลุเป้าหมาย การปรับปรุงในทันทีด้านการกำกับดูแล การทดสอบความปลอดภัย การทำให้การปฏิบัติตามกฎระเบียบเป็นไปโดยอัตโนมัติ และการลดความเสี่ยงลดการสัมผัสกับ การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ การตั้งค่าที่ไม่ถูกต้อง และภัยคุกคามต่อการดำเนินงาน ร่วมกับไซเจนี
การนำ SAMM มาใช้กลายเป็น คล่องตัว วัดผลได้ และปรับขนาดได้ทำให้ทีมรักษาความปลอดภัยและทีมพัฒนาสามารถ... ยกระดับความพร้อมด้านความปลอดภัยโดยไม่ชะลอการพัฒนานวัตกรรม.
