






เมื่อวงจรชีวิตของห่วงโซ่อุปทานซอฟต์แวร์ดำเนินไปตั้งแต่ซอร์สโค้ดไปจนถึงไฟล์ที่สามารถเรียกใช้งานได้ ขั้นตอนการสร้างซอฟต์แวร์ถือเป็นจุดเปลี่ยนที่สำคัญ อย่างไรก็ตาม ขั้นตอนการเปลี่ยนแปลงนี้ก็มีความเสี่ยงต่อภัยคุกคามหลายประการที่อาจเป็นอันตรายต่อความสมบูรณ์ของซอฟต์แวร์ได้ build securityภัยคุกคามเหล่านี้สามารถแทรกซึมเข้าสู่กระบวนการสร้างได้หลายวิธี รวมถึงการหลีกเลี่ยงระบบที่กำหนดไว้ CI/CD pipelineการแก้ไขโค้ดหลังการควบคุมเวอร์ชัน การโจมตีกระบวนการสร้างซอฟต์แวร์ หรือการจัดการคลังเก็บไฟล์ ในบทความนี้ เราจะเจาะลึกถึงภัยคุกคามเหล่านี้และตรวจสอบการโจมตีที่พบได้บ่อยที่สุดในห่วงโซ่อุปทานซอฟต์แวร์ เนื้อหานี้เป็นส่วนหนึ่งของชุดบทความในบล็อกของเราที่สำรวจเรื่องเหล่านี้ software supply chain security throughout the SDLC.
ขั้นตอนการสร้างในวงจรชีวิตการพัฒนาซอฟต์แวร์
ขั้นตอนการสร้างซอฟต์แวร์ในวงจรชีวิตของห่วงโซ่อุปทานซอฟต์แวร์นั้นครอบคลุมกระบวนการแปลงซอร์สโค้ดให้เป็นไฟล์ซอฟต์แวร์ที่สามารถทำงานได้ ขั้นตอนนี้เกี่ยวข้องกับการคอมไพล์ การเชื่อมโยง และการบรรจุซอร์สโค้ด รวมถึงการสร้างแพ็กเกจการติดตั้งและไฟล์การกำหนดค่า
Build security ภัยคุกคามคือช่องโหว่ที่อาจทำให้ผู้ไม่หวังดีสามารถเปลี่ยนแปลงซอฟต์แวร์โดยไม่ได้รับอนุญาตในระหว่างกระบวนการสร้างโดยไม่ต้องแก้ไขซอร์สโค้ด ภัยคุกคามเหล่านี้สามารถเกิดขึ้นได้หลายวิธี เช่น การเจาะระบบสภาพแวดล้อมการสร้าง หรือการใช้ประโยชน์จากช่องโหว่ในเครื่องมือสร้างซอฟต์แวร์
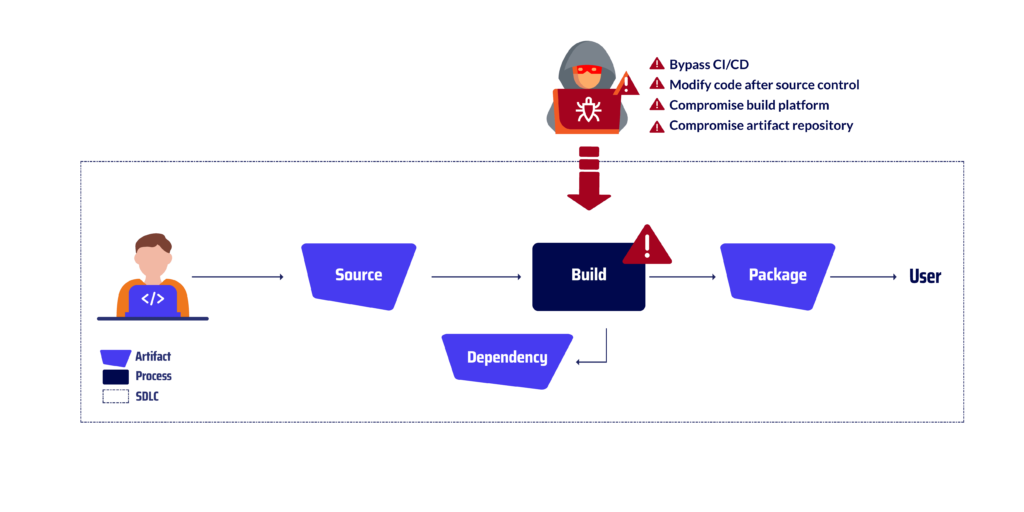
ภัยคุกคามที่พบบ่อยที่สุดในห่วงโซ่อุปทานซอฟต์แวร์ - การโจมตีการสร้างซอฟต์แวร์
ทางอ้อม CI/CD
นี่หมายถึงการปฏิบัติที่หลีกเลี่ยงกฎเกณฑ์ที่กำหนดไว้ CI/CD (การบูรณาการอย่างต่อเนื่องและการส่งมอบอย่างต่อเนื่อง) pipeline การสร้างและเผยแพร่ซอฟต์แวร์โดยตรงโดยไม่ต้องผ่านกระบวนการทดสอบ ตรวจสอบ และตรวจสอบอย่างเข้มงวดซึ่งโดยปกติแล้วหน่วยงานทางการจะบังคับใช้ pipelineสามารถทำได้โดยการสร้างซอฟต์แวร์ด้วยตนเองจากภายนอก CI/CD สภาพแวดล้อม หรือโดยการใช้เครื่องมือหรือสคริปต์ที่อนุญาตให้มีการแก้ไขกระบวนการสร้างโดยไม่ได้รับอนุญาต ตัวอย่างของการโจมตีประเภทนี้คือ การโจมตีของเจนกินส์ในปี 2022 แฮกเกอร์ได้แทรกซึมเข้าไปในระบบ pipeline แฮ็กเกอร์ได้เจาะระบบซอฟต์แวร์โอเพนซอร์สยอดนิยมชื่อ Jenkins โดยแทรกโค้ดที่เป็นอันตรายเข้าไปใน Jenkinsfile ซึ่งเป็นสคริปต์ที่กำหนดกระบวนการสร้างโปรแกรม โค้ดที่เป็นอันตรายนี้ทำให้แฮ็กเกอร์สามารถหลีกเลี่ยงการตรวจจับได้ CI/CD pipelineพวกเขาจะทำการตรวจสอบความปลอดภัยและแทรกโค้ดของพวกเขาเข้าไปในกระบวนการสร้างซอฟต์แวร์ จากนั้นโค้ดนี้จะถูกเรียกใช้งานบนระบบขององค์กรที่ติดตั้งซอฟต์แวร์นั้น
แก้ไขโค้ดหลังจากควบคุมเวอร์ชันแล้ว
การกระทำนี้เกี่ยวข้องกับการแก้ไขโค้ดต้นฉบับโดยไม่ได้รับอนุญาตหลังจากที่ได้ทำการแก้ไขแล้ว commitโดยการนำโค้ดที่แก้ไขแล้วไปไว้ในระบบควบคุมเวอร์ชันที่เชื่อถือได้ (SCS) จากนั้นจึงสร้างซอฟต์แวร์โดยใช้โค้ดที่แก้ไขแล้วนี้ ซึ่งสามารถทำได้โดยการแก้ไขโค้ดโดยตรงบนเวิร์กสเตชันของนักพัฒนา หรือโดยการใช้เครื่องมือหรือสคริปต์ภายนอกเพื่อแทรกโค้ดที่เป็นอันตรายเข้าไปในกระบวนการสร้าง ตัวอย่างของการโจมตีในลักษณะนี้คือการโจมตี GitLab ในปี 2022 แฮกเกอร์แทรกซึมเข้าไปในกระบวนการสร้าง pipeline of GitLabแฮกเกอร์ได้แทรกโค้ดที่เป็นอันตรายเข้าไปใน GitLab CI/CD pipelineซึ่งเป็นเครื่องมือที่ช่วยทำให้กระบวนการเป็นไปโดยอัตโนมัติ build security กระบวนการดังกล่าว โค้ดที่เป็นอันตรายทำให้แฮ็กเกอร์สามารถแก้ไขโค้ดหลังจากที่ได้บันทึกไว้ในระบบควบคุมเวอร์ชันแล้ว ซึ่งทำให้พวกเขาสามารถแทรกโค้ดของตนเข้าไปในซอฟต์แวร์ และโค้ดนั้นจะถูกเรียกใช้งานบนระบบขององค์กรที่ติดตั้งซอฟต์แวร์ดังกล่าว
กระบวนการสร้างแบบประนีประนอม
วิธีการนี้เกี่ยวข้องกับการดัดแปลงหรือเปลี่ยนแปลงกระบวนการสร้างโปรแกรมเอง ไม่ว่าจะโดยการเข้าถึงสภาพแวดล้อมการสร้างโปรแกรมโดยตรง หรือโดยการใช้ช่องโหว่ในเครื่องมือสร้างโปรแกรมหรือส่วนประกอบของบุคคลที่สาม การกระทำเช่นนี้มีจุดประสงค์เพื่อแทรกโค้ดที่เป็นอันตรายเข้าไปในผลลัพธ์ของการสร้างโปรแกรม เปลี่ยนแปลงที่มาของการสร้างโปรแกรม หรือขัดขวางกระบวนการสร้างโปรแกรมโดยสิ้นเชิง ตัวอย่างที่โด่งดังที่สุดของการโจมตีในลักษณะนี้คือ... การโจมตี SolarWindsผู้โจมตีได้เข้าถึงแพลตฟอร์มการสร้างซอฟต์แวร์ของ SolarWinds โดยไม่ได้รับอนุญาต ซึ่งเป็นระบบที่ใช้ในการคอมไพล์และบรรจุซอฟต์แวร์ SolarWinds Orion สคริปต์นี้ได้แทรกโค้ดที่เป็นอันตรายเข้าไปในซอฟต์แวร์ SolarWinds Orion ที่คอมไพล์แล้ว เมื่อผู้ใช้ติดตั้งซอฟต์แวร์ที่ถูกบุกรุก โค้ดที่เป็นอันตรายจะถูกเรียกใช้งานบนระบบของพวกเขา ทำให้ผู้โจมตีสามารถเข้าถึงระบบของพวกเขาได้โดยไม่ได้รับอนุญาต นอกจากนี้ ผู้โจมตียังสามารถขโมยข้อมูลสำคัญจากระบบของพวกเขาได้ เช่น ข้อมูลประจำตัว ทรัพย์สินทางปัญญา และข้อมูลลูกค้า
คลังเก็บสิ่งประดิษฐ์ที่ถูกบุกรุก
นี่หมายถึงการเข้าถึงหรือการแก้ไขดัดแปลงคลังเก็บไฟล์ซอฟต์แวร์โดยไม่ได้รับอนุญาต ซึ่งเป็นที่เก็บแพ็กเกจซอฟต์แวร์และไฟล์ไบนารีสำหรับการแจกจ่ายให้กับผู้ใช้ภายในหรือภายนอก ผู้โจมตีสามารถใช้ช่องโหว่นี้เพื่อแทรกโค้ดที่เป็นอันตราย แก้ไขความถูกต้องของซอฟต์แวร์ หรือขัดขวางกระบวนการติดตั้งใช้งาน ตัวอย่างของการโจมตีในลักษณะนี้คือ อัญมณีรูบี้ประจำปี 2022แฮกเกอร์ได้แทรกซึมเข้าไปในคลังเก็บไฟล์ของ RubyGems โดยแฮกเกอร์ได้แทนที่ไฟล์ที่ถูกต้องด้วยไฟล์ที่เป็นอันตราย จากนั้นไฟล์ดังกล่าวถูกดาวน์โหลดโดยองค์กรหลายพันแห่งที่พัฒนาซอฟต์แวร์ด้วย Ruby on Rails ไฟล์ที่เป็นอันตรายนี้ทำให้แฮกเกอร์สามารถเรียกใช้โค้ดตามอำเภอใจบนระบบขององค์กรที่ติดตั้งซอฟต์แวร์ได้ ซึ่งอาจทำให้พวกเขาสามารถขโมยข้อมูล ติดตั้งมัลแวร์ หรือก่อกวนการดำเนินงานได้
หมายเหตุครั้งสุดท้าย
เนื่องจากองค์กรต่างๆ ยังคงนำแนวทางการพัฒนาซอฟต์แวร์ที่เน้นระบบอัตโนมัติและการส่งมอบอย่างต่อเนื่องมาใช้ ความสำคัญของการรักษาความปลอดภัยในกระบวนการสร้างซอฟต์แวร์จึงยิ่งมากขึ้นกว่าเดิม การใช้มาตรการรักษาความปลอดภัยที่แข็งแกร่งตลอดขั้นตอนการสร้างซอฟต์แวร์ จะช่วยให้องค์กรลดความเสี่ยงที่จะตกเป็นเหยื่อของการโจมตีที่เป็นอันตรายซึ่งอาจบั่นทอนความสมบูรณ์และความปลอดภัยของซอฟต์แวร์ได้อย่างมาก
กลยุทธ์ที่กล่าวถึงในบทความนี้และตัวอย่างที่ให้ไว้ เป็นเครื่องเตือนใจว่าขั้นตอนการพัฒนาซอฟต์แวร์เป็นจุดอ่อนในห่วงโซ่อุปทานซอฟต์แวร์ องค์กรควรตระหนักถึงภัยคุกคามเหล่านี้และนำมาตรการรักษาความปลอดภัยที่จำเป็นมาใช้เพื่อปกป้องซอฟต์แวร์ของตนจากการโจมตี การทำเช่นนั้นจะช่วยให้มั่นใจได้ถึงความสมบูรณ์ ความปลอดภัย และความน่าเชื่อถือของซอฟต์แวร์สำหรับผู้ใช้และลูกค้าของตน
ร่วมเดินทางไปกับเราเพื่อสร้างระบบนิเวศซอฟต์แวร์ที่ปลอดภัย
อย่าพลาดโอกาสนี้ในการก้าวล้ำนำหน้าในการหลีกเลี่ยงภัยคุกคามในห่วงโซ่อุปทานซอฟต์แวร์ สมัครรับข่าวสารจากบล็อกของเราวันนี้และเป็นคนแรกที่ได้รับข้อมูลเชิงลึกล่าสุด เพื่อให้มั่นใจว่าองค์กรของคุณยังคงมีความยืดหยุ่นและปลอดภัยท่ามกลางภัยคุกคามที่เปลี่ยนแปลงไป เราสามารถร่วมกันสร้างระบบนิเวศซอฟต์แวร์ที่แข็งแกร่งและปลอดภัยยิ่งขึ้นสำหรับทุกคน
รับชมวิดีโอสาธิตของเรา
