






Інфраструктура як Code security є зростаючим пріоритетом, оскільки організації переходять до автоматизованого управління хмарою. Використовуючи IaC інструменти, команди можуть швидко та ефективно розгортати інфраструктуру. Однак без надійних заходів безпеки, неправильні конфігурації може створити уразливості що наражають на небезпеку хмарні середовища. Щоб запобігти цьому, IaC security Сканування допомагає виявляти проблеми на ранній стадії, забезпечуючи захист інфраструктури перед розгортанням.
Оскільки все більше організацій впроваджують інфраструктуру як код, безпека має залишатися пріоритетом. Прогнозується, що ринок досягне $ 2.3 мільярда за 2027, Що робить IaC security сканування є важливою частиною стратегій хмарної безпеки. Без проактивних заходів безпеки команди можуть створювати ризики, які можуть призвести до порушень відповідності вимогам або порушення безпеки.
У цьому посібнику ми розглянемо основні методи безпеки. Ми розглянемо IaC security, обговоріть популярні IaC інструменти, обмін передовим досвідом для IaC security сканування та поясніть, як Xygeni допомагає захистити хмарну інфраструктуру від неправильних конфігурацій та вразливостей.
Що таке інфраструктура як код (IaC)
Інфраструктура як код (IaC) – це спосіб керування та налаштування інфраструктури за допомогою коду замість ручної роботи. Як результат, ІТ-команди можуть автоматизувати розгортання інфраструктури, зберігаючи все незмінним, спрощуючи масштабування та зменшуючи зусилля. Записуючи конфігурації в коді, команди можуть швидко копіювати, змінювати та перевіряти свою інфраструктуру без додаткових ручних кроків.
IaC конфігурації зазвичай зберігаються у файлах із контролем версій, що дозволяє розробникам відстежувати зміни та відкатувати їх за потреби. Згідно з CISA, IaC – це «процес управління та забезпечення ІТ-інфраструктурою організації за допомогою машинозчитуваних файлів конфігурації». Цей метод зменшує кількість людських помилок, пришвидшує розгортання та посилює безпеку хмари, автоматично застосовуючи найкращі практики.
Ключові принципи IaC
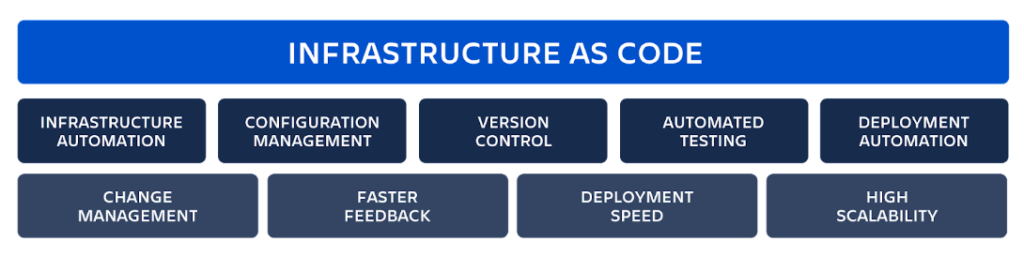
Інфраструктура як код (IaC) дотримується основних принципів, які роблять його ефективний, масштабований та надійнийРозуміючи ці основи, команди можуть повною мірою використовувати IaC інструменти для поліпшення автоматизація, узгодженість та безпека.
1. Декларативна конфігурація: Визначення бажаного стану
З інфраструктурою як Code security, команди визначають, як має виглядати інфраструктура, замість того, щоб вказувати покрокові інструкції. Це робить налаштування передбачуваним та повторюваним, гарантуючи, що розгортання залишаються узгодженими в різних середовищах. Крім того, такі інструменти, як Terraform, спрощують цей підхід, дозволяючи командам ефективно керувати конфігураціями та зменшувати кількість людських помилок.
2. Ідемпотентність: забезпечення узгодженості в різних середовищах
Незалежно від того, скільки разів застосовується конфігурація, IaC security Сканування гарантує підтримку однакового стану інфраструктури. Це усуває неочікувані зміни та дрейф конфігурації, зберігаючи стабільність та передбачуваність розгортання.
3. Контроль версій: ефективне відстеження змін
IaC Інструменти зберігають конфігурації в системах контролю версій, таких як Git, що дозволяє командам легко відстежувати, переглядати та скасовувати зміни. В результаті зміни в інфраструктурі стають доступними для аудиту та прозорими, що покращує співпрацю та безпеку.
4. Автоматизація: оптимізація робочих процесів
Автоматизація є основою IaC security сканування. Це дозволяє інтегрувати забезпечення інфраструктури в CI/CD pipelines, що забезпечує швидше та повторюване розгортання. Зменшуючи ручну роботу, автоматизація мінімізує помилки, підвищує ефективність та автоматично застосовує політики безпеки.
5. Масштабованість та еластичність: адаптація до змінних вимог
З IaC Завдяки інструментам команди можуть легко масштабувати інфраструктуру. Наприклад, Terraform та CloudFormation дозволяють автоматично коригувати ресурси залежно від попиту. Така гнучкість гарантує, що інфраструктура зростатиме за потреби, зберігаючи при цьому низькі витрати та забезпечуючи безпеку.
IaC Інструменти
Є багато IaC доступні інструменти, кожен з яких пропонує унікальні функції, що допомагають командам автоматизувати, керувати та захищати свою інфраструктуру. Вибір правильного інструменту залежить від вашого постачальника хмарних послуг, потреб автоматизації та вимог безпеки. Ось деякі з найпоширеніших інструментів «Інфраструктура як код»:
- Terraform – Широко прийнятий відкритий код IaC інструмент, який підтримує кількох хмарних провайдерів, включаючи AWS, Azure та Google Cloud. Він використовує декларативну конфігурацію для спрощення налаштування та масштабування.
- Неможливо – В першу чергу інструмент керування конфігурацією, але також корисний для інфраструктури як Code security шляхом автоматизації розгортань та забезпечення узгодженості в різних середовищах.
- CloudFormation – Нативний користувач AWS IaC сервіс, який допомагає командам безпечно визначати та надавати інфраструктуру в середовищах на базі AWS.
- Шаблони диспетчера ресурсів Azure (ARM) – Microsoft IaC рішення для керування та автоматизації інфраструктури в хмарних середовищах на базі Azure.
Коли команди впроваджують інфраструктуру як код, вибір правильного IaC інструменти є важливими для автоматизації, масштабованості та IaC security сканування. Крім того, інтеграція методів безпеки в ці інструменти допомагає запобігти неправильним конфігураціям, забезпечуючи безпеку хмарних середовищ від розгортання до виробництва.
Переваги IaC
Інфраструктура як код (IaC) змінює те, як організації налаштовують та керують хмарною інфраструктурою. В результаті, компанії можуть автоматизувати налаштування ресурсів, працювати ефективніше та знижувати витрати. Також, використовуючи IaC Завдяки інструментам команди можуть підтримувати інфраструктуру однаковою в різних середовищах, уникаючи помилок ручного введення. За даними IBM, такий підхід дозволяє командам «автоматизувати створення, розгортання та постійне управління інфраструктурою», що зрештою робить операції плавнішими та пришвидшує їх виконання. Крім того, додавання IaC до робочих процесів DevOps допомагає командам легко розширювати свою інфраструктуру, забезпечуючи безпеку та ефективність систем.
- Швидший час виходу на ринок - IaC усуває необхідність ручного налаштування, що робить розгортання інфраструктури швидким та послідовним. В результаті команди можуть скоротити затримки та пришвидшити випуск програмного забезпечення.
- Краща стабільність – Зупинивши дрейф конфігурації, IaC підтримує інфраструктуру однаковою в усіх середовищах, роблячи системи стабільнішими та безпечнішими.
- Вища продуктивність – Автоматизація завдань інфраструктури зменшує повторювану роботу, що дозволяє розробникам зосередитися на нових ідеях. Більше того, IaC плавно вписується в CI/CD pipelines, що спрощує керування робочими процесами розробки.
- Зниження витрат – Автоматизація управління інфраструктурою зменшує потребу в ручній роботі, допомагаючи підприємствам витрачати менше коштів та розумно використовувати ресурси.
- Посилена безпека - З IaC security Під час сканування інфраструктура залишається незмінною, тобто оновлення замінюють компоненти, а не змінюють їх. Це забезпечує високий рівень безпеки та полегшує виправлення помилок.
Використовуючи інфраструктуру як Code security, організації можуть підвищити масштабованість, ефективність та безпеку, зберігаючи при цьому надійність та легкість керування хмарними середовищами. Крім того, додавання IaC security Сканування гарантує захист налаштувань інфраструктури з самого початку.
Що таке інфраструктура Code Security?
Інфраструктура як Code security (IaC security) стосується захисту коду інфраструктури від ризиків. Оскільки IaC допомагає командам налаштовувати хмарні середовища з кодом, будь-яка помилка, витік секрету або застаріле програмне забезпечення можуть створити проблеми безпеки. Ось чому забезпечення безпеки IaC з самого початку це так важливо.
Один із найкращих способів вдосконалення IaC security є наскрізь IaC security сканування. Цей процес виявляє помилки, слабкі місця та порушення правил безпеки, перш ніж вони спричинять проблеми. Завдяки автоматичному запуску перевірок безпеки команди можуть виявляти проблеми на ранній стадії, зменшувати ризики та переконатися, що їхня інфраструктура відповідає найкращим практикам.
Чому безпека має значення в IaC
Хоча «Інфраструктура як код» спрощує керування хмарними середовищами, вона також створює ризики, які необхідно виправити. Якщо команди не вживають належних запобіжних заходів, IaC може створювати прогалини в безпеці, якими можуть скористатися зловмисники. Наприклад, помилки в конфігураціях, розкриті секрети та застаріле програмне забезпечення можуть зробити хмарні системи слабкими. Ось чому важливо включати перевірки безпеки IaC робочі процеси.
Поширені ризики безпеки в IaC
- Викриті таємниці – Зберігання паролів або ключів API всередині IaC файли можуть призвести до витоку даних. Натомість командам слід використовувати такі інструменти, як AWS Secrets Manager або HashiCorp Vault, щоб зберігати секрети в безпеці.
- Помилки конфігурації – Слабкі налаштування безпеки, такі як відкриті порти або погана автентифікація, можуть полегшити проникнення зловмисників. Раннє виправлення цих помилок запобігає виникненню прогалин у безпеці.
- Непатчене програмне забезпечення – Старі версії програмного забезпечення в IaC Шаблони можуть містити недоліки безпеки. Регулярні оновлення та сканування безпеки допомагають захистити системи.
- Проблеми з контролем доступу – без належних правил доступу на основі ролей, невідповідні люди можуть змінювати налаштування інфраструктури. Встановлення обмежень щодо того, хто може вносити зміни, знижує ризики безпеки.
Найкращі практики для зберігання IaC Убезпечте
Захист інфраструктури як коду (IaC) має вирішальне значення для запобігання ризикам безпеки, неправильним конфігураціям та дотримання порушення. Оскільки IaC автоматизує управління інфраструктурою, будь-яка помилка в коді може швидко поширитися по середовищах, збільшуючи ризики. З цієї причини команди повинні дотримуватися найкращих практик безпеки, щоб мінімізувати ризики, підтримувати контроль і забезпечувати безпеку хмарних середовищ. В іншому випадку прогалини в безпеці можуть залишитися непоміченими, що призведе до порушень або операційних збоїв.
Ось як побудувати сильнішу IaC security стратегія:
1. Використовуйте систему контролю версій для відстеження та захисту IaC Файли
зберігання IaC файли в Git-репозиторії є важливим для прозорості, безпеки та співпраці. Зберігаючи конфігурації інфраструктури в системі контролю версій, команди можуть:
- Відстежуйте зміни інфраструктури з часом, зменшуючи ризик несанкціонованих модифікацій.
- Швидко поверніться до попередньої версії, якщо неправильна конфігурація спричинила проблему.
- Застосовуйте політики безпеки на рівні репозиторію, запобігаючи розгортанню небезпечного коду.
Більше того, забезпечуючи перевірку коду перед об’єднанням змін, команди можуть гарантувати, що кожне оновлення інфраструктури перевіряється на наявність ризиків безпеки перед його запуском. Цей крок допомагає усунути неправильні конфігурації, які в іншому випадку можуть призвести до вразливостей.
2. Автоматизуйте тестування безпеки для раннього виявлення проблем
Ручна перевірка коду інфраструктури є повільною, схильною до помилок та неефективною. Натомість, команди повинні покладатися на автоматизоване тестування безпеки для виявлення вразливостей перед розгортанням. Інтегруючи сканування безпеки в CI/CD pipelineкоманди можуть:
- Виявляйте неправильні конфігурації, прогалини в безпеці та порушення відповідності в режимі реального часу.
- Забезпечити безпечне розгортання інфраструктури та дотримання політик безпеки.
- Зменшення кількості людських помилок, які можуть призвести до ризиків безпеки або операційних збоїв.
Крім того, автоматизуючи сканування безпеки, команди можуть значно зменшити навантаження на служби безпеки. Розробники можуть виправляти проблеми на ранній стадії, не порушуючи робочих процесів, що дозволяє швидше та безпечніше розгортати системи.
3. Встановіть правила доступу для обмеження несанкціонованих змін
Без належного контролю доступу зміни в інфраструктурі можуть стати серйозною загрозою безпеці. Необмежений доступ збільшує ймовірність випадкових модифікацій, внутрішніх загроз та порушень безпеки. Щоб запобігти несанкціонованим оновленням, команди повинні:
- Впроваджуйте контроль доступу на основі ролей (RBAC), щоб обмежити тих, хто може змінювати або розгортати IaC.
- Застосовуйте принцип найменших привілеїв (PoLP), щоб забезпечити користувачам доступ лише до того, що їм потрібно.
- Вимагайте багатофакторну автентифікацію (MFA), щоб додати додатковий рівень безпеки під час зміни налаштувань інфраструктури.
Крім того, шляхом обмеження доступу до критично важливих IaC файли, команди можуть запобігти неправильним конфігураціям безпеки, які можуть наражати хмарні середовища на ризик атак. Регулярні аудити також допомагають виявити надмірні дозволи, які слід скасувати.
4. Монітор IaC для неочікуваних змін та загроз безпеці
Зміни в інфраструктурі відбуваються часто, але не всі зміни є навмисними або безпечними. З цієї причини постійний моніторинг є важливим для виявлення ризиків безпеки до їх загострення. Використовуючи моніторинг у режимі реального часу, команди можуть:
- Виявляйте підозрілі зміни в конфігураціях інфраструктури, перш ніж вони призведуть до інцидентів безпеки.
- Отримуйте сповіщення про порушення правил безпеки, що дозволяє швидко реагувати на виправлення неправильних конфігурацій.
- Забезпечте відповідність вимогам, узгоджуючи налаштування інфраструктури з політиками безпеки.
Крім того, раннє виявлення неправильних конфігурацій допомагає запобігти порушенням безпеки та збоям у дотриманні вимог. Команди, які проактивно контролюють свої IaC середовища отримують кращу видимість потенційних загроз, зменшуючи ймовірність ескалації непоміченої проблеми безпеки.
Порада: Налаштуйте автоматичні сповіщення про несанкціоновані зміни в IaC репозиторії та виробничі середовища для виявлення проблем безпеки, перш ніж вони стануть серйозними ризиками.
5. Регулярно оновлюйте та виправляйте проблеми IaC Конфігурації
Як і програми, код інфраструктури необхідно регулярно оновлювати для забезпечення безпеки. З часом застарілі конфігурації можуть призвести до вразливостей безпеки, що призведе до збоїв у відповідності вимогам або проблем із продуктивністю. Щоб випередити ризики, команди повинні:
- Перевірте наявність застарілих залежностей та застосуйте виправлення для видалення застарілих компонентів.
- Не видаляйте жодних необхідних або небезпечних конфігурацій, які можуть наражати системи на ризик атак.
- Регулярно оновлюйте політики безпеки, щоб вони відповідали передовим практикам та нормативним вимогам, що постійно змінюються.
Більше того, підтримуючи актуальність IaC шаблони, команди можуть покращити надійність інфраструктури, мінімізувати слабкі місця безпеки та запровадити узгоджені політики безпеки в різних середовищах.
Як покращується Xygeni IaC Security
Оскільки команди впроваджують інфраструктуру як код (IaC), безпека має бути пріоритетом на кожному етапі. Без належних заходів безпеки неправильні конфігурації, витік секретів та застарілі залежності можуть призвести до порушень та відповідності вимогам. Щоб запобігти цим ризикам, Xygeni надає автоматизовані інструменти безпеки, які інтегруються безпосередньо в робочі процеси розробки, гарантуючи, що безпека впроваджена з самого початку.
Додавши IaC security сканування, моніторинг у режимі реального часу та CI/CD Завдяки інтеграції, Xygeni допомагає командам виявляти та вирішувати проблеми безпеки, перш ніж вони вплинуть на виробниче середовище.
1. Автомат IaC Security Сканування
Неправильні конфігурації інфраструктури є одним з найбільших ризиків безпеки в хмарних середовищах. Навіть незначні помилки, такі як неправильно налаштовані дозволи на сховище, відкриті порти або слабкі налаштування автентифікації, можуть наражати інфраструктуру на ризик атак. Щоб запобігти цьому, Xygeni автоматично сканує. IaC конфігурації перед розгортанням.
Xygeni підтримує Terraform, CloudFormation, Kubernetes та Docker і перевіряє:
- Помилки конфігурації, які можуть послабити безпеку хмари.
- Порушення політики безпеки, які можуть призвести до невідповідності вимогам.
- Застарілі програмні компоненти, що містять вразливості.
Запускаючи сканування безпеки перед розгортанням коду, Xygeni блокує ризиковані зміни, перш ніж вони стануть загрозами. Такий проактивний підхід зменшує кількість інцидентів безпеки та забезпечує захист інфраструктури.
Порада: Інтеграція IaC security сканування в CI/CD pipelineщоб забезпечити проходження перевірок безпеки всього коду інфраструктури перед розгортанням.
2. Пошук та захист секретів
Розкриття таємниць у IaC файли є однією з найнебезпечніших помилок безпеки. Жорстко закодовані ключі API, хмарні облікові дані та паролі баз даних можуть бути використані у разі їх витоку. Щоб запобігти цьому, Xygeni сканує репозиторії та CI/CD pipelineдля конфіденційних даних перед розгортанням.
Xygeni допомагає командам:
- Визначте ключі API, токени доступу та ключі шифрування в IaC файли.
- Блокуйте розкриті секрети, перш ніж вони стануть загрозою безпеці.
- Негайно повідомте команди, щоб вони могли видалити та замінити скомпрометовані облікові дані.
Крім того, Xygeni інтегрується з рішеннями для управління секретами, такими як AWS Secrets Manager та HashiCorp Vault, забезпечуючи безпечне зберігання конфіденційних даних.
Порада: Ніколи не зберігайте секрети безпосередньо в IaC файли. Натомість використовуйте безпечні інструменти керування секретними даними та забезпечте автоматичне сканування для виявлення випадкових витоків.
3. У режимі реального часу IaC Моніторинг та виявлення загроз
Навіть після розгортання можуть виникнути ризики безпеки через неочікувані зміни, неправильні конфігурації або спроби несанкціонованого доступу. Ось чому постійний моніторинг є важливим. Xygeni стежить за IaC середовищах у режимі реального часу, виявляючи аномалії та загрози безпеці до їхньої ескалації.
Завдяки можливостям виявлення загроз Xygeni команди можуть:
- Виявляйте незвичайні зміни в конфігураціях інфраструктури.
- Отримуйте сповіщення про порушення політик безпеки.
- Забезпечте відповідність та безпеку налаштувань інфраструктури.
Завдяки проактивному моніторингу інфраструктури, Xygeni допомагає командам виявляти підозрілу активність, перш ніж вона призведе до інцидентів безпеки.
Порада: Налаштуйте автоматичні сповіщення, щоб повідомляти команди безпеки про виявлення змін високого ризику в конфігураціях інфраструктури.
4. CI/CD Інтеграція для безпечнішого розгортання
Безпека не повинна уповільнювати розробку. Натомість вона має бути вбудована безпосередньо в CI/CD pipelines, що гарантує автоматичні перевірки безпеки перед розгортанням. Xygeni інтегрується з GitHub, GitLab, Jenkins та CircleCI, що робить безпеку невід'ємною частиною процесу розробки.
З Xygeni CI/CD інтеграції, команди можуть:
- Запобігайте ризикованим розгортанням, застосовуючи політики безпеки на кожному етапі.
- Розставляйте пріоритети вразливостей на основі рівня ризику, щоб команди спочатку виправляли найважливіші проблеми.
- Відстежуйте дотримання вимог безпеки в усіх інфраструктурних середовищах.
Вбудовуючи безпеку в робочі процеси DevOps, Xygeni гарантує безпеку інфраструктури без уповільнення розробки.
Порада: Автоматизуйте перевірки безпеки всередині CI/CD pipelineщоб команди могли виявляти проблеми безпеки на ранній стадії, ще до того, як вони потраплять у виробництво.
Чому варто обрати Xygeni для IaC Security?
Вибір права IaC рішення безпеки є важливим для забезпечення безпеки хмарних середовищ, а також для підтримки швидких та ефективних робочих процесів. Xygeni вирізняється тим, що пропонує підхід, що в першу чергу орієнтований на автоматизацію та ризики. IaC security.
Ось чому Xygeni – найкращий вибір для захисту інфраструктури як коду:
- Автоматизований IaC Security Сканування: Виявляє неправильні конфігурації, порушення відповідності та ризики безпеки перед розгортанням.
- Захист секретів: Запобігає витоку жорстко закодованих секретів у репозиторії або виробничі середовища.
- безперервна IaC Моніторинг: Забезпечує видимість змін інфраструктури в режимі реального часу та попереджає команди про потенційні загрози безпеці.
- Безшовний CI/CD інтеграцієюЗабезпечує вбудовану безпеку в розробку pipelineбез уповільнення релізів.
- Пріоритезація на основі ризиків: Зосереджується на найважливіших вразливостях, щоб команди могли спочатку виправити проблеми з високим ризиком.
За допомогою Xygeni команди можуть автоматизувати IaC security, усувають неправильні конфігурації та захищають хмарні середовища від загроз — і все це без порушення робочих процесів розробки.
Готові захистити свою інфраструктуру як код? Зв'яжіться з Xygeni сьогодні інтегруватися IaC security сканування у ваш DevOps pipelines!

Часті запитання (FAQ) про інфраструктуру як код (IaC)
Який приклад інфраструктури як коду?
Один з найпоширеніших прикладів інфраструктури як коду (IaC) використовує Terraform для створення та керування хмарними ресурсами. Наприклад, команда може написати скрипт Terraform, який визначає віртуальні машини, бази даних та мережеві налаштування в AWS, Azure або Google Cloud. Після застосування скрипт автоматично налаштовує все середовище, забезпечуючи узгодженість та повторюваність усіх дій без ручного налаштування.
Інші приклади IaC включати:
Шаблони AWS CloudFormation для визначення та надання хмарних ресурсів.
-Ансібл playbooks налаштувати сервери та автоматизувати управління інфраструктурою.
-YAML-файли Kubernetes для розгортання та керування контейнерними додатками.
Для чого використовується Інфраструктура як код?
Інфраструктура як код (IaC) в основному використовується для автоматизації, управління та ефективного масштабування ІТ-інфраструктури. Замість ручного налаштування ресурсів, команди покладаються на IaC інструменти для:
-Надання хмарних ресурсів, таких як віртуальні машини, сховища та бази даних.
-Забезпечення узгодженості в різних середовищах (розробка, тестування та виробництво).
-Автоматизуйте розгортання шляхом інтеграції з CI/CD pipelines.
-Підвищте безпеку, забезпечивши перевірку відповідності та скануючи на наявність неправильних конфігурацій.
-Динамічно масштабуйте інфраструктуру залежно від попиту, уникаючи надмірного виділення ресурсів або їх дефіциту.
Що являє собою робочий процес «Інфраструктура як код»?
Інфраструктура як код (IaC) робочий процес дотримується структурованого процесу, який допомагає командам надійно визначати, розгортати та керувати інфраструктурою. Зазвичай процес включає:
-Написання коду для визначення конфігурацій інфраструктури.
-Зберігання конфігурацій у системі контролю версій (наприклад, Git) для відстеження змін.
-Проведення перевірок безпеки та відповідності для раннього виявлення неправильних конфігурацій.
-Автоматичне розгортання інфраструктури за допомогою таких інструментів, як Terraform або CloudFormation.
- Постійний моніторинг та оновлення ресурсів для забезпечення безпеки та узгодженості.
Що таке Terraform в інфраструктурі як код?
Terraform є одним з найпопулярніших програм з відкритим кодом IaC інструменти, доступні сьогодні. На відміну від ручного налаштування хмарних ресурсів, Terraform дозволяє командам визначати інфраструктуру як код та автоматично розгортати її у кількох хмарних провайдерах, таких як AWS, Azure та Google Cloud.
За допомогою Terraform команди можуть:
-Автоматизувати розгортання та оновлення інфраструктури.
-Використовуйте декларативний підхід для ефективного визначення ресурсів.
- Забезпечити узгодженість у різних середовищах.
Як працює «Інфраструктура як код»?
Замість ручного налаштування інфраструктури, IaC дозволяє командам визначати його за допомогою коду. Це робить розгортання швидшим, надійнішим та повторюванішим.
Процеси типово involves:
-Запис конфігурацій у машинозчитуваному форматі, такому як YAML, JSON або HCL.
-Застосування конфігурацій за допомогою IaC такі інструменти, як Terraform або CloudFormation.
-Запуск сканування безпеки для виявлення потенційних неправильних конфігурацій або вразливостей.
-Автоматичне розгортання інфраструктури в хмарних середовищах.
Як тестувати інфраструктуру як код
Тестування IaC має вирішальне значення для забезпечення безпеки, надійності та відповідності. Без належного тестування неправильні конфігурації можуть призвести до вразливостей або простоїв.
Деякі найкращі практики тестування включають:
-Статичний аналіз – Виявляти синтаксичні помилки та проблеми безпеки перед розгортанням.
-Перевірки політики як коду – забезпечення відповідності інфраструктури вимогам та вимогам безпеки.
-Модульне тестування – Перевірка певних частин налаштування інфраструктури.
-Інтеграційне тестування – підтвердження правильної роботи компонентів інфраструктури з додатками.
Чи є інфраструктура Docker кодом?
Docker не є повноцінним IaC інструмент, але він відіграє певну роль в автоматизації інфраструктури. У той час як такі інструменти, як Terraform та Ansible, визначають та керують інфраструктурою, Docker зосереджується на контейнерних додатках.
Для команд, що працюють з контейнерами, Kubernetes та Helm пропонують більш просунуті рішення «Інфраструктура як код», що допомагають автоматизувати розгортання у великих масштабах.
Висновок: Забезпечте майбутнє своєї інфраструктури за допомогою Secure IaC
Інфраструктура як код (IaC) змінює спосіб управління хмарними середовищами, але безпека має йти в ногу з часом. Без надійного захисту неправильні конфігурації, розкриті секрети та застарілі компоненти можуть поставити системи під загрозу.
Щоб випередити ці ризики, безпека має бути частиною кожного кроку IaC процес. Дотримання найкращих практик, таких як контроль версій, автоматизоване тестування безпеки та постійний моніторинг, допомагає командам зменшити вразливості та забезпечити безпеку інфраструктури.
Однак, лише ручних перевірок безпеки недостатньо. Завдяки автоматизованим IaC security сканування, виявлення загроз у режимі реального часу та CI/CD Завдяки інтеграції Xygeni забезпечує безпеку легко. Вбудовуючи захист безпосередньо в робочі процеси розробки, команди можуть розгортатися впевнено, без додаткових складнощів.
З вбудованою безпекою DevSecOps З самого початку організації можуть рухатися швидше, дотримуватися вимог та зменшувати ризики, зберігаючи при цьому безперебійний та ефективний процес розробки.
