

10 найкращих інструментів для аналізу складу програмного забезпечення (SCA Інструменти) на 2026 рік
Сучасне програмне забезпечення значною мірою залежить від бібліотек з відкритим кодом. Нещодавні дослідження показують, що понад 77% коду у виробничих додатках сьогодні походить з компонентів з відкритим кодом. Це пришвидшує розробку, але також створює реальні ризики для безпеки та відповідності вимогам: одна застаріла бібліотека, шкідливий пакет або пропущена транзитивна залежність можуть поставити під загрозу цілу програму. У цьому посібнику розглядається 10 найкращих інструментів аналізу складу програмного забезпечення на 2026 рік, охоплюючи, що робить кожен з них, де він перевершує інших, де він не досягає успіху, і як вибрати той, який підходить саме вашій команді.
Що таке інструменти аналізу складу програмного забезпечення?
Аналіз складу програмного забезпечення (SCA) інструменти – це рішення безпеки, які ідентифікують, контролюють та керують бібліотеками з відкритим кодом, що використовуються в програмних проектах. Вони виявляють вразливості безпеки, відстежують дотримання ліцензійних вимог та допомагають запобігати ризикам у ланцюжку поставок протягом усього життєвого циклу розробки.
На відміну від старіших сканерів, які відображають лише відомі CVE у маніфесті залежностей, сучасні SCA Інструменти аналізують, як бібліотеки з відкритим кодом фактично використовуються у вашому коді. Вони можуть визначити, чи доступна вразлива функція під час виконання, чи виправлення порушить вашу збірку, чи містить пакет з відкритим кодом приховане шкідливе програмне забезпечення. Результатом є точніше уявлення про реальний ризик, а не гучний список теоретичних вразливостей.
10 найкращих інструментів для аналізу складу програмного забезпечення
Перш ніж заглибитися в деталі кожної платформи, у таблиці нижче підсумовано, як основні інструменти аналізу складу програмного забезпечення (SCA інструменти) порівняти з точки зору ключових можливостей, таких як оцінка придатності до експлуатації, управління ліцензіями, виявлення шкідливого програмного забезпечення та загальна придатність для робочих процесів DevSecOps.
Порівняльна таблиця: SCA Інструменти
| Інструмент | Область фокусування | Оцінка експлуатаційної придатності | Управління ліцензіями | Виявлення шкідливих програм | Best For |
|---|---|---|---|---|---|
| Ксігені | Повний захист ланцюга постачання програмного забезпечення | ✅ EPSS та досяжність | ✅ Просунутий | ✅ Так, на основі поведінки в режимі реального часу | Команди, яким потрібен повний SCA, захист від шкідливих програм та CI/CD інтеграція |
| Айкідо | Уніфікована платформа безпеки додатків | ✅ Аналіз досяжності | ✅ Просунутий | ✅ Так | Команди, які шукають універсальну платформу AppSec, що охоплює SCA, SAST, хмара та безпека виконання |
| Сник | Сканування вразливостей, орієнтоване на розробника | ⚠️ Обмежено | ✅ Базовий | ❌ Жодного | Розробники, які шукають швидку інтеграцію з IDE та CI/CD |
| Чорна качка | Глибокий аналіз відкритого коду та відповідності ліцензіям | ⚠️ Обмежено | ✅ Просунутий | ❌ Жодного | великий enterpriseщо вимагають детального управління ліцензіями та політиками |
| Веракода | Enterprise відповідність вимогам та інтеграція AppSec | ❌ Жодного | ✅ Просунутий | ❌ Жодного | Регульовані організації, що зосереджені на управлінні та аудиті |
| Життєвий цикл Sonatype | Автоматизація політики та безпека ланцюга поставок | ✅ Часткова доступність | ✅ Просунутий | ❌ Жодного | Команди, яким потрібне автоматизоване управління SDLC |
| JFrog Xray | Бінарний та контейнерний аналіз | ⚠️ Базовий | ✅ Просунутий | ⚠️ Доступно в premium плани | Команди, що використовують екосистему JFrog для захисту артефактів та контейнерів |
| Checkmax One | Уніфікована платформа AppSec з SCA | ✅ Аналіз шляхів, що піддаються експлуатації | ✅ Просунутий | ⚠️ Часткове | Enterpriseвже використовує Checkmarx для статичного аналізу |
| Ланцюг поставок Semgrep | Легкий, орієнтований на розробників SCA | ✅ На основі досяжності | ✅ Базовий | ❌ Жодного | Невеликі команди, які прагнуть швидкого та легкого впровадження |
| Mend.io | Виявлення ризиків та дотримання вимог щодо відкритого коду | ⚠️ На основі EPSS | ✅ Базовий | ❌ Жодного | Організації, які шукають автоматизовані сповіщення про вразливості та ліцензування |

Найбільш просунутий SCA Інструмент для DevSecOps
огляд: Ксігені SCA засоби безпеки роблять open source security простіше для розробників. Замість того, щоб просто перераховувати кожну відому вразливість, вони допомагають вам зосередитися на тому, що дійсно важливо, перевіряючи, чи є ризикований код дійсно досяжним, придатним для використання, чи становить реальну загрозу.
Більше того, Xygeni сканує в режимі реального часу, ідеально підходить для ваших потреб. CI/CD, і навіть виявляє приховані небезпеки, такі як шкідливе програмне забезпечення, у залежностях. Він також піклується про ліцензійні ризики та відповідність вимогам, тому вам не доведеться переслідувати їх вручну.
Простіше кажучи, Ксігені-SCA є одним з найкращих SCA інструменти, що існують. Це допомагає вам захистити ваш ланцюжок поставок, швидко вирішувати проблеми та зосереджуватися на коді доставки, не уповільнюючи ваші зусилля.
Ключові особливості:
- Аналітика ризиків відновлення
Перед застосуванням патчу Xygeni показує вам компроміси: що виправлено, що може вийти з ладу та які нові ризики можуть виникнути. Таким чином, ви обираєте найрозумніше оновлення, а не лише наступну версію. - Розширене виявлення вразливостей
Інтегровано з NVD, OSV та GitHub Advisories для повної видимості ризиків, пов'язаних з відкритим кодом. В результаті команди отримують своєчасну та точну інформацію про загрози. - Воронки пріоритизації
Налаштовувана оцінка ризиків на основі серйозності, можливості використання (EPSS), впливу на бізнес та доступності. Отже, ви зосереджуєтеся на тому, що дійсно важливо. - Аналіз досяжності та експлуатаційної придатності
Виявляє, які вразливості насправді доступні під час виконання та наскільки ймовірно їх використання. Таким чином, команди уникають втрати часу на хибні тривоги. - CI/CD & Pull Request інтеграцією
Автоматично сканує під час збірки та pull requests виявляти проблеми на ранній стадії, іншими словами, перевірки безпеки відбуваються без уповільнення доставки. - Автоматизована реабілітація
Пропонує або застосовує виправлення безпосередньо в розробнику pipelineс, щоб команди могли швидше вирішувати проблеми з мінімальними ручними зусиллями. - Виявлення шкідливого програмного забезпечення в режимі реального часу
Блокує шкідливе програмне забезпечення, приховане у пакетах з відкритим кодом, за допомогою аналізу на основі поведінки та сигналів раннього попередження. Тим часом це забезпечує безперервний захист. - Управління відповідностю ліцензій
Допомагає вам відстежувати та дотримуватися ліцензій з відкритим кодом, використовуючи найкращі практики OWASP. Відповідно, це зменшує юридичні ризики та забезпечує дотримання політики. - SBOM & Генерація відеореєстраторів
Генерує перелік матеріалів програмного забезпечення та звіти про розкриття вразливостей на вимогу для забезпечення прозорості та дотримання вимог відповідності.
Чому варто обрати Xygeni?
- Ексклюзивне раннє виявлення шкідливого програмного забезпечення → Ксігені — єдиний SCA інструмент із скануванням на наявність шкідливого програмного забезпечення в режимі реального часу на основі поведінки, що базується на залежностях від відкритого коду та робочих процесах DevOps.
- Більше, ніж просто виявлення вразливостей → Включає захист від шкідливого програмного забезпечення, управління ліцензіями та автоматизоване виправлення в одній уніфікованій платформі.
- Розумніше визначення пріоритетів → Поєднує EPSS, доступність та бізнес-контекст, щоб ваша команда зосередилася на найважливіших ризиках.
- Створено для розробників → Безшовні CI/CD інтеграція, сканування в режимі реального часу та практичні виправлення — і все це без переривання доставки.
- Проактивний захист ланцюга поставок → Виявляє помилки при накладенні помилок, плутанину з залежностями та загрози нульового дня до того, як вони потраплять у продакшн.
Тарифи*:
- Починаючи від 33 доларів США на місяць за повну універсальну платформу, без прихованих платежів чи додаткових платежів для критичних функцій.
- На відміну від інших постачальників, він включає все: SCA, SAST, CI/CD Безпека, виявлення секретів, IaC Securityта сканування контейнерів, все в одному єдиному плані.
- Більше того, є немає обмежень на репозиторії або учасники, без ціноутворення за робоче місце, без обмежень використання та без сюрпризів.
2. Айкідо
огляд: Айкідо це єдина платформа безпеки додатків, яка виходить за рамки SCA щоб охопити код, хмару та середовище виконання в одному інструменті. З самого початку він об'єднує SCA, SAST, виявлення секретів, контейнер/IaC сканування, керування хмарним станом (CSPM), сканування DAST/API, виявлення шкідливого програмного забезпечення та захист під час виконання, позиціонуючи себе безпосередньо як альтернативу точковим рішенням, таким як Snyk.
Однак, оскільки Айкідо об'єднує так багато категорій на одній платформі, це новіша компанія (заснована у 2022 році), ніж більш усталена цільова компанія. SCA постачальники, тому покупці оцінюють глибокі, довгострокові SCA спеціалізація, зокрема, може захотіти зважити широту платформи зі зрілістю постачальника в цій одній категорії.
Ключові особливості:
- Повне покриття стеку → Комбайни SCA, SAST, сканування DAST/API, CSPM, сканування контейнерів, виявлення секретів та захист під час виконання (Zen) — у власному порівнянні Aikido зазначено, що за замовчуванням включає DAST, сканування API, CSPM та сканування на наявність шкідливих програм, які Snyk зазвичай продає як окремі доповнення або не пропонує.
- Аналіз досяжності (всі мови) → Aikido пропонує повний аналіз досяжності для всіх мов з самого початку, позиціонуючи це як ширше, ніж мовне покриття Snyk для тих самих можливостей — це твердження постачальника зі сторінки порівняння Aikido, яке варто перевірити самостійно для вашого конкретного мовного стеку.
- Зменшення шуму → Aikido стверджує, що їхня фільтрація та аналіз досяжності зменшили кількість хибнопозитивних результатів приблизно на 85%, причому кілька відгуків клієнтів G2 незалежно один від одного вказують на зниження шуму в діапазоні 75-92% після переходу зі Snyk.
- Виявлення шкідливого програмного забезпечення та ланцюгів поставок → Працює на базі Aikido Intel, виявляє шкідливий код, вбудований у файли JavaScript або npm-пакети, включаючи бекдори, трояни та скрипти криптоджекінгу — категорію, основну для Snyk SCA не покриває.
- Автоматизовані виправлення → Функція автоматичного виправлення одним клацанням миші генерує pull requests у коді, залежностях, контейнерах та IaC, а також масове виправлення кількох пов’язаних сповіщень одночасно.
- Швидке налаштування → Відгуки клієнтів свідчать про залучення понад 150 розробників за 45 хвилин та отримання перших звітів сканування менш ніж за 10 хвилин.
Мінуси:
- Новіша платформа, менший послужний список → Засновано у 2022 році на відміну від Сника з довшою історією; enterprise Інструменти управління та підтримка мови/екосистеми з довгим хвостом можуть бути менш перевіреними в умовах бойових дій у певних крайніх випадках.
- Компроміс між широтою охоплення та спеціалізацією → Команди, які прагнуть вузькорозташованого, найкращого у своєму класі SCAєдиний інструмент (а не широка платформа) все ще може віддавати перевагу спеціалісту, хоча кілька рецензентів G2, які перейшли зі Snyk, спеціально назвали Айкідо «більш повним».
- Претензії постачальників потребують незалежної перевірки → Порівняльна статистика (на 85% менше хибнопозитивних результатів, «більше висвітлення, ніж у Сніка») взята з власного маркетингу Айкідо; варто перевірити її на власному тесті, перш ніж commitтин.
💲 Ціна:
- Опублікований базовий план Айкідо починається з € 3,240 / рік (включно з 10 користувачами); план Pro € 6,480 / рік (включно з 10 користувачами) — обидві ціни фіксовані, опубліковані, на відміну від моделі Сніка «за функцію, за розробника».
- Для порівняння, проведеного Айкідо, Снік має приблизно еквівалентний рівень команди. € 9,167 / рік для до 10 користувачів — Aikido позиціонує це як економію до 65%, хоча це порівняння надано постачальником, а не незалежний бенчмарк.
- Доступний безкоштовний рівень, кредитна картка не потрібна, перше сканування триває менш ніж хвилину.
- У поширених запитаннях Aikido зазначено, що сервіс стягує фіксовану, прозору плату та не вимагає мінімальних витрат (наприклад, ~20 тисяч доларів США) для отримання підтримки, що контрастує із заявленою практикою Snyk щодо рівнів підтримки та масштабування для кожної функції/розробника.
- На відміну від опублікованої Snyk ціни $25/розробник/місяць для команди плюс окремі платні доповнення для SCA, IaC, Контейнер тощо, Айкідо об'єднує основні модулі (SCA, SAST, DAST, CSPM, секрети, виявлення шкідливого програмного забезпечення) на свої базові рівні.
3. Сник SCA Інструмент

огляд: Snyk — один із найвідоміших інструментів Sca Security, який широко популярний завдяки своєму підходу, орієнтованому на розробників, та сильній інтеграції з екосистемою. З самого початку він дозволяє командам виявляти та усувати вразливості безпосередньо в середовищах розробки, що робить його особливо привабливим для гнучких робочих процесів DevSecOps.
Однак, хоча він широко прийнятий, Сник в першу чергу зосереджується на SCA і йому бракує розширених можливостей, таких як аналіз досяжності, оцінка придатності до використання та виявлення шкідливого програмного забезпечення в режимі реального часу. Як наслідок, його охоплення може бути недостатнім для команд, які шукають більш комплексної безпеки з відкритим кодом.
Ключові особливості:
- Інтеграція, орієнтована на розробника → Працює, зокрема, в IDE, Git та CI/CD pipelineвиявляти вразливості ще на етапі кодування та pull requests.
- Пріоритезація на основі ризиків → Поєднує EPSS, CVSS, зрілість експлуатації та досяжність для створення динамічної оцінки ризику.
- Автоматизовані виправлення → Зокрема, забезпечує один клік pull requests з рекомендованими виправленнями та шляхами оновлення для пришвидшення виправлення.
- Безперервний моніторинг → Відповідно, відстежує нещодавно виявлені вразливості в різних середовищах та інформує команди в режимі реального часу.
- Управління ліцензуванням та дотриманням вимог → Крім того, підтримує політики управління та забезпечення дотримання ліцензій за допомогою налаштовуваної звітності та автоматизації.
Мінуси:
- Не виявлено шкідливого програмного забезпечення → Не захищає від невідомого шкідливого програмного забезпечення або атак ланцюга поставок, таких як типосквотинг.
- Обмежене покриття ланцюга поставок → Зосереджується лише на відомих CVE, без виявлення аномалій або функцій цілісності збірки.
- Ціни швидко зростають → Оскільки всі продукти продаються окремо, витрати масштабуються для кожного учасника та функції, що ускладнює управління бюджетом у великих командах.
💲 Ціни*:
- Починається з 200 тестів/місяць за тарифним планом Team — однак, SCA не входить до комплекту та має бути придбаний як додатковий компонент. Він також не може працювати самостійно без базового плану.
- Функції продаються окремо — Ціноутворення Snyk є модульним, що вимагає окремих покупок для SCA, Безпека контейнерів, IaC, Секрети та інші.
- Загальна шкала вартості для кожної функції — ціна залежить від кількості вибраних функцій, і всі вони оплачуються разом в одному плані.
- Немає публічних цін на повне покриття — вам знадобиться індивідуальна цінова пропозиція. Відповідно, витрати швидко зростають зі збільшенням використання та розміру команди.
4. Чорна качка за синопсисом SCA Інструмент
огляд: Black Duck від Synopsys – один із найвідоміших інструментів для аналізу складу програмного забезпечення, спеціально орієнтований на виявлення та управління ризиками у відкритому коді та коді сторонніх розробників. Для досягнення цієї мети він забезпечує глибоку видимість усього ланцюжка поставок програмного забезпечення завдяки поєднанню технологій сканування та пропонує надійну підтримку дотримання ліцензійних вимог. SDLC інтеграції.
Тим не менш, для деяких команд це може бути складно в управлінні, і, що ще важливіше, йому бракує простоти використання, орієнтованої на розробників, та захисту від шкідливого програмного забезпечення в режимі реального часу. Як наслідок, команди можуть зіткнутися з труднощами, намагаючись безперешкодно вбудувати його в швидкозмінні робочі процеси DevSecOps.
Ключові особливості:
- Комплексний аналіз компонентів → Сканує на наявність вразливостей, перевірки відповідності ліцензії та ризиків якості у вихідному коді, бінарних файлах, артефактах та контейнерах.
- Кілька методів сканування → Підтримує аналіз залежностей, бінарних файлів, кодових відбитків та фрагментів коду для виявлення навіть незадекларованих компонентів.
- Пріоритезація ризиків → Зокрема, використовує рекомендації щодо безпеки Black Duck для оцінки серйозності, впливу та контексту, що дозволяє вживати більш обґрунтованих заходів щодо усунення наслідків.
- Управління політиками та автоматизація → Відповідно, дозволяє застосовувати політики використання відкритого коду на етапах розробки, збірки та розгортання.
- SBOM Генерація та моніторинг → Створення, імпорт та моніторинг SBOMз підтримкою SPDX/CycloneDX для прозорості та відповідності вимогам.
Мінуси:
- Немає виявлення шкідливого програмного забезпечення в режимі реального часу → Неможливо проактивно виявляти або блокувати шкідливе програмне забезпечення у залежностях від відкритого коду.
- Значні операційні накладні витрати → Через свою глибину, його розгортання, масштабування та обслуговування в різних середовищах може бути ресурсомістким.
- Обмежений досвід розробника → Також бракує безперебійної інтеграції з IDE та UX-інтерфейсу, орієнтованого на розробника, що може уповільнити впровадження та збільшити труднощі для команд інженерів.
💲 Ціни*:
- Починаючи від 525 доларів США на рік за члена команди (Security Edition) — щорічна плата, з мінімум 20 користувачів.
- Немає гнучкості — усі користувачі повинні мати однакову кількість ліцензій по всій організації.
- Видання Supply Chain вимагає налаштування цін — необхідний для розширених функцій, таких як бінарне сканування, аналіз фрагментів та SBOM автоматизація.
5. Веракод SAST Інструмент
огляд: Аналіз складу програмного забезпечення Veracode (SCA) є частиною його ширшої платформи безпеки додатків. Зокрема, вона зосереджена на виявленні вразливостей та ризиків ліцензування у компонентах з відкритим кодом, з особливим акцентом на enterprise дотримання вимог та забезпечення дотримання політики.
Однак, хоча він добре інтегрований в екосистему Veracode, йому зрештою бракує глибшого контексту експлуатації та зручних для розробників функцій автоматизації, які можна знайти в сучасніших інструментах аналізу складу програмного забезпечення. Як наслідок, командам може бути важче визначити пріоритети реальних загроз або оптимізувати усунення наслідків у динамічних середовищах розробки.
Ключові особливості:
- Інтегрована платформа AppSec → SCA працює як частина комплексного пакету Veracode, тим самим оптимізуючи зусилля щодо безпеки під час статичного, динамічного та відкритого тестування.
- Автоматичне сканування → Автоматично виявляє вразливості у компонентах з відкритим кодом, особливо під час запланованого або запущеного аналізу коду.
- Детальна звітність → Відповідно, надає вичерпні звіти про вразливості та відповідність ліцензіям для підтримки enterpriseуправління ризиками на рівні.
- Виконання політики → Дозволяє організаціям послідовно визначати та застосовувати політики безпеки та відповідності в усіх pipelines.
Мінуси:
- Немає EPSS або аналізу досяжності → Як наслідок, бракує пріоритетності вразливостей на основі можливості використання або релевантності для виконання.
- Не виявлено шкідливого програмного забезпечення → Не може проактивно виявляти або блокувати шкідливі компоненти з відкритим кодом у режимі реального часу.
- Менш зручний для розробників → Крім того, його платформоорієнтований дизайн може обмежувати безперебійну інтеграцію з різноманітними інструментами розробки та робочими процесами.
💲 Ціни*:
- Медіанна вартість контракту становить 18 633 дол. США на рік — на основі дані про покупки реальних клієнтів.
- Немає універсального плану, проте, SCA необхідно придбати разом з іншими рішеннями Veracode для повного покриття.
- Потрібні індивідуальні котирування, в результаті, прозоре ціноутворення або ціноутворення самообслуговування недоступні.
6. Життєвий цикл Sonatype Nexus
огляд: Життєвий цикл Sonatype є потужним SCA інструмент, створений для того, щоб допомогти командам керувати безпекою та управлінням програмного забезпечення з відкритим кодом протягом усього життєвого циклу розробки. По-перше, він пропонує корисні функції, такі як автоматизоване застосування політик, виявлення ризиків у режимі реального часу та інструменти, які допомагають розробникам швидко виправляти проблеми.
Однак багато ключових функцій вимагають додаткових компонентів платформи. Крім того, ціноутворення розподілене між різними модулями, що ускладнює розуміння повної вартості на початку. Як наслідок, командам, які шукають простіше та передбачуване рішення, може бути важко керувати як налаштуванням, так і бюджетом.
Ключові особливості:
- Автоматизоване управління → Забезпечує дотримання власних політик безпеки та ліцензування протягом розробки, CI/CDта розгортання pipelines. Таким чином, організації можуть підтримувати послідовність standardу всіх командах.
- Виявлення вразливостей у режимі реального часу → Постійно відстежує відомі вразливості та ризики ліцензування в компонентах з відкритим кодом. В результаті, команди швидше усвідомлюють нові загрози.
- Управління залежностями на основі штучного інтелекту → Автоматично застосовує відмови та підвищення вимог на основі динамічних оцінок ризиків. Більше того, це зменшує ручні зусилля та покращує узгодженість.
- Механізм пріоритезації → Використовує сигнали досяжності та реального часу для виявлення найбільш суттєвих загроз для усунення. Отже, розробники можуть зосередитися на тому, що дійсно важливо, замість того, щоб розбиратися в шумі.
- Розробник Dashboard → Централізує аналітичні дані для розробників у межах їхніх існуючих інструментів для покращення впровадження та скорочення часу реагування. Помітно, це покращує співпрацю між службами безпеки та інженерами.
- SBOM управління → Пропонує експорт у форматах SPDX та CycloneDX. Однак, повна автоматизація та підтримка відповідності можуть вимагати додаткових компонентів.
Мінуси:
- Немає виявлення шкідливого програмного забезпечення в режимі реального часу → Як наслідок, йому бракує проактивного захисту від шкідливих пакетів з відкритим кодом, які можуть поставити під загрозу вашу безпеку. pipeline.
- Вимоги до модульної платформи → Іншими словами, основні функції працюють лише за умови додавання додаткових інструментів, таких як IQ Server, SBOM Менеджер або брандмауер.
- Фрагментована модель ціноутворення → Як наслідок, командам доводиться купувати кілька ліцензій та доповнень, що збільшує як вартість, так і складність налаштування в міру зростання.
💲 Ціни*:
- Починаючи від 57.50 доларів США на місяць за користувача; однак, для цього також потрібна окрема ліцензія IQ Server, доступна лише за індивідуальною ціною.
- Додатково, немає єдиного ціноутворення, такі функції, як SBOM, брандмауер та безпеку контейнера необхідно купувати окремо.
- В результаті, фрагментована модель ліцензування призводить до зростання загальної вартості залежно від інструментів, кількості користувачів та налаштувань розгортання.
7. Рентген Jfrog SCA Інструмент
огляд: ДжейФрог Ексраy — це інструмент аналізу складу програмного забезпечення, створений для захисту бінарних файлів, контейнерів та пакетів з відкритим кодом. Він тісно інтегрується з платформою JFrog, пропонуючи раннє виявлення та безперервний моніторинг протягом усього SDLCВ результаті, розробники можуть виявляти ризики на ранній стадії, не змінюючи принципів своєї роботи.
Однак деякі з його найсучасніших функцій, такі як виявлення шкідливого програмного забезпечення та глибока оцінка ризиків, залежать від пропрієтарних систем. Крім того, доступ до цих функцій часто вимагає придбання додаткових модулів. Як наслідок, команди можуть зіткнутися з додатковими витратами та складнощами під час налаштування.
Ключові особливості:
- Рекурсивне сканування → Глибоке сканування бінарних файлів, контейнерів та пакетів з відкритим кодом. В результаті ви отримуєте повну видимість вразливостей та ризиків ліцензування.
- Виявлення шкідливого програмного забезпечення та загроз → Використовує внутрішню інформацію про загрози для виявлення шкідливих компонентів. Зокрема, це включає ризики, не зазначені в публічних стрічках CVE.
- SBOM та підтримка VEX → Генерує SPDX та CycloneDX SBOMз анотаціями VEX. Іншими словами, це допомагає командам дотримуватися вимог та бути готовими до аудиту.
- Політики операційного ризику → Блокує ненадійні пакети на основі віку, активності учасників та тенденцій використання. Як наслідок, ризиковані компоненти виключаються заздалегідь.
- IDE та CI/CD інтеграцією → Надає зворотний зв'язок у режимі реального часу безпосередньо в інструментах розробки та pipelineс. Таким чином, безпека забезпечується без уповільнення доставки.
- На основі досліджень у сфері безпеки → Збагачує CVE контекстуальними даними з внутрішніх досліджень. Завдяки цьому команди отримують краще уявлення про фактичний ризик.
Мінуси:
- Немає оцінки експлуатаційної придатності (наприклад, EPSS) → Тому, пріоритизації бракує контексту виконання та досяжності.
- Тісно пов'язаний з екосистемою JFrog → Тому що, він ідеально підходить лише для користувачів, які вже користуються JFrog; автономне використання обмежене.
- Розширені функції вимагають додаткового ліцензування → НаприкладТакі можливості, як «Розширена безпека» або «Цілісність середовища виконання», доступні лише в планах найвищого рівня.
💲 Ціни*:
- Від 960 доларів США на місяць. SCA функції заблоковані за Enterprise Х рівень.
- Додатково, основні функції, такі як кураторство пакетів та цілісність середовища виконання, продаються окремо.
- Загалом, ціноутворення фрагментоване та швидко зростає з додаванням додаткових функцій та масштабуванням розгортання.
8. Checkmarx One SCA
огляд: Checkmax One SCA забезпечує аналіз складу програмного забезпечення як частину ширшої платформи безпеки додатків. Зокрема, він допомагає виявляти вразливості з відкритим кодом, ризики ліцензування та шкідливі пакети, пропонуючи розширені функції, такі як виявлення шляхів, що піддаються використанню, та SBOM покоління
Однак йому бракує вбудованого захисту від шкідливого програмного забезпечення. SDLC і не пропонує пріоритезацію в режимі реального часу на основі досяжності. Більше того, можливості, які зазвичай уніфіковані на інших платформах, потребують тут окремих модулів. Як результат, його залежність від enterprise Ліцензування та модульні доповнення можуть значно збільшити як складність, так і вартість для команд безпеки.
Ключові особливості:
- Виявлення шкідливих шляхів → Виділяє, які вразливості насправді досяжні під час виконання. В результаті, команди можуть розставляти пріоритети щодо того, що справді важливо.
- Виявлення шкідливих пакетів → Визначає компоненти з відкритим вихідним кодом, що є озброєнням. Сюди, загрози ланцюгу поставок блокуються до того, як вони досягнуть виробництва.
- Сканування приватних посилок → Сканує власні та внутрішні пакети, навіть якщо вони не вказані в публічних реєстрах. Тому, приховані ризики не залишаються непоміченими.
- Аналіз ризиків ліцензування → Позначає проблеми з ліцензією на відкрите програмне забезпечення за допомогою чітких та практичних звітів. Таким чином, юридичними ризиками та ризиками відповідності легше керувати.
- SBOM Покоління → Експорт SPDX та CycloneDX SBOMодним клацанням миші. Відповідно, це спрощує аудит та відповідає нормативним вимогам.
- Сканування коду, згенерованого штучним інтелектом → Аналізує код за допомогою штучного інтелекту на наявність прихованих ризиків безпеки та порушень політик. Отже, ви зберігаєте контроль над ситуацією — навіть під час використання генеративного коду.
Мінуси:
- Немає виявлення шкідливого програмного забезпечення в режимі реального часу → Бракує постійного поведінкового сканування на предмет нових загроз.
- Нема рідного CI/CD or pipeline інтеграція для SCA → Натомість, він спирається на ширшу інтеграцію з платформою Checkmarx, що додає накладних витрат на налаштування.
- Модульна конструкція збільшує складність → Повний SCA покриття може вимагати сполучення з іншими рішеннями Checkmarx.
- Тільки індивідуальне ліцензування → Без самообслуговування у сфері ціноутворення, бюджетування та закупівлі стають менш передбачуваними та більш трудомісткими.
💲 Ціни*:
- Початок о enterpriseціноутворення на рівні: повідомлені розгортання в діапазоні від Від 75,000 150,000 до XNUMX XNUMX доларів на рік.
- Немає універсального плану, замість цього SCA є одним із багатьох модульних рішень; повне покриття вимагає об'єднання кількох інструментів.
9. Семгреп SCA Інструмент
огляд: Ланцюг поставок Semgrep — це легкий SCA рішення, розроблене для розробників. Воно зменшує втому від сповіщень завдяки пріоритизації на основі досяжності та пропонує основні функції, такі як відповідність ліцензії, SBOM генерація та практичні заходи щодо відновлення.
Однак йому бракує критично важливих засобів захисту для CI/CD pipelineс, системи збірки та загрози шкідливого програмного забезпечення. Як наслідок, ключові етапи ланцюжка постачання програмного забезпечення залишаються незахищеними, що обмежує його придатність для комплексних програм AppSec.
Ключові особливості:
- Пріоритизація на основі досяжності → Позначає лише вразливості, викликані під час виконання.
- Забезпечення дотримання ліцензійних вимог → Як результат, він може блокувати ризиковані пакети безпосередньо на рівні PR, щоб запобігти об’єднанню порушень.
- SBOM Покоління → Підтримує CycloneDX з повним пошуком залежностей.
- UX-орієнтований на розробника → Інтегрується з IDE, GitHub, GitLab та популярними CI/CD інструментів.
- Статті про виправлення → З цієї причини він виділяє уражені рядки коду та надає покрокові інструкції для оптимізації виправлень.
Мінуси:
- Немає CI/CD or Build Security → Таким чином, він не може забезпечити pipelineзбірки або артефакти виробництва.
- Не виявлено шкідливого програмного забезпечення → Отже, він не може ідентифікувати шкідливі пакети у вашому ланцюжку постачання програмного забезпечення.
- Фрагментований набір функцій → Потрібні окремі покупки для модулів «Код», «Ланцюг поставок» та «Секрети».
- Швидке масштабування витрат → Фактично, ціноутворення на основі кількості учасників швидко зростає з розміром команди.
💲 Ціни*:
- Початок о 40 доларів США на місяць за кожного учасника за продукт.
- Немає універсальної платформи: потрібно купувати кожен продукт окремо, щоб покрити повну вартість SDLC.
- Фіксація ліцензії: усі учасники повинні мати однакову ліцензію на всі модулі.
10. Виправлення.io SCA Інструмент
огляд:
Mend.io SCA є частиною комплексної платформи AppSec, створеної для пошуку та виправлення вразливостей з відкритим кодом, проблем з ліцензіями та загроз ланцюгу поставок. Зокрема, вона пропонує аналіз досяжності та розумне визначення пріоритетів, щоб допомогти вам зосередитися на реальних ризиках, а не лише на сирих показниках CVE.
Однак більшість основних функцій доступні лише за наявності premium ліцензія. Як наслідок, командам, які шукають гнучкості, можливо, доведеться платити за повний пакет, що може збільшити загальні витрати та обмежити впровадження.
Ключові особливості:
- Аналіз досяжності → Позначає лише ті вразливості, які дійсно можна використати у вашому коді. Таким чином, команди не витрачають час на проблеми з низьким рівнем ризику.
- Пріоритезація ризиків на основі EPSS → Поєднує оцінки серйозності CVSS з даними експлойтів для ранжування найважливіших загроз. Отже, розробники можуть спочатку виправити те, що терміново.
- Сповіщення про відповідність ліцензії → Виявляє проблемні ліцензії з відкритим кодом на ранній стадії та підтримує їхнє дотримання в режимі реального часу. Таким чином, ви знижуєте юридичні та операційні ризики.
- SBOM Покоління → Створює машинозчитуваний SBOMу форматах SPDX та CycloneDX. З цією метою це допомагає вам залишатися відповідним вимогам та готовим до аудиту.
Мінуси:
- Не виявлено шкідливого програмного забезпечення → Бракує проактивного сканування на наявність шкідливих пакетів з відкритим кодом, що залишає прогалини в захисті ланцюга поставок.
- Контекст обмеженої можливості використання → Хоча це включає EPSS, Mend SCA не забезпечує доступність на рівні виконання або поглиблене відстеження функцій.
- Обмежена автоматизація користувацьких політик → Менш детальна автоматизація блокування вразливостей або застосування заходів перед злиттям порівняно з більш спеціалізованими платформами.
- Значна залежність від інтеграції платформи → SCA функції тісно пов'язані з повним пакетом Mend, що обмежує гнучкість для команд, які використовують інші інструменти у своїх SDLC.
💲 Ціни*:
- Починається від 1,000 доларів США на рік за розробника-учасника — включає SCA, SAST, сканування контейнерів та багато іншого.
- Стягується додаткова плата для Mend AI Premium, DAST, API Security та послуги підтримки, отже, розширений захист значно збільшує базову ціну.
- Немає гнучкості на основі використання, як наслідок, вартість різко зростає залежно від розміру команди та впровадження функцій.
Основні характеристики, які слід враховувати під час вибору SCA Інструмент
З огляду на розглянуті інструменти, ось критерії, які мають найбільше значення для обґрунтованого вибору...cisіон:
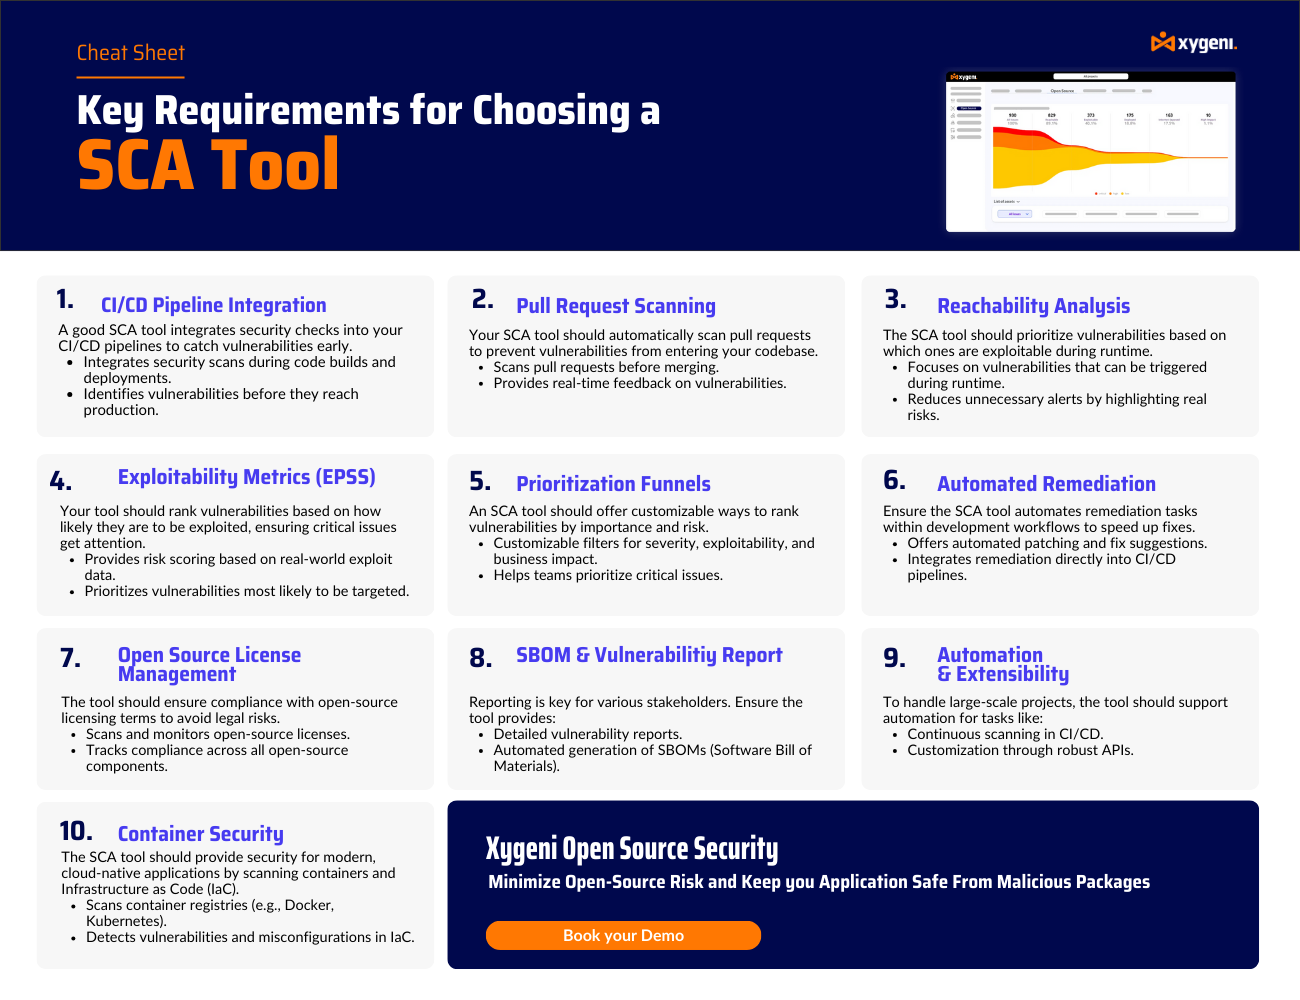
Аналіз досяжності. Інструмент, який позначає кожне CVE в кожній транзитивній залежності, створює більше шуму, ніж сигналу. Аналіз досяжності визначає, чи вразливий код насправді виконується під час виконання, усуваючи більшість нерелевантних знахідок та дозволяючи командам зосередитися на справжньому ризику.
Метрики експлойтоздатності поза межами CVSS. Оцінки тяжкості CVSS самі по собі є поганим показником фактичного ризику. Інструменти, що включають Бали EPSS та відома наявність експлойтів дають значно точнішу картину того, які вразливості, ймовірно, будуть цільовими.
Усвідомлення ризиків, пов'язаних з відновленням. Виправлення вразливості шляхом оновлення залежності може призвести до появи нових вразливостей або перервати збірку. Інструменти, які показують повний компроміс патчу перед його застосуванням, як це робить Xygeni через Аналіз ризиків відновлення, запобігти створенню нових проблем під час відновлення.
Виявлення шкідливого програмного забезпечення в режимі реального часу. Бази даних CVE охоплюють лише відомі вразливості в опублікованих пакетах. Атаки ланцюгів поставок все частіше використовують шкідливі пакети, які не мають CVE, покладаючись на помилки при накладанні помилок, плутанину залежностей або компрометацію облікових записів адміністраторів. Тільки інструменти з виявленням шкідливого програмного забезпечення на основі поведінки в режимі реального часу можуть впоратися з цим класом загроз.
CI/CD інтеграція з можливостями правоохоронних органів. Сканування є цінним лише тоді, коли результати можуть блокувати потрапляння небезпечного коду у робочу среду. Застосування політики як коду в pull requests та pipeline навернених воріт SCA з консультативного інструменту на реальний засіб контролю безпеки.
Управління дотриманням ліцензійних вимог. Зобов'язання щодо ліцензії на відкрите програмне забезпечення є юридичним ризиком, а не лише ризиком безпеки. Найкраще SCA інструменти відстежують ліцензії для прямих і транзитивних залежностей, позначають порушення політик і надають підтримку SBOM генерація звітності про дотримання вимог.
SBOM покоління Специфікації матеріалів програмного забезпечення все частіше вимагаються клієнтами, регуляторними органами та такими фреймворками, як CISA та Закон ЄС про кіберстійкість. Переконайтеся, що інструмент генерує SBOMу форматах CycloneDX та SPDX на вимогу як частина standard робочий процес, а не як premium надбудова
Як правильно вибрати SCA Інструмент
Якщо вашою основною потребою є впровадження розробниками з мінімальними труднощами: Snyk або Semgrep Supply Chain пропонують найменш тертя вхідних точок, з потужною інтеграцією IDE та Git, а також зручним для розробників UX.
Якщо пріоритетом є дотримання ліцензії та аналіз бінарних файлів: Black Duck залишається найретельнішим варіантом для організацій зі складними вимогами до управління ліцензіями та великими застарілими базами коду.
Якщо ви вже перебуваєте в певній екосистемі: JFrog Xray для користувачів платформи JFrog, Checkmarx One для команд, що використовують Checkmarx SASTта Веракод SCA для клієнтів платформи Veracode всі пропонують природну інтеграцію в межах своїх відповідних екосистем.
Якщо вам потрібен справжній захист від шкідливих програм разом із виявленням CVE: Тільки Xygeni забезпечує сканування шкідливих програм у режимі реального часу на основі поведінки як вбудований інструмент. SCA можливості, що охоплюють загрози, які не враховує жодна база даних CVE.
Якщо вам потрібно SCA як частина повної програми DevSecOps: Уніфікована платформа, така як Xygeni, усуває необхідність підтримувати окремі інструменти для SCA, SAST, секрети, IaC та pipeline securityРезультати співвідносяться через ASPM, пріоритетизовані за можливостями використання та бізнес-контекстом, а також вирішені за допомогою автоматичного виправлення на основі штучного інтелекту, і все це без ціноутворення за кожне робоче місце. Порівняйте варіанти за допомогою найкращі інструменти безпеки програм огляд для ширшого контексту.
Швидкий підсумок
Ксігені: Завершено SCA захист за допомогою аналізу досяжності, оцінки придатності до використання та виявлення шкідливого програмного забезпечення в режимі реального часу CI/CD pipelines.
АйкідоУніфікована платформа AppSec, що об'єднує SCA, SAST, хмарна безпека, виявлення шкідливого програмного забезпечення та захист під час виконання в одному рішенні.
СникЗручний для розробників інструмент для швидкого сканування та усунення вразливостей в IDE та pipelines.
Чорна качка: Enterpriseпрозорість бібліотек з відкритим кодом та суворий контроль дотримання ліцензій.
ВеракодаІнтегрована платформа AppSec, орієнтована на забезпечення дотримання політик та управління для великих організацій.
Життєвий цикл SonatypeАвтоматизоване управління політиками та видимість ланцюга поставок з глибоким відстеженням залежностей.
JFrog XrayРозширене сканування бінарних файлів та контейнерів, найкраще підходить для команд, які вже використовують екосистему JFrog.
Checkmax OneУніфіковане рішення AppSec з виявленням шляхів, що піддаються використанню, та модульною enterprise покриття
Ланцюг поставок SemgrepЛегкий та орієнтований на доступність SCA для невеликих команд, яким потрібне швидке впровадження.
Mend.io: SCA Платформа, що поєднує доступність та оцінку EPSS, щоб допомогти визначити пріоритети та виправити ризики відкритого коду.
Чому Ксігені-SCA Чи розумніший вибір
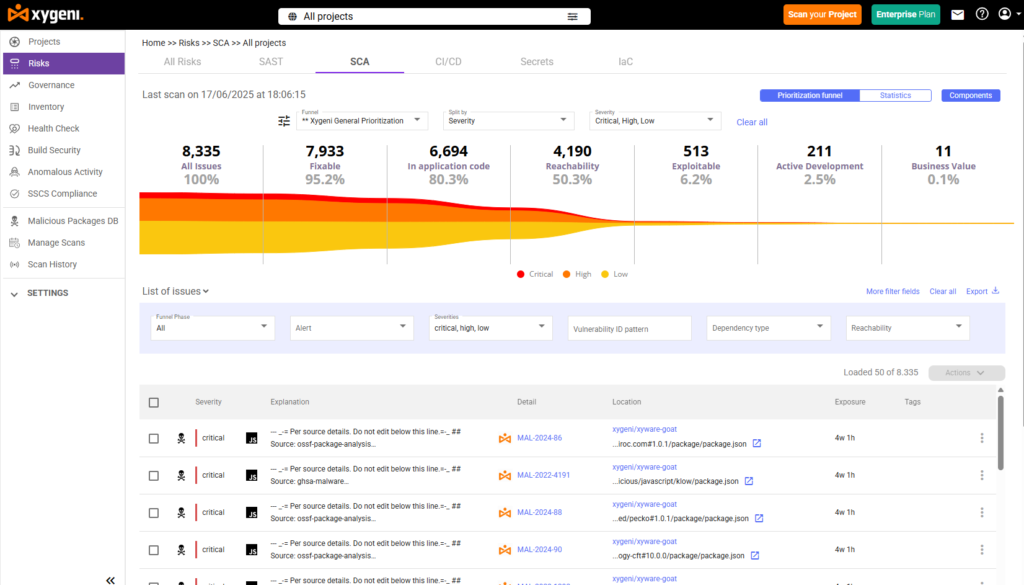
Ксігені SCA Інструменти безпеки створені з урахуванням того, як сучасні команди розробляють програмне забезпечення. Вони не просто позначають застарілі пакети. Натомість вони додають аналітику загроз у режимі реального часу, розумнішу пріоритезацію та автоматизацію без використання рук, гарантуючи, що безпека природно поєднується з вашою розробкою, а не суперечить їй.
Ось як Xygeni піднімає планку для інструментів аналізу складу програмного забезпечення:
Раннє виявлення шкідливого програмного забезпечення
Xygeni виявляє шкідливі пакети ще до того, як вони потраплять до вашої кодової бази. Це включає залежності з помилками та загрози для ланцюга постачання, такі як плутанина з залежностями. В результаті ви запобігаєте проблемам на ранній стадії та зберігаєте свою pipeline Чистий
Досяжність та оцінювання EPSS
Замість того, щоб перевантажувати вашу команду нерелевантними сповіщеннями, Xygeni зосереджується на тому, що насправді можна використати у вашому коді. Як наслідок, ви зменшуєте шум і зосереджуєтеся лише на найважливіших вразливостях.
Автовідновлення в Pull Requests
Xygeni автоматично пропонує найбезпечніше виправлення або навіть відкриває pull request для вас. Таким чином, ваша команда може швидше усунути недоліки, не порушуючи свого звичайного робочого процесу.
Виправлення ризиків та виявлення порушень/змін
Xygeni виходить за рамки традиційного встановлення патчів, аналізуючи, як кожне оновлення впливає на вашу кодову базу. Його механізм виправлення порівнює версії рядок за рядком, щоб виявити критичні зміни, видалені методи та модифікації API перш ніж об'єднатися.
Кожне запропоноване виправлення класифікується за Низький, середній або високий ризик, показуючи вам найбезпечніший шлях уперед. Таким чином, ви можете впевнено вирішувати, які виправлення застосовувати — балансуючи безпеку, стабільність та швидкість розробки.
Знайте, перш ніж виправити патч
Перш ніж commitПід час будь-якого оновлення Xygeni точно пояснює, що робить кожен патч. Ви побачите, які CVE він виправляє, чи вводить нові ризики та чи може вплинути на компіляцію. Така прозорість допомагає вам діяти впевнено та уникати непотрібних переробок.
Розуміння впливу на рівні коду
Xygeni виділяє видалені або змінені методи, уражені файли та можливі помилки збірки перед об'єднанням. В результаті ви уникаєте збоїв компіляції та зберігаєте стабільність навіть критичних шляхів.
CI/CD-Рідний за дизайном
Xygeni ідеально вписується у ваші існуючі робочі процеси. Він працює з GitHub Actions, GitLab, Jenkins, Bitbucket та іншими. Найголовніше, він легко інтегрується, нічого не уповільнюючи.
SBOM та ліцензія Guardrails
Xygeni генерує SPDX або CycloneDX SBOMавтоматично застосовує правила відповідності ліцензії в режимі реального часу. Завдяки цьому ви залишаєтеся готовими до аудиту та дотримуєтеся вимог протягом усього життєвого циклу розробки.
Загалом, Ксігені SCA Інструменти безпеки допомагають вам виправляти важливі речі, уникати збоїв та впевнено розробляти безпечний код. Ви не просто скануєте проблеми, ви вирішуєте їх розумно.
Заключні думки
Аналіз складу програмного забезпечення більше не є необов'язковим для команд, що постачають програмне забезпечення для виробничого середовища. Ланцюг поставок з відкритим кодом є активною поверхнею для атак, а сканування лише CVE залишає реальні прогалини, які зловмисники вже використовують.
Десять інструментів, розглянутих тут, охоплюють широкий спектр підходів, від легких сканерів з відкритим кодом до повноцінних enterprise платформи управління. Правильний вибір залежить від розміру вашої команди, наявного інструментарію, вимог до відповідності та того, наскільки далеко за межі виявлення CVE має поширюватися ваша програма безпеки.
Для команд, яким потрібно SCA Завдяки реальному захисту від шкідливого програмного забезпечення, пріоритезації на основі доступності, безпечному автоматизованому виправленню та кореляції по всьому ланцюжку поставок програмного забезпечення, Xygeni пропонує найповніший підхід у 2026 році як частину своєї єдиної платформи AppSec на базі штучного інтелекту.

FAQ
Що таке інструмент аналізу складу програмного забезпечення?
Інструмент аналізу складу програмного забезпечення визначає бібліотеки з відкритим кодом та залежності сторонніх розробників, що використовуються в програмному проекті, перевіряє їх за базами даних вразливостей та реєстрами ліцензій, а також допомагає командам розуміти та керувати ризиками, які вони створюють. Сучасний SCA Інструменти також включають аналіз досяжності, оцінку придатності до використання, виявлення шкідливого програмного забезпечення та автоматизоване виправлення.
Яка різниця між SCA та SAST?
SAST (Статичне тестування безпеки додатків) аналізує ваш власний вихідний код на наявність вразливостей безпеки. SCA аналізує сторонні компоненти з відкритим кодом, від яких залежить ваш код. Обидва необхідні: SAST знаходить проблеми в коді, який ви пишете, SCA знаходить проблеми в коді, який ви використовуєте. Повна програма безпеки застосунків включає, окрім DAST, і IaC сканування та виявлення секретів.
Чому аналіз досяжності важливий у SCA?
Більшість програм залежать від десятків або сотень пакетів з відкритим кодом, багато з яких містять відомі CVE у функціях, які насправді ніколи не викликаються. Без аналізу досяжності, SCA Інструменти позначають усі ці фактори як ризики, створюючи список із зашумленими елементами, який перевантажує команди розробників. Аналіз досяжності фільтрує результати лише до тих, де вразливий код фактично виконується під час виконання, що значно зменшує шум і допомагає командам зосередитися на справжньому ризику.
Яка різниця між SCA і SBOM?
SCA – це процес та набір інструментів для виявлення та управління залежностями від відкритого коду та їхніми ризиками. SBOM (Список матеріалів програмного забезпечення) – це структурований вихідний документ, у якому перераховані всі компоненти програмного забезпечення. SCA інструменти зазвичай генерують SBOMяк частину свого робочого процесу, але ці два терміни стосуються різних речей: один – це процес аналізу, інший – це конкретний артефакт, створений цим процесом.
Котрий SCA інструмент виявляє шкідливе програмне забезпечення у пакетах з відкритим кодом?
міст SCA Інструменти виявляють відомі вразливості лише в опублікованих пакетах через бази даних CVE. Вони не можуть виявляти шкідливі пакети, які не мають CVE, саме так працює більшість атак на ланцюги поставок. Xygeni — єдиний інструмент у цьому списку, який включає виявлення шкідливого програмного забезпечення в режимі реального часу на основі поведінки в реєстрах з відкритим кодом як власну функцію. SCA можливості блокування загроз до їхнього проникнення SDLC.
Відмова від відповідальності: Ціни є орієнтовними та базуються на загальнодоступній інформації. Щоб отримати точні та актуальні котирування, зверніться безпосередньо до постачальника.
