






Якщо ви створюєте або підтримуєте сучасну систему доставки pipelineви, мабуть, задавалися питанням: яка безпека standards для CI/CD pipelineсправді має значення? Зі зростанням регуляторного тиску та почастішанням атак на ланцюги постачання програмного забезпечення, вибір правильних заходів безпеки може здаватися пошуком на мінному полі. Однак. CI/CD pipeline security не просто про встановлення прапорців, а про надання швидшого та надійнішого програмного забезпечення без зайвого ризику для вашого бізнесу. Саме тому впровадження CI/CD pipeline security Найкращі практики є важливими, а не необов'язковими.
У цій публікації ми розглянемо найактуальніші standardвисвітліть передовий досвід реального світу та покажіть, як Xygeni допомагає їх впроваджувати — автоматично та без уповільнення вашої команди.
Яка безпека Standards для CI/CD PipelineЧи варто вам знати?
Сучасна розробка програмного забезпечення залежить від швидкої, автоматизованої pipelineале сама лише швидкість не забезпечить вашу безпеку. Ось чому розуміння того, що таке безпека standards для CI/CD pipelineЗастосування не просто корисне, воно критично важливе. Нижче ми розглянемо найважливіші рамки та пояснимо, що вони означають для вашої команди, вашої відповідності вимогам та вашого рівня ризиків.
NIST SP 800-204D: План DevSecOps для CI/CD Pipeline Security
Що це: Уряд США standard який описує, як інтегрувати безпеку в DevOps, з особливим акцентом на CI/CD pipelines.
Чому це важливо?Він охоплює критичні засоби контролю, такі як:
- Управління ідентифікацією та доступом для pipeline Компоненти
- Підписування коду, відстеження артефактів та політика як код
- Захист під час виконання для запобігання втручанню під час збірки
CI/CD pipeline security впливДозволяє командам створювати відстежувані та перевіряні pipelineщо відповідають федеральним та enterpriseочікування безпеки на рівні.
Якщо ви не вирівняні:
- Ви можете не пройти оцінку постачальника або оцінку відповідності вимогам.
- Ви збільшуєте ризик отруєння pipeline виконання (ЗІЗ).
- Вам бракує видимості, необхідної для швидкого реагування на інциденти.
OWASP CI/CD Шпаргалка: Орієнтована на розробника CI/CD Pipeline Security Кращі практики
Що цеПрактичний контрольний список від OWASP Foundation, що містить практичні поради з безпеки для DevOps та pipeline команди.
Чому це важливо?Надає тактичне керівництво:
- Захищені секрети в коді та середовищах
- Заблокуйте виконавців та обмежте використання небезпечних сторонніх інструментів
- Перевіряти кожен крок збірки та залежність
CI/CD pipeline security впливДозволяє розробникам проактивно зменшувати кількість поверхонь для атак, не ускладнюючи робочий процес.
Якщо ви не вирівняні:
- Секрети можуть просочуватися у вихідний код або журнали.
- Спільні програми можуть створювати невідстежувані вразливості.
- Ви ризикуєте стати жертвою атак на ланцюг поставок через неперевірені інструменти або залежності.
SO/IEC 27001: Глобальний CI/CD Pipeline Security Управління
Що це: глобальний standard що сприяє послідовним, вимірюваним практикам безпеки в усіх операціях з постачання програмного забезпечення.
Чому це важливо?Вимагає таких пристроїв, як:
- Чіткі ролі, безпечний контроль змін та документовані робочі процеси
- Журнал аудиту pipeline дії
- Огляд інцидентів та готовність до них
CI/CD pipeline security впливЗробить ваш pipeline enterprise-готовий — як для клієнтів, так і для аудиторів.
Якщо ви не вирівняні:
- Ви можете втратити контракти, що вимагають сертифікації ISO.
- Ваш процес може не відповідати юридичній або регуляторній перевірці.
- Порушення можуть залишатися незадокументованими або неухильно виправленими.
PCI DSS: Оплата Pipeline правозастосування
Що цеОбов'язкове дотримання вимог standard та цінності pipelineщо створюють або розгортають додатки для обробки даних власників карток.
Чому це важливо?Забезпечує дотримання:
- Суворий контроль доступу в різних середовищах
- Безпечне зберігання конфіденційних даних
- Відстеження змін з commit розгорнути
CI/CD pipeline security впливЗабезпечує повне відстеження та захист фінансових робочих процесів.
Якщо ви не вирівняні:
- Вам загрожують штрафи, юридичні санкції або втрата прав на обробку.
- Клієнти можуть втратити довіру до ваших платіжних процесів.
- Невідповідність може зупинити виробництво або затримати релізи.
SLSA (Рівні ланцюга поставок для програмних артефактів): Забезпечення походження
Що це: Модель зрілості та standard розроблено Google та OpenSSF для забезпечення ланцюгів постачання програмного забезпечення.
Чому це важливо?Це вимагає:
- Підписані метадані та загальні атестації для збірок
- Ізольовані системи збірки для запобігання втручанню
- Доказ походження та відтворюваності артефакту
CI/CD pipeline security впливЗміцнює довіру до вашого програмного забезпечення, забезпечуючи перевірку та можливість аудиту кожного артефакту.
Якщо ви не вирівняні:
- Ви більше схильні до підроблених збірок та атак залежностей.
- Вас можуть виключити з екосистем партнерів або постачальників, які вимагають SLSA.
- Службам безпеки буде важко підтвердити, що насправді було відправлено.
З Standards до дії: CI/CD Pipeline Security Найкращі практики, які ви повинні застосовувати
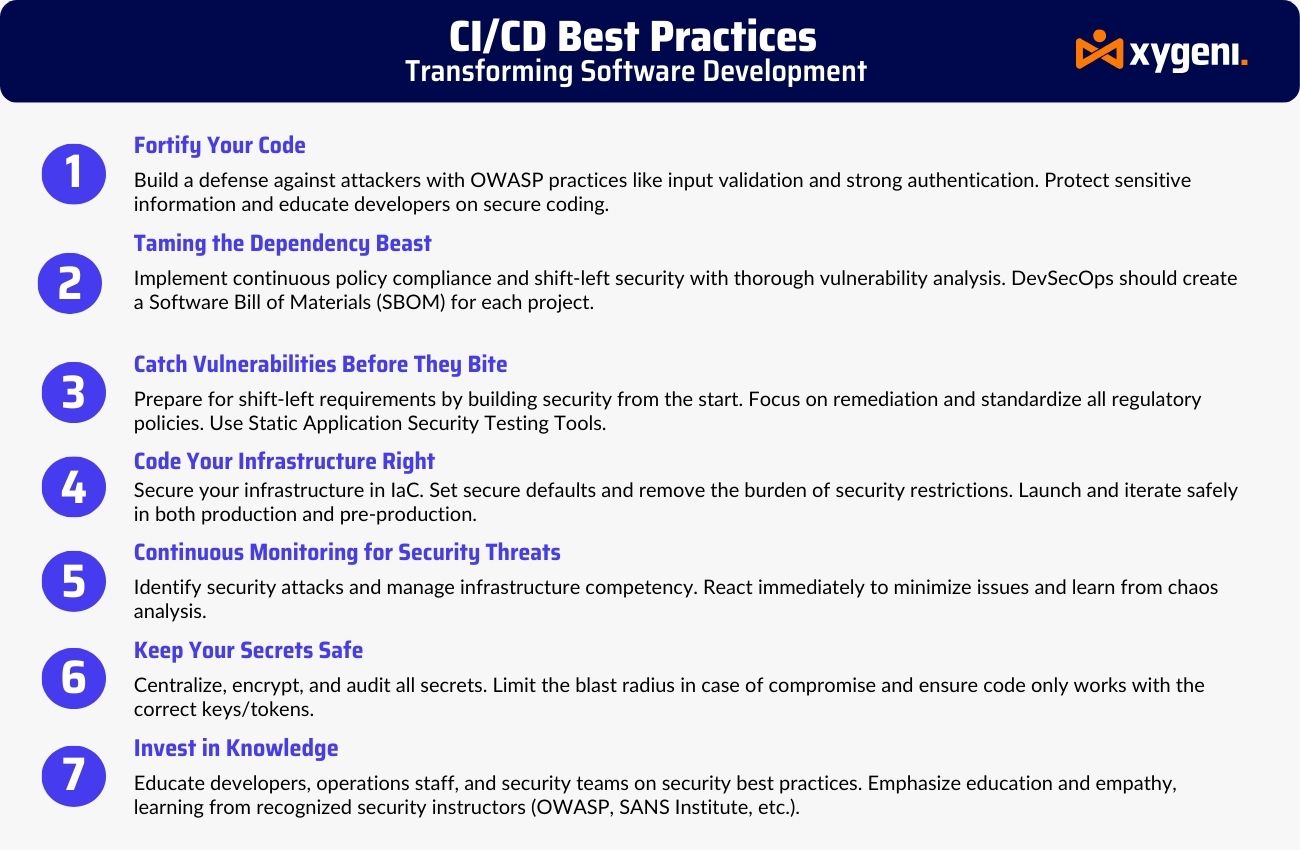
Розуміння того, що таке безпека standards для CI/CD pipelineЗастосування – це перший крок, але їх дотримання вимагає щоденного виконання. Хоча такі фреймворки, як NIST, OWASP та SLSA, визначають що, саме ваша реалізація забезпечує якІншими словами, дотримання вимог працює лише тоді, коли найкращі практики безпосередньо вбудовані у ваші робочі процеси.
Ось чому наступне CI/CD pipeline security Найкращі практики зосереджені на реальних, перевірених на практиці діях, які допомагають вам не лише узгодити ці standards, але також вбудовувати стійкість на кожному етапі життєвого циклу розробки програмного забезпечення.
Розуміння того, що таке безпека standards для CI/CD pipelineЗастосування – це лише початок. Фактично, саме їх застосування у щоденній діяльності робить вашу pipeline справді безпечно. Хоча NIST, OWASP та SLSA окреслюють, що потрібно зробити, саме ваша реалізація визначає, як це зробити. Іншими словами, відповідність нічого не означає, якщо ви не впроваджуєте найкращі практики безпосередньо у свої робочі процеси доставки.
Отже, наступне CI/CD pipeline security Найкращі практики не є лише теоретичними — вони базуються на перевірених на практиці тактиках, які посилюють кожен рівень життєвого циклу розробки вашого програмного забезпечення.
Інвентаризація та видимість
Спочатку створіть карту всього вашого CI/CD екосистема. Визначте підключені системи, облікові дані, виконавці та сторонні інструменти. Як результат, ви можете виявляти тіньові інтеграції, токсичні залежності та неправильні конфігурації, перш ніж вони спричинять інциденти.
Найменші привілеї та гігієна ролі
По-друге, забезпечте суворий контроль доступу на основі ролей (RBAC). Видаліть непотрібні дозволи, часто змінюйте облікові дані та надавайте перевагу короткочасним токенам. Як наслідок, це зменшує ризик бокового переходу, якщо зловмисник проникне всередину.
Секрети та гігієна конфігурації
Крім того, уникайте зберігання секретів у змінних середовища або коді. Використовуйте спеціальні сховища секретів та інтегруйте інструменти сканування, які виявляють витоки на ранній стадії. З цією метою, Xygeni Secrets Security забезпечує правозастосування в режимі реального часу та pre-commit сканування для виявлення ризиків до того, як вони потраплять у виробництво.
Guardrails та забезпечення виконання
Крім того, встановіть захист гілок, вимагайте перевірки коду та обмежте редагування завдань у конфіденційних репозиторіях. Водночас розгорніть примусове виконання, щоб зупинити небезпечну поведінку, таку як зворотні оболонки або спроби ескалації привілеїв.
Безпечні залежності та походження
Наприклад, закріпіть усі версії залежностей, перевірте наявність вразливостей та перевірте свою SBOMс. Маючи на увазі цю мету, СІЛЬ Xygeni (скорочення від Software Attestation Layer for Trust – рівень автентифікації програмного забезпечення для довіри) – модуль підписує кожен артефакт, надаючи вам криптографічне підтвердження походження та цілісності збірки.
Відстежуйте те, що має значення
Зрештою, виходьте за рамки простого ведення журналу. Впроваджуйте моніторинг поведінки, який виявляє порушення політики та CI/CD аномалії в режимі реального часу. З огляду на це, ваші інструменти повинні надавати практичну інформацію, а не просто шум сповіщень.
Як Xygeni захищає вашу CI/CD Pipeline Кінець в кінець
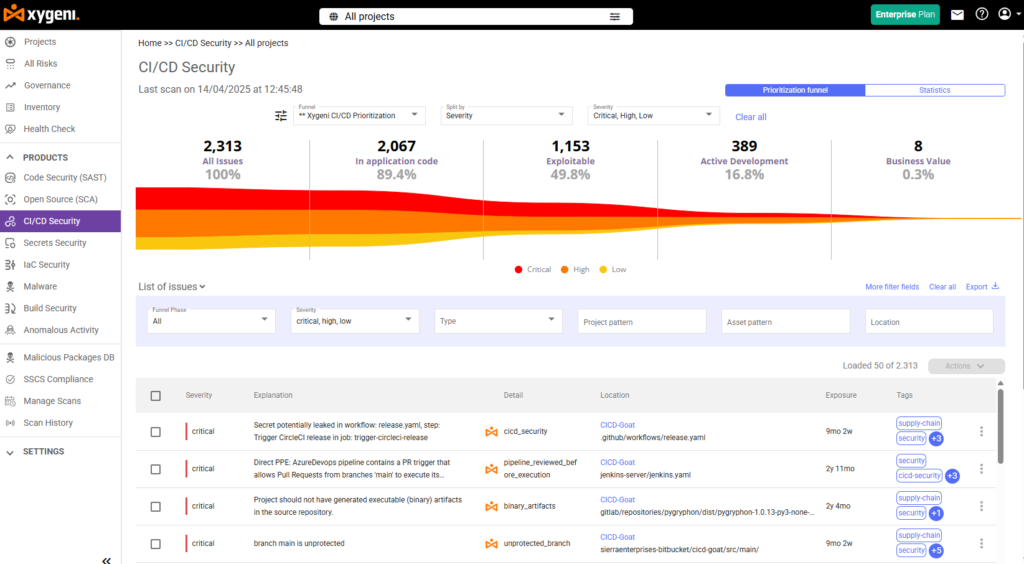
Modern CI/CD pipelineрухаються швидко, як і сьогоднішні загрози. Ось чому Ксігені CI/CD Безпека не просто сканує ваші робочі процеси. Натомість він забезпечує повний спектр захисту, який відповідає найважливішим вимогам. CI/CD pipeline security standards, в тому числі НІСТ СП 800-204D, OWASP CI/CD Кращі 10 та SLSA.
Вбудовуючи безпеку безпосередньо у ваш життєвий цикл DevOps, Xygeni допомагає командам рухатися вперед, забезпечувати дотримання політик та дотримуватися вимог — і все це без порушень швидкості розробки.
Повний інвентар CI/CD Активи
Для початку, Xygeni відображає всю вашу CI/CD середовище. Від завдань та виконавців до токенів та інтеграцій зі сторонніми розробниками, це забезпечує повну прозорість. Отже, ви можете виявляти приховані ризики, неправильні конфігурації та несанкціоновані підключення, перш ніж вони завдадуть реальної шкоди.
Секрети та захист облікових даних
Далі Xygeni активно сканує ваші репозиторії та pipelineдля жорстко закодованих секретів, витоків токенів або застарілих облікових даних. Якщо щось викрито, система сповіщає вас і миттєво застосовує ваші політики безпеки. Таким чином, секрети залишаються захищеними, а зловмисники — ні.
Контекстно-залежне сканування та виявлення шкідливого програмного забезпечення
На відміну від традиційних сканерів, Xygeni поєднує SAST, SCA, IaC аналіз та Виявлення ЗІЗ в єдиний механізм. В результаті він виявляє реальні загрози, такі як впроваджені оболонки або шкідливі скрипти, та фільтрує шум, використовуючи оцінку експлойтів та контекст досяжності.
Застосування політик та захист під час виконання
Крім того, Xygeni забезпечує дотримання ваших правил безпеки під час збірки. Небезпечні скрипти, підозрілі завдання або несанкціоновані дії третіх сторін блокуються до їх запуску. Це забезпечує проактивний захист від отруєння. pipeline виконання та несанкціоновані зміни.
Безпечне походження артефактів (відповідає стандарту SLSA)
Крім того, Xygeni's SALT (рівень автентифікації програмного забезпечення для довіри) підписує кожен артефакт і пов'язує його з походженням за допомогою загальні атестаціїЦе означає, що кожна збірка є перевіреною, захищеною від несанкціонованого втручання та повністю відповідає Рівень 2+ SLSA вимоги.
Відстеження, готове до аудиту
Зрештою, Xygeni відстежує все — кожну роботу, політику...cisіон та тривога — з попереднімcisіон. Незалежно від того, чи готуєтеся ви до ДОРА, ISO / IEC 27001або NIS2 аудит, він надає аналітичні дані та журнали, необхідні для впевненої демонстрації відповідності вимогам.
Як Xygeni забезпечує безпеку Standardдля CI/CD Pipelines
Хоча багато інструментів можуть сканувати ваш код, дуже мало хто допомагає вам залишатися повністю сумісним з важливими фреймворками. Xygeni виходить за рамки виявлення — він операціоналізує Найбільш важливим CI/CD pipeline security standards безпосередньо у ваші робочі процеси. Незалежно від того, чи ви узгоджуєтеся з НІСТ СП 800-204D, що зміцнюється проти OWASP CI/CD Кращі 10або доведення Рівень 2+ SLSA відповідності, Xygeni виконає всю важку роботу за вас.
Зіставлено з NIST SP 800-204D
По-перше, рекомендації NIST щодо безпечних DevSecOps pipelines наголошує на цілісності конфігурації, автоматизованому тестуванні та повній відстежуваності. Xygeni підтримує це кількома ключовими способами:
- Він постійно забезпечує безпечні конфігурації та виявляє неправильні конфігурації в міру їх виникнення.
- Він інтегрує сканування для SAST, SCA та IaC безпосередньо у ваш CI/CD pipelines.
- Він реєструє кожну pipeline зміни та порушення, що спрощує аудит для фреймворків DORA або ISO.
В результаті ваші pipelineВони не лише виглядають безпечними, вони також відстежувані, підлягають аудиту та захищені за своєю природою.
Охоплює OWASP CI/CD Кращі 10
OWASP визначає найпоширеніші та найнебезпечніші CI/CD pipeline ризики, багато з яких виникають через неправильне використання секретних даних, надмірно привілейовані ролі або виконання шкідливого коду. На щастя, Xygeni безпосередньо реагує на ці загрози:
- Він активно сканує наявність жорстко закодованих облікових даних та секретних витоків, перш ніж вони потраплять до ваших репозиторіїв.
- Він забезпечує дотримання політик контролю доступу, чіткий розподіл обов'язків та pipeline гігієна ролей.
- Він блокує введені корисні навантаження, зворотні оболонки та отруєні команди в режимі реального часу, перш ніж вони зможуть бути виконані.
Коротше кажучи, Xygeni не просто попереджає вас про ризики OWASP — він автоматично їх вимикає.
Підтримує відповідність SLSA одразу після встановлення
Зрештою, SLSA (рівні постачання програмних артефактів) встановлює планку безпечного складання. pipelines. Xygeni допомагає вам досягти рівня SLSA 2+ завдяки вбудованим SALT (рівень автентифікації програмного забезпечення для довіри) модуль:
- Він підписує кожен артефакт і пов'язує його з конкретним процесом збірки за допомогою загальні атестації.
- Це підтверджує цілісність програмного забезпечення за допомогою криптографічної перевірки, гарантуючи, що нічого не було підроблено.
- Це допомагає задовольнити вимоги клієнтів, постачальників або регуляторних органів щодо безпечної та відстежуваної доставки програмного забезпечення.
З цією метою ваша команда отримує повну впевненість у вашому ланцюжку постачання програмного забезпечення, зберігаючи при цьому ваші pipeline безпечний, відстежуваний та повністю відповідає галузевим нормам standards.
Висновок: Забезпечте свою Pipelines шляхом вирівнювання з CI/CD Безпека Standards
Для захисту сьогоднішньої швидкої доставки pipelineс, ви повинні спочатку зрозуміти яка безпека standards для CI/CD pipelines насправді вимагають. Такі фреймворки, як НІСТ СП 800-204D, OWASP CI/CD Кращі 10 та SLSA пропонують не просто теорію, а практичні плани для створення безпечних, відповідних вимогам та високопродуктивних робочих процесів.
Однак, просто знаючи, standards недостатньо. Вам потрібно впровадити елементи керування, які працюють зі швидкістю DevOps. Це означає вбудовування CI/CD pipeline security передового досвіду на кожному етапі — від commit розгортати — і забезпечити, щоб ваша команда могла їх впроваджувати без уповільнення.
Саме тут і вступає в гру Xygeni. Поєднуючи автоматичне виявлення, забезпечення дотримання політик та захист у режимі реального часу, Xygeni забезпечує безперервне дотримання вимог. Незалежно від того, чи скануєте ви вразливості, блокуєте небезпечні завдання чи створюєте журнали аудиту для ISO, DORA або NIS2, Xygeni допомагає вам досягти ваших цілей. CI/CD pipeline security цілі з упевненістю.
Готові взяти під контроль безпеку доставки вашого програмного забезпечення? Забронювати демо і подивіться, як Xygeni спрощує дотримання вимог без шкоди для швидкості.

