






在软件开发环境中,依靠基本 SCA 扫描工具在安全方面留下了重大漏洞。大多数传统 SCA 扫描解决方案只是检查开源组件是否存在已知漏洞。但是,新出现的威胁、恶意软件渗透或支持现代应用程序的风险依赖项又该如何应对呢?这些工具通常会错过可能造成最大损害的真正风险。
在 Xygeni,我们走得更远。我们不仅扫描漏洞,还提供实时保护和简化的自动修复,以快速有效地解决问题。我们消除干扰,帮助您的团队专注于重要的事情,而我们的系统会处理其余的事情。 Xygeni 深度融入您的 CI/CD pipelines,将安全性直接嵌入到您的开发过程中。 您不仅会知道问题出在哪里,而且还能拥有快速修复问题的工具,从而确保您的软件供应链安全可靠。
什么是 SCA 扫描?
软件组成分析 (SCA 扫描(英语:Scanning)是在代码库中查找和管理开源组件以检测已知漏洞和许可问题的过程。 SCA 扫描工具依靠国家漏洞数据库 (NVD) 等数据库来匹配已报告的漏洞。虽然这种传统方法可以有效地突出显示现有风险,但它也有其局限性。为了了解如何 SCA 与其他安全测试方法(如静态应用程序安全测试)相比,请查看我们对 之间的差异 SCA 和 SAST.
Xygeni 超越了传统 SCA 扫描 工具。 通过超越基础来填补这些空白 SCA 工具。我们提供可达性分析和实时恶意软件检测等高级功能,这样您就可以专注于真正重要的漏洞,同时领先于零日威胁。
简化的自动修复是我们平台的核心。Xygeni 不仅会突出显示问题,还会 SCA 扫描可以自动高效地解决这些问题。当威胁出现时,Xygeni 会快速启动有针对性的修复,这样您就不必处理大量的安全警报。而且由于它直接与您的 CI/CD pipelines,安全性不会减慢您的开发速度。
我们根据上下文风险对漏洞进行优先排序,开发人员可以用最少的努力和交互轻松地修复漏洞。
借助 Xygeni 的自动修复功能,您的团队可以专注于构建出色的软件,同时我们负责处理安全性,确保您的软件供应链保持安全和灵活。
想要选择适合工作的工具吗?
探索我们的十大软件组成分析指南(SCA) DevSecOps 团队的工具,用于找到最佳解决方案来保护您的开源依赖项并简化您的 software supply chain security.
SCA 扫描需要进化
传统 SCA 解决方案通常使用广泛的数据库扫描开源组件中的漏洞。然而,它们向安全团队灌输了大量可能永远不会构成真正威胁的漏洞。如果无法确定可利用风险的优先级,团队最终会浪费宝贵的时间和资源去追逐无关紧要的问题。
Xygeni 采取了更智能的方法。我们的平台利用基于 EPSS 的可达性分析和可利用性(利用预测评分系统) 来关注那些不仅存在而且实际上可利用的漏洞。通过将现实世界的可利用性数据与可达性洞察相结合,我们可以帮助您的团队集中精力应对真正重要的威胁。这可确保您的安全工作有针对性、高效,并专注于高优先级风险,从而提高生产力并减少浪费的精力。
Xygeni 如何超越基础 SCA Scan 扫描
在软件开发环境中,依靠基本 SCA 扫描工具在安全方面留下了重大漏洞。大多数传统 SCA 扫描解决方案只是检查开源组件是否存在已知漏洞。但是,新出现的威胁、恶意软件渗透或支持现代应用程序的风险依赖项又该如何应对呢?这些工具通常会错过可能造成最大损害的真正风险。
在 Xygeni,我们走得更远。我们不仅扫描漏洞,还提供实时保护和简化的自动修复,以快速有效地解决问题。我们消除干扰,帮助您的团队专注于重要的事情,而我们的系统会处理其余的事情。 Xygeni 深度融入您的 CI/CD pipelines,将安全性直接嵌入到您的开发过程中。 您不仅会知道问题出在哪里,而且还能拥有快速修复问题的工具,从而确保您的软件供应链安全可靠。
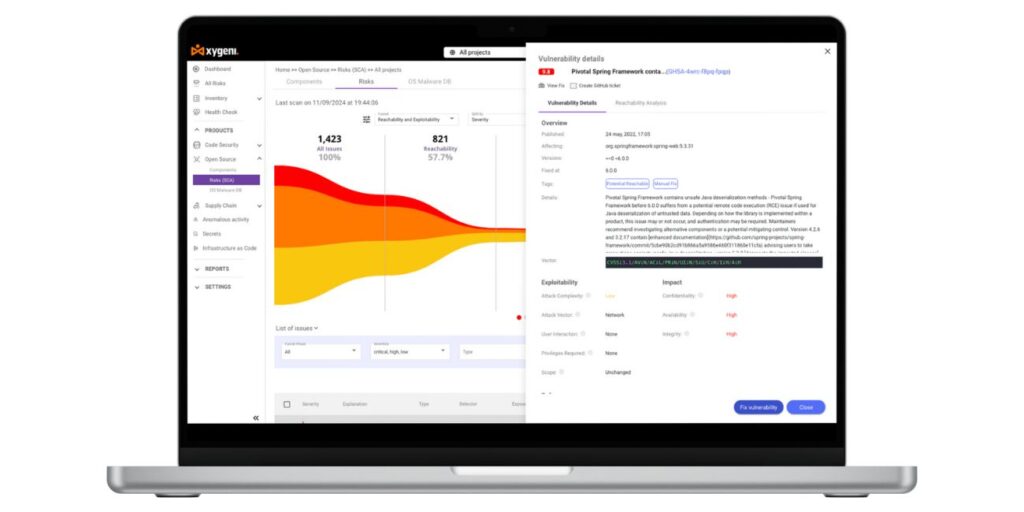
西吉尼 不仅仅是扫描漏洞。它提供了一整套工具,确保 实时保护, 连续监测和 高级威胁检测 涵盖整个供应链。
1.实时恶意软件检测 SCA Scan 扫描
传统 SCA BEYOND SCA 扫描 工具只能检测已知漏洞,让您面临新的威胁。Xygeni 针对这一问题, 零日恶意软件 在开源库中。我们的 预警系统 识别恶意代码 发布后让您在抵御新出现的威胁时占据上风。
主要优点:
- 自动阻止:Xygeni 阻止可疑软件包进入您的系统,保证您的软件安全。
- 连续扫描:我们扫描主要的公共存储库,如 NPM、Maven 和 PyPI,以确保有害代码不会进入。
- 即时警报:当威胁出现时,您会收到实时警报,让您的团队迅速采取行动并将损失降至最低。
Xygeni 的 主动恶意软件检测 保护您的软件免受基本威胁 SCA 工具遗失。
2. 可达性和可利用性:解决真正重要的事情
桥梁 SCA 工具会用警报轰炸你,其中许多警报无法利用。Xygeni 可帮助你消除噪音,方法是结合 可达性分析 和 可利用性指标,仅关注构成真正威胁的漏洞。
如何使用:
- 可达性分析: Xygeni 可识别应用程序执行路径中是否调用了易受攻击的代码。这可确保只有可被利用的漏洞才会被优先修复。
- 漏洞预测: 通过整合 漏洞预测评分系统(每股收益)Xygeni 可以预测漏洞在实际攻击中被利用的可能性。这种高级评分可帮助您的团队将资源集中在风险最大的漏洞上。
这种组合方法可以帮助您的团队专注于真正重要的漏洞,从而减少误报和警报疲劳。
3. 情境感知优先级:根据环境定制安全措施
逐个修复漏洞可能会浪费时间。Xygeni 的情境感知优先级 帮助组织在其软件环境和业务影响的更广泛范围内评估漏洞。
主要特征:
- 用户定义属性: 通过设置业务影响等属性来自定义优先级,无论应用程序是旧版、互联网暴露还是正在积极开发中。这允许您根据组织的特定需求和优先级对漏洞进行优先级排序。
- 动态优先级排序渠道: Xygeni 的漏斗应用多种标准来根据可利用性、可到达性等因素筛选问题。这些阶段可确保您的团队只关注构成真正威胁的问题,从而优化补救措施。
这些智能优先级功能使安全团队能够首先解决最高风险, 改善 整体安全态势,同时减少不必要的工作量。
4. 自动修复:快速修复开源漏洞
西吉尼 SCA 扫描简化了开源漏洞的修复, 自动修复 功能,确保在关键问题造成风险之前解决它们。Xygeni 通过在扫描结果中添加直接解决方案,帮助开发人员快速轻松地修复安全问题。
如何使用:
- 自动修复: Xygeni 标记可用修复的漏洞并建议直接更新清单文件。
- 自动表 Pull Requests: 一旦问题被标记,Xygeni 会自动打开 pull request,使团队能够通过 GitHub 等平台快速将修复合并到他们的代码库中。 这简化了补救过程,让团队无需人工干预即可解决漏洞。
- 持续监控: 补救后,Xygeni 会继续扫描任何新的漏洞,以确保持续保护。
这些功能使团队能够快速准确地修补漏洞,从而降低被利用的风险。
5。 无缝 CI/CD 之路
团队可以利用这些功能快速准确地修补漏洞,从而降低被利用的风险。 西吉尼 SCA 扫描直接集成到您的 CI/CD pipelines,确保没有任何易受攻击的代码进入生产环境。
主要 CI/CD 特色:
- 自动安全门: 在每一个阶段添加安全检查 CI/CD 阻止有风险的代码部署。
- 分支保护: 只有安全且经过审查的代码才能合并到生产中,从而确保高 standard的安全。
- Build Attestations: Xygeni 支持 软件工件的供应链级别 (SLSA) 证明和 全部证明,为您提供每次构建的清晰信任链。这可确保您的软件从开发到部署的整个过程完全透明且完整。
有了 Xygeni,安全就是 烤成 您的开发工作流程。
6. 合规性和 SBOM:完全透明
根据类似规定 多拉 和 NIS2 越来越严格,合规性比以往任何时候都更加重要。Xygeni 可帮助您保持合规性 实时的 SBOM 代 以及详细的漏洞报告。
合规优势:
- 一击 SBOM 信号生成: 即时生成 SBOMs 采用 SPDX 或 CycloneDX 等格式来满足监管要求。
- 实时漏洞报告: 根据以下信息遵守最新报告 standard就像 DORA 一样。
- 漏洞披露报告 (VDR): 记录每个漏洞以及解决该漏洞所采取的步骤,确保整个软件供应链的透明度。
Xygeni 确保您的软件满足当今的 最严格的安全规定.
Xygeni – 您的软件安全合作伙伴
基础版 SCA 工具已不足以保护现代软件环境。借助 Xygeni,您可以获得实时恶意软件检测、可达性分析、上下文风险优先级以及与您的 CI/CD 流程。这些功能使您能够保护软件供应链免受不断变化的威胁,并保持遵守最新法规。控制您的软件安全性和 立即试用我们的工具!
Xygeni 不仅仅是另一个 SCA 作为一款工具,它是现代开发中主动的安全伙伴。Xygeni 凭借实时恶意软件检测、可达性分析和智能上下文感知优先级排序,远远超越了基础的 SCA 扫描。我们的平台可确保您的软件供应链端到端的安全,无缝集成到 CI/CD 工作流程,在新兴威胁造成危害之前将其拦截。相信 Xygeni 能够将传统 SCA 将限制扫描为战略优势,确保您的代码安全、灵活且面向未来。
立即联系我们获取演示 并了解 Xygeni 如何改变您的方法来确保软件供应链。

