
SSDLC፦ ለሶፍትዌር ልማት ደህንነቱ የተጠበቀ ቁልፍ #
መተግበሪያዎችን እየገነቡ ከሆነ፣ ስለ ኤስ ሰምተው ይሆናል።SDLCግን ኤስ ምንድን ነውSDLCእና ከባህላዊ ዘዴዎች ጋር እንዴት ይነፃፀራል? SDLC? በክርክሩ ውስጥ SDLC ከኤስ ጋር ሲነጻጸርSDLCዋናው ልዩነት ደህንነት በልማት የሕይወት ዑደት ውስጥ እንዴት እንደሚስተናገድ ላይ ነው። SDLC ብዙውን ጊዜ ደህንነትን እንደ የመጨረሻ እርምጃ ወይም የከፋው ደግሞ እንደ ኋላቀር ሀሳብ አድርጎ ይቆጥረዋል፣ ኤስ.SDLC (የደህንነት ሶፍትዌር ልማት የህይወት ዑደት) ደህንነትን ከመሠረቱ ያዋህዳል። ይህ ቅድመ ጥንቃቄ የተሞላበት አካሄድ ተጋላጭነቶች ቀደም ብለው እንዲፈቱ፣ አደጋዎችን እንዲቀንሱ፣ ወጪዎችን እንዲቆጥቡ እና ተግባራዊ ብቻ ሳይሆን በዲዛይን የተጠበቀ ሶፍትዌር እንዲፈጥሩ ያረጋግጣል። በዚህ የቃላት መፍቻ ውስጥ፣ S እንዴት እንደሚሰራ በትክክል እንገልፃለን።SDLC ይሰራል፣ በዛሬው ስጋት ውስጥ ለምን አስፈላጊ እንደሆነ እና ቡድንዎ እንዴት ውጤታማ በሆነ መንገድ ተግባራዊ ማድረግ እንደሚችል።
ፍቺ:
ኤስ ምንድን ነው?SDLC? #
ደህንነቱ የተጠበቀ የሶፍትዌር ልማት የህይወት ዑደት (ኤስ)SDLC) የደህንነት ልምዶችን በስርዓት በእያንዳንዱ የእድገት ሂደት ውስጥ የሚያካትት ማዕቀፍ ነው። በተለየ መልኩ SDLCደህንነት ብዙውን ጊዜ ዘግይቶ የሚፈታበት - በሙከራ ወይም በማሰማራት ጊዜ - ኤስSDLC ከጅምሩ ጀምሮ ደህንነትን "ይጋግራል።" የደህንነት ሶፍትዌር ልማት የህይወት ዑደት ተጨማሪ ውስብስብነትን ስለማከል አይደለም፤ አስቀድሞ ስለማቀድ ነው። ተጋላጭነቶችን ቀደም ብሎ በመለየት እና በመቀነስ፣ ኤስSDLC አደጋዎችን ይቀንሳል፣ የመጨረሻ ደረጃ ጥገናዎችን ወጪ ይቀንሳል፣ እና እንደ GDPR፣ HIPAA እና PCI DSS ካሉ ደንቦች ጋር መጣጣምን ያረጋግጣል። ከ S ጋርSDLCገንቢዎቹ ያለምንም እንከን የሚሰራ ብቻ ሳይሆን ዘመናዊ የሳይበር ስጋቶችን የሚቋቋም ሶፍትዌር ማቅረብ ይችላሉ።
SDLC ከኤስ ጋር ሲነጻጸርSDLC: ለምን ኤስSDLC ምርጡ ምርጫ ነው #
በ. መካከል ያለው ልዩነት SDLC ከኤስ ጋር ሲነጻጸርSDLC ቡድኖች ደህንነትን በሚመለከቱበት ጊዜ ብቻ ሳይሆን - እንዴት እንደሚያደርጉት ነው build security ወደ ሂደቱ። ባህላዊ ዘዴዎች ተግባራዊ ሶፍትዌርን በመጀመሪያ በመፍጠር ላይ ያተኩራሉ እና በኋላ ላይ በሙከራ ወይም በማሰማራት ወቅት ደህንነት ይጨምራሉ። ይህ ምላሽ ሰጪ አካሄድ በሶፍትዌሩ ውስጥ ያሉ ተጋላጭነቶችን ይተዋል፣ ይህም ቡድኖች በኋላ ላይ መጠገን ያለባቸው ሲሆን ብዙውን ጊዜ በከፍተኛ ወጪ ወይም ከባድ አደጋዎች አሉት።
በአንጻሩ፣ የበለጠ ንቁ አቀራረብ ደህንነት በእያንዳንዱ ምዕራፍ ውስጥ አካል መሆኑን ያረጋግጣል፣ ከእቅድ ጀምሮ። ቡድኖች አደጋዎችን ቀደም ብለው ይለያሉ እና ይፈታሉ፣ ይህም ደህንነትን ከታሰበው በኋላ ከማሰብ ይልቅ የስራ ፍሰቱ እንከን የለሽ አካል ያደርገዋል። ይህ ወጪዎችን ከመቀነስ እና መዘግየቶችን ከመከላከል በተጨማሪ ገንቢዎች ለዘመናዊ ፈተናዎች ጠንካራ እና ዝግጁ የሆነ ሶፍትዌር እንዲያቀርቡ ይረዳል።
ቁልፍ ልዩነቶች SDLC ከኤስ ጋር ሲነጻጸርSDLC
| ገጽታ | SDLC የሶፍትዌር ልማት የሕይወት ዑደት | SSDLC ደህንነቱ የተጠበቀ የሶፍትዌር ልማት የህይወት ዑደት |
| የደህንነት ትኩረት | ምላሽ ሰጪ፡- ተግባራዊነት ከተገነባ በኋላ ደህንነት ይስተካከላል። ችግሮች ብዙውን ጊዜ በሙከራ ጊዜ ወይም ከአገልግሎት በኋላ ይገኛሉ። | ፕሮአክቲቭ፡ ደህንነት በእያንዳንዱ ምዕራፍ ውስጥ የተገነባ ሲሆን ይህም ተጋላጭነቶችን የማለፍ እድልን ይቀንሳል። |
| የእንቅስቃሴዎች ጊዜ | ደህንነት ብዙውን ጊዜ እስከ ሙከራ ወይም የማሰማራት ደረጃዎች ድረስ ይዘገያል። | እንደ የአደጋ ግምገማዎች እና ደህንነቱ የተጠበቀ ኮድ ያሉ የደህንነት እንቅስቃሴዎች ከመጀመሪያው ጀምሮ የተዋሃዱ ናቸው። |
| የወጪ እንድምታ | በዑደቱ መጨረሻ ላይ ያሉ ተጋላጭነቶችን ማስተካከል ውድ እና ጊዜ የሚወስድ ሊሆን ይችላል። | ቀደም ብሎ ማወቅ ውድ የሆኑ የመልሶ ግንባታ ስራዎችን እና መዘግየቶችን በማስወገድ ሀብቶችን ይቆጥባል። |
| የተጋላጭነት አደጋ | እስከ መጨረሻ ደረጃዎች ወይም ምርት ድረስ ሳይስተዋል የሚቀሩ ችግሮች የመከሰት ከፍተኛ አደጋ። | ተጋላጭነቶች በልማት ወቅት ስለሚታወቁ እና ስለሚቀነሱ፣ አደጋው አነስተኛ ነው። |
| ቁልፍ ተግባራት | ትኩረት ተግባራዊ ሶፍትዌር በማቅረብ ላይ ሲሆን ደህንነትን እንደ ተጨማሪ ነገር አድርጎ ማቅረብ ላይ ነው። | ደህንነቱ የተጠበቀ ዲዛይን፣ የስጋት ሞዴሊንግ፣ ደህንነቱ የተጠበቀ ኮድ እና ቀጣይነት ያለው ሙከራ ዋና ዋና ጉዳዮች ናቸው። |
በአጭሩ: sdlc vs ssdlc: SDLC የሚሰራ ሶፍትዌር ይገነባል።SDLC የሚሰራ ሶፍትዌር ይገነባል ና ተጠቃሚዎችን፣ ውሂብን እና ንግድዎን ይጠብቃል። በኤስSDLCሶፍትዌርን ብቻ እያዳበርክ አይደለም፤ ከመጀመሪያው ቀን ጀምሮ እምነትንና ጽናት እያዳበርክ ነው።
የደህንነት ሶፍትዌር ልማት ደረጃዎች የህይወት ዑደት፡ ደረጃ በደረጃ #
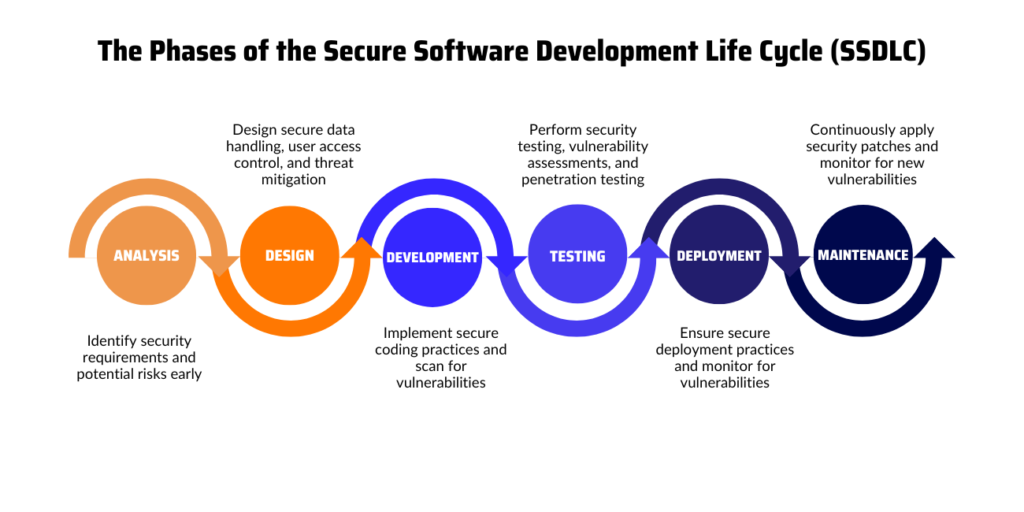
መሞከር ኤስ ምንድን ነውSDLC በተግባር? ደህንነት በእያንዳንዱ የእድገት ሂደት ውስጥ እንዴት እንደሚዋሃድ እነሆ፡
የዕቅድ እና የፍላጎቶች ትንተና
- የተግባራዊ እና የደህንነት መስፈርቶችን አስቀድመህ ግለጽ።
- ሊከሰቱ የሚችሉ ስጋቶችን ቀደም ብለው ለመለየት የአደጋ ግምገማዎችን ያካሂዱ።
ዕቅድ
- ደህንነቱ የተጠበቀ አርክቴክቸር በመፍጠር ላይ ያተኩሩ።
- ኮድ መስጠት ከመጀመሩ በፊት ተጋላጭነቶችን ለመተንበይ እና ለመቀነስ የስጋት ሞዴሊንግ ይጠቀሙ።
ልማት
- ምርጥ ልምዶችን በመከተል ደህንነቱ የተጠበቀ ኮድ ይፃፉ።
- እንደ ስታቲክ አፕሊኬሽን ሴኩሪቲ ቴስት (Static Application Security Testing) ያሉ መሳሪያዎችን ይጠቀሙSAST) ኮዱን በሚጽፉበት ጊዜ ተጋላጭነቶችን ለመያዝ።
ሙከራ
- በተመሳሳይ ጊዜ የተግባር እና የደህንነት ሙከራ።
- ከማሰማራትዎ በፊት ደካማ ቦታዎችን ለማግኘት የዳይናሚክ አፕሊኬሽን ሴኩሪቲ ሙከራ (DAST)፣ የመተላለፊያ ሙከራዎችን እና የኮድ ግምገማዎችን ያሂዱ።
ማሰማራት
- ደህንነታቸው የተጠበቀ ውቅሮችን ይተግብሩ።
- ሶፍትዌሩን ከማስጀመርዎ በፊት የክትትል ስርዓቶችን ያቋቁሙ እና የአደጋ ምላሽ እቅድ ይፍጠሩ።
ጥገና
ጠንካራ የደህንነት አቋም እንዲኖርዎት በየጊዜው የተጋላጭነት ግምገማዎችን ያካሂዱ እና ጥገናዎችን ይተግብሩ።
ከተሰማሩ በኋላ ቀጣይነት ያለው ክትትልን ያካትቱ።
በእነዚህ ደረጃዎች ውስጥ በጥልቀት ዘልለው መግባት ይፈልጋሉ? በብሎግ ላይ ያለውን ዝርዝር ልጥፍ ይመልከቱ የሶፍትዌር ልማት የሕይወት ዑደት ደረጃዎች ለተጨማሪ ግንዛቤዎች እና ምርጥ ልምዶች።
ቁልፍ ነጥቦች፡ ኤስ ምንድን ነው?SDLC? #
- ኤስ ምንድን ነው?SDLC? SSDLC (ደህንነቱ የተጠበቀ የሶፍትዌር ልማት የህይወት ዑደት) የደህንነት ልምዶችን በእያንዳንዱ የፕሮጀክቱ ደረጃ ውስጥ ያዋህዳል SDLC ከጅምሩ እስከ መጨረሻው ድረስ ደህንነቱ የተጠበቀ ሶፍትዌርን ለማረጋገጥ ሂደት—እቅድ ማውጣት፣ ዲዛይን ማድረግ፣ ልማት፣ ሙከራ፣ ማሰማራት እና ጥገና።
- ለምን ኤስSDLC ጉዳዮች፡- ከባህላዊው በተለየ SDLC, SSDLC ደህንነትን ቀደም ብሎ ያካትታል፣ ተጋላጭነቶችን፣ የተገዢነት ስጋቶችን እና የረጅም ጊዜ ወጪዎችን ይቀንሳል።
- የኤስ ዋና ጥቅሞችSDLC: ቀደም ሲል የተጋላጭነት ምርመራ፣ የተቀነሰ የማስተካከያ ጥረት፣ የተሻሻለ የደንበኛ እምነት እና ከሚከተሉት ጋር ያለው ትስስር standardእንደ GDPR፣ HIPAA እና PCI DSS ያሉ።
ገንቢዎች ወደ ኤስ መቀየር ያለባቸው ለምንድን ነው?SDLC #
ከ በመቀየር ላይ SDLC ወደ ኤስSDLC ትልቅ እርምጃ ሊመስል ይችላል፣ ነገር ግን ጥቅሞቹ ዋጋ ያስገኝለታል። ገንቢዎች ደህንነቱ የተጠበቀ የሶፍትዌር ልማት የህይወት ዑደትን የሚወዱት ለዚህ ነው፡
ደህንነቱ የተጠበቀ ሶፍትዌር ይገነባል፦ ከኤስ ጋርSDLCሶፍትዌርዎ ዘመናዊ ስጋቶችን ለመቋቋም ዝግጁ ነው።
ጊዜና ገንዘብ ይቆጥባል፤ ችግሮችን ቀደም ብሎ ማግኘት ማለት በኋላ ላይ ብዙም ወጪ የማይጠይቁ ጥገናዎችን መቀነስ ማለት ነው።
ደህንነትን ቀላል ያደርገዋል፦ ደህንነትን ከሥራ ፍሰት ጋር ማዋሃድ ጭንቀትን እና የመጨረሻ ደቂቃ ጥገናዎችን ይቀንሳል።
ኤስን ተግባራዊ ማድረግSDLC ከመሰማራትዎ በፊት ተጋላጭነቶችን መከላከል ይቻላል? #
አዎ፣ በእርግጥ። ኤስን ተግባራዊ ማድረግSDLC ከመተግበሩ በፊት ተጋላጭነቶችን ለመከላከል በጣም ውጤታማ ከሆኑ መንገዶች አንዱ ነው። የደህንነት ልምዶችን ከዕቅድ እና ዲዛይን እስከ ኮድ እና ሙከራ ድረስ በእያንዳንዱ የእድገት ሂደት ደረጃ ውስጥ በማካተት፣ ኤስ.SDLC ደህንነትን ወደ ግራ ያዞራል። ይህ ማለት ሊሆኑ የሚችሉ ስጋቶች እና ተጋላጭነቶች እንደ የስጋት ሞዴሊንግ፣ የደህንነት አርክቴክቸር ግምገማዎች እና የማይንቀሳቀስ ኮድ ትንተና ባሉ እንቅስቃሴዎች መጀመሪያ ላይ ይታወቃሉ ማለት ነው። SAST ና የመጨረሻ እንደ ኋላቀር ሀሳብ ሳይሆን፣ በመላው ውስጥ እንደ አብሮ የተሰሩ መከላከያዎች ጥቅም ላይ ይውላሉ SDLCየደህንነት ፍተሻዎች ከኤስ ጋርSDLC ቀጣይነት ያላቸው እና በራስ-ሰር የሚሰሩ ናቸው። በዚህ መንገድ፣ በመጨረሻው ደቂቃ ወሳኝ ችግሮች የመገኘታቸው እድል ይቀንሳል። ይህ ሳንካዎችን የማስተካከያ ወጪን እና ውስብስብነትን ከመቀነስ ባለፈ ተጋላጭነቶች ወደ ምርት እንዳይገቡ ለማረጋገጥ ይረዳል።
በብዛት ጥቅም ላይ የዋሉት ኤስ ምንድን ናቸው?SDLC መሳሪያዎች? #
ደህንነቱ የተጠበቀ የሶፍትዌር ልማት የህይወት ዑደትን ለመደገፍ (ኤስ)SDLC)፣ ቡድኖች በእያንዳንዱ የእድገት ደረጃ ላይ አደጋን ለመለየት፣ ለማስተዳደር እና ለመቀነስ በተዘጋጁ የተለያዩ መሳሪያዎች ላይ ይተማመናሉ። እያንዳንዱ ምድብ የተወሰነ ሚና ይጫወታል - ደህንነቱ የተጠበቀ ኮድ ከመጻፍ ጀምሮ መተግበሪያዎ የእውነተኛ ዓለም ስጋቶችን መቋቋም እንደሚችል ማረጋገጥ።
በብዛት ጥቅም ላይ የዋሉ የኤስ ዓይነቶች እነሆSDLC መሳሪያዎች፡-
- የማይንቀሳቀስ የመተግበሪያ ደህንነት ሙከራ (SAST)፦ እነዚህ መሳሪያዎች ሳንካዎችን፣ አስተማማኝ ያልሆኑ ተግባራትን እና የኮድ ጉድለቶችን ወደ ምርት ከመድረሳቸው በፊት ለመያዝ በግንባታ መጀመሪያ ላይ የምንጭ ኮድን ይተነትናሉ።
- ተለዋዋጭ የመተግበሪያ ደህንነት ሙከራ (DAST)የDAST መሳሪያዎች እንደ መርፌ ጉድለቶች ወይም የተሰበረ ማረጋገጫ ያሉ የአሂድ ጊዜ ተጋላጭነቶችን ለማግኘት በማሄድ ላይ ባሉ መተግበሪያዎች ላይ የሚደርሱ ጥቃቶችን ያስመስላሉ።
- የሶፍትዌር ቅንብር ትንተና (SCA): SCA መሳሪያዎች ለአደጋ የተጋለጡ ክፍት ምንጭ ጥገኝነቶችን እና የፈቃድ አሰጣጥ ጉዳዮችን ይቃኛሉ፣ ይህም የአቅርቦት ሰንሰለት አደጋዎችን ለማስወገድ ይረዳዎታል።
- የሚስጥር ለይቶ ማወቅ: በዚህ ምድብ ውስጥ ያሉ መሳሪያዎች የቃኝ ኮድ፣ pipelines፣ እና repos ጠንካራ ኮድ የተሰጣቸውን ምስክርነቶች፣ የኤፒአይ ቁልፎች እና ሌሎች ሚስጥራዊ ምስጢሮች ከመጋለጣቸው በፊት ለመያዝ።
- መሠረተ ልማት እንደ ኮድ (IaC) ስካነሮች፦ እነዚህ የደመና ውቅሮችዎ እና የኮንቴይነር ውቅሮችዎ ከመጀመሪያው ጀምሮ ደህንነቱ የተጠበቀ-በ-ነባሪ ልምዶችን እንዲከተሉ ያረጋግጣሉ።
- CI/CD የደህንነት ውህደቶች፦ እንደ Xygeni ያሉ መድረኮች በእርስዎ ውስጥ ይካተታሉ pipelineየተጋላጭነት ምርመራን በራስ-ሰር ለማድረግ፣ ለማስፈጸም guardrailsእና ኮዱ ከ commit ለማሰማራት።
እነዚህን ኤስ በማጣመርSDLC መሳሪያዎች፣ አደጋዎችን ቀደም ብሎ የሚይዝ፣ ደህንነቱ የተጠበቀ ልምዶችን በራስ-ሰር የሚያከናውን እና ቀጣይነት ያለው ተገዢነትን የሚደግፍ የተደራረበ መከላከያ ይፈጥራሉ። ለተጨማሪ ዝርዝሮች፣ ይህንን መመሪያ በ ላይ ይመልከቱ በብዛት ጥቅም ላይ የዋለ SDLC መሣሪያዎች.
Xygeni Sን እንዴት ቀላል እንደሚያደርግSDLC #
ወደ ደህንነቱ የተጠበቀ የሶፍትዌር ልማት የህይወት ዑደት መቀየር የስራ ፍሰትዎን ማሻሻል ማለት አይደለም። Xygeni S ን እንዲቀበሉ የሚያደርጉ መሳሪያዎችን ያቀርባልSDLC እንከን የለሽ፡
- Application Security Posture Management (ASPM): አደጋዎችን በእውነተኛ ጊዜ ታይነት ያግኙ፣ ተጋላጭነቶችን ቅድሚያ ይስጡ እና በብቃት ይፈቷቸው።
- Open Source Security: ለተጋላጭነት ጥገኝነቶችን ያለማቋረጥ ይከታተሉ እና ተንኮል አዘል ፓኬጆች ወደ ኮድ ቤዝዎ ከመግባታቸው በፊት ያግዱ።
- የምስጢር ደህንነት፡ በግንባታ ወቅት እንደ የኤፒአይ ቁልፎች ወይም የምስክር ወረቀቶች ያሉ ሚስጥራዊ መረጃዎችን መፍሰስ ይከላከሉ።
በ Xygeni፣ Sን ማዋሃድ ይችላሉSDLC ቡድንዎን ሳያዘገዩ በሂደቱ ውስጥ ይለማመዱ።
ገንቢዎች ወደ ኤስ መቀየር ያለባቸው ለምንድን ነው?SDLC #
ከ በመቀየር ላይ SDLC ወደ ኤስSDLC ትልቅ እርምጃ ሊመስል ይችላል፣ ነገር ግን ጥቅሞቹ ዋጋ ያስገኝለታል። ገንቢዎች ደህንነቱ የተጠበቀ የሶፍትዌር ልማት የህይወት ዑደትን የሚወዱት ለዚህ ነው፡
- ጊዜንና ገንዘብን ይቆጥባል፤ ችግሮችን ቀደም ብሎ ማግኘት ማለት በኋላ ላይ ብዙም ወጪ የማይጠይቁ ጥገናዎችን መቀነስ ማለት ነው።
- ደህንነትን ቀላል ያደርገዋል፦ ደህንነትን ከሥራ ፍሰት ጋር ማዋሃድ ጭንቀትን እና የመጨረሻ ደቂቃ ጥገናዎችን ይቀንሳል።
- ደህንነቱ የተጠበቀ ሶፍትዌር ይገነባል፦ ከኤስ ጋርSDLCሶፍትዌርዎ ዘመናዊ ስጋቶችን ለመቋቋም ዝግጁ ነው።
አሁን በነፃ ይጀምሩ #
ዛሬውኑ የሚቀጥለውን እርምጃ ይውሰዱ! Xygeni Sን ቀላል ያደርገዋልSDLC ውህደት፣ ይህም ቀልጣፋ እና ለገንቢዎች ተስማሚ ያደርገዋል። አሁኑኑ ይጀምሩ፣ እና ያለምንም እንከን ከለውጥ እንዲሸጋገሩ እንረዳዎታለን። SDLC ወደ ኤስSDLC ከመሠረቱ ጀምሮ ደህንነቱ የተጠበቀ እና አስተማማኝ ሶፍትዌር እየገነባን ነው።

ተደጋግሞ የሚነሱ ጥያቄዎች #
ምክንያቱም ድርጅቶች ተግባራዊ ብቻ ሳይሆን ደህንነቱ የተጠበቀ ሶፍትዌር እንዲገነቡ ስለሚረዳ ነው። ደህንነትን በእያንዳንዱ የእድገት ሂደት ደረጃ በማዋሃድ፣ ኤስ.SDLC የተጋላጭነት አደጋን ይቀንሳል፣ እንደ GDPR እና የመሳሰሉትን ደንቦች ማክበርን ያረጋግጣል HIPAAእና ዘግይቶ የሚደረጉ ውድ የሆኑ ጥገናዎችን ይቀንሳል። እንዲሁም ደንበኞችን እና የንግድ ስራዎችን ሊጎዱ የሚችሉ የደህንነት ጥሰቶችን በመከላከል የድርጅትዎን ስም ይጠብቃል።
ኤስን ተግባራዊ ማድረግSDLC በሁሉም ባለድርሻ አካላት መካከል ትብብርን ይጠይቃል። ገንቢዎች ደህንነቱ የተጠበቀ የኮድ አሠራሮችን በማዋሃድ ግንባር ቀደም ይሆናሉ። የደህንነት ባለሙያዎች ምርመራን እና የስጋት ቅነሳን በማስተዳደር ሂደቱን ይመራሉ። የፕሮጀክት አስተዳዳሪዎች በልማት የሕይወት ዑደት ውስጥ ደህንነትን ቅድሚያ ይሰጣሉ፣ የንግድ ባለቤቶች ደግሞ የደህንነት ግቦች ከንግድ ዓላማዎች ጋር እንዲጣጣሙ ያረጋግጣሉ። እነዚህ ሚናዎች በጋራ በመሆን የኤስን ስኬታማ ትግበራ ለማረጋገጥ በአንድነት ይሰራሉSDLC.
ሁለቱም ደህንነቱ የተጠበቀ ሶፍትዌር ለመገንባት ያለሙ ቢሆኑም፣ DevSecOps እና SSDLC ትንሽ የተለያዩ አቀራረቦችን ይውሰዱ።
SSDLC (ደህንነቱ የተጠበቀ የሶፍትዌር ልማት የህይወት ዑደት) ከዕቅድና ዲዛይን ጀምሮ እስከ ኮድ፣ ሙከራ እና ማሰማራት ድረስ - በባህላዊው የልማት ዑደት በእያንዳንዱ ደረጃ ላይ ደህንነትን በማዋሃድ ላይ ያተኩራል።
DevSecOps ልማትን፣ ደህንነትን እና ስራዎችን አንድ ላይ የሚያመጣ ሰፊ ልምምድ ነው። በመላው የDevOps የመሳሪያ ሰንሰለት ውስጥ አውቶሜሽን፣ ቀጣይነት ያለው ውህደት እና የእውነተኛ ጊዜ ግብረመልስ ዑደቶችን ያጎላል።
ባጭሩ፣ ኤስSDLC ለልማት ደረጃዎች ደህንነትን ይጨምራል፣ DevSecOps ደግሞ ደህንነትን በጠቅላላው ውስጥ ያካትታል CI/CD የስራ ፍሰት።
ኤስን ተግባራዊ ማድረግSDLC ቡድኖች የደህንነት ጉድለቶችን ወደ ምርት ከመግባታቸው በፊት ቀደም ብለው እንዲይዙ ይረዳል። ይህንን በማድረግ ድርጅቶች፡
- ስህተቶችን ለማስተካከል የሚወጣውን ወጪ እና ጥረት ይቀንሱ
- እንደ መርፌዎች ወይም የተሳሳተ ውቅሮች ያሉ የተለመዱ ተጋላጭነቶችን ያስወግዱ
- የደህንነት ደንቦችን ማክበርን ማረጋገጥ standardኤስ እና ፖሊሲዎች
- ከተጠቃሚዎች እና ከባለድርሻ አካላት ጋር መተማመንን ይገንቡ
በመጨረሻም፣ ኤስ.SDLC ደህንነቱ የተጠበቀ የኮድ ኮድ የባህልዎ አካል ያደርገዋል - ከመልቀቁ በፊት የመጨረሻ ደቂቃ ምርመራ ብቻ አይደለም።

