
በዘመናዊ የሶፍትዌር ልማት ውስጥ፣ በክፍት ምንጭ ሶፍትዌር ውስጥ ካሉት ተጋላጭነቶች ውስጥ 95% የሚሆኑት የሚመጡት ከተለዋዋጭ ጥገኞች ነው። እነዚህ ቀጥተኛ ያልሆኑ ግንኙነቶች ብዙውን ጊዜ ሳይስተዋሉ የሚደበቁ አደጋዎችን ያመጣሉ። ነገር ግን ጊዜያዊ ጥገኝነት ሶፍትዌር ምንድን ነው? በሌሎች ፓኬጆች የሚወረስ ቀጥተኛ ያልሆነ አገናኝ ሲሆን መተግበሪያዎን ለደህንነት ተጋላጭነቶች ሊያጋልጥ ይችላል። እነዚህ የማይታዩ ክፍሎች ደካማ ነጥቦች ሊሆኑ ይችላሉ፣ ይህም ሶፍትዌርዎን ለሳይበር ጥቃቶች የበለጠ ተጋላጭ ያደርገዋል። ይህንን የሶፍትዌርዎን ገጽታ መረዳት እና ማስጠበቅ የተረጋጋ እና የተጠበቀ አካባቢን ለመጠበቅ ወሳኝ ነው።
ትርጓሜዎች
ጊዜያዊ ጥገኛነት ምንድን ነው? #
ፕሮጀክትዎ ከሌላ ፓኬጅ የሚወርሰው ቀጥተኛ ያልሆነ ጥገኝነት ነው። ለምሳሌ፣ ፕሮጀክትዎ በቤተ መጻሕፍት A ላይ የሚመረኮዝ ከሆነ እና ቤተ መጻሕፍት A በቤተ መጻሕፍት B ላይ የሚመረኮዝ ከሆነ፣ ቤተ መጻሕፍት B ጊዜያዊ ጥገኝነት ይሆናል። እነዚህ የማይታዩ ጥገኞች ሊከማቹ የሚችሉት እያንዳንዱ ቤተ መጻሕፍት ወይም ሞጁል የራሱን የጥገኞች ስብስብ ሲያመጣ ነው፣ ይህም ሶፍትዌርዎን ለመከታተል እና ደህንነቱን ለመጠበቅ አስቸጋሪ ያደርገዋል።
ጊዜያዊ ጥገኝነቶች እንዴት እንደሚሠሩ #
አንድ ቀላል ምሳሌ እንመልከት፡-
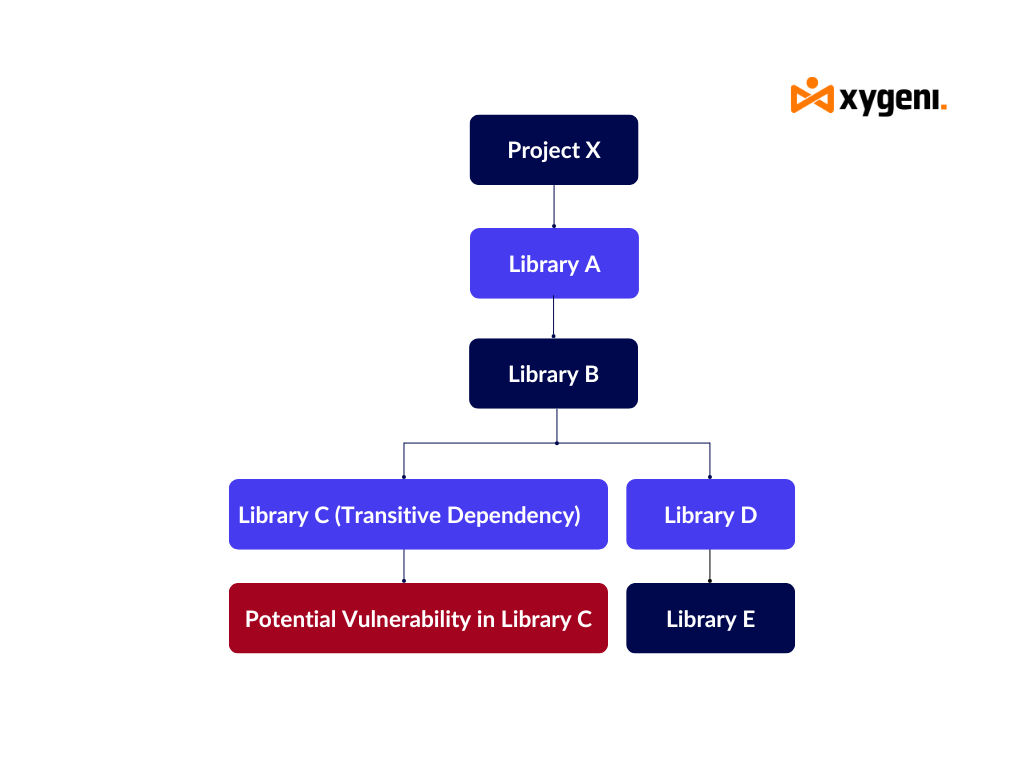
- ፕሮጄክት ኤክስ በ ይወሰናል ቤተ መጻሕፍት ኤ እንደ ሎግንግ ላሉ መሰረታዊ ተግባራት።
- ቤተ መጻሕፍት ኤ ራሱ የሚወሰነው በ ቤተ መጻሕፍት ቢ ለተጨማሪ የመገልገያ ተግባራት።
- ቤተ መጻሕፍት ቢ አጠቃቀሞች ቤተ መጻሕፍት ሲ ለማዋቀር ትንተና።
በዚህ ሁኔታ፡-
- ቤተ መጻሕፍት ሲ የሽግግር ጥገኝነት ሶፍትዌር ነው ፕሮጄክት ኤክስ በኩል ቤተ መጻሕፍት ኤ ና ቤተ መጻሕፍት ቢ.
- If ቤተ መጻሕፍት ሲ ተጋላጭነትን የሚይዝ ቢሆንም፣ ፕሮጀክቱን በሙሉ ሊጎዳ ይችላል ፕሮጄክት ኤክስገንቢዎች እንኳን ላያውቁት ይችላሉ ቤተ መጻሕፍት ሲህልውናው።
- ይህንን እናራምድ፦
- If ቤተ መጻሕፍት ሲ ጊዜው ያለፈበት ወይም በደንብ ያልተጠበቀ ከሆነ፣ በአዳዲስ ስሪቶች ውስጥ የተስተካከሉ ተጋላጭነቶችን ሊይዝ ይችላል። ሆኖም፣ በውስጡ ስለተቀበረ ቤተ መጻሕፍት ኤየ"s" እና የቤተ መፃህፍት ቢ ጥገኞች ሲሆኑ፣ በደህንነት ኦዲቶች ወቅት ችላ ሊባል ይችላል።
- የባሰው ደግሞ፣ አጥቂዎች ይህንን “የተደበቀ” መንገድ በገንቢው በቀጥታ ቁጥጥር የማይደረግባቸው በስፋት ጥቅም ላይ በሚውሉ ጊዜያዊ ጥገኝነቶች ውስጥ ያሉ ተጋላጭነቶችን በማነጣጠር ሊጠቀሙበት ይችላሉ።
እነዚህ የተዘዋዋሪ ግንኙነቶች ሰንሰለቶች በትላልቅ የሶፍትዌር ፕሮጀክቶች ውስጥ ረዘም ላለ ጊዜ እና ውስብስብ እየሆኑ ይሄዳሉ፣ ይህም የጥቃትን ገጽታ ይጨምራል እና የደህንነት ቁጥጥርን የበለጠ አስቸጋሪ ያደርገዋል። አጥቂዎች በተለምዶ ጥቅም ላይ በሚውሉ ነገር ግን ብዙም በማይታዩ ክፍሎች ውስጥ ተጋላጭነቶችን በማነጣጠር እነዚህን የተደበቁ መንገዶችን መጠቀም ይችላሉ።
ለምን ጊዜያዊ ጥገኝነቶች አስፈላጊ ናቸው? #
- የተደበቁ ተጋላጭነቶች፡
ጊዜያዊ ጥገኝነቶች በገንቢዎች በቀጥታ ቁጥጥር ስለማይደረግባቸው ወይም ስለማይመረመሩ የማይታዩ ተጋላጭነቶችን ያስከትላሉ። እነዚህ አደጋዎች ብዙውን ጊዜ ቁጥጥር የማይደረግባቸው በመሆናቸው ለሳይበር ጥቃቶች ዋና ኢላማ ያደርጓቸዋል። - የጨመረ ውስብስብነት እና ስጋት፤
ቀጥተኛ ያልሆኑ የሶፍትዌር ግንኙነቶችን ማስተዳደር ውስብስብነትን ይጨምራል። እያንዳንዱ ተጨማሪ ንብርብር ጊዜው ያለፈበት ወይም ደህንነቱ ያልተጠበቀ ኮድ ወደ ፕሮጀክትዎ የመግባት አደጋን ይጨምራል። ለምሳሌ፣ በቤተ መፃህፍት A ውስጥ ያለውን ተጋላጭነት ማስተካከል ይችላሉ፣ ነገር ግን ቤተ መፃህፍት C ተጋላጭ ሆኖ ከቀጠለ፣ ፕሮጀክትዎ አሁንም አደጋ ላይ ነው። - የቁጥጥር ተገዢነት
የቁጥጥር ማዕቀፎች እንደ የNIST SBOM ድርጅቶች በሁሉም የሶፍትዌር ክፍሎች ላይ ታይነትን እንዲጠብቁ ይጠይቃል፣ ይህም ጊዜያዊ ጥገኝነቶችን ጨምሮ። እነሱን መከታተል አለመቻል ወደ ተገዢነት ውድቀቶች ሊያመራ ይችላል። እነዚህን ለማሟላት ሁሉን አቀፍ ክትትል ወሳኝ ነው። standards.
የሽግግር ጥገኝነቶችን እንዴት ማስተዳደር እንደሚቻል #
- ጊዜያዊ ጥገኝነቶችን መለየት፡
እንደ Xygeni's Software Composition Analysis ያሉ መሳሪያዎችን ይጠቀሙ (SCA) የቀጥታ እና የመሸጋገሪያ ጥገኝነቶችን ጨምሮ አጠቃላይ የጥገኝነት ዛፍዎን ለማቀድ። ይህ ግልጽነት ፕሮጀክትዎ የሚተማመንባቸውን ፓኬጆች ግልጽ እይታ ይሰጣል፣ ይህም አደጋዎችን ይቀንሳል። - ተጋላጭነቶችን ማስተካከል፦
የXygeni መድረክ ተጋላጭነቶችን ከለየ በኋላ፣ ተጋላጭ የሆኑ ፓኬጆችን በሽግግር ጥገኞችዎ ውስጥ ስለማስተካከል ወይም ስለማሻሻል መመሪያ ይሰጣል። ቅድመ-አክቲቭ ማስተካከያ እነዚህ የተደበቁ ችግሮች ወደ ዋና የደህንነት ስጋቶች እንዳይሸጋገሩ ያረጋግጣል። - አላስፈላጊ ጥገኛዎችን ያስወግዱ;
የክፍሎችዎን ግራፍ በመተንተን፣ Xygeni አላስፈላጊ ወይም አላስፈላጊ የሆኑ የሽግግር ጥገኝነቶችን ለመለየት እና ለማስወገድ ይረዳል። ይህ የጥቃት ገጽዎን ይቀንሳል እና የደህንነት ዝመናዎችን ያቃልላል።
በ Xygeni አማካኝነት ጊዜያዊ ጥገኛነትን ማስጠበቅ #
የእውነተኛ ጊዜ ክትትል እና የማልዌር ማወቂያ፦ #
የዚጄኒ Open Source Security (OSS) መድረክ ለድክመቶች ቀጥተኛ እና ጊዜያዊ ጥገኝነቶችን ያለማቋረጥ ይቃኛል። እንደ NPM፣ Maven እና PyPI ባሉ የህዝብ መዝገቦች ውስጥ ያሉ ተንኮል አዘል ፓኬጆችን ያገኛል፣ የተጎዱ ፓኬጆች ስርዓትዎን ከማበላሸታቸው በፊት ይገለላሉ። የXygeni ማንቂያዎች የደህንነት ቡድንዎን በእውነተኛ ጊዜ ያሳውቃሉ።
አውድ-አው ... #
ሁሉም ተጋላጭነቶች እኩል ወሳኝ አይደሉም። የዚጄኒ Application Security Posture Management (ASPM) እንደ ብዝበዛ፣ ተደራሽ መሆን እና የንግድ ተጽዕኖ ባሉ ነገሮች ላይ በመመስረት ተጋላጭነቶችን ቅድሚያ ይሰጣል። ይህም ቡድንዎ በመጀመሪያ በጣም አደገኛ በሆኑ ተጋላጭነቶች ላይ እንዲያተኩር ያረጋግጣል።
የተሟላ የጥገኝነት ካርታ ስራ፡ #
የXygeni's Dependence Mapping ሁሉም ክፍሎችዎ እንዴት እንደሚገናኙ አጠቃላይ የእይታ ውክልና ይሰጣል። ይህ ዝርዝር ካርታ ስራውን ያሳውቃልcisአላስፈላጊ ጥገኝነቶችን ስለማስተካከል፣ ስለማሻሻል ወይም ስለማስወገድ ያሉ አዮኖች።
የኮድ-ደረጃ ጥበቃ፡ #
የዚጄኒ Code Security መፍትሄው በመተግበሪያዎ ውስጥ ተንኮል አዘል ኮድን ለማግኘት ይቃኛል፣ ይህም በሽግግር ጥገኝነቶች በኩል የገባ ኮድ እንኳን ከአደጋ ነፃ መሆኑን ያረጋግጣል። እንደ የኋላ በሮች እና ራንሰምዌር ያሉ ስጋቶችን ወደ ምርት ከመግባታቸው በፊት ያገኛል፣ ይህም አሁን ያሉትን የእርስዎን ያሟላል። የማይንቀሳቀሱ የትንታኔ መሳሪያዎች (SAST).
ፕሮጀክትዎን በ Xygeni ደህንነቱ የተጠበቀ ያድርጉ #
ስለዚህ፣ አሁን ጊዜያዊ ጥገኝነት ምን እንደሆነ ያውቃሉ። በXygeni የእውነተኛ ጊዜ ክትትል፣ ቅድመ ጥንቃቄ የተሞላበት የስጋት ምርመራ እና ሁሉን አቀፍ የደህንነት መሳሪያዎች፣ የሶፍትዌርዎን እያንዳንዱን ንብርብር መጠበቅ ይችላሉ። ማሳያ ለማስያዝ እና የአቅርቦት ሰንሰለትዎን ደህንነት ለመጠበቅ ዛሬውኑ ያግኙን!
ዛሬ ማሳያ ያስይዙ Xygeni የሶፍትዌር ደህንነት አቀራረብዎን እንዴት ሊለውጥ እንደሚችል ለማወቅ።

ተደጋግሞ የሚነሱ ጥያቄዎች #
ከፊል ጥገኝነት ዋናው ያልሆነ ባህሪ በአጠቃላይ ቁልፍ ላይ ሳይሆን በተቀናጀ ዋና ቁልፍ ክፍል ላይ በተግባራዊነት ላይ የተመሰረተ ሲሆን ይህም ወደ ድግግሞሽ የሚመራ ነው።
እንደ Xygeni's ያሉ መሳሪያዎችን ይጠቀሙ Open Source Security ፕሮጀክትዎ በሚተማመንባቸው የሶፍትዌር ፓኬጆች ውስጥ ያሉ ተጋላጭነቶችን ለመለየት እና ለማስተካከል የሚያስችል መድረክ። እነዚህ መሳሪያዎች የተጎዱ አካላት ወደ ደህንነት አደጋዎች ከመሄዳቸው በፊት እንዴት ማስተካከል ወይም ማሻሻል እንደሚችሉ በራስ-ሰር መመሪያ ይሰጣሉ።
የትኛው ፓኬጅ እንደሚያስተዋውቀው ለማየት የጥገኝነት ዛፍዎን ይተንትኑ። ተግባሩን ሳያበላሹ ኮድዎን ለማስወገድ ያዘምኑ ወይም እንደገና ያስተካክሉ። የXygeni መድረክ እነዚህን ግንኙነቶች በዓይነ ሕሊናዎ ለመሳል እና ለማስተዳደር ይረዳል።
የሜቨንን ትዕዛዝ ተጠቀም mvn dependency:tree ጊዜያዊ ጥገኝነቶችን ለመፈተሽ። ይህ ትዕዛዝ የፕሮጀክትዎን ጥገኞች ሙሉ ተዋረድ ያሳያል። Xygeni ጥልቅ የደህንነት ግንዛቤዎችን ለማቅረብ ከ Maven ጋር ይዋሃዳል።
የሽግግር ጥገኝነቶችን ደህንነቱ በተጠበቀ ሁኔታ ለማሻሻል፣ የጥገኝነት ዛፍዎን ለማቀድ መሳሪያዎችን በመጠቀም መጀመር ይችላሉ። ከዚያ የትኛው ፓኬጅ ማዘመን እንደሚያስፈልገው መለየት ይችላሉ። ጠቃሚ ምክር፡ ለውጦችን ከማድረግዎ በፊት ሁልጊዜ ኮድዎን ምትኬ ያስቀምጡ። ይሞክሩ። standard መጀመሪያ ትዕዛዞችን አዘምን። ያ ችግሩን ካልፈታው፣ በማዋቀሪያ ፋይሎችዎ ውስጥ ያለውን የተወሰነ ስሪት ይሽሩ ወይም ይሰኩ። አስፈላጊ ከሆነ ጥገኝነቱን በቀጥታ መጫን ይችላሉ። በመጨረሻም፣ ምንም ነገር እንዳይሰበር ለማረጋገጥ፣ ለውጡን ለመመዝገብ እና ለአዳዲስ ተጋላጭነቶች ክትትል ለማድረግ ሙከራዎችን ብቻ ማስኬድ አለብዎት።

