






Executeu un comprovació de qualitat del codi en una base de codi i obtindreu un informe sobre la complexitat, la duplicació, el codi mort i la denominació. Executeu un code security comprovar a la mateixa base de codi i obtens un informe sobre Injecció de SQL, scripts entre llocsi defectes d'autenticacióEls mateixos fitxers. Dos informes. Normalment dues eines diferents, dues eines diferents dashboards, i dos equips que poques vegades comparen notes.
Aquesta divisió és tan normal en el desenvolupament de programari que la majoria d'equips han deixat de notar-la. També és la raó per la qual un problema de manteniment i un problema de seguretat que es troben a la mateixa funció es tracten com dos tiquets no relacionats en lloc d'un.
Això és el que fa realment cada comprovació, on se superposen i on falla el model de les "dues eines".
Què és una comprovació de qualitat del codi?
Una comprovació de qualitat del codi és una anàlisi estàtica que mesura la capacitat de manteniment, la llegibilitat i la solidesa estructural d'una base de codi, independentment de si és explotable o no. No pregunta "pot un atacant trencar això?", sinó "pot un desenvolupador canviar això de manera segura d'aquí a sis mesos?".
Una comprovació de qualitat del codi normalment avalua:
- El codi fa olorpatrons estructurals que fan que el codi sigui més difícil de canviar amb el temps
- Complexitat ciclomàtica i cognitiva: funcions i classes que han crescut més enllà del punt en què qualsevol les pot modificar amb seguretat
- Mantenibilitat: el cost agregat de continuar treballant en un fitxer o mòdul determinat
- Codi mort: codi inaccessible o no utilitzat amb un cost permanent
- Duplicació: deute de copiar i enganxar, on cal una solució en cinc llocs i es fa en tres
- Convencions de denominació: infraccions que augmenten el cost de cada futur lector
El resultat d'una comprovació de qualitat del codi sol ser una puntuació, una línia de tendència i una llarga llista de resultats classificats per una severitat de regla fixa, no per impacte real.
Què és un Code Security Comprovar?
A code security comprovar, més formalment Proves de seguretat d'aplicacions estàtiques (SAST), escaneja el codi font per detectar vulnerabilitats explotables abans que l'aplicació s'executi. Busca els patrons específics que permeten a un atacant fer alguna cosa que l'aplicació no hauria de permetre mai.
A code security la comprovació normalment detecta:
- Defectes d'injeccióInjecció SQL, injecció d'ordres, injecció de codi
- Cross-site scripting (XSS): entrada no sanejada que permet a un atacant executar scripts a la sessió d'un altre usuari
- Configuracions incorrectes i fuites d'informació: configuracions i rutes de codi que exposen dades de manera involuntària
- Desbordaments de memòria intermèdiaproblemes de maneig de memòria que poden comprometre la integritat de l'aplicació
- Bretxes d'autenticació i autoritzaciócontrol d'accés feble o absent
Descobriments d'a code security comprovació que porti una classificació CWE, una qualificació de gravetat i (en eines madures) evidència d'explotabilitat, que és el que diferencia una cosa seriosa SAST eina d'una que només coincideix amb patrons i espera.
Comprovació de qualitat del codi vs. Code Security Revisa: Les diferències clau
| Comprovació de qualitat del codi | Code Security Comprovació (SAST) | |
|---|---|---|
| Pregunta central | Es pot mantenir això de manera segura? | Es pot explotar això? |
| El que mesura | Complexitat, duplicació, codi mort, nomenclatura, mantenibilitat | Injecció, XSS, mala configuració, defectes d'autenticació, problemes de memòria |
| Standard referència | Model de qualitat interna, sense certificació universal standard | CWE (Common Weakness Enumeration), validat amb punts de referència com l'OWASP |
| propietari típic | Enginyeria / Vicepresident d'Enginyeria | AppSec / DevSecOps |
| Conseqüència d'ignorar-ho | Cost creixent del canvi, incorporació més lenta, llançaments fràgils | Violació de dades, fallada de compliment, sistema de producció explotat |
| On corre | CI, CLI local | CI, CLI local i (en eines més avançades) l'IDE |
No són comprovacions que competeixen. Responen a dues preguntes diferents sobre les mateixes línies de codi, i és precisament per això que executar-les de forma aïllada causa problemes.
Per què la majoria d'eines d'anàlisi de codi els mantenen separats
La majoria d'organitzacions ja executen ambdues comprovacions. Simplement les executen en dos productes diferents, amb dues consoles diferents, dos treballs endarrerits diferents i dos models de priorització diferents, sobre els mateixos repositoris.
Aquesta divisió produeix tres problemes previsibles:
- Ningú veu els dos endarreriments junts. Una funció amb una troballa de seguretat crítica i una puntuació de mantenibilitat a la zona de perill apareix com dos tiquets desconnectats en dues eines desconnectades, quan en realitat és un tros de codi que necessita atenció el doble d'urgència.
- Les troballes s'acumulen més ràpid del que ningú les pot arreglar. Totes les eines d'anàlisi de codi del mercat són bones per identificar-les. El coll d'ampolla mai ha estat trobar problemes. És que una anàlisi de qualitat o una anàlisi de seguretat en qualsevol base de codi real retorna més resultats que els que qualsevol equip té hores per treballar, i una etiqueta de gravetat plana no us diu quins deu heu de solucionar primer.
- La severitat d'una regla plana no és una prioritat. «Crític» des d'un motor de regles i «crític perquè realment és accessible i explotable» són afirmacions diferents. La majoria d'eines d'anàlisi de codi només fan la primera.
La millor manera: una plataforma, una IA, un model de priorització
Xygeni executa la qualitat del codi i code security anàlisi al mateix escàner, la mateixa consola i el mateix model de priorització, de manera que un problema de manteniment i una falla de seguretat al mateix fitxer són visibles junts en lloc de conviure en dos sistemes no relacionats.
- Mesura. Xygeni's code security comprovar (SAST) busca defectes d'injecció, XSS, configuracions incorrectes, desbordaments de memòria intermèdia i debilitats d'autenticació, i cada troballa porta una classificació CWE. La comprovació de qualitat de codi de Xygeni executa la mateixa disciplina d'anàlisi en deu llenguatges: Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin i C/C++, mesurant la complexitat, la mantenibilitat, la duplicació, el codi mort i la denominació sota un codi coherent. standard, de manera que les troballes de qualitat tenen la mateixa gravetat, CWE quan sigui aplicable i detall de fitxer i línia que les troballes de seguretat.
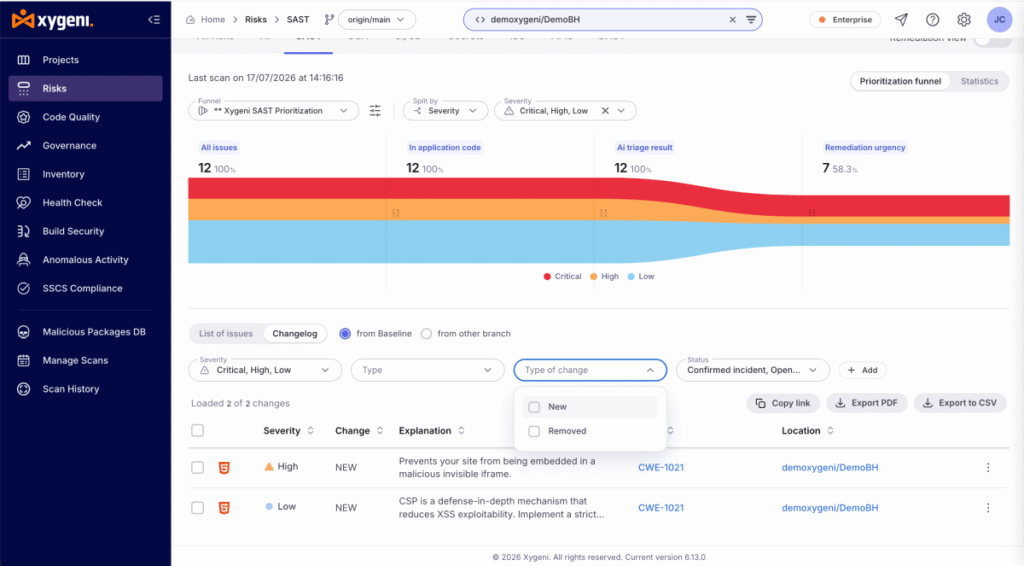
- Prioritzar. Tots dos tipus de comprovació alimenten el mateix embut de triatge d'IA, que classifica les troballes per impacte real en lloc de la gravetat d'una regla plana, i tots dos participen en una vista unificada de tots els riscos, de manera que un responsable de seguretat i un responsable d'enginyeria miren la mateixa imatge del risc en lloc de dos fulls de càlcul separats.
- Remeiar. Xygeni no s'atura a la identificació. AI Remediation proposa correccions llestes per aplicar per a troballes de seguretat, incloent-hi pull request creació, i fa el mateix per a les troballes de qualitat, classificades per complexitat de remediació amb l'esforç estimat estalviat. La pregunta que hauria de respondre una eina d'anàlisi de codi no és "quantes regles tens". És "quan això troba mil problemes, qui els soluciona?".
Això funciona tant si les troballes provenen dels propis escàners de Xygeni com d'eines de tercers ja ingerides a la plataforma. El triatge i la correcció per IA s'apliquen a les troballes de seguretat pròpies de Xygeni i a les troballes de seguretat extretes d'eines com Snyk, Veracode o Checkmarx, de manera que canviar a una comprovació unificada no significa extreure res primer.
Què cal buscar en les eines d'anàlisi de codi
Si esteu avaluant eines d'anàlisi de codi, ja sigui per a una comprovació de qualitat del codi, un code security comprovar, o ambdues coses, unes quantes preguntes resolen ràpidament la majoria de les propostes dels proveïdors:
- Classifica els resultats per impacte real o només per la severitat d'una regla fixa? Una etiqueta de gravetat no és priorització.
- Valida la seva precisió de detecció amb un punt de referència independent? SAST Les afirmacions sobre l'exactitud són fàcils de fer i difícils de demostrar; una publicació Resultat de referència de l'OWASP, amb les taxes de veritables positius i les taxes de falsos positius divulgades, és la diferència entre una afirmació i una evidència.
- Són transparents les normes? Un catàleg de detectors que podeu consultar abans d'executar una exploració us indica què comprova l'eina abans de commit a la mateixa.
- S'atura en la identificació o proposa la solució? Una troballa sense un camí cap a la remediació és un retard més llarg, no un problema resolt.
- Funciona a tota la teva pila, incloent-hi els resultats de les eines que ja utilitzes? Consolidar la visibilitat és millor que consolidar els proveïdors des del primer dia.
- S'integra amb on ja es fa la feina? CI/CD pull request comprovacions i, per a les troballes de seguretat, comentaris de l'IDE mentre s'escriu el codi, no només després de la fusió.
La versió curta
Una comprovació de qualitat del codi pregunta si el vostre codi es pot mantenir de manera segura. A code security La comprovació pregunta si es pot explotar. Ambdues preguntes importen, ambdues produeixen troballes sobre les quals cal actuar, i executar-les a través de dues eines desconnectades fa que el mateix codi sembli dos problemes separats en lloc d'una llista prioritzada.
Xígeni executa ambdues comprovacions en un sol escàner, classifica totes dues per impacte real en un embut i les corregeix ambdues amb pull requests en comptes de deixar-te amb un retard més llarg.
Vols veure el teu propi code security troballes prioritzades en lloc de només enumerades? Comença a escanejar gratuïtament amb el pla per a desenvolupadors de Xygeni.
Tens curiositat per saber com és una vista unificada de qualitat i seguretat a tota la teva cartera? Sol·liciteu una demostració de la qualitat del codi Xygeni juntament amb Code Security.

FAQ
És el mateix una comprovació de qualitat de codi que una code security comprovar?
No. Una comprovació de qualitat del codi mesura la mantenibilitat, la complexitat, la duplicació i la denominació. A code security comprovar (SAST) mesura l'explotabilitat: defectes d'injecció, XSS, configuracions incorrectes i debilitats d'autenticació. Analitzen el mateix codi però responen a preguntes diferents, i una troballa pot ser marcada per qualitat, marcada per seguretat o ambdues coses alhora.
Què és SAST, i com es relaciona amb un code security comprovar?
SAST acrònim de Static Application Security Testing (Proves de Seguretat d'Aplicacions Estátiques). És el nom tècnic del que la majoria de la gent entén per "code security "check": escaneja el codi font per detectar vulnerabilitats abans que s'executi l'aplicació, sense executar-la. Cada code security en aquesta publicació es refereix a SAST concretament, a diferència de DAST, que prova una aplicació en execució des de l'exterior.
Pot una eina executar tant una comprovació de qualitat del codi com una altra? code security comprovar?
Sí. Xygeni executa la qualitat del codi i code security anàlisi al mateix escàner i consola, de manera que tots dos tipus de comprovació comparteixen un model de priorització en lloc de residir en dues eines separades amb dos treballs endarrerits separats. Les troballes de cadascuna encara tenen la seva pròpia classificació (CWE per a la seguretat, mètriques de complexitat/mantenibilitat per a la qualitat).
Amb quina freqüència s'hauria d'executar una comprovació de qualitat del codi o una code security comprovar?
Tots dos haurien de funcionar de manera contínua, no com una auditoria puntual. standard el patró és una exploració de cada pull request en CI, amb guardrails aquesta porta a nous problemes introduïts en lloc de tot el retard heretat, de manera que els equips són jutjats pel que han afegit, no pels anys de deute acumulat.
