






Per què la ciberseguretat és una part fonamental del desenvolupament de programari (no una idea de darrer moment)
Tant si esteu creant eines internes com plataformes SaaS, ciberseguretat per a aplicacions de programaris'han d'incrustar des del principi commitEls desenvolupadors ja no es poden permetre tractar-ho com la responsabilitat d'una altra persona. De fet, entendre els límits de ciberseguretat vs enginyeria de programari ajuda els equips a lliurar codi que no només sigui funcional sinó també resilient. Aquí és on la modernitat programari de ciberseguretat i Pràctiques d'AppSec brillar. Aquestes eines proporcionen als desenvolupadors detecció d'amenaces en temps real, imposen una codificació segura standards i gestionar el risc al llarg de la cadena de subministrament de programari. Com a resultat, aquest canvi conegut com a "Canvi a l'esquerra" situa la seguretat on més importa: dins de la base de codi.
En aquesta publicació, explicarem què seguretat cibernètica què significa realment per als equips de desenvolupament i per què tots els enginyers de DevOps ho haurien d'integrar des del principi.
Què és la ciberseguretat per a les aplicacions de programari?
La ciberseguretat per a aplicacions de programari inclou totes les pràctiques i eines que els equips de desenvolupament utilitzen per defensar el seu codi de filtracions de dades, accessos no autoritzats i activitats malicioses des de les primeres etapes del desenvolupament. SDLC.
En lloc de centrar-se únicament en l'entorn d'execució, aquest enfocament prioritza la protecció dels actius de programari reals, com ara els fitxers font, biblioteques de tercers, configuracions i CI/CD fluxos de treball. En fer-ho, els equips utilitzen programari de ciberseguretat per detectar vulnerabilitats ràpidament, gestionar secrets sensibles, aplicar polítiques de seguretat i protegir components de codi obert i personalitzats.
Aleshores, com funciona això en el món real pipelineAixò és el que solen adoptar els equips de DevSecOps:
- Proves de seguretat d'aplicacions estàtiques (SAST) eines per marcar errors i defectes directament a l'IDE o durant les revisions de codi
- Monitorització del comportament dins de sistemes de construcció com ara GitHub Accions o Jenkins per detectar activitat inusual
- Anàlisi de la composició del programari (SCA) per identificar dependències de risc i paquets obsolets
- CI/CD integració automatitzar tot l'anterior de manera que tothom commit passa a través d'una lent de seguretat sense afegir fricció
Majúscules a l'esquerra: Integració de la ciberseguretat en els primers fluxos de treball de desenvolupament
Clarament, el concepte de "Canvia cap a l’esquerra" significa introduir la seguretat al principi del cicle de vida del desenvolupament. Tanmateix, quan els equips la implementen realment, canvien fonamentalment la manera com aborden el desenvolupament de programari.
En lloc d'introduir el codi i esperar una anàlisi de seguretat en fase avançada, DevSecOps els equips escanegen proactivament cada pull request, generen artefactes i fitxers de configuració abans que el codi passi a producció. En altres paraules, incorporen la seguretat directament als seus fluxos de treball.
Com a líder en ciberseguretat Kelly Shortridge explica, "La seguretat ha de passar de ser un guardià a convertir-se en un element facilitador del mateix" pipeline, no un obstacle per a això." Aquesta filosofia sustenta el moviment Shift Left.
Concretament, els equips moderns adopten aquestes pràctiques:
- Seguretat com a codi: Els equips defineixen, versionen i automatitzen les polítiques perquè l'aplicació es produeixi sense retards.
- Escaneig en línia: Plataformes com Xygeni escanegen cada commit per detectar secrets, programari maliciós i biblioteques perilloses a l'instant
- Priorització de riscos: En lloc de confiar només en CVSS, els equips prioritzen les vulnerabilitats mitjançant EPSS, explotabilitat i accessibilitat.
- Comentaris dels desenvolupadors: Les alertes de seguretat apareixen directament a les eines de desenvolupador amb suggeriments de correcció automàtica accionables.
Com a resultat, els desenvolupadors no perden temps en reelaboracions o problemes en etapes avançades. En canvi, es concentren en allò que és més important: enviar codi segur i fiable més ràpidament.
Ciberseguretat vs. Enginyeria de programari: per què els desenvolupadors necessiten totes dues
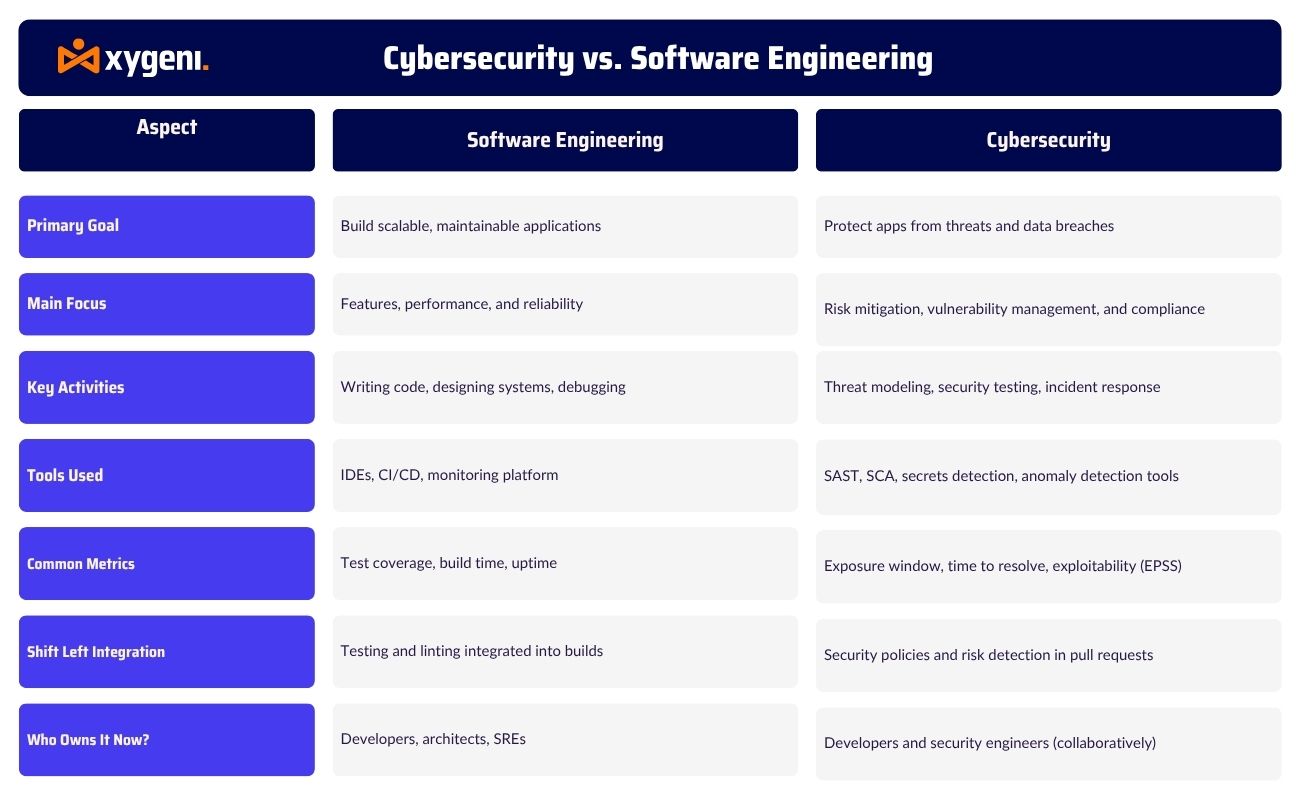
A primera vista, la ciberseguretat i l'enginyeria de programari poden semblar disciplines separades. Tanmateix, cada cop s'entrecreuen més en el treball de desenvolupament diari.
L'enginyeria de programari se centra en la construcció de sistemes fiables i escalables que funcionin com s'espera. Per contra, la ciberseguretat protegeix aquests sistemes d'amenaces deliberades com ara filtracions de dades, programari maliciós i atacs a la cadena de subministrament.
Tradicionalment, els desenvolupadors escrivien el codi i els equips de seguretat l'auditaven més tard. Avui dia, aquest model ja no funciona. Com que DevSecOps ara desplaça la seguretat a l'esquerra, els desenvolupadors han d'escriure codi segur, gestionar els secrets correctament i validar les dependències en temps real.
En altres paraules, els desenvolupadors moderns no només creen funcions, sinó que les defensen activament. Utilitzen programari de ciberseguretat per escanejar pull requests, supervisar els comportaments de risc i aplicar les regles de política com a codi sense sortir dels seus IDE.
En definitiva, entendre l'equilibri entre la ciberseguretat i l'enginyeria de programari permet als equips col·laborar de manera més eficaç. Quan tothom, des dels enginyers de backend fins als SRE, comparteix la responsabilitat de la seguretat, les aplicacions es tornen més resilients per disseny.
Entendre la bretxa: ciberseguretat vs. enginyeria de programari en els fluxos de treball de desenvolupament
Triar el programari de ciberseguretat adequat per al vostre Stack
El millor programari de ciberseguretat no es troba fora del vostre abast pipeline funciona amb això. És per això que la teva pila hauria de semblar una part natural del teu flux de treball, no una eina separada que els desenvolupadors intenten evitar.
Amb Xygeni's Plataforma AppSec tot en un, obtens tot el necessari per protegir les aplicacions de programari en un sol lloc. En lloc de fer malabarismes amb eines aïllades, Xygeni unifica la seguretat a tot el SDLC des del teu primer commit fins al vostre desplegament final.
Això és el que guanyen els equips amb Xygeni:
- SAST + SCA per detectar defectes de codi i riscos de codi obert en temps real
- Integració de Git, GitHub i GitLab per a comprovacions de seguretat natives durant les revisions i les fusions
- Detecció de secrets i IaC exploració per evitar configuracions errònies i exposicions accidentals
- Informes de governança i compliment alineat amb els marcs DORA, NIST i ISO
- Funció de correcció automatitzada que permeten als desenvolupadors solucionar problemes a l'instant directament des del seu IDE o CI/CD instruments
A més, Xygeni no només detecta riscos, sinó que els prioritza mitjançant mètriques d'explotabilitat com ara EPSS i accessibilitatAixò ajuda el teu equip a actuar en allò que més importa, tot mantenint el compliment de les normes i el control.
Quan les eines de seguretat s'integren estretament, els desenvolupadors es mouen més ràpid i amb més seguretat sense friccions.
Reflexions finals: per què la ciberseguretat ha de començar pels desenvolupadors
La ciberseguretat per a les aplicacions de programari no és només un complement, sinó que és un element essencial per al desenvolupament. A mesura que els cicles de lliurament s'acceleren, l'única manera de mantenir-se al dia és integrant la seguretat des del principi.
Per això és important entendre la diferència entre ciberseguretat i enginyeria de programari. Els desenvolupadors ja no només construeixen sistemes, sinó que els protegeixen activament. Tant si gestioneu biblioteques de tercers com si escriviu infraestructura com a codi, la seguretat ha d'estar a prop de la base de codi.
El programari de ciberseguretat modern com la plataforma AppSec tot en un de Xygeni ajuda a canviar la seguretat a l'esquerra, permetent als desenvolupadors detectar vulnerabilitats aviat, automatitzar les correccions i mantenir-se alineats amb marcs com ara DORA i NIST.
En adoptar la ciberseguretat per a les aplicacions de programari al principi de la SDLC, els equips redueixen la repetició de treballs, minimitzen el risc i mantenen el compliment normatiu sense esforç. Quan la seguretat esdevé una part natural del flux de treball, el lliurament es fa més ràpid, no més lent.
Tens curiositat per com Xygeni et pot ajudar a integrar la seguretat a tot el teu pipeline? Comença avui i enviar amb confiança.

