






Millors pràctiques de DevSecOps: com implementar estratègies pràctiques de DevSecOps que s'escalin
DevSecOps és més que una paraula de moda: és un enfocament transformador que permet als equips de desenvolupament, seguretat i operacions col·laborar en el lliurament de programari segur més ràpidament. Si busqueu les millors pràctiques de DevSecOps, exploreu fluxos de treball pràctics de DevSecOps o us pregunteu com implementar DevSecOps sense alentir el lliurament, esteu al lloc correcte.
Com es descriu al document Guia de DevSecOps d'OWASP, integrant la seguretat a tot el SDLC és la clau per generar confiança, resiliència i velocitat.
Com implementar DevSecOps: comença amb una base sòlida
Entendre com implementar DevSecOps comença amb l'alineació de persones, processos i eines per a tot el programari pipeline. A continuació s’explica com començar.
Fomentar una cultura que abraci el DevSecOps pràctic
Trenqueu els silos i promogueu la propietat compartida. El DevSecOps pràctic prospera quan els equips de desenvolupament, operacions i seguretat treballen junts des del primer dia.
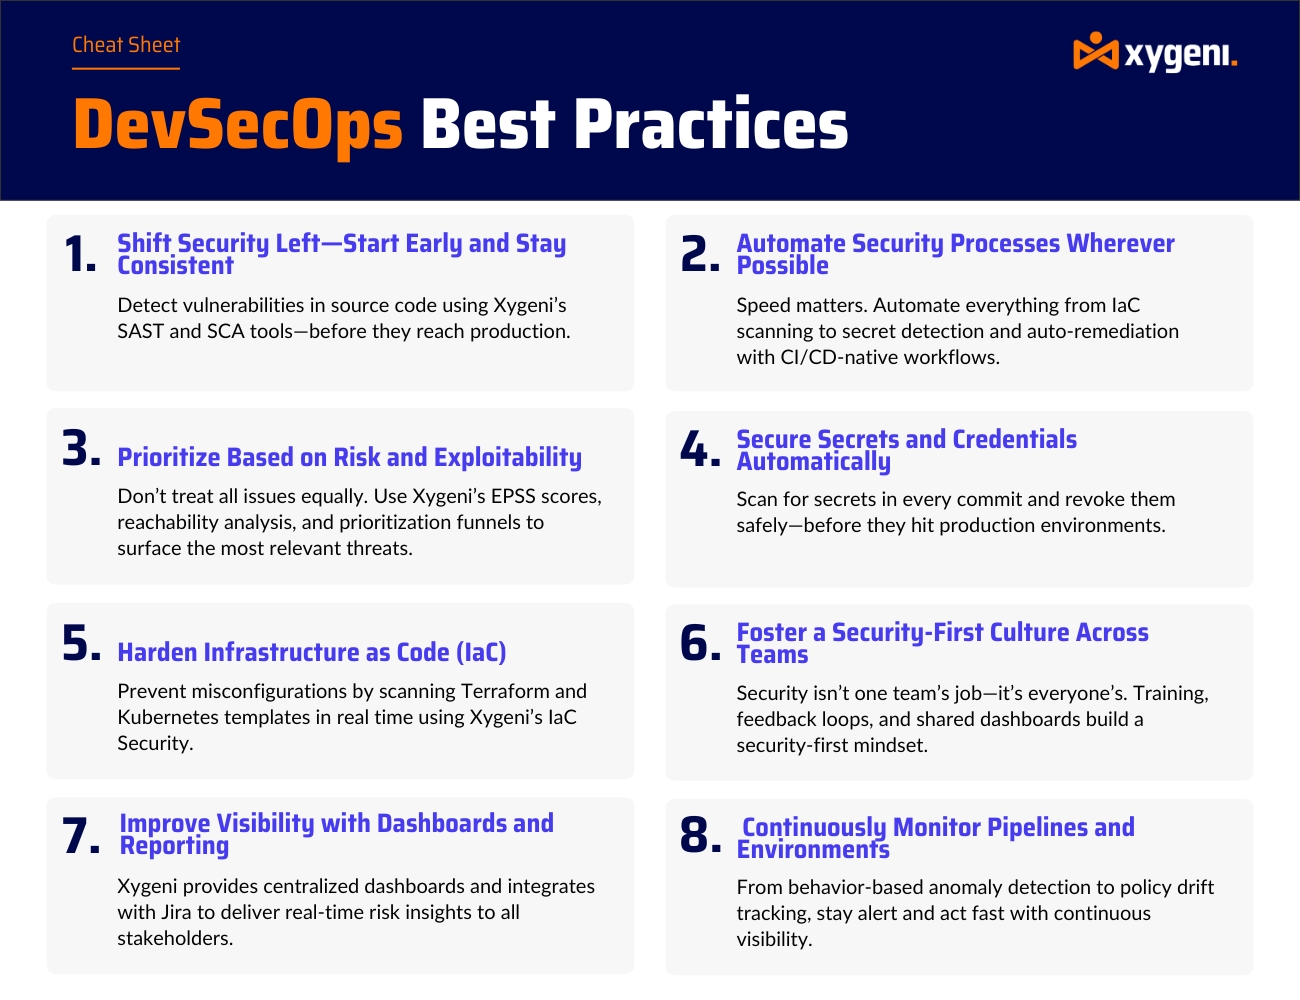
Millors pràctiques: Organitza tallers interfuncionals, assigna mètriques compartides i crea fluxos de treball per a desenvolupadors segurs per defecte.
Canvia la seguretat a l'esquerra amb les millors pràctiques de DevSecOps
Desplaçar la seguretat cap a l'esquerra només és una part de l'equació. Per adoptar completament el desenvolupament segur sense comprometre la velocitat, és essencial entendre com funcionen junts DevOps i DevSecOps. Explora la diferència entre DevOps i DevSecOps i descobreix com Xygeni t'ajuda a integrar la seguretat perfectament a la teva pipeline—sense alentir el lliurament.
Millors pràctiques: Utilitzeu Xygeni's CI/CD-nadiu SAST per detectar vulnerabilitats abans que el codi arribi a la fase de staging.
Glossari de Xygeni
Què és DevSecOps?
DevSecOps és la pràctica d'integrar la seguretat en totes les etapes del cicle de vida del desenvolupament de programari: automatitzar les comprovacions i fer que la seguretat sigui una responsabilitat compartida entre els equips de desenvolupament, seguretat i operacions.
Millors pràctiques de DevSecOps: automatitzar i prioritzar amb context
Un cop establertes les bases, l'escalat de la seguretat es redueix a l'automatització intel·ligent i la gestió basada en el risc.cisproducció d'ions.
Automatitzeu les proves de seguretat a tot el vostre CI/CD
Les proves manuals no poden seguir el ritme. Les millors pràctiques de DevSecOps exigeixen eines automatitzades que reforcin la seguretat sense bloquejar els fluxos de treball.
Millors pràctiques: Integrar DAST, SCA, escaneig secret i IaC security a la teva construcció pipelines utilitzant Xygeni.
Prioritzar els problemes amb EPSS i la puntuació d'accessibilitat
No totes les vulnerabilitats importen per igual. El DevSecOps pràctic significa centrar-se en allò que és explotable, accessible i rellevant.
Millors pràctiques: Utilitzeu Xygeni's Priorització basada en EPSS embuts per reduir la fatiga d'alerta i resoldre allò que més importa.
DevSecOps pràctic per a infraestructura, secrets i monitorització
La seguretat no s'atura a la capa d'aplicació. Aquestes pràctiques recomanades de DevSecOps aborden les àrees de risc més comunes a què s'enfronten els desenvolupadors diàriament.
Assegurar secrets i credencials automàticament
Fins i tot equips experimentats leak secrets. El DevSecOps pràctic requereix eines automatitzades d'escaneig i revocació de secrets.
Millors pràctiques: Feu servir Xygeni per detectar i revocar secrets codificats en temps real, sense necessitat de rastreig manual.
Enfortir la infraestructura com a codi (IaC)
IaC Les plantilles sovint passen desapercebudes a través de les revisions de seguretat. Però en les millors pràctiques de DevSecOps, reben el mateix escrutini que el codi de l'aplicació.
Millors pràctiques: Escanejar Terraform, Kubernetesi gràfics de Helm amb Xygeni's IaC security motor i aplicar valors per defecte segurs.
Visibilitat i monitorització: pràctiques recomanades bàsiques de DevSecOps
La seguretat només es pot accionar si és visible. És per això que la manera d'implementar DevSecOps sempre inclou la supervisió i la generació d'informes.
Construir Dashboardque reflecteixen el risc real
Tant si mostreu registres d'auditoria com alertes diàries, centralitzades dashboardajuden a escalar DevSecOps.
Millors pràctiques: Utilitzeu Xygeni's dashboards per al seguiment de vulnerabilitats, l'estat de la remediació i la postura de compliment en temps real.
Monitor contínuament Pipelines per a Anomalies
Les amenaces no esperen informes setmanals. Utilitzeu les millors pràctiques de DevSecOps que inclouen la monitorització del comportament en temps real.
Millors pràctiques: Executar escanejos gestionats i detectar pipeline anomalies com l'escalada de privilegis o canvis maliciosos en el flux de treball amb Xygeni.
Vols explorar més?
Llegeix el contingut complet de DevSecOps i descobreix com Xygeni ajuda els equips a crear programari segur des del codi fins al núvol.
Per què les millors pràctiques de DevSecOps són importants per als equips moderns
Aplicant les millors pràctiques de DevSecOps en el desenvolupament i l'execució pipelines, els equips poden enviar programari de manera segura i fiable. Tant si sou nous en aquest àmbit com si ja esteu escalant, saber com implementar DevSecOps de la manera correcta és essencial per a l'èxit a llarg termini.

