






L' Marc MITRE ATT&CK s'ha convertit en un món global standard per classificar com operen els atacants. Sovint ho veureu escrit de dues maneres: mitre attack i atac de mitraTots dos es refereixen al mateix recurs. De vegades, la gent també l'anomena Marc d'atac MITRE o el marc de treball Mitre Att&ck.
Tot i que els analistes de seguretat l'han adoptat àmpliament, molts desenvolupadors encara el veuen com una cosa aliena a la seva feina diària. Tanmateix, el marc de treball també és valuós per a DevSecOpsOfereix un mapa clar de les tàctiques i tècniques que utilitzen els atacants, que es poden aplicar directament a pipelines, codi i dependències.
En aquesta guia, oferim una pràctica Visió general del marc de mitre att&ck des de la perspectiva d'un desenvolupador. Expliquem com connectar ATT&CK a riscos reals com ara la injecció de dependències, l'exposició de secrets i CI/CD abús. A més, mostrem com eines com Xygeni ajuden els desenvolupadors a interpretar les troballes en el context de les tàctiques i tècniques d'ATT&CK, fent-les més fàcils d'entendre i prioritzar.
Què és MITRE ATT&CK?
L' MITRE oficial El marc de treball ATT&CK és una base de coneixement que organitza com es comporten els adversaris un cop intenten comprometre els sistemes. Imagineu-vos-ho com un mapa: cada tàctica representa un objectiu (com ara obtenir accés o robar credencials) i cada tècnica explica el mètode que utilitzen els atacants per aconseguir-lo.
Tot i que algunes cerques ho esmenten com a Què és el framework d'atac Mitre? o simplement què és un atac de mitra, ambdós termes apunten al mateix projecte: una guia pràctica sobre el comportament dels atacants mantinguda per MITRE.
En resum, ATT&CK us ajuda a entendre no només que alguna cosa és vulnerable, sinó també com es podria explotar al món real. Per als desenvolupadors, això significa passar d'alertes vagues a informació útil vinculada a atacants reals. playbooks.
Què significa MITRE?
Molta gent assumeix que MITRE és un acrònim. Tanmateix, no ho és. MITRE és el nom de l'organització sense ànim de lucre que va crear ATT&CK per ajudar els governs, enterprises, i la comunitat de seguretat. El seu objectiu és compartir obertament el coneixement dels adversaris, de manera que tothom, des d'analistes fins a desenvolupadors, pugui defensar-se millor.
Nota: Corporació MITRE gestiona diverses iniciatives de seguretat, com ara l'assignació d'ID de CVE i el suport de NVD. MITRE ATT&CK és un dels seus projectes, centrat en el mapeig de tàctiques i tècniques d'adversaris.
Explicació del marc de treball MITRE ATT&CK per a desenvolupadors
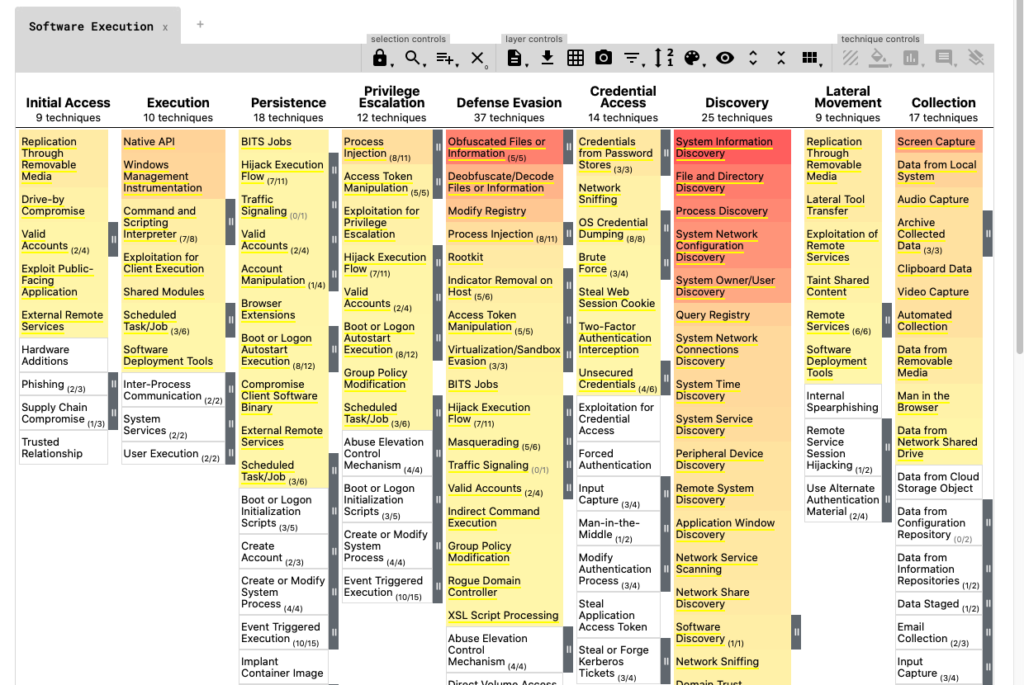
L' Marc MITRE ATT&CK no és una base de dades d'errors o CVE. En canvi, és una matriu del comportament de l'atacant: cada columna mostra una tàctica (el que vol aconseguir l'atacant), i sota cada tàctica hi ha tècniques (com ho intenten fer).
Per als desenvolupadors, podeu pensar en ATT&CK com un llista de verificació de patrons d'atac comuns que podria aparèixer al vostre codi, dependències o CI/CD pipelines.
La matriu MITRE ATT&CK a la pràctica
Aquí teniu algunes tàctiques i tècniques que són més importants per a DevSecOps:
- Accés inicial (T1190): Un mal configurat Terraform L'script deixa un contenidor al núvol obert.
- Execució (T1059): A
curl | bashL'ordre d'un Dockerfile executa codi no verificat durant la compilació. - Accés a credencials (T1552): An Token d'AWS codificat en un
.envEl fitxer dóna accés directe als atacants. - Exfiltració (T1048): Un maliciós Paquet NPM envia dades silenciosament fora del vostre entorn.
- Persistència (T1547): Un script de postinstal·lació ocult garanteix que l'atacant pugui tornar a entrar després de la neteja.
En assignar aquests problemes a la matriu ATT&CK, els desenvolupadors veuen instantàniament com una simple configuració incorrecta o una pràctica insegura es connecta a un escenari d'atac del món real.
Per què MITRE ATT&CK és important en DevSecOps
Molts desenvolupadors pensen que ATT&CK és només per a analistes, però passa el contrari. Quan una vulnerabilitat o una configuració incorrecta està relacionada amb una tàctica com... Execució or Accés a credencials, es fa més fàcil:
- Enteneu el perspectiva de l'atacant.
- Prioritzeu quines troballes cal corregir primer.
- Comunica't amb els equips de seguretat en el mateix idioma.
real Pipeline Exemples
Per exemple, una script de postinstal·lació maliciós en un paquet NPM es correspon amb Execució i Exfiltració.
De la mateixa manera, a fitxer de Terraform mal configurat exposar un cub S3 es connecta directament a Accés inicial.
A testimoni d'AWS codificat de manera fixa en un repositori representa clarament Accés a credencials.
Finalment, un dependència ofuscada que fa sortir dades de beaconing s'alinea amb Command and Control (C2).
En comptes de veure només una etiqueta de "gravetat crítica", els desenvolupadors obtenen una història clara de com els atacants utilitzarien aquest problema. Això fa que la seguretat sigui menys abstracta i molt més pràctica.
Bridging the Gap
Finalment, ATT&CK construeix una pont entre desenvolupadors i equips de seguretatAmbdues parts utilitzen les mateixes tàctiques i tècniques per descriure els riscos. Els desenvolupadors poden filtrar les troballes que corresponen a Accés inicial or Exfiltració, mentre que els analistes poden veure quins repos i pipelinesón els més exposats. Aquest context compartit fa que el triatge sigui més ràpid, redueix el soroll i garanteix que els problemes d'alt impacte es solucionin primer.
Tàctiques i tècniques de MITRE ATT&CK en DevSecOps
L' Marc MITRE ATT&CK sovint es veu com a teoria. Tanmateix, per als desenvolupadors es tradueix directament en codificació comuna i pipeline problemes. La taula següent mostra com d'específics tècniques d'atac a biaix mapar-se amb escenaris de DevSecOps quotidians.
| Tàctica ATT&CK | ID de la tècnica | Exemple de DevSecOps |
|---|---|---|
| Accés inicial | T1190 | Un script de Terraform mal configurat obre un bucket d'S3. |
| Execució | T1059 | curl | bash dins d'un Dockerfile s'executa codi no verificat. |
| Accés a credencials | T1552 | Token d'AWS codificat en un .env arxiu. |
| Exfiltració | T1048 | Dependència amb codi ofuscat que es fa servir com a balisa fora de la compilació. |
| Persistència | T1547 | Script de postinstal·lació maliciós amagat en un paquet NPM. |
De fet, això demostra que el marc de treball de l'atac Mitre no és abstracte. Reflecteix els mateixos problemes que els desenvolupadors afronten diàriament en els repositoris i CI/CD pipelines.
Aplicació de MITRE ATT&CK a CI/CD Pipelines
En DevSecOps, pipelineSovint són el pont entre el codi i la producció. Tanmateix, també es converteixen en una nova superfície d'atac. Problemes de mapatge a CI/CD Les tàctiques i tècniques de MITRE ATT&CK ajuden els desenvolupadors a veure els riscos d'una manera estructurada.
De les alertes genèriques a les troballes cartografiades per ATT&CK
En lloc de missatges vagues com ara "S'ha detectat un script no segur", les troballes es poden etiquetar amb el context ATT&CK:
- Execució (T1059): A
curl | bashUna comanda dins d'un Dockerfile permet als atacants executar codi arbitrari. - Accés a credencials (T1552): An
.envEl fitxer amb tokens d'AWS codificats proporciona accés directe als recursos del núvol. - Exfiltració (T1048): Una dependència que conté codi de beaconing ofuscat envia dades silenciosament fora de l'organització.
- Persistència (T1547): Els scripts de postinstal·lació maliciosos garanteixen que l'atacant recuperi l'accés fins i tot després de la neteja.
Com a resultat, els desenvolupadors no només veuen "crític" enfront de "mitjà". Veuen com un atacant ho explotaria, i per què és important en termes del món real.
Per què funciona per a desenvolupadors
A més, utilitzant ATT&CK en pipelines facilita la priorització:
- Problemes relacionats amb Accés inicial or Accés a credencials sovint bloquegen les fusions.
- Problemes etiquetats a Exfiltració exigeixen una resposta més ràpida, ja que hi ha risc de fuites de dades.
- Les tècniques de menor gravetat es poden triar més tard sense bloquejar el flux de treball.
De fet, el mapatge amb ATT&CK converteix les comprovacions de seguretat en una eina pràctica per als desenvolupadors. Redueix el soroll, proporciona context i alinea el llenguatge de seguretat amb les tasques de codificació quotidianes.
Com ajuda Xygeni als desenvolupadors a utilitzar MITRE ATT&CK
Xígeni no substitueix el marc de treball MITRE ATT&CK, però facilita que els desenvolupadors puguin connectar els resultats amb les tàctiques i tècniques d'ATT&CK. La plataforma detecta riscos a través SAST, SCA, IaC escaneig, secrets i comprovació de programari maliciós. Aquestes troballes es poden utilitzar entès en el context d'ATT&CK:
- Un insegur
curl | bashcomanda dins d'un Dockerfile es relaciona amb Execució (T1059). - Un script de postinstal·lació ofuscat dins d'un paquet NPM s'alinea amb Exfiltració (T1048).
- Un token codificat en un fitxer de configuració encaixa sota Accés a credencials (T1552).
Per què és important això? Perquè ATT&CK ofereix als desenvolupadors una manera estructurada de pensar en el comportament real dels atacants. En lloc d'enfrontar-se només a etiquetes de "crític" o "mitjà", els desenvolupadors poden veure el panorama general: quines tàctiques permet una vulnerabilitat i per què és urgent solucionar-la.
A més, ATT&CK crea un vocabulari compartit entre desenvolupadors i equips de seguretat. Quan les troballes s'expliquen amb tàctiques com ara Accés inicial or Accés a credencials, ambdues parts entenen el risc en els mateixos termes, cosa que fa que el triatge sigui més ràpid i menys subjectiu.
Xygeni reforça aquest procés mitjançant:
- Detecció de problemes al principi dels repositoris i pipelines.
- Bloqueig de fusions insegures amb guardrails.
- Destacant els tipus de riscos que es poden interpretar a través d'ATT&CK.
D'aquesta manera, els desenvolupadors poden anar més enllà del recompte de vulnerabilitats i entendre el tècniques d'atac real amagats en el seu codi i pipelines.
Llista de comprovació: Portem MITRE ATT&CK al vostre Pipelines
| Pas | acció | Per què importa? |
|---|---|---|
| 1. Resultats del mapa | Connecta SAST, SCA, IaCi resultats d'escaneig secret a les tàctiques ATT&CK. | Dóna context als desenvolupadors mostrant com les vulnerabilitats es corresponen amb atacs reals. |
| 2. Configureu Guardrails | Els blocs es fusionen automàticament quan apareixen tècniques crítiques d'ATT i CK. | Impedeix que el codi explotable arribi a la producció pipelines. |
| 3. Utilitzar Dashboards | Fes un seguiment de quines tàctiques i tècniques d'ATT&CK apareixen als repositoris i als equips. | Ajuda a prioritzar les correccions i a detectar ràpidament les llacunes de cobertura. |
| 4. Formació de desenvolupadors | Repassar exemples reals com ara insegurs IaC, secrets o dependències. | Fa que ATT&CK sigui concret i útil en les tasques de codificació diàries. |
| 5. Revisar regularment | Ajustar guardrails i mapes per mantenir-se al dia de les noves amenaces. | Assegura pipeline Les defenses evolucionen amb les tècniques d'atac. |
Conclusió
El marc de treball MITRE ATT&CK no és només un recurs per a analistes; és una eina pràctica que els desenvolupadors poden utilitzar per assegurar el codi, pipelines i dependències. En assignar els riscos a les tàctiques i tècniques d'ATT&CK, els equips de desenvolupament van més enllà de les alertes genèriques i obtenen una visió clara de com els atacants podrien explotar el seu programari.
A més, aquest llenguatge compartit redueix la bretxa entre la seguretat i el desenvolupament. Els desenvolupadors entenen per què un token codificat no és només una mala pràctica, sinó un cas real de... Accés a credencialsDe la mateixa manera, els analistes veuen com els problemes en IaC o les dependències encaixen en Accés inicial or Execució.
Si ets desenvolupador, comença a poc a poc: compara una o dues troballes del teu repositori amb la matriu MITRE ATT&CK. Com a resultat, sabràs immediatament si estàs exposat a tàctiques com ara Accés inicial, Execució, O ExfiltracióAquest exercicicisNomés ell fa que els riscos siguin més tangibles i més fàcils de prioritzar.
Amb Xygeni, no ho has de resoldre sol. Resultats de SAST, SCA, secrets, IaCi l'escaneig de programari maliciós es pot interpretar mitjançant tàctiques i tècniques d'ATT&CK. Per tant, podeu filtrar per TTP, aplicar guardrails in CI/CDi bloquejar el codi no segur abans que arribi a producció.
👉 Reserva una demostració de Xygeni i vegeu com les tàctiques de MITRE ATT&CK es connecten amb els vostres repositoris i pipelines en minuts.

