






1. Introducció: Per què la seguretat del programari encara és important
La seguretat del programari significa protegir tant el codi com les eines utilitzades per construir-lo. A mesura que el desenvolupament s'accelera i depèn més del codi i l'automatització de tercers, la cadena de subministrament de programari esdevé una superfície d'atac important. Si us pregunteu... què és la seguretat del programari, no es tracta només de corregir errors, sinó de prevenir codi insegur, mantenir els secrets segurs i protegir CI/CD pipelines des del principi.
Els atacs ara es dirigeixen a etapes inicials com el control de codi font i els sistemes de compilació. Com a resultat, el programari de seguretat ha d'anar més enllà de les defenses perimetrals i cobrir tot el procés de desenvolupament.
Amb l'augment dels riscos i regulacions com DORA i NIS2 en vigor, assegurar la vostra cadena de subministrament ja no és opcional. Aquesta guia us ajudarà a:
- Comprendre la seguretat del programari a la pràctica
- Reconèixer com els atacants s'infiltren a la cadena de subministrament de programari
- Aplicar les millors pràctiques per assegurar cada fase del desenvolupament
Anem a submergir-nos.
2. Què és la seguretat del programari i per què és essencial per a la cadena de subministrament de programari
El programari de seguretat, en essència, significa construir i mantenir programari que pugui resistir amenaces del món real. En altres paraules, no es tracta només d'executar escàners al final del desenvolupament, sinó de dissenyar la seguretat en el procés des del principi.
Què és la seguretat del programari?
La seguretat del programari és la pràctica de dissenyar, desenvolupar i mantenir programari per protegir-lo de vulnerabilitats, accessos no autoritzats i atacs maliciosos al llarg del seu cicle de vida.
Principis bàsics del programari de seguretat en el SDLC
- Escrivint codi segur
- Gestionar les dependències de manera segura
- Protecció de la vostra CI/CD pipelines
- Prevenció de canvis o accessos no autoritzats
- Mantenir els secrets i les dades sensibles fora del control de l'origen
Cadascuna d'aquestes pràctiques ajuda a reduir el risc al llarg de la cadena de subministrament de programari, des del desenvolupament fins a la implementació.
Què és la seguretat del programari segons la indústria? standards
- D'acord amb el Open Web Application Security Project (OWASP), La seguretat del programari és el procés de crear programari segur des del principi, centrant-se en les persones, els processos i la tecnologia.
- Divisió CERT de Carnegie Mellon ho defineix com el disseny i la implementació de programari per tal que continuï funcionant correctament sota atacs maliciosos.
- L' Institut Nacional de Standardi Tecnologia (NIST) ho descriu com la protecció del programari contra l'accés, l'ús, la divulgació, la interrupció o la modificació no autoritzats.
Tot i que cadascun se centra des de diferents angles, el missatge compartit és clar: la seguretat del programari ha de començar aviat i seguir sent una prioritat durant tot el desenvolupament.
Ara que hem definit la seguretat del programari, comparem-la amb la seguretat de les aplicacions i expliquem per què és important entendre la diferència.
3. Seguretat del programari vs. Seguretat de les aplicacions
Tot i que la seguretat del programari i la seguretat de les aplicacions sovint es barregen, resolen problemes diferents. Per tant, entendre com se superposen (i on no) ajuda els equips a aplicar les proteccions adequades en les etapes adequades.
Seguretat de les aplicacions: defensa a la línia de meta
La seguretat de les aplicacions se centra en el programari un cop creat. El seu objectiu és protegir les aplicacions en execució dels atacs i inclou:
- Proves de penetració
- Autenticació i control d'accés
- Tallafocs d'aplicacions web
- Monitorització i pegats en temps d'execució
Això s'alinea amb el Verificació de seguretat de l'aplicació OWASP Standard (ASVS), que estableix criteris per a una funcionalitat i arquitectura segures en aplicacions desplegades.
Seguretat del programari: Defensa per disseny
Quan la seguretat de les aplicacions és reactiva, programari de seguretat és proactiu. Cobreix etapes anteriors: escriptura de codi, gestió de dependències, pipeline integritat i més. Ho hem tractat en detall a la secció 2, però la conclusió clau és aquesta:
🖋️ El programari de seguretat tracta de construir de manera segura. La seguretat de les aplicacions tracta de funcionar de manera segura..
Com explica el NIST a la seva publicació sobre programari segur Marc de desenvolupament, les amenaces modernes exigeixen que la seguretat s'integri en el procés, no que s'hi afegeixi més tard.
Com ambdós enfocaments impacten la cadena de subministrament de programari
Tots dos enfocaments són crítics. Però aturar les amenaces aviat és més ràpid, més barat i més eficaç que solucionar-les després del desplegament.
Per exemple:
- Un paquet maliciós injectat al vostre procés de compilació no serà detectat per un tallafocs.
- Un secret filtrat en un Git commit potser no apareixerà mai en una anàlisi en temps d'execució.
Aquest canvi és el motiu pel qual més organitzacions estan adoptant plataformes de seguretat de cicle complet com ara Xígeni, que uneixen ambdues disciplines protegint la cadena de subministrament de programari, des del codi fins al núvol.
4. Comprensió de les amenaces a la cadena de subministrament de programari
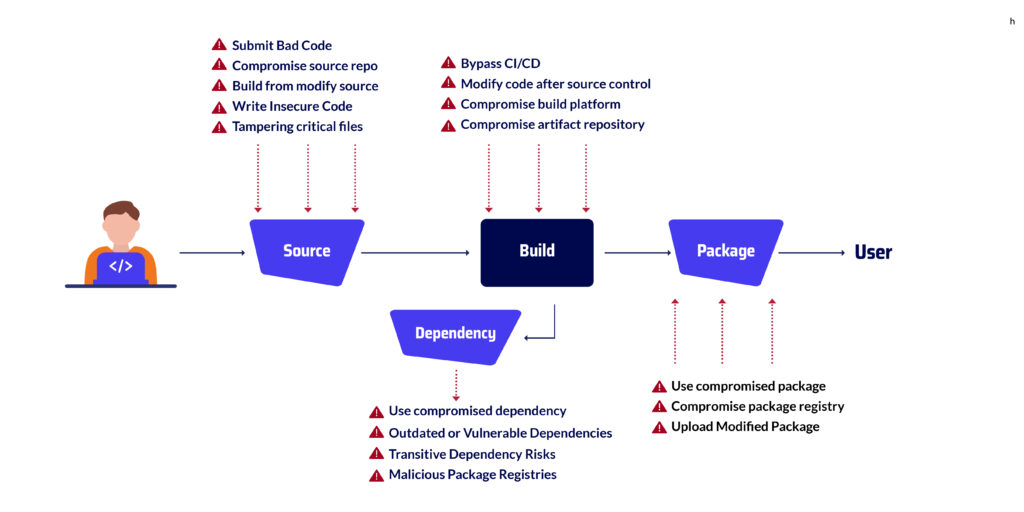
Per assegurar els vostres sistemes de manera eficaç, és crucial entendre primer on sorgeixen les amenaces dins de la cadena de subministrament de programari. Aquesta cadena inclou totes les etapes, des de l'escriptura de codi fins a la implementació i el funcionament del programari en producció, i cada etapa presenta riscos diferents. Tenint això en compte, analitzem les fases clau i les vulnerabilitats específiques que introdueixen.
Etapa d'origen: on comença la seguretat del programari
Aquí és on es crea, es revisa i es fa el codi committed. Tanmateix, fins i tot en aquest punt inicial, les amenaces ja són presents. Per exemple:
- Els col·laboradors maliciosos o els paquets amb errors tipogràfics poden introduir codi perillós.
- Els repositoris Git mal configurats poden exposar configuracions sensibles
- Desenvolupadors de vegades commit secrets per accident, posant en risc els sistemes
→ Explora més: Amenaces a la fase d'origen
Fase del paquet: Gestió del risc de tercers
La gestió de dependències és essencial però també arriscada. Els atacants sovint exploten:
- Atacs de confusió de dependències utilitzant biblioteques amb noms similars
- Paquets de codi obert obsolets o vulnerables que encara s'utilitzen àmpliament
- Codi de tercers no verificat integrat sense una validació exhaustiva
→ Aprofundeix: Amenaces en la fase de paquet
Fase de construcció: Assegurar el CI/CD Flux de treball
La seva CI/CD pipeline compila codi i produeix artefactes desplegables. Malauradament, la seva complexitat el converteix en un objectiu atractiu. Els problemes comuns inclouen:
- Compilació manipulada o binaris sense signar que passen desapercebuts
- Scripts d'automatització insegurs o compromesos
- Variables d'entorn predeterminades o no validades
→ Continua llegint: Amenaces en la fase de construcció
Desplegament i operació: la primera línia final, però no l'única
Un cop en producció, les aplicacions continuen sent vulnerables. Els atacants que han plantat codi maliciós anteriorment poden activar-lo després del desplegament, sovint evadint els mètodes de detecció tradicionals. En conseqüència, la seguretat en temps d'execució continua sent una part crítica de la vostra postura general.
→ Vegeu exemples: Atacs notables de compromís de la cadena de subministrament
Per què la visualització és clau per assegurar la cadena de subministrament
Considerant-ho tot, molts equips no tenen una visió clara de com flueix el seu codi a través de cada etapa. Aquesta manca de visibilitat crea punts cecs que els atacants estan disposats a explotar. És per això que les eines de visualització de la cadena de subministrament de programari són indispensables. Permeten:
- Mapeu tots els components, processos i parts interessades del vostre pipeline
- Detectar punts febles i vulnerabilitats sistèmiques
- Rastreja els problemes fins al seu origen amb claredat i confiança
→ Més informació: Dominar la visualització SSC
Fes-me saber si vols afegir això al document formatat o si necessites ajuda per reelaborar les seccions següents per mantenir el mateix to i estructura.
5. Pràctiques recomanades de seguretat de programari: integrar la protecció al flux de treball
Una seguretat sòlida del programari no prové de solucions d'última hora, sinó de construir hàbits segurs de manera primerenca i consistent. De fet, els equips més eficaços no incorporen la seguretat al final; en canvi, la integren en tot el cicle de vida del desenvolupament. Aquest enfocament proactiu assegura la cadena de subministrament de programari de dins cap a fora, sense alentir els equips.
A continuació es mostren pràctiques essencials que ajuden a protegir el flux de treball des del desenvolupament fins a la implementació:
Desplaçament a l'esquerra amb desenvolupament segur
Per començar, detectar els problemes a temps estalvia temps i evita l'exposició. Integra la seguretat directament en el desenvolupament mitjançant:
- Aplicació de la codificació segura standards
- Execució de proves de seguretat d'aplicacions estàtiques (SAST) en temps real
- Bloqueig commitque inclouen secrets o patrons de codi d'alt risc
Aquest enfocament garanteix que la seguretat del programari comenci amb el desenvolupador, no amb l'auditor.
Ús SCA amb Accessibilitat i EPSS
En lloc de perseguir cada CVE, centreu-vos en allò que importa. Aprofiteu l'anàlisi de composició de programari (SCA) eines que:
- Destaca quines vulnerabilitats són realment accessibles al teu codi
- Prioritzar els riscos en funció de les mètriques del sistema de puntuació de predicció d'exploits (EPSS)
En conseqüència, els vostres equips solucionaran allò que sigui explotable, ràpidament, mentre ignoren el soroll irrellevant.
Evitar l'exposició de secrets
Un altre punt clau: els secrets com ara els tokens, les credencials i les claus API no pertanyen al vostre codi font. Feu servir escàners automatitzats per detectar i bloquejar els secrets abans que siguin committed. I si en té una de fuites? Roteu-la immediatament i registreu l'incident per a les pistes d'auditoria.
Bloqueja el teu CI/CD Pipelines
Igualment important, el vostre pipelines'han de tractar com a sistemes de producció. Això significa:
- Aplicació de l'accés amb privilegis mínims
- Signar i verificar tots els artefactes de compilació
- Validació d'eines i complements abans del seu ús
Amb això en ment, un endurit CI/CD El procés esdevé la vostra línia de defensa més forta contra les manipulacions internes i externes.
Monitorització en temps real amb detecció d'anomalies
Fins i tot amb controls estrictes, la supervisió és crucial. Utilitzeu la detecció d'anomalies per identificar:
- Canvis inesperats al codi o a la configuració
- Sospitós commit comportament
- Patrons d'accés fora de les línies de base normals
La visibilitat en temps real permet aturar problemes abans es converteixen en incidents.
Automatitzeu el compliment normatiu durant tot el cicle de vida
Finalment, no oblideu la preparació normativa. L'automatització dels controls de seguretat no només aplica bones pràctiques, sinó que també ajuda a complir amb marcs de treball com DORA, NIS2 i altres. Assegureu-vos que les vostres eines puguin:
- Executar comprovacions automatitzades en totes les etapes
- Recopilar proves i registres
- Demostrar la cobertura de control durant les auditories
D'aquesta manera, el compliment normatiu esdevé un subproducte de l'enginyeria segura, no un obstacle.
Desenvolupament de programari segur: 8 millors pràctiques
Descobreix les millors pràctiques per al desenvolupament segur de programari per millorar la integritat, reduir els riscos i garantir la fiabilitat del programari.
6. Eines essencials per a la seguretat del programari modern
Siguem realistes: les persones i els processos són importants, però les eines són el que fa que el programari de seguretat sigui real. Sense automatització ni visibilitat, és gairebé impossible mantenir-se al dia. I com que la cadena de subministrament de programari té tantes parts mòbils, les eines han de cobrir més que només el codi.
A continuació es mostra un desglossament de les eines que tot equip modern hauria d'utilitzar. No només perquè són les millors pràctiques, sinó perquè estalvien temps, redueixen el risc i faciliten el compliment normatiu.
Proves de seguretat d'aplicacions estàtiques i dinàmiques (SAST i DAST)
Començar, SAST Les eines escanegen el codi abans que s'executi. Detecten coses com la injecció SQL, la lògica insegura o els secrets en text sense format, durant el desenvolupament, no després.
Mentrestant, DAST adopta un enfocament diferent. Prova les teves aplicacions en directe des de fora, simulant atacs reals per trobar coses com ara controls d'accés trencats o punts finals exposats.
Totes dues són útils. Però juntes, t'ajuden a crear i executar programari segur des del disseny i segur en producció.
Anàlisi de la composició del programari (SCA)
Gairebé totes les aplicacions actuals depenen del codi obert. Això és fantàstic per a la velocitat, però no sempre per a la seguretat.
SCA instruments escaneja les dependències i biblioteques de tercers per detectar vulnerabilitats conegudes. Però les millors van més enllà. Utilitzen anàlisi d'accessibilitat per veure si el vostre codi realment crida una funció vulnerable. I amb Puntuacions EPSS, tens una millor idea del que podria ser explotat en estat salvatge.
En altres paraules, no es tracta només del que està trencat, sinó del que és realment arriscat.
Infraestructura com a codi (IaC) Seguretat
Com que la infraestructura ara està escrita en codi, es pot revisar, versionar i, sí, explotar. Aquí és on IaC security entra en joc
En escanejar els vostres fitxers de Terraform, Helm o Kubernetes, aquestes eines us ajuden a detectar coses com ara rols massa permissius, ports oberts o controls que falten abans de posar-los en marxa.
Com a resultat, les configuracions del núvol es mantenen netes, coherents i compatibles.
Application Security Posture Management (ASPM)
Les eines de seguretat poden ser sorolloses. Les alertes s'acumulen i és difícil saber què importa. Per això ASPM existeixen plataformes.
Extreuen dades de la teva base de codi, dependències, CI/CD pipelines i entorns de núvol, i després prioritzeu els problemes en funció del risc real. Obteniu context, no només llistes de control.
Si esteu intentant gestionar la seguretat sense alentir el lliurament, ASPM és el dashboard no sabies que ho necessitaves.
Detecció de secrets i detecció d'anomalies
Siguem sincers: es filtren secrets. Les claus API, els tokens i les credencials encara es conserven. commitcedits a repositoris, fins i tot per equips experimentats.
Detecció de secrets les eines eviten que això passi en primer lloc. I si alguna cosa s'escapa, detecció d'anomalies s'encarrega de la feina: senyalitzant canvis inusuals, compilacions manipulades o elements estranys commit patrons.
Juntes, aquestes eines afegeixen consciència en temps real al vostre pipeline.
Per què tot importa
No són només elements imprescindibles. Són la base per a qualsevol equip que es prengui seriosament el programari de seguretat. Quan els atacants poden accedir al vostre repositori, el vostre pipelineo els vostres paquets de tercers, necessiteu una cobertura completa.
Eines com Xygeni ho reuneixen tot en una sola plataforma. Així, en comptes d'unir les coses, obteniu una visibilitat completa, des del codi fins al núvol, amb automatització, alertes i protecció en temps real integrades.
7. Recursos recomanats sobre programari Security i Protecció de la cadena de subministrament
Guies externes i Standards
Aquests recursos ofereixen un complement pràctic a les estratègies descrites en aquesta guia.
8. Conclusió: Per què la seguretat del programari és fonamental per a la continuïtat del negoci
Concloem. En el panorama d'amenaces actual, on els atacants ja no esperen la producció i poden atacar a qualsevol lloc de la cadena d'eines, programari de seguretat no és només una cosa que és bo tenir, és essencial. Si les teves compilacions, dependències o CI/CD pipelineSi les s no estan protegides, el vostre codi tampoc ho està.
Dit d'una altra manera, el programari de seguretat és el que dóna al teu equip la confiança per lliurar ràpidament, sense posar en risc el negoci. És el que et permet:
- Detectar problemes abans que arribin a producció
- Demostra el compliment de marcs de treball com DORA i NIS2
- Recuperar-se ràpidament quan alguna cosa s'escapa
Sobretot, és com protegeixes el teu cadena de subministrament de programari de punta a punta. Quan entens què és la seguretat del programari, podeu aplicar-ho de manera coherent en totes les etapes, des d'escriure codi segur i gestionar secrets fins a revisar components de tercers i monitoritzar anomalies.
I tot i que cap sistema és perfecte, tenir les proteccions adequades significa que no començaràs de zero quan alguna cosa va malament.
🔧 Take away final
Comença la seguretat aviat en el SDLC i fes-ho part del teu flux de treball
Assegureu totes les fases de la vostra cadena de subministrament, no només la producció
Utilitzeu eines modernes com ara SCA, IaC escaneig i detecció d'anomalies
Estigueu al dia de les normatives amb l'automatització de compliment integrada

Preguntes freqüents: Respostes a les vostres preguntes sobre seguretat de programari i cadena de subministrament
Quin és el millor programari de seguretat?
No hi ha el millor universal, però sí el més eficaç programari de seguretat s'adapta a tot el flux de treball de desenvolupament, alhora que redueix el risc de manera proactiva. Idealment, hauria de combinar la monitorització en temps real, la detecció de vulnerabilitats, l'escaneig de secrets, la detecció d'anomalies i l'automatització del compliment normatiu, tot en una sola plataforma.
Això és exactament el que Xígeni lliura.
El nostre plataforma de seguretat d'aplicacions tot en un (AppSec) està construït per assegurar tot el cadena de subministrament de programari, des del codi fins a la implementació. Tant si escriviu codi segur, gestioneu dependències de tercers o protegiu el vostre CI/CD pipelineo validar artefactes abans del llançament: Xygeni ho té tot controlat.
S'integra perfectament amb les eines DevOps existents, proporcionant visibilitat centralitzada i informació útil, de manera que el vostre equip pot mantenir-se segur sense alentir el lliurament.
És recomanable habilitar les actualitzacions automàtiques del programari de seguretat?
Sí, en la majoria dels casos. L'activació de les actualitzacions automàtiques garanteix que el programari de seguretat tingui les definicions d'amenaces i els pegats més recents. Això minimitza l'exposició a vulnerabilitats recentment descobertes, cosa que és especialment important en entorns de canvi ràpid.
Què és software supply chain security?
Software supply chain security és la pràctica de protegir cada pas del procés de desenvolupament i lliurament de programari. Això inclou la gestió de dependències de codi obert, la seguretat de la compilació pipelines, verificant artefactes i supervisant els canvis no autoritzats al llarg del cicle de vida.
Quin SBOM Quina plataforma és la millor per a la protecció de la cadena de subministrament de programari?
El millor SBOM Les plataformes (Llista de materials de programari) van més enllà de llistar dependències. També ajuden a avaluar el risc, detectar vulnerabilitats i mantenir el compliment normatiu. Trieu-ne una que s'integri a la vostra cadena d'eines existent i que proporcioni informació útil: Xygeni ho ofereix com a part del seu conjunt de seguretat de la cadena de subministrament.
Què fa el programari de gestió de la cadena de subministrament?
El programari de gestió de la cadena de subministrament, en un sentit tradicional, ajuda les empreses a fer un seguiment de la logística i l'inventari. Tanmateix, en el context del programari, es refereix a eines que controlen el flux de codi, components i col·laboradors, garantint que cada peça estigui verificada, sigui fiable i segura.
