






Jen v roce 2024 Umělá inteligence napsala přes 256 miliard řádků kóduNechte to vstřebat. Podle Statista, 41 % všechsoftwarový kód je nyní kód generovaný umělou inteligencíTo číslo jen roste – a s ním i rizika.
Kód umělé inteligence je rychlý. Někdy až příliš rychlý. Nyní vidíme 10násobný nárůst v odhaleném stavu API koncové body chybí základní autorizace a ověření vstupu. A tady je to nejdůležitější: špatný kód umělé inteligence není jen jednorázová chyba. Pokud se dostane do open-source repozitáře, stane se trénovací data pro budoucí modely umělé inteligence, čímž se tyto zranitelnosti ještě více šíří.
Tak co můžeme dělat? Ujistíme se, že každý řádek—člověk nebo stroj—je naskenovaný a zabezpečený.
To je místo, kde umělá inteligence SAST přichází vStatické testování bezpečnosti aplikací vytvořené pro vývojáře pracující v době LLM, Copilota a autopilota.
Chcete se hlouběji ponořit do kódování umělé inteligence a kybernetické bezpečnosti?
Kód generovaný umělou inteligencí je jen špičkou ledovce. Pokud chcete pochopit plný dopad umělé inteligence na moderní bezpečnostní postupy – od detekce hrozeb až po automatizovanou nápravu – nenechte si ujít našeho podrobného průvodce:
Jaký je problém s kódem generovaným umělou inteligencí?
Kód generovaný umělou inteligencí vypadá dobře. Zkompiluje se. Spustí se. Dokonce obsahuje komentáře. Ale pod kapotou často přeskakuje:
- Ověřování a řízení přístupu
- Ověření a sanitizace vstupů
- Manipulace s tajemstvími (např. pevně zakódované tokeny)
- Ošetření chyb a logika okrajových případů
- Bezpečné používání knihoven a API
Není to proto, že by umělá inteligence byla škodlivá – jen nerozumí vašemu modelu hrozby. A používá se více než kdy jindy, často bez jakékoli kontroly.
Příklad zranitelnosti v kódu umělé inteligence z reálného světa
Řekněme, že Copilot vygeneruje toto v aplikaci Express.js:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
Vypadá to dobře – dokud si to neuvědomíš je tu žádné ověření ani sanitizace vstupů. V produkčním kontextu, to je rychlá cesta k XSS or zranitelnosti způsobené vkládáním.
Co je AI SAST?
AI SAST Nejde o zabezpečení samotné umělé inteligence. Jde o zabezpečení AI kód —materiály, které se generují, kopírují, vkládají a commitpřihlášen/a do vaší aplikace.
Funguje to jako tradiční SAST: před spuštěním skenuje zdrojový kód, označuje zranitelnosti a navrhuje opravy. Je však vytvořen s ohledem na moderní pracovní postupy s podporou umělé inteligence.
Některé platformy dokonce experimentují s umělou inteligencí a strojovým učením, aby zlepšily rozpoznávání vzorů a snížily počet falešně pozitivních výsledků. Zde je ale naše zaměření jednoduché: použijte statickou analýzu k zabezpečení kódu napsaného nástroji umělé inteligence.
Berte to jako kontrolu nad realitou. Protože „kompiluje se to“ není totéž co „je to bezpečné“.
Jak AI SAST Zabezpečuje kód umělé inteligence ve vašem pracovním postupu
Xygeni Code Security je navržen pro moderní vývojová prostředí – rychlý, automatizovaný a propojený napříč celým vaším nástrojovým řetězcem.
Dostaneš:
- Rodák SAST skener pro statickou analýzu vaší kódové základny v reálném čase
- Podpora detekce škodlivého kódu ve zdrojovém kódu
- Bezešvý integrace skenerů třetích stran—takže nejste uvězněni ani nuceni přepínat
Už používáte SonarQube, Snyk, Checkmarx nebo Veracode? Žádný problém –Xygeni může importovat svá zjištění a centralizovat vše pod jednou strechou. dashboard. To znamená lepší přehled, inteligentnější stanovování priorit a žádné duplicitní úsilí – zejména když se potýkáte s nepředvídatelnými riziky… AI kód.
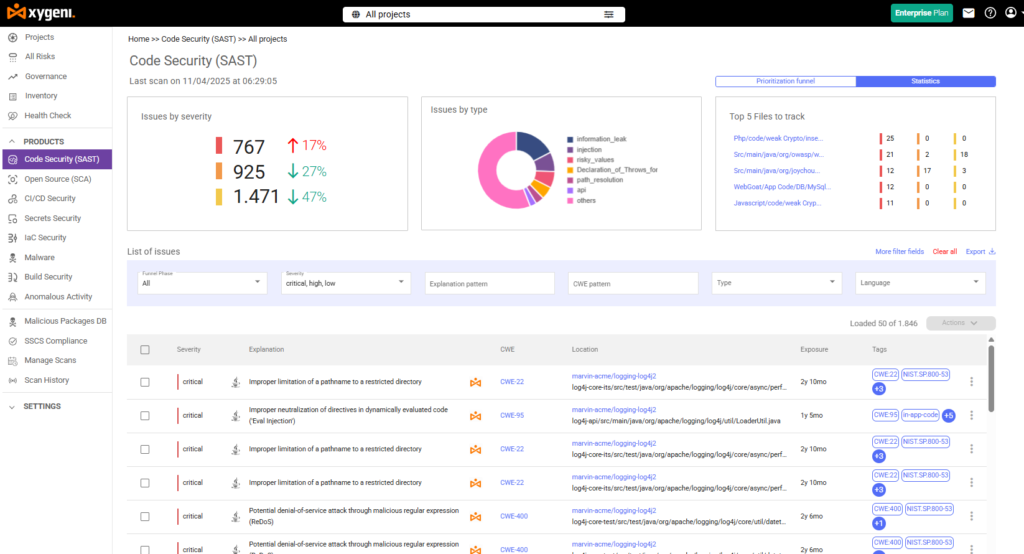
Uvnitř konzole Xygeni
Hlava do Code Security → Rizika (SAST) a uvidíte:
- Všechny zranitelnosti kódu – Xygeni a třetích stran
- Podrobnosti o problémech na úrovni řádku a rady k nápravě
- Filtruje podle závažnosti, nástroje a kroku pracovního postupu
- Důkazy o škodlivém kódu
- Podpora vlastních pravidel, takže si je můžete přizpůsobit své kódové základně
Sečteno a podtrženo: Neříká vám jen „něco je špatně“. Ukazuje vám co, kde a proč – a jak to opravit.
Tipy pro profesionály k používání SAST v projektech s velkým využitím umělé inteligence
Zde je návod, jak co nejlépe využít umělou inteligenci SAST aniž by to narušilo váš tok:
- Nastavte to tak, aby selhalo sestavení pokud se zjistí závažné/kritické problémy.
Spouštět skenování PR, nejen noční nebo týdenní sestavení. - Kombinovat SAST s skenováním tajných informací a IaC zjištění pro pokrytí celého stacku.
- Zkontrolujte výchozí úryvky AI—zejména cokoli, co se týká autorizace, souborového I/O nebo přístupu k databázi.
- Nic neignorovat—i problémy s nízkou závažností se mohou rychle stupňovat v závislosti na vývoji aplikace.
Zabalení: SAST Není to sexy, ale funguje to
Podívejte – všichni chceme posílat rychle. Ale rychlost bez zabezpečení je důvodem, proč dochází k narušení bezpečnosti. AI SAST je tvá cesta k zrychlit bez zpackaní.
Nejde o paranoiu. Jde o praktičnost.
Používejte nástroje. Automatizujte skenování. Zacházejte s kódem umělé inteligence jako s kódem třetí strany: nedůvěryhodné, dokud se neprokáže jeho bezpečnost.
Jste připraveni zjistit, co se skrývá ve vašem kódu generovaném umělou inteligencí?
Začněte 14denní bezplatnou zkušební verzi – Žádná kreditní karta. Žádný hluk. Jen čistý a bezpečný kód.

