






SQL injections zůstávají jednou z nejnebezpečnějších a nejrozšířenějších zranitelností webových aplikací. Pokud se jim nevěnují, mohou útočníkům umožnit přístup k citlivým datům, jejich úpravu nebo zničení prostřednictvím špatně napsaných databázových dotazů. Proto je pro každý vývojový a DevSecOps tým zásadní pochopení toho, jak SQL injectionu předcházet – a jak používat proaktivní testování SQL injectionu.
Zpráva společnosti Verizon o vyšetřování úniků dat z roku 2025 zjistila, že SQL injection přispěl k 12 % všech úniků dat, což je nárůst oproti 9 % v předchozím roce. A v žebříčku OWASP Top 10 za rok 2025 je Injection (kategorie, do které SQL injection patří) stále příčinou více než 14 000 zaznamenaných CVE, přičemž 100 % aplikací testovaných OWASP ověřilo, zda se na ně vztahuje nějaká forma této zranitelnosti. Tato zranitelnost se nestala méně nebezpečnou. Jen se v žebříčku posunula z 3. na 5. místo, a to především proto, že se objevily novější kategorie s vyšším dopadem, nikoli proto, že by SQL injection přestal být zneužíván.
V této příručce se budeme zabývat:
- Co jsou SQL injections a jak fungují
- Preventivní techniky doporučené OWASP
- Klíčové strategie testování SQL injection
- Jak Xygeni's SAST motor detekuje zranitelnosti SQL injection v rané fázi SDLC
Pojďme se ponořit do toho, jak zabezpečit váš kód, posunout bezpečnost doleva a bránit váš dodavatelský řetězec softwaru před jednou z nejstarších (a stále aktivních) metod útoku.
Co je SQL injection?
SQL Injection je útok na úrovni kódu, při kterém je do SQL dotazů vkládán škodlivý vstup za účelem manipulace s databázovými operacemi nebo jejich obejití. Často k němu dochází, když jsou v dotazu použita data zadaná uživatelem bez řádného ověření nebo sanitizace.
Útočníci mohou například zneužít login formuláře, vyhledávací lišty nebo parametry API k:
- Obejít ověřování
- Načíst citlivá data
- Smazat nebo poškodit záznamy
- Provádět administrátorské operace v databázi
Pokud chcete zabránit SQL injekcím, prvním krokem je pochopení toho, jak fungují.
Příklad SQL injection z reálného světa
Vezměte si jednoduchou Javu login dotaz:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Pokud uživatel zadá toto:
					user: ' OR 1=1 --
pass: anything
Stává se to:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Útočník získá přístup tím, že podmínku vždy nastaví jako pravdivou. Toto je učebnicový příklad Proč testovat SQL injection? je během vývoje tak kritické.
Jak zabránit SQL injections: Praktické tipy
Nyní, když jsme pochopili, co a SQL injection je a jak to funguje, pojďme se na to podívat jak zabránit SQL injections v reálných projektech. Dobrá zpráva? Existují osvědčené a vývojářům přívětivé osvědčené postupy, které pomáhají těmto útokům zastavit dříve, než k nim dojde.
Jedno OWASP SQL Injection Prevention Cheat Sheet je důvěryhodným zdrojem pro budování bezpečných interakcí s databázemi. Doporučuje několik základních technik:
1. Použití připravených příkazů (s parametrizovanými dotazy)
V první řadě vždy používejte parametrizované dotazy místo zřetězení řetězců při práci s uživatelským vstupem. Připravené příkazy sdělují databázi, aby se vstupem zacházela striktně jako s daty – nikoli jako se součástí logiky SQL.
Zde je bezpečnější verze login dotaz pomocí Javy Připravené prohlášení:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Výsledkem je, že i když se uživatel pokusí o něco škodlivého, vstup nezmění strukturu dotazu.
2. Ověření a sanitizace vstupu
Přestože parametrizované dotazy vykonávají většinu těžké práce, je stále důležité ověřovat typy a délky vstupů. Například odmítnout vstupy s neočekávanými znaky nebo formáty.
A co je ještě důležitější, nikdy nevěřte uživatelským vstupům – i když pocházejí z vašeho frontendu nebo mobilní aplikace.
3. Používejte nástroje ORM moudře
Mnoho moderních frameworků a ORM (jako Hibernate nebo Django ORM) nabízí ve výchozím nastavení ochranu proti SQL injection. Vývojáři však stále mohou psát nezpracované dotazy nebo obcházet bezpečné metody. Vždy používejte funkce ORM tak, jak je zamýšleno, a vyhněte se míchání nezpracovaného SQL, pokud to není nezbytně nutné.
Kód generovaný umělou inteligencí představuje stejné riziko v nové podobě. ORM jako Django a Hibernate parametrizují dotazy ve výchozím nastavení, ale ochrana se vypaří v okamžiku, kdy vývojář nebo asistent kódování s umělou inteligencí přejde na nezpracovaný dotaz nebo předá uživatelem ovládaný název pole. Djangoův vlastní CVE-2024-42005 ukázal, že se to děje údajně „bezpečnou“ metodou. S logikou SQL navrženou asistentem s umělou inteligencí zacházejte se stejnou kontrolou jako s jakoukoli jinou konstrukcí dotazu. Parametrizace ve výchozím nastavení nepřežije zkratku, ať už navrženou člověkem nebo umělou inteligencí.
4. Princip nejmenšího privilegia
Další užitečný tip: omezte oprávnění databáze. I když dojde k vložení databáze, uživatel s přístupem pouze pro čtení nemůže odstraňovat tabulky ani aktualizovat citlivá data.
5. Neustále testujte pomocí bezpečnostních nástrojů
Nakonec přijměte Testování SQL injection nástroje, které dokážou tyto chyby odhalit ještě předtím, než se dostanou do produkčního prostředí. Brzy si povíme více o tom, jak to Xygeni dělá.
Stručně řečeno, prevence SQL injectionů není o použití jednoho kouzelnického triku – jde o aplikaci malých, konzistentních ochranných opatření v celém kódu a infrastruktuře.
Testování SQL injection: Odhalení chyb dříve, než je udělají útočníci
I s osvědčenými postupy se mohou vyskytnout chyby. A právě tam... Testování SQL injection se stává zásadním.
Ale jak vypadá testování v praxi?
Ruční testování
Bezpečnostní týmy a etičtí hackeři často testují koncové body vkládáním speciálních znaků, jako například ' NEBO 1=1 — aby se zjistilo, zda dotazy nefungují správně nebo nevracejí neočekávané výsledky. Tato metoda je sice efektivní, ale časově náročná a obtížně škálovatelná.
Automatizované testování
Většina moderních týmů DevSecOps se nyní spoléhá na automatizované nástroje – jako je statické testování zabezpečení aplikací (SAST) – pro skenování kódu a nalezení zranitelností typu „injection“ během vývoje. Tyto nástroje kontrolují kód, aniž by jej spouštěly, a pomáhají tak odhalit problémy, jako například:
- Zřetězené řetězce SQL
- Nebezpečný vstup uživatele v dotazech
- Starší kód s nezabezpečenými vzory
Jak Xygeni pomáhá předcházet a detekovat SQL injections
At Xygeni, věříme, že nejlepším způsobem, jak zabránit SQL injectionům, je zachytit je včas – ideálně ještě předtím, než opustí váš editor kódu. Přesně to naše Code Security Řešení je navrženo tak, aby to dělalo.
Pojďme si rozebrat, jak podporujeme Testování SQL injection a prevence v reálných vývojových prostředích.
Výkonná statická analýza kódu (SAST) pro detekci SQL injection
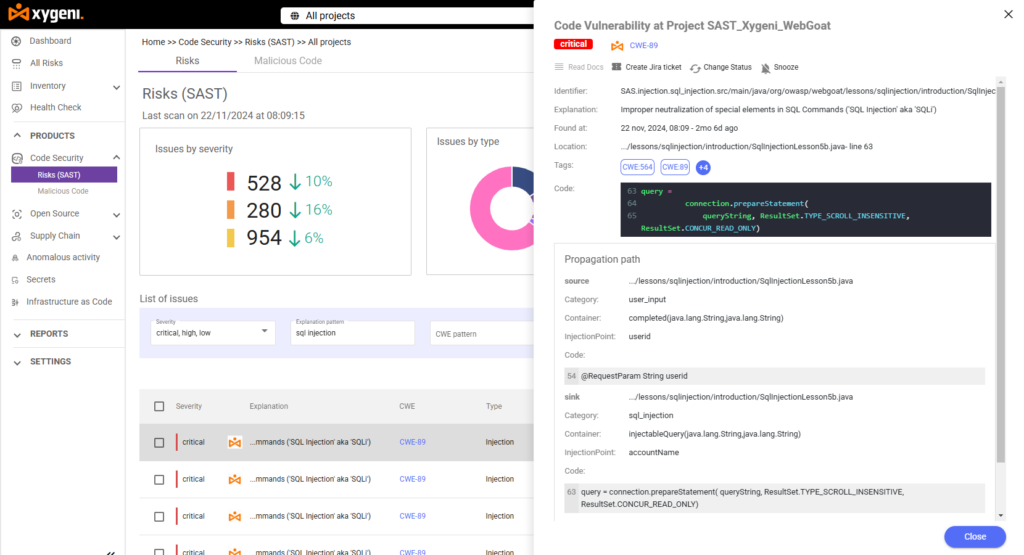
Naše platforma zahrnuje výkonné statické testování bezpečnosti aplikací (SAST) engine, který prohledává vaši kódovou základnu a hledá rizikové SQL vzory – jako jsou dynamické dotazy vytvořené s uživatelským vstupem nebo pevně zakódované řetězce. Když náš nástroj detekuje potenciální SQL injection, označí přesné umístění ve zdrojovém kódu, zvýrazní úroveň rizika (např. kritické) a zobrazí podrobné vysvětlení.
Například v jednom testovacím projektu, náš SAST Engine zjistil kritickou zranitelnost typu SQL injection v souboru Java:
- CWECWE-89 (SQL injection)
- Aktuální polohaŘádek 71 v SqlInjectionLesson5b.java
- Bod vstřikováníID uživatele předané přímo do SQL dotazu
- Cesta šířeníVymazat trasování od vstupu až po provedení dotazu
Tato úroveň detailů pomáhá vývojářům pochopit, kde problém začíná (zdroj), jak se šíří kódem (šíření) a kde způsobuje riziko (sink).
Návrhy na kontextové opravy
A co je ještě lepší, Xygeni se nezastaví jen u detekce – provedeme váš tým dál jak zabránit SQL injections s kontextovými radami a návrhy na opravu kódu. Pokud například zjistíme, že dotaz je vytvořen pomocí zřetězení řetězců, doporučujeme přejít na parametrizované příkazy a vysvětlit, jak to provést.
To znamená, že vývojáři mohou problémy řešit, aniž by museli být bezpečnostními experty.
Nálezy jsou také automaticky tříděny pomocí AI Triage, což pro každý nález provedený pomocí SQL injection generuje verdikt, naléhavost a složitost nápravy, takže kritická a snadno opravitelná instance se nedostane do stejné fronty jako instance s nízkou prioritou.
Bezproblémová integrace s vaším vývojářským pracovním postupem
Naše řešení se perfektně hodí do vašich stávajících nástrojů – GitHub, GitLab, Bitbucket a dalších. To zajišťuje, že bezpečnostní kontroly probíhají automaticky s každým pull request nebo sestavit. Takže ať už recenzujete novou funkci nebo aktualizujete starší kód, Testování SQL injection stane se součástí tvého CI/CD pipeline.
Upozornění v reálném čase a Dashboards
Konečně, centralizovaný systém Xygeni dashboarda upozornění v reálném čase poskytují vašemu týmu přehled o trendech SQL injection ve všech vašich projektech. Můžete sledovat zranitelnosti podle závažnosti, týmu nebo projektu – a prokazovat soulad s OWASP Top 10 a dalšími. standards.
Útoky SQL Injection v reálném světě: Ponaučení z praxe
Útoky SQL injection vedly k některým z nejvýznamnějších úniků dat v historii, což zdůrazňuje kritickou potřebu robustní zabezpečení aplikacíZde jsou pozoruhodné příklady z reálného světa:
1. Narušení platebních systémů Heartland (2008)
V 2008, Platební systémy Heartland, významný platební procesor, utrpěl útok, který odhalil přibližně 130 milionů čísel kreditních a debetních karet. Útočníci zneužili zranitelnost typu SQL injection k infiltraci sítě společnosti, což vedlo k jednomu z největších zaznamenaných úniků dat.
2. Únik dat Yahoo! Voices (2012)
V červenci 2012, Hlasy Yahoo! se stal obětí útoku SQL injection, který ohrozil téměř 450 000 uživatelských účtů. Hackeři zneužili zranitelnosti v databázových serverech Yahoo k získání nešifrovaných uživatelských jmen a hesel, což zdůraznilo nebezpečí nedostatečného ověřování vstupních údajů.
3. Únik dat TalkTalk (2015)
Telekomunikace ve Spojeném království Poskytovatel služeb TalkTalk zažil v roce 2015 útok SQL injection, který odhalil osobní údaje přibližně 160 000 zákazníků. Útočníci zneužili zranitelnosti na webových stránkách společnosti, což vedlo k značným finančním škodám a poškození reputace.
4. Porušení Freepiku a Flaticonu (2020)
V 2020, Společnost Freepik odhalila, že útok SQL injection vedl k úniku 8.3 milionu uživatelských záznamů z jejích platforem Freepik a Flaticon. Útočníci zneužili zranitelnost ve Flaticonu, což zdůraznilo rizika spojená s komponentami třetích stran v dodavatelském řetězci softwaru.
5. Zranitelnost pluginu WooCommerce (2022)
V roce 2022 byla v aplikaci objevena kritická zranitelnost umožňující SQL injection. Dropshipping WooCommerce od pluginu OPMC pro WordPress. Tato neověřená chyba typu SQL injection s hodnocením závažnosti 9.8 z 10 zdůraznila potenciální rizika, která představují pluginy třetích stran v e-commerce platformách.
6. Boolka Cyberthreat nasazuje trojského koně BMANAGER (2024)
V roce 2024 se stala hrozbou pro aktéra, který Boolka byla pozorována kompromitace webových stránek pomocí útoků SQL injection za účelem nasazení modulárního trojského koně s názvem BMANAGER. Tato kampaň demonstrovala vyvíjející se taktiky kyberzločinců využívajících SQL injection k distribuci malwaru.
Tyto incidenty zdůrazňují přetrvávající hrozbu útoků SQL injection a důležitost implementace robustních bezpečnostních opatření, včetně pravidelných kontrol kódu, ověřování vstupů a používání pokročilých bezpečnostních nástrojů k detekci a prevenci takových zranitelností.
7. BeyondTrust / Porušení zákona o financích USA (prosinec 2024 – únor 2025)
A Zero-day test PostgreSQL (CVE-2025-1094) povoleno SQL injection prostřednictvím nesprávného zpracování chybně formátovaného vstupu v psql, interaktivní terminál PostgreSQL. Státem sponzorovaní útočníci, sledovaní jako Silk Typhoon, jej propojili s platformou vzdálené podpory BeyondTrust a ohrozili nejméně 17 enterprise zákaznické instance, včetně amerického ministerstva financí. Jde o jeden z nejvýznamnějších potvrzených incidentů SQL injection v nedávné historii a připomínku toho, že tato třída zranitelností se neomezuje pouze na webové formuláře; zasahuje i ovladače databází a interaktivní nástroje.
🔧 Pro Tip: Pravidelné testování bezpečnosti, zejména s nástroji jako Xygeni SAST engine pomáhá detekovat tyto body vstřikování dříve, než je útočníci mohou zneužít.
Zabezpečte svůj kód, zabraňte SQL injections
SQL injection je jednou z nejstarších a stále jednou z nejnebezpečnějších hrozeb pro zabezpečení aplikací: Posun OWASP na 5. místo v roce 2025 odráží vznik nových kategorií, nikoli to, že se SQL injection stává méně zneužitelným. Injection lze zcela předejít správnou kombinací postupů, od parametrizovaných dotazů až po zacházení s kódem navrženým umělou inteligencí se stejnou kontrolou jako s kódem psaným člověkem.
V Xygeni vám usnadňujeme udržet si náskok před hrozbami. Naše code security Řešení poskytuje vašemu týmu přehled, automatizaci a vedení potřebné k včasné detekci zranitelností typu SQL injection, jejich třídění podle skutečné naléhavosti a rychlé opravě. Žádné dohady. Žádné mezery. Zabezpečený kód od samého začátku, ať už jej napsal vývojář nebo navrhl asistent umělé inteligence.
Takže pokud jste připraveni zapomenout na SQL injection a zároveň zachovat rychlý a plynulý vývoj, jsme tu, abychom vám pomohli.
Vyzkoušejte Xygeni zdarma a začít bránit SQL injections ještě předtím, než se dostanou do produkčního prostředí.

Nejčastější dotazy
Je SQL injection stále největším bezpečnostním rizikem v roce 2026?
Ano. Přestože OWASP posunul kategorii Injection z 3. na 5. místo ve své Top 10 kategorii za rok 2025, tato kategorie stále představuje více než 14 000 CVE s SQL injection a zpráva Verizon DBIR za rok 2025 zjistila, že se podílela na 12 % úniků dat, což je nárůst oproti 9 % v předchozím roce.
Mohou ORM jako Django nebo Hibernate plně zabránit SQL injection?
Ne. ORM standardně parametrizují dotazy, ale ochrana se přeruší v okamžiku, kdy vývojář použije nezpracovaný dotaz nebo nebezpečnou metodu. Django CVE-2024-42005 je skutečným příkladem SQL injection prostřednictvím metody, která se považuje za bezpečnou.
Jak kód generovaný umělou inteligencí ovlivňuje riziko SQL injection?
Asistenti kódování s umělou inteligencí mohou navrhovat stejné nebezpečné vzorce jako člověk, zřetězené dotazy nebo neověřený vstup a měli by být kontrolováni se stejnou důsledností jako kód psaný člověkem, spíše než aby jim byla automaticky důvěřována.
