






Úvod: Proč je testování bezpečnosti aplikací důležité
Pokud vyvíjíte software, zabezpečení pro vývoj softwaru není to jen doplněk – je to nutnost. Vzhledem k tomu, že se kybernetické hrozby denně vyvíjejí, hraje testování zabezpečení aplikací klíčovou roli v včasném odhalení zranitelností a zajišťuje tak bezpečnější vývoj softwaru. Nicméně Odhalení problémů je jen polovina úspěchu. Co je důležitější, Jak je opravíte? Abychom na to odpověděli, prozkoumáme různé typy testování bezpečnosti aplikací, osvědčené postupy v bezpečnostním testování ve vývoji softwaru a sanační strategie což vám pomůže efektivně odesílat bezpečný kód.
Typy testování bezpečnosti aplikací
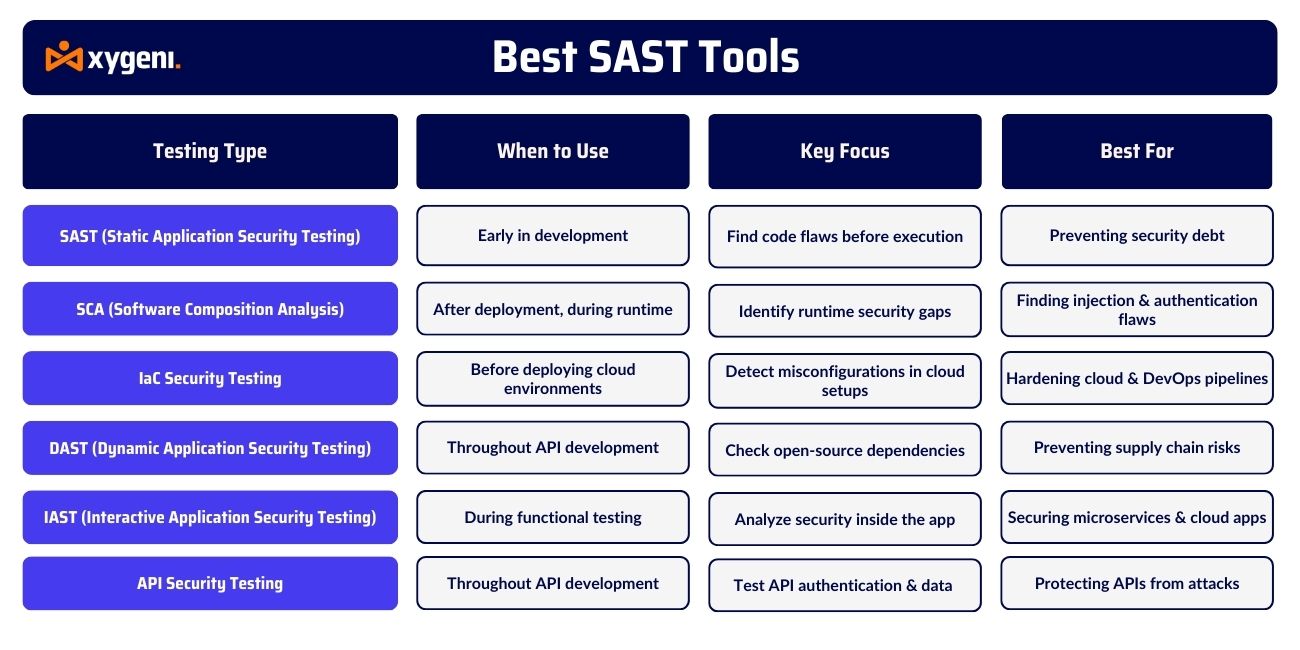
Zabezpečení pro vývoj softwaru vyžaduje více než jen jeden přístup k testování. Zabezpečení aplikací není univerzální proces. Místo toho různé metody testování bezpečnosti aplikací pomáhají odhalit zranitelnosti na různých úrovních. fáze životního cyklu vývoje softwaru (SDLC).
Kombinací těchto bezpečnostních přístupů mohou týmy posílit aplikace, snížit bezpečnostní rizika a předcházet zranitelnostem dříve, než je útočníci zneužijí. Každá metoda hraje jedinečnou roli v zabezpečení softwaru a zajišťuje ochranu od vývoje kódu až po nasazení.
Pojďme se blíže podívat na nejúčinnější typy testování bezpečnosti aplikací a na to, jak pomáhají týmům vytvářet bezpečnější software.
1. Analýza složení softwaru (SCA)
Kromě analýzy proprietárního kódu se moderní aplikace silně spoléhají na knihovny s otevřeným zdrojovým kódem. I když tyto komponenty mohou být prospěšné, mohou představovat bezpečnostní rizika. Proto… Analýza složení softwaru přichází na řadu – pomáhá týmům průběžně monitorovat závislosti třetích stran, zda nemají zranitelnosti nebo problémy s licencováním.
Kdy použít: Neustále, napříč SDLC.
Jak to funguje: Prohledává závislosti open-source komponent a hledá známé zranitelnosti a zastaralé komponenty.
Nejlepší pro: Prevence útoků v dodavatelském řetězci a zajištění dodržování bezpečnostních předpisů standards.
2. Statické testování zabezpečení aplikací (SAST)
V první řadě je zásadní odhalit bezpečnostní nedostatky v rané fázi vývoje. SAST umožňuje vývojářům identifikovat zranitelnosti ještě před spuštěním kódu, což zajišťuje, že problémy jsou vyřešeny dříve, než se z nich stanou nákladné komplikace.
Kdy použít: V rané fázi vývoje (zabezpečení s použitím klávesy Shift-Left).
Jak to funguje: Skenuje kód před spuštěním a detekuje zranitelnosti ve zdrojovém kódu, bajtkódu nebo binárních souborech.
Nejlepší pro: Identifikace chyb na úrovni kódu před nasazením.
3. Infrastruktura jako kód (IaC) Bezpečnostní testování
S rychlým zaváděním cloudových prostředí je zabezpečení konfigurací infrastruktury stejně důležité jako zabezpečení aplikačního kódu. IaC security Testování zajišťuje, že chybné konfigurace jsou detekovány a opraveny před nasazením.
Kdy použít: Před nasazením cloudových prostředí.
Jak to funguje: Skenuje Terraform, CloudFormation, Kubernetes, a přístavní dělník soubory z hlediska bezpečnostních rizik.
Nejlepší pro: Zajištění bezpečných cloudově nativních aplikací a DevOps pipelines.
4. Dynamické testování bezpečnosti aplikací (DAST)
Na rozdíl od SAST, který analyzuje statický kód, DAST volí jiný přístup testováním aplikací za běhu. Simulováním útoků z reálného světa, DAST identifikuje bezpečnostní mezery, které se objevují pouze během provádění.
Kdy použít: Po nasazení, během běhu.
Jak to funguje: Útočí na aplikaci jako hacker a detekuje bezpečnostní slabiny v reálném prostředí.
Nejlepší pro: Hledání útoků typu injection, chyb v ověřování a chybných konfigurací.
5. Interaktivní testování bezpečnosti aplikací (IAST)
Některé zranitelnosti mohou proklouznout statickým i dynamickým testováním. Aby se tato mezera překlenula, IAST poskytuje analýzu zabezpečení v reálném čase během běhu aplikace, což umožňuje týmům dynamicky detekovat zranitelnosti a zároveň zachovat kontext kódu.
Kdy použít: Během funkčního testování.
Jak to funguje: Využívá analýzu v reálném čase uvnitř aplikace k identifikaci bezpečnostních rizik.
Nejlepší pro: Mikroslužby, kontejnerizované aplikace a cloudové nativní aplikace.
6. Testování zabezpečení API
Vzhledem k tomu, že se API stávají páteří moderních aplikací, stávají se stále častějším cílem kybernetických útoků. Testování zabezpečení API zajišťuje, že koncové body zůstanou chráněny před chybnou konfigurací a neoprávněným přístupem.
Kdy použít: V průběhu vývoje API.
Jak to funguje: Prohledává slabé ověřování, nesprávné konfigurace a únik dat.
Nejlepší pro: Prevence bezpečnostních hrozeb a úniků dat souvisejících s API.
Nejlepší postupy v testování bezpečnosti pro vývoj softwaru
Zabezpečení aplikací není jen o provádění testů – jde o to, aby se zabezpečení stalo přirozenou součástí vývojového procesu. Dodržováním těchto osvědčených postupů mohou týmy včas odhalit zranitelnosti, automatizovat bezpečnostní kontroly a soustředit se na opravu skutečných hrozeb, aniž by zpomalily vývoj.
1. Posuňte zabezpečení doleva
Bezpečnost by měla začít na začátku vývojového cyklu, ne po nasazení.
- Běh SAST a SCA skenování jakmile je kód napsán, aby se zabránilo tomu, aby se bezpečnostní problémy dostaly do produkčního prostředí.
- Dejte vývojářům využitelná zpětná vazba aby mohli opravit zranitelnosti dříve, než se stanou závažnými riziky.
2. Automatizujte zabezpečení v CI/CD Pipelines
Bezpečnost by měla fungovat na Rychlost DevOps, ne to zpomalovat.
- Integrovat SAST, DAST a SCA do vaší CI/CD pipelines naskenovat každý kód commit automaticky.
- Použijte kontroly založené na zásadách aby se zabránilo nasazení nezabezpečeného kódu.
3. Zajistěte si své závislosti
Moderní aplikace spoléhají na software s otevřeným zdrojovým kódem, což může představovat skrytá bezpečnostní rizika.
- Automatizovat SCA snímání detekovat zranitelné knihovny třetích stran dříve, než se stanou problémem.
- Odstranit zastaralé závislosti a aplikujte záplaty, jakmile budou k dispozici.
4. Upřednostněte zranitelnosti podle rizika
Ne všechny zranitelnosti jsou stejné – zaměřte se na opravu toho, co vlastně záleží.
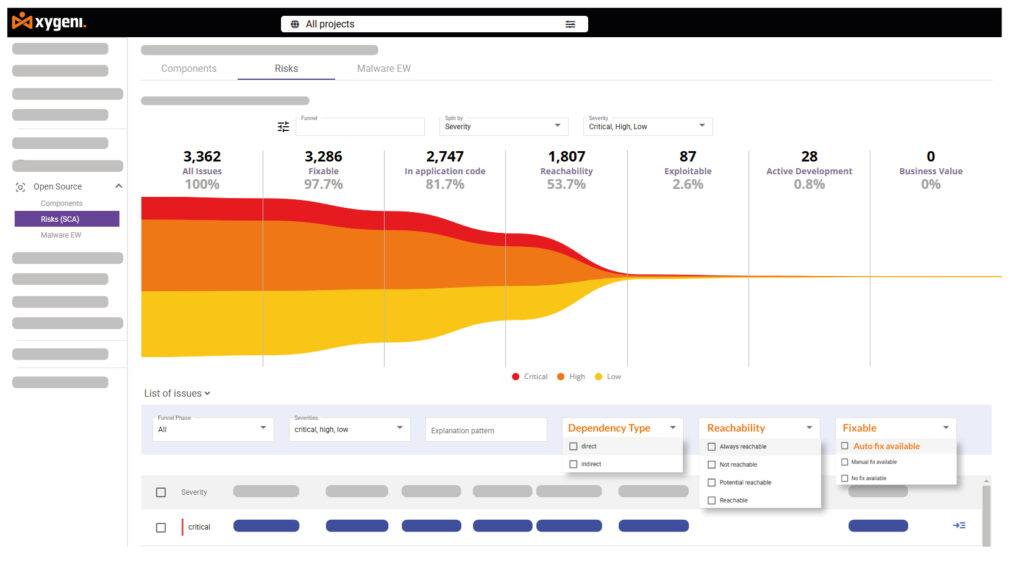
- Použijte Skórování EPSS a analýza dosažitelnosti upřednostňovat zneužitelné rizika kvůli drobným problémům.
- Snížit upozornit únavu filtrováním bezpečnostních varování s nízkým dopadem.
5. Sledování anomálií v reálném čase
Bezpečnostní hrozby nekončí nasazením kódu –klíčové je neustálé sledování.
- Použijte detekce anomálií v reálném čase sledovat neoprávněné změny v CI/CD pipelinea cloudové konfigurace.
- Chytit a opravit bezpečnostní chyby než povedou k porušení.
Co je EPSS a proč je důležitý
Ne každá zranitelnost je skutečnou hrozbou a bezpečnostní týmy nemohou opravit vše najednou. Systém hodnocení predikce exploitů (EPSS) pomáhá upřednostňovat zranitelnosti na základě zneužitelnosti v reálném světě a zajišťuje, aby se týmy zaměřily na nejpravděpodobnější útoky.
- Jak to funguje: Místo stejného zacházení se všemi zranitelnostmi EPSS přiřazuje skóre rizika na základě skutečných trendů zneužívání. V důsledku toho mohou týmy nejprve opravte kritické problémy než je útočníci zneužijí.
- Proč je to užitečné: Vzhledem k tomu, že se denně objevují tisíce nových zranitelností, EPSS... filtruje nepotřebná upozornění aby týmy mohly zaměřit se na vysoce rizikové problémy místo toho, aby trávili čas drobnými hrozbami.
- Jak to Xygeni používá: Pro zlepšení EPSS, Xygeni zajišťuje zahrnutí analýzy dosažitelnosti, které poskytují týmům oprava pouze zneužitelných zranitelností zatímco vyhýbání se upozorněním s nízkým dopadem.
Díky používání EPSS pomáhá Xygeni bezpečnostním a DevOps týmům řešit správné problémy – rychleji a chytřeji.
Nástroje pro testování bezpečnosti aplikací Xygeni
Ve společnosti Xygeni věříme, že bezpečnost by měla zmocnit vývoj, ne ho zpomalovat. Naše Řešení pro testování bezpečnosti aplikací jsou stavěny pro rychlost, přesnost a bezproblémová integrace DevOpsZde je to, co odlišuje Xygeni od ostatních:
- Nejlepší ve třídě SAST – Detekce zranitelností před spuštěním kódu a včas řešit bezpečnostní problémy, aby se snížil technický dluh.
- Inteligentní SCA – Sledování závislostí na open-source zdrojích v reálném čase, čímž se zabrání útokům na dodavatelský řetězec.
- Snadná integrace DevOps – Spolupracuje s Jenkins, Akce GitHubu, GitLab CI/CDBitbucket Pipelinea Azure DevOps pro automatizované bezpečnostní kontroly.
- Inteligentní prioritizace, ne šum – Bodové hodnocení EPSS a analýza dosažitelnosti zajišťují, aby týmy opravte to, na čem záleží, ne falešné poplachy.
- Rychlejší opravy s automatizací – Pokyny k nápravě urychlují řešení, udržení produktivity vývojářů.
S Xygeni, týmy vytvářet bezpečný software bez složitostí— aby mohli odesílejte rychleji a s jistotou.
Závěr: Chytřejší zabezpečení pro testování bezpečnosti aplikací
Zabezpečení pro vývoj softwaru není jen o hledání zranitelností – jde o jejich efektivní opravu bez zpomalení vydávání nových verzí. Použitím správných typů testování bezpečnosti aplikací a osvědčených postupů v testování bezpečnosti pro vývoj softwaru mohou týmy učinit ze zabezpečení bezproblémovou součást svého pracovního postupu.
Na zjednodušit zabezpečení bez kompromisů, týmy by měly:
- Integrujte zabezpečení včas aby se předešlo zranitelnostem dříve, než se stanou nákladnými.
- Automatizujte zabezpečení v CI/CD pipelines zachytit problémy před nasazením.
- Monitorování závislostí s SCA aby se předešlo rizikům v dodavatelském řetězci.
- Zaměřte se na skutečné hrozby použitím EPSS a analýza dosažitelnosti.
- Testovací API a infrastruktura průběžně, aby se předešlo bezpečnostním mezerám.
At Xygeni, bezpečnost drží krok s DevOps—rychlý, efektivní a vytvořený pro moderní vývojové týmy.
Chcete zabezpečit svůj software bez překážek? Kontaktujte Xygeni ještě dnes a posuňte svou bezpečnostní strategii na novou úroveň.

