






Zabezpečení aplikací je důležitější než kdy jindy. V roce 2024, konec 54 000 nových CVE byly zveřejněny, což je rekordní počet. Tento nárůst ukazuje, jak rychle roste plocha pro útoky, zejména proto, že moderní aplikace se více spoléhají na open-source kód a balíčky třetích stran. Proto sca vs. sast Debata není jen technická, je strategická. Týmy zaměřené na bezpečnost používají obě možnosti, místo aby upřednostňovaly jednu před druhou. SAST včas odhalí chyby a nedostatky ve vašem vlastním kódu. SCA Sleduje problémy v závislostech, než se dostanou do produkčního prostředí. Různé nástroje, různé vrstvy, ale společně dokáží vyplnit skutečné mezery.
V této příručce si rozebereme rozdíly mezi sast a sca, jak fungují vedle sebe a jak Xygeni sjednocuje je do jedné platformy vytvořené pro DevSecOps.
Co je SAST?
Statické testování bezpečnosti aplikací (SAST) je jako mít systém včasného varování pro váš proprietární kód. Skenováním zdrojového kódu, bajtkódu a binárních souborů, SAST identifikuje zranitelnosti dlouho předtím, než se stanou problémem. Například signalizuje problémy, jako je SQL injection nebo skriptování mezi stránkami (XSS) zatímco kód je stále ve vývoji.
Klíčové výhody SAST:
- Brzká detekceVčas odhaluje zranitelnosti, šetří čas a peníze na pozdější opravy.
- Komplexní pokrytíDůkladně kontroluje veškerý vlastní kód a ujišťuje se, že nic nepřehlédne.
- Zpětná vazba v reálném časeVede vývojáře při psaní a zajišťuje tak lepší kvalitu kódu.
- Zlepšení kvality kóduZvyšuje bezpečnost a zároveň zlepšuje údržbu.
moderní SAST Nástroje se rychle vyvíjejí. Aby zůstaly efektivní, musí nejen detekovat problémy jako SQLi nebo XSS, ale také upřednostňovat to, co je skutečně zneužitelné, a poskytovat vývojářům pokyny v reálném čase. V tomto ohledu vynikají nástroje jako Xygeni, ale tomu se podrobněji budeme věnovat níže.
Co je SCA?
Mezitím, Analýza složení softwaru (SCA) jde především o řízení rizik závislostí na produktech třetích stran a open source. Vzhledem k tomu, že moderní aplikace se silně spoléhají na open source komponenty – často až z 90 % –SCA stává se klíčovým pro sledování zranitelností a problémů s licencováním.
Klíčové výhody SCA:
- Správa závislostíUchovává váš softwarový kusovník (SBOM) aktuální.
- Detekce zranitelnostiOznačuje problémy pomocí databází, jako například NDV or OpenSSF.
- Soulad s licencí: Pomáhá splňovat požadavky na licencování open source.
- Proaktivní upozornění: Vyhledává zastaralé komponenty, aby se předešlo skrytým rizikům.
Opravením zranitelností v externích závislostech, SAST a SCA dobře spolupracují a zajišťují silné zabezpečení aplikací. Také srovnání SCA vs SAST ukazuje, jak se tyto nástroje vzájemně podporují a efektivně řeší různé části bezpečnostních problémů aplikací.
SAST vs SCAKlíčové rozdíly v zabezpečení aplikací
| Vzhled | SAST | SCA |
|---|---|---|
| Primární zaměření | Proprietární zdrojový kód | Závislosti na open-source a třetích stranách |
| Načasování | Nejlépe aplikovat během fáze vývoje | Průběžné monitorování před a po nasazení |
| Typy zranitelností | Detekuje chyby v kódu (např. SQL injection, XSS) | Identifikuje známé zranitelnosti v externích knihovnách a balíčcích |
| Rozsah | Analyzuje vlastní kód napsaný interně | Prohledává všechny přímé a tranzitivní závislosti v kódové základně. |
| Nejlepší případ použití | Zabezpečení proprietárních aplikací | Řízení rizik u softwarových komponent s otevřeným zdrojovým kódem a komponent třetích stran |
| Dopad na rozvoj | Zlepšuje bezpečné postupy kódování prostřednictvím zpětné vazby v reálném čase | Zajišťuje dodržování předpisů a zmírňuje rizika z neověřených externích zdrojů |
Jak ukazuje toto srovnání, SAST a SCA slouží různě, ale dobře spolupracují. Jejich společné použití zajistí, že ve vaší bezpečnostní strategii nebudou žádné mezery.
Proč ty Potřeba Oba SAST a SCA
Místo výběru mezi SCA vs SAST, využijte obojí k vytvoření vícevrstvé obrany. Zde je důvod:
- Komplexní ochrana: SAST zahrnuje vlastní kód, zatímco SCA zabezpečuje závislosti třetích stran.
- Snížená útočná plochaSpolečně eliminují slabá místa ve vašich aplikacích.
- ÚčinnostZjednodušené pracovní postupy pomáhají rychleji řešit zranitelnosti.
Pro hlubší ponoření se do vytváření bezpečných aplikací si prohlédněte tento podrobný Průvodce postupy bezpečného kódování OWASP, cenný zdroj pro profesionály DevSecOps. Můžete se také podívat na naši epizodu SafeDev Talk na SCA vs SAST - Jak se vzájemně doplňují pro silnější zabezpečení?
Proč SAST a SCA Důležité v roce 2025: Kontext potřeb moderního zabezpečení aplikací
Bezpečnostní týmy dnes nejen opravují chyby. Chrání kriticky důležité informace. pipelines, řízení rizik napříč závislostmi na open source a dodržování rostoucích předpisů.
Na začátku 2025, Více než 80 % kódových základen obsahuje známé zranitelnosti open-source, podle zpráv z oboru. A s Předpokládá se, že kódování s podporou umělé inteligence bude tvořit 30–50 % nového kódu V některých organizacích je stále těžší sledovat, co je bezpečné a co ne.
Mezitím, předpisy jako NIS2, DORA a nová pravidla SEC dělají z bezpečnostní sledovatelnosti nutnost, ne jen něco, co je příjemné mít.
Přidejte útoky na dodavatelský řetězec s vysokým profilem, jako například xz Utility or CTXa je jasné: starý způsob AppSec nestačí.
Proto sca a sast nejsou volitelné. Používají se společně a poskytují týmům přehled o rizicích proprietárních i třetích stran. Klíčem je nyní jejich zkombinování do pracovního postupu, který vývojáři skutečně používají.
Xygeni: Sjednocený SAST a SCA Řešení
Bezpečnostní týmy se často potýkají s výběrem mezi SAST vs SCA, ale realita je taková, že obojí je nezbytné. SAST vs SCA není to soutěž, je to partnerství. I když SAST analyzuje proprietární kód a hledá bezpečnostní chyby, SCA prohledává komponenty s otevřeným zdrojovým kódem a komponenty třetích stran a hledá známé zranitelnosti.
Xygeni kombajny SAST a SCA do jedné sjednocené platformy, navržené tak, aby zapadala do pracovních postupů DevSecOps. Tento přístup zajišťuje bezpečnost v celém vývojovém procesu, od analýzy vlastního kódu až po správu rizik open source.
Aktivní SASTZabezpečení proprietárního kódu od samého začátku
Statické testování zabezpečení aplikací od Xygeni (SAST) analyzuje váš proprietární kód od okamžiku jeho napsání a skenuje zdrojový kód, bajtkód a binární soubory, aby zjistil kritické bezpečnostní chyby.
Mezi klíčové zjištěné hrozby patří:
- SQL injection, cross-site scripting (XSS) a command injection
- Chyby správy paměti, jako je přetečení vyrovnávací paměti
- Nezabezpečená autentizační logika a únik dat
- Zahalený nebo škodlivý kód, jako je ransomware, spyware nebo zadní vrátka
Ale to, co odlišuje Xygeni, není jen detekce, ale také prioritizace.
Přesnost ověřená benchmarky
Xygeni-SAST byl testován s použitím oficiálních Benchmark OWASP, kde dosáhl:
- 100% skutečná pozitivní míra ve všech hlavních kategoriích, jako je SQLi a XSS
- A nízká míra falešně pozitivních výsledků 16.7 %, což překonává nástroje jako CodeQL, Semgrep a SonarQube
- Perfektní skóre v kritických oblastech, jako je slabé šifrování a detekce nezabezpečených souborů cookie
Tyto výsledky ukazují, že Xygeni zachycuje skutečné hrozby a vyhýbá se plýtvání časem vašeho týmu hlukem.
Automatická oprava a CI/CD Integrace
Pro urychlení rozlišení používá Xygeni umělou inteligenci Automatická oprava:
- Navrhuje bezpečné změny kódu v reálném čase
- Automaticky generuje pull requests s kontextově závislými záplatami
- Běží přímo uvnitř vašeho CI/CD pracovní postupy bez blokování vydání
To znamená, že váš tým opraví zranitelnosti včas, ještě předtím, než se dostanou do produkčního prostředí, aniž by se zpomalil vývoj.
Návrh přátelský k vývojářům
- Instalace z jednořádkového rozhraní CLI
- Plný SCM integrace (GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins)
- Výstup ve formátech JSON, SARIF, CSV, Markdown
- Podpora vlastních pravidel v YAML
- Vložené PR anotace a guardrails
S Xygeni, SAST se stává bezproblémovou součástí vašeho bezpečného vývojového cyklu, od detekce až po nápravu, a to bez jakýchkoli třecích momentů.
Inteligentní SCAOchrana závislostí na open source technologiích
Moderní aplikace se více než kdy jindy spoléhají na open source, ale s tím přichází i riziko. Nedávné studie ukazují, že 74 % kódových základen obsahuje vysoce rizikové komponenty s otevřeným zdrojovým kódem, A to 91 % těchto komponent je nejméně o 10 verzí pozadu. Bez řádné transparentnosti a kontroly byste mohli zranitelnosti přímo přenášet do produkčního prostředí.
Analýza složení softwaru od Xygeni (SCA) jde daleko za hranice pouhého výčtu CVE. Poskytuje inteligentní vrstvu ochrany v reálném čase napříč vaším ekosystémem třetích stran.
Pokročilá detekce nad rámec CVE
Xygeni prohledává všechny závislosti, přímé i tranzitivní, a označuje:
- Známé zranitelnosti pomocí NVD, OSV, GitHub Advisory a dalších
- Zastaralé balíčky s chybějícími záplatami
- Anomální nebo škodlivé chování ve skriptech pro instalaci balíčků
- Typosquatting, zmatek ze závislosti, a neomezené interní balíčky
- Podezřelé vzorce spojené s spyware, ransomware a zadní vrátka
Dosažitelnost a zneužitelnost: Zaměřte se na to, na čem záleží
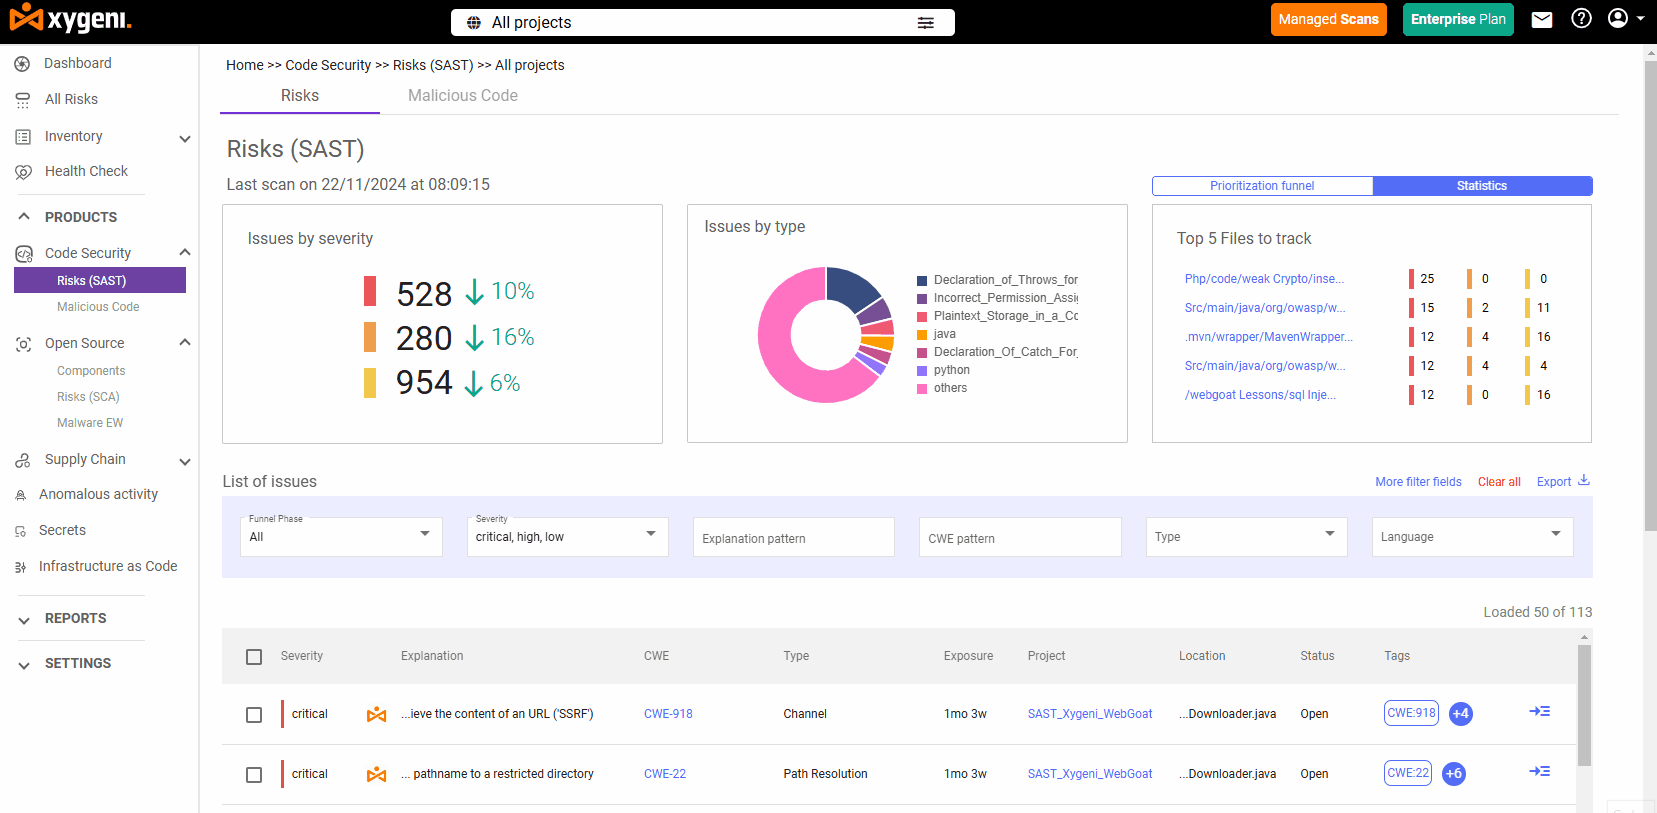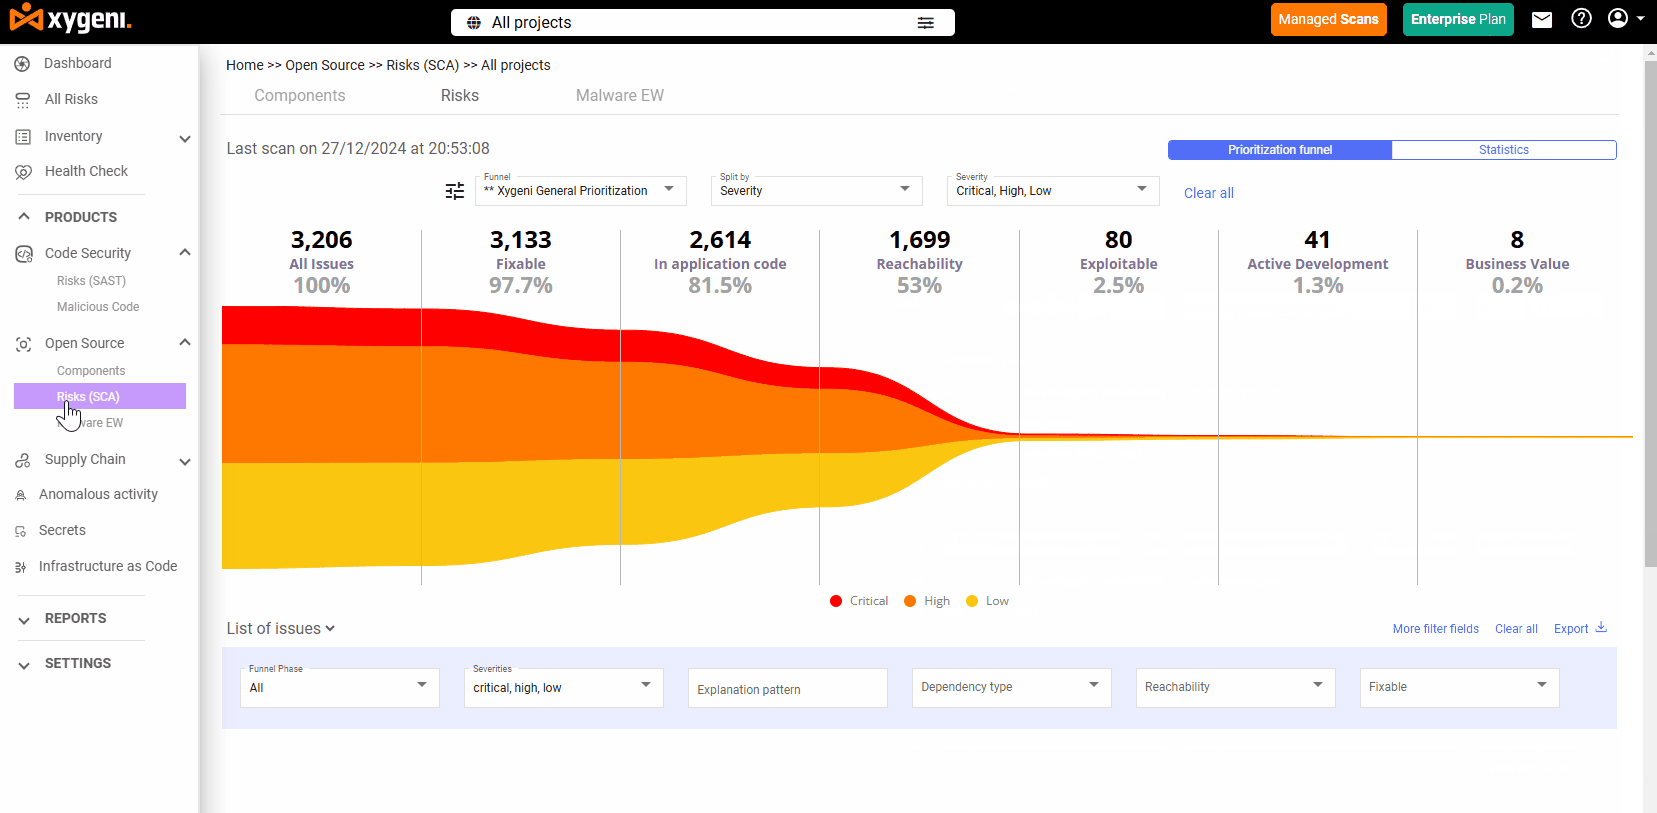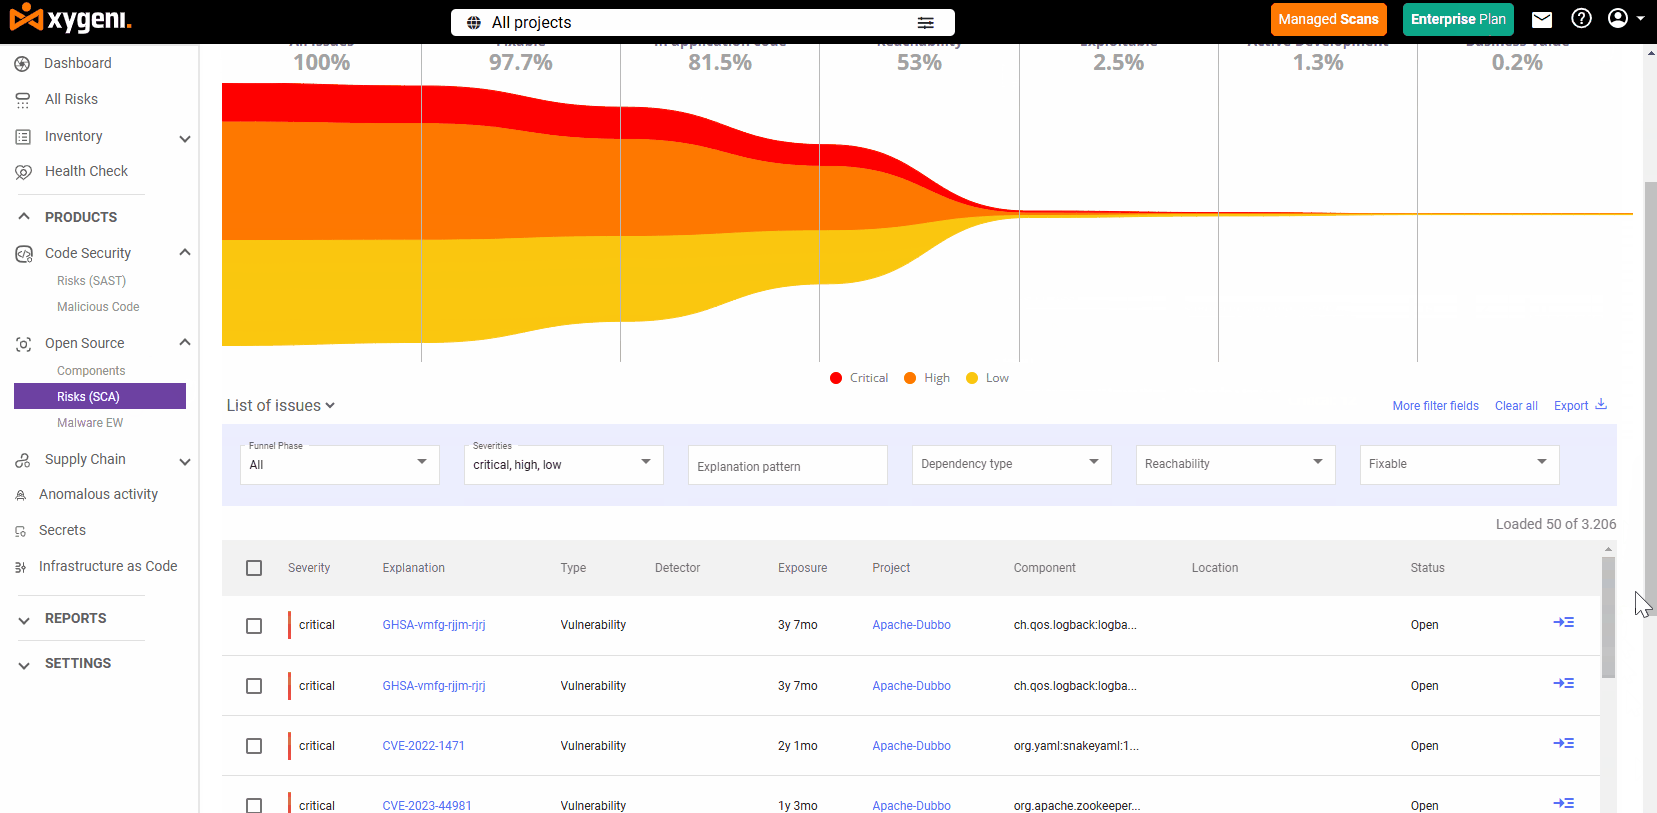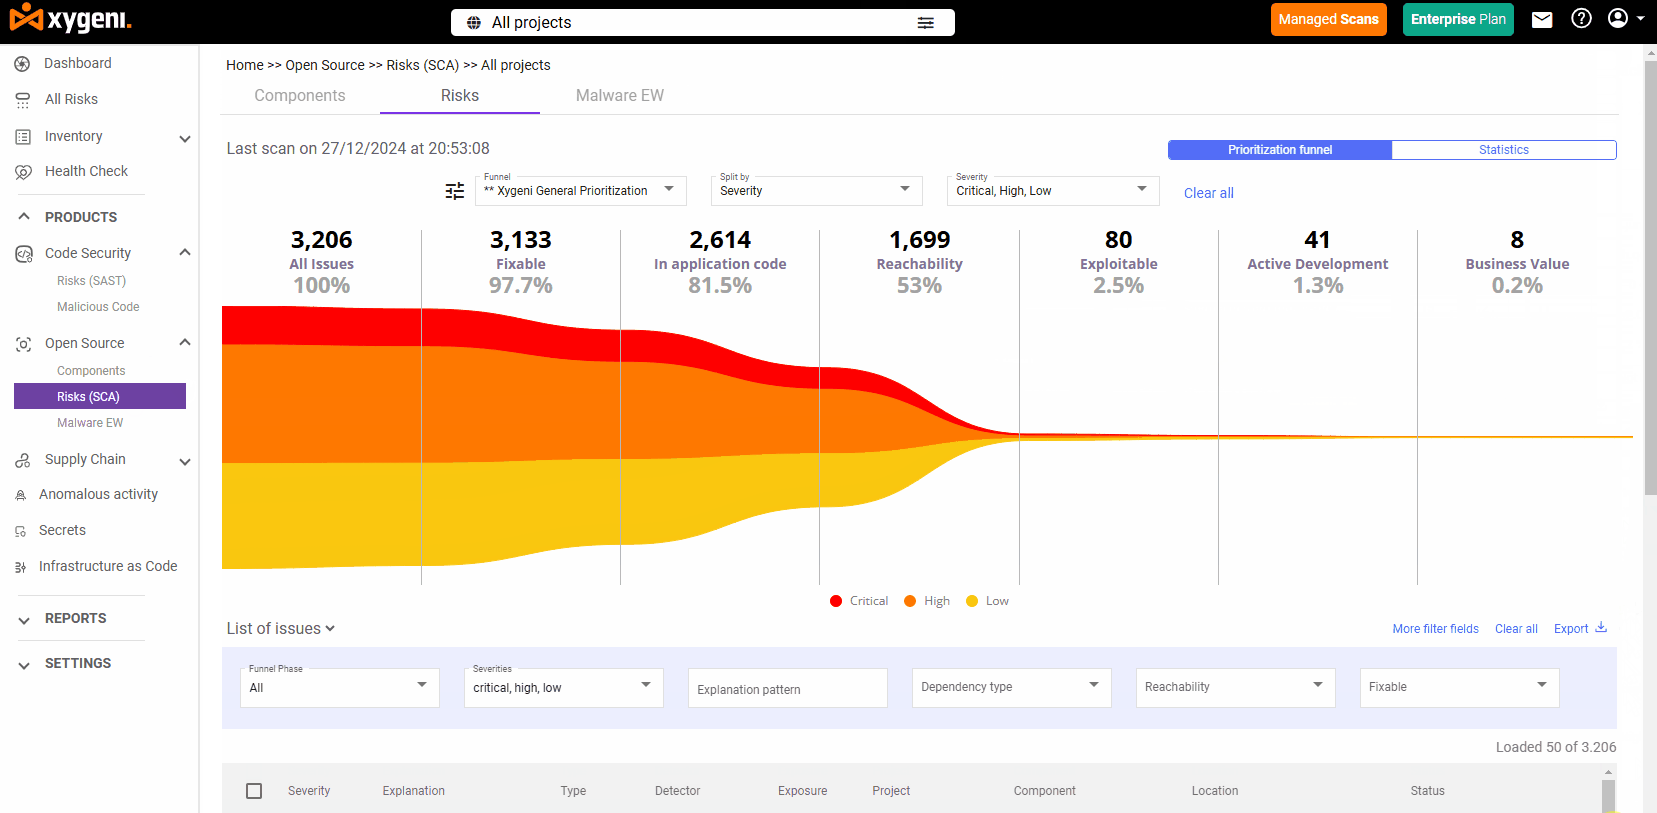
Místo zahlcování upozorněními Xygeni používá Analýza dosažitelnosti ukázat, které zranitelnosti jsou skutečně použitý ve vaší žádosti:
- Sleduje cesty provádění a grafy volání
- Upřednostňuje zranitelnosti na základě EPSS (Systém bodování predikce zneužití)
- Snižuje počet falešně pozitivních výsledků až o 70 %
- Rozlišuje mezi dosažitelnými a nepoužitými cestami kódu
Díky tomu se váš tým může soustředit pouze na zneužitelné rizika, čímž šetří čas a snižuje hluk.
Automatická oprava v CI/CD
Oprava zranitelných závislostí nemusí být ruční. Xygeni tento proces automatizuje pomocí:
- Návrhy na okamžitou opravu přímo ve vašem pracovním postupu
- Hromadná automatická oprava: použít více upgradů závislostí v jedné akci
- Automaticky generované pull requests s verzemi bezpečných záplat
- Plný CI/CD integrace pro nepřetržitou ochranu
Už žádné prohledávání protokolů ani žonglování s verzemi záplat, jen rychlá a cílená náprava tam, kde je to potřeba.
Včasná detekce malwaru pro OSS
Xygeni průběžně prohledává veřejné registry (jako NPM, PyPI, Maven) a detekuje:
- Balíčky napadené malwarem
- Zero-day hrozby
- Podezřelé instalační skripty
- Chování spojené se spywarem nebo zadními vrátky
Pokud je něco nahlášeno, Xygeni karantény hrozbu, upozorní váš tým a dokonce pomůže informovat registr, aby se zabránilo dalšímu šíření. Jste chráněni dříve, než se k vám dostanou škodlivé balíčky. pipelines.
Plná transparentnost a soulad s předpisy SBOM
Potřebujete dokázat, co je ve vašem kódu? Xygeni automaticky generuje SBOMs ve formátech jako SPDX a CycloneDXa integruje Zprávy o zveřejnění zranitelností (VDR) pro úplnou sledovatelnost.
- Splňuje požadavky norem EO 14028, NIST SP 800-204D, DORA a FDA
- Sleduje licenční rizika napříč všemi komponentami
- Funguje přes CLI nebo WebUI, plně integrováno do vaší CI pipelines
Díky tomu splňujete regulační požadavky a zároveň udržujete svůj dodavatelský řetězec bezpečný a auditovatelný.
SAST vs SCAPokročilé bezpečnostní funkce, které odlišují Xygeni
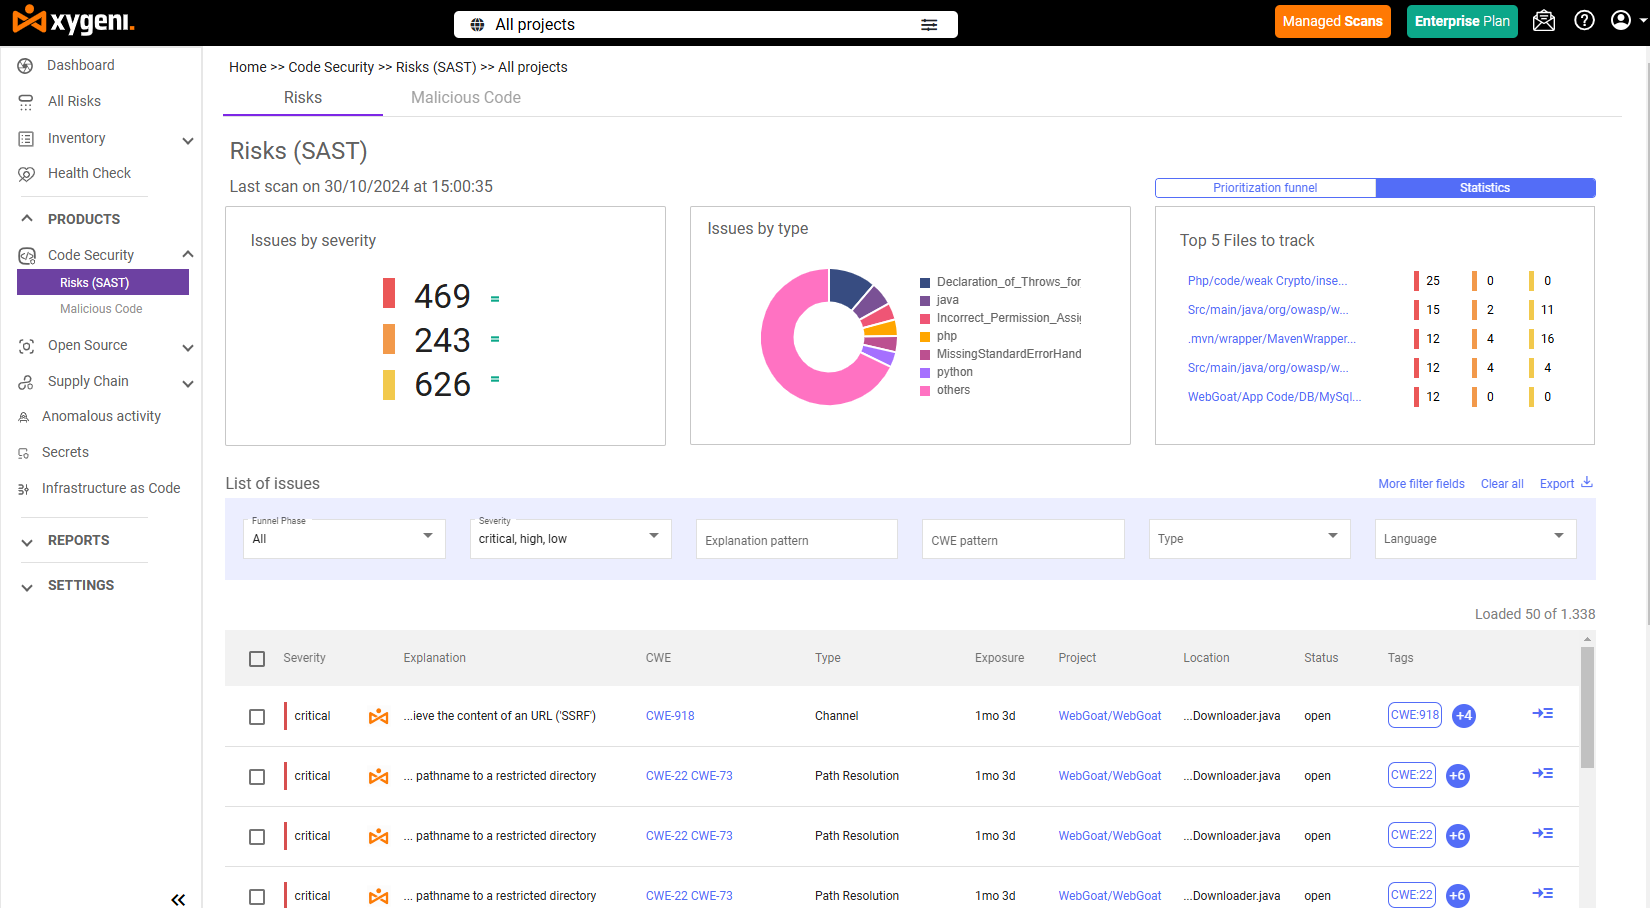
Při porovnávání sca vs. sast, nejde jen o to, co detekují, ale o to, jak chytře to dělají. Xygeni transformuje tradiční nástroje AppSec do jednotného, inteligentního systému, který eliminuje šum a urychluje nápravu.
Zde je návod Xygeni's SAST a SCA spolupracovat aby se dosáhlo skutečného bezpečnostního dopadu:
Zneužitelnost a dosažitelnost: Upřednostněte to, co je skutečné
Většina bezpečnostních nástrojů zaplavuje týmy irelevantními upozorněními. Xygeni to řeší pomocí vestavěných analýza zneužitelnosti a trasování dosažitelnosti:
- SAST zjištění jsou filtrována analýzou datového toku, aby se odhalily pouze zneužitelné chyby
- SCA Zranitelnosti jsou seřazeny podle toho, zda je zranitelný kód skutečně použit
- V kombinaci s bodováním EPSS váš tým vidí nejdříve to, na čem záleží, a nic jiného.
To dramaticky snižuje únavu z bdělosti a tlumí hluk.
AutoFix: Náprava, která se sama zapíše
Xygeni zrychluje zabezpečení eliminací ručních oprav:
- Automatická oprava s využitím umělé inteligence generuje pull requests pro oba SAST a SCA otázky
- Záplaty jsou v souladu s osvědčenými postupy a zaměřeny na skutečný problém.
- Hromadná automatická oprava aplikuje více oprav v jednom toku
- Všechny změny jsou CI/CD- připraveno a schváleno vývojáři
Oprava zranitelností se stává nedílnou součástí vývojového procesu – nikoli jeho překážkou.
Včasná detekce malwaru v závislostech
Vzhledem k meziročnímu nárůstu počtu škodlivých balíčků s otevřeným zdrojovým kódem o více než 300 %, Detekce malwaru je nyní nutností in SCA nástroje.
Xygeni prohledává veřejné registry v reálném čase (NPM, PyPI, Maven) a detekuje:
- Typosquatting, zmatek v závislostich a podezřelé skripty
- Zadní vrátka, spyware a ransomware v balíčcích
- Zero-day hrozby ještě předtím, než vás zasáhnou pipeline
Pokud je nalezena hrozba, je rychle zablokována, umístěna do karantény a vysledována.
Dodržování, SBOMa VDR: Vestavěné
Xygeni automatizuje klíčové úkoly správy a řízení s každým sestavením:
- Generuje SBOMve formátech SPDX a CycloneDX
- V souladu s pokyny NIST SP 800-204D, DORA, EO 14028 a FDA
- Obsahuje Zprávy o zveřejnění zranitelností (VDR) sledovat rizika v čase
- Integruje se do vašeho CLI nebo webového uživatelského rozhraní, není potřeba žádných dalších nástrojů
Dodržování předpisů už není jen druhořadou záležitostí. Je průběžné, transparentní a připravené k auditu.
Jedna platforma, jeden tok
Na rozdíl od fragmentovaných nástrojů nabízí Xygeni:
- Sjednocené výsledky pro SAST a SCA v jednom dashboard
- CI/CD guardrails a zásady, které vynucují zabezpečení s shift-left
- Upozornění v reálném čase s kontextovými pokyny k nápravě
- Plná sledovatelnost od zranitelných commit k vyřešené opravě
Ať už zabezpečujete proprietární kód nebo váš dodavatelský řetězec OSS, Xygeni pokrývá vše s menším třením, menším počtem upozornění a rychlejšími výsledky.
Bezpečnost není jen o nástrojích. Je to o správě a řízení.
Zabezpečení aplikací není jen o odhalování zranitelností. Ve skutečnosti jde také o to, vědět, kdo je zodpovědný za riziko, kdo ho opravuje a jak tyto akce odpovídají vašim interním bezpečnostním zásadám.
Jak vaše organizace roste, viditelnost sama o sobě nestačíPotřebujete sledovatelnost. To znamená:
- Kdo přidal zranitelnou závislost?
- Kdo je zodpovědný za opravu?
- Je náprava v souladu s vašimi bezpečnostními zásadami?
Zde se setkáváme s vhodnými nástroji a správou. Když integrujete SAST a SCA nástroje do vašich pracovních postupů správným způsobem, nejenže nacházejí problémy. Místo toho pomáhají vymáhat bezpečnostní pravidla, přiřazovat odpovědnosti a urychlovat opravy pomocí jasných a automatizovaných postupů.
Navíc se ve velkém měřítku stává governance pojítkem mezi detekcí a nápravou. Bez ní pouze shromažďujete upozornění. S ní podnikáte skutečné kroky.
Proto Xygeni nabízí založené na zásadách guardrails, vlastní přiřazení týmů a plná sledovatelnost v celém životním cyklu vývoje vašeho bezpečného softwaruVidíte, kdo riziko zavedl, kdo je vlastníkem opravy a zda změna splňuje váš model správy a řízení.
Stručně řečeno, zabezpečení nekončí detekcí. Stává se efektivním pouze tehdy, když váš systém usnadní správné osobě rychlý zásah.
Jste připraveni zabezpečit svůj vývojový pracovní postup pomocí správných nástrojů?
Prozkoumejte naše seznamy sestavené odborníky a najděte nejlepší řešení pro váš tým:
- 10 nejlepších analýz složení softwaru (SCA) Nástroje pro týmy DevSecOps
Objevte nejlepší nástroje pro správu open-source komponent a ochranu vašeho dodavatelského řetězce softwaru. - Top SAST Nástroje pro týmy DevSecOps
Porovnejte přední nástroje pro statickou analýzu kódu pro detekci zranitelností v rané fázi vývoje.
Často kladené dotazy O aplikaci SCA vs SAST
Jaký je hlavní rozdíl mezi SCA vs SAST?
SAST zkoumá proprietární kód na bezpečnostní chyby, zatímco SCA zaměřuje se na komponenty třetích stran a open-source komponenty s cílem identifikovat zranitelnosti a licenční rizika
Moci SAST a SCA používat společně?
Ano, pomocí SAST a SCA společně poskytují kompletní zabezpečení tím, že zahrnují jak proprietární kód, tak i kód třetích stran, čímž minimalizují celkové riziko.
Jaké typy zranitelností SAST zjistit?
SAST vyhledává problémy s kódem, jako je SQL injection, přetečení vyrovnávací paměti a cross-site scripting (XSS), před nasazením aplikace.
Proč je SCA důležité pro bezpečnost open source?
SCA pomáhá týmům řídit rizika v závislostech třetích stran, jako jsou staré knihovny, známé bezpečnostní problémy a problémy s licencováním.
Který je lepší: SAST or SCA?
Ani jeden není sám o sobě účinný. SAST a SCA spolupracují na zajištění komplexního zabezpečení vlastního i externího kódu
Co je Xygeni a jak se integruje SAST a SCA?
Xygeni sjednocuje SAST a SCA do jedné platformy, čímž se správa zranitelností stane rychlejší, chytřejší a efektivnější v celém životním cyklu vývoje.

