





Rychle se rozvíjející oblast kybernetické bezpečnosti způsobila Co je analýza složení softwaru (SCA) klíčový technický termín. SCA je zásadní, protože pomáhá udržovat bezpečnost, dodržování licenčních předpisů a integritu softwarových aplikací. Automatizuje detekci a nápravu komponent s otevřeným zdrojovým kódem se známými zranitelnostmi. Jak ale vznikly nástroje pro analýzu složení softwaru a proč se staly nepostradatelnými?
Počátky analýzy kompozice softwaru
Co je to analýza kompozice softwaru a proč byla vytvořena?
Co je to analýza kompozice softwaru a jak k ní došlo? SCA vznikl z potřeby zvládat rostoucí používání softwaru s otevřeným zdrojovým kódem (OSS) a rozšíření knihoven třetích stran v moderním vývoji aplikací. Vzhledem k tomu, že se společnosti snažily urychlit vývojové cykly a snížit náklady, rychleji se obracely k těmto opakovaně použitelným komponentám.
Tato změna však přinesla nové problémy, jako je řešení bezpečnostních zranitelností a problémy s licencováním související s open source.
Vývojáři museli dříve vést manuální inventář těchto komponent. SCA byla institucionalizována. Jednalo se o proces náchylný k chybám a časově náročný. Touha po systematičtějším přístupu vedla k vývoji nástrojů a metodologií, které by mohly automaticky skenovat, identifikovat a vyhodnocovat rizika těchto komponent. Dnes je tento přístup známý jako analýza složení softwaru.
Analýza složení softwaru: Oficiální definice
Existuje několik definic z autoritativních zdrojů. Všechny tyto zdroje uznávají hodnotu Analýza složení softwaru v dnešním světě kybernetické bezpečnosti.
Nadace Linuxu ve svém Otevřít průvodce hodnocením SCA Tools, popisuje SCA as „klíčová součást moderních postupů vývoje softwaru, zaměřená na identifikaci komponent s otevřeným zdrojovým kódem v kódové základně, posouzení jejich bezpečnostních zranitelností a zajištění dodržování licenčních povinností.“ Tato definice zdůrazňuje komplexní roli, kterou SCA hraje roli v řízení bezpečnostních i právních rizik při vývoji softwaru.
OWASP (Otevřený projekt zabezpečení webových aplikací), nezisková organizace věnující se zlepšování bezpečnosti softwaru, popisuje SCA jako proces identifikace potenciálních rizikových oblastí plynoucích z používání softwarových a hardwarových komponent třetích stran a komponent s otevřeným zdrojovým kódem.“
NIST (Národní institut Standarda technologie)ve svých bezpečnostních pokynech rovněž zdůrazňuje důležitost SCA při identifikaci a řízení rizik spojených s používáním komponent třetích stran a komponent s otevřeným zdrojovým kódem v softwarových aplikacích. Pokyny NIST se často používají jako měřítko pro postupy kybernetické bezpečnosti napříč odvětvími.
Definování analýzy kompozice softwaru v praxi
Nyní, když jsme si probrali, jak Analýza složení softwaru Když k tomu došlo a jak to definují lídři v oboru, pojďme si to rozebrat jednodušeji a pochopit, co je to vlastně analýza složení softwaru.
Analýza složení softwaru je bezpečnostní postup, který pomáhá organizacím identifikovat, posoudit a zmírnit rizika související s open-source softwarovými komponentami a softwarovými komponentami třetích stran.. Automatizuje proces skenování zranitelností, kontroly problémů s licencováním a zabezpečení dodavatelského řetězce softwaru.
Na rozdíl od tradičních bezpečnostních opatření, která se zaměřují na zranitelnosti vlastního kódu, analýza složení softwaru (SCA) se dívá nad rámec interně vyvinutého softwaru. Zajišťuje, aby každá externí závislost použitá v aplikaci byla bezpečná, v souladu s legálními předpisy a bez známých hrozeb.
Vzhledem k tomu, že se organizace nadále spoléhají na software s otevřeným zdrojovým kódem, stala se analýza kompozice softwaru základní součástí moderních strategií DevSecOps. Umožňuje vývojářům a bezpečnostním týmům udržovat bezpečné aplikace bez zpomalení procesu vývoje.
Integrací nástrojů pro analýzu složení softwaru do CI/CD pipelineDíky tomu mohou týmy automatizovat bezpečnostní kontroly, včas odhalit zranitelnosti a vyhnout se překvapením na poslední chvíli před nasazením. V době, kdy útoky v dodavatelském řetězci rostou, již robustní strategie analýzy složení softwaru není volitelná – je nezbytná.
Výhody Analýza složení softwaru
Odhalte a řešte slabiny: Analýza složení softwaru Nástroje průběžně prověřují kódové báze a hledají známé zranitelnosti. Poskytují důležité informace, které inženýrům umožňují řešit problémy dříve, než je lze zneužít.
Udržuje shodu s licencemi: Analýza složení softwaru dohlíží na správu licencí pro komponenty třetích stran. To pomáhá předcházet právním rizikům a zajišťuje dodržování podmínek používání jednotlivých komponent.
Předpřipravený bezpečnostní postojPo integraci do SDLC, SCA může pomoci zmenšit vaši útočnou plochu. Zároveň to vytváří pro protivníky náročnější cíle.
Proč SCA je v kybernetické bezpečnosti zásadní
Analýza složení softwaru je dnes důležitější než kdy dříve. Útoky na dodavatelský řetězec softwaru se vyvinuly, takže zranitelnosti třetích stran jsou stejně nebezpečné jako přímé zneužití kódu.
Útočníci se stále častěji zaměřují na široce používané komponenty s otevřeným zdrojovým kódem. Tyto závislosti často slouží jako slabý článek a poskytují snadný vstupní bod do jinak bezpečné aplikace.
Bez SCAorganizace vystavují svůj software tichým, ale závažným bezpečnostním rizikům. Zabezpečení závislostí třetích stran již není volitelné – je nezbytné.
SCA v oblasti AppSec
Analýza složení softwaru (SCA) je nezbytný pro zabezpečení aplikací. Posiluje stávající postupy testování zabezpečení tím, že řeší rizika v komponentách třetích stran.
Statické testování zabezpečení aplikací (SAST) identifikuje zranitelnosti v kódu psaném na zakázku. Neanalyzuje však externí závislosti. SCA vyplňuje tuto mezeru skenováním open-source knihoven a knihoven třetích stran a detekcí známých i skrytých zranitelností.
Například v našem blogovém příspěvku, "SCA vs SASTKlíčové rozdíly v zabezpečení aplikací, " Vysvětlíme, jak tyto metody fungují společně. SCA zaměřuje se na externí kód, jako jsou závislosti na open-source kódu, zatímco SAST zkoumá interně vyvinutý kód. Můžete se také podívat na naši edici SafeDev Talk na SCA or SAST – Jak se vzájemně doplňují pro větší bezpečnost?
Spolu, SCA a SAST vytvořit komplexní bezpečnostní strategii. SAST pomáhá předcházet problémům způsobeným vývojáři a zároveň SCA chrání aplikace před vnějšími hrozbami.
Jak fungují nástroje pro analýzu složení softwaru
Aby týmy mohly vytvářet bezpečný software, musí pochopit, co Analýza složení softwaru (SCA) je a jak funguje. Moderní aplikace jsou závislé na komponentách s otevřeným zdrojovým kódem a komponentách třetích stran, takže je nezbytné vyhledávat zranitelnosti, řídit rizika a zajistit dodržování předpisů.
Nástroje pro analýzu složení softwaru automatizují tento proces tím, že pomáhají týmům detekovat, vyhodnocovat a opravovat bezpečnostní hrozby v jejich softwarových závislostech. Pojďme si projít, jak fungují.
1. Objevování komponent
Prvním krokem v analýze složení softwaru je nalezení všech softwarových závislostí. Moderní aplikace používají mnoho knihoven s otevřeným zdrojovým kódem a některé z nich obsahují vnořené závislosti, které vývojáři ne vždy sledují.
SCA Nástroje prohledávají repozitáře, správce balíčků a soubory pro sestavení, aby detekovaly všechny přímé a tranzitivní (nepřímé) závislosti. Po prohledání vytvoří kusovník softwaru (SBOM) – podrobný seznam komponent, verzí a zdrojů.
Díky této transparentnosti týmy přesně vědí, co je v jejich kódové základně, ještě než zkontrolují bezpečnostní rizika.
2. Detekce zranitelností
Jakmile nástroj pro analýzu složení softwaru zmapuje závislosti, dalším krokem je nalezení bezpečnostních rizik. SCA Nástroje kontrolují komponenty ve známých databázích zranitelností, jako například:
- Národní databáze zranitelnosti (NVD) – Široce používaná vládní databáze.
- Běžné zranitelnosti a ohrožení (CVE) – Globální seznam známých bezpečnostních chyb.
- Bezpečnostní doporučení GitHubu – Zprávy od bezpečnostních výzkumníků a správců balíčků.
- Další zdroje zabezpečení – Některé nástroje zahrnují i soukromé informace o hrozbách.
Porovnáním verzí komponent se známými zranitelnostmi, SCA Nástroje včas upozorňují týmy, aby mohly opravit bezpečnostní problémy před vydáním softwaru.
3. Zajištění souladu s licencemi
Mnoho komponent s otevřeným zdrojovým kódem má zákonné požadavky. Některé umožňují bezplatné použití, zatímco jiné omezují úpravy, redistribuci nebo komerční využití.
Nástroje pro analýzu složení softwaru kontrolují licenci každé komponenty a označují problémy, jako například:
- Nekompatibilní licenční podmínky – Některé licence (např. GPL) vyžadují, aby se proprietární software stal open source.
- Požadavky na uvedení zdroje – Některé licence vyžadují řádné uvedení kreditu v dokumentaci.
- Zakázané použití – Některé licence blokují komerční nebo enterprise aplikace.
Včasnou kontrolou souladu s licencemi se týmy vyhýbají právním rizikům a konfliktům s firemními politikami.
4. Stanovení priorit rizik
Ne každý bezpečnostní problém vyžaduje okamžitou pozornost. Některé zranitelnosti jsou kritické, zatímco jiné představují menší riziko. SCA nástroje hodnotí bezpečnostní hrozby na základě:
- Skóre závažnosti (CVSS, EPSS) – Měří, jak nebezpečná je zranitelnost.
- Zneužitelnost – Zobrazuje, zda útočníci zneužívají problém v reálných útocích.
- Obchodní dopad – Zkontroluje, zda zranitelnost ovlivňuje kritické funkce softwaru.
Některé pokročilé nástroje pro analýzu složení softwaru také používají analýzu dosažitelnosti, která určuje, zda zranitelný kód skutečně běží v aplikaci. To snižuje počet falešně pozitivních výsledků a pomáhá týmům soustředit se na skutečné hrozby.
5. Nepřetržité monitorování
Nové zranitelnosti se objevují každý den. Balíček, který byl včera bezpečný, se může zítra stát bezpečnostním rizikem. Jednorázové kontroly nestačí k udržení bezpečnosti softwaru.
Nástroje pro analýzu složení softwaru průběžně monitorují závislosti integrací do CI/CD pipelinea vývojové pracovní postupy. Oni:
- Detekce nových zranitelností ve stávajících komponentách.
- Zasílejte upozornění v reálném čase, když se objeví nové bezpečnostní hrozby.
- Automatizujte bezpečnostní kontroly v celém procesu vývoje.
Díky neustálému monitorování závislostí týmy opravují zranitelnosti ihned po jejich objevení, namísto čekání na pravidelné kontroly.
6. Oprava zranitelností pomocí pokynů k nápravě
Nalezení bezpečnostních problémů je jen polovina práce – týmy také potřebují jasný plán, jak je vyřešit. SCA Nástroje pomáhají vývojářům rychle řešit problémy tím, že navrhují:
- Bezpečnější verze závislostí – Aktualizace na opravenou verzi.
- Alternativní knihovny – Výměna neudržovaných nebo rizikových součástí.
- Bezpečnostní záplaty – Použití dostupných oprav, pokud upgrady nejsou možné.
Některé pokročilé nástroje pro analýzu složení softwaru dokonce automatizují nápravu vytvářením pull requests s opravami, což snižuje manuální práci a urychluje záplatování.
Xygeniho pokročilý SCA Řešení
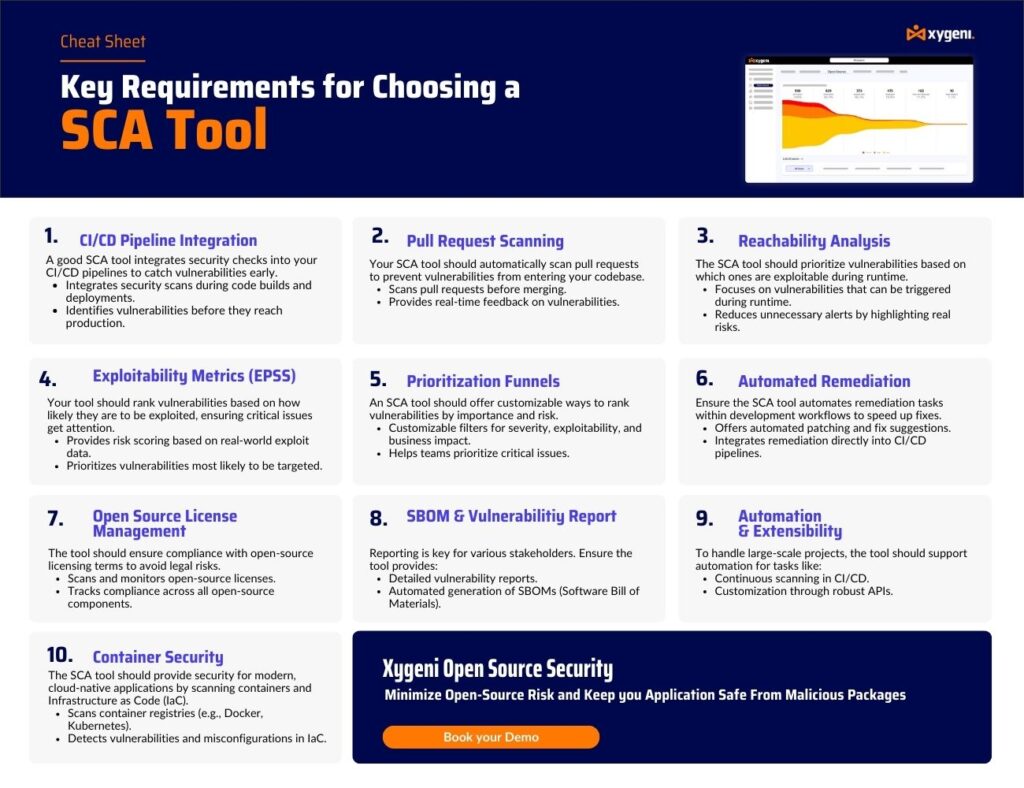
Zatímco tradiční analýza složení softwaru (SCA) nástroje se zaměřují na základní detekci zranitelností, Xygeni volí pokročilejší přístup. Integruje informace o hrozbách v reálném čase, automatizované nápravné opatření a analýzu dosažitelnosti pro zlepšení přesnosti, snížení počtu falešně pozitivních výsledků a zlepšení celkového zabezpečení.

Proč si vybrat Xygeni SCA?
- Informace o hrozbách v reálném čase – Okamžitě detekuje zranitelnosti namísto spoléhání se na pravidelné kontroly.
- Analýza dosažitelnosti – Určuje, zda je zranitelnost skutečně použita při provádění, čímž se snižuje počet falešných poplachů.
- Automatická náprava – Generuje pull requests s opravami pro okamžité opravy.
- CI/CD Pipeline Integrace – Bezproblémově integruje bezpečnostní kontroly do pracovních postupů DevOps bez narušení vývoje.
- Řízení licenčních rizik – Analyzuje a vynucuje dodržování požadavků na licencování open source softwaru.
- Včasná detekce malwaru – Blokuje škodlivé balíčky s otevřeným zdrojovým kódem před jejich instalací, čímž zabraňuje útokům v dodavatelském řetězci.
Jak Xygeni vylepšuje každý z nich SCA Fáze
- Lepší vyhledávání komponent – Provádí skenování v reálném čase napříč několika veřejnými registry, aby poskytoval plný přehled o softwarových závislostech.
- Přesnější detekce zranitelností – Křížové odkazy na zranitelnosti z více databází eliminují bezpečnostní mezery.
- Chytřejší prioritizace rizik – Využívá metriky zneužitelnosti, které pomáhají bezpečnostním týmům zaměřit se na zranitelnosti představující skutečné hrozby.
- Přísnější kontroly dodržování předpisů – Automatizuje kontroly licencí a zajišťuje soulad s firemními politikami a regulačními předpisy standards.
- Proaktivní náprava – Poskytuje automatické návrhy a generuje záplaty pull requests k urychlení oprav zranitelností.
Díky vylepšené analýze složení softwaru od společnosti Xygeni získávají organizace nepřetržitý bezpečnostní monitoring,cisřízení rizik a efektivní pracovní postupy pro nápravu. To zajišťuje, že závislosti na open source zůstanou bezpečné, kompatibilní s předpisy a optimalizované pro rychlost vývoje.
Posílení zabezpečení pomocí analýzy složení softwaru
Moderní vývoj softwaru se více než kdy jindy spoléhá na open-source komponenty. Tyto komponenty sice urychlují vývoj a snižují náklady, ale pokud nejsou správně spravovány, s sebou nesou také bezpečnostní zranitelnosti a rizika související s dodržováním předpisů.
Analýza složení softwaru (SCA) poskytuje proaktivní řešení tím, že pomáhá týmům:
- Identifikujte všechny softwarové komponenty a závislosti, abyste zajistili jejich úplný přehled.
- Včas odhalte zranitelnosti pomocí informací o hrozbách v reálném čase.
- Zajistěte soulad s požadavky licence pro open source.
- Upřednostňujte nejkritičtější hrozby, místo abyste ztráceli čas falešně pozitivními výsledky.
- Neustále sledujte závislosti, abyste odhalili nová bezpečnostní rizika, jakmile se objeví.
- Efektivně řešte bezpečnostní problémy pomocí řízené nápravy nebo automatizovaných oprav.
Integrací SCA do vývojových pracovních postupů mohou organizace předcházet hrozbám, udržovat soulad s předpisy a zabezpečit svůj software, aniž by zpomalovaly vývoj.
Hledáte pokročilého? SCA řešení? Požádejte ještě dnes o bezplatnou zkušební verzi a zjistěte, jak vám Xygeni může pomoci zabezpečit váš software.
Často kladené otázky (FAQ)
1. Které aplikace potřebují SCA skenovat?
Jakýkoli software, který používá komponenty s otevřeným zdrojovým kódem nebo komponenty třetích stran, by měl běžet SCA skenování. To zahrnuje:
- Webové a mobilní aplikace – Mnoho moderních frameworků, jako například React, Django a Spring Boot, se spoléhá na knihovny s otevřeným zdrojovým kódem.
- Enterprise software a SaaS platformy – Tyto aplikace často integrují externí závislosti pro rozšíření funkčnosti.
- CI/CD pipelinev pracovních postupech DevOps – Prostředí s kontinuální integrací často zavádějí nové závislosti, které vyžadují bezpečnostní kontroly.
- Cloudově nativní a kontejnerizované aplikace – Architektury mikroslužeb závisí na komponentách s otevřeným zdrojovým kódem, což SCA kritické.
- API, backendové služby a zařízení IoT – Tyto systémy používají balíčky třetích stran, které je nutné monitorovat z hlediska zranitelností.
Vzhledem k neustálému vývoji open-source knihoven pravidelné skenování zajišťuje, že bezpečnostní rizika a problémy s dodržováním předpisů jsou řešeny dříve, než se stanou závažným problémem.
2. Co je SCA snímání?
SCA Skenování automatizuje bezpečnostní kontroly závislostí na open source projektech. Hraje zásadní roli v zabezpečení softwaru tím, že provádí následující úkoly:
- Identifikace všech softwarových komponent aby byla zajištěna plná viditelnost.
- Detekce známých zranitelností porovnáváním komponent s bezpečnostními databázemi.
- Kontrola souladu s licencí aby se zabránilo porušování zákonů a zásad.
- Upřednostňování bezpečnostních rizik na základě závažnosti, zneužitelné schopnosti a dopadu na podnikání.
- Poskytování nápravných kroků nebo dokonce automatizace oprav pro urychlení záplatování.
Integrací SCA skenování do CI/CD Díky pracovním postupům mohou organizace včas odhalit a opravit bezpečnostní rizika, než ovlivní produkci.
3. Jak se provádí analýza kompozice softwaru (SCA) používané v DevOps?
V DevOps prostředí musí jít rychlost a bezpečnost ruku v ruce. SCA integruje se přímo do CI/CD pipelines, což umožňuje týmům:
- Automatizujte bezpečnostní kontroly před nasazením nového kódu.
- Zabraňte zranitelným závislostem z jeho zavedení do kódové základny.
- Zajistěte dodržování licencí pro open source bez ručního sledování.
- Poskytovat návrhy na nápravu v reálném čase aby vývojáři mohli rychle aplikovat opravy.
Vložením SCA V raných fázích DevOps procesu mohou týmy posunout bezpečnost doleva a zachytit rizika ještě předtím, než se dostanou do produkčního prostředí.
4. Jak často bych měl/a provádět SCA skenovat?
Protože se nové zranitelnosti objevují denně, jednorázové skenování nestačí. Nejlepším přístupem je průběžné monitorování, kde SCA skenování se spustí automaticky během CI/CD pracovní postupy. Díky tomu týmy dostávají okamžitá upozornění, když nové zranitelnosti ovlivní stávající závislosti, což umožňuje rychlou nápravu.
5. Může SCA Nástroje automaticky opravují zranitelnosti?
Ano, některé pokročilé SCA nástroje automatizují nápravu generováním pull requests které aktualizují závislosti nebo používají bezpečnostní záplaty. To snižuje manuální úsilí a umožňuje vývojářům rychleji opravovat zranitelnosti bez narušení pracovních postupů.