






Cross-Site Scripting (XSS) je zranitelnost, která útočníkům umožňuje vkládat škodlivé skripty do důvěryhodných webových stránek, které se pak spouštějí v prohlížeči všech návštěvníků. Stojí to za některými z největších narušení v nedávné paměti, včetně British Airways a eBay, čímž vystavují miliony uživatelů riziku krádeže dat, únosu účtů a podvodů. Tato příručka se zabývá třemi hlavními typy XSS, jejich příklady z reálného světa a tím, jak jim předcházet.
Co je to cross-site scripting (XSS)?
Cross-Site Scripting (XSS) je zranitelnost, která útočníkům umožňuje vkládat škodlivé skripty do důvěryhodných webových stránek. Když uživatelé interagují s těmito stránkami, skripty se spouštějí v jejich prohlížečích. Z tohoto důvodu může XSS vést k závažným rizikům, jako například:
- Krádež datÚtočníci kradou soukromé informace, jako jsou soubory cookie relace a login pověření.
- Únos únosůÚtočníci získají přístup k aktivním uživatelským relacím a vydávají se za ně.
- Neoprávněné akceŠkodlivé skripty provádějí akce bez vědomí oběti.
Zranitelnosti XSS obvykle pramení ze špatného ověřování nebo sanitizace uživatelských vstupů. Pochopení fungování těchto útoků je prvním krokem k jejich prevenci.
Typy útoků typu cross-site scripting a příklady z reálného světa
Bezpečnostní experti kategorizují útoky typu Cross Site Scripting do tří hlavních typů: uložené, zrcadlené a DOM-Based XSS. Každý typ se zaměřuje na jiné slabiny ve webových aplikacích, což vede k jedinečným důsledkům. Pro bližší vysvětlení uvádíme, jak jednotlivé typy fungují a jaké škody mohou způsobit.
Uložené skriptování napříč weby (XSS)
Uložené XSS, známé také jako perzistentní XSS, nastává, když jsou škodlivé skripty trvale uloženy na serveru. Tyto skripty mohou být například uloženy v databázi nebo uživatelském profilu. Kdykoli někdo přistupuje k napadenému zdroji, skript se automaticky spustí.
Útočníci běžně používají uložené XSS k cílení na platformy s vysokou návštěvností. Protože škodlivý obsah zůstává na serveru, může před detekcí postihnout tisíce uživatelů.
Příklad z reálného světa: eBay (2014)
V roce 2014 útočníci vložili škodlivý JavaScript do Seznam produktů na eBay. Stalo se to proto, že eBay správně nedezinfikoval uživatelské vstupy. Kdykoli uživatelé navštívili postižené nabídky, jejich prohlížeče nevědomky spustil škodlivý skript.
Důsledky:
- Oběti byly přesměrovány na phishingové stránky, kde útočníci kradli login přihlašovací údaje a soukromá data.
- eBay utrpěl značné poškození reputace kvůli nedostatečnému zabezpečení.
- V důsledku toho tento případ prokázal kritickou potřebu robustní validace vstupů a monitorování v reálném čase.
Reflektované skriptování napříč weby (XSS)
K odrazu XSS dochází, když jsou škodlivé skripty vloženy do adresy URL nebo formuláře a promítnou se do odpovědi serveru. Tento typ útoku typu Cross Site Scripting je obvykle prováděn prostřednictvím phishingových odkazů a spustí se, jakmile oběť na odkaz klikne.
Zároveň Reflected XSS ovlivňuje jednotlivé oběti, ale i tak může vést k vážným následkům.
Příklad z reálného světa: British Airways (2018)
British Airways zažily Odražená zranitelnost XSS v roce 2018. Útočníci vytvářeli phishingové odkazy s vloženými skripty, které uživatele lstí lákaly ke kliknutí.
Důsledky:
- Hackeři ukradli citlivé informace o zákaznících, včetně jmen, adres a údajů o platebních kartách.
- Dotčeno bylo více než 400 000 zákazníků, což vedlo k pokutě ve výši 20 milionů liber pro British Airways dle GDPR.
- Celkově vzato toto narušení bezpečnosti zdůraznilo finanční a právní rizika spojená se zranitelnostmi typu Cross-Site Scripting.
Cross-Site Scripting (XSS) založený na DOM
K XSS založenému na DOM dochází, když útočníci manipulují s nastavením prohlížeče. Model objektu dokumentu (DOM) spíše než cílení na zranitelnosti na straně serveru. Tento útok zcela obchází ověření na straně serveru a často využívá nebezpečné metody JavaScriptu, jako je innerHTML or document.write().
Pro ilustraci uvádíme příklad XSS založeného na modelu DOM v akci.
Příklad z reálného světa: GitHub (2020)
V roce 2020 útočníci zneužili Zranitelnost XSS založená na DOMu ve vyhledávací funkci GitHubu. Do vstupů vyhledávacích dotazů vkládali škodlivé skripty a obcházeli tak ochranu serveru.
Důsledky:
- Útočníci ukradli soubory cookie relace a autentizační tokeny, což umožnilo neoprávněný přístup k repozitářům.
- GitHub problém okamžitě opravil, ale případ demonstroval rizika, která představují zranitelnosti na straně klienta.
Chcete se dozvědět více o tom, jak být v reálném čase napřed před hrozbami?
Stáhněte si naši bílou knihu „Včasné varování: Detekce hrozeb a stanovování priorit v reálném čase“ a zjistěte, jak chránit svůj dodavatelský řetězec softwaru.
Jak zabránit cross-site scriptingu (XSS)
Zastavení cross-site scriptingu (XSS) vyžaduje proaktivní a vícevrstvou obranu. To znamená řešení zranitelností od rané fáze vývoje až po pokračující ochranu aplikací po jejich spuštění. Řešení společnosti Xygeni jsou navržena tak, aby pokrývala obě strany a zajistila komplexní zabezpečení.
Včasné odhalení problémů s Xygeni SAST
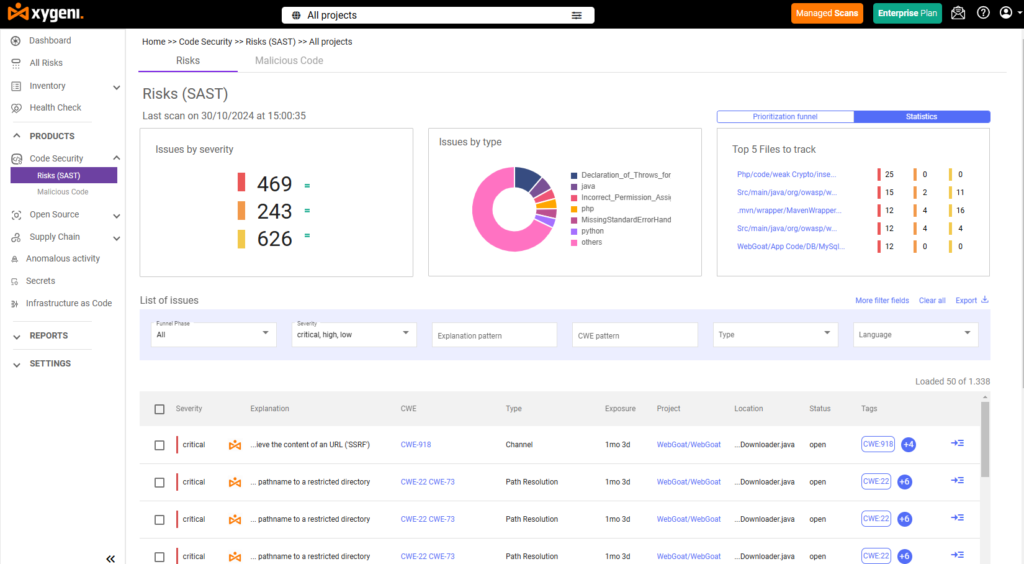
Statické testování zabezpečení aplikací od Xygeni (SAST) Nástroj je pro vývojáře průlomový. Prohledává váš kód během psaní a identifikuje zranitelnosti typu Cross-Site Scripting ještě předtím, než se dostanou do produkčního prostředí. Stručně řečeno, pomáhá vám řešit problémy včas, kdy je to rychlejší a levnější.
Zde je to, co dělá Xygeni... SAST vyčnívat:
- Upozornění v reálném časeZískejte okamžitou zpětnou vazbu o zranitelnostech během kódování, abyste je mohli ihned opravit.
- Přesná přesnostXygeni vám ukáže přesně, kde je problém, a to až do řádku kódu.
- Bezproblémová integraceSpolupracuje bez námahy s vašimi oblíbenými nástroji, jako je IntelliJ IDEA, Visual Studio Code a… CI/CD pipelines.
- Pokročilá detekceIdentifikuje složité problémy, jako je nebezpečné zpracování vstupů a nezabezpečené manipulace s DOM.
Celkově vzato, Xygeniho SAST snižuje riziko útoků XSS tím, že odhaluje zranitelnosti u zdroje, čímž zvyšuje bezpečnost vašeho kódu od samého začátku.
Posílení obrany pomocí monitorování za běhu
Monitorování za běhu je nezbytné pro blokování vyvíjejících se hrozeb. Nástroje Xygeni poskytují ochranu v reálném čase identifikací a zastavením škodlivých aktivit.
- Detekce anomáliíNeustále monitoruje neobvyklé chování, jako je například neoprávněné spuštění skriptů.
- CI/CD Integrace: Automaticky prohledává sestavení a nasazení, aby se zajistilo jejich zabezpečení.
- Přizpůsobitelná pravidlaUmožňuje bezpečnostním týmům nastavit specifická upozornění na základě potřeb organizace.
Pro další vysvětlení by detekce anomálií okamžitě zabránila škodlivým skriptům ve zneužití zranitelnosti XSS založené na modelu DOM.
Cross-site scripting mimo prohlížeč
Útoky typu Cross Site Scripting sahají za hranice tradičních webových stránek. Zranitelná jsou také API, mobilní aplikace a zařízení IoT:
- APIÚtočníci mohou vložit škodlivý kód do špatně ověřených koncových bodů API a zveřejnit tak citlivá data.
- PříkladFinanční aplikace byla napadena, když hackeři zneužili koncový bod API k přístupu k údajům o zákaznických účtech.
- mobilní aplikaceNezabezpečené frameworky a prohlížeče v aplikacích činí mobilní aplikace zranitelnými vůči XSS.
- Zařízení internetu věcíÚtočníci mohou ohrozit webová rozhraní na chytrých domácích zařízeních a získat tak kontrolu nad sítěmi.
V tomto případě je pro zabezpečení těchto systémů klíčové ověření vstupu a monitorování za běhu.
Zabezpečení aplikací proti útokům typu cross-site scripting
Cross-site scripting zůstává velkou hrozbou, ale řešení Xygeni pomáhají organizacím udržet si náskok. Pochopení toho, co je Cross-Site Scripting, a používání pokročilých nástrojů, jako je SAST a monitorování běhu umožňuje vývojářům eliminovat zranitelnosti a chránit aplikace v reálném čase.
Nečekejte na další průlom - Rezervujte si demo a prozkoumejte řešení Xygeni pro posílení vaší obranyschopnosti ještě dnes.
Zastavení cross-site scriptingu (XSS) vyžaduje proaktivní a vícevrstvou obranu. To znamená řešení zranitelností od rané fáze vývoje až po pokračující ochranu aplikací po jejich spuštění. Řešení společnosti Xygeni jsou navržena tak, aby pokrývala obě strany a zajistila komplexní zabezpečení.
Včasné odhalení problémů s Xygeni SAST
Statické testování zabezpečení aplikací od Xygeni (SAST) Nástroj je pro vývojáře průlomový. Prohledává váš kód během psaní a identifikuje zranitelnosti typu Cross-Site Scripting ještě předtím, než se dostanou do produkčního prostředí. Stručně řečeno, pomáhá vám řešit problémy včas, kdy je to rychlejší a levnější.
Zde je to, co dělá Xygeni... SAST vyčnívat:
- Upozornění v reálném časeZískejte okamžitou zpětnou vazbu o zranitelnostech během kódování, abyste je mohli ihned opravit.
- Přesná přesnostXygeni vám ukáže přesně, kde je problém, a to až do řádku kódu.
- Bezproblémová integraceSpolupracuje bez námahy s vašimi oblíbenými nástroji, jako je IntelliJ IDEA, Visual Studio Code a… CI/CD pipelines.
- Pokročilá detekceIdentifikuje složité problémy, jako je nebezpečné zpracování vstupů a nezabezpečené manipulace s DOM.
Celkově vzato, Xygeniho SAST snižuje riziko útoků XSS tím, že odhaluje zranitelnosti u zdroje, čímž zvyšuje bezpečnost vašeho kódu od samého začátku.
Posílení obrany pomocí monitorování za běhu
Monitorování za běhu je nezbytné pro blokování vyvíjejících se hrozeb. Nástroje Xygeni poskytují ochranu v reálném čase identifikací a zastavením škodlivých aktivit.
- Detekce anomáliíNeustále monitoruje neobvyklé chování, jako je například neoprávněné spuštění skriptů.
- CI/CD Integrace: Automaticky prohledává sestavení a nasazení, aby se zajistilo jejich zabezpečení.
- Přizpůsobitelná pravidlaUmožňuje bezpečnostním týmům nastavit specifická upozornění na základě potřeb organizace.
Pro další vysvětlení by detekce anomálií okamžitě zabránila škodlivým skriptům ve zneužití zranitelnosti XSS založené na modelu DOM.
Cross-site scripting mimo prohlížeč
Útoky typu Cross Site Scripting sahají za hranice tradičních webových stránek. Zranitelná jsou také API, mobilní aplikace a zařízení IoT:
- APIÚtočníci mohou vložit škodlivý kód do špatně ověřených koncových bodů API a zveřejnit tak citlivá data.
- PříkladFinanční aplikace byla napadena, když hackeři zneužili koncový bod API k přístupu k údajům o zákaznických účtech.
- mobilní aplikaceNezabezpečené frameworky a prohlížeče v aplikacích činí mobilní aplikace zranitelnými vůči XSS.
- Zařízení internetu věcíÚtočníci mohou ohrozit webová rozhraní na chytrých domácích zařízeních a získat tak kontrolu nad sítěmi.
V tomto případě je pro zabezpečení těchto systémů klíčové ověření vstupu a monitorování za běhu.
Zabezpečení aplikací proti útokům typu cross-site scripting
Cross-site scripting zůstává velkou hrozbou, ale řešení Xygeni pomáhají organizacím udržet si náskok. Pochopení toho, co je Cross-Site Scripting, a používání pokročilých nástrojů, jako je SAST a monitorování běhu umožňuje vývojářům eliminovat zranitelnosti a chránit aplikace v reálném čase.
Jste připraveni zachytit XSS dříve, než se dostane do produkčního prostředí? Rezervujte si demo a podívejte se, jak Xygeni SAST a monitorování za běhu spolupracují.

Nejčastější dotazy
Jaké jsou tři typy XSS?
Uložený (perzistentní) XSS ukládá škodlivý skript na server, takže se spustí pro každého návštěvníka. Reflektovaný XSS vkládá skript do URL adresy nebo formuláře a spustí se jednou, když oběť klikne na vytvořený odkaz. XSS založený na DOM manipuluje přímo s objektovým modelem dokumentu (DOM) prohlížeče a zcela obchází ochranu na straně serveru.
Je XSS stále běžnou zranitelností?
Ano. XSS způsobil narušení bezpečnosti na hlavních platformách, včetně eBay, British Airways a GitHub, a to v uložených, reflektovaných a DOM variantách, což ukazuje, že zůstává aktivním rizikem napříč různými typy aplikací, nikoli vyřešeným problémem.
Může XSS ovlivnit cokoli jiného než webové stránky?
Ano. API, mobilní aplikace a zařízení IoT jsou zranitelné vůči XSS-style injection, pokud vstup není správně ověřen. Nezabezpečený koncový bod API nebo prohlížeč v aplikaci lze zneužít stejným způsobem jako tradiční webovou stránku.
Jak lze XSS zachytit dříve, než se dostane do produkčního prostředí?
Statické testování zabezpečení aplikací (SAST) skenuje kód během jeho psaní a před nasazením označuje nebezpečné zpracování vstupu nebo manipulaci s DOM. Monitorování běhového prostředí a detekce anomálií pak pokrývají to, co SAST nevidím, neobvyklé spuštění skriptů probíhá živě v produkčním prostředí.
